Sophos AI Defense: Mehrwert, Kosten und Grenzen
Eine Mitarbeiterin lässt eine E-Mail von ChatGPT korrigieren, ein Entwickler installiert einen Coding-Assistenten, ein Team lädt eine Tabelle zur Auswertung hoch. KI erleichtert die Arbeit und wird deshalb oft vor der IT-Freigabe eingesetzt, manchmal bewusst trotz eines Verbots. Dabei können Firmendaten und vertrauliche Dokumente bei ungeprüften Anbietern landen. Welche Dienste werden verwendet, von wem und wie lassen sich Regeln durchsetzen?
AI Defense ist noch neu. «SI Defense» hätten wir als nächsten Namen schon im Angebot. :) Das ist natürlich nur ein Namensscherz.
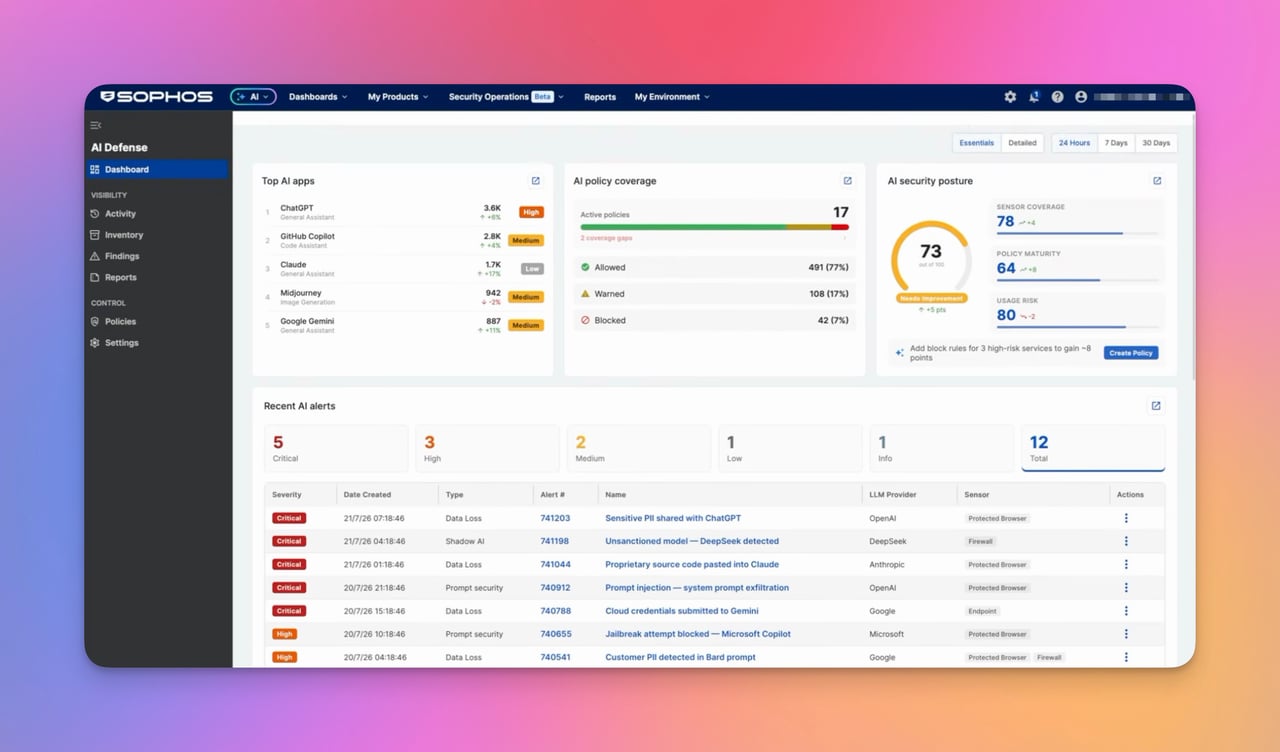
Sophos AI Defense erfasst unterstützte KI-Anwendungen, bewertet deren Risiken und steuert den Zugriff darauf. Für das kostenpflichtige Add-on stellt sich allerdings die Frage: Welchen zusätzlichen Nutzen liefert es gegenüber den bereits bezahlten Endpoint- und Firewall-Funktionen?
Was ist Sophos AI Defense?
AI Defense wird in Sophos Fusion eingerichtet, ehemals Sophos Central. Gemeint ist die zentrale Verwaltungsplattform, die viele Unternehmen noch unter dem bisherigen Namen kennen. Das Add-on führt Informationen vorhandener Sophos-Komponenten wie Endpoint und Firewall zusammen.
Im Mittelpunkt steht Shadow AI: KI-Anwendungen und Agenten ausserhalb der vorgesehenen Freigabeprozesse. Ein Dienst kann nützlich sein und trotzdem ungeklärte Bedingungen für vertrauliche Daten haben. AI Defense hilft, die erkannte Nutzung zu erfassen, Anwendungen zu beurteilen und Zugriffsregeln durchzusetzen.
Der Sophos AI Assistant erfüllt eine andere Aufgabe: Er unterstützt Administratoren bei Untersuchungen. AI Defense kontrolliert den Zugriff auf KI-Werkzeuge.
KI blockieren geht bereits mit Endpoint und Firewall
Über Endpoint Application Control lassen sich Anwendungen aus dem Sophos-Katalog erkennen und blockieren. Neue Werkzeuge oder eigene Skripte werden dadurch nicht automatisch erfasst.
Endpoint Web Control bietet eigene Website-Listen und in den neueren Web Filtering Profiles auch KI-Webfilter. Diese Profile benötigen Windows und Sophos Endpoint ab Version 2026.1; auf anderen unterstützten Geräten gelten die Möglichkeiten und Grenzen der klassischen Kontrollen. Eine Domain-Sperre erfasst allerdings nicht sämtliche Zugriffswege eines KI-Anbieters.
Auf der Firewall steuert ein Application Filter bekannte KI-Anwendungen über Signaturen. Unsere Anleitung Generative AI erkennen und kontrollieren erklärt Einrichtung und Prüfung mit echten Anfragen und Logs. Sophos Firewall v23 bietet zusätzlich die Webkategorie Generative AI, die über eine Web Policy wirkt. Webkategorie und Anwendungssignaturen sind unterschiedliche Kontrollwege.
Passende Grundlizenzen und Konfiguration bleiben erforderlich. Ein separates AI-Defense-Abonnement braucht es für diese Sperren aber nicht. «Damit lässt sich ChatGPT blockieren» rechtfertigt den Aufpreis deshalb allein nicht.
Was kann Sophos AI Defense heute?
Anwendungen, Benutzer und Risiken erfassen
Sophos AI Defense zeigt erkannte KI-Anwendungen und die zugehörigen Benutzer oder Geräte.

Sophos nennt unter anderem diese Werkzeuge:
| Werkzeug | Einordnung in der Sophos-Dokumentation |
|---|---|
| ChatGPT | Browserbasierter KI-Dienst |
| Claude.ai | Browserbasierter KI-Dienst |
| Microsoft Copilot | Browserbasierter KI-Dienst |
| Google Gemini | Im Beispiel für App-Zugriffsregeln genannt |
| Claude Code | Coding- und Agentenanwendung |
| Cursor | Coding-Anwendung |
| OpenClaw | Agentenanwendung |
Die Liste ist keine vollständige Kompatibilitätsmatrix. Browser, Desktop-App und API-Zugriff müssen einzeln getestet werden: Eine funktionierende Browser-Sperre sagt nichts über die anderen Zugriffswege aus, auch nicht bei verschiedenen Integrationen desselben Anbieters.
Inventar, Aktivitätsansichten und Berichte helfen, beobachtete Nutzung mit Freigaben abzugleichen, neue Dienste zu untersuchen und Veränderungen zu verfolgen. Die Vollständigkeit hängt von Sensoren und Konfiguration ab; eine leere Liste bedeutet nicht, dass niemand KI nutzt. Risikoinformationen ersetzen ausserdem keine Prüfung des gebuchten Tarifs und seiner Vertragsbedingungen. Eine nicht freigegebene App ist auch noch kein nachgewiesener Datenabfluss.
Erlauben, warnen oder blockieren
Policies bestimmen, welche Anwendungen erlaubt, mit einer Warnung zugelassen oder blockiert werden. Sie gelten für Benutzer, Gruppen oder Netze und können beispielsweise nach Risikostufe filtern. Aufbau und Prüfung erklärt unsere Anleitung zu AI-Defense-Policies.

Eine Pilotgruppe kann etwa einen geprüften Dienst verwenden, während andere erkannte KI-Apps gesperrt werden. Eine zweite Gruppe erhält zunächst Warnungen, um Bedarf und Auswirkungen zu prüfen. Warnen lässt die Nutzung zu; verhindern lässt sie sich nur durch eine wirksame Sperre.
Es gilt die erste aktive Policy mit passendem Geltungsbereich und darin die erste passende Regel. Passt darin keine Regel zur App, erfolgt keine Aktion; niedrigere Policies werden trotzdem nicht geprüft. Die Aktivität wird weiterhin protokolliert. Deshalb vor dem breiten Rollout am Testgerät auch prüfen, ob eine App ohne eigene Freigabe wie beabsichtigt gesperrt wird.
Erkennt AI Defense OpenCode mit API-Schlüssel?
Das ist offen: Sophos nennt in den geprüften Unterlagen keine konkrete Unterstützung, und wir haben diese Kombination nicht praktisch getestet. OpenCode-Kontrolle darf deshalb nicht als vorhandene Leistung in die Kaufentscheidung eingehen.
OpenCode arbeitet mit verschiedenen KI-Anbietern und lokalen Modellen. Seine Provider-Dokumentation beschreibt API-Schlüssel und eigene Anbieter-Endpunkte. Bleibt die API erreichbar, reicht die Sperre der Chat-Website nicht aus. Der Schlüssel dient der Anmeldung beim Anbieter und sagt allein nichts über Sophos’ Erkennung aus.
Im Test müssen drei Ergebnisse getrennt werden:
- Werkzeugerkennung: Erscheint OpenCode selbst oder nur ein Prozess beziehungsweise eine Netzwerkverbindung?
- Verbindungskontrolle: Erkennt und blockiert die vorgesehene Regel den konkreten API-Endpunkt mit dem eingesetzten Anbieter, Betriebssystem und Sensor?
- Promptprüfung: Diese Funktion ist noch als geplante Erweiterung eingeordnet. Eine Verbindung zu erkennen oder zu sperren ist keine Inhaltsprüfung.
Das gilt auch für eigene Skripte, API-Gateways und lokale Modelle: AI Defense ist keine Zusage, jeden Modellaufruf zu erfassen. Für den API-Test zunächst einen funktionierenden Aufruf mit freigegebenem Testkonto und unkritischen Daten ausführen, dann eine eng begrenzte Sperrregel aktivieren und denselben Aufruf wiederholen. Anwendung, Gerät, Sensor, Aktion und Policy im Protokoll müssen dazu passen. Erst wenn die Regel den zuvor funktionierenden Aufruf verhindert, ist der Test bestanden; ein ungültiger Schlüssel, fehlendes Guthaben oder ein Zertifikatsfehler zählt nicht. Bis dahin bleibt die OpenCode-Abdeckung offen.
Prüft AI Defense Prompts und Verwendungszwecke?
Sophos beschreibt weitreichende Kontrollen für Prompts, Uploads und KI-Interaktionen. Gleichzeitig sind Promptprüfung, die Unterscheidung privater und geschäftlicher Accounts sowie zusätzliche Agentenschutzfunktionen noch als geplante Erweiterungen eingeordnet. Die Herstellerangaben sind hier nicht durchgehend einheitlich; für eine Kaufentscheidung zählt deshalb der belastbar verfügbare Umfang.
Prüfstand 26. Oktober 2026: Promptprüfung ist noch als geplante Funktion eingeordnet und keine zugesicherte aktuelle Leistung. Eine Regel, die in einem erlaubten Chat gezielt Kundennummern oder Quellcode blockiert, lässt sich damit nicht verlässlich einplanen. Wer diese Inhaltskontrolle benötigt, sollte AI Defense dafür heute nicht kaufen.
Ich würde nur heute verfügbare und überprüfte Funktionen kaufen; Roadmap-Funktionen können sich verzögern oder ganz entfallen. Der weiterhin fehlende mobile ZTNA-Agent, bisher nur für Windows und macOS verfügbar, und angekündigte Synchronized-Security-Erweiterungen mahnen hier zur Vorsicht.
E-Mails korrigieren erlaubt, andere Aufgaben verboten?
Nein, diese Unterscheidung lässt sich mit den aktuellen App-Zugriffsregeln nicht durchsetzen. Ist ChatGPT erlaubt, bleibt es auch erreichbar, wenn jemand darin entgegen der Firmenrichtlinie Kundendaten oder Verträge auswertet statt E-Mails zu korrigieren.
Auch spätere Promptprüfung löst diese Aufgabe nicht automatisch: Sensible Daten erkennen und den geschäftlichen Verwendungszweck beurteilen sind unterschiedliche Aufgaben. Schon eine E-Mail zur Rechtschreibkorrektur kann vertrauliche Informationen enthalten. Die Firmenrichtlinie muss deshalb festlegen, welche Inhalte in welchen Dienst dürfen; die heutigen App-Regeln prüfen diese Zweckbindung nicht.
Welche Voraussetzungen braucht es?
AI Defense ist ein Add-on für berechtigte EDR-, XDR- und MDR-Kunden. Sophos verlangt zusätzlich EDR Endpoint Protection; eine Firewall allein oder Endpoint ohne EDR genügt nicht. Das Sophos-Fusion-Konto muss auf die neue Plattform mit Security Operations umgestellt sein. Der Produktname bestätigt dieses technische Upgrade nicht; vor der Bestellung hilft der Fusion-Check.
Der Setup-Assistent bietet Endpoint, Firewall und Linux Server als Sensoren. Endpoint benötigt unter anderem Data-Lake-Uploads, HTTPS-Entschlüsselung, QUIC-Blockierung sowie passende Web-Control- und Application-Control-Einstellungen. Die Firewall muss für Durchsetzungsregeln in der Gruppenverwaltung sein und in den relevanten Web-Policies protokollieren. Unsere Onboarding-Anleitung erklärt die Schritte. Bestehende Regeln und Ausnahmen müssen dabei geprüft und Änderungen zuerst mit einer begrenzten Gruppe getestet werden.
Was kostet Sophos AI Defense?
Der unverbindliche Richtpreis liegt bei rund 60 EUR netto pro Benutzer oder Server und Jahr, zusätzlich zur bestehenden Sicherheitslizenz. Das sind rechnerisch etwa 5 EUR pro Monat, kein monatliches Abrechnungsangebot. Mengenstaffel, Laufzeit und Vertrag bestimmen den tatsächlichen Preis; zur Nutzung braucht es eine aktive AI-Defense-Lizenz oder einen laufenden Test.
Zum laufenden Betrieb gehört auch die Verlängerung: Nach einem Lizenzablauf deaktiviert Sophos die aktiven AI-Defense-Policies. Eine erneuerte Lizenz aktiviert sie nicht automatisch wieder. Die KB-Anleitung beschreibt die Prüfung und bewusste Wiederaufnahme, damit ein bezahltes Add-on nicht mit weiterhin ausgeschalteten Regeln betrieben wird.
Welchen Mehrwert bezahlt man tatsächlich?
Der heutige Mehrwert liegt vor allem in der zusammengeführten KI-Übersicht mit Risikoinformationen, Berichten und darauf ausgerichteter Richtlinienverwaltung. Ohne sie muss die IT Informationen aus Endpoint und Firewall selbst zusammenführen, Dienste beurteilen und Regeln in den jeweiligen Produkten pflegen. Bei vielen Teams und wechselnden Werkzeugen kann AI Defense hier Arbeit sparen.
Auch die bisherigen Produkte liefern jedoch Protokolle, Anwendungsinformationen und zentrale Policies. Ein weiteres Dashboard allein rechtfertigt deshalb keine zusätzlichen Tausende Euro jährlich. Im Pilot muss sichtbar werden, welche relevanten Aktivitäten zusätzlich erkannt, welche Regeln verlässlicher umgesetzt und wie viel Verwaltungsarbeit eingespart werden.
Die Erinnerung an die MDR Integration Packs
Nach unseren bisherigen Erfahrungen bleibe ich bei Zusatzmodulen skeptisch. Auch Lizenzmodelle ändern sich: Sophos hat im Oktober 2025 die Abschaffung der Integration Packs angekündigt, mit Integration in MDR und XDR ohne zusätzlichen Integrationspreis ab 1. November 2025 für Laufzeitlizenzen und Ende Januar 2026 für MSP Flex.
Das war eine Lizenzänderung und sagt nichts über einen späteren Gratisumfang von AI Defense aus. Trotzdem bleibt die Frage, warum KI-Kontrolle nicht zur Weiterentwicklung der bereits bezahlten Endpoint-, XDR- oder MDR-Leistung gehört. Sophos entscheidet über die Produktaufteilung; Kunden müssen den heutigen Zusatznutzen gegen den Aufpreis abwägen.
Wann würde ich AI Defense empfehlen?
Wenn eine passende Sophos-Umgebung vorhanden ist und die IT eine gemeinsame Übersicht über die KI-Nutzung verschiedener Teams braucht, lohnt sich ein Pilot. Die Bestandsaufnahme liefert die Grundlage, um mit Fachabteilungen Dienste freizugeben und wirksame Regeln zu vereinbaren. Pauschale Sperren ohne freigegebene Alternative können dagegen wichtige Abläufe unterbrechen.
Müsste dafür erst die Sicherheitsarchitektur umgebaut werden, gehören bestehende Endpoint-, Browser- und Netzwerkkontrollen in den Vergleich. Promptprüfung oder Zweckbindung innerhalb erlaubter Chats liefert das aktuelle AI Defense nicht; OpenCode- und API-Kontrolle müssen separat getestet werden.
Entscheidend ist, ob die benötigten Dienste erkannt, Regeln zuverlässig durchgesetzt und gegenüber dem Bestand tatsächlich Arbeit oder Risiken reduziert werden. Liefert der Pilot nur eine Sperre, die mit den bereits bezahlten Funktionen genauso funktioniert, wäre mir das den Aufpreis nicht wert.
Häufige Fragen zu Sophos AI Defense
Braucht es AI Defense, um ChatGPT auf einer Sophos Firewall zu blockieren?
Was kostet Sophos AI Defense zusätzlich?
Kann AI Defense Rechtschreibkorrekturen erlauben und andere KI-Aufgaben verbieten?
Erkennt AI Defense auch OpenCode und direkte API-Aufrufe?