
Sophos ITDR: Was bringt es zusätzlich zu MFA und MDR?
Ein ehemaliger Dienstleister besitzt noch Zugriff auf den Microsoft-365-Tenant. Eine Anwendung hat mehr Berechtigungen als nötig. Ein Administratorkonto ist mit einer schwachen Anmeldemethode abgesichert. Für diese Risiken muss keine Schadsoftware auf einem Computer laufen. Sie entstehen im Verzeichnis, in Konten und in deren Zugriffsrechten.
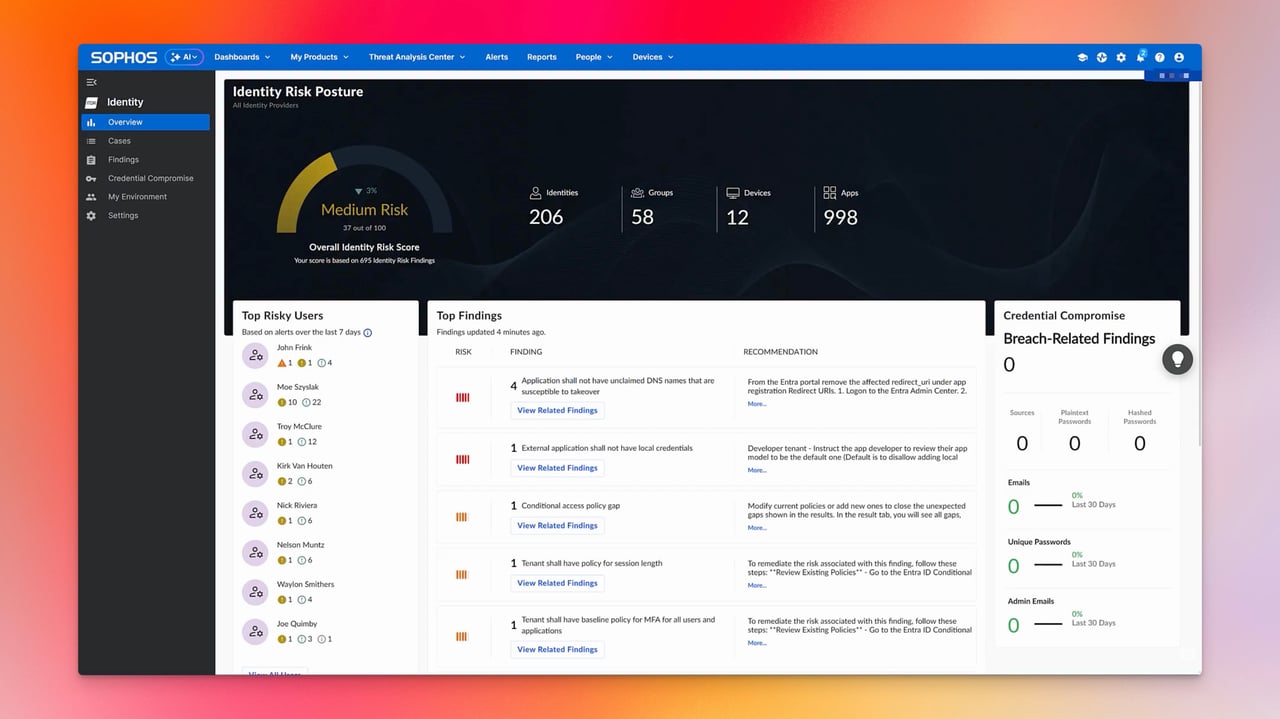
Sophos ITDR untersucht Identitäten und ihre Sicherheitskonfiguration in Microsoft Entra ID und lokalem Active Directory. Es hilft der IT, riskante Berechtigungen und Schwachstellen bei Konten zu erkennen und gezielt zu bearbeiten. Die erkannten Sicherheitsrisiken bezeichnet Sophos als Findings.
Was ist Sophos ITDR?
ITDR steht für Identity Threat Detection and Response. Die Software verbindet Verzeichnisinformationen, Sicherheitsbewertungen und Hinweise auf kompromittierte Zugangsdaten. Verwaltet wird sie in Sophos Fusion, ehemals Sophos Central.
Seit dem Produktupdate vom 15. Oktober 2026 ist ITDR auch eigenständig erhältlich. Eine XDR- oder MDR-Lizenz ist damit keine Kaufvoraussetzung. Die Verbindung mit diesen Produkten bleibt sinnvoll, überträgt aber nicht automatisch sämtliche Aufgaben an einen verwalteten Sicherheitsdienst.
Bei einer Entra-ID-Integration liefert der Cloud-Verzeichnisdienst die Daten. Lokales Active Directory lässt sich unabhängig davon über einen separaten, lesenden Sensor anbinden. Dafür ist keine Entra-ID-Integration erforderlich. Beide Anbindungen dienen der Sicherheitsbewertung und sind von der Benutzersynchronisation für andere Sophos-Produkte zu unterscheiden.
Welche Risiken werden sichtbar?
ITDR untersucht beispielsweise Rechte, Identitätskonfigurationen und Hinweise auf unzureichenden Anmeldeschutz. Hinzu kommt Dark Web Intelligence, um relevante veröffentlichte Zugangsdaten einzuordnen. Ein solcher Fund muss geprüft werden: Ein alter Leak ist nicht automatisch ein aktuell gültiges Passwort oder ein erfolgreicher Einbruch.
Die Directory-Ansichten erfassen neben Menschen auch nichtmenschliche Identitäten wie Anwendungen und Service Principals. ITDR zeigt auch Microsoft-AI-Agenten, deren Eigentümer und Berechtigungen. Das beantwortet die Frage, welche Identität auf Daten zugreifen darf. Es ist keine Inhaltskontrolle sämtlicher Prompts oder Agentenaktionen wie eine umfassende KI-Firewall.
Der Identity Risk Score hilft bei der Einschätzung von Identitätsrisiken. Wer auch Anwendungen oder andere technische Identitäten bewerten möchte, sollte den verfügbaren Umfang vor dem Kauf im Pilot prüfen. Ein Eintrag in der Directory-Ansicht bedeutet nicht automatisch, dass dafür auch ein Score vorliegt. Die Details erklärt unsere Einordnung des Identity Risk Score.
Was bringt ITDR zusätzlich zu MFA?
MFA schützt die Anmeldung durch einen weiteren Faktor. Es bereinigt aber weder übermässige Berechtigungen noch verwaiste Konten oder eine unnötig privilegierte Anwendung. ITDR hilft, solche Zustände zu finden und die Bearbeitung zu priorisieren.
Nehmen wir das Gastkonto eines ehemaligen Dienstleisters. Ein zweiter Faktor schützt dessen Anmeldung, obwohl der Zugriff nach Projektende gar nicht mehr benötigt wird. Fällt das Konto bei der Prüfung in ITDR auf, klärt die IT mit der zuständigen Fachabteilung, ob noch ein Auftrag besteht. Danach entzieht sie unnötige Berechtigungen oder deaktiviert das Konto. Nach dem nächsten Datenabgleich kontrolliert sie den korrigierten Zustand in ITDR. So wird aus einem erkannten Risiko eine nachvollziehbare Bereinigung.
Der lokale AD-Sensor ergänzt Windows-Anmeldungen nicht um MFA. Er liest Verzeichnisdaten und bewertet die Sicherheitskonfiguration. Für einen zusätzlichen Faktor bei lokalen Anmeldungen braucht es eine dafür geeignete MFA-Lösung.
Kann ITDR auch reagieren?
Je nach angebundenem Verzeichnis und eingerichteter Aktion lassen sich mit ITDR beispielsweise Passwörter zurücksetzen, Sitzungen widerrufen oder Konten deaktivieren. Für Entra ID müssen die Reaktionsfunktionen mit den nötigen Berechtigungen eingerichtet sein. Für Aktionen im lokalen AD braucht es zusätzlich einen lokalen Data Collector mit dem On-Premise Automation Connector und Zugriff auf das Verzeichnis über LDAP. Der lesende AD-Sensor allein führt keine solchen Änderungen aus.
Die Einordnung von Findings und Response erklärt diesen Unterschied. Bei einer kompromittierten Cloud-Identität kann ein eingerichteter Sitzungswiderruf eine konkrete Reaktion sein. Eine blosse Änderung des Finding-Status meldet dagegen nur den Bearbeitungsstand und beweist keine sichere Identität.
Bei hybriden Konten ist zusätzlich das führende Verzeichnis zu beachten. Eine ausschliesslich in der Cloud vorgenommene Änderung kann durch den nächsten Abgleich wieder verändert werden. Deshalb gehört vor jede Aktion die Klärung, welches System den Zustand bestimmt und welche Anwendungen von der Identität abhängen.
Übernimmt MDR die Findings?
Bei separat lizenziertem MDR untersucht das Sophos-Team aktive Identitätsbedrohungen und bestimmte kritische oder hohe Findings, die auf einen aktiven Angriff hindeuten. Die laufende Bearbeitung der übrigen Findings übernimmt die eigene IT oder ein damit beauftragter Partner.
Die Bereinigung unnötiger Rechte bleibt damit eine betriebliche Aufgabe. Im Beispiel des ehemaligen Dienstleisters muss das Unternehmen entscheiden, ob der Zugriff noch benötigt wird. Vor der Einführung sollte deshalb feststehen, wer neue Findings prüft, Änderungen freigibt und deren Wirkung kontrolliert. Die ITDR-Voraussetzungen helfen bei der Vorbereitung.
Voraussetzungen und Kosten
Für die Entra-ID-Integration wird Microsoft Entra ID P1 oder P2 benötigt. Entra ID Free reicht dafür nicht aus. Die Einrichtung erfordert zudem Administratorrechte, mit denen sich die angeforderten Berechtigungen für den gesamten Tenant genehmigen lassen.
Für lokales Active Directory werden der Sensor und dessen Betrieb in der eigenen Umgebung benötigt. Die Entra-P1-/P2-Anforderung gilt für die Entra-Anbindung, nicht für eine reine lokale AD-Integration. Reaktionsfunktionen werden wie oben beschrieben zusätzlich eingerichtet. Für beide Varianten braucht es eine aktivierte ITDR-Lizenz und eine unterstützte Tenant-Region.
ITDR wird nutzerbasiert lizenziert. In die Gesamtkosten gehören neben Sophos gegebenenfalls die Microsoft-Lizenzierung und der Betrieb der lokalen Komponenten. Auch die Zeit für die Prüfung und Bearbeitung der Findings sollte eingeplant werden.
Im Pilot würde ich den Ablauf am Gastkonto-Beispiel prüfen. Dazu eignet sich ein freigegebenes Testkonto oder ein bereits vorhandener, bestätigter Befund. Die IT prüft die angezeigten Daten, bereinigt den Zugriff und kontrolliert nach dem nächsten Datenabgleich die Neubewertung. So lässt sich beurteilen, ob ITDR im eigenen Alltag brauchbare Hinweise liefert und die Bearbeitung unterstützt.
Wann lohnt sich ITDR?
ITDR ist interessant, wenn der Überblick über Konten und Berechtigungen in mehreren Verzeichnissen oder Anwendungen fehlt. Wer bisher vor allem Geräte und Firewall-Ereignisse überwacht, erhält damit zusätzliche Informationen zu riskanten Zugriffsrechten und Identitätskonfigurationen.
Wer bereits vergleichbare Prüfungen mit Microsoft-Werkzeugen und einem funktionierenden Prozess betreibt, sollte den Zusatznutzen konkret vergleichen. Für mich wären zusätzliche relevante Funde und eine einfachere Bearbeitung die entscheidenden Kaufargumente.
Häufige Fragen
Braucht Sophos ITDR zwingend eine MDR- oder XDR-Lizenz?
Ersetzt ITDR die MFA für Entra ID oder lokales Active Directory?
Bearbeitet Sophos MDR automatisch alle ITDR-Findings?
