Sophos NDR 5500: Was die neue Appliance bringt
Sophos NDR steht für Network Detection and Response und erkennt verdächtige Aktivitäten im Netzwerkverkehr. Besonders wertvoll ist die Sicht auf den Ost-West-Verkehr: etwa zwischen Geräten im selben Subnetz, deren Kommunikation keine Firewall passiert. NDR kann auch den Nord-Süd-Verkehr zwischen internem Netzwerk und Internet analysieren.
Das Produkt gibt es bereits länger. Üblich war die Installation als virtuelle Maschine, die über einen Mirroring-Port am Switch eine Kopie des Verkehrs erhält. Diese zusätzlichen Netzwerkdaten helfen Sophos MDR (Managed Detection and Response), Angriffe auch innerhalb des Netzwerks zu erkennen und zu untersuchen. Die VM benötigt reservierte Ressourcen und eine korrekt eingerichtete Verkehrszufuhr über den Virtualisierungshost. Alternativ war eigene Hardware möglich, zunächst auf von Sophos zertifizierten Modellen.
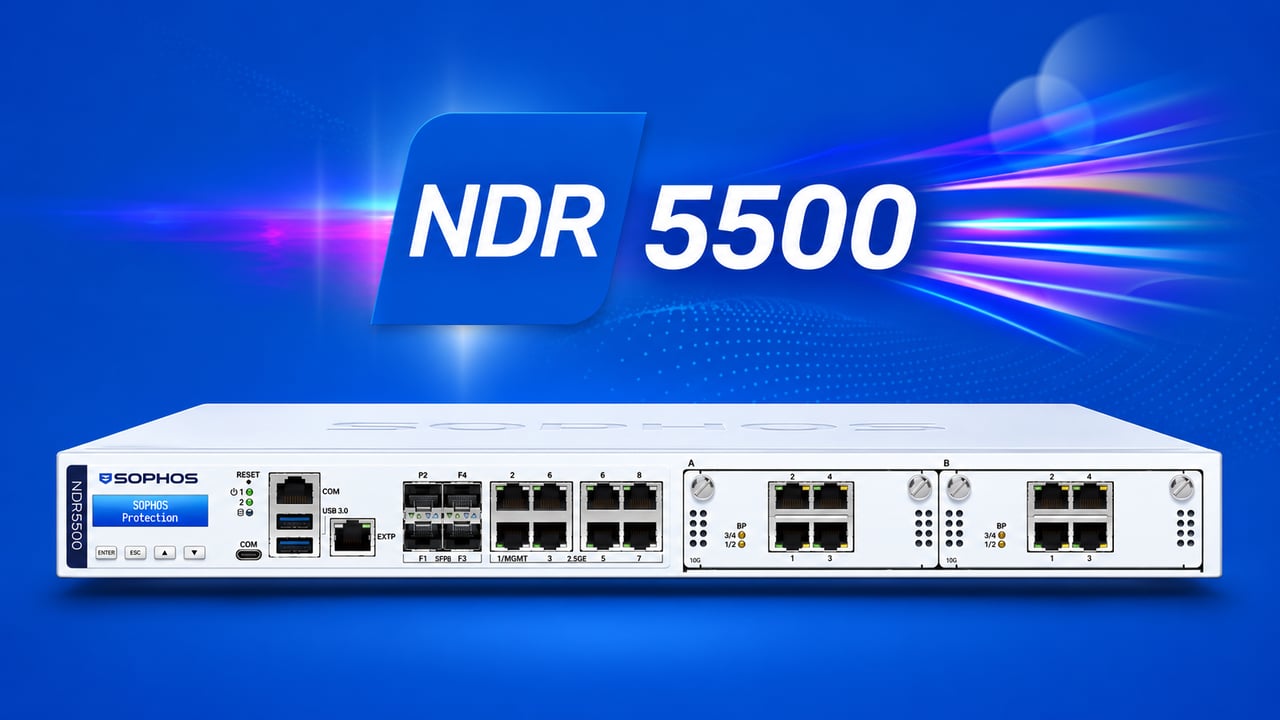
Mit der Sophos NDR 5500 kommt nun eine eigene Sophos-Appliance hinzu. Sie erspart die Bereitstellung einer VM und die Auswahl einer passenden Fremdhardware. Die Zuführung des zu untersuchenden Verkehrs bleibt erforderlich. Vorgestellt wurde sie am 4. November 2026, der erste Bestelltag ist für den 10. November 2026 vorgesehen.
Die NDR 5500 übernimmt die Netzwerkanalyse auf einer separaten Plattform. Für die Firewall-Aufgaben stehen die gleichzeitig vorgestellten XGS 2380, 3380, 4580 und 5580 zur Verfügung. Das neue Xstream-Plus-Bundle enthält keine NDR-5500-Appliance.
Welche Angriffe NDR sichtbar macht
Ein kompromittiertes Gerät kann sich zunächst unauffällig verhalten und später versuchen, weitere Systeme im Netzwerk zu erreichen. Genau solche Bewegungen soll NDR sichtbar machen. Die Analyse sucht nach ungewöhnlichen Verbindungen, Kommunikation mit Angreifer-Infrastruktur und verdächtigen Mustern im Datenverkehr. Das ist besonders bei IoT-Geräten, Produktionssystemen oder anderen Geräten hilfreich, auf denen kein Endpoint-Agent installiert ist.
In Sophos Fusion lassen sich diese Erkennungen gemeinsam mit Endpoint- und Firewall-Daten untersuchen. So erhält das Sicherheitsteam zusätzliche Hinweise darauf, welche Geräte miteinander kommunizieren und wo sich ein Angriff ausbreiten könnte. Im passenden Inline-Modus kann die Appliance mit dem IDS/IPS-Add-on auch bekannte schädliche Pakete blockieren.
Zur Analyse gehören die Bewertung verschlüsselter Verbindungen, das Erkennen algorithmisch erzeugter Domains und die Risikobewertung von Sitzungen. Hinzu kommen Engines zur Eindringungs- und Datenanalyse. In der Untersuchungskonsole lassen sich Erkennungen und sichtbare Netzwerkgeräte untersuchen, einschliesslich Geräten ohne Agent.
NDR wertet auch Merkmale verschlüsselter Verbindungen aus, ohne dafür sämtliche Inhalte entschlüsseln zu müssen. Entscheidend ist, welchen Verkehr wir dem Sensor zuführen: Soll beispielsweise die Kommunikation zwischen Geräten im selben Subnetz untersucht werden, muss sie am passenden Switch gespiegelt werden. Ein Messpunkt allein am Internetübergang reicht dafür nicht aus.
Hardware und Bypass-Varianten der NDR 5500
Die NDR 5500 ist ein Gerät im 1U-Long-Format mit Dual-Prozessor-Architektur, zwei SSDs und zwei Flexi-Port-Steckplätzen. Zwei hot-swappable Netzteile sind enthalten. Damit bietet sie eine dedizierte Plattform, ohne dass dafür zunächst ein eigener Virtualisierungshost bereitgestellt werden muss.
| Merkmal | Ausstattung |
|---|---|
| Bauform | 1U Long |
| Architektur | Zwei Prozessoren |
| Massenspeicher | Zwei SSDs |
| Stromversorgung | Zwei hot-swappable Netzteile |
| Flexi-Port-Steckplätze | 2 |
| Kupfervariante | 2 Module mit je 4 × 1-GbE-Kupfer-Bypass |
| Glasfaservariante | 2 Module mit je 2 × 10-GbE-Fiber-Bypass, LC |
Die Wahl der Module richtet sich nach den Verbindungen, in die die Appliance eingebunden werden soll: 1-GbE-Kupfer oder 10-GbE-Glasfaser. Die Kupfervariante bietet insgesamt acht Bypass-Ports, die Glasfaservariante vier. Da eine Inline-Strecke jeweils zwei Ports belegt, ergeben sich daraus vier Kupfer- beziehungsweise zwei Glasfaserstrecken.
Anschlüsse und Analyseleistung
Die NDR 5500 bietet je nach Modulvariante 1-GbE-Kupfer- oder 10-GbE-Glasfaseranschlüsse. Diese Werte beschreiben die Geschwindigkeit der Verbindungen. Wie viel Verkehr die Appliance gleichzeitig analysieren kann, hängt zusätzlich von Paketgrössen, Verbindungsanzahl und aktiven Analysefunktionen ab. Eine konkrete Durchsatzangabe für die NDR-Analyse und den IDS/IPS-Betrieb der NDR 5500 steht zum Redaktionsstand noch aus.
Für die Planung zählt der Verkehr an den vorgesehenen Messpunkten. Werden beispielsweise mehrere interne Verbindungen gespiegelt, kommt deren Datenvolumen am Sensor zusammen, unabhängig davon, wie schnell der Internetanschluss ist. Wir dimensionieren die Lösung deshalb anhand der internen Netzwerklast und ihrer Spitzen. Für einen Inline-Einsatz ist ausserdem entscheidend, dass die Analyseleistung zur durchgeschleiften Verbindung passt.
Passiv überwachen oder aktiv blockieren
SPAN/TAP: Kopien des Verkehrs untersuchen
Bei SPAN beziehungsweise Port Mirroring liefert ein Switch Kopien ausgewählter Pakete an NDR. Ein TAP stellt den Verkehr über einen gesonderten Abgriff bereit. Die Appliance liegt dann nicht im produktiven Weiterleitungspfad und kann das ursprüngliche Paket nicht selbst verwerfen.
Entscheidend sind die richtigen Messpunkte und ausreichend Kapazität auf dem Spiegelport. Werden mehrere stark ausgelastete Links auf einen kleineren Port kopiert, können Pakete fehlen. Die Anleitung zu NDR Traffic Mirroring erklärt die Planung der Verkehrszufuhr.
Passive Inline und Active Inline
Für beide Inline-Modi benötigt die Sophos-Appliance das IDS/IPS-Add-on. Bei Passive Inline untersucht sie den durchgeleiteten Verkehr, ohne aktiv zu blockieren. Bei Active Inline kann sie bekannte schädliche Pakete anhand von IPS-Regeln direkt im Verkehrsweg sperren.
Im Inline-Betrieb läuft der produktive Verkehr durch die Appliance. Damit wird auch das Verhalten bei einem Ausfall wichtig: Die Bypass-Module dienen dazu, den Verkehrsweg an der Analyse vorbeizuführen. Wie sich die Verbindung bei Stromausfall, Neustart oder Wartung verhält, gehört zur Planung der Einbindung. Für die Einführung empfehlen wir zunächst den beobachtenden Betrieb, um Erkennungen zu bewerten, bevor aktive Sperren hinzukommen.
Die integrierten NDR-Funktionen der Sophos Firewall bleiben davon getrennt. NDR Essentials beziehungsweise Active Threat Intelligence auf der Firewall sind keine separate NDR-5500-Appliance und kein Ersatz für deren frei geplante Messpunkte im internen Netzwerk.
Preise und Lizenzen
Die NDR 5500 gibt es in zwei Ausstattungsvarianten. Die Kupfervariante mit der SKU NC55XP00ZZPCCE enthält zwei Bypass-Module mit jeweils vier 1-GbE-Ports. Sie passt zu Netzwerken, in denen die zu überwachenden Verbindungen über Gigabit-Kupfer laufen. Ihr Hardware-Listenpreis beträgt 24’700 EUR netto, einschliesslich der beiden Module.
Die Glasfaservariante mit der SKU NC55XP00ZZPCDE enthält zwei Bypass-Module mit jeweils zwei 10-GbE-Fiber-LC-Ports. Sie ist die passende Ausführung für die Einbindung in entsprechende 10-GbE-Glasfaserverbindungen und kostet ebenfalls 24’700 EUR netto inklusive der Module. Ausschlaggebend für die Wahl sind damit die vorhandenen Anschlüsse und die geplante Einbindung im Netzwerk.
Diese Listenpreise dienen vorerst zur Orientierung und basieren auf der Benelux-Preisliste für Geräte mit EU-/UK-Stromkabeln, ohne Mehrwertsteuer und projektspezifische Leistungen. Die Produktseite mit beiden Varianten und unseren Verkaufspreisen erstellen wir in den nächsten Tagen im Shop. Bestellungen sind ab dem 10. November vorgesehen; den Liefertermin klären wir für euer Angebot.
Die Hardware ist ein Teil der Kosten
Grundlage ist die Sophos-NDR-Softwarelizenz, deren Preis sich nach der Anzahl geschützter Benutzer und Server richtet. Sie umfasst die verhaltensbasierte Erkennung und unbegrenzt viele virtuelle Bereitstellungen innerhalb des lizenzierten Umfangs. Die Appliance wird zusätzlich beschafft. Für deren signaturbasierte IDS/IPS-Funktionen und Inline-Betrieb kommt das gerätebezogene IDS/IPS-Add-on hinzu. Aktives Blockieren setzt den Active-Inline-Modus voraus.
Für die Hardware stehen zwei Supportstufen zur Auswahl: Enhanced Support umfasst unter anderem Support rund um die Uhr, Softwareupdates, Remote-Unterstützung und vorgezogenen Hardwareaustausch. Enhanced Plus ergänzt priorisierte Bearbeitung, Zugang zu erfahrenen technischen Spezialisten und ein geräteabhängiges Kontingent für Remote-Beratung. NDR wird zum Start als Laufzeitlizenz angeboten; die Verfügbarkeit über MSP Flex ist noch offen. Ein MDR-Dienst wird separat vereinbart.
Alternativ zum Kauf gibt es Right-of-Use-Angebote für die zeitlich begrenzte Nutzung. Die ausgewiesenen Netto-Listenpreise für das Paket «NDR 5500 mit Central NDR» liegen bei beiden Modulvarianten bei 7’528,75 EUR für ein Jahr, 22’586,25 EUR für drei Jahre und 37’643,75 EUR für fünf Jahre, jeweils für die gesamte Laufzeit.
Welche Variante wirtschaftlich passt, hängt von der Nutzungsdauer und dem benötigten Lizenz- und Supportumfang ab. Im Angebot führen wir Hardware beziehungsweise Nutzungsrecht, Benutzer- und Serverlizenzen sowie Add-ons und Support zusammen. So könnt ihr die Gesamtkosten vergleichen.
Wann sich die dedizierte Appliance lohnt
Eine eigene NDR-Appliance ist besonders interessant, wenn gezielt Netzwerksegmente überwacht werden sollen und dafür eine separate Hardwareplattform gewünscht ist. Bei bereits vorhandener, ausreichend dimensionierter Virtualisierung kann eine virtuelle Bereitstellung wirtschaftlicher sein. Für Active Inline sind hingegen die unterstützte Hardware, Bypass-Verkabelung und das Add-on zentral.
Der Nutzen entsteht durch die Sicht auf relevante Verbindungen und die anschliessende Bearbeitung der Erkennungen. Dazu braucht es klare Zuständigkeiten: Wer untersucht einen Alarm, wer darf sperren und wer hebt eine falsche Sperre wieder auf? Ein MDR-Dienst kann diese Arbeit unterstützen, ist aber eine eigenständige Leistung und nicht mit dem Appliance-Kauf gleichzusetzen.
Sophos NDR Solution Brief
Der Sophos NDR Solution Brief fasst die Lösung als PDF zusammen.