
Sophos Protected Browser: Funktionen, Kosten und Grenzen
Eine Mitarbeiterin darf auf Kundendaten im CRM zugreifen. Daraus folgt noch nicht, dass sie diese Daten in einen privaten Cloudspeicher oder einen KI-Chat kopieren darf. Die Firewall kann den Zugriff auf einen Dienst erlauben oder sperren. Interessant wird es dort, wo eine Anwendung erreichbar bleiben soll, bestimmte Datenaktionen aber unterbunden werden müssen.
Sophos Protected Browser setzt Richtlinien innerhalb der Browser-Sitzung durch. Das ist sein zusätzlicher Ansatz gegenüber einer reinen Website-Sperre. Ob sich dafür eine weitere Lizenz lohnt, hängt davon ab, welche Anwendungen geschützt werden sollen und ob die Organisation den vorgesehenen Browser auch konsequent einsetzen kann.
Was ist Sophos Protected Browser?
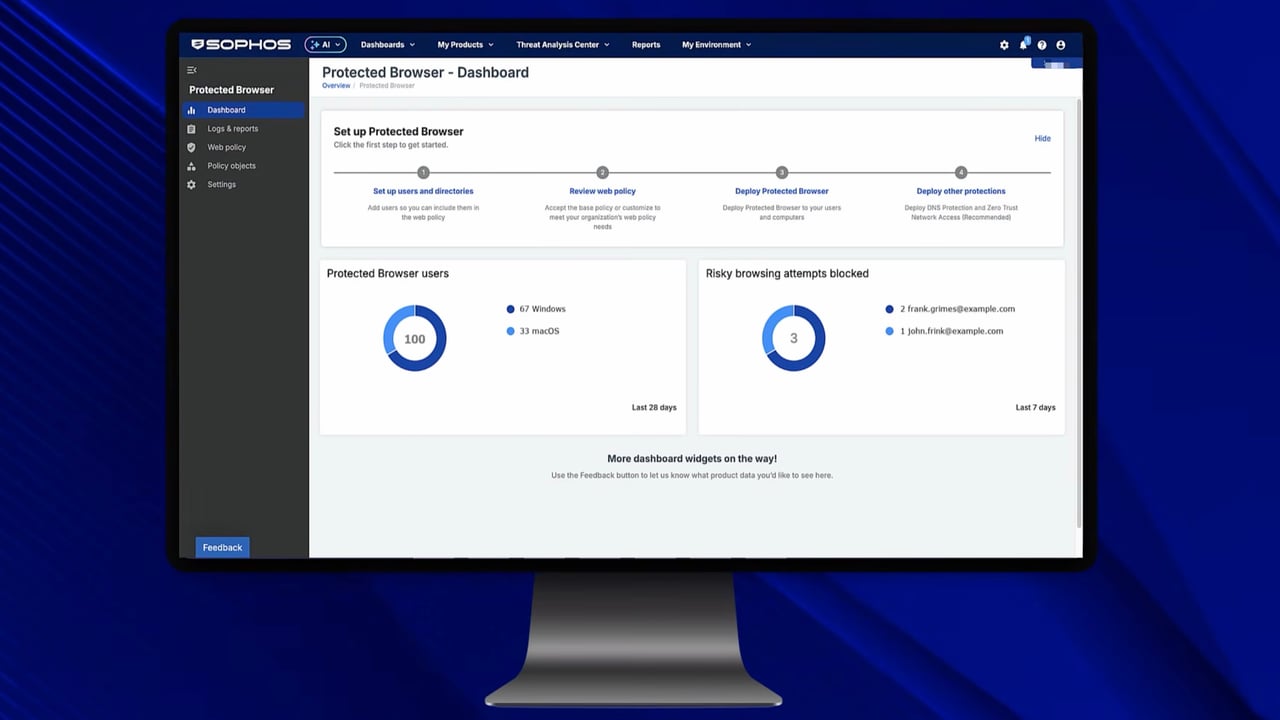
Protected Browser ist ein verwalteter Unternehmensbrowser für SaaS-Dienste und interne Webanwendungen. Die Richtlinien werden in Sophos Fusion, ehemals Sophos Central, eingerichtet. Es gibt einen vollständigen Browser für Windows und macOS sowie eine Erweiterung für unterstützte Chromium-Browser.
Die beiden Varianten sind nicht gleichwertig. Die Erweiterung erleichtert den Einstieg in einer vorhandenen Browserumgebung. Bestimmte Funktionen, darunter agentenloser RDP-/SSH-Zugriff und die Steuerung von Bildschirmfreigaben beziehungsweise Aufzeichnungen, benötigen den vollständigen Browser. Die Produktübersicht in unserer KB erklärt diese Unterschiede.
Endpoint Protection bleibt für den Schutz des Geräts zuständig. Ein Browser ersetzt weder Betriebssystemupdates noch Malware-Schutz oder die Absicherung anderer Anwendungen. Sein Nutzen liegt in zusätzlichen Regeln für die geschützten Websitzungen.
Welche Datenaktionen lassen sich einschränken?
Über Webrichtlinien und Datengrenzen lässt sich festlegen, welche Aktionen innerhalb bestimmter Anwendungen erlaubt sind. Dazu gehören Beschränkungen für Datei-Uploads und den Austausch von Daten über die Zwischenablage. Unterschiedliche Profile regeln beispielsweise, ob Daten innerhalb definierter Ziele bleiben müssen oder von aussen eingefügt werden dürfen.
Das ist bei einer erlaubten KI-Anwendung ein konkreter Unterschied zu einer pauschalen Sperre: Der Dienst kann zugänglich bleiben, während Datei-Uploads oder bestimmte Kopieraktionen eingeschränkt werden. Die Safe AI Controls beschreiben passende Varianten.
Diese Aktionskontrolle versteht nicht automatisch den geschäftlichen Zweck eines Textes. «Rechtschreibung korrigieren erlaubt, Vertragsanalyse verboten» wird dadurch nicht zu einer zuverlässig durchgesetzten Inhaltsregel. Ebenso kann ein Mitarbeiter Informationen manuell neu eingeben. Welche Aktionen tatsächlich verhindert werden, muss mit dem gewählten Profil und der eingesetzten Browserversion getestet werden.
Ein sinnvolles Beispiel ist ein externes Projektteam: Es darf eine interne Webanwendung nutzen, soll aber keine Dateien daraus in eigene Dienste übertragen. Wenn die erforderlichen Datengrenzen greifen und die Arbeitsabläufe nutzbar bleiben, entsteht ein überprüfbarer Mehrwert. Eine zusätzliche Browserinstallation allein liefert diesen Schutz noch nicht.
Kann man den Browser einfach umgehen?
Wer nur einen weiteren Browser installiert, hat noch keine verbindliche Zugangsregel. Ist dieselbe SaaS-Anwendung im privaten Chrome oder auf einem unverwalteten Gerät unverändert erreichbar, gelten dort die vorgesehenen Protected-Browser-Kontrollen nicht automatisch.
Für ausgewählte SaaS-Anwendungen lässt sich der vollständige Protected Browser erzwingen. Der dokumentierte Weg bindet Microsoft Entra ID oder Okta und eine ZTNA-Datenebene ein. Bei Entra ID gehören unter anderem P1, eine passende SAML-Anbindung und Conditional Access zur Vorbereitung. Das ist eine zusätzliche Integration, kein Schalter, der jede beliebige Website automatisch auf den geschützten Browser beschränkt.
Im Pilot müssen daher zwei Versuche erfolgreich sein: Der freigegebene Zugriff funktioniert im vorgesehenen Browser, der alternative Zugriff auf dieselbe geschützte Anwendung wird abgewiesen. Ein funktionierender Login allein prüft nur die erste Hälfte.
Was bringt das neben AI Defense und DNS Protection?
Sophos AI Defense bündelt erkannte KI-Nutzung und steuert App-Zugriffe. Protected Browser ergänzt Kontrollen innerhalb der Websitzung. DNS Protection entscheidet dagegen auf der Ebene angesprochener Domains. Diese Produkte übernehmen unterschiedliche Aufgaben, auch wenn sie gemeinsam eingesetzt werden.
Seit dem Update vom 21. Oktober 2026 kann Protected Browser DNS Protection auch direkt für seine eigenen DNS-Anfragen nutzen. Diese Integration ist nur im vollständigen Browser verfügbar, nicht in der Erweiterung. Die Browser- und Gerätekontrollen müssen deshalb bewusst aufeinander abgestimmt werden. Eine gesperrte Domain auf Geräteebene ist nicht dasselbe wie eine Datengrenze innerhalb einer erlaubten Anwendung.
Bereits das Update vom 6. Oktober 2026 ergänzte Schutz beim Eingeben geschäftlicher Zugangsdaten auf verdächtigen Websites und zusätzliche Datengrenzen. Auch hier zählt die konkrete Einstellung: Ein Profil, das Bildschirmfreigabe ausdrücklich erlaubt, schützt anders als ein strengeres Profil. Eine Warnung vor einer Eingabe ist zudem keine erzwungene Sperre.
Lizenz, Einführung und laufender Aufwand
Sophos Protected Browser wird pro Benutzer als Teil von Sophos Workspace Protection lizenziert. Zum Paket gehören ausserdem ZTNA, DNS Protection und Email Monitoring System.
Zur Einführung gehören die Verteilung, Anmeldung, Browserupdates und Ausnahmen für Anwendungen, deren Arbeitsabläufe eingeschränkt werden. Die Bereitstellungsanleitung beschreibt unter anderem Intune und Jamf. Praktisch würde ich zunächst eine Benutzergruppe mit einer konkreten Anwendung wählen und Upload, Einfügen, Kopieren sowie den alternativen Browserzugriff prüfen. Berichte helfen anschliessend, Nutzung und Blockierungen einzuordnen.
Wann lohnt sich Protected Browser?
Ich würde ihn prüfen, wenn vertrauliche Daten regelmässig in Webanwendungen verarbeitet werden und die bestehenden Kontrollen nur zwischen erlaubtem und gesperrtem Dienst unterscheiden. Der Pilot muss zeigen, welche unerwünschte Datenaktion zusätzlich verhindert wird und ob sich die geschützten Anwendungen auf den vorgesehenen Browser begrenzen lassen.
Wer nur einige KI-Websites sperren möchte, sollte zuerst die vorhandenen Endpoint- und Firewall-Funktionen nutzen. Wer eine intelligente Beurteilung jedes Prompts oder Schutz in beliebigen Desktop- und API-Anwendungen erwartet, erhält das durch eine Browserrichtlinie nicht. Der Kaufgrund muss eine heute verfügbare, im eigenen Ablauf wirksame Kontrolle sein.
Häufige Fragen
Ersetzt Sophos Protected Browser den Endpoint-Schutz?
Kann man einen KI-Chat erlauben und Datei-Uploads blockieren?
Reicht die Installation, damit alle nur noch diesen Browser nutzen?
