Sophos AI Defense: ventajas, costes y límites
Una empleada pide a ChatGPT que corrija un correo, un desarrollador instala un asistente de programación y un equipo sube una hoja de cálculo para analizarla. La IA facilita el trabajo y, por eso, suele utilizarse antes de obtener la aprobación de TI, a veces incluso incumpliendo una prohibición de forma consciente. Así, los datos de la empresa y los documentos confidenciales pueden acabar en proveedores que no se han evaluado. ¿Qué servicios se utilizan, quién los usa y cómo se pueden hacer cumplir las normas?
AI Defense acaba de llegar. «SI Defense» ya lo tendríamos preparado como próximo nombre. :) Por supuesto, es solo una broma con el nombre.
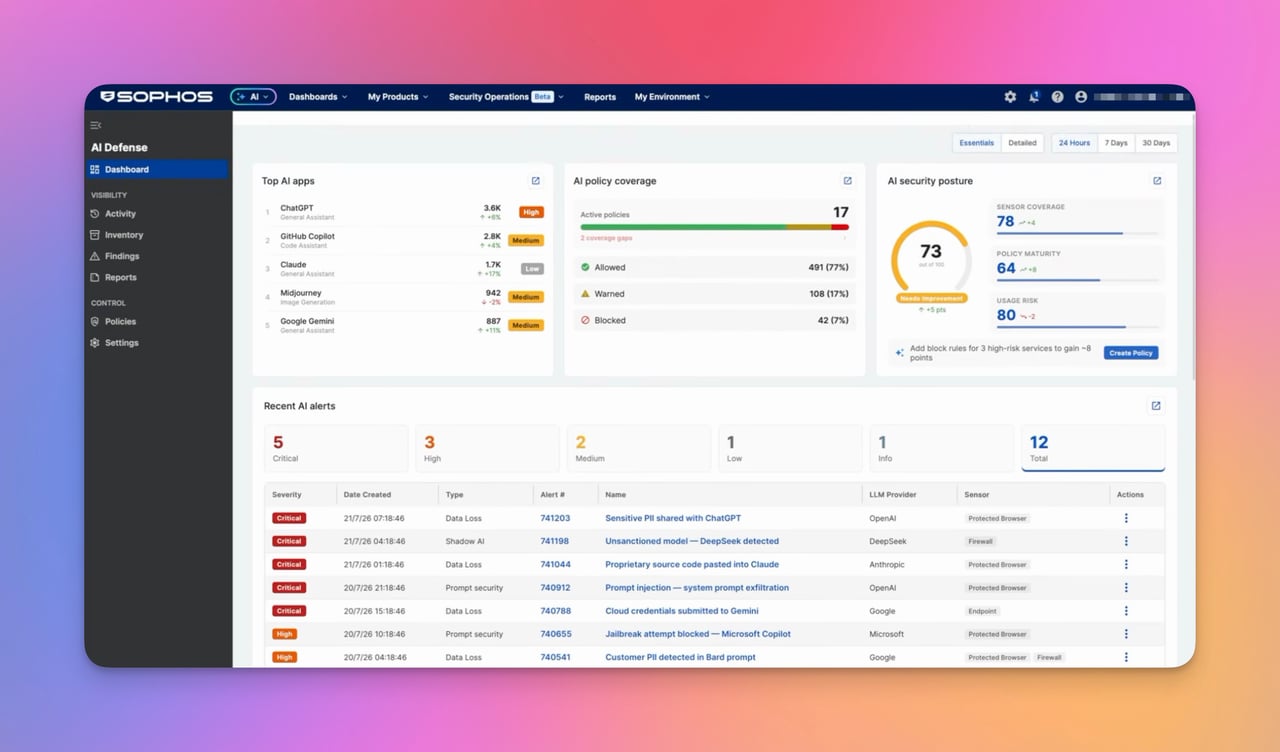
Sophos AI Defense registra las aplicaciones de IA compatibles, evalúa sus riesgos y controla el acceso a ellas. Sin embargo, este complemento de pago plantea una pregunta: ¿qué aporta frente a las funciones de endpoint y firewall que ya se están pagando?
¿Qué es Sophos AI Defense?
AI Defense se configura en Sophos Fusion, antes Sophos Central. Es la plataforma de administración centralizada que muchas empresas todavía conocen por su antiguo nombre. El complemento reúne información de componentes de Sophos existentes, como Endpoint y Firewall.
Su objetivo principal es la IA en la sombra (Shadow AI): aplicaciones y agentes de IA que se utilizan al margen de los procesos de autorización establecidos. Un servicio puede resultar útil y, aun así, tener condiciones poco claras para los datos confidenciales. AI Defense ayuda a registrar el uso detectado, evaluar las aplicaciones y aplicar reglas de acceso.
El Sophos AI Assistant cumple otra función: ayuda a los administradores en sus investigaciones. AI Defense controla el acceso a las herramientas de IA.
Endpoint y Firewall ya permiten bloquear la IA
Endpoint Application Control permite detectar y bloquear aplicaciones del catálogo de Sophos. Esto no incluye automáticamente herramientas nuevas ni scripts propios.
Endpoint Web Control ofrece listas de sitios web propias y, en los Web Filtering Profiles más recientes, filtros web de IA. Estos perfiles requieren Windows y Sophos Endpoint a partir de la versión 2026.1; en otros dispositivos compatibles se aplican las posibilidades y limitaciones de los controles clásicos. Sin embargo, bloquear un dominio no cubre todas las vías de acceso a un proveedor de IA.
En el firewall, un Application Filter controla aplicaciones de IA conocidas mediante firmas. Nuestra guía Detectar y controlar la IA generativa explica cómo configurarlo y comprobarlo con solicitudes reales y registros. Sophos Firewall v23 añade la categoría web Generative AI, que se aplica mediante una Web Policy. Las categorías web y las firmas de aplicaciones son vías de control distintas.
Siguen siendo necesarias las licencias base y la configuración adecuadas. Pero estos bloqueos no requieren una suscripción independiente a AI Defense. Por tanto, «permite bloquear ChatGPT» no justifica por sí solo el coste adicional.
¿Qué puede hacer Sophos AI Defense hoy?
Registrar aplicaciones, usuarios y riesgos
Sophos AI Defense muestra las aplicaciones de IA detectadas y sus usuarios o dispositivos asociados.

Sophos menciona, entre otras, estas herramientas:
| Herramienta | Clasificación en la documentación de Sophos |
|---|---|
| ChatGPT | Servicio de IA en el navegador |
| Claude.ai | Servicio de IA en el navegador |
| Microsoft Copilot | Servicio de IA en el navegador |
| Google Gemini | Mencionado en el ejemplo de reglas de acceso a aplicaciones |
| Claude Code | Aplicación de programación y agentes |
| Cursor | Aplicación de programación |
| OpenClaw | Aplicación de agentes |
La lista no es una matriz de compatibilidad completa. El navegador, la aplicación de escritorio y el acceso por API deben probarse por separado: que un bloqueo funcione en el navegador no demuestra que cubra otras vías de acceso, ni siquiera distintas integraciones del mismo proveedor.
El inventario, las vistas de actividad y los informes ayudan a contrastar el uso observado con las autorizaciones, investigar nuevos servicios y seguir los cambios. Su exhaustividad depende de los sensores y de la configuración; una lista vacía no significa que nadie utilice IA. Además, la información sobre riesgos no sustituye la revisión del plan contratado y sus condiciones. Una aplicación no autorizada tampoco demuestra por sí sola una filtración de datos.
Permitir, advertir o bloquear
Las políticas determinan qué aplicaciones se permiten, se permiten con una advertencia o se bloquean. Se aplican a usuarios, grupos o redes y pueden filtrar, por ejemplo, por nivel de riesgo. Nuestra guía de políticas de AI Defense explica su configuración y comprobación.

Por ejemplo, un grupo piloto puede utilizar un servicio evaluado mientras se bloquean otras aplicaciones de IA detectadas. Un segundo grupo recibe inicialmente advertencias para evaluar la necesidad y las consecuencias. Advertir permite seguir usando la aplicación; solo un bloqueo efectivo impide su uso.
Se aplica la primera política activa cuyo ámbito coincida y, dentro de ella, la primera regla coincidente. Si ninguna regla de esa política coincide con la aplicación, no se realiza ninguna acción; las políticas inferiores tampoco se comprueban. La actividad se sigue registrando. Por eso, antes de un despliegue general también hay que comprobar en el dispositivo de prueba si una aplicación sin autorización específica queda bloqueada como se había previsto.
¿Detecta AI Defense OpenCode con una clave API?
Sigue sin estar claro: Sophos no menciona compatibilidad específica en la documentación revisada y no hemos probado esta combinación en la práctica. Por tanto, el control de OpenCode no debe contarse como una función disponible al decidir la compra.
OpenCode funciona con distintos proveedores de IA y modelos locales. Su documentación de proveedores describe las claves API y los endpoints de proveedores personalizados. Si la API sigue siendo accesible, bloquear la web del chat no basta. La clave sirve para autenticarse ante el proveedor y, por sí sola, no indica nada sobre la detección de Sophos.
La prueba debe distinguir tres resultados:
- Detección de la herramienta: ¿aparece OpenCode como tal o solo un proceso o una conexión de red?
- Control de la conexión: ¿la regla prevista detecta y bloquea el endpoint API concreto con el proveedor, sistema operativo y sensor utilizados?
- Inspección de prompts: esta función sigue figurando como una ampliación prevista. Detectar o bloquear una conexión no equivale a inspeccionar su contenido.
Lo mismo se aplica a scripts propios, pasarelas API y modelos locales: AI Defense no garantiza registrar todas las llamadas a modelos. Para probar una API, primero hay que realizar una llamada que funcione con una cuenta de prueba autorizada y datos no sensibles; después, activar una regla de bloqueo de alcance limitado y repetir la misma llamada. La aplicación, el dispositivo, el sensor, la acción y la política del registro deben corresponder a la prueba. Solo se supera cuando la regla impide la llamada que antes funcionaba; una clave no válida, la falta de saldo o un error de certificado no cuentan. Hasta entonces, la cobertura de OpenCode sigue sin estar clara.
¿Inspecciona AI Defense los prompts y la finalidad de uso?
Sophos describe controles amplios para prompts, cargas de archivos e interacciones con IA. Al mismo tiempo, la inspección de prompts, la distinción entre cuentas personales y empresariales y las funciones adicionales de protección de agentes siguen figurando como ampliaciones previstas. La información del fabricante no es del todo coherente en este punto; por eso, al decidir la compra hay que basarse en las funciones cuya disponibilidad está confirmada.
Estado revisado a 26 de octubre de 2026: la inspección de prompts sigue figurando como una función prevista y no es una prestación actual garantizada. Por tanto, no se puede contar de forma fiable con una regla que bloquee específicamente números de cliente o código fuente dentro de un chat permitido. Quien necesite este control de contenidos no debería comprar AI Defense hoy para ese fin.
Yo solo compraría funciones disponibles y verificadas hoy; las funciones previstas pueden retrasarse o descartarse por completo. La ausencia persistente de un agente ZTNA móvil, disponible hasta ahora solo para Windows y macOS, y las ampliaciones anunciadas de Synchronized Security aconsejan prudencia.
¿Permitir corregir correos y prohibir otras tareas?
No, las reglas actuales de acceso a aplicaciones no permiten imponer esa distinción. Si ChatGPT está permitido, sigue siendo accesible cuando alguien lo utiliza para analizar datos de clientes o contratos en lugar de corregir correos, incumpliendo la política de la empresa.
Una futura inspección de prompts tampoco resuelve automáticamente esta tarea: detectar datos sensibles y evaluar la finalidad empresarial son cosas distintas. Un simple correo enviado para corregir la ortografía puede contener información confidencial. Por eso, la política de la empresa debe definir qué contenidos pueden enviarse a cada servicio; las reglas actuales de aplicaciones no comprueban esa limitación de finalidad.
¿Qué requisitos hay?
AI Defense es un complemento para clientes de EDR, XDR y MDR que cumplan los requisitos. Sophos exige además EDR Endpoint Protection; un firewall por sí solo o Endpoint sin EDR no bastan. La cuenta de Sophos Fusion debe haberse migrado a la nueva plataforma con Security Operations. El nombre del producto no confirma esa actualización técnica; antes de pedirlo, conviene realizar la comprobación de Fusion.
El asistente de configuración ofrece Endpoint, Firewall y Linux Server como sensores. Endpoint requiere, entre otras cosas, cargas al Data Lake, descifrado HTTPS, bloqueo de QUIC y ajustes adecuados de Web Control y Application Control. Para aplicar reglas, el firewall debe estar en la administración de grupos y registrar la actividad en las Web Policies pertinentes. Nuestra guía de puesta en marcha explica los pasos. Hay que revisar las reglas y excepciones existentes y probar primero los cambios con un grupo limitado.
¿Cuánto cuesta Sophos AI Defense?
El precio orientativo no vinculante es de unos 60 EUR sin IVA por usuario o servidor y año, además de la licencia de seguridad existente. Equivale a unos 5 EUR al mes, pero no es una oferta de facturación mensual. Los tramos de volumen, la duración y el contrato determinan el precio real; para utilizarlo hace falta una licencia activa de AI Defense o una prueba en curso.
La renovación también forma parte del funcionamiento diario: cuando vence una licencia, Sophos desactiva las políticas activas de AI Defense. Renovar la licencia no las vuelve a activar automáticamente. La guía de la KB explica la comprobación y la reanudación consciente, para evitar que un complemento ya pagado siga funcionando con las reglas desactivadas.
¿Por qué valor añadido se paga realmente?
El valor añadido actual reside principalmente en la visión conjunta del uso de IA con información de riesgos, informes y una administración de políticas orientada a ello. Sin ella, TI debe reunir por su cuenta la información de Endpoint y Firewall, evaluar los servicios y mantener las reglas en cada producto. Con muchos equipos y herramientas que cambian, AI Defense puede ahorrar trabajo.
Sin embargo, los productos existentes también ofrecen registros, información de aplicaciones y políticas centralizadas. Un panel más no justifica por sí solo miles de euros adicionales al año. El piloto debe mostrar qué actividades relevantes se detectan adicionalmente, qué reglas se aplican con mayor fiabilidad y cuánto trabajo de administración se ahorra.
El precedente de los MDR Integration Packs
Nuestras experiencias anteriores me hacen mantener cierto escepticismo ante los módulos adicionales. Los modelos de licencia también cambian: en octubre de 2025, Sophos anunció la eliminación de los Integration Packs, integrándolos en MDR y XDR sin coste adicional de integración desde el 1 de noviembre de 2025 para licencias de duración determinada y desde finales de enero de 2026 para MSP Flex.
Fue un cambio de licencias y no indica que AI Defense vaya a incluirse gratis en el futuro. Aun así, queda la pregunta de por qué el control de IA no forma parte de la evolución de las prestaciones de Endpoint, XDR o MDR ya contratadas. Sophos decide cómo divide sus productos; los clientes deben sopesar el beneficio adicional actual frente al sobrecoste.
¿Cuándo recomendaría AI Defense?
Si ya existe un entorno Sophos adecuado y TI necesita una visión conjunta del uso de IA entre distintos equipos, merece la pena realizar un piloto. El inventario proporciona una base para autorizar servicios con los departamentos y acordar reglas eficaces. En cambio, los bloqueos generales sin una alternativa autorizada pueden interrumpir procesos importantes.
Si para ello hubiera que rediseñar primero la arquitectura de seguridad, conviene incluir en la evaluación los controles existentes de endpoint, navegador y red. El AI Defense actual no ofrece inspección de prompts ni control de la finalidad dentro de chats permitidos; el control de OpenCode y las API debe probarse por separado.
Lo decisivo es comprobar si detecta los servicios necesarios, aplica las reglas de forma fiable y reduce realmente el trabajo o los riesgos frente a la solución existente. Si el piloto solo ofrece un bloqueo que funciona igual con las funciones ya contratadas, para mí no justificaría el coste adicional.
Preguntas frecuentes sobre Sophos AI Defense
¿Hace falta AI Defense para bloquear ChatGPT en un Sophos Firewall?
¿Qué coste adicional tiene Sophos AI Defense?
¿Puede AI Defense permitir correcciones ortográficas y prohibir otras tareas de IA?
¿Detecta AI Defense también OpenCode y las llamadas directas a API?