
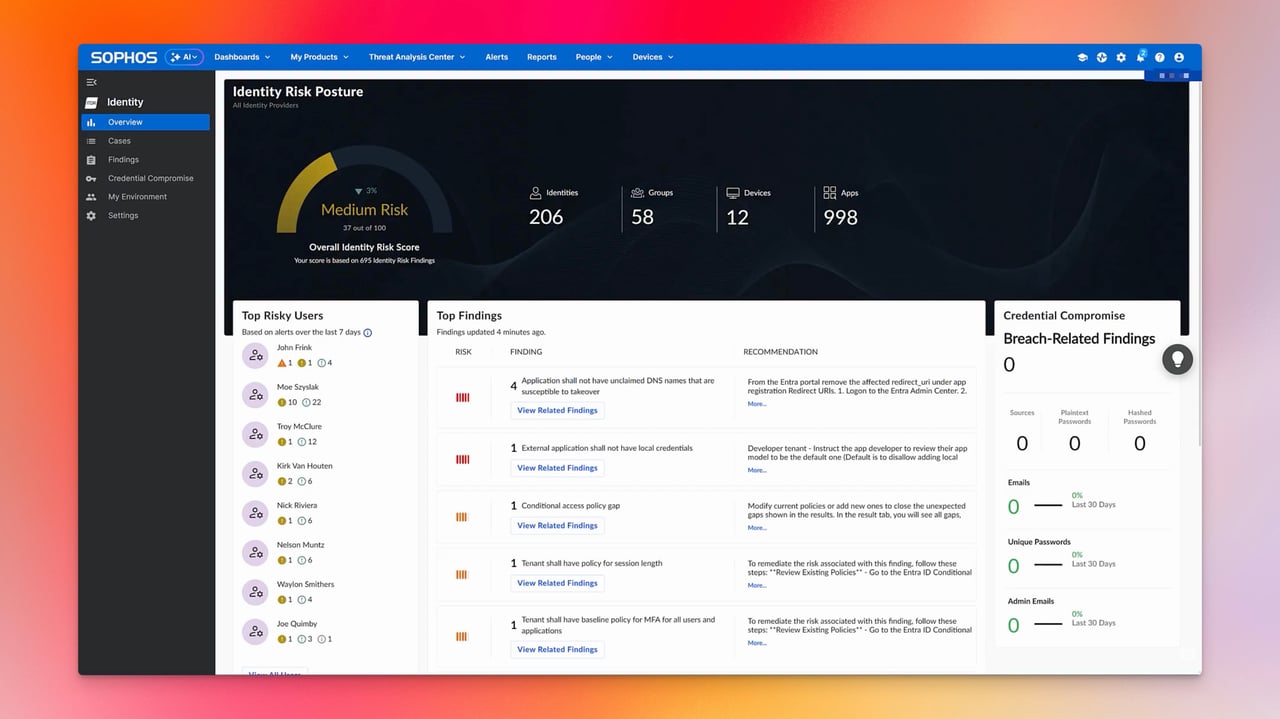
Sophos ITDR: ¿qué aporta además de MFA y MDR?
Un antiguo proveedor de servicios todavía tiene acceso al tenant de Microsoft 365. Una aplicación tiene más permisos de los necesarios. Una cuenta de administrador está protegida con un método de inicio de sesión débil. Estos riesgos no requieren que haya malware ejecutándose en un ordenador. Surgen en el directorio, en las cuentas y en sus derechos de acceso.
Sophos ITDR analiza las identidades y su configuración de seguridad en Microsoft Entra ID y Active Directory local. Ayuda al equipo de TI a detectar y corregir permisos de riesgo y debilidades en las cuentas. Sophos denomina findings, o hallazgos, a estos riesgos de seguridad identificados.
¿Qué es Sophos ITDR?
ITDR significa Identity Threat Detection and Response. El software combina información de los directorios, evaluaciones de seguridad e indicios de credenciales comprometidas. Se administra en Sophos Fusion, anteriormente Sophos Central.
Desde la actualización del producto del 15 de octubre de 2026, ITDR también está disponible de forma independiente. Por tanto, no es necesario disponer de una licencia de XDR o MDR para adquirirlo. La combinación con estos productos sigue siendo útil, pero no transfiere automáticamente todas las tareas a un servicio de seguridad gestionado.
Con una integración de Entra ID, el servicio de directorio en la nube proporciona los datos. Active Directory local puede conectarse de forma independiente mediante un sensor separado de solo lectura. Para ello no se necesita una integración de Entra ID. Ambas conexiones sirven para evaluar la seguridad y se distinguen de la sincronización de usuarios para otros productos Sophos.
¿Qué riesgos se hacen visibles?
ITDR analiza, por ejemplo, los permisos, las configuraciones de identidad y los indicios de una protección de inicio de sesión insuficiente. A ello se suma Dark Web Intelligence, que ayuda a contextualizar credenciales publicadas relevantes. Estos hallazgos deben comprobarse: una filtración antigua no significa automáticamente que una contraseña siga siendo válida o que se haya producido una intrusión.
Las vistas de Directory incluyen tanto personas como identidades no humanas, por ejemplo aplicaciones y Service Principals. ITDR también muestra los agentes de IA de Microsoft, sus propietarios y sus permisos. Esto responde a la pregunta de qué identidad puede acceder a los datos. No supone controlar el contenido de todos los prompts o las acciones de los agentes como lo haría un firewall de IA integral.
El Identity Risk Score ayuda a evaluar los riesgos de identidad. Si también se quieren evaluar aplicaciones u otras identidades técnicas, conviene comprobar el alcance disponible en una prueba piloto antes de comprar. Que una identidad aparezca en la vista Directory no significa automáticamente que tenga una puntuación. Nuestra explicación del Identity Risk Score detalla estas diferencias.
¿Qué aporta ITDR además de MFA?
MFA protege el inicio de sesión con un factor adicional. Sin embargo, no elimina los permisos excesivos, las cuentas huérfanas ni los privilegios innecesarios de una aplicación. ITDR ayuda a detectar estas situaciones y a priorizar su resolución.
Pensemos en la cuenta de invitado de un antiguo proveedor. Un segundo factor protege su inicio de sesión, aunque el acceso ya no sea necesario al terminar el proyecto. Si la cuenta llama la atención durante una revisión en ITDR, TI consulta con el departamento responsable si sigue existiendo un encargo. Después retira los permisos innecesarios o desactiva la cuenta. Tras la siguiente sincronización de datos, comprueba el estado corregido en ITDR. Así, un riesgo identificado se convierte en una corrección cuyo resultado puede verificarse.
El sensor de AD local no añade MFA a los inicios de sesión de Windows. Lee los datos del directorio y evalúa la configuración de seguridad. Para añadir un factor a los inicios de sesión locales se necesita una solución MFA adecuada.
¿ITDR también puede responder?
Según el directorio conectado y la acción configurada, ITDR permite, por ejemplo, restablecer contraseñas, revocar sesiones o desactivar cuentas. Para Entra ID, las funciones de respuesta deben estar configuradas con los permisos necesarios. Las acciones en AD local requieren además un recopilador de datos local con el On-Premise Automation Connector y acceso al directorio mediante LDAP. El sensor de AD de solo lectura no realiza estos cambios por sí solo.
La explicación de los hallazgos y las respuestas aclara esta diferencia. Ante una identidad de nube comprometida, una revocación de sesiones configurada puede ser una respuesta concreta. En cambio, modificar únicamente el estado de un hallazgo solo comunica el progreso de su tratamiento y no demuestra que la identidad sea segura.
En cuentas híbridas también hay que tener en cuenta el directorio que actúa como fuente de autoridad. Un cambio realizado exclusivamente en la nube puede volver a modificarse en la siguiente sincronización. Por eso, antes de cualquier acción hay que aclarar qué sistema determina el estado y qué aplicaciones dependen de la identidad.
¿MDR se encarga de los hallazgos?
Con una licencia MDR independiente, el equipo de Sophos investiga amenazas activas contra las identidades y determinados hallazgos críticos o de gravedad alta que apuntan a un ataque activo. La gestión continua del resto de los hallazgos corresponde al equipo de TI de la empresa o a un socio contratado para ello.
La eliminación de permisos innecesarios sigue siendo, por tanto, una tarea operativa. En el ejemplo del antiguo proveedor, la empresa debe decidir si todavía necesita ese acceso. Antes de la implantación debe quedar claro quién revisa los nuevos hallazgos, aprueba los cambios y comprueba sus efectos. Los requisitos de ITDR ayudan a preparar la implantación.
Requisitos y costes
La integración de Entra ID requiere Microsoft Entra ID P1 o P2. Entra ID Free no es suficiente. La configuración también exige permisos de administrador para aprobar el acceso solicitado para todo el tenant.
Para Active Directory local, es necesario instalar y mantener el sensor en el entorno propio. El requisito de Entra P1/P2 se aplica a la conexión con Entra, no a una integración exclusivamente con AD local. Las funciones de respuesta se configuran por separado, como se explica más arriba. Ambas variantes requieren una licencia ITDR activada y una región de tenant compatible.
ITDR se licencia por usuario. Además de Sophos, el coste total puede incluir las licencias de Microsoft y el funcionamiento de los componentes locales. También debe preverse tiempo para revisar y tratar los hallazgos.
En una prueba piloto comprobaría el proceso con el ejemplo de la cuenta de invitado. Para ello sirve una cuenta de prueba autorizada o un hallazgo existente y confirmado. TI verifica los datos mostrados, corrige el acceso y comprueba la nueva evaluación tras la siguiente sincronización. Así puede valorarse si ITDR aporta información útil en el trabajo diario y facilita la resolución de los problemas.
¿Cuándo merece la pena ITDR?
ITDR resulta interesante cuando falta una visión general de las cuentas y los permisos en varios directorios o aplicaciones. Quienes hasta ahora supervisaban principalmente dispositivos y eventos del firewall obtienen información adicional sobre permisos de acceso de riesgo y configuraciones de identidad.
Quienes ya realizan comprobaciones comparables con herramientas de Microsoft y un proceso consolidado deberían comparar el valor añadido de forma concreta. Para mí, los hallazgos relevantes adicionales y una gestión más sencilla serían los argumentos decisivos para la compra.
Preguntas frecuentes
¿Sophos ITDR requiere obligatoriamente una licencia de MDR o XDR?
¿ITDR sustituye MFA para Entra ID o Active Directory local?
¿Sophos MDR trata automáticamente todos los hallazgos de ITDR?
