Sophos NDR 5500: qué aporta el nuevo appliance
Sophos NDR significa Network Detection and Response y detecta actividades sospechosas en el tráfico de red. La visibilidad del tráfico este-oeste resulta especialmente valiosa: por ejemplo, entre dispositivos de una misma subred cuyas comunicaciones no pasan por ningún firewall. NDR también puede analizar el tráfico norte-sur entre la red interna e Internet.
El producto existe desde hace tiempo. Lo habitual era instalar una máquina virtual que recibía una copia del tráfico a través de un puerto espejo del switch. Estos datos de red adicionales ayudan a Sophos MDR (Managed Detection and Response) a detectar e investigar ataques también dentro de la red. La VM necesita recursos reservados y un envío del tráfico correctamente configurado a través del host de virtualización. También era posible utilizar hardware propio, inicialmente en modelos certificados por Sophos.
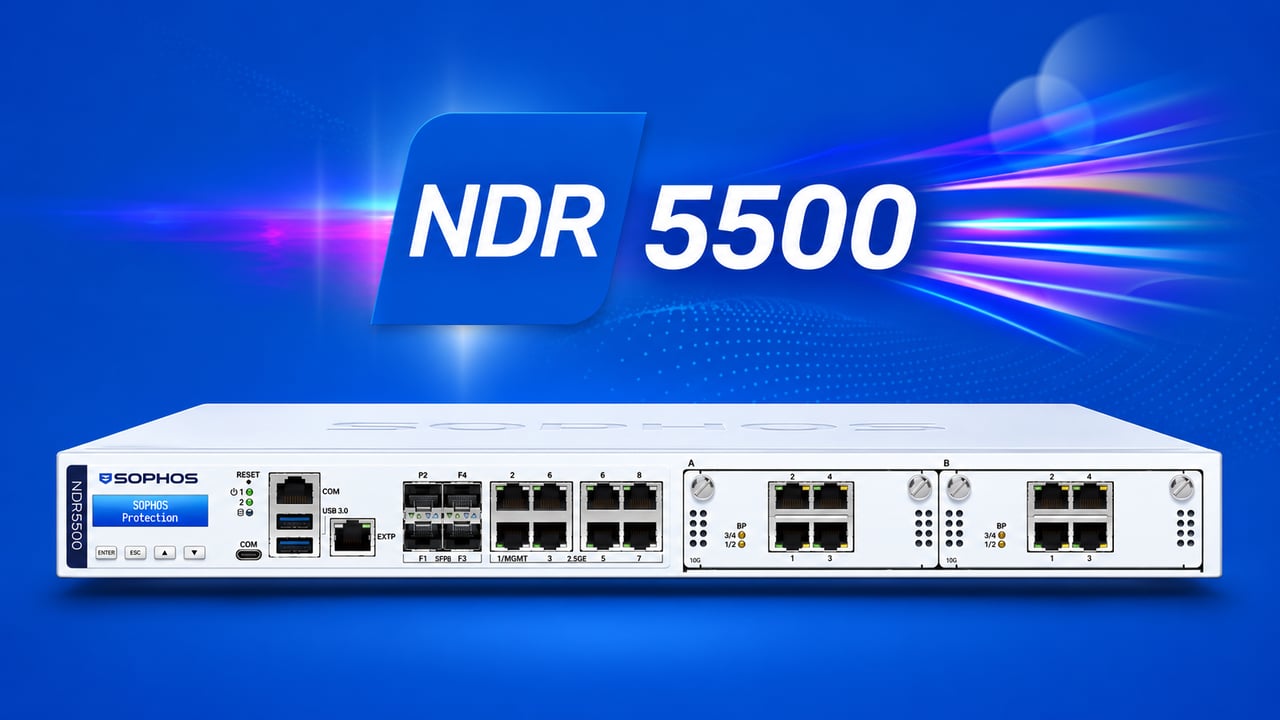
Con Sophos NDR 5500 llega ahora un appliance dedicado de Sophos. Evita tener que preparar una VM y seleccionar hardware compatible de terceros. Sigue siendo necesario enviarle el tráfico que debe analizar. Se presentó el 4 de noviembre de 2026 y la apertura de pedidos está prevista para el 10 de noviembre de 2026.
NDR 5500 realiza el análisis de red en una plataforma independiente. Las funciones de firewall corresponden a los XGS 2380, 3380, 4580 y 5580, presentados al mismo tiempo. El nuevo paquete Xstream Plus no incluye un appliance NDR 5500.
Qué ataques permite detectar NDR
Un dispositivo comprometido puede comportarse de forma discreta al principio e intentar acceder después a otros sistemas de la red. Es precisamente este tipo de movimientos lo que NDR busca hacer visible. El análisis identifica conexiones inusuales, comunicaciones con infraestructura de atacantes y patrones sospechosos en el tráfico. Resulta especialmente útil para dispositivos IoT, sistemas de producción u otros equipos sin agente endpoint.
En Sophos Fusion, estas detecciones se pueden investigar junto con los datos de endpoints y del firewall. El equipo de seguridad obtiene así indicios adicionales sobre qué dispositivos se comunican entre sí y por dónde podría propagarse un ataque. En el modo inline adecuado, el appliance también puede bloquear paquetes maliciosos conocidos mediante el complemento IDS/IPS.
El análisis incluye la evaluación de conexiones cifradas, la detección de dominios generados algorítmicamente y la valoración del riesgo de las sesiones. Se añaden motores de análisis de intrusiones y de datos. La consola de investigación permite examinar las detecciones y los dispositivos visibles en la red, incluidos los que no tienen agente.
NDR también evalúa características de las conexiones cifradas sin tener que descifrar todo su contenido. Lo decisivo es qué tráfico enviamos al sensor: para analizar, por ejemplo, las comunicaciones entre dispositivos de una misma subred, hay que replicarlas en el switch adecuado. Un punto de observación situado únicamente en la salida a Internet no basta.
Hardware y variantes de bypass de NDR 5500
NDR 5500 es un dispositivo en formato 1U Long con arquitectura de dos procesadores, dos SSD y dos ranuras Flexi Port. Incluye dos fuentes de alimentación intercambiables en caliente. Ofrece así una plataforma dedicada sin tener que preparar previamente un host de virtualización independiente.
| Característica | Equipamiento |
|---|---|
| Formato | 1U Long |
| Arquitectura | Dos procesadores |
| Almacenamiento | Dos SSD |
| Alimentación | Dos fuentes intercambiables en caliente |
| Ranuras Flexi Port | 2 |
| Variante de cobre | 2 módulos con 4 puertos de bypass de cobre de 1 GbE cada uno |
| Variante de fibra | 2 módulos con 2 puertos de bypass de fibra de 10 GbE cada uno, LC |
La elección de los módulos depende de las conexiones en las que se vaya a integrar el appliance: cobre de 1 GbE o fibra de 10 GbE. La variante de cobre ofrece ocho puertos de bypass en total y la de fibra, cuatro. Como cada enlace inline utiliza dos puertos, permiten cuatro enlaces de cobre o dos de fibra.
Conexiones y capacidad de análisis
Según la variante de módulos, NDR 5500 ofrece conexiones de cobre de 1 GbE o de fibra de 10 GbE. Estas cifras describen la velocidad de los enlaces. La cantidad de tráfico que el appliance puede analizar simultáneamente depende también del tamaño de los paquetes, del número de conexiones y de las funciones de análisis activas. En el momento de redactar este artículo sigue pendiente una cifra concreta de rendimiento para el análisis NDR y el funcionamiento IDS/IPS de NDR 5500.
Para planificar hay que considerar el tráfico en los puntos de observación previstos. Si se replican varios enlaces internos, sus volúmenes de datos se suman en el sensor, independientemente de la velocidad de la conexión a Internet. Por eso dimensionamos la solución según la carga de la red interna y sus picos. En una instalación inline también es esencial que la capacidad de análisis se ajuste al enlace que atraviesa el appliance.
Supervisión pasiva o bloqueo activo
SPAN/TAP: analizar copias del tráfico
Con SPAN o port mirroring, un switch envía a NDR copias de los paquetes seleccionados. Un TAP proporciona el tráfico mediante un punto de captura dedicado. El appliance queda así fuera de la ruta de reenvío del tráfico de producción y no puede descartar por sí mismo el paquete original.
Son esenciales los puntos de observación adecuados y una capacidad suficiente en el puerto espejo. Copiar varios enlaces muy cargados a un puerto de menor capacidad puede provocar pérdida de paquetes. Nuestra guía de traffic mirroring para NDR explica cómo planificar el envío del tráfico.
Passive Inline y Active Inline
El appliance de Sophos requiere el complemento IDS/IPS para ambos modos inline. En Passive Inline inspecciona el tráfico que lo atraviesa sin bloquearlo activamente. En Active Inline puede bloquear paquetes maliciosos conocidos directamente en la ruta del tráfico mediante reglas IPS.
En modo inline, el tráfico de producción pasa por el appliance. Por ello, su comportamiento ante un fallo también es importante: los módulos de bypass permiten que el tráfico evite el análisis. El comportamiento de la conexión durante un corte eléctrico, un reinicio o el mantenimiento forma parte de la planificación. Recomendamos comenzar en modo de observación para evaluar las detecciones antes de activar los bloqueos.
Las funciones NDR integradas en Sophos Firewall siguen siendo independientes. NDR Essentials o Active Threat Intelligence en el firewall no constituyen un appliance NDR 5500 separado ni sustituyen sus puntos de observación planificados según las necesidades de la red interna.
Precios y licencias
NDR 5500 está disponible en dos configuraciones. La variante de cobre, SKU NC55XP00ZZPCCE, incluye dos módulos de bypass con cuatro puertos de 1 GbE cada uno. Encaja en redes cuyos enlaces a supervisar utilizan cobre Gigabit. Su precio de catálogo de hardware es de 24.700 EUR sin IVA, incluidos ambos módulos.
La variante de fibra, SKU NC55XP00ZZPCDE, incluye dos módulos de bypass con dos puertos 10 GbE Fiber LC cada uno. Es la configuración adecuada para integrarla en los correspondientes enlaces de fibra de 10 GbE y cuesta también 24.700 EUR sin IVA, módulos incluidos. Por tanto, la elección depende de las conexiones disponibles y de la integración prevista en la red.
Estos precios de catálogo son orientativos y se basan en la tarifa Benelux para equipos con cables de alimentación EU/UK, sin IVA ni servicios específicos del proyecto. En los próximos días crearemos en la tienda la página de producto con ambas variantes y nuestros precios de venta. Los pedidos están previstos a partir del 10 de noviembre; concretaremos el plazo de entrega en vuestro presupuesto.
El hardware es una parte del coste
La base es la licencia de software Sophos NDR, cuyo precio depende del número de usuarios y servidores protegidos. Incluye detección de comportamiento y un número ilimitado de implementaciones virtuales dentro del alcance contratado. El appliance se adquiere por separado. Sus funciones IDS/IPS basadas en firmas y el funcionamiento inline requieren el complemento IDS/IPS por appliance. El bloqueo activo exige el modo Active Inline.
Hay dos niveles de soporte para el hardware: Enhanced Support incluye, entre otras prestaciones, soporte las 24 horas, actualizaciones de software, asistencia remota y sustitución anticipada del hardware. Enhanced Plus añade atención prioritaria, acceso a especialistas técnicos sénior y una cantidad de horas de consultoría remota que depende del dispositivo. NDR se ofrece inicialmente con licencias de duración determinada; su disponibilidad mediante MSP Flex sigue pendiente de confirmación. El servicio MDR se contrata por separado.
Como alternativa a la compra, las ofertas Right of Use permiten utilizar el equipo durante un periodo limitado. Para ambas variantes de módulos, los precios de catálogo sin IVA del paquete «NDR 5500 con Central NDR» son de 7.528,75 EUR por un año, 22.586,25 EUR por tres años y 37.643,75 EUR por cinco años, en cada caso para toda la duración.
La opción más conveniente depende del periodo de uso y del alcance necesario de licencias y soporte. En el presupuesto reunimos el hardware o derecho de uso, las licencias de usuarios y servidores, los complementos y el soporte para que podáis comparar el coste total.
Cuándo conviene un appliance dedicado
Un appliance NDR dedicado resulta especialmente interesante cuando se quieren supervisar segmentos concretos de la red y se prefiere una plataforma de hardware independiente. Si ya existe una infraestructura de virtualización suficientemente dimensionada, una implementación virtual puede ser más económica. Para Active Inline, en cambio, son esenciales el hardware compatible, el cableado de bypass y el complemento.
El valor procede de la visibilidad de las conexiones relevantes y de la posterior gestión de las detecciones. Esto exige responsabilidades claras: ¿quién investiga una alerta, quién puede bloquear y quién revierte un bloqueo erróneo? Un servicio MDR puede apoyar este trabajo, pero es una prestación independiente y no equivale a comprar el appliance.
Sophos NDR Solution Brief
El Sophos NDR Solution Brief resume la solución en formato PDF.