
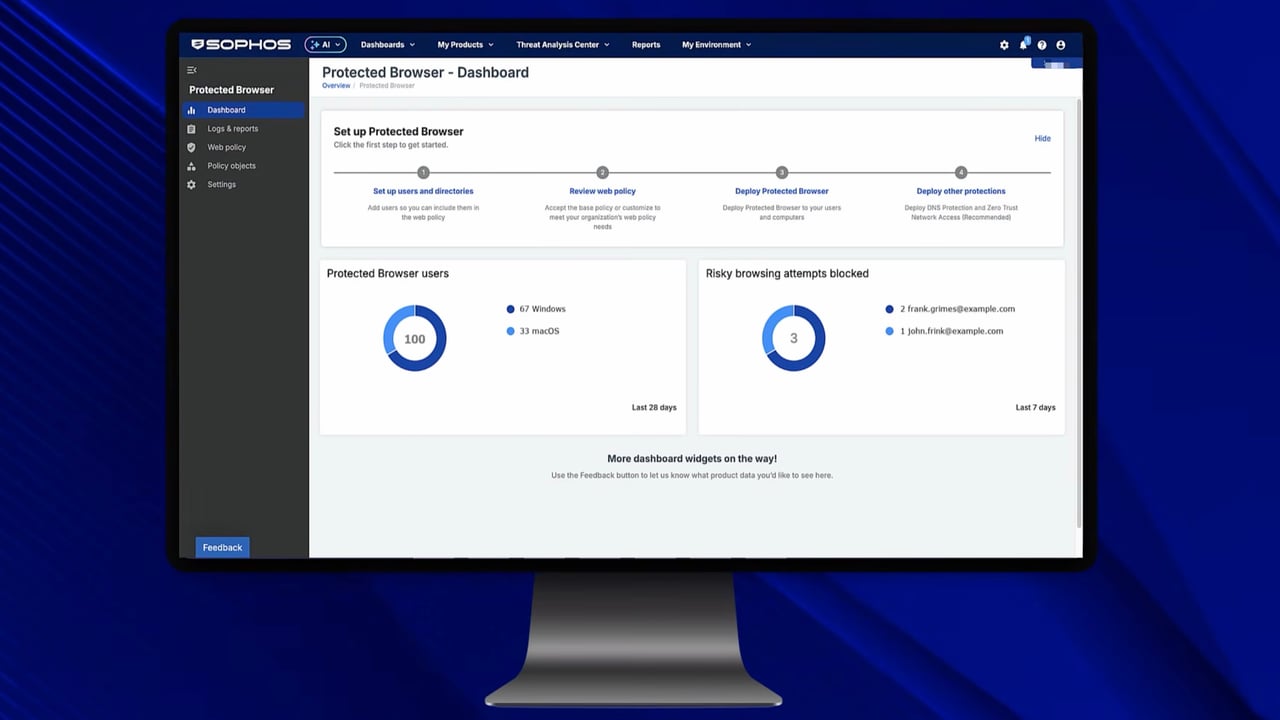
Sophos Protected Browser: funciones, costes y límites
Una empleada tiene permiso para acceder a los datos de clientes en el CRM. Eso no significa que pueda copiarlos a un almacenamiento personal en la nube o a un chat de IA. El firewall puede permitir o bloquear el acceso a un servicio. El reto aparece cuando una aplicación debe seguir siendo accesible, pero hay que impedir determinadas operaciones con los datos.
Sophos Protected Browser aplica políticas dentro de la sesión del navegador. Ese es su planteamiento adicional frente al simple bloqueo de sitios web. Que merezca la pena pagar otra licencia depende de las aplicaciones que se quieran proteger y de si la organización puede garantizar el uso sistemático del navegador previsto.
¿Qué es Sophos Protected Browser?
Protected Browser es un navegador empresarial administrado para servicios SaaS y aplicaciones web internas. Las políticas se configuran en Sophos Fusion, anteriormente Sophos Central. Hay un navegador completo para Windows y macOS y una extensión para los navegadores Chromium compatibles.
Las dos variantes no son equivalentes. La extensión facilita la adopción en un entorno de navegador existente. Algunas funciones, como el acceso RDP/SSH sin agente y el control de la pantalla compartida o las grabaciones, requieren el navegador completo. La descripción del producto en nuestra KB explica estas diferencias.
Endpoint Protection sigue siendo responsable de proteger el dispositivo. Un navegador no sustituye las actualizaciones del sistema operativo, la protección contra malware ni la seguridad de otras aplicaciones. Su utilidad está en las reglas adicionales para las sesiones web protegidas.
¿Qué operaciones con datos se pueden restringir?
Las políticas web y los límites de datos permiten definir qué acciones se autorizan dentro de determinadas aplicaciones. Incluyen restricciones a la carga de archivos y al intercambio de datos mediante el portapapeles. Los distintos perfiles determinan, por ejemplo, si los datos deben permanecer dentro de destinos definidos o si se permite pegar datos procedentes del exterior.
En una aplicación de IA autorizada, esto supone una diferencia concreta frente al bloqueo general: el servicio puede seguir siendo accesible mientras se restringen las cargas de archivos o determinadas acciones de copia. Los Safe AI Controls describen las opciones adecuadas.
Este control de acciones no interpreta automáticamente la finalidad empresarial de un texto. Por tanto, «se permite corregir la ortografía, pero se prohíbe analizar contratos» no se convierte en una regla de contenido aplicada de forma fiable. Además, un empleado puede volver a escribir manualmente la información. Hay que probar qué acciones se impiden realmente con el perfil elegido y la versión del navegador utilizada.
Un ejemplo útil es un equipo externo de proyecto: puede utilizar una aplicación web interna, pero no debe transferir archivos de ella a sus propios servicios. Si los límites de datos necesarios funcionan y los flujos de trabajo siguen siendo utilizables, existe un valor añadido verificable. Instalar otro navegador, por sí solo, todavía no proporciona esa protección.
¿Se puede eludir fácilmente el navegador?
Instalar otro navegador no establece por sí solo una regla de acceso obligatoria. Si la misma aplicación SaaS sigue siendo accesible sin cambios desde un Chrome personal o un dispositivo no administrado, los controles previstos de Protected Browser no se aplican allí automáticamente.
En determinadas aplicaciones SaaS se puede exigir el navegador Protected Browser completo. El procedimiento documentado integra Microsoft Entra ID u Okta y un plano de datos ZTNA. Con Entra ID, los preparativos incluyen, entre otros requisitos, P1, una integración SAML adecuada y Conditional Access. Es una integración adicional, no un interruptor que limite automáticamente cualquier sitio web al navegador protegido.
Por eso, el piloto debe superar dos pruebas: el acceso autorizado funciona en el navegador previsto y el acceso alternativo a la misma aplicación protegida se rechaza. Comprobar únicamente que el inicio de sesión funciona solo cubre la primera mitad.
¿Qué aporta junto a AI Defense y DNS Protection?
Sophos AI Defense reúne el uso de IA detectado y controla el acceso a las aplicaciones. Protected Browser añade controles dentro de la sesión web. DNS Protection, en cambio, decide a nivel de los dominios consultados. Estos productos desempeñan funciones diferentes, aunque se utilicen juntos.
Desde la actualización del 21 de octubre de 2026, Protected Browser también puede utilizar DNS Protection directamente para sus propias consultas DNS. Esta integración solo está disponible en el navegador completo, no en la extensión. Por ello, los controles del navegador y del dispositivo deben coordinarse de forma deliberada. Bloquear un dominio a nivel del dispositivo no equivale a establecer un límite de datos dentro de una aplicación autorizada.
La actualización anterior, del 6 de octubre de 2026, añadió protección al introducir credenciales corporativas en sitios web sospechosos y nuevos límites de datos. Aquí también importa la configuración concreta: un perfil que permite expresamente compartir la pantalla protege de forma distinta a otro más estricto. Además, una advertencia antes de introducir datos no equivale a un bloqueo obligatorio.
Licencia, implantación y trabajo continuado
Sophos Protected Browser se licencia por usuario como parte de Sophos Workspace Protection. El paquete también incluye ZTNA, DNS Protection y Email Monitoring System.
El modelo de licencias tiene en cuenta el uso real de los productos incluidos. Para elaborar un presupuesto deben conocerse el número de usuarios, los productos existentes y el paquete deseado. No damos un precio fijo en euros porque no disponemos de una oferta verificada para esta combinación.
La implantación incluye la distribución, el inicio de sesión, las actualizaciones del navegador y las excepciones para aplicaciones cuyos flujos de trabajo queden restringidos. La guía de despliegue describe, entre otras opciones, Intune y Jamf. En la práctica, empezaría por un grupo de usuarios y una aplicación concreta, y comprobaría la carga de archivos, el pegado, la copia y el acceso desde otro navegador. Los informes ayudan después a interpretar el uso y los bloqueos.
¿Cuándo merece la pena Protected Browser?
Lo evaluaría cuando se procesan datos confidenciales habitualmente en aplicaciones web y los controles existentes solo distinguen entre servicios permitidos y bloqueados. El piloto debe mostrar qué operación no deseada con datos se impide adicionalmente y si se puede limitar el acceso a las aplicaciones protegidas al navegador previsto.
Si solo se quieren bloquear algunos sitios de IA, conviene utilizar primero las funciones de Endpoint y Firewall existentes. Una política de navegador no proporciona una evaluación inteligente de cada prompt ni protección en cualquier aplicación de escritorio o API. El motivo de compra debe ser un control disponible hoy y eficaz en el propio flujo de trabajo.
Preguntas frecuentes
¿Sophos Protected Browser sustituye la protección de Endpoint?
¿Se puede permitir un chat de IA y bloquear la carga de archivos?
