
Activar y operar el reporte central de Sophos Firewall
Con el reporte central de firewall, Sophos Firewall envía datos de registro seleccionados a Sophos Central. Esto permite evaluar, almacenar y compartir informes de manera centralizada cuando sea necesario.
El artículo explica cómo activar el reporte central, qué puntos deben verificarse previamente y cómo controlar si los datos de registro llegan a Sophos Central.
¿Qué artículo de registro es adecuado?
El reporte central de firewall es un componente de la arquitectura de registros. Dependiendo del objetivo, puede ser mejor comenzar con otro enfoque:
- Evaluar informes y registros de firewall en Sophos Central: Este artículo
- Enviar un informe local del firewall en PDF a diario o semanalmente: Programar informes de Sophos Firewall y enviarlos por correo
- Verificar en vivo una conexión individual, ID de regla, ID de NAT o flujo de paquetes: Probar reglas de Sophos Firewall con Log Viewer, Policy tester y Packet Capture
- Enviar registros a un SIEM propio o servidor de registros: Enviar Syslog de Sophos Firewall a SIEM
- Clasificar archivos de registro locales, servicios y Advanced Shell: Solución de problemas de Sophos Firewall: Servicios y registros
- Asegurar registros para soporte de Sophos o Avanet: Asegurar registros de Sophos Firewall para soporte o análisis
- Rastrear cambios de configuración: Revisar registros de auditoría de configuración de Sophos Firewall
- Evaluar impactos de NDR o Active Threat Response: Operar NDR y Active Threat Response en Sophos Firewall
- Analizar registros NetFlow v5 de reglas de firewall con logging activado de forma selectiva: Configurar y probar NetFlow en Sophos Firewall
- Analizar muestras de tráfico y contadores de interfaz: Configurar monitoreo sFlow en Sophos Firewall
- Revisar periódicamente el estado del sistema, los informes de seguridad y los eventos administrativos: Lista diaria de administración de Sophos Firewall
Esta separación es importante: el reporte central es ideal para informes, búsqueda e historial en Sophos Central. Para solución de problemas en vivo en el firewall, paquetes de registro para soporte, correlación SIEM o análisis de flujo, se necesitan otras herramientas.
Cuándo es útil el reporte central de firewall
El reporte central de firewall es especialmente útil cuando se operan múltiples firewalls o cuando se deben evaluar informes regularmente.
Ejemplos típicos:
- Vista centralizada de múltiples firewalls.
- Informes regulares para gestión u operación.
- Análisis de eventos web, de aplicaciones, IPS, VPN o de red.
- Retención prolongada y búsqueda más sencilla en datos de registro.
- Soporte en solución de problemas y revisiones de seguridad.
Para un análisis en vivo directo en el firewall, a menudo son suficientes los registros locales. Para evaluaciones a largo plazo, el reporte central es mucho más cómodo. Si los registros deben ir a un SIEM propio o servidor de registros externo, Enviar Syslog de Sophos Firewall a SIEM es más adecuado.
Requisitos previos
Antes de la activación, se debe verificar:
- El firewall está registrado en Sophos Central.
- El firewall tiene acceso a Internet a los servicios necesarios de Sophos.
- DNS y la hora funcionan correctamente.
- La licencia utilizada admite la función de reporte deseada.
- El firewall es visible en Sophos Central.
Si el firewall aún no está registrado en Sophos Central, esto debe hacerse primero. Sin registro, no se puede activar el reporte central de firewall.
Activar el reporte central
El reporte central de firewall se activa en dos lugares: primero en el firewall y luego en Sophos Central.
- Iniciar sesión en el WebAdmin de Sophos Firewall.
- Abrir System > Sophos Central.
- Verificar si el firewall está registrado bajo Sophos Central registration.
- Si el firewall aún no está registrado, seleccionar Register e iniciar sesión con la cuenta adecuada de Sophos Central.
- Activar Sophos Central services o seleccionar Configure si el servicio ya está activo.
- En Firewall Management and Reporting from Sophos Central, seleccionar Use Sophos Central reporting.
- Opcionalmente, seleccionar Use Sophos Central management si también se desea gestionar el firewall de forma centralizada.
- Opcionalmente, seleccionar Send configuration backup to Sophos Central si se desean guardar copias en Central mientras Central Management está activo.
- Seleccionar Apply.
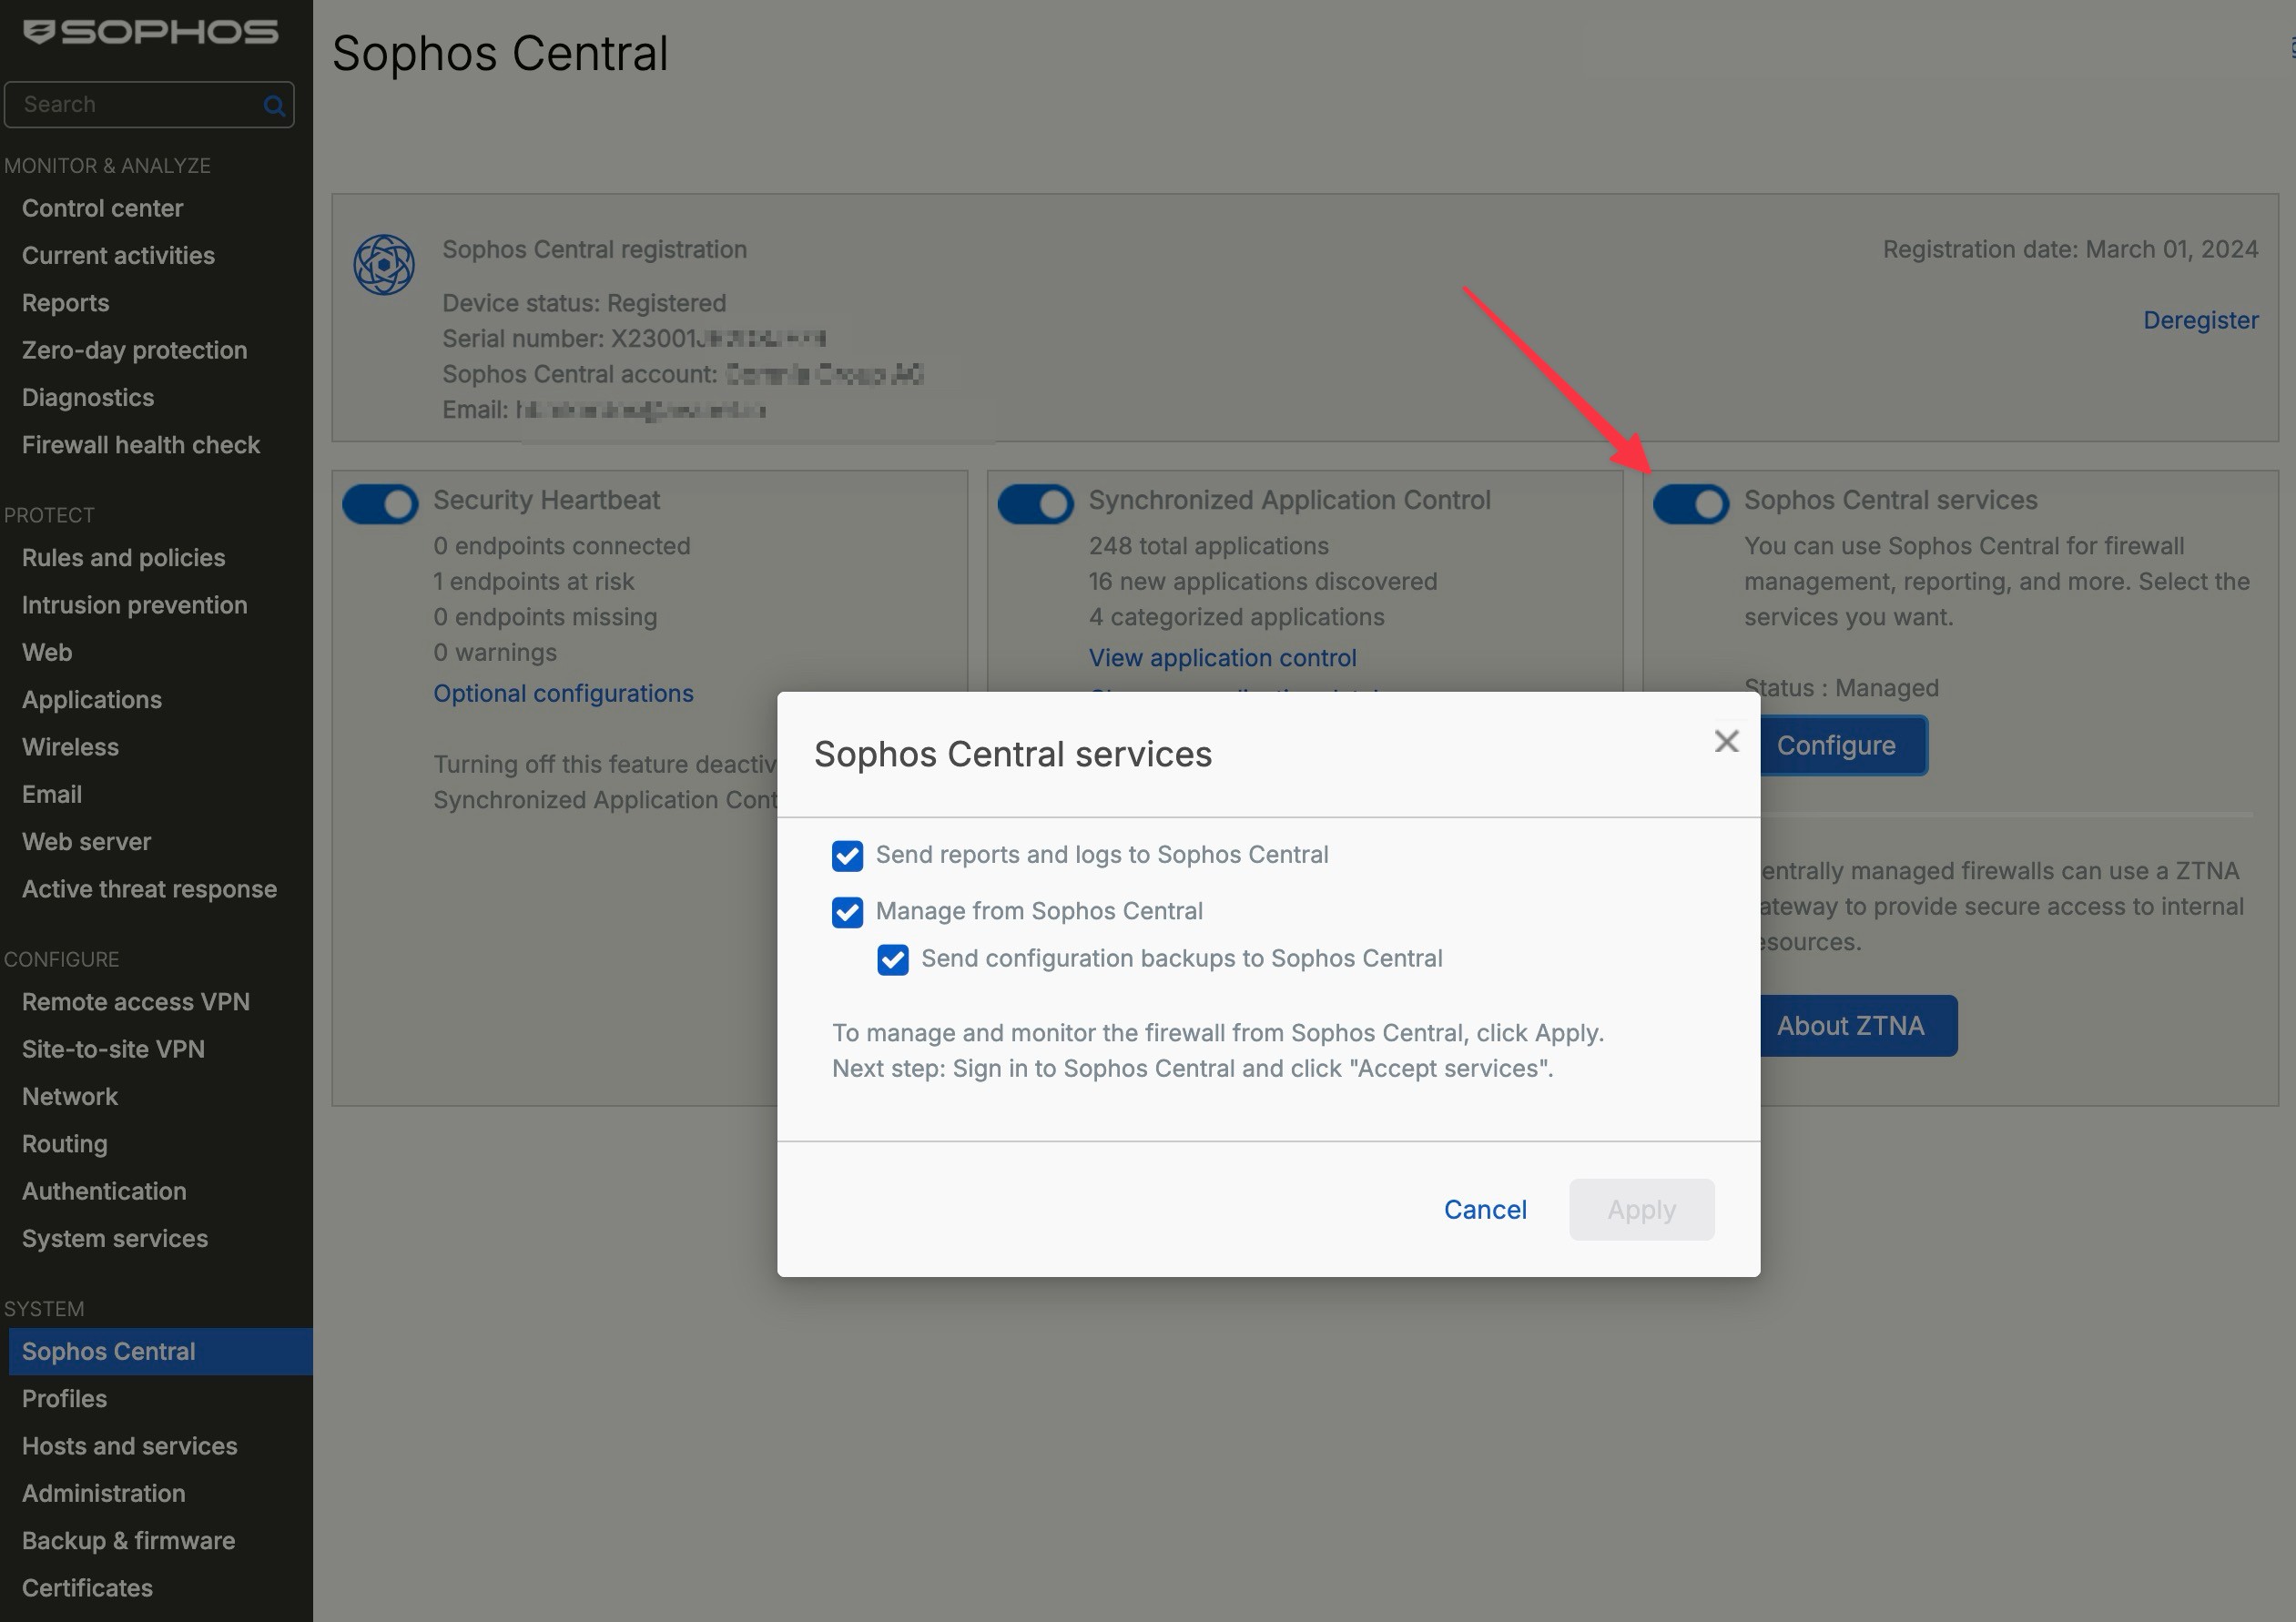
La captura aún muestra el nombre anterior del campo. En SFOS 22, la misma opción se denomina Use Sophos Central reporting; para configurarla se debe usar el nombre actual del paso 6.
Después de guardar, el servicio debe confirmarse en Sophos Central:
- Iniciar sesión en Sophos Central.
- Abrir My Products > Firewall Management > Firewalls.
- Buscar el firewall con el estado o símbolo Approval pending.
- Seleccionar Accept services.
Después de la activación, el firewall empieza a enviar a Sophos Central los datos de registro seleccionados. La transmisión y el procesamiento no son inmediatos: el firewall envía datos al menos cada cinco minutos y el procesamiento en Central puede tardar entre cinco y treinta minutos más. Para la primera comprobación, se deben esperar hasta 35 minutos antes de volver a cambiar la configuración.
Qué datos se transfieren
Los tipos de registros que se envían a Sophos Central se definen directamente en el firewall.
La ruta del menú es Configure > System services > Log settings.
En Log settings, Local reporting y Central reporting son columnas independientes. Un tipo de registro puede almacenarse localmente, en Central o en ambos destinos. Central reporting no depende de Local reporting. Sin embargo, la regla de firewall o de inspección SSL/TLS correspondiente debe generar primero el evento con Log firewall traffic o Log connections.
La interfaz agrupa los tipos bajo Firewall, IPS, Antivirus, Anti-spam, Content filtering, Events, Web server protection, Active threat response, Wireless, Heartbeat, System health, Zero-day protection y SD-WAN. Para eventos de VPN o administración, se seleccionan las entradas correspondientes y después se genera un evento específico para comprobar su llegada.
En Wireless, Access points & SSID está desactivado por defecto en Local reporting porque estos registros no aparecen en el Log Viewer local. Aun así, pueden enviarse a Sophos Central o a un servidor Syslog.

No todos los entornos deben enviar todos los datos a Sophos Central. En entornos de producción, se debe verificar qué tipos de registros son realmente necesarios y si se cumplen las políticas internas de protección de datos.
⚠️ Cuantos más tipos de registros se envíen a Sophos Central, más rápido se consumirá el almacenamiento disponible. En entornos productivos, se debe decidir conscientemente qué registros son realmente necesarios para operación, seguridad y cumplimiento.
También es importante distinguir entre logs e informes: la selección en Central reporting controla qué event logs se envían a Sophos Central. Esta selección no sustituye automáticamente los reports locales on-box y no equivale a un paquete completo de logs de soporte.
Cuánto tiempo Sophos almacena los registros
La duración de la retención depende de la licencia y el almacenamiento disponible. Es importante: siempre se aplica el límite que se alcanza primero. Si el almacenamiento está lleno, los datos más antiguos se eliminan según el principio FIFO.
- Central Firewall Reporting sin licencia de reporte adicional: Hasta 7 días. Disponible con una suscripción activa de firewall. El almacenamiento depende del modelo y es limitado.
- Xstream Protection Bundle: Hasta 30 días. Equivale a una autorización limitada de Central Firewall Reporting Advanced.
- Sophos Central Firewall Reporting Advanced: Hasta 365 días. Cada licencia CFR Advanced aumenta el almacenamiento disponible en 100 GB. Los firewalls con un volumen de logs muy alto pueden necesitar más de una unidad de 100 GB para alcanzar de forma realista la retención máxima.
Basic Reporting permite generar informes en Central, pero no incluir el firewall en informes programados o de grupo. Xstream y CFR Advanced añaden descargas PDF, HTML y CSV, además de informes guardados, programados y de grupo.
La licencia Sophos Central Firewall Reporting Advanced se puede obtener en Avanet: Sophos Central Firewall Reporting Advanced. La hoja de datos describe el reporte central de firewall adicionalmente como un reporte basado en la nube con búsqueda, informes y hasta 365 días de retención: Hoja de datos de Sophos Central Firewall Reporting.
En todas las variantes, almacenamiento y retención máxima actúan juntos. En cuanto se alcanza un límite, los datos más antiguos se eliminan según el principio first-in-first-out. Por eso, una licencia con una retención máxima larga no garantiza automáticamente que cada firewall conserve los datos durante tanto tiempo.
Gestionar la licencia de reporte y los datos almacenados
En Profile > Licensing > Product licenses > Central Firewall Reporting > Manage, se asignan o retiran licencias de reporte a un firewall mediante los signos más y menos. La vista muestra el dispositivo, la dirección IP, el modelo, el tipo de licencia, el almacenamiento de Central utilizado, la carga diaria media, el periodo de retención y la fecha más antigua aún disponible. Los firewalls se pueden buscar allí por su número de serie.
El menú de acciones contiene varios comandos con efectos muy diferentes:
- Associate licenses and data with replacement device transfiere la licencia de reporte y los datos existentes a un dispositivo de sustitución.
- Reclaim all licenses (convert to basic) restablece el firewall a Basic Reporting y elimina los registros e informes ya almacenados.
- View device reports abre el Report Hub para ese dispositivo.
- Delete log data elimina de forma irreversible todos los datos de registro del firewall almacenados en Central. La acción queda registrada y se puede documentar con un motivo.
- Delete log data and unregister from Sophos Central elimina además el registro en Central. Este proceso también es irreversible y queda registrado.
Por tanto, retirar una licencia no es solo un cambio comercial. Antes de ejecutar Reclaim, eliminar datos o anular el registro, se exportan los informes necesarios, se aprueba la decisión sobre la retención y se aclara cuál será la futura fuente de registros o cómo se registrará el dispositivo de sustitución.
Planificar retención y responsabilidad
Central Reporting no debe activarse solo técnicamente. Antes debe quedar claro qué tipos de registros se necesitan realmente, cuánto tiempo deben estar disponibles los datos y quién revisa periódicamente los informes.
Para la operación, estos puntos deben estar documentados:
- Propósito de la recopilación de datos: solución de problemas, revisión de seguridad, auditoría, informe de gestión o soporte.
- Tipos de registros necesarios, por ejemplo, firewall, web, IPS, VPN o Active Threat Response.
- Duración de retención deseada y licencia adecuada.
- Propietario de plantillas de informes, informes planificados y escalaciones.
- Políticas de protección de datos o cumplimiento para datos de usuario, URL y red.
- Decisión sobre si se necesita adicionalmente Syslog o SIEM.
Si los registros son relevantes para la respuesta a incidentes o auditorías, no se debe esperar hasta que ocurra un problema para verificar si los datos están completos. Un breve informe de control mensual suele ser suficiente para ver si los tipos de registros esperados están llegando y si el consumo de almacenamiento se ajusta a la retención planificada.
Verificar la llegada de los registros
Después de la activación, los datos no siempre aparecen de inmediato en Sophos Central. Se debe considerar un retraso de algunos minutos.
Luego, verificar estos puntos:
- Iniciar sesión en Sophos Central.
- Abrir My Products > Firewall Management > Report Hub.
- Seleccionar el firewall afectado.
- Verificar la visibilidad de eventos actuales.
- Crear un informe simple de prueba.

Si no se ven datos, primero se debe verificar la conexión, la licencia y la configuración de registros.
Validar el reporte de manera específica
Un informe con datos no prueba que el reporte central sea completamente utilizable para la operación. Después de la activación, se debe completar al menos un pequeño plan de validación.
Pruebas recomendadas:
- ¿Llegan los registros de reglas de firewall?: Activar una regla de prueba registrada y buscar en el Report Hub por Source, Destination y Rule ID. El evento es visible con el firewall correcto, tiempo y acción.
- ¿Se transfieren eventos web o de aplicaciones?: Realizar una prueba conocida de control web o de aplicaciones. La categoría, usuario o IP del cliente aparecen en el informe correspondiente.
- ¿Son visibles los eventos de VPN?: Establecer y desconectar una conexión de prueba. El inicio de sesión, conexión y desconexión son visibles en el período seleccionado.
- ¿La base de tiempo es correcta?: Comparar el tiempo del firewall, el período de Sophos Central y la zona horaria local. Los eventos no aparecen en un período inesperado.
- ¿La retención es suficiente?: Verificar datos antiguos en el Report Hub y observar el consumo de almacenamiento. La retención se ajusta a la licencia y al propósito interno.
- Comprobar log settings: En System services > Log settings, verificar que las reglas de firewall generen Log firewall traffic y que las reglas de SSL/TLS inspection tengan Log connections activado cuando sea necesario.
En caso de múltiples firewalls, también se debe verificar si el nombre del host, número de serie, modelo o ubicación son claramente reconocibles. De lo contrario, un caso de seguridad o soporte posterior será innecesariamente complicado, ya que los eventos están presentes pero no se pueden asignar rápidamente al dispositivo correcto.
Crear un informe reproducible
En My Products > Firewall Management > Report Generator, se seleccionan el firewall, un Report template y el Time frame. Todos los filtros añadidos en Query deben coincidir. Generate crea entonces el informe.
Para una prueba reproducible se puede usar el template Firewall, un periodo corto y Source IP = 192.0.2.25. Esta dirección de documentación debe sustituirse por la IP real del cliente de prueba. La igualdad distingue mayúsculas y minúsculas; para coincidencias parciales o una subred se utiliza ~ con *, por ejemplo Source IP ~ 192.0.2.*. Un periodo superior a 30 días puede enviar el informe a la Queue, donde se elimina automáticamente tras 24 horas.
Con Xstream o CFR Advanced, Save Template conserva columnas, gráfico y filtros, pero no los datos. Schedule exporta en PDF, HTML o CSV. Los archivos de Scheduled Exports se eliminan tras 90 días. Si el informe contiene datos personales, es preferible el enlace de correo protegido por autenticación a un archivo adjunto.
Informes útiles para la operación:
- Principales aplicaciones bloqueadas.
- Categorías web con alto tráfico.
- Conexiones VPN.
- Eventos IPS.
- Eventos de NDR y Active Threat Response.
- Principales reglas por número de aciertos.
- Evaluaciones basadas en usuario o host.
Si las categorías web no solo deben evaluarse, sino también notificarse activamente en accesos críticos, Utilizar categorías web y alertas instantáneas de Sophos Firewall es adecuado.
Para controles operativos recurrentes, se pueden planificar informes o guardar como plantillas. Si se utilizan NDR Essentials o NDR Active Threat Intelligence, el flujo de trabajo de Operar NDR y Active Threat Response en Sophos Firewall debe conectarse con el reporte central o la evaluación SIEM.
Pausar el reporte sin eliminar el registro ni los datos
Para una pausa controlada, primero se anotan las entradas activas de la columna Central reporting, por ejemplo mediante una captura de pantalla. En System > Sophos Central > Sophos Central services > Configure, se desactiva después Use Sophos Central reporting. El firewall permanece registrado; Central Management y las copias de seguridad son servicios independientes. Desactivar el reporte no inicia por sí mismo una eliminación de datos, pero los datos existentes siguen sujetos a los límites de retención y almacenamiento de la licencia y continúan caducando según el principio FIFO.
Para reanudar, se vuelve a activar la opción, se acepta si es necesario Approval pending con Accept services y se restaura la misma selección en Configure > System services > Log settings. Después se genera de nuevo el evento de prueba y se busca en Report Hub.
⚠️ Reclaim all licenses (convert to basic), Delete log data y Delete log data and unregister from Sophos Central no sirven para revertir una pausa. Reclaim elimina los registros e informes almacenados del firewall. Delete log data elimina sus registros de Central, mientras que Delete log data and unregister from Sophos Central también retira el firewall de Central. Estas eliminaciones son irreversibles.
Solución de problemas
No hay datos en Sophos Central
Se comprueba que el firewall esté en línea y pueda comunicarse con Sophos Central, además de DNS, la puerta de enlace predeterminada y la hora. En System > Sophos Central > Sophos Central services > Configure, se confirma después que Use Sophos Central reporting siga activo y que no haya una aprobación de servicio pendiente en Sophos Central.
Si el firewall es gestionado por Sophos Central pero no entrega informes, el acceso de gestión y el reporte deben verificarse por separado. Un inicio de sesión funcional en Central en el firewall no prueba automáticamente que todos los tipos de registros seleccionados también lleguen al Report Hub.
Solo faltan algunos tipos de registros
En Configure > System services > Log settings, se comprueba la columna Central reporting. Local reporting es un destino independiente y no necesita estar activo para el envío a Central.
Con frecuencia, no falta la conexión central, sino el evento real:
- Las reglas de firewall no tienen activado Log firewall traffic.
- En System services > Log settings la columna Central reporting no está activa para el tipo de registro.
- El informe seleccionado considera un período o firewall diferente.
- Los informes de usuario o web están vacíos porque el firewall no ve la identidad del usuario.
- Faltan eventos de NDR o Active Threat Response porque la función está activa globalmente, pero no está completamente integrada en reglas o registros.
Los informes muestran datos antiguos
El reporte central no funciona en tiempo real. Se debe verificar el período seleccionado en el informe y esperar algunos minutos antes de volver a cambiar la configuración. Para los eventos nuevos, un retraso es normal porque el firewall envía los datos periódicamente y Sophos Central los procesa después.
Si los datos parecen retrasados o incompletos de manera persistente, no se deben marcar repetidamente las mismas casillas. Es mejor una prueba definida con hora, origen, destino, tipo de registro y firewall esperado. Luego, se pueden comparar de manera limpia Log Viewer, Central Report Hub y, si es necesario, Syslog o registros locales.
Demasiados o muy pocos datos
Se ajusta la selección de registros y los filtros en Sophos Central. Para auditorías o casos de soporte, puede ser útil recopilar más datos. Para la operación normal, a menudo son suficientes informes específicos.
Demasiados datos no solo son un problema de almacenamiento. La evaluación también se vuelve más difícil si nadie revisa los informes regularmente. Por otro lado, muy pocos datos son críticos si en un incidente faltan exactamente eventos de firewall, VPN, web o IPS. Por eso, la selección de registros no debe establecerse una sola vez de manera casual, sino que debe ajustarse a los casos de uso planificados.
Verificar el reporte central después de cambios
Después de ciertos cambios, se debe verificar conscientemente el reporte central:
- Actualización de firmware o reversión.
- Failover de HA o reemplazo de un dispositivo.
- Cambio en el registro o servicios de Sophos Central.
- Nuevas reglas de firewall, políticas web, políticas IPS o perfiles VPN.
- Cambio de licencia, paquete o autorización de Reporting Advanced.
- Reimagen, restauración o migración a un nuevo modelo.
Para cambios centrales a través de Sophos Central, también es adecuado el Sophos Central Firewall Management Task Queue. Allí se puede ver si Central aplicó con éxito un cambio en el firewall. Para cambios de configuración locales, se deben incluir Registros de auditoría de configuración y, en caso de problemas de reglas, el Log Viewer con Policy Test y Packet Capture.
Asegurar registros para casos de soporte
El reporte central no reemplaza todo análisis local de registros. Si Sophos Support o Avanet necesita una recopilación completa de registros locales, se pueden exportar adicionalmente los registros del firewall.
Para casos de soporte, se debe separar claramente:
- Mostrar historial, informes, usuarios afectados o eventos principales: Reporte central
- Verificar en vivo una conexión individual: Log Viewer, Policy Test y Packet Capture
- Verificar errores de servicio, registros de depuración o estado del módulo: Archivos de registro locales y registros de servicio
- Proporcionar un paquete completo para Sophos Support o Avanet: Exportación de registros locales o informe de solución de problemas consolidado
En la práctica, el reporte central suele ser el mejor punto de partida, ya que permite delimitar más rápidamente la ventana de tiempo, el firewall, el usuario, la IP de origen y la regla afectada. Sin embargo, para el análisis de causas raíz, a menudo se necesitan registros locales adicionales, especialmente en problemas de VPN, WAF, IPS, HA, sistema o servicio. El procedimiento se describe en Asegurar registros de Sophos Firewall para soporte y análisis. Para la asignación de módulos y servicios, también es útil Solución de problemas de Sophos Firewall: Servicios y registros.
Recomendación de operación
El reporte central de firewall es especialmente útil cuando se tienen múltiples firewalls o se necesitan informes regularmente. Para la solución de problemas, es útil utilizar registros locales y el reporte central juntos: Central para visión general e historial, registros locales para análisis detallado directamente en el firewall.
En entornos productivos, el reporte central debe tratarse como un proceso operativo:
- Seleccionar tipos de registros según el propósito, no simplemente activar todo.
- Designar un propietario de informes que revise realmente los informes planificados y las tendencias destacadas.
- Controlar regularmente el consumo de almacenamiento y los datos más antiguos disponibles.
- Realizar una breve prueba de reporte después de actualizaciones de firmware, failover de HA, restauración o cambio de licencia.
- Definir al menos una prueba de incidente: encontrar en el Report Hub la IP de origen afectada, ID de regla, usuario de VPN o categoría web.
- Decidir para operaciones de seguridad qué eventos permanecen en Central y cuáles también van a un SIEM.
Para entornos pequeños, a menudo es suficiente una revisión mensual de los informes de firewall, web, VPN e IPS. En caso de múltiples ubicaciones, operación de MSP o requisitos de cumplimiento, debe existir una fecha de revisión fija. Entonces se verifica si los tipos de registros esperados aún llegan, si el almacenamiento y la licencia se ajustan a la retención deseada y si los informes responden rápidamente las preguntas correctas en caso de emergencia.
Si los registros son relevantes para operaciones de seguridad, respuesta a incidentes o cumplimiento, también se debe decidir si se necesita Syslog a un SIEM. El reporte central es muy útil para evaluaciones en Sophos Central, pero no reemplaza automáticamente un archivo de registros de múltiples fabricantes o un proceso SOC.