
Revisar almacenamiento e informes en Sophos Firewall
Si un Sophos Firewall advierte sobre poco espacio de almacenamiento, no debe eliminar archivos inmediatamente ni desactivar informes. En primer lugar, debe quedar claro qué partición está afectada, si la causa son informes locales, registros, colas de correo, cuarentena, archivos de soporte o un disco duro virtual demasiado pequeño.
El artículo explica cómo verificar el estado de almacenamiento en Sophos Firewall, administrar informes locales de manera controlada y solo desactivar los informes integrados cuando se comprendan las implicaciones. Para la retención de registros a largo plazo, Informes de firewall de Sophos Fusion suele ser una mejor adición porque no depende solo de los datos de los informes locales del dispositivo.
⚠️ Importante: Eliminar informes o desactivar informes integrados puede eliminar irremediablemente los informes locales y los datos de registro. Antes de tomar tales medidas, se debe verificar si los datos requeridos se exportan, se almacenan de manera centralizada o ya no son necesarios para fines de soporte y auditoría.
Cuando el espacio de almacenamiento se vuelve crítico
Los problemas de almacenamiento no siempre aparecen de inmediato. Los avisos típicos son:
- Correo electrónico de advertencia o aviso del Centro de control sobre un alto consumo de memoria.
- Los informes se cargan lentamente, permanecen vacíos o no muestran los datos actuales.
- Los archivos de registro locales están creciendo rápidamente.
- Los servicios de informes o bases de datos producen errores.
- La actualización del firmware o la instalación de la revisión informan que hay memoria libre insuficiente.
- Virtual Firewall se implementó con un disco demasiado pequeño.
- La protección del correo, la cuarentena o el alto tráfico web/de aplicaciones generan una gran cantidad de datos locales.
Si al mismo tiempo se producen errores de E/S, reinicios inusuales o problemas de la base de datos, no sólo se debe liberar espacio de almacenamiento. Luego, también puede verificar el estado del SSD a través de SMART y los Servicios y registros relevantes.
Si la firewall ya está en modo Failsafe, no se eliminan primero Reports ni archivos. Comprobar una Sophos Firewall en modo Failsafe permite guardar la causa detectada por SFOS antes de iniciar el análisis específico del almacenamiento.
En reports existe un umbral importante: por defecto, la firewall avisa cuando la partición relevante alcanza el 70 por ciento de uso. A partir del 80 por ciento, la generación de reports se detiene. Si reporting se detiene por este motivo, no basta con bajar justo por debajo del 80 por ciento; el uso debe volver a estar por debajo del umbral de aviso para que los reports se generen de forma fiable.
La notificación por e-mail y SNMP del umbral superior está desactivada por defecto. En System services > Notification list > Disk/Memory, se activa Reports disk usage exceeded threshold para e-mail, SNMP o ambos destinos. Esto no sustituye la supervisión del aviso anterior: Control Center y Log Viewer ya muestran el umbral inferior y la superación posterior.
En appliances muy pequeñas, también hay que comprobar si los reports locales son compatibles. Sophos menciona los modelos XGS 87/87w y XGS 88/88w como modelos sin On-Appliance Reporting. En estos entornos, la retención central mediante Sophos Fusion (antes Sophos Central) o Syslog no es solo comodidad, sino parte del diseño.
Qué ocupa almacenamiento en la firewall
Muchos datos operativos locales se guardan en /var. Allí la firewall almacena, entre otros, reports, Event Logs, Troubleshooting Logs y datos de otros componentes. Cada área tiene cuotas propias según el modelo de appliance y la función. Por eso una pequeña firewall de sucursal no se comporta como una appliance grande con más capacidad local.
La distinción importante:
- Reports: Los reports dejan de guardarse correctamente o deben acortarse o eliminarse. El riesgo es un historial local más corto y evaluaciones faltantes.
- Event Logs: Se eliminan logs antiguos y los nuevos events pueden seguir escribiéndose. La capacidad de análisis histórico se reduce.
- Troubleshooting Logs: Se eliminan archivos de log comprimidos antiguos. Para análisis de soporte puede faltar una ventana temporal importante.
- E-Mail-Quarantine: Pueden eliminarse correos antiguos de cuarentena. La trazabilidad y los procesos de liberación se ven afectados.
- Archivos temporales o copiados manualmente: Estos archivos pueden bloquear almacenamiento innecesariamente. La causa queda oculta si solo se eliminan reports.
La cuota de Event Logs depende del modelo de appliance. Como ejemplo para modelos de mayor capacidad, Sophos indica un máximo del 15 por ciento de toda la partición /var o del 50 por ciento del espacio actualmente libre en /var, el valor que sea menor. No es una cuota fija para todos los modelos ni garantiza un periodo de retención concreto.
SFOS solo genera de forma predeterminada una alerta de componente casi lleno para reports. Los Event Logs eliminan entradas antiguas, los Troubleshooting Logs eliminan archivos comprimidos antiguos y la cuarentena de e-mail elimina mensajes antiguos sin una alerta de almacenamiento propia. Por tanto, la retención externa y el monitoring deben planificarse antes de que desaparezca automáticamente un periodo necesario.
El Disk-Usage-Graph de WebAdmin ayuda en la primera clasificación. Allí se muestran por separado signatures, datos de configuración, reports y almacenamiento temporal. No sustituye un análisis detallado, pero muestra si destacan reports, datos temporales u otras áreas.
La trampa más importante es mezclar reports y logs. La retención de reports en Reports > Show Reports settings > Data management afecta a reports. Los Event Logs para Log Viewer, Sophos Fusion y Syslog se controlan en cambio en System services > Log settings. Si solo se acorta la retención de reports, los Event Logs locales no se reducen automáticamente.
Después de un apagado o reinicio, SFOS puede procesar datos de reports que aún estaban pendientes y asignarlos al día anterior al reinicio, no a la hora real del evento. Por tanto, una entrada con esa fecha no demuestra por sí sola que el tráfico se produjera entonces. Para una cronología de incidente, se correlacionan el report, el uptime, los Event Logs y los logs externos disponibles.
Después de upgrades hay otro punto importante: desde SFOS 21.0, la firewall puede tratar reports anteriores y posteriores a un upgrade en bases de datos de reports separadas. Al evaluar un día de upgrade puede aparecer por tanto una selección entre datos anteriores y posteriores a la migración. Si se vuelve a un firmware anterior después de un upgrade, pueden perderse reports generados desde el upgrade. Antes de trabajos de firmware, los reports locales relevantes deberían exportarse o estar disponibles de forma centralizada.
Verifique el espacio de almacenamiento en la Consola del dispositivo
Para obtener una descripción general rápida, puede verificar el almacenamiento utilizado en la Consola del dispositivo. El comando muestra las áreas de memoria relevantes de Sophos Firewall:
system diagnostics show disk
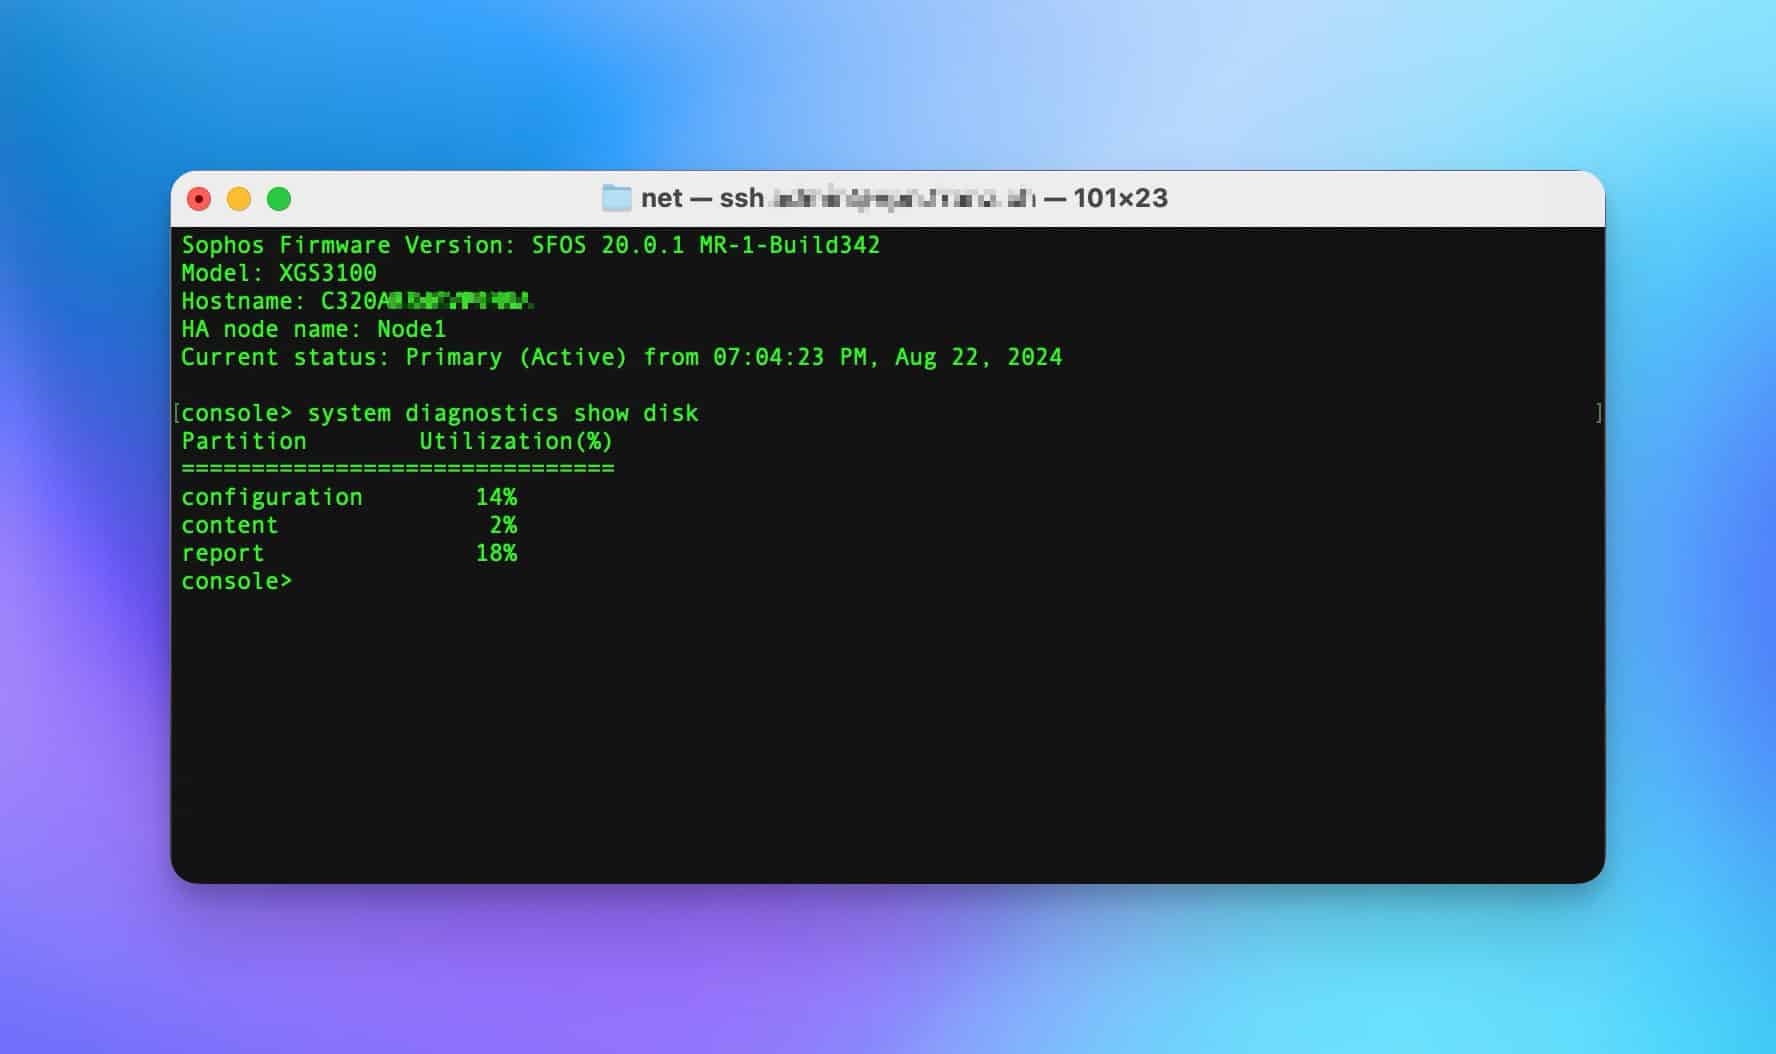
La consola del dispositivo está diseñada para comandos específicos de Sophos. Si es necesario preparar el acceso a través de SSH, Sophos Firewall conectarse a través de SSH ayuda. También describe por qué SSH solo debe permitirse en redes de administración confiables.
Verifique el espacio de almacenamiento en el Advanced Shell
En Advanced Shell se pueden revisar los sistemas de archivos con más detalle. Este comando muestra el tamaño, la memoria utilizada, la memoria libre y el porcentaje de uso:
df -hkm
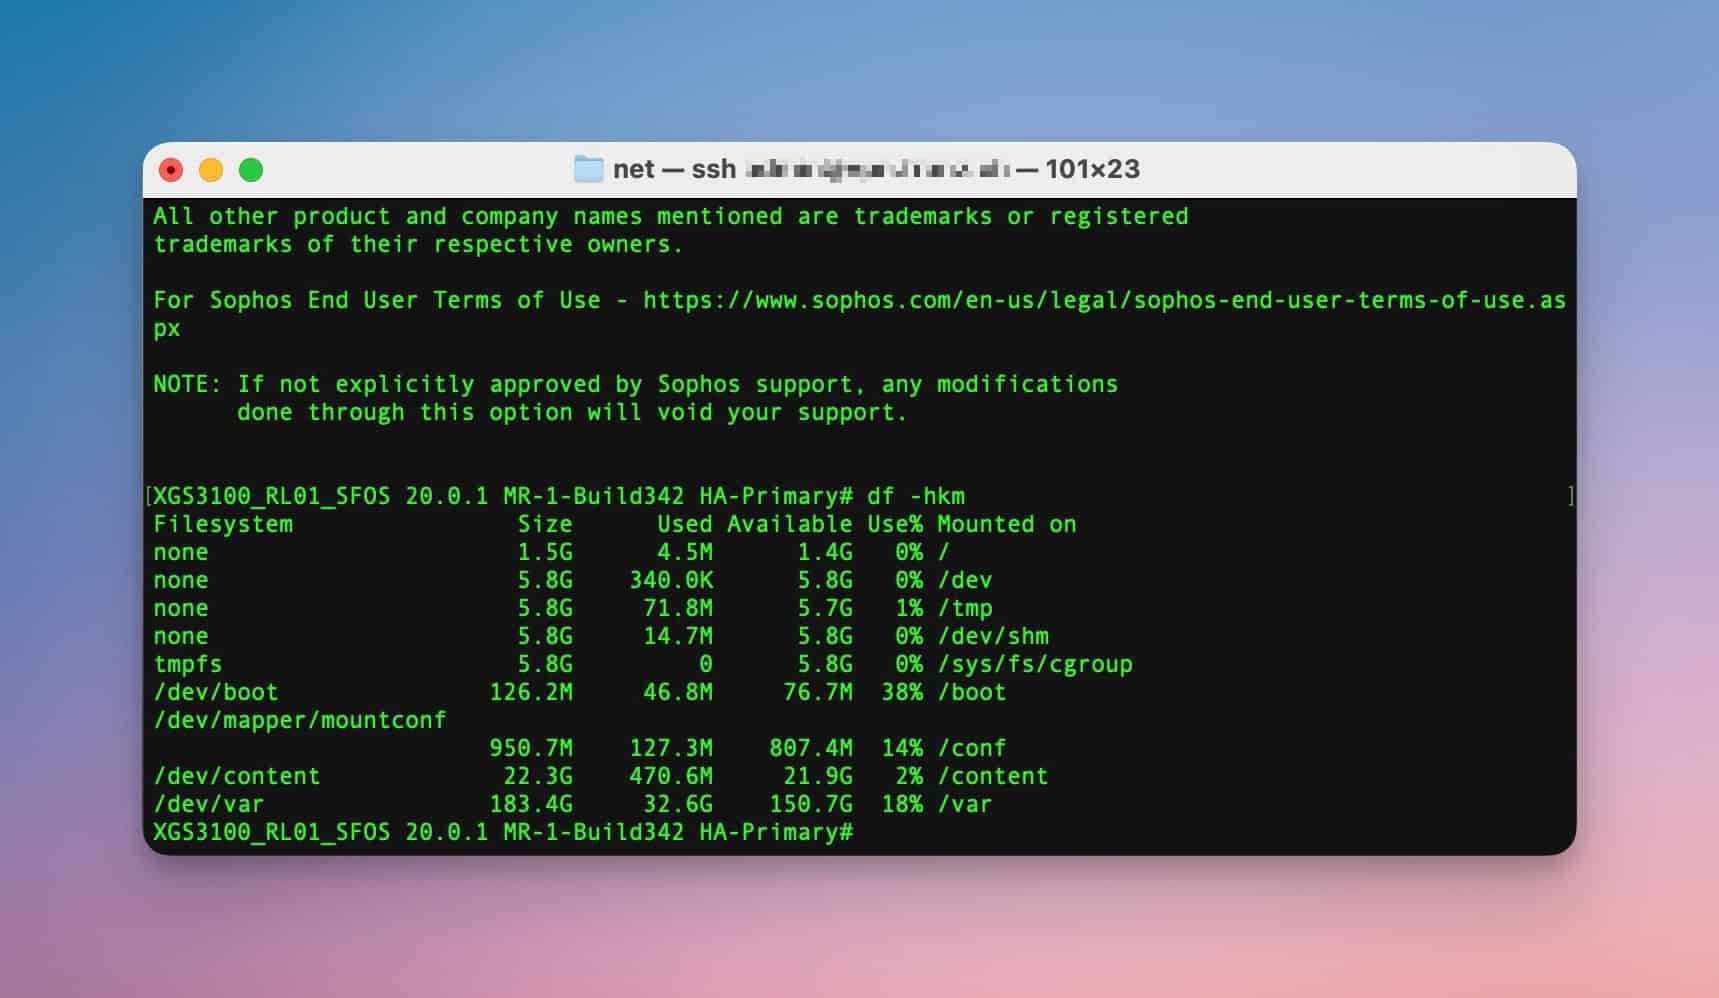
Si no está claro si la salida completa es demasiado amplia, conviene mirar específicamente /var, porque allí hay muchos datos operativos locales:
df -h /var
El comando es pura lectura. Los archivos de los directorios del sistema no deben eliminarse manualmente sólo porque una partición parezca llena. En primer lugar, se debe delimitar la causa.
Si /var destaca, primero conviene revisar las áreas previstas por Sophos en lugar de borrar directorios al azar. Para una clasificación inicial son especialmente relevantes reports, Event Logs y Troubleshooting Logs. Además, se debe comprobar si Packet Capture, Debug-Logging, archivos de soporte o archivos copiados manualmente ocupan almacenamiento.
Para los tres bloques de almacenamiento típicos, Sophos menciona estos comandos de lectura en Advanced Shell:
du -kh reportdb_16
du -kh eventlogs
du -kh tslog
Estos comandos sirven para clasificar. No sustituyen una limpieza soportada mediante WebAdmin, Device Console o las funciones de diagnóstico previstas.
Limitar la causa
Un disco lleno puede tener varias causas. El siguiente paso correcto depende de qué datos estén creciendo.
- Reports ocupan mucho almacenamiento: Revisar la retención en Reports > Show Reports settings > Data management, exportar reports o usar Sophos Fusion Reporting.
- Los logs locales crecen con fuerza: Revisar log settings, Debug-Logging y los servicios afectados.
- Troubleshooting Logs crecen con fuerza: Revisar Debug-Logging, análisis de soporte activo o errores de servicio recurrentes.
/varestá llamativamente lleno: Revisar reports, logs, base de datos, archivos de soporte o mail queue.- Disk Graph muestra mucho almacenamiento temporal: Revisar captures activos, archivos de soporte o procesos temporales.
- E-Mail-Quarantine o Mail Spool crece: Revisar Email > Quarantine settings y Email > Mail spool. Los mensajes atascados deberían comprobarse, reenviarse de forma controlada o eliminarse.
Configurar y probar los resúmenes de cuarentena en Sophos Firewall explica la limpieza automática del área de cuarentena al 90 por ciento, el resumen, la asignación de usuarios y la prueba de liberación.
- La firewall virtual está dimensionada demasiado justa: Revisar tamaño de disco y especificaciones de plataforma en el hypervisor.
- Hay advertencia de almacenamiento antes de un firmware upgrade: No iniciar la actualización a ciegas; primero ejecutar el SFOS 22 Upgrade Check.
- Clúster HA afectado: Revisar ambos nodos por separado, porque logs y reports locales no tienen que ser idénticos.
Si hay fallas activas, primero deben guardarse los registros mientras el error esté reciente. El artículo Sophos Firewall Copia de seguridad de registros para soporte y análisis describe cómo exportar los datos del registro local.
Si los Event Logs cargan el almacenamiento local, la retención de reports no es el ajuste correcto. Entonces se revisa en System services > Log settings qué módulos se guardan localmente, se envían a Sophos Fusion o se reenvían a Syslog. Log Suppression puede ayudar a reducir repeticiones innecesarias. Pero no deben desaparecer events relevantes para seguridad que después se necesiten para Incident Response, soporte o cumplimiento.
No elimine manualmente en el sistema de archivos
Incluso si Advanced Shell muestra memoria y directorios libres, no deben eliminarse archivos directamente en /var, /log o directorios de bases de datos. Las acciones de eliminación manual pueden dañar reports, servicios, bases de datos o análisis de soporte y dificultar el análisis posterior de la causa raíz.
Mejor proceso:
- Estado de almacenamiento de documentos y partición afectada.
- Guarde los registros relevantes o el CTR si es probable que haya un caso de soporte.
- Comprobar si Packet Capture o Debug-Logging siguen activos.
- Verifique la retención del informe a través de WebAdmin.
- Solo vacíe informes a través del punto de consola previsto si está claro que se pueden omitir datos locales.
- Si el consumo continúa creciendo, verifique la causa: registro de depuración, cola de correo, cuarentena, base de datos, disco virtual o tráfico local inusualmente alto.
Si no está claro qué datos ocupan la memoria, no deberías trabajar con rm. Entonces es más seguro hacer una copia de seguridad de los registros e involucrar al soporte o a Avanet con los hallazgos actuales.
Para Troubleshooting Logs existen comandos separados de Device Console para purgar. No sustituyen el análisis de causa y solo se utilizan cuando los logs necesarios están guardados y el subsistema afectado se ha identificado sin dudas:
system diagnostics purge-old-logs
system diagnostics purge-all-logs
system diagnostics subsystems <subsystem> purge-old-log
system diagnostics subsystems <subsystem> purge-log
Los dos primeros comandos afectan a todos los Troubleshooting Logs: purge-old-logs elimina las rotaciones comprimidas y purge-all-logs elimina también los archivos actuales. Las dos variantes de subsistema limitan las mismas acciones a un subsistema compatible. Antes de ejecutarlas, hay que comprobar el nombre válido con la ayuda de la CLI o Tab Completion. Un purge no se puede deshacer; en caso de duda es preferible una exportación dirigida en Diagnostics > Tools.
Cambiar los permisos de escritura de la partición de informes solo de forma deliberada
Device Console puede permitir o bloquear globalmente la escritura en la partición de informes. La sintaxis de SFOS 22 solo indica report; partition-name es una palabra clave y no un marcador para una ruta arbitraria. Antes de modificar nada se consulta el estado:
system filesystem enforce-disk-write partition-name report show
El valor predeterminado es enable. disable no es una limpieza de almacenamiento y no elimina informes. Impide escribir en la partición de informes y puede dejar incompletos los datos locales, las vistas y los procesos dependientes. El ajuste solo se cambia como medida planificada de recuperación o soporte, no como tuning:
system filesystem enforce-disk-write partition-name report disable
system filesystem enforce-disk-write partition-name report show
Para revertir el cambio se vuelve a permitir la escritura y se comprueba de nuevo el estado:
system filesystem enforce-disk-write partition-name report enable
system filesystem enforce-disk-write partition-name report show
enable por sí solo no demuestra que la base de datos de informes y las vistas locales vuelvan a escribir correctamente. Después de la reversión se comprueban un nuevo periodo de informes, Generate now, los dashboards locales, los informes programados y la tendencia de almacenamiento. Si la partición sigue en modo de solo lectura o aparecen errores de I/O, no se alterna el ajuste repetidamente. Se comprueban el SSD, el disco virtual de informes, el estado de montaje y el caso de soporte.
Ajustar la retención de informes en WebAdmin
Si los informes locales son la causa, compruebe primero su periodo de retención. En muchos entornos, los informes del dispositivo aún se conservan por costumbre aunque el análisis ya se realice de forma centralizada.
La ruta de Sophos para la retención local de reports es:
Reports > Show Reports settings > Data management
Allí puede definir para cada módulo un periodo de retención máximo de un año y guardar con Apply. SFOS cuenta los meses hacia atrás desde el mes anterior, por lo que el mes en curso no es el primer mes de retención. Los cambios surten efecto a las 00:00. Este ajuste afecta a reports, no a Event Logs.

Preguntas útiles antes de realizar un cambio:
- ¿Realmente todavía se están evaluando los informes locales?
- ¿Existe ya Sophos Fusion Reporting, syslog o SIEM?
- ¿Durante cuánto tiempo deben almacenarse internamente los datos de registros e informes?
- ¿Existe algún requisito de cumplimiento o soporte?
- ¿Es suficiente una retención local más corta cuando el almacenamiento central está activo?
Si se requieren registros e informes en Sophos Fusion, también debe verificar qué tipos de registros se envían a Sophos Fusion en Servicios del sistema > Configuración de registros. La activación se describe en Activar informes de firewall de Sophos Fusion.
Personalizar y completar una exportación de informes
En Reports > Show Reports settings > Data management, Export customization controla qué informes se incluyen en una exportación y cuántos registros se exportan por informe. Antes de iniciar la exportación, seleccione solo los informes necesarios y defina el número de registros por informe. Esta opción es independiente de la retención y no elimina datos locales.
Complete la exportación en WebAdmin del siguiente modo; los informes no se pueden descargar desde la CLI:
- Vaya a Reports y abra Applications & web.
- Seleccione los criterios del informe en Show y elija el intervalo de fechas.
- Seleccione Generate y compruebe el resultado.
- Seleccione el formato de archivo necesario para descargar los datos del informe.
- Abra el archivo descargado y confirme que contiene los informes, el periodo y el número de registros previstos antes de utilizarlo como copia de seguridad o evidencia de auditoría.
El valor configurado de registros por informe limita el contenido descargado. Por tanto, una descarga correcta no demuestra que se hayan exportado todos los registros locales; compare su alcance con los requisitos operativos o de cumplimiento.
Eliminar reports de forma controlada
Si los servicios dejan de funcionar correctamente porque se ha agotado el espacio, puede ser necesario purgar los informes de forma manual. Debe tratarse como una medida de recuperación controlada, no como una tarea rutinaria.
Verifique de antemano:
- copia de seguridad de la configuración actual disponible
- informes requeridos exportados o disponibles centralmente
- períodos afectados documentados
- causa del crecimiento del almacenamiento comprendida
- ventana de mantenimiento o caso de soporte preparado si el firewall ya es inestable
El primer camino debería ser WebAdmin:
Reports > Show Reports settings > Manual purge
Después de elegir el módulo y el criterio, puede indicar un intervalo personalizado o purgar todos los datos del módulo. Al seleccionar Purge, la operación comienza de inmediato y no se puede deshacer. La purga es deliberadamente lenta: SFOS procesa cinco tablas de la base de datos por minuto para preservar los recursos del sistema.
Si eso no basta o la firewall ya está en un estado de recuperación, existe el punto de consola:
5. Device Management > 4. Flush Device Reports

Después de eliminar, no debe simplemente volver a las operaciones diarias. Es importante comprobar si realmente aumenta la memoria libre y si los informes, Log Viewer, Sophos Fusion Reporting y los servicios afectados vuelven a funcionar de manera plausible.
Flush Device Reports elimina los reports almacenados en la firewall y reinicia la firewall. Durante ese tiempo no está disponible a través de la red durante aproximadamente diez minutos. Por eso este paso pertenece a una ventana de mantenimiento o a un proceso de recuperación documentado.
Si la firewall ya tiene servicios afectados por almacenamiento lleno, antes de eliminar debe quedar claro qué datos faltarán después. Los reports locales suelen ser útiles para change reviews, análisis de usuarios, trazabilidad de seguridad o preguntas de soporte. Quien los elimina necesita una breve nota con periodo, motivo y fuente alternativa disponible, por ejemplo Sophos Fusion Reporting o Syslog.
Verifique o desactive los informes On-Box
Los informes On-Box guardan los informes localmente en el firewall. Esto es práctico, pero puede consumir memoria para electrodomésticos pequeños, mucho tráfico o almacenamiento prolongado.
Puede verificar el estado en la Consola del dispositivo:
show on-box-reports
Este comando no responde a la misma pregunta que system diagnostics show disk: show on-box-reports muestra si los informes locales están activados en general, mientras que system diagnostics show disk muestra el uso actual de almacenamiento por áreas. Para un diagnóstico limpio normalmente se necesitan ambas vistas.
Si no se necesitan informes locales y hay otro almacenamiento disponible, puede desactivar los informes integrados:
set on-box-reports off
La reversión se prepara antes de desactivar los reports. on vuelve a iniciar la generación local; no se supone que una interrupción del periodo desactivado se rellene posteriormente:
set on-box-reports on
show on-box-reports
Después se comprueban un nuevo report local, Log Viewer, un report programado y la tendencia de almacenamiento. El estado on por sí solo no demuestra que la base de datos de reporting y las vistas vuelvan a funcionar de forma plausible.
Esto sólo debería ser consciente. Los informes son importantes para el análisis, el soporte y las operaciones. En muchos entornos productivos, es mejor reducir el almacenamiento local y utilizar Sophos Fusion Reporting, syslog o SIEM en paralelo. Si se requiere una retención central más prolongada, Sophos Central Firewall Reporting Advanced es una posible opción.
Importante: On-Box Reports solo pueden activarse o desactivarse de forma global, no selectivamente por módulo. Si solo algunas áreas de reports ocupan demasiado almacenamiento, una retención más corta o un purging específico suele ser mejor que desactivar On-Box Reporting por completo.
Si se desactivan On-Box Reports, después no solo debe comprobarse el almacenamiento. También cambian procesos internos: vistas locales de reports, informes PDF programados, evaluaciones de seguridad y análisis ad hoc rápidos en la firewall pueden desaparecer o volverse menos útiles. Por eso este paso pertenece a una decisión operativa, no a una limpieza espontánea de almacenamiento.
Clasificar umbrales de advertencia y alertas
Sophos Firewall puede generar Control-Center-Alerts y Event Logs cuando el uso de /var es alto. El umbral de advertencia puede controlarse en Device Console con set var-partition-usage watermark. Pero esto no soluciona el problema de almacenamiento. Un umbral más bajo o más alto solo cambia cuándo aparece una advertencia, no por qué se consume almacenamiento.
El rango permitido está entre el 50 y el 75 por ciento; el valor predeterminado es 70 por ciento. Reporting se detiene al 80 por ciento, y esa parada no es el límite operativo real, sino ya un estado de error. Un umbral de aviso más alto no hace la firewall más estable, sino que reduce el tiempo de reacción.
Antes de un cambio se lee el valor actual en Device Console. La sintaxis completa de SFOS 22 es:
show var-partition-usage watermark
set var-partition-usage watermark <50-75>
set var-partition-usage watermark default
default establece el umbral de aviso en 70 por ciento y no restaura automáticamente un valor personalizado anterior. Para el rollback se configura explícitamente el número registrado previamente con show. El interruptor no cambia el límite del 80 por ciento para detener Reporting ni elimina reports, logs o un cuello de botella de capacidad existente.
Para la operación suele ser más útil:
- Activar notificaciones por e-mail o SNMP para advertencias de almacenamiento.
- Revisar las advertencias de almacenamiento antes de la siguiente ventana de mantenimiento.
- Ajustar retención, Debug-Logging y uso local de reports si las advertencias se repiten.
- Comprobar conscientemente el almacenamiento libre antes de firmware upgrades.
Si el uso aumenta de forma clara o los reports ya se detienen, primero hay que liberar almacenamiento y aclarar la causa. Un umbral modificado no debe servir para ocultar un problema real de capacidad.
Preste atención a los firewalls virtuales
Con los Sophos Firewalls virtuales la causa no siempre está en los informes o registros. A veces, el dispositivo virtual se implementó con muy poco disco o creció durante varios años sin reevaluar los requisitos de la plataforma.
En entornos virtuales también conviene comprobar:
- Tamaño del disco virtual.
- Espacio libre en el almacén de datos.
- Instantáneas, trabajos de respaldo y latencia de almacenamiento.
- Supervisión del hipervisor.
- Si la versión del firewall especifica requisitos de memoria adicionales.
- Si la virtual disk puede ampliarse online o si un reimage con restore es la vía más limpia.
Si el disco es básicamente demasiado pequeño, eliminar informes es sólo un alivio a corto plazo. Luego, la plataforma virtual debe adaptarse y protegerse adecuadamente con una copia de seguridad, una ventana de mantenimiento y un plan de restauración.
Antes de SFOS 22, este punto es especialmente importante: si la firewall muestra una advertencia de almacenamiento o un upgrade blocker relativo a la virtual disk, primero debe completarse el SFOS 22 Upgrade Check. Allí están enlazadas las indicaciones oficiales de Sophos sobre virtual disk. La ampliación pertenece a una ventana de mantenimiento planificada con backup, almacenamiento del hypervisor verificado y validación posterior de las particiones.
En hardware appliances, en cambio, la ampliación de disco no es la vía normal. Allí conviene revisar consumo de almacenamiento, reports, logs, quarantine y estado SSD, y preparar un proceso de soporte o RMA si se sospecha hardware.
Lista de comprobación
Comprobar inmediatamente
- Mensaje de advertencia, hora y cortafuegos afectados documentados.
system diagnostics show diskejecutado en la consola del dispositivo.df -hkmmarcado en Advanced Shell.- Noté una partición inusual.
- Disk-Usage-Graph en WebAdmin revisado para una clasificación inicial.
- Informes, logs, cola de correo, cuarentena y disco virtual evaluados como posibles causas.
- Packet Capture y Debug-Logging revisados como fuentes temporales de almacenamiento.
Antes de eliminar o desactivar
- Se realizan copias de seguridad de los informes y registros necesarios.
- Sophos Fusion Reporting, syslog u otro almacenamiento central marcado.
- Ruta de respaldo y recuperación disponible.
- Ventana de mantenimiento definida cuando se ven afectados los servicios productivos.
- En HA ambos nodos se verificaron por separado.
- Periodo y motivo de una limpieza de reports documentados.
Después de la limpieza
- La memoria libre se comprobó nuevamente.
- Informes y Log Viewer probados.
- Sophos Fusion Reporting o Syslog verificados para obtener datos actuales.
- Se documenta la causa del crecimiento de la memoria.
- Período de retención, configuración de registro y proceso de revisión ajustados.
- Notificaciones para futuras advertencias de almacenamiento revisadas.
Preguntas frecuentes
¿Cuándo es crítico el espacio de almacenamiento en Sophos Firewall?
¿Puede simplemente eliminar informes?
¿Debería desactivar los informes integrados?
¿Se pueden desactivar On-Box Reports solo para módulos concretos?
¿Por qué /var suele ser relevante?
/var. Si esta área crece significativamente, pueden estar involucrados reports, archivos de registro, datos de bases de datos, archivos de soporte o datos de correo/cuarentena.