
Implementación correcta de la inspección TLS en Sophos Firewall
Con TLS Inspection, Sophos Firewall finaliza la conexión cifrada del cliente y establece una segunda conexión con el servidor de destino. Puede inspeccionar el texto sin formato entre los dos. El firewall vuelve a firmar para el cliente un certificado de servidor originalmente confiable con su propia CA (Autoridad de certificación). Si el cliente no confía en esta CA, muestra una advertencia de certificado o finaliza la conexión.
Esto hace posible inspeccionar el contenido descifrado, por ejemplo, el análisis de malware y de contenido. Sin descifrado, las funciones de protección pueden limitarse, según el módulo, a información como la dirección IP, el dominio, el SNI, el certificado o los metadatos del protocolo. Eso no justifica una implementación inicial amplia: la fijación de certificados, la privacidad, la compatibilidad de las aplicaciones y la carga adicional del firewall deben abordarse antes de la implementación.
La versión corta segura es: determinar si se utilizará la ruta DPI o Web Proxy, distribuir la CA que vuelve a firmar a un grupo pequeño, documentar el estado actual, crear una regla de descifrado de alcance limitado, ejecutar una prueba positiva y una negativa, y solo entonces expandir el alcance.
Decisiones previas al proyecto piloto
Licencia, CA y responsabilidades
Las reglas de inspección SSL/TLS y los grupos de URL utilizados en ellas se aplican con Base License. Web Protection no es un requisito previo general para la inspección TLS. Es necesario cuando se utilizan categorías web como criterio de regla o cuando se necesitan las funciones de Protección web correspondientes. Las inspecciones de malware, día cero y otras inspecciones requieren la suscripción correspondiente. ¿Qué paquetes de Sophos Firewall están disponibles? y Comprensión de la licencia básica de Sophos Firewall explican las diferencias.
Aclare lo siguiente antes de crear la primera regla:
- Documentar la versión de SFOS en uso, la licencia disponible y la ruta de inspección prevista.
- Definir un grupo piloto gestionado y una ventana de tiempo clara. El siguiente ejemplo utiliza el cliente
10.20.30.50de la red de prueba10.20.30.0/24; reemplace estos valores con sus propios objetos. - Obtener la aprobación de las partes interesadas responsables de la privacidad para el alcance, el registro, la retención y la notificación al usuario.
- Haga una copia de seguridad del estado inicial exacto de la regla del firewall, las reglas TLS, el perfil de descifrado, la CA y cualquier configuración global. Registre la ruta completa de coincidencia anterior al piloto, la regla que coincidirá después de deshabilitar el piloto (incluida cualquier regla Decrypt más amplia situada más abajo) y cada cambio exclusivo del piloto en las reglas del firewall, el modo DPI/proxy, la Política web y la configuración global. Defina los pasos exactos de restauración autorizados antes de la activación.
- Identifique al propietario, los criterios de cancelación, el proceso de excepción y la ruta de reversión.
La CA que vuelve a firmar debe estar en el almacén de confianza de los sistemas operativos o navegadores afectados. Como alternativa, utilice una CA empresarial subordinada. Una CA de confianza pública no está disponible para este propósito porque el firewall vuelve a firmar certificados para dominios de terceros. Con una CA externa, se deben importar tanto la CA raíz como la subordinada; si la CA firmante contiene una sección EKU, debe permitir TLS Web Server Authentication. Instalar certificado CA de Sophos Firewall para escaneo HTTPS describe la distribución, mientras que Configurar una CA subordinada para la inspección TLS de Sophos Firewall cubre el método de CA empresarial.
⚠️ No empiece con todos los usuarios. Los dispositivos sin un almacén de confianza manejable, BYOD y aplicaciones que utilicen fijación de certificados deberían permanecer inicialmente en un ámbito separado. Una excepción restaura la conexión, pero elimina su contenido del descifrado.
Mantenga separados el DPI y el proxy web
SFOS utiliza DPI engine de forma predeterminada. En esta ruta, el firewall procesa primero la regla de firewall y luego las reglas de inspección SSL/TLS. La regla de inspección en sí misma no permite el tráfico: incluso Services: Any solo significa que el tráfico TLS ya permitido por la regla de firewall en cualquier puerto TCP es elegible para esta regla de inspección.
Para la ruta DPI, abra Rules and policies > Firewall rules, edite la regla LAN a WAN relevante y verifique Security features > Web filtering:
- Deje Use web proxy instead of DPI engine deshabilitado.
- Seleccione una Política web sólo si la protección planificada lo requiere; no es un requisito previo para la regla de descifrado.
- Scan HTTP and decrypted HTTPS activa el análisis de malware para HTTP y para el tráfico HTTPS ya descifrado. La opción por sí sola no habilita el descifrado HTTPS.
En Web Proxy Mode, el proxy maneja el descifrado HTTPS. Decrypt HTTPS during web proxy filtering es la configuración relevante en la ruta del proxy. Las reglas de DPI bajo Rules and policies > SSL/TLS inspection rules no se aplican a las conexiones descifradas por el proxy web. Con el proxy transparente, los puertos 80 y 443 pasan a través del proxy, mientras que SSL/TLS en otros puertos aún puede ser manejado por la ruta DPI; con el Proxy explícito, el Proxy web realiza el descifrado.
Las CA también están separadas: DPI utiliza la CA de la configuración SSL/TLS o del perfil de descifrado seleccionado. El proxy web utiliza la CA de Web > General settings. Al cambiar de modo, compruebe no sólo las reglas sino también la CA realmente presentada. Elija correctamente el motor DPI o el proxy web explica las diferencias con más detalle.
Esta ruta de inspección saliente no está destinada a servidores web publicados en Internet. Web Server Protection / WAF o un proxy inverso suele ser la arquitectura más adecuada en estos casos. Las reglas de inspección SSL/TLS se aplican al tráfico saliente, por lo que solo se pueden seleccionar zonas internas como Source zones. Detectan TLS en cualquier puerto TCP, pero no se aplican en UDP.
Contradicción documental sobre la dirección: La guía para crear reglas menciona conexiones entrantes y salientes, pero después limita expresamente Source zones a zonas internas y tráfico saliente. La formulación general no demuestra que se admita inspección entrante desde WAN. Este despliegue se limita a la ruta de clientes internos descrita aquí; antes de modificar conexiones entrantes a servidores, se necesita una aclaración de Sophos Support para la compilación utilizada.
Antes de probar el descifrado, deben funcionar el enrutamiento, DNS y el acceso a Internet autorizado. En Rules and policies > NAT rules, compruebe la regla SNAT que realmente coincide; en un diseño IPv4 habitual, podría ser Default SNAT IPv4 con Translated source (SNAT): MASQ. No sustituya una regla que funciona por otra regla NAT amplia. IPv6 y las redes enrutadas requieren una decisión de diseño propia, no MASQ automáticamente. La regla de firewall del piloto necesita Action: Accept y el alcance autorizado de origen, destino y servicios.
Para el proxy, compruebe también HTTPS scanning certificate authority (CA), Block unrecognized SSL protocols y Block invalid certificates en Web > General settings > HTTPS decryption and scanning. Para Direct Proxy, habilite el listener configurado en Web > General settings > Web proxy configuration y Administration > Device access > Other services > Web proxy solo para los clientes o zonas necesarios. El proxy transparente necesita los servicios HTTP/HTTPS; Direct Proxy necesita además el puerto del listener configurado. El artículo DPI/proxy enlazado explica el procedimiento completo y la protección de los servicios web locales del firewall.
Ejemplo de compatibilidad obsoleto: La guía de configuración conservada para SFOS 22/23 pide TLS 1.1 en el ejemplo de proxy, mientras que la documentación de perfiles considera inseguras las versiones anteriores a TLS 1.2. Por tanto, TLS 1.1 no se adopta como requisito del despliegue. Mantenga protocolos seguros; si una aplicación heredada necesita una excepción, aclare primero la versión, la ruta afectada, el riesgo y el alcance limitado con el responsable del firewall. Rebajar TLS globalmente no es una solución para el piloto.
Gestionar QUIC de forma deliberada
QUIC, o HTTP/3, utiliza UDP. Block QUIC protocol en una regla de firewall descarta paquetes UDP salientes a los puertos 80 y 443 dentro del alcance de esa regla, lo que normalmente hace que los clientes con una alternativa TCP utilizable vuelvan a intentarlo mediante TCP; los clientes sin esa alternativa pueden perder la conectividad. SFOS selecciona la opción de forma predeterminada tan pronto como se selecciona una política web en la regla o se habilita Scan HTTP and decrypted HTTPS. Esto es por regla, no global, así que verifique la regla de firewall que realmente coincida. Esta opción no cubre UDP en otros puertos. Verifique una conexión TCP real, el funcionamiento de la aplicación y la coincidencia con la ruta de inspección prevista; bloquear UDP por sí solo no demuestra ninguno de estos aspectos.
Este filtro web no puede escanear QUIC. Eso no significa que se omitan todos los demás controles del firewall, pero la ruta TCP TLS y el filtro web esperados no se aplican. Bloquear correctamente QUIC y HTTP/3 en Sophos Firewall muestra la prueba de regla; Creación de una política de protección web de Sophos Firewall cubre la política web.
Seleccionar alcance por propósito y riesgo
El punto de partida habitual es el tráfico de usuarios administrado desde LAN a WAN. Una red inalámbrica corporativa separada puede seguir como Wi-Fi > WAN. Para el acceso remoto, VPN > WAN solo es relevante cuando el tráfico de Internet de los usuarios realmente atraviesa el firewall a través de un túnel completo. Incluya conexiones internas de LAN a DMZ solo cuando la inspección de contenido tenga un beneficio claro allí y el cliente confíe en la CA que vuelve a firmar mientras el firewall valida la cadena de certificados original del servidor. Los servidores de destino ordinarios no necesitan tener instalada esta CA de inspección. Evalúe por separado la compatibilidad con TLS mutuo (mTLS).
La compatibilidad técnica y el permiso para descifrar son decisiones independientes. Los portales bancarios, de atención médica y gubernamentales, los administradores de contraseñas, los proveedores de identidad, las actualizaciones de sistemas operativos y proveedores, y los servicios de voz, video y colaboración requieren una evaluación funcional y de privacidad antes de su inclusión. La fijación o un error piloto no justifica una excepción general para una categoría completa: primero identifique la fuente, el dominio y la aplicación realmente requerida.
Configurar un piloto completo
Para un piloto que se puede probar directamente, utilizamos estos valores de ejemplo:
- Cliente piloto:
10.20.30.50de la red de prueba documentada10.20.30.0/24 - Regla de firewall:
LAN to WAN - TLS pilot - Regla de inspección SSL/TLS:
TLS decrypt pilot client - Zona de origen:
LAN, Zona de destino:WAN - Redes y Servicios de Destino:
Any - Acción: Decrypt
- Perfil de descifrado: inicialmente Block insecure SSL o un perfil piloto derivado de él
- Registro: Log connections habilitado para el piloto
10.20.30.0/24, la IP del host y los nombres de los objetos son ejemplos. La fuente de producción debe ser lo suficientemente estrecha como para identificar a un cliente sin ambigüedades. Any para Destino y Servicio facilita la observación de TLS fuera de TCP 443 durante la prueba piloto; no amplía lo que permite la regla de firewall anterior. Si se permite la inspección solo para un grupo de destino específico, agregue un grupo de URL u otro criterio de destino apropiado.
Seleccione un perfil de descifrado
En Profiles > Decryption profiles, hay disponibles tres perfiles predeterminados no editables:
- Maximum compatibility maximiza la compatibilidad y no restringe los cifrados.
- Block insecure SSL bloquea cifrados débiles y permite el tráfico que no se puede descifrar.
- Strict compliance aplica requisitos estrictos, incluidos requisitos basados en PCI DSS.
Maximum compatibility puede ayudar a aislar temporalmente a un cliente problemático, pero sus controles relajados lo hacen inadecuado como criterio de aceptación de producción. Para el piloto, Block insecure SSL o un perfil derivado deliberadamente es el punto de partida más transparente. Tolera versiones antiguas de TLS o claves RSA de menos de 2048 bits solo para un servidor heredado con nombre y en una regla de alcance limitado.
Rechazo de conexiones heredadas con Decrypt: Con Action: Decrypt, Sophos Firewall sigue rechazando las conexiones que utilizan SSL 2.0 and SSL 3.0, SSL compression o Unrecognized cipher suites, aunque el perfil seleccione Allow without decryption para ellas. Una autorización explícitamente aprobada y de alcance limitado para conexiones heredadas requiere tanto Allow without decryption en los campos pertinentes del perfil como Action: Don’t decrypt; la autorización del perfil por sí sola no es suficiente.
Un perfil personalizado puede anular la configuración global de SSL/TLS. Las opciones de CA para volver a firmar son Use CAs defined in SSL/TLS settings, Re-sign RSA with y Re-sign EC with. Para el tráfico que no se puede descifrar, las opciones son Use SSL/TLS settings default, Allow without decryption, Drop y Reject. La referencia predeterminada global no se aplica a Unrecognized cipher suites; este caso deberá valorarse explícitamente en el perfil. Dependiendo de la configuración, los errores de certificado, el tamaño mínimo de RSA, las versiones TLS y los cifrados bloqueados utilizan Drop, Reject o Reject and notify como Block action.
La inspección no hace que un certificado de servidor autofirmado o uno con una cadena incompleta sea confiable. En lugar de excluirlo apresuradamente, primero verifique el nombre de host, el certificado original y la cadena completa.
Si el original es autofirmado, el firewall sustituye la clave y firma con ella, no como una CA confiable: el cliente sigue viendo un certificado autofirmado. Si falta la cadena completa hasta una CA en la que confíe el firewall, se utiliza un certificado generado por el sistema cuyo CN explica el problema. Por tanto, una advertencia no indica automáticamente un fallo en la distribución de la CA.
Cree un perfil personalizado mediante Profiles > Decryption profiles > Add, con nombre y descripción, o clone un perfil adecuado; después guárdelo y asígnelo a la regla de inspección. Los certificados originales RSA y EC suelen poder utilizar la misma CA firmante. Si una aplicación exige un tipo de clave concreto, seleccione la CA correspondiente en Re-sign RSA with o Re-sign EC with. Descargue cada CA utilizada con el botón junto a la selección; si son dos CA distintas, los clientes deben confiar en ambas.
Antes de guardar, revise Certificate errors to block, Minimum RSA key size, Minimum SSL/TLS version, Maximum SSL/TLS version y Cipher algorithms to block. TLS anterior a 1.2 y RSA inferior a 2048 bits no son valores seguros. Maximum supported permite la versión de protocolo máxima compatible. La comprobación Revoked necesita una CRL importada (Certificate Revocation List); marcar la casilla no demuestra que funcione la comprobación de revocación. Una excepción web para HTTPS decryption puede permitir conexiones coincidentes con certificados no válidos, por lo que no es una simple corrección del pinning.
Los errores de certificado incluyen Invalid date, Self-signed, Untrusted user, Revoked, Name mismatch e Invalid for other reasons. Name mismatch compara el nombre del servidor en Client Hello con los nombres del certificado. Al elegir cifrados bloqueados, evalúe por separado el intercambio de claves, la autenticación, los cifrados masivos y los algoritmos hash. La compresión SSL antes del cifrado tiene vulnerabilidades conocidas; los cifrados desconocidos no se pueden descifrar.
Los valores globales están en Rules and policies > SSL/TLS inspection rules > SSL/TLS inspection settings. TLS 1.3 decryption ofrece Decrypt as 1.3 y Downgrade to TLS 1.2 and decrypt. La segunda opción afecta a todas las reglas de inspección SSL/TLS; no reduzca TLS globalmente para un piloto normal.
When SSL/TLS connections exceed limit determina qué ocurre cuando se agota la capacidad de descifrado: Allow without decryption mantiene la conectividad, pero pierde la inspección de contenido; Drop descarta sin avisar y Reject envía un reset. Es una decisión consciente entre disponibilidad y protección para el piloto, no solo un valor de rendimiento. Reject and notify intenta mostrar una página de bloqueo HTTPS con el motivo del error, pero no lo garantiza; impide transferir datos al servidor.
Con TLS 1.3, los errores de certificado, el tamaño mínimo de RSA, una degradación global y Reject and notify se comportan como se documenta solo con Action: Decrypt. Con Don’t decrypt o Deny, Reject se utiliza para la gestión de este perfil. Una degradación global a TLS 1.2 introduce un riesgo de seguridad y no es una solución de compatibilidad general.
Crear la regla y comprobar su orden
En Rules and policies > SSL/TLS inspection rules > Add, configure los campos de la siguiente manera:
- Rule name:
TLS decrypt pilot client - Rule position: Top, por lo que la regla piloto precede a las reglas generales personalizadas de descifrado.
- Action: Decrypt
- Log connections: habilitado para monitoreo piloto
- Decryption profile: el perfil piloto seleccionado
- Source zones:
LAN - Source networks and devices: objeto de host para
10.20.30.50 - Destination zones:
WAN - Destination networks:
Any - Services:
Any - Categories and websites: vacío o limitado al alcance de destino aprobado
Log connections es opcional y no es necesario para que la regla funcione. Sin embargo, es útil para un piloto de tiempo limitado porque se puede rastrear la negociación TLS y el cierre de la conexión. La retención debe seguir la política de privacidad y operaciones acordada.
La tabla se evalúa de arriba a abajo y el procesamiento se detiene en la primera coincidencia. Todos los criterios configurados deben coincidir simultáneamente. La regla predeterminada fija Exclusions by website or category permanece en la parte superior y no puede ir precedida por la selección de Rule position: Top. Coloque excepciones Don't decrypt personalizadas inmediatamente debajo, seguidas de reglas piloto específicas y, finalmente, reglas de descifrado más amplias.
Los criterios de usuario y grupo son confiables sólo si SFOS conoce el contexto del usuario para la conexión. Si esto no está garantizado, comience con un host u objeto de red inequívoco y agregue criterios de identidad solo después de una prueba de coincidencia separada.
Después de Save, vuelva a comprobar el estado y la posición de la regla en la tabla. More options permite editar, clonar, insertar junto a una regla y eliminar; Rule handle cambia el orden. Los filtros por Source, Destination o Rule ID facilitan la comparación; Reset filter recupera la tabla completa. Action: Deny impide establecer la conexión y no equivale a Don’t decrypt. Categories and websites se identifica mediante SNI en la negociación TLS. Las instalaciones nuevas activan las reglas de inspección SSL/TLS de forma predeterminada, pero su estado real sigue siendo parte de las comprobaciones previas.
Distinguir la configuración TLS mediante la XML API
En los despliegues automatizados, la Inspection Rule, los ajustes globales de DPI y la configuración de escaneo HTTP/HTTPS son tres objetos distintos. La selección de una CA no activa ni la regla piloto ni el escaneo en la Firewall Rule. Las siguientes correspondencias muestran los objetos de SFOS 22/23; por sí solas no constituyen una solicitud completa. Antes de realizar una operación de escritura, se confirman la operación explícita y el payload completo en API help del build instalado. La autorización del origen, la cuenta, la verificación TLS, los secretos y la distinción entre el éxito HTTP y el estado XML se explican en Limitar de forma segura el acceso a la XML API y comprobar las respuestas.
Inspection Rule: identidad, jerarquía y orden
El objeto se denomina SSLTLSInspectionRule. Su campo directo Name identifica la regla; en el ejemplo, NewName es el nombre modificado para un cambio de nombre, no el nombre de la regla de referencia para un desplazamiento. Para el nombre de la regla se documentan un máximo de 60 caracteres, UTF-8 y la prohibición de usar comas; Description está limitado a 255 caracteres. IsDefault es de solo lectura y no se utiliza para convertir una regla piloto propia en la regla predeterminada.
Los campos de coincidencia permanecen bajo sus respectivos nodos padre, aunque la tabla de parámetros incluya varias veces el mismo nombre de nodo hijo:
SourceZones > ZoneySourceNetworks > Network: zona de origen interna y objeto de host piloto aprobado.DestinationZones > ZoneyDestinationNetworks > Network: zona de destino y objetos de destino autorizados.Identity > Members: usuarios o grupos de origen, solo con una coincidencia de identidad verificada.Services > Service: objetos de servicio para el alcance aprobado.Websites > Activity > NameyWebsites > Activity > Type: nombre y tipo del criterio de sitio web; el ejemplo mencionaWeb CategoryyURL Group.MoveTo > NameyMoveTo > OrderBy: regla de referencia y posición relativa;OrderByutilizaBeforeoAfter.
Zone, Network, Service y las actividades de sitios web pueden aparecer varias veces. Un campo Name o Network sin el nodo padre correcto no representa la misma finalidad. Los nombres de los objetos se toman de la configuración existente; el alcance y el perfil no se sustituyen por campos ausentes ni por valores predeterminados sin verificar.
Position utiliza Top o Bottom y sirve únicamente para la ubicación inicial durante ADD. Si no se especifica, el ejemplo indica Bottom; para UPDATE o APIImport, Position no es necesario y aquí no se adopta como mecanismo de desplazamiento. El campo opcional MoveTo se aplica durante ADD después de Position. Por tanto, quien establezca ambos debe comprobar la posición relativa resultante, no solo el valor Top inicial. La Exclusion predeterminada fija permanece en la primera posición; sigue siendo válido el orden descrito anteriormente para las excepciones aprobadas, las reglas piloto y las reglas Decrypt de mayor alcance.
Los campos directos Enable, LogConnections, DecryptAction y DecryptionProfile tienen funciones distintas: estado de la regla, registro, decisión de descifrado y asignación del perfil. Para Enable, la tabla indica Yes, No, t, f; para LogConnections, Enable, Disable, t, f. DecryptAction utiliza exactamente Decrypt, Do not decrypt o Deny. Por tanto, la etiqueta de la interfaz Don’t decrypt no es un valor XML que pueda utilizarse sin verificar. El perfil seleccionado se asigna en DecryptionProfile con su nombre real; un origen limitado y el alcance completo y aprobado de destinos y servicios siguen siendo obligatorios también en la automatización.
Las filas de estado XML específicas del objeto distinguen entre operación y símbolo:
| Operación | Código | Símbolo |
|---|---|---|
Add SSL TLS inspection rule | 200 | Message.TlsRuleAddSuccess |
Add SSL TLS inspection rule | 500 | Message.TlsRuleAddFailed |
Add SSL TLS inspection rule | 502 | Message.TlsRuleRecordExists |
Add SSL TLS inspection rule | 522 | Message.TlsRulesLimit |
Add SSL TLS inspection rule | 555 | Message.TlsRuleServiceNotSupported |
Update SSL TLS inspection rule | 200 | Message.TlsRuleUpdateSuccess |
Update SSL TLS inspection rule | 500 | Message.TlsRuleUpdateFailed |
Message.* sigue siendo aquí un identificador documental sin resolver, no un texto garantizado en tiempo de ejecución ni una causa definitiva del error. Antes de cada reintento, se contrastan la respuesta depurada y el estado realmente guardado: nombre original o nuevo de la regla, estado, criterios completos, DecryptionProfile y posición relativa respecto a las demás reglas. Ni siquiera una fila 200 sustituye esta comprobación ni la prueba con conexiones nuevas. Si el estado no está claro, se debe detener el proceso y aclararlo, en lugar de generar una segunda regla o una regla de mayor alcance mediante otro ADD o una posición distinta.
Ajustes globales de DPI: la CA no es un interruptor de activación/desactivación
Bajo SSLTLSInspectionSettings, RSACA y ECCA corresponden directamente a la selección de la CA de refirma para los certificados de servidor RSA y EC, respectivamente. Hacen referencia a objetos CA, no a rutas de archivos ni a valores de activación. El perfil puede sobrescribir la selección de CA para su regla. Por ello, antes de un cambio se comprueban conjuntamente el perfil, la CA realmente presentada, la confianza de los clientes y la cadena de CA raíz/subordinadas; si se utilizan distintas CA, los clientes deben confiar en ambas.
Son independientes de lo anterior los campos globales directos SSLTLSEngine y SSLTLSInspection, cada uno con Enabled o Disabled. El primero controla la TLS engine y el segundo la SSL/TLS Inspection global, no el estado de una regla piloto individual. Desactivar la Inspection impide la aplicación de las reglas y la visualización de los detalles de conexión y descifrado en Control Center y Log viewer. Desactivar la Engine también retira del flujo la aplicación de la política web de DPI al tráfico HTTPS; el descifrado HTTPS del proxy no se ve afectado. Ninguna de estas dos acciones constituye una reversión normal del piloto.
TLS13Decryption también se encuentra directamente bajo SSLTLSInspectionSettings y utiliza Decrypt as 1.3 o Downgrade to TLS 1.2 and decrypt. Selecciona el tratamiento global de TLS 1.3, no la CA de firma ni la acción de una regla individual. Una reducción de versión afecta a todas las Inspection Rules y no se introduce como corrección de compatibilidad para un único cliente. Las limitaciones ya explicadas para TLS 1.3 y Action: Decrypt siguen siendo determinantes.
Los demás campos directos, SSLv2SSLv3, SSLCompression y SSLConnectionsExceeded, utilizan cada uno Allow without decryption, Drop o Reject. Afectan a casos distintos y no se equiparan a DecryptAction. Después de un cambio autorizado, se comprueban los valores globales guardados, las sobrescrituras de los perfiles y la ruta real del piloto. Solo se revierten los cambios documentados derivados del piloto a su estado anterior exacto, sin desactivar de forma indiscriminada los controles.
Escaneo HTTP/HTTPS: tener en cuenta su propio nodo padre
El objeto independiente AntiVirusHTTPsConfiguration contiene directamente ScanMode, FileSizeThreshold, AudioVideoFileScanning y PUADetection. En cambio, el nodo hijo HTTPSConfigurations contiene HTTPSScanningCA, DenyUnknownProtocol, AllowInvalidCertificate y NoHttpsNotification. Por tanto, HTTPSScanningCA pertenece a la configuración HTTP/HTTPS de la ruta del proxy, no a RSACA o ECCA de los ajustes de DPI. Estos campos no sustituyen ni la coincidencia con la regla DPI ni Decrypt HTTPS during web proxy filtering en la Firewall Rule correspondiente. El contexto del escaneo se explica en Contextualizar el escaneo de malware en Sophos Firewall.
ScanMode indica RealTime y BatchMode. FileSizeThreshold se expresa en KB; la tabla indica de 1 a 1572864, un máximo de 7 dígitos y el valor predeterminado 1024. Los archivos que superan el umbral no se escanean; el valor predeterminado documentado no es una recomendación para todos los entornos.
Contradicción de valores sin resolver: Para
AudioVideoFileScanning, el ejemplo XML muestraEnable/Disable, mientras que la tabla de parámetros indicaon/offy el valor predeterminadoDisable. De ello no se deducen alias intercambiables. También paraDenyUnknownProtocolyAllowInvalidCertificate, el ejemplo muestraEnable/Disable, mientras que la tabla solo indicaonyon/off, respectivamente; paraPUADetection, la tabla contiene valores simbólicos. Antes de un cambio automatizado, API help o Support deben confirmar los valores válidos para el objeto y el build. Sin esta aclaración, no se debe ejecutar la solicitud de escritura afectada; no se deben relajar los controles de certificados para conseguir que una importación encaje.
Después de un cambio autorizado, se comparan con el estado anterior la selección de CA y los controles guardados en Web > General settings, la ruta de proxy/DPI que realmente coincide y el emisor visible del certificado. Solo después se realizan la prueba funcional, la prueba positiva y la prueba negativa de excepciones. Una configuración de escaneo aceptada formalmente no demuestra que haya descifrado ni un escaneo de malware efectivo.
Mantenga las excepciones limitadas
La regla predeterminada Exclusions by website or category usa Don’t decrypt con Maximum compatibility y permanece en la primera posición. La lista Local TLS exclusion list está vacía de forma predeterminada; la lista Managed TLS exclusion list contiene sitios incompatibles conocidos y se mantiene mediante actualizaciones de firmware.
Edite la lista local en:
Web > URL groups > Local TLS exclusion list
Los grupos de URL o coincidencias SNI son más eficientes para excepciones de dominio que muchos hosts FQDN. Según Sophos, por ejemplo, 200 hosts FQDN provocan 200 búsquedas para cada nueva conexión SSL/TLS. La restricción sobre excepciones combinadas de origen y destino debe distinguirse de la coincidencia normal de reglas. Crear y utilizar grupos de URL de forma segura explica el alcance del dominio, los comodines y las pruebas negativas.
Una regla de inspección SSL/TLS personalizada con Action: Don’t decrypt debe registrar el dominio, la fuente afectada, el motivo, el ticket, el propietario y la fecha de revisión. Don’t decrypt no es una omisión incondicional: las restricciones del perfil de descifrado seleccionado aún se aplican. Para permitir SSL 2/3, compresión o cifrados desconocidos para un caso heredado aprobado explícitamente, utilice un perfil con Allow without decryption junto con Action: Don’t decrypt. Esta combinación no pertenece a una regla general de Internet.
Las exclusiones SSL/TLS y las excepciones web resuelven diferentes problemas. Una excepción TLS controla el descifrado en cualquier puerto TCP en modo DPI. Una excepción web cambia las comprobaciones seleccionadas de la política web; en modo proxy, afecta la ruta de proxy relevante. Antes de realizar un cambio, determine si se debe excluir el descifrado o solo una verificación web. Crear y probar excepciones web de forma segura muestra el flujo de trabajo de selección y expresiones regulares.
Alcance de excepción incierto: La guía de exclusión de sitios indica que las excepciones de origen y destino no pueden combinarse; la guía de reglas ofrece ambos campos de coincidencia. Esto no demuestra que se permita una excepción web que combine IP de origen y destino. Mantenga la restricción de origen del piloto con un nombre de host confirmado o un URL Group. Si ambos criterios de excepción por IP son además obligatorios, no active ni amplíe la exclusión hasta obtener una aclaración de Support para esa compilación. No elimine un criterio solo para que coincida.
Para un caso heredado autorizado expresamente, cree un perfil como Allow_non-decryptable_profile en Profiles > Decryption profiles > Add. Configure como Allow without decryption únicamente los campos necesarios: SSL 2.0 and SSL 3.0, SSL compression o Unrecognized cipher suites. En Rules and policies > SSL/TLS inspection rules > Add, asigne el perfil a una regla Don’t decrypt limitada, con el origen del piloto, un ámbito de origen interno, el destino adecuado y un objetivo conocido. Esto reduce la protección para un caso heredado justificado; no autoriza estos protocolos de forma general.
Si falta un SNI utilizable, un URL Group o una expresión regular de dominio no puede identificar el destino. Tras comprobar el flujo real, puede ser adecuado un IP Host limitado en Destination networks; un FQDN Host sigue siendo una alternativa basada en DNS con los costes indicados. En expresiones regulares importan el inicio anclado ^ y una prueba negativa; los comodines amplios también pueden ser más lentos. El enlace anterior a Web Exceptions explica la sintaxis segura completa y su diferencia respecto a las listas de dominios.
Compatibilidad con Android en un alcance limitado
Algunas conexiones de Android utilizan la fijación de certificados. La verificación de conectividad, Play Store o las actualizaciones pueden fallar cuando se aplica el descifrado. El flujo de trabajo documentado por Sophos utiliza una VLAN aislada o una red inalámbrica y un grupo de hosts FQDN que contiene:
*.play.googlezip.net*.gvt1.com*.app-measurement.com- el dominio local de Google, por ejemplo
*.google.chen Suiza
Cree el grupo en Hosts and services > FQDN host group > Add. En Hosts and services > FQDN host > Add, cree un host por dominio y asígnelo directamente al grupo. Cree una red inalámbrica Sophos nueva en Wireless > Wireless networks > Add y su objeto de red en Hosts and services > IP host > Add, con IP version: IPv4, Type: Network, su dirección de red y máscara. Para una VLAN o red inalámbrica aislada existente, utilice su objeto adecuado en vez de crear una red sin necesidad confirmada. Confirme la zona de entrada real asignada a esa interfaz o VLAN; Wi-Fi es el ejemplo de red inalámbrica Sophos, no un requisito para todas las redes móviles.
La documentación general recomienda una excepción para todos los dispositivos Android; el procedimiento concreto la limita a destinos Google en una red móvil aislada. Este despliegue sigue el procedimiento más limitado con pruebas positivas y negativas, no una omisión general para todas las conexiones Android. Cambiar a Web Proxy es una decisión arquitectónica independiente, no una solución de pinning automáticamente equivalente.
Encima de la regla general de descifrado, agregue una regla de inspección SSL/TLS con Action: Don’t decrypt, Decryption profile: Maximum compatibility, Source zone establecida en la zona de entrada real de la red móvil (por ejemplo, Wi-Fi, LAN o una zona personalizada configurada), la red de dispositivos móviles como Source networks and devices, WAN como Destination zone y el grupo de Google como Destination networks. Se encuentra por debajo de la exclusión predeterminada fija pero por encima de la regla general de Decrypt. Mantenga la red móvil aislada de recursos internos sensibles.
Acepte el cambio usando un dispositivo piloto de Android: verifique la Verificación de conectividad y el acceso mediante el navegador, descargue una aplicación de prueba aprobada de Google Play y actualice una aplicación instalada a través de Google Play. Cada operación debe completarse correctamente. En Log viewer, solo los destinos esperados de Google pueden coincidir con la excepción; otro destino HTTPS de la misma VLAN aún debe usar la regla de descifrado prevista. Confirme la zona de origen y el objeto de origen reales, la coincidencia con la excepción de Google y la coincidencia con la regla Decrypt prevista para estos flujos reales. Utilice un dispositivo piloto administrado cuyo navegador o aplicación de prueba específicos confíen en la CA de inspección; verifique el funcionamiento correcto y las evidencias en el certificado y los registros del destino descifrado. Mantenga los clientes o las aplicaciones cuya confianza en la CA de inspección no pueda administrarse fuera del alcance de Decrypt. Esta prueba negativa impide la aceptación de una excepción que funciona pero que es demasiado amplia. Crear excepciones web y exclusiones TLS de forma segura cubre otros métodos y limitaciones de SNI.
Comprobar el resultado
Una simulación de política, un cliente real y los registros responden a diferentes preguntas. Combínelos para realizar una prueba de aceptación confiable.
En Diagnostics > Tools > Pop-out tools > Policy tester, seleccione Firewall, SSL/TLS, and web y configure la IP de origen, el destino o URL, el protocolo y, si es necesario, el puerto. Sin un protocolo, la herramienta prueba HTTP utilizando el puerto predeterminado específico del protocolo. El probador de políticas simula tráfico web transparente; no modela rutas SD-WAN y las reglas con direcciones MAC en Source networks and devices no coinciden allí. Web policy only prueba solo la política web. Por tanto, el resultado es una predicción, no una prueba de la ruta de datos real.
Ejecute cuatro pruebas específicas en el cliente:
- Antes del cambio, registre el dominio de destino, el emisor del certificado, el tiempo de respuesta y si la aplicación comercial funciona.
- Abra un destino positivo aprobado y verifique la ruta de inspección elegida. Para DPI, el navegador debe mostrar la CA que vuelve a firmar seleccionada para DPI como emisor, y el Log viewer debe mostrar la regla y el perfil de descifrado esperados. Para Web Proxy, verifique la CA seleccionada en Web > General settings > HTTPS scanning certificate authority (CA), la regla de firewall que realmente coincida con Use web proxy instead of DPI engine y Decrypt HTTPS during web proxy filtering, y las evidencias correspondientes en los registros del proxy/web de que la solicitud se completó correctamente. No exija una coincidencia con una regla o un perfil DPI ni una entrada en el widget DPI para una conexión descifrada por el proxy.
- Abra un destino deliberadamente excluido. Debe coincidir con la regla
Don't decryptesperada; el navegador no debe mostrar allí ningún certificado vuelto a firmar por el firewall. - Aún se debe descifrar un segundo destino no excluido del mismo ámbito de cliente. Ésta es la prueba negativa de la excepción.
Si una política web es parte del diseño, bloquee también una categoría de prueba o una URL de prueba aprobada específicamente para este propósito. Ejecute una prueba de malware únicamente con un objeto de prueba de proveedor inofensivo y documentado y un resultado esperado predefinido. Antes y después del piloto, compare la carga de CPU y memoria, el tiempo de respuesta y los errores del usuario en el mismo período de tiempo.
Interpretar correctamente Control Center y Log viewer
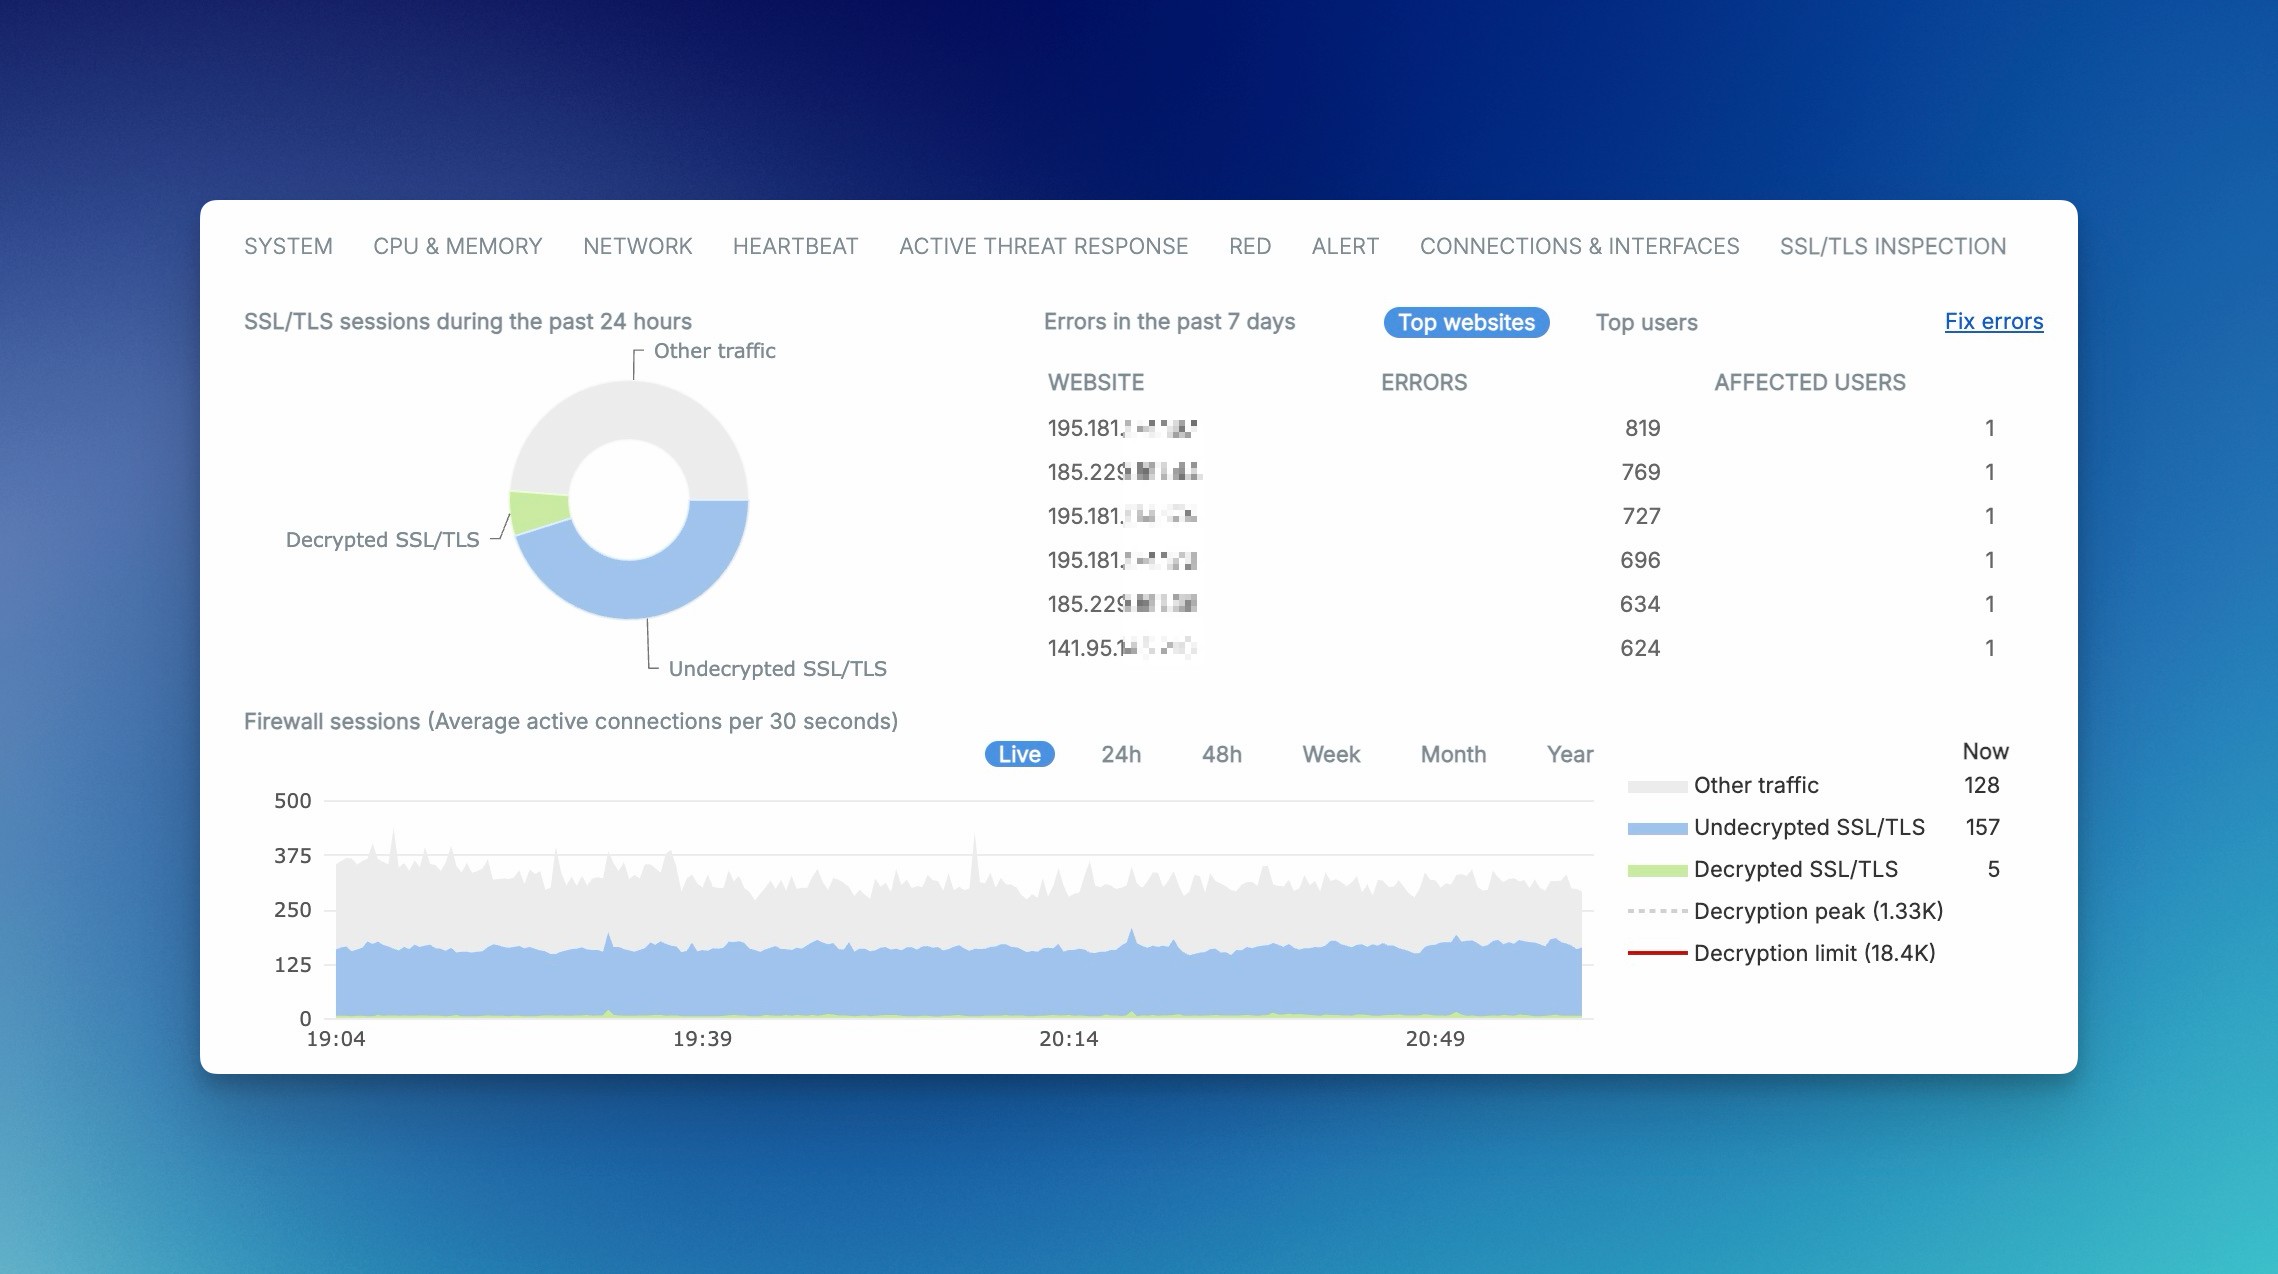
El widget del Centro de control se denomina SSL/TLS connections. Sus detalles se actualizan cada cinco minutos. Las sesiones cubren las últimas 24 horas y los errores los últimos 7 días; Failed se reinicia a medianoche. Los datos detallados no incluyen conexiones de Web Proxy. Decryption peak aparece solo cerca o por encima del pico, y Decryption limit solo cerca del límite específico del dispositivo. Por tanto, no existe un umbral universal para todos los aparatos.
Abra Log viewer en la parte superior derecha y seleccione el módulo SSL/TLS inspection. Una conexión TLS se registra después de que se completa el protocolo de enlace y cuando se cierra. La acción, la regla, el perfil de descifrado, el origen, el destino, el dominio y el motivo del error son importantes; Los colores por sí solos no son un criterio de aceptación fiable. En Manage > Exclude, puede agregar dominios o subdominios a la lista de exclusión TLS local y categorías a la exclusión predeterminada. Exclude no está disponible para los ID de error 19004 y 19005.
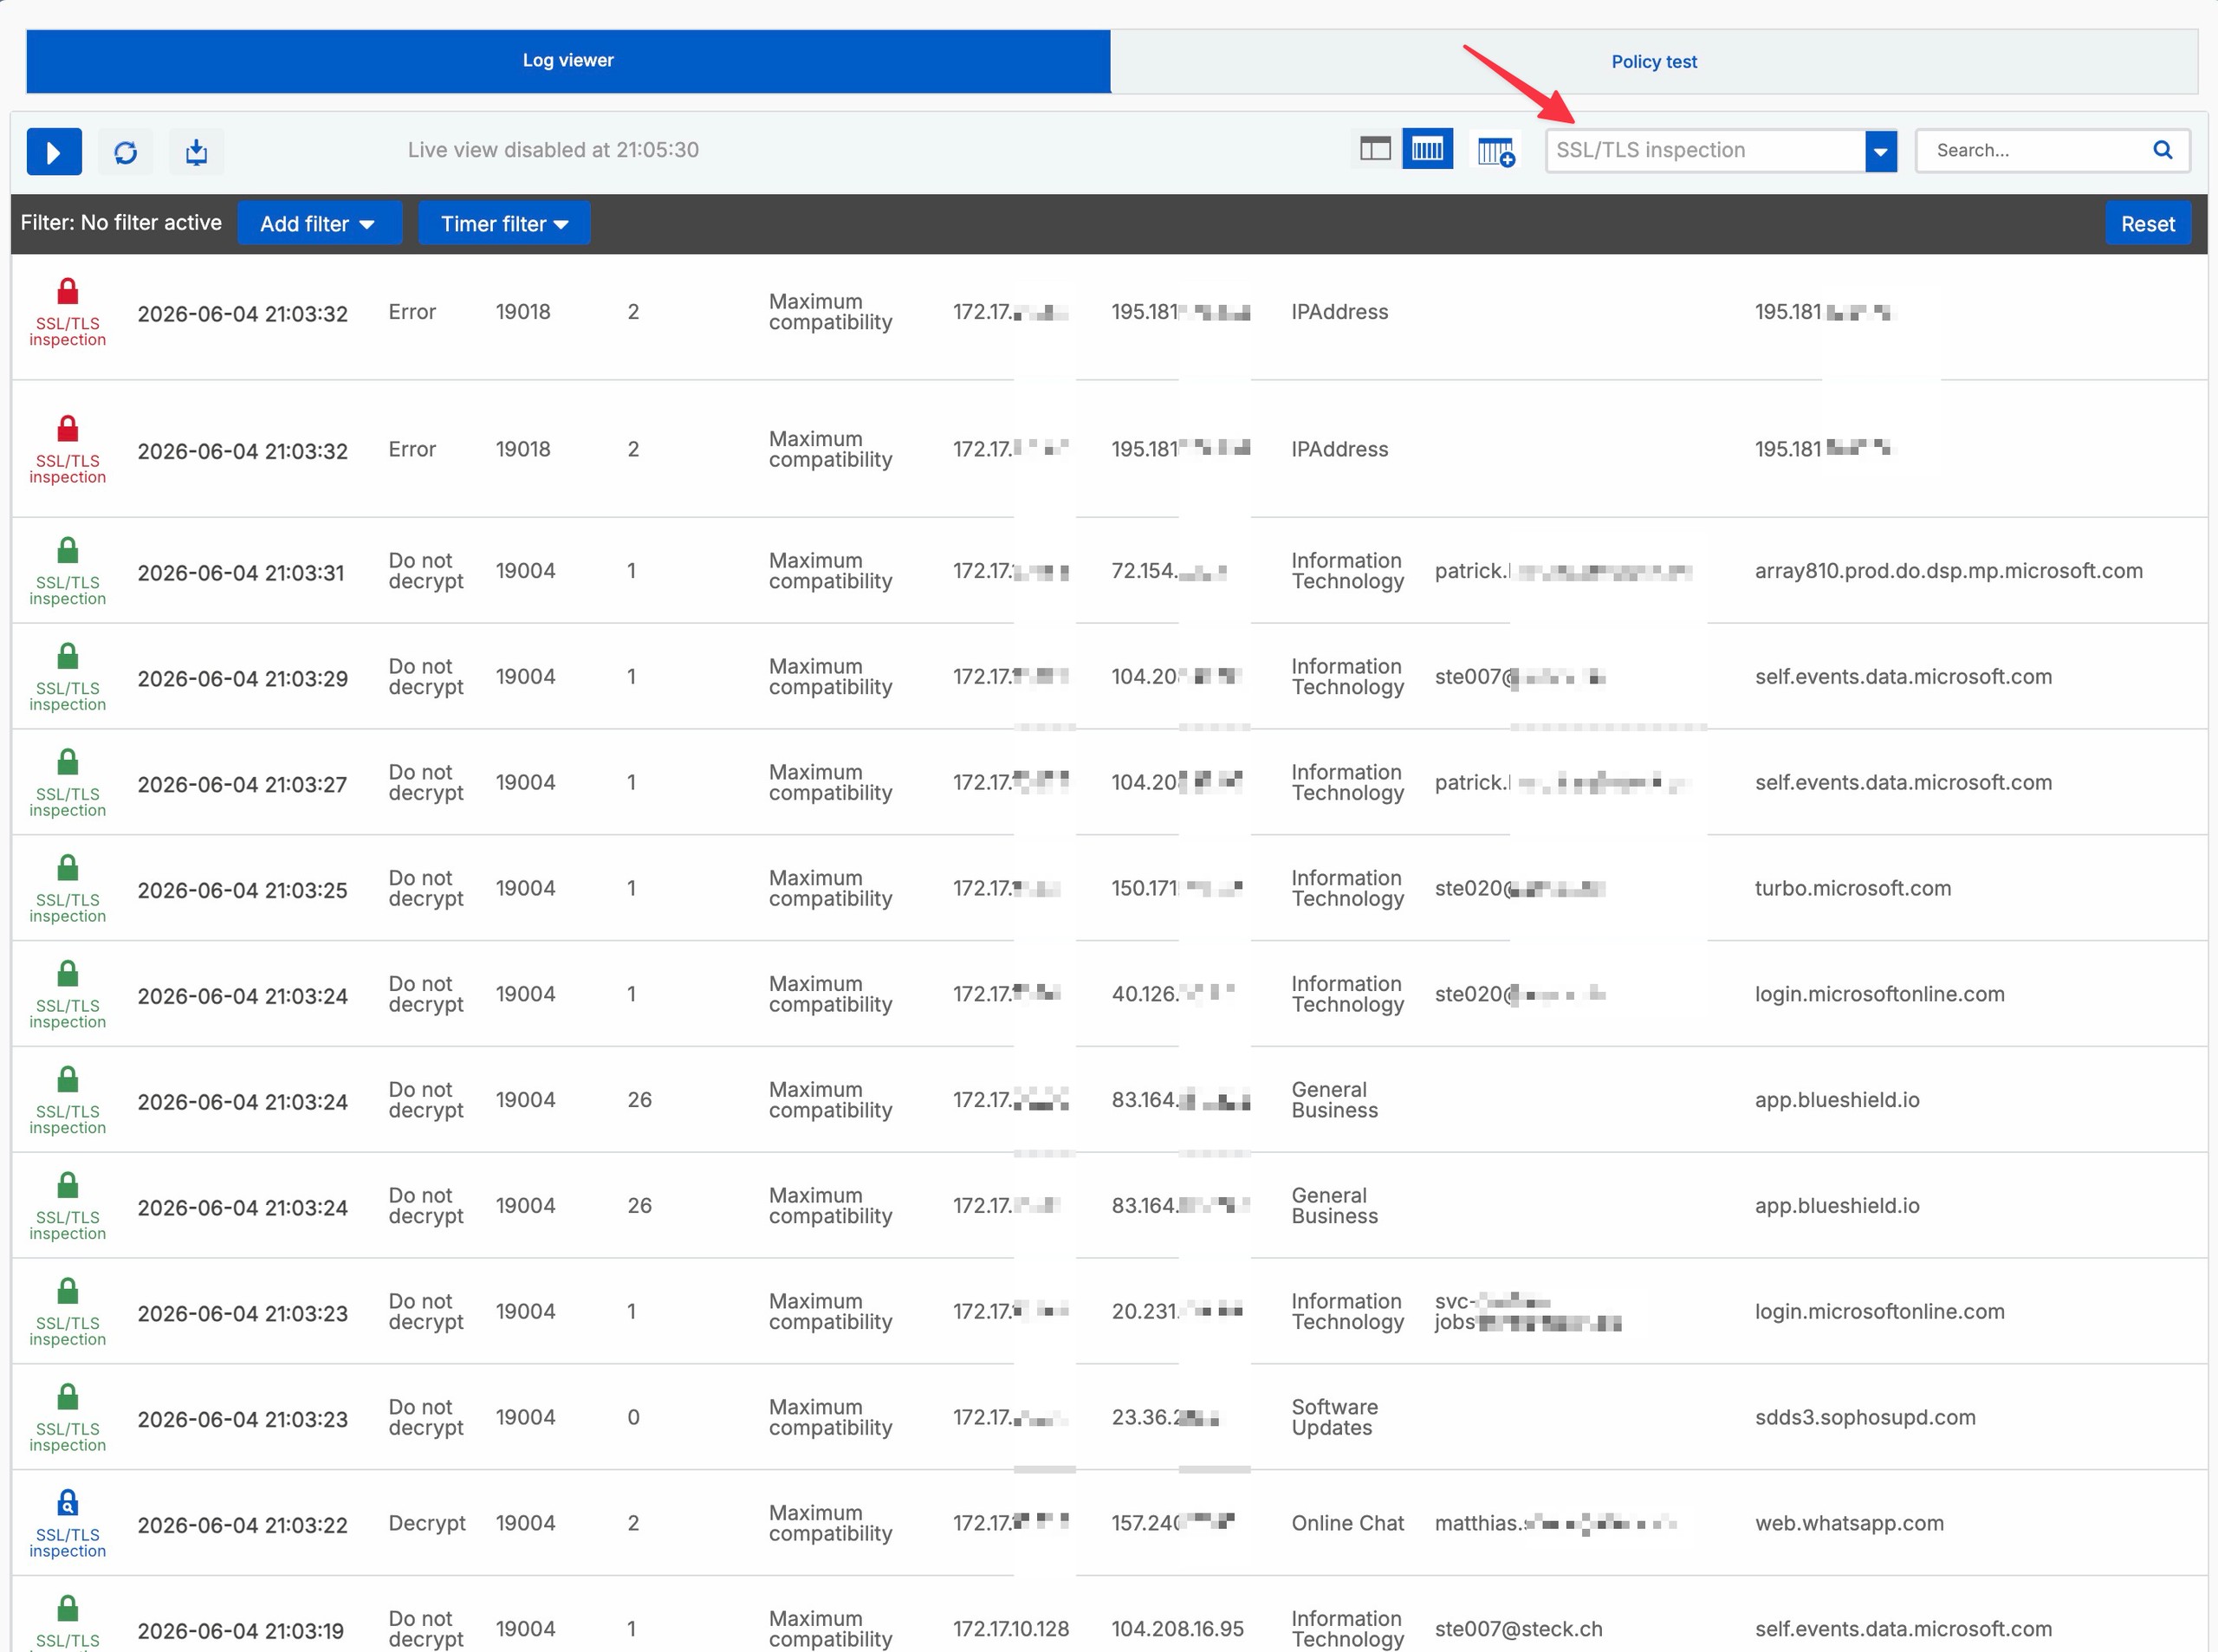
Un evento Don't decrypt sólo prueba que la conexión no fue descifrada. Sólo la regla, la coincidencia de listas y la prueba negativa muestran si la excepción está justificada y es suficientemente limitada.
Acotar los errores y revertir los cambios de forma segura
Cuando ocurre un incidente, inicialmente limite el caso a un cliente, un dominio, un momento determinado, una regla de firewall y una regla de inspección SSL/TLS.
- Si el navegador muestra una advertencia de certificado, compare el emisor visible con la CA utilizada por el DPI o la ruta del proxy real. Luego verifique el almacén de confianza del cliente, la cadena raíz/subordinada y el nombre de host.
- Si faltan eventos SSL/TLS, primero verifique la coincidencia de la regla de firewall y el modo. Luego confirme que Rules and policies > SSL/TLS inspection rules y Advanced settings > SSL/TLS engine > Enabled estén activos.
- Si el tráfico está permitido pero no descifrado, busque de arriba a abajo la exclusión predeterminada fija, la lista administrada/local o una regla
Don't decryptpersonalizada. Luego repita la prueba negativa. - Si el filtro web no se aplica, verifique la regla de firewall real para su política web, Scan HTTP and decrypted HTTPS, Block QUIC protocol y modo DPI/proxy. La presencia de una Política Web no prueba el Descifrado.
- Si solo falla una aplicación, utilice el motivo del error, la versión TLS, el cifrado, la cadena de certificados y la fijación para guiar la siguiente decisión. Mantenga limitada cualquier excepción temporal y asígnele una fecha de revisión.
- Si la carga aumenta, reduzca el alcance del piloto y compare la misma ventana de tiempo antes y después del cambio. Evalúe los avisos de picos o límites para el aparato específico.
Deshabilite SSL/TLS engine solo brevemente para solucionar problemas. Mientras está deshabilitado, no se aplican reglas de inspección SSL/TLS y el motor DPI no aplica la política web del firewall a HTTPS; El descifrado HTTPS del proxy web no se ve afectado. Por lo tanto, deshabilitarla no es un sustituto equivalente y de bajo riesgo de deshabilitar específicamente la regla piloto.
Pruebe IPS independiente del puerto solo con un estado inicial conocido
De forma predeterminada, SFOS verifica el tráfico descifrado con firmas IPS en cada puerto TCP. Ante un falso positivo reproducible, documente el ID de firma, el origen, el destino, el puerto TCP, la regla de firewall, la regla de inspección y la compilación SFOS. Prefiera una excepción de firma limitada con Action: Allow packet en la política IPS actualmente en uso; Configurar y probar Sophos Firewall IPS describe este método.
Un posible síntoma de un problema con la inspección independiente del puerto son las coincidencias repetidas de la misma firma IPS en el mismo sitio web. La repetición por sí sola no demuestra un falso positivo. Se cotejan la Signature ID exacta y el destino en los registros, se comprueba el flujo de trabajo legítimo afectado y se evalúa el riesgo antes de aprobar una excepción de firma de alcance limitado y reversible.
La inspección más exhaustiva de posibles amenazas puede aumentar la carga y reducir ligeramente el rendimiento del tráfico HTTPS descifrado en comparación con versiones anteriores de Sophos Firewall. Se trata de un posible efecto relacionado con la versión, no de una disminución garantizada ni de una prueba de regresión en la compilación actualmente en uso. Para contextualizar los resultados, se comparan el rendimiento, la carga de CPU y memoria y el tiempo de respuesta con una carga de tráfico comparable dentro de la misma ventana de tiempo; una única comparación no sustituye al análisis de las causas.
Se permite una comparación global en la consola del dispositivo solo si el valor actual exacto, on o off, ya se conoce a partir del registro de cambios o de una configuración respaldada de manera confiable. La documentación oficial de SFOS 22 no indica ningún comando para consultar el estado actual de este ajuste. Si se desconoce el estado inicial, no realice la prueba.
Sólo con un estado inicial documentado de on puede configurar lo siguiente para una comparación preparada:
set ips scan_decrypted_port_agnostic off
set ips scan_decrypted_port_agnostic on
El segundo comando aquí solo restaura el estado inicial conocido de on. Si el estado inicial era off, no lo habilite a ciegas; conserve off o restáurelo exactamente después de cualquier cambio autorizado. Esta configuración global afecta a todo el firewall y puede reducir ligeramente el rendimiento o, con off, limitar el alcance de la inspección. Documente el resultado y el período de tiempo sin tratar esto solo como prueba de una causa general.
Ejecutar el rollback en un orden definido
Una reversión restaura el estado inicial documentado en lugar de introducir una nueva arquitectura:
- Antes de deshabilitar
TLS decrypt pilot client, compruebe la regla registrada que coincidirá a continuación y el plan de restauración aprobado: una regla Decrypt más amplia situada más abajo puede pasar a aplicarse. Deshabilite la regla piloto y revierta los cambios documentados exclusivos del piloto en las reglas del firewall, el modo DPI/proxy, la Política web y la configuración global en el orden preparado, sin realizar cambios simultáneos no relacionados. - Establezca conexiones nuevas desde el cliente piloto y verifique la ruta inicial de coincidencia registrada, el emisor del certificado, los registros y el funcionamiento de la aplicación. No se asume que las sesiones existentes se reevalúen inmediatamente. Si pasa a aplicarse una regla Decrypt situada más abajo o falla la restauración, detenga la limpieza: la reversión no está completa. Identifique la coincidencia real y restaure únicamente el orden de las reglas, los criterios y la configuración autorizados necesarios para reproducir el estado inicial; después, repita estas comprobaciones con conexiones nuevas.
- Solo si la ruta inicial no se descifraba y el plan de recuperación aprobado lo requiere, utilice una regla
Don't decryptde tiempo limitado y alcance restringido para el origen piloto y los destinos necesarios, situada por encima de la regla Decrypt inferior que coincide de forma no prevista, pero por debajo de las exclusiones aprobadas aplicables. Ejecute tanto su prueba positiva como su prueba negativa; no improvise una omisión amplia de la inspección ni sustituya una ruta previamente verificada por otra sin verificar. - Elimine las excepciones temporales, los objetos de prueba y la confianza o la configuración de CA exclusivas del piloto solo después de verificar la restauración y aprobar la eliminación. Mantenga la confianza en las CA que la ruta activa siga requiriendo hasta que esas comprobaciones se completen correctamente; no elimine las CA compartidas sin comprobar las dependencias.
- Registre el ID de la regla, el cliente, el destino, la CA visible, el evento de registro, la hora y la configuración restaurada en el registro de cambios.
La política web puede permanecer configurada, pero sin descifrado no puede escanear la carga útil HTTPS cifrada. Vuelva a Web Proxy solo si ese era el estado inicial verificado. No deshabilite todo el motor SSL/TLS como reversión estándar porque eso detiene todas las reglas DPI TLS y la aplicación de la política web DPI a HTTPS.
Detenga la implementación tan pronto como falle una aplicación crítica para el negocio, aparezcan advertencias de certificados fuera del grupo piloto, el alcance resulte más amplio de lo esperado o la carga y los errores excedan los límites predefinidos. Expanda el grupo de origen gradualmente solo después de que la prueba positiva, la prueba negativa de la excepción, las aplicaciones comerciales, los registros, los comentarios de los usuarios y el perfil de carga cumplan con los criterios acordados durante el período acordado.
Durante la operación, revise las exclusiones, los errores de TLS, las nuevas aplicaciones, la carga y los comentarios de los usuarios en un cronograma definido. Mantenga las excepciones temporales solo mientras el propietario, el motivo y la fecha de revisión sigan siendo válidos; de lo contrario, retírelos después de una nueva prueba positiva y negativa.