Sophos AI Defense : valeur ajoutée, coûts et limites
Une collaboratrice fait corriger un e-mail par ChatGPT, un développeur installe un assistant de programmation, une équipe importe un tableau pour l’analyser. L’IA facilite le travail et s’utilise donc souvent avant l’accord du service informatique, parfois sciemment malgré une interdiction. Des données d’entreprise et des documents confidentiels peuvent ainsi parvenir à des fournisseurs qui n’ont pas été évalués. Quels services sont utilisés, par qui, et comment faire respecter les règles ?
AI Defense vient à peine d’arriver. Pour son prochain nom, nous avons déjà « SI Defense » en réserve. :) Ce n’est bien sûr qu’une plaisanterie sur le nom.
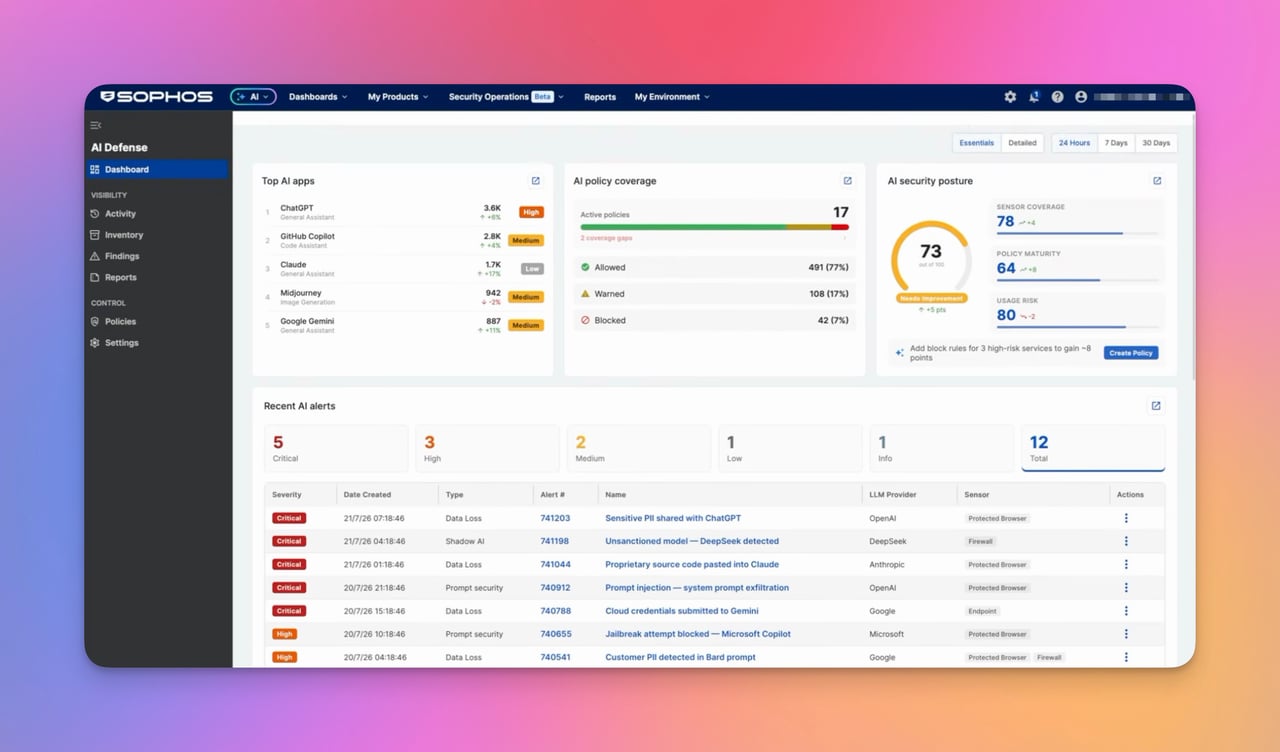
Sophos AI Defense recense les applications d’IA prises en charge, évalue leurs risques et contrôle leur accès. Mais cet add-on payant soulève une question : quelle valeur ajoutée apporte-t-il par rapport aux fonctions Endpoint et Firewall déjà payées ?
Qu’est-ce que Sophos AI Defense ?
AI Defense se configure dans Sophos Fusion, anciennement Sophos Central. Il s’agit de la plateforme d’administration centralisée que de nombreuses entreprises connaissent encore sous son ancien nom. L’add-on regroupe les informations des composants Sophos existants, tels qu’Endpoint et Firewall.
Il vise principalement le Shadow AI : les applications et agents d’IA utilisés en dehors des processus d’approbation prévus. Un service peut être utile tout en présentant des conditions mal définies pour les données confidentielles. AI Defense aide à recenser les usages détectés, à évaluer les applications et à appliquer des règles d’accès.
Le Sophos AI Assistant a un autre rôle : il aide les administrateurs dans leurs investigations. AI Defense contrôle l’accès aux outils d’IA.
Endpoint et Firewall permettent déjà de bloquer l’IA
Endpoint Application Control permet de détecter et de bloquer les applications du catalogue Sophos. Les nouveaux outils ou les scripts internes ne sont pas automatiquement couverts.
Endpoint Web Control propose des listes de sites personnalisées et, dans les nouveaux Web Filtering Profiles, des filtres web dédiés à l’IA. Ces profils nécessitent Windows et Sophos Endpoint à partir de la version 2026.1 ; les autres appareils pris en charge restent soumis aux possibilités et aux limites des contrôles classiques. Bloquer un domaine ne couvre toutefois pas tous les modes d’accès à un fournisseur d’IA.
Sur le pare-feu, un Application Filter contrôle les applications d’IA connues à partir de signatures. Notre guide Détecter et contrôler l’IA générative explique la configuration et la vérification à l’aide de requêtes réelles et de journaux. Sophos Firewall v23 propose également la catégorie web Generative AI, appliquée par une Web Policy. La catégorie web et les signatures applicatives sont deux méthodes de contrôle distinctes.
Des licences de base adaptées et une configuration correcte restent nécessaires. Ces blocages ne nécessitent cependant pas d’abonnement AI Defense distinct. Pouvoir bloquer ChatGPT ne suffit donc pas, à lui seul, à justifier le supplément.
Que peut faire Sophos AI Defense aujourd’hui ?
Recenser les applications, les utilisateurs et les risques
Sophos AI Defense affiche les applications d’IA détectées ainsi que les utilisateurs ou appareils associés.

Sophos cite notamment les outils suivants :
| Outil | Classement dans la documentation Sophos |
|---|---|
| ChatGPT | Service d’IA accessible par navigateur |
| Claude.ai | Service d’IA accessible par navigateur |
| Microsoft Copilot | Service d’IA accessible par navigateur |
| Google Gemini | Cité dans l’exemple de règles d’accès aux applications |
| Claude Code | Application de programmation et d’agents |
| Cursor | Application de programmation |
| OpenClaw | Application d’agents |
Cette liste n’est pas une matrice de compatibilité complète. Le navigateur, l’application de bureau et l’accès API doivent être testés séparément : un blocage efficace dans le navigateur ne dit rien des autres modes d’accès, y compris des différentes intégrations d’un même fournisseur.
L’inventaire, les vues d’activité et les rapports permettent de comparer les usages observés aux autorisations, d’examiner de nouveaux services et de suivre les évolutions. Leur exhaustivité dépend des capteurs et de la configuration ; une liste vide ne signifie pas que personne n’utilise l’IA. Les informations sur les risques ne remplacent pas non plus l’examen de l’offre souscrite et de ses conditions contractuelles. Enfin, une application non approuvée ne constitue pas à elle seule la preuve d’une fuite de données.
Autoriser, avertir ou bloquer
Les politiques définissent les applications autorisées, autorisées avec un avertissement ou bloquées. Elles s’appliquent à des utilisateurs, groupes ou réseaux et peuvent, par exemple, filtrer selon le niveau de risque. Notre guide des politiques AI Defense explique leur création et leur vérification.

Un groupe pilote peut ainsi utiliser un service évalué tandis que les autres applications d’IA détectées sont bloquées. Un second groupe reçoit d’abord des avertissements afin d’évaluer les besoins et les conséquences. Un avertissement autorise l’utilisation ; seul un blocage efficace l’empêche.
La première politique active dont le périmètre correspond s’applique, puis la première règle correspondante au sein de celle-ci. Si aucune règle ne correspond à l’application, aucune action n’est effectuée ; les politiques situées plus bas ne sont pourtant pas examinées. L’activité reste enregistrée. Avant un déploiement général, il faut donc aussi vérifier sur un appareil de test qu’une application sans autorisation spécifique est bloquée comme prévu.
AI Defense détecte-t-il OpenCode avec une clé API ?
La question reste ouverte : les documents Sophos examinés ne mentionnent aucune prise en charge précise, et nous n’avons pas testé cette combinaison en pratique. Le contrôle d’OpenCode ne doit donc pas être considéré comme une fonction acquise dans la décision d’achat.
OpenCode fonctionne avec différents fournisseurs d’IA et modèles locaux. Sa documentation sur les fournisseurs décrit les clés API et les points de terminaison personnalisés. Si l’API reste accessible, bloquer le site de chat ne suffit pas. La clé sert à s’authentifier auprès du fournisseur et ne permet, à elle seule, de tirer aucune conclusion sur la détection par Sophos.
Le test doit distinguer trois résultats :
- Détection de l’outil : OpenCode apparaît-il lui-même, ou seulement un processus ou une connexion réseau ?
- Contrôle de la connexion : la règle prévue détecte-t-elle et bloque-t-elle le point de terminaison API précis avec le fournisseur, le système d’exploitation et le capteur utilisés ?
- Inspection des prompts : cette fonction est encore présentée comme une évolution prévue. Détecter ou bloquer une connexion ne revient pas à en inspecter le contenu.
Cela vaut aussi pour les scripts internes, les passerelles API et les modèles locaux : AI Defense ne garantit pas de détecter chaque appel à un modèle. Pour tester l’API, il faut d’abord effectuer un appel fonctionnel avec un compte de test approuvé et des données non sensibles, puis activer une règle de blocage au périmètre limité et répéter le même appel. L’application, l’appareil, le capteur, l’action et la politique consignés dans le journal doivent correspondre au test. Celui-ci n’est concluant que si la règle empêche l’appel qui fonctionnait auparavant ; une clé invalide, un solde insuffisant ou une erreur de certificat ne comptent pas. D’ici là, la couverture d’OpenCode reste indéterminée.
AI Defense inspecte-t-il les prompts et les finalités d’utilisation ?
Sophos décrit des contrôles étendus des prompts, des fichiers importés et des interactions avec l’IA. En parallèle, l’inspection des prompts, la distinction entre comptes privés et professionnels ainsi que des fonctions supplémentaires de protection des agents sont encore présentées comme des évolutions prévues. Les indications de l’éditeur ne sont pas entièrement cohérentes sur ce point ; une décision d’achat doit donc reposer sur les fonctions dont la disponibilité est établie.
État vérifié au 26 octobre 2026 : l’inspection des prompts est encore présentée comme une fonction prévue, sans garantie de disponibilité actuelle. Il n’est donc pas possible de compter de façon fiable sur une règle bloquant spécifiquement des numéros de client ou du code source dans un chat autorisé. Si vous avez besoin de ce contrôle du contenu, il ne faut pas acheter AI Defense aujourd’hui pour cette fonction.
Je n’achèterais que des fonctions disponibles et vérifiées aujourd’hui ; celles annoncées dans une feuille de route peuvent être retardées ou abandonnées. L’agent ZTNA mobile toujours absent, l’agent n’étant disponible jusqu’ici que pour Windows et macOS, ainsi que les extensions annoncées de Synchronized Security incitent à la prudence.
Autoriser la correction des e-mails, mais interdire les autres tâches ?
Non, les règles actuelles d’accès aux applications ne permettent pas d’imposer cette distinction. Si ChatGPT est autorisé, il reste accessible même lorsqu’une personne y analyse des données clients ou des contrats au lieu de corriger des e-mails, en violation des règles de l’entreprise.
Une future inspection des prompts ne résoudra pas automatiquement cette question : détecter des données sensibles et évaluer la finalité professionnelle sont deux tâches différentes. Même un e-mail soumis à une correction orthographique peut contenir des informations confidentielles. Les règles de l’entreprise doivent donc préciser quels contenus peuvent être transmis à quels services ; les règles applicatives actuelles ne vérifient pas le respect de ces finalités.
Quels sont les prérequis ?
AI Defense est un add-on destiné aux clients EDR, XDR et MDR éligibles. Sophos exige également EDR Endpoint Protection ; un pare-feu seul ou Endpoint sans EDR ne suffit pas. Le compte Sophos Fusion doit avoir été migré vers la nouvelle plateforme avec Security Operations. Le nom du produit ne confirme pas cette mise à niveau technique ; notre vérification Fusion aide à faire le point avant la commande.
L’assistant de configuration propose Endpoint, Firewall et Linux Server comme capteurs. Endpoint nécessite notamment les envois vers le Data Lake, le déchiffrement HTTPS, le blocage de QUIC et des paramètres Web Control et Application Control adaptés. Pour appliquer les règles, le pare-feu doit être intégré à la gestion de groupe et journaliser les Web Policies concernées. Notre guide de mise en service détaille les étapes. Il faut vérifier les règles et exceptions existantes et tester d’abord les modifications sur un groupe limité.
Combien coûte Sophos AI Defense ?
Le prix indicatif non contractuel est d’environ 60 EUR HT par utilisateur ou serveur et par an, en plus de la licence de sécurité existante. Cela représente environ 5 EUR par mois, mais il ne s’agit pas d’une offre de facturation mensuelle. Les paliers de volume, la durée et le contrat déterminent le prix réel ; l’utilisation nécessite une licence AI Defense active ou une période d’essai en cours.
Le renouvellement fait aussi partie de l’exploitation : à l’expiration d’une licence, Sophos désactive les politiques AI Defense actives. Une licence renouvelée ne les réactive pas automatiquement. Le guide de la KB explique les vérifications et la reprise volontaire, afin d’éviter d’exploiter une extension payée avec des règles toujours désactivées.
Quelle valeur ajoutée paie-t-on réellement ?
La valeur ajoutée actuelle réside surtout dans une vue consolidée de l’IA, avec des informations sur les risques, des rapports et une gestion des politiques dédiée. Sans elle, le service informatique doit regrouper lui-même les informations d’Endpoint et de Firewall, évaluer les services et gérer les règles dans chaque produit. Avec de nombreuses équipes et des outils qui changent régulièrement, AI Defense peut faire gagner du temps.
Les produits existants fournissent toutefois déjà des journaux, des informations applicatives et des politiques centralisées. Un tableau de bord supplémentaire ne justifie donc pas à lui seul plusieurs milliers d’euros par an. Le pilote doit montrer quelles activités pertinentes sont détectées en plus, quelles règles sont appliquées plus efficacement et combien de travail d’administration est économisé.
Le souvenir des MDR Integration Packs
Au vu de nos expériences passées, je reste sceptique face aux modules supplémentaires. Les modèles de licence changent eux aussi : en octobre 2025, Sophos a annoncé la suppression des Integration Packs, avec leur intégration à MDR et XDR sans supplément pour les intégrations à partir du 1er novembre 2025 pour les licences à durée déterminée et de fin janvier 2026 pour MSP Flex.
Il s’agissait d’un changement de licence, qui ne permet de tirer aucune conclusion sur une future offre gratuite d’AI Defense. La question demeure néanmoins : pourquoi le contrôle de l’IA ne fait-il pas partie de l’évolution des services Endpoint, XDR ou MDR déjà payés ? Sophos décide de la répartition entre ses produits ; les clients doivent mettre en balance la valeur ajoutée actuelle et le supplément demandé.
Dans quels cas recommanderais-je AI Defense ?
Si une infrastructure Sophos adaptée est déjà en place et que le service informatique a besoin d’une vue commune des usages de l’IA dans plusieurs équipes, un pilote mérite d’être envisagé. L’inventaire fournit une base pour approuver des services avec les métiers et convenir de règles efficaces. À l’inverse, des blocages généralisés sans solution de remplacement approuvée peuvent interrompre des processus importants.
Si cela exige d’abord de revoir l’architecture de sécurité, il faut inclure les contrôles Endpoint, navigateur et réseau existants dans l’évaluation. La version actuelle d’AI Defense n’inspecte pas les prompts et ne contrôle pas les finalités dans les chats autorisés ; le contrôle d’OpenCode et des API doit être testé séparément.
L’essentiel est de savoir si les services nécessaires sont détectés, si les règles sont appliquées de manière fiable et si le travail ou les risques sont réellement réduits par rapport à l’existant. Si le pilote ne fournit qu’un blocage réalisable tout aussi efficacement avec les fonctions déjà payées, le supplément ne me semblerait pas justifié.
Questions fréquentes sur Sophos AI Defense
Faut-il AI Defense pour bloquer ChatGPT sur un pare-feu Sophos ?
Quel est le coût supplémentaire de Sophos AI Defense ?
AI Defense peut-il autoriser la correction orthographique et interdire les autres tâches d’IA ?
AI Defense détecte-t-il aussi OpenCode et les appels API directs ?