
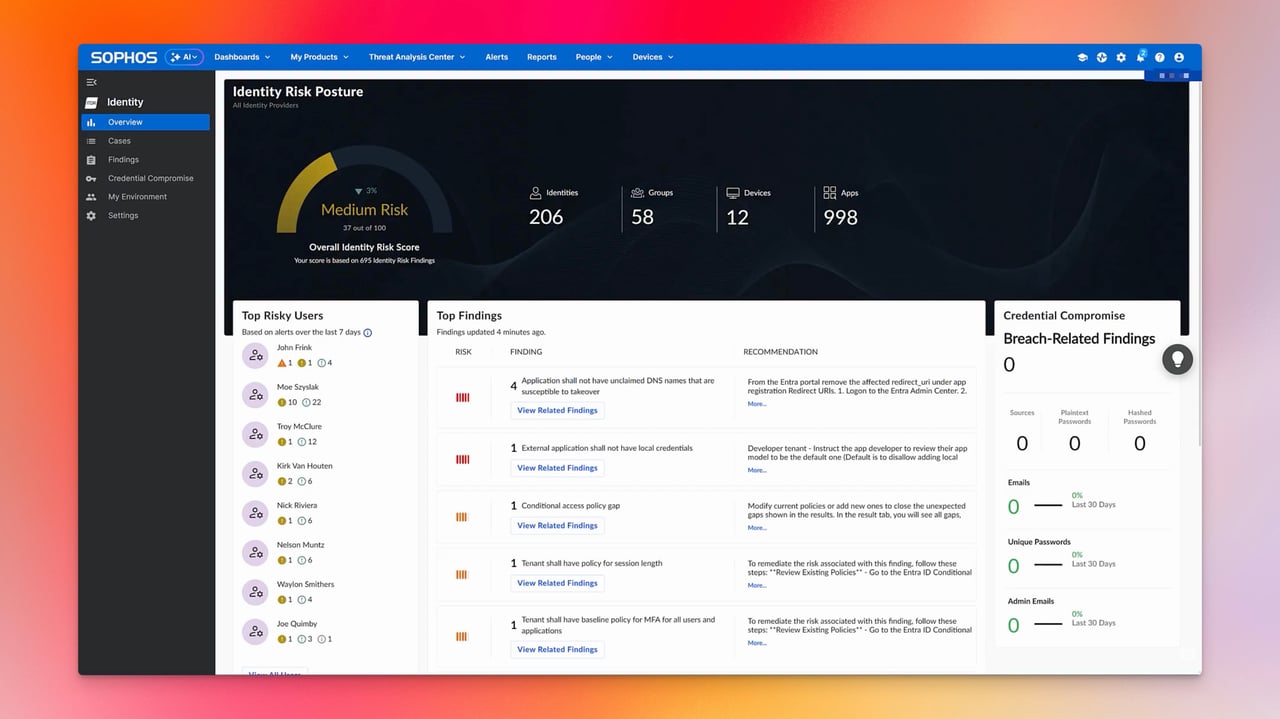
Sophos ITDR : quel apport en plus de MFA et MDR ?
Un ancien prestataire a toujours accès au tenant Microsoft 365. Une application possède plus de droits que nécessaire. Un compte administrateur est protégé par une méthode de connexion faible. Ces risques peuvent exister sans qu’un logiciel malveillant s’exécute sur un ordinateur. Ils se situent dans l’annuaire, les comptes et leurs droits d’accès.
Sophos ITDR analyse les identités et leur configuration de sécurité dans Microsoft Entra ID et Active Directory local. Il aide les équipes informatiques à repérer et à traiter les autorisations risquées et les faiblesses des comptes. Sophos appelle ces risques de sécurité identifiés des findings.
Qu’est-ce que Sophos ITDR ?
ITDR signifie Identity Threat Detection and Response. Le logiciel associe informations d’annuaire, évaluations de sécurité et indices de compromission d’identifiants. Il s’administre dans Sophos Fusion, anciennement Sophos Central.
Depuis la mise à jour du 15 octobre 2026, ITDR est aussi disponible de manière autonome. Une licence XDR ou MDR n’est donc plus une condition d’achat. L’association avec ces produits reste pertinente, mais ne transfère pas automatiquement toutes les tâches à un service de sécurité managé.
Avec une intégration Entra ID, le service d’annuaire cloud fournit les données. Active Directory local peut être connecté indépendamment au moyen d’un capteur distinct, en lecture seule. Aucune intégration Entra ID n’est nécessaire pour cela. Ces deux connexions servent à l’évaluation de la sécurité et se distinguent de la synchronisation des utilisateurs destinée aux autres produits Sophos.
Quels risques deviennent visibles ?
ITDR analyse notamment les droits, les configurations d’identité et les indices d’une protection insuffisante des connexions. Dark Web Intelligence complète cette analyse pour évaluer les identifiants pertinents publiés. Une telle découverte doit être vérifiée : une ancienne fuite ne prouve ni qu’un mot de passe est encore valide, ni qu’une intrusion a réussi.
Les vues Directory recensent aussi bien les personnes que les identités non humaines, comme les applications et les Service Principals. ITDR affiche également les agents IA Microsoft, leurs propriétaires et leurs droits. Cela indique quelles identités peuvent accéder aux données. Ce n’est pas un contrôle du contenu de tous les prompts ou de toutes les actions des agents, comparable à un pare-feu IA complet.
L’Identity Risk Score aide à évaluer les risques liés aux identités. Pour évaluer aussi les applications ou d’autres identités techniques, il convient de vérifier les possibilités disponibles lors d’un pilote avant l’achat. La présence d’une identité dans la vue Directory ne signifie pas automatiquement qu’un score lui est associé. Notre présentation de l’Identity Risk Score explique les détails.
Qu’apporte ITDR en plus de MFA ?
MFA protège la connexion avec un facteur supplémentaire. Il ne supprime toutefois ni les droits excessifs, ni les comptes orphelins, ni les privilèges inutiles d’une application. ITDR aide à repérer ces situations et à prioriser leur traitement.
Prenons le compte invité d’un ancien prestataire. Un second facteur protège sa connexion, alors que l’accès n’est plus nécessaire une fois le projet terminé. Si ce compte attire l’attention lors d’une vérification dans ITDR, l’équipe informatique demande au service concerné si une mission est encore en cours. Elle retire ensuite les autorisations inutiles ou désactive le compte. Après la synchronisation suivante, elle vérifie l’état corrigé dans ITDR. Le risque identifié donne ainsi lieu à une correction dont on peut suivre le résultat.
Le capteur AD local n’ajoute pas de MFA aux connexions Windows. Il lit les données de l’annuaire et évalue la configuration de sécurité. Pour ajouter un facteur aux connexions locales, il faut une solution MFA adaptée.
ITDR peut-il aussi réagir ?
Selon l’annuaire connecté et l’action configurée, ITDR permet notamment de réinitialiser des mots de passe, de révoquer des sessions ou de désactiver des comptes. Pour Entra ID, les fonctions de réponse doivent être configurées avec les autorisations nécessaires. Pour agir dans l’AD local, il faut en plus un collecteur de données local équipé de l’On-Premise Automation Connector et disposant d’un accès LDAP à l’annuaire. Le capteur AD en lecture seule ne réalise pas ces modifications à lui seul.
Notre présentation des findings et de la réponse explique cette différence. Pour une identité cloud compromise, une révocation de sessions configurée peut constituer une réponse concrète. En revanche, changer simplement le statut d’un finding ne fait qu’indiquer son état de traitement et ne prouve pas que l’identité est sûre.
Pour les comptes hybrides, il faut aussi tenir compte de l’annuaire faisant autorité. Une modification effectuée uniquement dans le cloud peut être modifiée à nouveau lors de la synchronisation suivante. Avant toute action, il faut donc déterminer quel système fait autorité sur l’état et quelles applications dépendent de cette identité.
MDR prend-il en charge les findings ?
Avec une licence MDR distincte, l’équipe Sophos examine les menaces actives visant les identités et certains findings critiques ou de gravité élevée qui suggèrent une attaque en cours. Le traitement régulier des autres findings revient à l’équipe informatique de l’entreprise ou à un partenaire mandaté.
La suppression des droits inutiles reste donc une tâche opérationnelle. Dans l’exemple de l’ancien prestataire, l’entreprise doit décider si l’accès est encore nécessaire. Avant le déploiement, il faut déterminer qui examine les nouveaux findings, approuve les modifications et vérifie leurs effets. Les prérequis ITDR aident à préparer cette mise en place.
Prérequis et coûts
L’intégration Entra ID nécessite Microsoft Entra ID P1 ou P2. Entra ID Free ne suffit pas. La configuration exige également des droits d’administration permettant d’approuver les autorisations demandées pour l’ensemble du tenant.
Pour Active Directory local, il faut installer et exploiter le capteur dans son propre environnement. L’exigence Entra P1/P2 concerne la connexion à Entra, pas une intégration AD exclusivement locale. Les fonctions de réponse se configurent séparément, comme indiqué plus haut. Les deux variantes nécessitent une licence ITDR activée et une région de tenant prise en charge.
ITDR est licencié par utilisateur. Au coût de Sophos peuvent s’ajouter les licences Microsoft et l’exploitation des composants locaux. Il faut également prévoir du temps pour examiner et traiter les findings.
Lors d’un pilote, je testerais le processus à partir de l’exemple du compte invité. Un compte de test approuvé ou un constat existant et confirmé convient à cet exercice. L’équipe informatique vérifie les données affichées, corrige l’accès et contrôle la nouvelle évaluation après la synchronisation suivante. Cela permet de juger si ITDR fournit des indications utiles au quotidien et facilite le traitement.
Quand ITDR vaut-il la peine ?
ITDR présente un intérêt lorsque la vue d’ensemble des comptes et des droits manque dans plusieurs annuaires ou applications. Les équipes qui surveillaient surtout les appareils et les événements du pare-feu obtiennent ainsi des informations supplémentaires sur les droits d’accès risqués et les configurations des identités.
Les entreprises qui effectuent déjà des vérifications comparables avec les outils Microsoft et un processus bien établi devraient comparer concrètement la valeur ajoutée. Pour moi, des constats pertinents supplémentaires et un traitement plus simple seraient les critères d’achat décisifs.
Questions fréquentes
Sophos ITDR exige-t-il une licence MDR ou XDR ?
ITDR remplace-t-il MFA pour Entra ID ou Active Directory local ?
Sophos MDR traite-t-il automatiquement tous les findings ITDR ?
