Sophos NDR 5500 : ce qu’apporte la nouvelle appliance
Sophos NDR signifie Network Detection and Response et détecte les activités suspectes dans le trafic réseau. La visibilité sur le trafic est-ouest est particulièrement précieuse : par exemple, entre des appareils d’un même sous-réseau dont les communications ne traversent aucun pare-feu. NDR peut également analyser le trafic nord-sud entre le réseau interne et Internet.
Le produit existe depuis un certain temps. Le déploiement habituel reposait sur une machine virtuelle recevant une copie du trafic via un port miroir du switch. Ces données réseau supplémentaires aident Sophos MDR (Managed Detection and Response) à détecter et à examiner les attaques à l’intérieur du réseau. La VM nécessite des ressources réservées et un acheminement du trafic correctement configuré sur l’hôte de virtualisation. Il était également possible d’utiliser son propre matériel, initialement sur des modèles certifiés par Sophos.
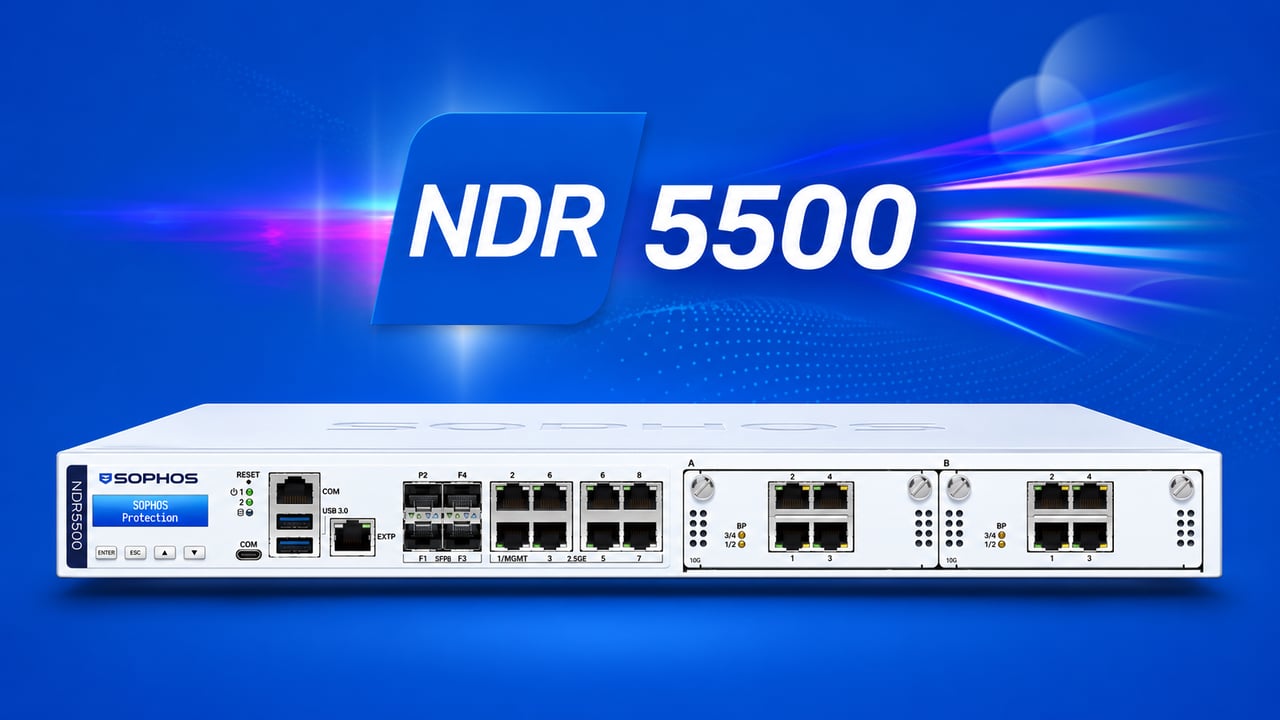
La Sophos NDR 5500 ajoute désormais une appliance dédiée de Sophos. Elle évite de provisionner une VM et de choisir du matériel tiers compatible. Il reste nécessaire de lui acheminer le trafic à examiner. Présentée le 4 novembre 2026, elle devrait pouvoir être commandée à partir du 10 novembre 2026.
La NDR 5500 prend en charge l’analyse réseau sur une plateforme distincte. Les XGS 2380, 3380, 4580 et 5580, présentés simultanément, assurent les fonctions de pare-feu. Le nouveau bundle Xstream Plus ne comprend pas d’appliance NDR 5500.
Quelles attaques NDR rend visibles
Un appareil compromis peut d’abord se comporter discrètement, puis tenter d’atteindre d’autres systèmes du réseau. Ce sont précisément ces mouvements que NDR doit rendre visibles. L’analyse recherche des connexions inhabituelles, des communications avec l’infrastructure d’attaquants et des schémas suspects dans le trafic. Elle est particulièrement utile pour les appareils IoT, les systèmes de production ou les équipements dépourvus d’agent endpoint.
Dans Sophos Fusion, ces détections peuvent être examinées avec les données des endpoints et du pare-feu. L’équipe de sécurité dispose ainsi d’indices supplémentaires sur les appareils qui communiquent entre eux et sur la propagation possible d’une attaque. Dans le mode inline approprié, l’appliance peut aussi bloquer les paquets malveillants connus avec l’extension IDS/IPS.
L’analyse comprend l’évaluation des connexions chiffrées, la détection de domaines générés par algorithme et l’évaluation du risque des sessions. Des moteurs d’analyse des intrusions et des données viennent compléter ces fonctions. La console d’investigation permet d’examiner les détections et les appareils visibles sur le réseau, y compris ceux sans agent.
NDR évalue aussi les caractéristiques des connexions chiffrées sans devoir en déchiffrer tout le contenu. Le point essentiel est le trafic transmis au capteur. Pour examiner les communications entre appareils d’un même sous-réseau, par exemple, il faut les recopier sur le switch approprié. Un point d’observation uniquement à la sortie Internet ne suffit pas.
Matériel et variantes bypass de la NDR 5500
La NDR 5500 est une appliance au format 1U Long avec une architecture à deux processeurs, deux SSD et deux emplacements Flexi Port. Deux alimentations remplaçables à chaud sont incluses. Elle constitue ainsi une plateforme dédiée sans devoir préalablement mettre en place un hôte de virtualisation distinct.
| Caractéristique | Équipement |
|---|---|
| Format | 1U Long |
| Architecture | Deux processeurs |
| Stockage | Deux SSD |
| Alimentation | Deux alimentations remplaçables à chaud |
| Emplacements Flexi Port | 2 |
| Variante cuivre | 2 modules avec chacun 4 ports bypass cuivre 1 GbE |
| Variante fibre | 2 modules avec chacun 2 ports bypass fibre 10 GbE, LC |
Le choix des modules dépend des connexions dans lesquelles l’appliance sera intégrée : cuivre 1 GbE ou fibre 10 GbE. La variante cuivre offre huit ports bypass au total, contre quatre pour la variante fibre. Une liaison inline utilisant deux ports, cela correspond à quatre liaisons cuivre ou deux liaisons fibre.
Connexions et performances d’analyse
Selon les modules, la NDR 5500 propose des connexions cuivre 1 GbE ou fibre 10 GbE. Ces valeurs décrivent la vitesse des liaisons. Le volume de trafic analysable simultanément dépend aussi de la taille des paquets, du nombre de connexions et des fonctions d’analyse actives. À la date de rédaction, un débit précis pour l’analyse NDR et le fonctionnement IDS/IPS de la NDR 5500 reste à confirmer.
La planification repose sur le trafic aux points d’observation prévus. Si plusieurs liaisons internes sont recopiées, leurs volumes s’additionnent au niveau du capteur, indépendamment du débit de l’accès Internet. Nous dimensionnons donc la solution selon la charge du réseau interne et ses pointes. Pour un déploiement inline, la capacité d’analyse doit également être adaptée à la liaison traversant l’appliance.
Surveiller passivement ou bloquer activement
SPAN/TAP : examiner des copies du trafic
Avec SPAN ou le port mirroring, un switch fournit à NDR des copies de paquets sélectionnés. Un TAP transmet le trafic via un point de capture dédié. L’appliance se trouve alors en dehors du chemin de transmission en production et ne peut pas supprimer elle-même le paquet original.
Le choix des points d’observation et une capacité suffisante sur le port miroir sont essentiels. Recopier plusieurs liaisons fortement sollicitées vers un port de capacité inférieure peut entraîner la perte de paquets. Notre guide du traffic mirroring NDR explique comment planifier l’acheminement du trafic.
Passive Inline et Active Inline
L’appliance Sophos nécessite l’extension IDS/IPS pour les deux modes inline. En Passive Inline, elle examine le trafic qui la traverse sans le bloquer activement. En Active Inline, elle peut bloquer directement les paquets malveillants connus dans le chemin du trafic à l’aide de règles IPS.
En fonctionnement inline, le trafic de production traverse l’appliance. Son comportement en cas de panne devient donc important : les modules bypass permettent au trafic de contourner l’analyse. Le comportement de la connexion lors d’une coupure de courant, d’un redémarrage ou d’une maintenance fait partie de la planification. Nous recommandons de commencer en mode observation pour évaluer les détections avant d’activer les blocages.
Les fonctions NDR intégrées à Sophos Firewall restent distinctes. NDR Essentials ou Active Threat Intelligence sur le pare-feu ne constituent pas une appliance NDR 5500 séparée et ne remplacent pas ses points d’observation définis selon les besoins dans le réseau interne.
Prix et licences
La NDR 5500 existe en deux configurations. La variante cuivre, SKU NC55XP00ZZPCCE, comprend deux modules bypass de quatre ports 1 GbE chacun. Elle convient aux réseaux dont les liaisons à surveiller utilisent du cuivre Gigabit. Son prix catalogue matériel est de 24 700 EUR HT, les deux modules inclus.
La variante fibre, SKU NC55XP00ZZPCDE, comprend deux modules bypass de deux ports 10 GbE Fiber LC chacun. Elle convient à l’intégration dans des liaisons fibre 10 GbE correspondantes et coûte également 24 700 EUR HT, modules inclus. Le choix dépend donc des connexions disponibles et de l’intégration prévue dans le réseau.
Ces prix catalogue sont indicatifs et reposent sur le tarif Benelux pour des appareils avec câbles d’alimentation EU/UK, hors TVA et prestations spécifiques au projet. Nous créerons dans les prochains jours la page produit présentant les deux variantes et nos prix de vente dans la boutique. Les commandes sont prévues à partir du 10 novembre ; nous préciserons le délai de livraison dans votre offre.
Le matériel représente une partie du coût
La base est la licence logicielle Sophos NDR, dont le prix dépend du nombre d’utilisateurs et de serveurs protégés. Elle comprend la détection comportementale et un nombre illimité de déploiements virtuels dans le périmètre licencié. L’appliance s’achète séparément. Ses fonctions IDS/IPS basées sur des signatures et son fonctionnement inline nécessitent l’extension IDS/IPS par appliance. Le blocage actif exige le mode Active Inline.
Deux niveaux de support matériel sont disponibles : Enhanced Support comprend notamment l’assistance 24 h/24, les mises à jour logicielles, l’assistance à distance et le remplacement anticipé du matériel. Enhanced Plus ajoute un traitement prioritaire, l’accès à des spécialistes techniques expérimentés et un volume de conseil à distance dépendant de l’appareil. NDR est proposé au lancement sous licence à durée déterminée ; sa disponibilité via MSP Flex reste ouverte. Le service MDR fait l’objet d’un accord séparé.
En alternative à l’achat, les offres Right of Use donnent un droit d’utilisation limité dans le temps. Pour les deux variantes de modules, les prix catalogue HT du package « NDR 5500 avec Central NDR » sont de 7 528,75 EUR pour un an, 22 586,25 EUR pour trois ans et 37 643,75 EUR pour cinq ans, pour la totalité de chaque durée.
Le choix économique dépend de la durée d’utilisation et du périmètre de licences et de support nécessaire. Dans l’offre, nous regroupons le matériel ou le droit d’utilisation, les licences utilisateurs et serveurs, les extensions et le support. Vous pouvez ainsi comparer le coût total.
Quand une appliance dédiée est pertinente
Une appliance NDR dédiée est particulièrement intéressante pour surveiller certains segments réseau sur une plateforme matérielle distincte. Si une infrastructure de virtualisation correctement dimensionnée existe déjà, un déploiement virtuel peut être plus économique. Pour Active Inline, le matériel pris en charge, le câblage bypass et l’extension sont essentiels.
La valeur vient de la visibilité sur les connexions pertinentes et du traitement des détections. Cela exige des responsabilités claires : qui examine une alerte, qui peut bloquer et qui annule un blocage erroné ? Un service MDR peut accompagner ce travail, mais il constitue une prestation distincte qui ne se confond pas avec l’achat de l’appliance.
Sophos NDR Solution Brief
Le Sophos NDR Solution Brief résume la solution au format PDF.