
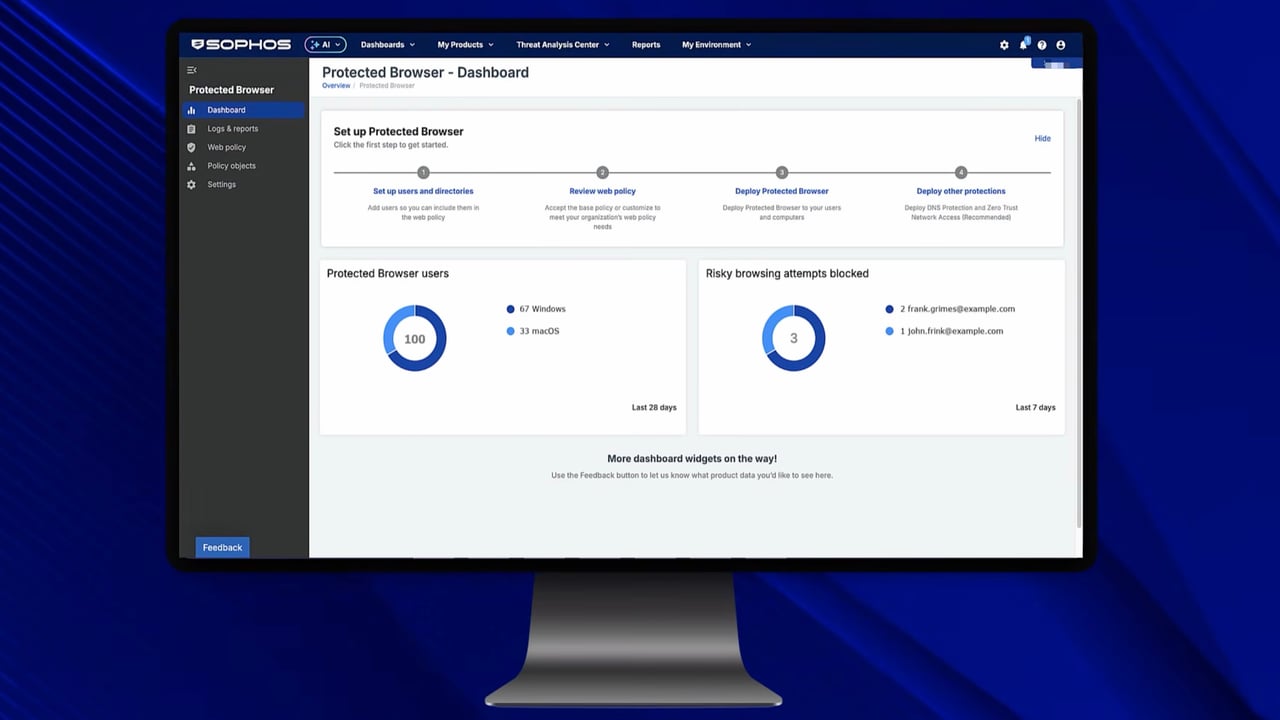
Sophos Protected Browser : fonctions, coûts et limites
Une collaboratrice peut accéder aux données clients du CRM. Cela ne l’autorise pas pour autant à les copier dans un stockage cloud personnel ou un chat IA. Le pare-feu peut autoriser ou bloquer l’accès à un service. La question devient plus intéressante lorsqu’une application doit rester accessible, tout en interdisant certaines opérations sur les données.
Sophos Protected Browser applique des politiques au sein de la session du navigateur. C’est son apport par rapport au simple blocage de sites. L’intérêt d’une licence supplémentaire dépend des applications à protéger et de la capacité de l’organisation à imposer réellement le navigateur prévu.
Qu’est-ce que Sophos Protected Browser ?
Protected Browser est un navigateur d’entreprise administré pour les services SaaS et les applications web internes. Les politiques se configurent dans Sophos Fusion, anciennement Sophos Central. Il existe un navigateur complet pour Windows et macOS, ainsi qu’une extension pour les navigateurs Chromium compatibles.
Les deux variantes ne sont pas équivalentes. L’extension facilite l’adoption dans un environnement de navigation existant. Certaines fonctions, dont l’accès RDP/SSH sans agent et le contrôle du partage ou de l’enregistrement d’écran, nécessitent le navigateur complet. La présentation du produit dans notre KB explique ces différences.
Endpoint Protection reste chargé de protéger l’appareil. Un navigateur ne remplace ni les mises à jour du système, ni la protection antimalware, ni la sécurisation des autres applications. Son intérêt réside dans des règles supplémentaires pour les sessions web protégées.
Quelles opérations sur les données peut-on limiter ?
Les politiques web et limites de données définissent les actions autorisées dans certaines applications. Elles permettent notamment de limiter l’envoi de fichiers et les échanges de données via le presse-papiers. Différents profils déterminent, par exemple, si les données doivent rester dans les destinations définies ou peuvent être collées depuis l’extérieur.
Pour une application IA autorisée, la différence avec un blocage global est concrète : le service peut rester accessible, tandis que l’envoi de fichiers ou certaines opérations de copie peuvent être restreints. Les Safe AI Controls présentent les variantes adaptées.
Ce contrôle des actions ne comprend pas automatiquement la finalité professionnelle d’un texte. Il ne transforme donc pas « correction orthographique autorisée, analyse de contrats interdite » en règle de contenu appliquée de manière fiable. Un collaborateur peut également ressaisir des informations manuellement. Les actions effectivement empêchées doivent être testées avec le profil choisi et la version du navigateur utilisée.
Prenons une équipe de projet externe : elle peut utiliser une application web interne, mais ne doit pas en transférer les fichiers vers ses propres services. Si les limites de données nécessaires fonctionnent tout en préservant les processus de travail, la valeur ajoutée est vérifiable. Installer un navigateur supplémentaire ne suffit pas à assurer cette protection.
Peut-on simplement contourner le navigateur ?
Installer un navigateur supplémentaire ne crée pas encore de règle d’accès contraignante. Si la même application SaaS reste accessible dans un Chrome personnel ou sur un appareil non administré, les contrôles Protected Browser prévus ne s’y appliquent pas automatiquement.
Pour certaines applications SaaS, il est possible d’imposer le navigateur Protected Browser complet. La méthode documentée intègre Microsoft Entra ID ou Okta et un plan de données ZTNA. Avec Entra ID, la préparation comprend notamment P1, une intégration SAML adaptée et Conditional Access. Il s’agit d’une intégration supplémentaire, pas d’un bouton qui réserve automatiquement n’importe quel site au navigateur protégé.
Le pilote doit donc réussir deux tests : l’accès autorisé fonctionne dans le navigateur prévu, et l’accès à la même application protégée par un autre moyen est refusé. Un simple test de connexion ne vérifie que la première moitié.
Quel apport aux côtés d’AI Defense et de DNS Protection ?
Sophos AI Defense centralise les usages de l’IA détectés et contrôle l’accès aux applications. Protected Browser ajoute des contrôles dans la session web. DNS Protection intervient, lui, au niveau des domaines interrogés. Ces produits remplissent des fonctions distinctes, même lorsqu’ils sont utilisés ensemble.
Depuis la mise à jour du 21 octobre 2026, Protected Browser peut également utiliser DNS Protection directement pour ses propres requêtes DNS. Cette intégration est disponible uniquement dans le navigateur complet, pas dans l’extension. Il faut donc coordonner délibérément les contrôles du navigateur et de l’appareil. Bloquer un domaine au niveau de l’appareil n’équivaut pas à fixer une limite de données dans une application autorisée.
La mise à jour précédente, du 6 octobre 2026, avait ajouté une protection lors de la saisie d’identifiants professionnels sur des sites suspects et des limites de données supplémentaires. Là encore, le paramétrage précis compte : un profil qui autorise explicitement le partage d’écran protège différemment d’un profil plus strict. Un avertissement avant une saisie n’est pas non plus un blocage imposé.
Licence, déploiement et charge d’exploitation
Sophos Protected Browser est proposé par utilisateur dans le cadre de Sophos Workspace Protection. Le package comprend également ZTNA, DNS Protection et Email Monitoring System.
La licence tient compte de l’utilisation réelle des produits inclus. Un devis nécessite donc de connaître le nombre d’utilisateurs, les produits existants et le bundle souhaité. Nous ne donnons pas ici de tarif forfaitaire fiable en euros, faute d’offre vérifiée pour cette combinaison.
Le déploiement comprend la distribution, la connexion, les mises à jour du navigateur et les exceptions pour les applications dont les processus sont limités. Le guide de déploiement décrit notamment Intune et Jamf. En pratique, je commencerais par un groupe d’utilisateurs et une application précise, puis je testerais l’envoi de fichiers, le collage, la copie et l’accès depuis un autre navigateur. Les rapports aident ensuite à interpréter l’utilisation et les blocages.
Quand Protected Browser vaut-il la peine ?
Je l’évaluerais lorsque des données confidentielles sont régulièrement traitées dans des applications web et que les contrôles existants distinguent seulement les services autorisés des services bloqués. Le pilote doit montrer quelle opération indésirable supplémentaire est empêchée et si l’on peut réserver les applications protégées au navigateur prévu.
Pour bloquer quelques sites IA, mieux vaut commencer par les fonctions Endpoint et Firewall existantes. Une politique de navigateur ne fournit ni une analyse intelligente de chaque prompt, ni une protection dans toutes les applications de bureau et API. L’achat doit se justifier par un contrôle disponible aujourd’hui et efficace dans les processus réels de l’entreprise.
Questions fréquentes
Sophos Protected Browser remplace-t-il la protection Endpoint ?
Peut-on autoriser un chat IA et bloquer l’envoi de fichiers ?
