
Activer et gérer le reporting centralisé de Sophos Firewall
Avec le Central Firewall Reporting, le Sophos Firewall envoie des données de journaux sélectionnées à Sophos Fusion (anciennement Sophos Central). Cela permet d’évaluer, de stocker et de partager les rapports de manière centralisée si nécessaire.
Cet article explique comment activer le reporting centralisé, quels points vérifier au préalable et comment contrôler si les données de journaux arrivent dans Sophos Fusion.
Quel article de journalisation convient ?
Le Central Firewall Reporting est un élément de l’architecture de journalisation. Selon l’objectif, un autre point d’entrée peut être plus approprié :
- Évaluer les rapports et journaux de firewall dans Sophos Fusion: Cet article
- Envoyer un rapport local du firewall au format PDF chaque jour ou chaque semaine: Planifier les rapports Sophos Firewall et les envoyer par e-mail
- Vérifier en direct une connexion individuelle, une ID de règle, une ID NAT ou un flux de paquets: Tester une règle Sophos Firewall avec Log Viewer, Policy tester et Packet Capture
- Envoyer des journaux à un SIEM ou serveur de journaux propre: Envoyer des journaux Syslog de Sophos Firewall à un SIEM
- Classer les fichiers journaux locaux, services et Advanced Shell: Dépannage Sophos Firewall : Services et journaux
- Sauvegarder les journaux pour le support Sophos ou Avanet: Sauvegarder les journaux Sophos Firewall pour le support ou l’analyse
- Suivre les modifications de configuration: Vérifier les journaux de piste d’audit de Sophos Firewall
- Évaluer les détections NDR ou Active Threat Response: Gérer NDR et Active Threat Response sur Sophos Firewall
- Analyser les enregistrements NetFlow v5 issus de règles de pare-feu journalisées de manière ciblée: Configurer et tester NetFlow sur Sophos Firewall
- Analyser les échantillons de trafic et les compteurs d’interface: Configurer le monitoring sFlow sur Sophos Firewall
- Contrôler régulièrement l’état du système, les rapports de sécurité et les événements administrateur : Checklist quotidienne d’administration de Sophos Firewall
Cette distinction est importante : le reporting centralisé est idéal pour les rapports, la recherche et l’historique dans Sophos Fusion. Pour le dépannage en direct sur le firewall, les paquets de journaux de support, la corrélation SIEM ou l’analyse de flux, d’autres outils sont nécessaires.
Quand le Central Firewall Reporting est-il utile ?
Le Central Firewall Reporting est particulièrement utile lorsque plusieurs firewalls sont gérés ou lorsque des rapports doivent être évalués régulièrement.
Exemples typiques :
- Vue d’ensemble centralisée de plusieurs firewalls.
- Rapports réguliers pour la gestion ou l’exploitation.
- Analyse des événements Web, Application, IPS, VPN ou réseau.
- Rétention prolongée et recherche simplifiée dans les données de journaux.
- Support pour le dépannage et les revues de sécurité.
Pour une analyse en direct purement sur le firewall, les journaux locaux suffisent souvent. Pour des évaluations à long terme, le reporting centralisé est nettement plus confortable. Si les journaux doivent être envoyés à un SIEM ou serveur de journaux externe, Envoyer des journaux Syslog de Sophos Firewall à un SIEM est plus approprié.
Prérequis
Avant l’activation, il convient de vérifier :
- Le firewall est enregistré dans Sophos Fusion.
- Le firewall a accès à Internet pour les services Sophos nécessaires.
- Le DNS et l’heure fonctionnent correctement.
- La licence utilisée prend en charge la fonction de reporting souhaitée.
- Le firewall est visible dans Sophos Fusion.
Si le firewall n’est pas encore enregistré dans Sophos Fusion, cela doit être fait en premier. Sans enregistrement, le Central Firewall Reporting ne peut pas être activé.
Activer le reporting centralisé
Le Central Firewall Reporting est activé à deux endroits : d’abord sur le firewall, puis dans Sophos Fusion.
- Connectez-vous au WebAdmin de Sophos Firewall.
- Ouvrez System > Sophos Central.
- Sous Sophos Central registration, vérifiez si le firewall est enregistré.
- Si le firewall n’est pas encore enregistré, sélectionnez Register et connectez-vous avec le compte Sophos Fusion approprié.
- Activez Sophos Central services ou sélectionnez Configure si le service est déjà actif.
- Dans Firewall Management and Reporting from Sophos Central, activez Use Sophos Central reporting.
- Facultativement, activez Use Sophos Central management si le firewall doit également être géré de manière centralisée.
- Facultativement, activez Send configuration backup to Sophos Central si les sauvegardes doivent être stockées dans Central lorsque Central Management est actif.
- Sélectionnez Apply.
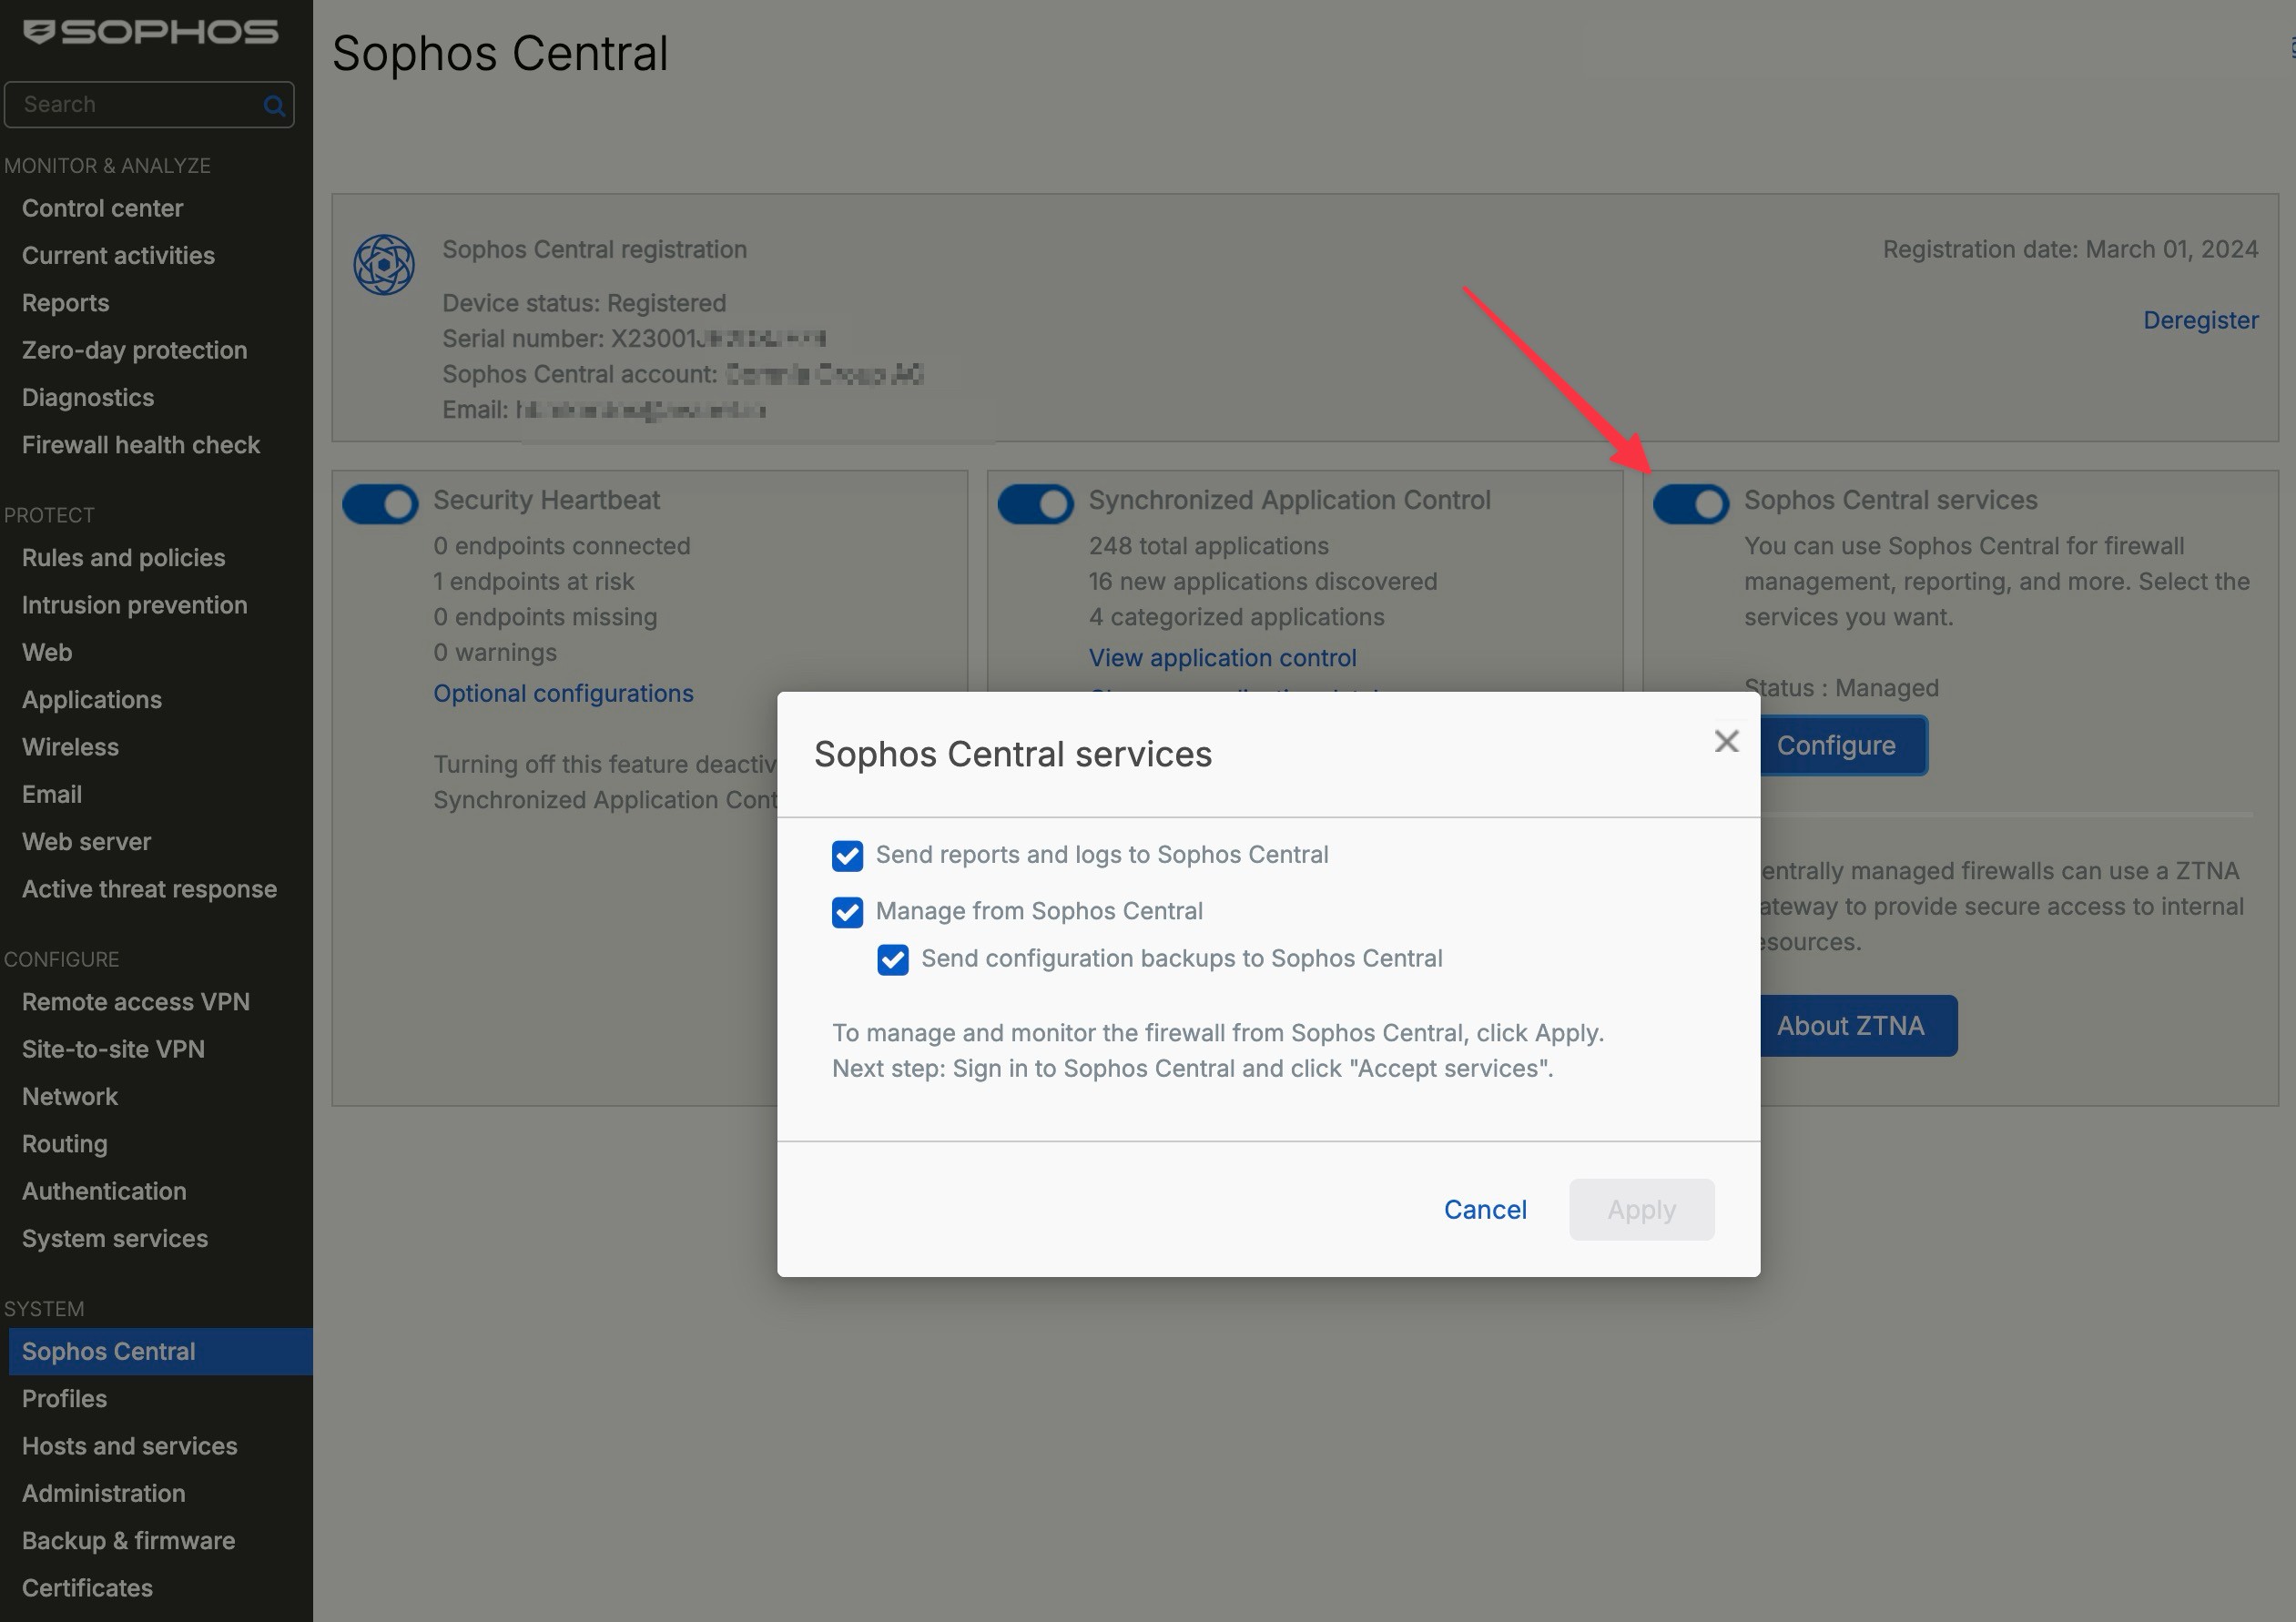
La capture montre encore l’ancien nom du champ. Dans SFOS 22, la même option s’appelle Use Sophos Central reporting ; utilisez le nom actuel indiqué à l’étape 6.
Après l’enregistrement, le service doit être confirmé dans Sophos Fusion :
- Connectez-vous à Sophos Fusion.
- Ouvrez My Products > Firewall Management > Firewalls.
- Recherchez le firewall avec le statut ou le symbole Approval pending.
- Sélectionnez Accept services.
Après l’activation, le firewall commence à envoyer les données de journaux sélectionnées à Sophos Fusion. La transmission et le traitement ne sont pas immédiats : le firewall envoie les données au moins toutes les cinq minutes, puis le traitement dans Central peut prendre cinq à trente minutes supplémentaires. Prévoyez donc jusqu’à 35 minutes pour le premier contrôle avant de modifier à nouveau la configuration.
Quelles données sont transférées
Les types de journaux envoyés à Sophos Fusion sont définis directement sur le firewall.
Le chemin de menu est Configure > System services > Log settings.
Sous Log settings, Local reporting et Central reporting sont deux colonnes indépendantes. Un type de journal peut donc être stocké localement, dans Central ou aux deux endroits. Central reporting ne dépend pas de Local reporting. La règle de firewall ou d’inspection SSL/TLS concernée doit toutefois d’abord produire l’événement avec Log firewall traffic ou Log connections.
L’interface regroupe les types sous Firewall, IPS, Antivirus, Anti-spam, Content filtering, Events, Web server protection, Active threat response, Wireless, Heartbeat, System health, Zero-day protection et SD-WAN. Pour les événements VPN ou administrateur, sélectionnez les entrées correspondantes dans ces groupes, puis déclenchez un événement précis pour vérifier son arrivée.
Pour Wireless, Access points & SSID est désactivé par défaut sous Local reporting, car ces journaux n’apparaissent pas dans le Log Viewer local. Ils peuvent néanmoins être envoyés à Sophos Fusion ou à un serveur Syslog.

Tous les environnements n’ont pas besoin d’envoyer toutes les données à Sophos Fusion. Dans les environnements de production, il convient de vérifier quels types de journaux sont réellement nécessaires et si les directives internes de protection des données sont respectées.
⚠️ Plus vous envoyez de types de journaux à Sophos Fusion, plus l’espace de stockage disponible sera consommé rapidement. Pour les environnements de production, il est conseillé de décider consciemment quels journaux sont réellement nécessaires pour l’exploitation, la sécurité et la conformité.
Il est également important de distinguer les journaux des rapports : la sélection sous Central reporting détermine quels journaux d’événements sont envoyés à Sophos Fusion. Elle ne remplace pas automatiquement les rapports locaux de l’appliance et ne correspond pas à un paquet complet de journaux destiné au support.
Combien de temps Sophos conserve les journaux
La durée de rétention dépend de la licence et de l’espace de stockage disponible. L’important est : la limite qui est atteinte en premier s’applique toujours. Si l’espace de stockage est plein, les données plus anciennes sont supprimées selon le principe FIFO.
- Central Firewall Reporting sans licence de reporting supplémentaire : Jusqu’à 7 jours. Disponible avec un abonnement firewall actif. L’espace de stockage dépend du modèle et est limité.
- Xstream Protection Bundle : Jusqu’à 30 jours. Cela correspond à une autorisation limitée de Central Firewall Reporting Advanced.
- Central Firewall Reporting Advanced: Jusqu’à 365 jours. Chaque licence CFR Advanced augmente le stockage disponible de 100 Go. Les firewalls avec un très fort volume de logs peuvent nécessiter plus d’une unité de 100 Go pour atteindre de manière réaliste la rétention maximale.
Basic Reporting permet de générer des rapports dans Central, mais pas d’inclure le firewall dans des rapports planifiés ou groupés. Xstream et CFR Advanced ajoutent les téléchargements PDF, HTML et CSV ainsi que les rapports enregistrés, planifiés et groupés.
La licence Central Firewall Reporting Advanced peut être obtenue auprès d’Avanet : Central Firewall Reporting Advanced. La fiche technique décrit également le Central Firewall Reporting comme un reporting basé sur le cloud avec recherche, rapports et jusqu’à 365 jours de rétention : Fiche technique Sophos Central Firewall Reporting.
Dans toutes les variantes, l’espace de stockage et la durée maximale de rétention agissent ensemble. Dès qu’une limite est atteinte, les données les plus anciennes sont supprimées selon le principe first-in-first-out. Une licence avec une longue rétention maximale ne garantit donc pas automatiquement que chaque firewall conserve réellement les données aussi longtemps.
Gérer la licence de reporting et les données enregistrées
Sous Profil > Licensing > Product licenses > Central Firewall Reporting > Manage, les licences de reporting sont attribuées à un firewall ou retirées à l’aide des signes plus et moins. La vue affiche l’appareil, l’adresse IP, le modèle, le type de licence, l’espace Central utilisé, l’upload quotidien moyen, la période de rétention et la date la plus ancienne encore disponible. Il est possible d’y rechercher un firewall par son numéro de série.
Le menu d’actions contient plusieurs commandes dont les effets diffèrent fortement :
- Associate licenses and data with replacement device transfère la licence de reporting et les données existantes vers un appareil de remplacement.
- Reclaim all licenses (convert to basic) rétablit Basic Reporting sur le firewall et supprime les logs et rapports déjà enregistrés.
- View device reports ouvre le Report Hub de cet appareil.
- Delete log data supprime définitivement toutes les données de log Central du firewall. L’action est journalisée et peut être documentée par un motif.
- Delete log data and unregister from Sophos Fusion supprime également l’enregistrement Central. Cette opération est elle aussi irréversible et journalisée.
La récupération d’une licence n’est donc pas une simple modification commerciale. Avant un Reclaim, une suppression ou un unregister, il faut exporter les rapports nécessaires, faire valider la décision de rétention et clarifier la future source de logs ou l’enregistrement de remplacement.
Planifier la rétention et la responsabilité
Le reporting centralisé ne doit pas seulement être activé techniquement. Il doit être clair au préalable quels types de journaux sont réellement nécessaires, combien de temps les données doivent être disponibles et qui vérifie régulièrement les rapports.
Pour l’exploitation, ces points doivent être documentés :
- Objectif de la collecte de données : dépannage, revue de sécurité, audit, rapport de gestion ou support.
- Types de journaux nécessaires, par exemple firewall, Web, IPS, VPN ou Active Threat Response.
- Durée de rétention souhaitée et licence appropriée.
- Propriétaire des modèles de rapport, rapports planifiés et escalades.
- Directives de protection des données ou de conformité pour les données utilisateur, URL et réseau.
- Décision si Syslog ou SIEM est également nécessaire.
Si les journaux sont pertinents pour la réponse aux incidents ou les audits, il ne faut pas attendre une panne pour vérifier si les données sont complètes. Un court rapport de contrôle mensuel suffit souvent pour voir si les types de journaux attendus arrivent et si la consommation de stockage correspond à la rétention planifiée.
Vérifier l’arrivée des journaux
Après l’activation, les données n’apparaissent pas toujours immédiatement dans Sophos Fusion. Quelques minutes de délai doivent être prévues.
Ensuite, vérifiez ces points :
- Connectez-vous à Sophos Fusion.
- Ouvrez My Products > Firewall Management > Report Hub.
- Sélectionnez le firewall concerné.
- Vérifiez la visibilité des événements actuels.
- Créez un rapport simple à titre de test.

Si aucune donnée n’est visible, vérifiez d’abord la connexion, la licence et les paramètres de journaux.
Valider le reporting de manière ciblée
Un rapport avec des données ne prouve pas encore que le reporting centralisé est entièrement utilisable pour l’exploitation. Après l’activation, au moins un petit plan de validation doit être exécuté.
Tests recommandés :
- Contrôler les logs des règles de firewall : déclencher une règle de test journalisée et rechercher la source, la destination et la Rule ID dans le Report Hub. L’événement doit apparaître avec le bon firewall, l’heure et l’action correctes.
- Contrôler les événements Web ou Application : exécuter un test Web ou Application Control connu. La catégorie, l’utilisateur ou l’adresse IP du client doivent apparaître dans le rapport approprié.
- Contrôler les événements VPN : établir puis interrompre une connexion de test. Le login, la connexion et la déconnexion doivent être visibles dans la période sélectionnée.
- Comparer les bases de temps : comparer l’heure du firewall, la période de Sophos Fusion et le fuseau horaire local. Les événements ne doivent pas apparaître dans une période inattendue.
- Évaluer la rétention : contrôler des données plus anciennes dans le Report Hub et observer la consommation de stockage. La rétention disponible doit correspondre à la licence et à l’objectif interne.
- Vérifier les Log Settings : sous System services > Log settings, contrôler que les règles de firewall génèrent Log firewall traffic et que les règles SSL/TLS Inspection activent Log connections si nécessaire.
Pour plusieurs firewalls, il convient également de vérifier si le nom d’hôte, le numéro de série, le modèle ou l’emplacement sont clairement identifiables. Sinon, un futur cas de sécurité ou de support devient inutilement fastidieux, car les événements sont présents mais ne peuvent pas être rapidement attribués au bon appareil.
Créer un rapport reproductible
Sous My Products > Firewall Management > Report Generator, sélectionnez le firewall, un Report template et le Time frame. Les filtres ajoutés sous Query doivent tous correspondre. Generate crée ensuite le rapport.
Pour un test reproductible, utilisez par exemple le modèle Firewall, une courte période et Source IP = 192.0.2.25. Remplacez cette adresse de documentation par l’IP réelle du client de test. L’égalité est sensible à la casse ; pour une correspondance partielle ou un sous-réseau, utilisez ~ avec *, par exemple Source IP ~ 192.0.2.*. Une période supérieure à 30 jours peut envoyer le rapport dans la Queue, où il est supprimé automatiquement après 24 heures.
Avec Xstream ou CFR Advanced, Save Template conserve les colonnes, le graphique et les filtres, mais pas les données. Schedule exporte en PDF, HTML ou CSV. Les fichiers sous Scheduled Exports sont supprimés après 90 jours. Pour un rapport contenant des données personnelles, préférez le lien par e-mail protégé par authentification à une pièce jointe.
Rapports utiles pour l’exploitation :
- Applications les plus bloquées.
- Catégories Web avec un trafic élevé.
- Connexions VPN.
- Événements IPS.
- Événements NDR et Active Threat Response.
- Règles principales par nombre de hits.
- Évaluations basées sur l’utilisateur ou l’hôte.
Si les catégories Web doivent être non seulement évaluées mais également signalées activement en cas d’accès critiques, Utiliser les catégories Web et les alertes instantanées de Sophos Firewall est approprié.
Pour les contrôles d’exploitation récurrents, vous pouvez planifier des rapports ou les enregistrer comme modèles. Si NDR Essentials ou NDR Active Threat Intelligence est utilisé, le processus de Gérer NDR et Active Threat Response sur Sophos Firewall doit être lié au reporting centralisé ou à l’évaluation SIEM.
Suspendre le reporting sans supprimer l’enregistrement ni les données
Pour une suspension contrôlée, relevez d’abord les entrées actives de la colonne Central reporting, par exemple à l’aide d’une capture d’écran. Sous System > Sophos Central > Sophos Central services > Configure, désactivez ensuite Use Sophos Central reporting. Le firewall reste enregistré ; Central Management et les sauvegardes sont des services distincts. La désactivation du reporting ne déclenche pas elle-même une suppression, mais les données existantes restent soumises aux limites de rétention et de stockage de la licence et continuent d’expirer selon le principe FIFO.
Pour reprendre, réactivez l’option, acceptez si nécessaire Approval pending avec Accept services, puis restaurez la même sélection sous Configure > System services > Log settings. Déclenchez à nouveau l’événement de test et recherchez-le dans Report Hub.
⚠️ Reclaim all licenses (convert to basic), Delete log data et Delete log data and unregister from Sophos Fusion ne constituent pas un retour arrière pour une simple suspension. Reclaim supprime les journaux et rapports enregistrés du firewall. Delete log data supprime ses journaux Central, tandis que Delete log data and unregister from Sophos Fusion retire également le firewall de Central. Ces suppressions sont irréversibles.
Dépannage
Aucune donnée dans Sophos Fusion
Vérifiez si le firewall est en ligne et peut communiquer avec Sophos Fusion, ainsi que le DNS, la passerelle par défaut et l’heure. Sous System > Sophos Central > Sophos Central services > Configure, confirmez ensuite que Use Sophos Central reporting est toujours actif et qu’aucune approbation de service n’est en attente dans Sophos Fusion.
Si le firewall est géré via Sophos Fusion mais ne fournit pas de rapports, l’accès à la gestion et le reporting doivent être vérifiés séparément. Un login Central fonctionnel sur le firewall ne prouve pas automatiquement que tous les types de journaux sélectionnés arrivent également dans le Report Hub.
Seuls certains types de journaux manquent
Sous Configure > System services > Log settings, vérifiez la colonne Central reporting. Local reporting est une destination indépendante et n’a pas besoin d’être actif pour l’envoi vers Central.
Il est particulièrement fréquent que la connexion centrale ne manque pas, mais l’événement réel :
- Les règles de firewall n’ont pas activé Log firewall traffic.
- Sous System services > Log settings, la colonne Central reporting pour le type de journal n’est pas active.
- Le rapport choisi examine une autre période ou un autre firewall.
- Les rapports utilisateur ou Web restent vides car le firewall ne voit pas l’identité de l’utilisateur.
- Les événements NDR ou Active Threat Response manquent car la fonction est active globalement mais pas entièrement intégrée dans les règles ou la journalisation.
Les rapports montrent des données anciennes
Le reporting centralisé ne fonctionne pas en temps réel. Vérifier la période choisie dans le rapport et attendre quelques minutes avant de modifier à nouveau la configuration. Pour les nouveaux événements, un délai est normal, car le firewall envoie les données périodiquement et Sophos Fusion les traite ensuite.
Si les données semblent constamment retardées ou incomplètes, il ne faut pas cocher plusieurs fois les mêmes cases. Il est préférable de faire un test défini avec l’heure, la source, la destination, le type de journal et le firewall attendu. Ensuite, vous pouvez comparer proprement le Log Viewer, le Central Report Hub et, si nécessaire, le Syslog ou les journaux locaux.
Trop ou trop peu de données
Ajustez la sélection des journaux et les filtres dans Sophos Fusion. Pour les audits ou les cas de support, il peut être judicieux de collecter plus de données. Pour l’exploitation normale, des rapports ciblés suffisent souvent.
Trop de données ne sont pas seulement un problème de stockage. L’évaluation devient également plus difficile si personne ne vérifie régulièrement les rapports. Trop peu de données sont critiques si, lors d’un incident, les événements de firewall, VPN, Web ou IPS manquent. Par conséquent, la sélection des journaux ne doit pas être définie une fois pour toutes, mais doit correspondre aux cas d’utilisation planifiés.
Vérifier le reporting centralisé après des changements
Après certaines modifications, le reporting centralisé doit être contrôlé consciemment :
- Mise à jour ou restauration du firmware.
- Basculement HA ou remplacement d’un appareil.
- Modification de l’enregistrement ou des services Sophos Fusion.
- Nouvelles règles de firewall, politiques Web, politiques IPS ou profils VPN.
- Changement de licence, de bundle ou d’autorisation Reporting Advanced.
- Réimagerie, restauration ou migration vers un nouveau modèle.
Pour les modifications centrales via Sophos Fusion, la Sophos Fusion Firewall Management Task Queue est également appropriée. Vous pouvez y voir si Central a appliqué avec succès une modification au firewall. Pour les modifications de configuration locales, vous devez inclure les journaux de piste d’audit et, en cas de problèmes de règles, le Log Viewer avec Policy Test et Packet Capture.
Sauvegarder les journaux pour les cas de support
Le reporting centralisé ne remplace pas chaque analyse de journaux locale. Si le support Sophos ou Avanet nécessite une collecte complète de journaux locaux, vous pouvez également exporter les journaux du firewall.
Pour les cas de support, il convient donc de séparer clairement :
- Montrer l’historique, les rapports, les utilisateurs concernés ou les principaux événements: Reporting centralisé
- Vérifier une connexion individuelle en direct: Log Viewer, Policy Test et Packet Capture
- Vérifier les erreurs de service, les journaux de débogage ou l’état du module: fichiers journaux locaux et journaux de service
- Fournir un paquet complet pour le support Sophos ou Avanet: exportation de journaux locaux ou rapport de dépannage consolidé
En pratique, le reporting centralisé est souvent le meilleur point de départ, car vous pouvez restreindre plus rapidement la fenêtre temporelle, le firewall, l’utilisateur, l’IP source et la règle concernée. Pour l’analyse des causes réelles, des journaux locaux sont souvent nécessaires, en particulier pour les problèmes de VPN, WAF, IPS, HA, système ou service. Le processus est décrit dans Sauvegarder les journaux Sophos Firewall pour le support et l’analyse. Pour l’attribution des modules et des services, Dépannage Sophos Firewall : Services et journaux est également utile.
Recommandation d’exploitation
Le Central Firewall Reporting est particulièrement utile pour plusieurs firewalls ou des rapports régulièrement nécessaires. Pour le dépannage, il est utile d’utiliser conjointement les journaux locaux et le reporting centralisé : Central pour la vue d’ensemble et l’historique, les journaux locaux pour l’analyse détaillée directement sur le firewall.
Dans les environnements de production, le reporting centralisé doit être traité comme un processus d’exploitation :
- Sélectionner les types de journaux en fonction de l’objectif, ne pas simplement tout activer.
- Désigner un propriétaire de rapport qui vérifie réellement les rapports planifiés et les tendances inhabituelles.
- Contrôler régulièrement la consommation de stockage et les données disponibles les plus anciennes.
- Effectuer un court test de reporting après les mises à jour de firmware, les basculements HA, les restaurations ou les changements de licence.
- Définir au moins un test d’incident : retrouver l’IP source concernée, l’ID de règle, l’utilisateur VPN ou la catégorie Web dans le Report Hub.
- Décider pour les opérations de sécurité quels événements restent dans Central et lesquels vont également à un SIEM.
Pour les petits environnements, un coup d’œil mensuel sur les rapports de firewall, Web, VPN et IPS suffit souvent. Pour plusieurs sites, une exploitation MSP ou des exigences de conformité, un rendez-vous de révision fixe doit exister. Ensuite, il est vérifié si les types de journaux attendus arrivent encore, si le stockage et la licence correspondent à la rétention souhaitée et si les rapports répondent rapidement aux bonnes questions en cas de besoin.
Si les journaux sont pertinents pour les opérations de sécurité, la réponse aux incidents ou la conformité, il convient également de décider si Syslog vers un SIEM est nécessaire. Le reporting centralisé est très utile pour les évaluations Sophos Fusion, mais ne remplace pas automatiquement une archive de journaux multi-fournisseurs ou un processus SOC.