
Désactiver le CAPTCHA Sophos Firewall : WebAdmin et User Portal
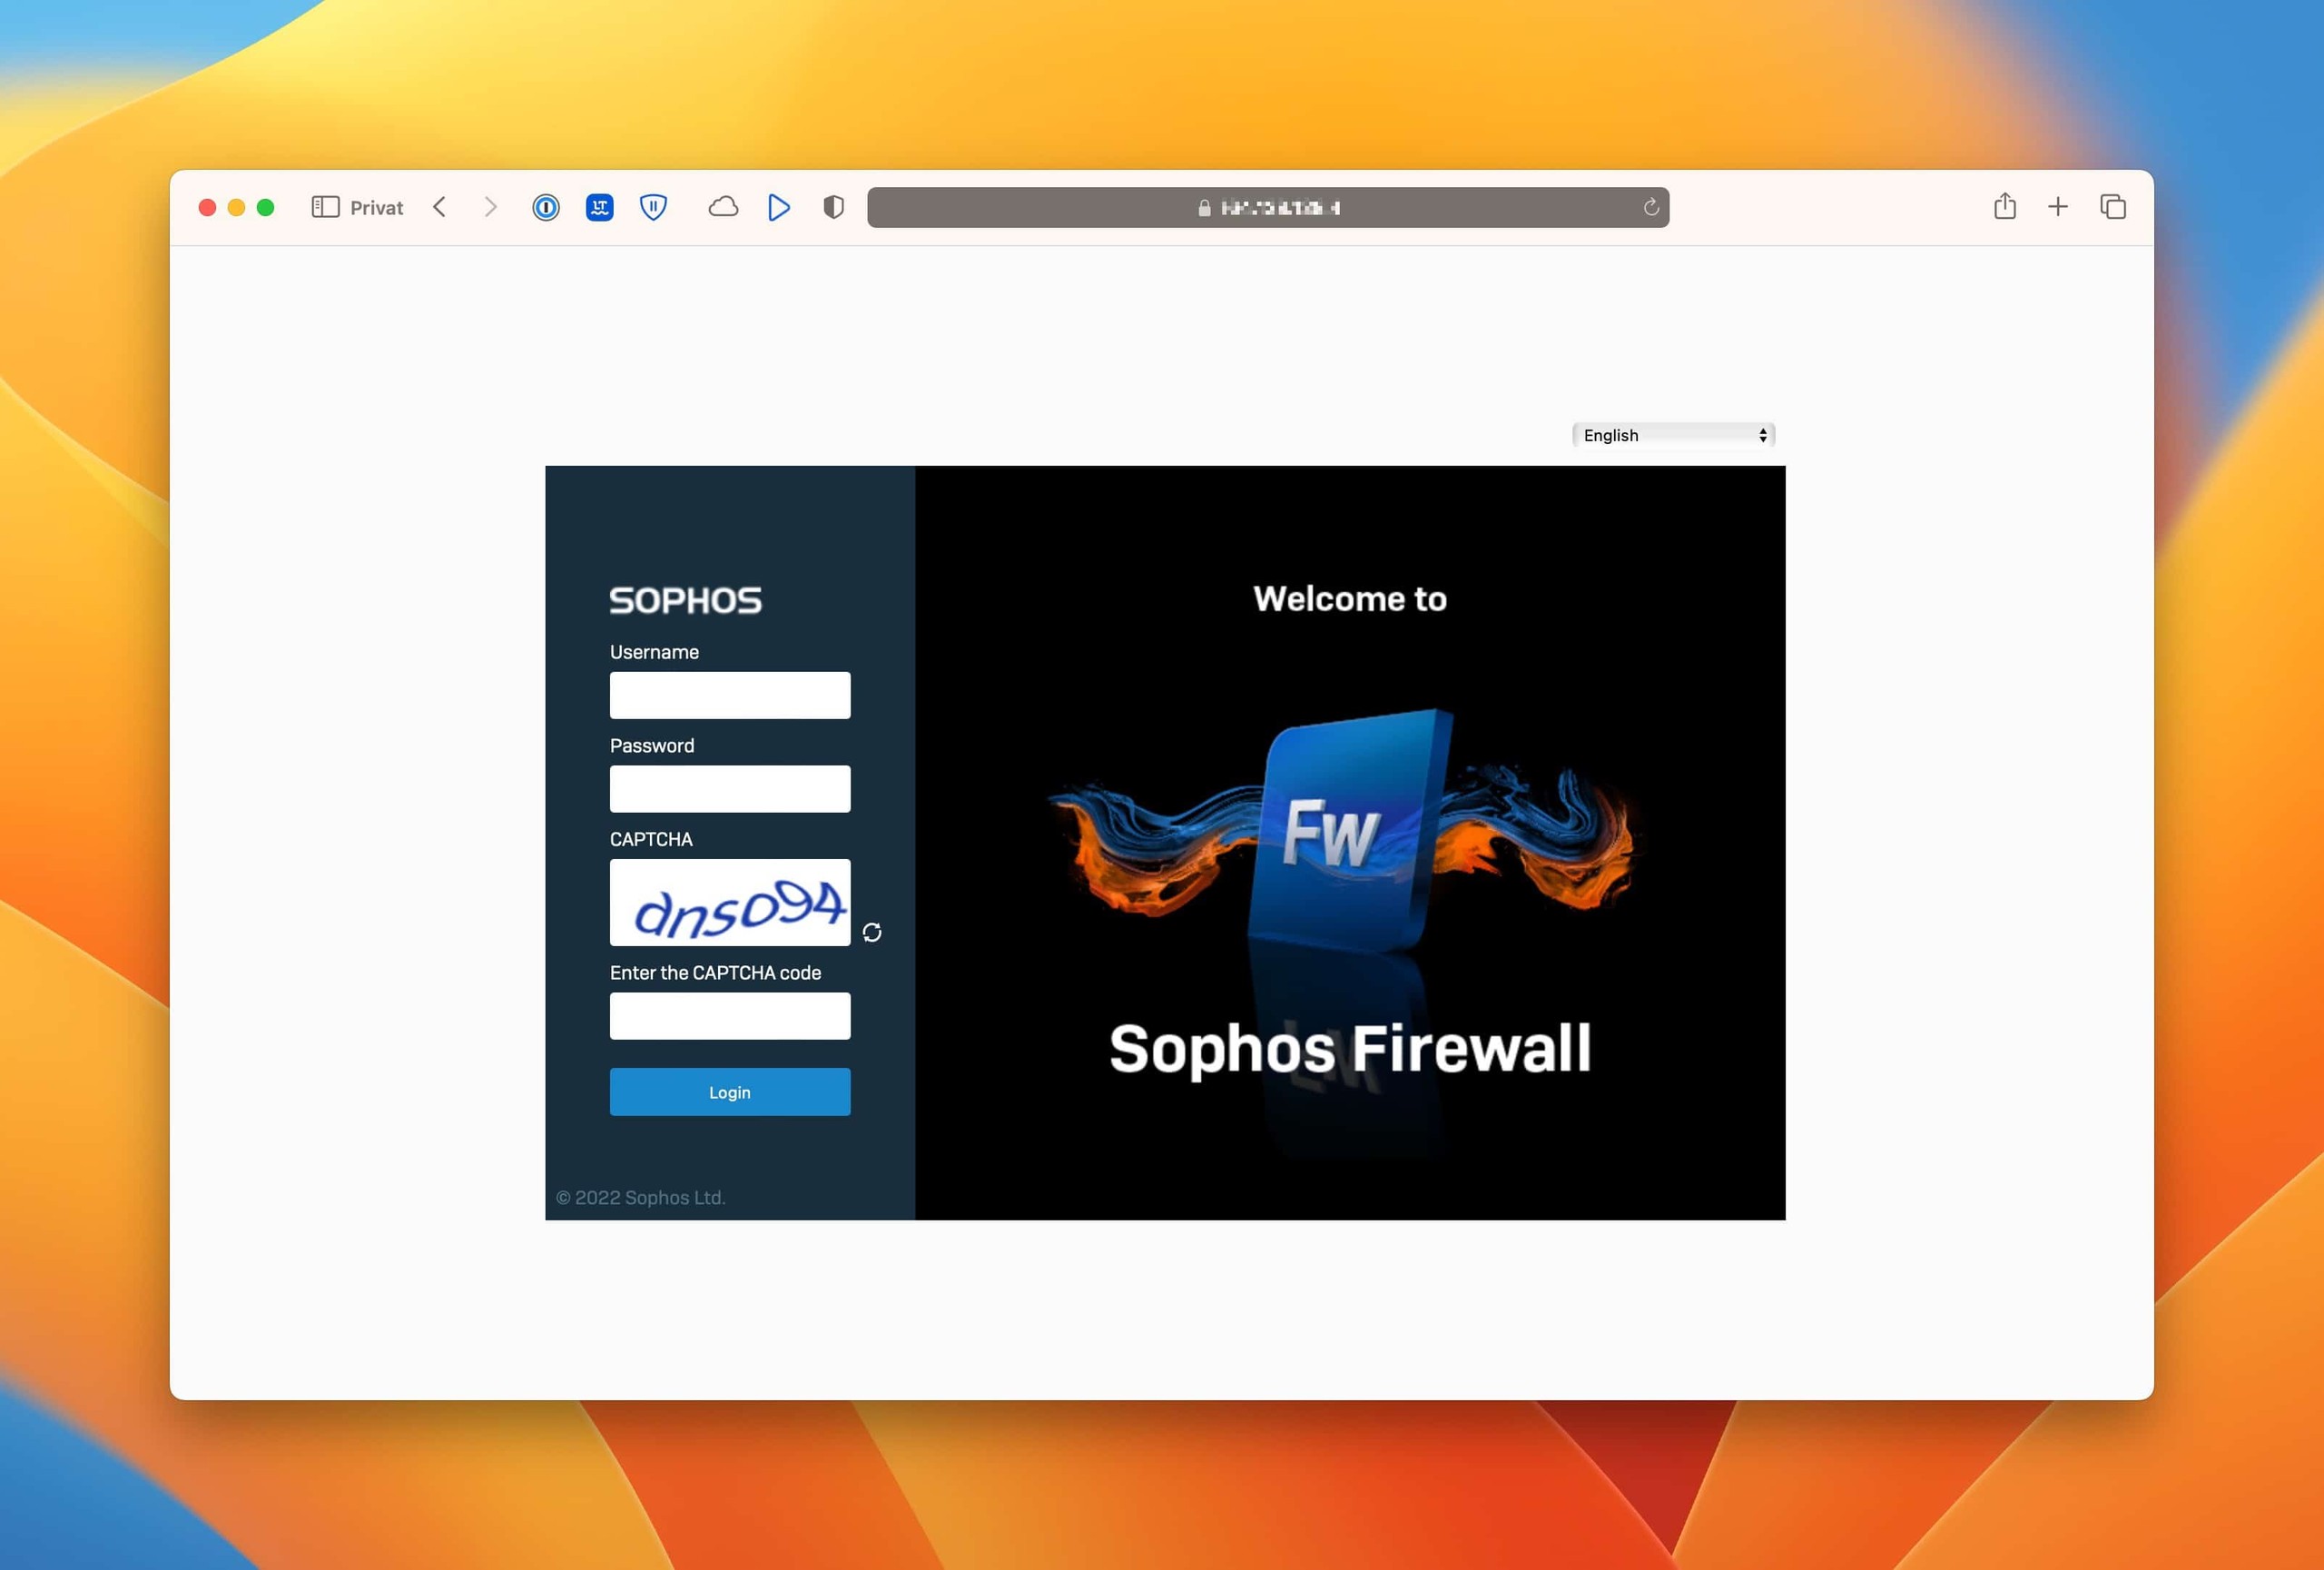
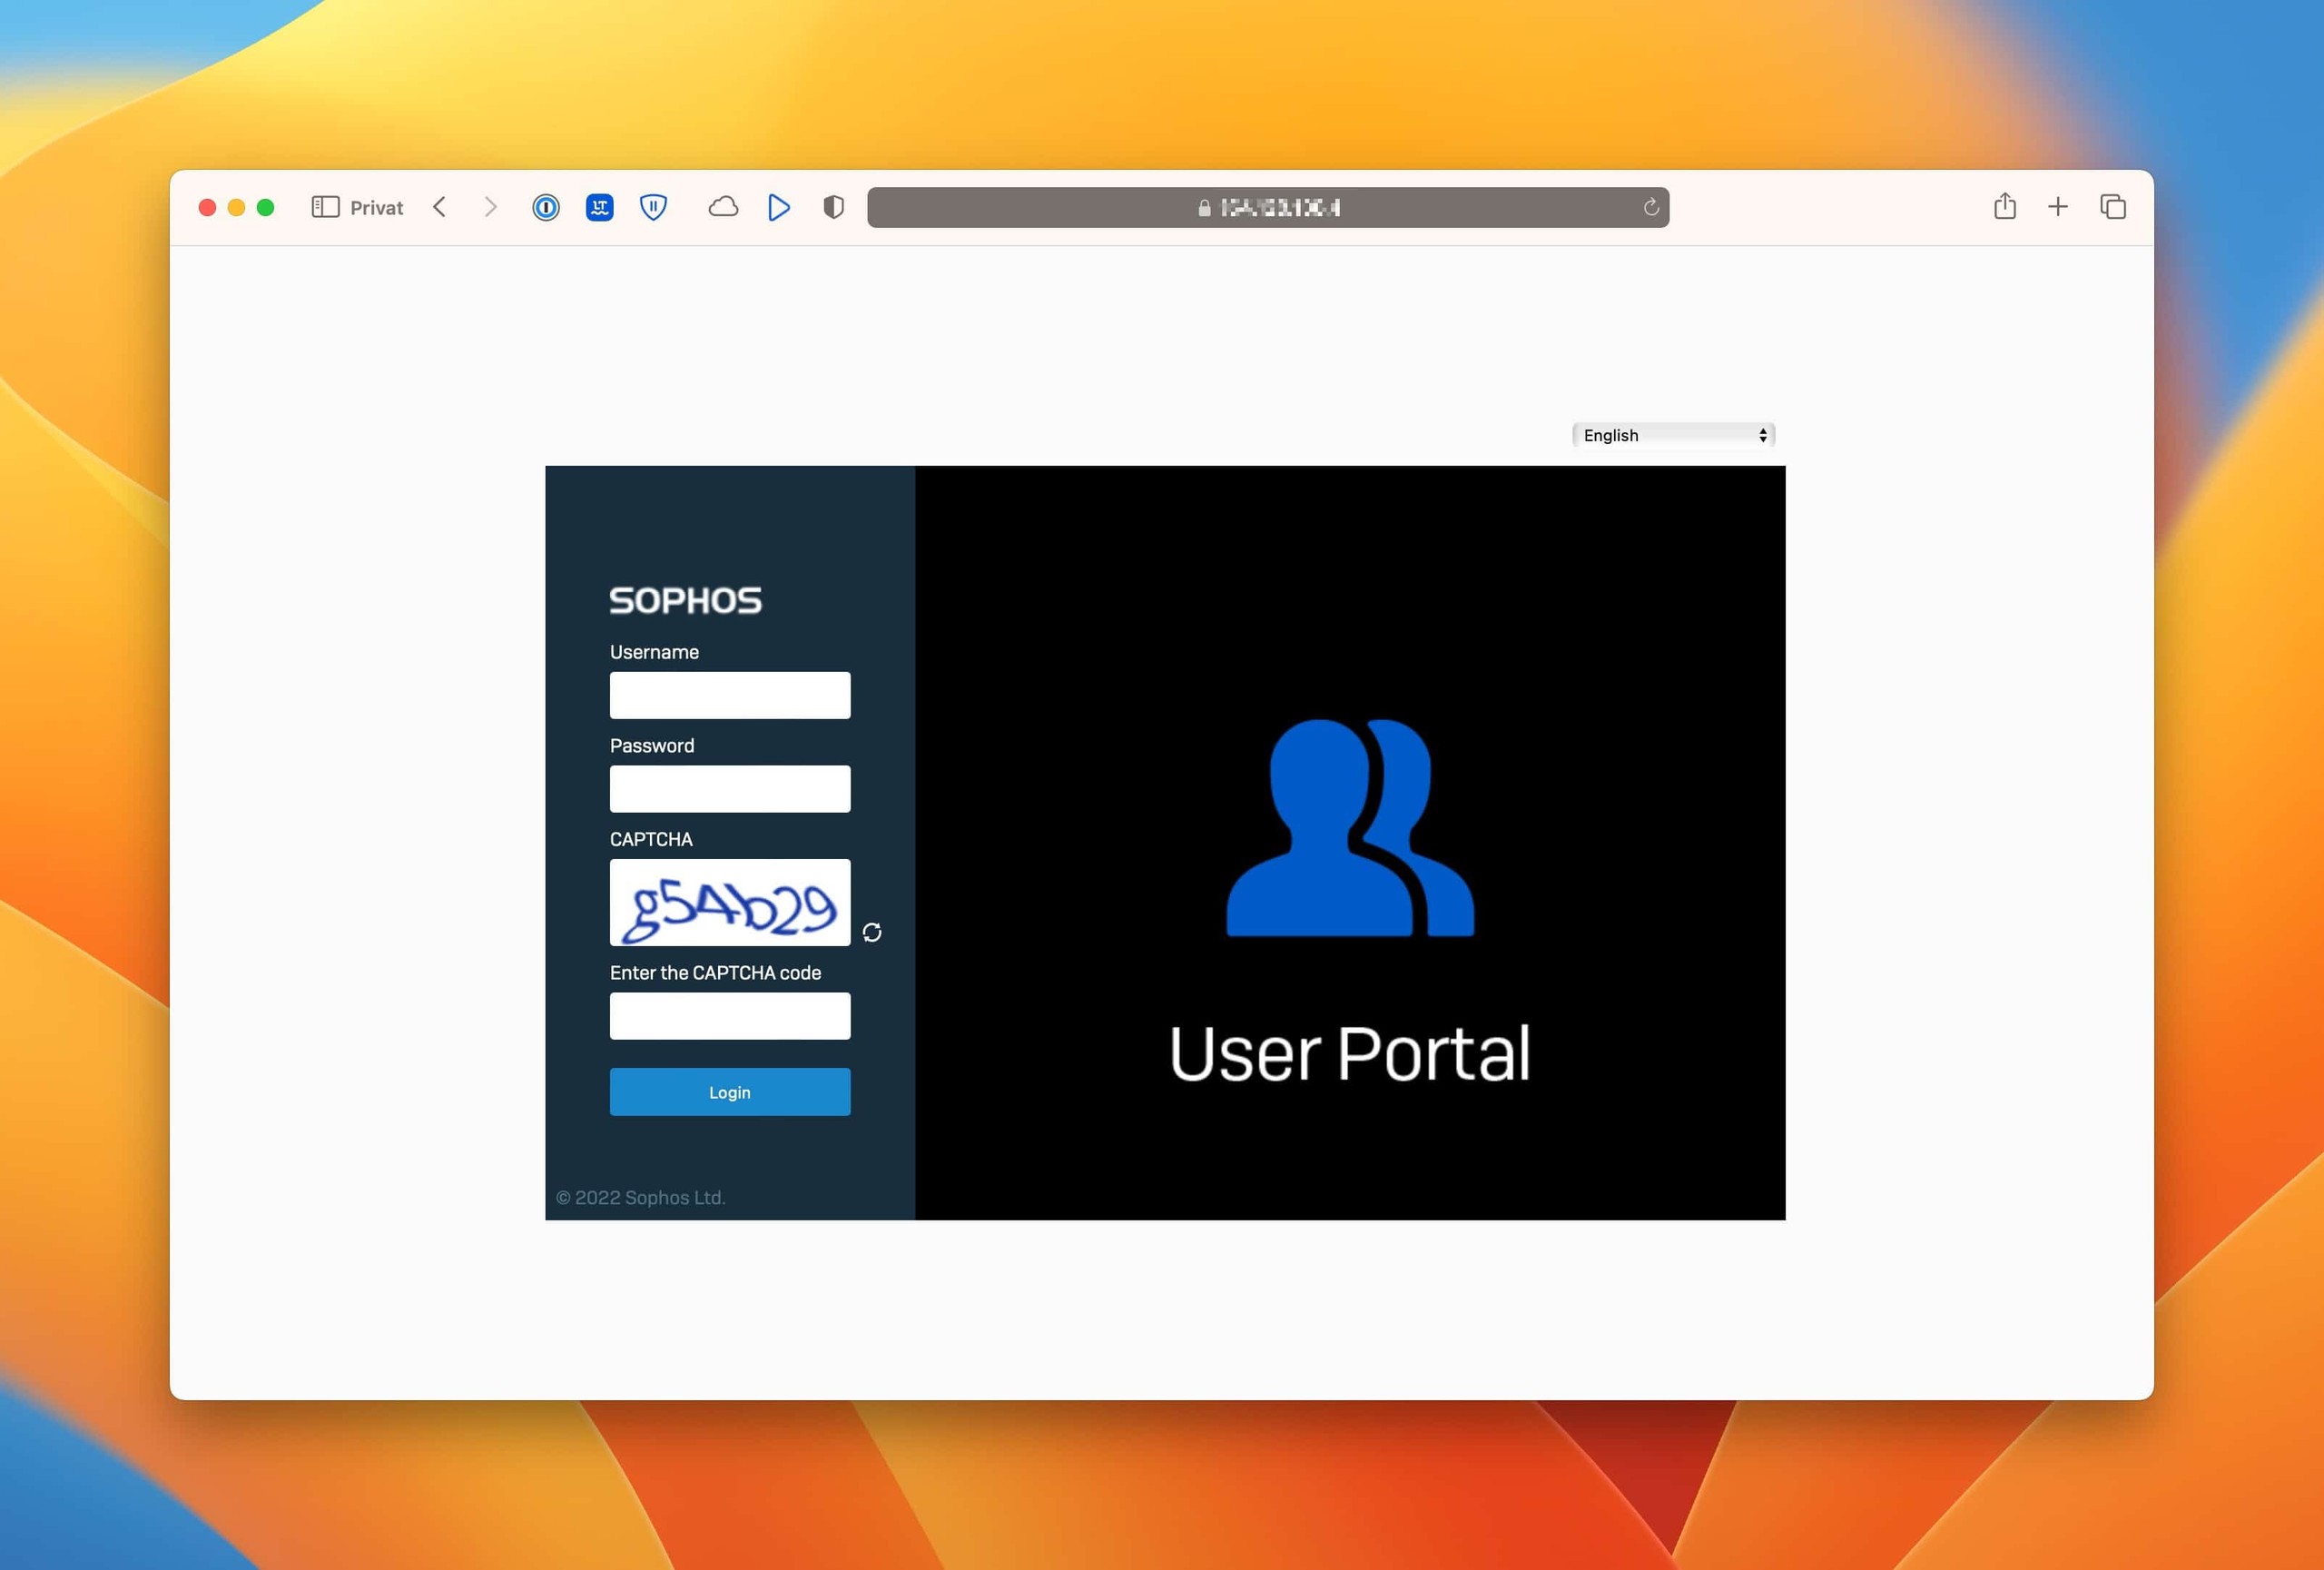
Le CAPTCHA de la connexion WebAdmin et du User Portal peut être désactivé dans Device Console. Utilisez autant que possible le paramètre spécifique au VPN. Le paramètre global s’applique au WAN et au VPN ; lorsqu’il est désactivé, il remplace la configuration spécifique au VPN.
Pour les accès depuis le WAN ou le VPN, SFOS demande par défaut aux administrateurs qui se connectent à WebAdmin, ainsi qu’aux utilisateurs locaux et invités qui se connectent au User Portal, de résoudre un CAPTCHA. Un CAPTCHA incorrect n’est pas compté comme une tentative de connexion échouée et ne déclenche pas Block login. Les erreurs de mot de passe, de MFA et d’authentification sont évaluées séparément ; le CAPTCHA ne remplace donc ni Block login ni la MFA.
⚠️ Attention : si la page de connexion reste accessible depuis le WAN ou un réseau non fiable, le CAPTCHA doit rester activé et l’accès doit également être limité avec MFA et Device Access.
Modifier le CAPTCHA via Device Console
Ouvrez Main Menu > 4. Device Console via SSH. Les commandes suivantes doivent être saisies à l’invite console>, et non dans Advanced Shell. L’article Se connecter à Sophos Firewall via SSH décrit la connexion.
Contrôles avant de désactiver le CAPTCHA
- WebAdmin ou le User Portal n’est accessible que depuis les zones et les sources réellement nécessaires.
- MFA est activé pour les administrateurs et les utilisateurs Remote Access concernés.
- Notez l’état actuel avant la modification et utilisez-le pour définir le retour arrière.
- Pour un tunnel IPsec site à site avec Remote Subnet
Any, vérifiez si une route IPsec ciblée constitue une meilleure solution.
Les commandes contrôlent uniquement WebAdmin et le User Portal. Elles ne désactivent pas le CAPTCHA sur le VPN Portal ou le SPX Portal et ne modifient ni les tunnels SSL VPN ni les tunnels IPsec. Le CAPTCHA reste donc toujours actif dans la procédure de chiffrement des e-mails SPX.
SFOS 22.0 GA : en raison du défaut
NC-173054, la désactivation spécifique au VPN ne fonctionne pas de manière fiable pour les utilisateurs SSL VPN. Effectuez la mise à niveau vers SFOS 22.0 MR1 Build 490 ou une version ultérieure. La désactivation globale n’est pas une solution de contournement appropriée.
Les commandes suivent cette structure :
system captcha-authentication-SCOPE ACTION for TARGET
Remplacez les espaces réservés comme suit :
| Espace réservé | Valeur | Signification |
|---|---|---|
SCOPE | global | S’applique au WAN et au VPN et remplace vpn |
SCOPE | vpn | S’applique uniquement aux accès via une interface VPN |
ACTION | show, disable ou enable | Afficher l’état, désactiver ou activer |
TARGET | webadminconsole ou userportal | Connexion WebAdmin ou User Portal |
La notation avec SCOPE, ACTION et TARGET sert uniquement à expliquer la syntaxe et ne constitue pas une commande à copier.
Méthode recommandée : modifier WebAdmin uniquement via VPN
Vérifiez d’abord la valeur actuelle et notez si webadminconsole est indiqué comme activé ou désactivé :
system captcha-authentication-vpn show for webadminconsole
Désactivez ensuite le CAPTCHA uniquement pour les accès WebAdmin via une interface VPN :
system captcha-authentication-vpn disable for webadminconsole
Vérifiez immédiatement le paramètre enregistré avec la même commande en lecture seule :
system captcha-authentication-vpn show for webadminconsole
L’état doit maintenant indiquer que le CAPTCHA est désactivé. Testez également dans une nouvelle fenêtre de navigation privée via l’interface VPN prévue. Un test depuis le LAN ne convient pas, car SFOS n’y exige de toute façon aucun CAPTCHA.
Choisir le User Portal ou le périmètre global
Pour le User Portal, utilisez userportal comme cible. La séquence sûre de contrôle préalable, modification et contrôle final reste identique :
system captcha-authentication-vpn show for userportal
system captcha-authentication-vpn disable for userportal
system captcha-authentication-vpn show for userportal
N’utilisez le périmètre global que si le CAPTCHA doit délibérément être désactivé pour les accès WAN et VPN. Cela augmente la surface d’attaque et un paramètre global désactivé remplace le paramètre spécifique au VPN :
system captcha-authentication-global show for webadminconsole
system captcha-authentication-global disable for webadminconsole
system captcha-authentication-global show for webadminconsole
Ici aussi, remplacez webadminconsole par userportal pour modifier le User Portal. Ne mélangez pas les cibles : chaque commande ne change que la page de connexion indiquée.
Restaurer exactement la valeur initiale
N’appliquez pas systématiquement enable : restaurez la valeur notée lors du contrôle préalable. Si le paramètre VPN de WebAdmin était activé avant la modification, la commande de retour arrière est :
system captcha-authentication-vpn enable for webadminconsole
system captcha-authentication-vpn show for webadminconsole
S’il était déjà désactivé, laissez-le désactivé ou restaurez-le avec system captcha-authentication-vpn disable for webadminconsole. Le même principe s’applique à userportal et au périmètre global : reprenez exactement le périmètre, la cible et la valeur antérieure, puis vérifiez avec show.
La valeur par défaut documentée est enabled. La CLI de SFOS 22 ne documente aucune action reset distincte pour ces commandes. Pour revenir volontairement au réglage produit par défaut, utilisez donc enable pour le périmètre et la cible concernés, puis contrôlez le résultat avec show.
Questions fréquentes
Peut-on modifier le CAPTCHA séparément pour WebAdmin et le User Portal ?
webadminconsole ou userportal comme cible.Le paramètre s'applique-t-il aussi au VPN Portal ou à SSL VPN ?
captcha-authentication-vpn signifie uniquement que le paramètre WebAdmin ou User Portal s’applique lors d’un accès via une interface VPN. Le VPN Portal et les tunnels VPN sont configurés séparément.