Sophos AI Defense: valore aggiunto, costi e limiti
Una dipendente fa correggere un’e-mail a ChatGPT, uno sviluppatore installa un assistente di programmazione, un team carica un foglio di calcolo da analizzare. L’IA semplifica il lavoro e viene quindi spesso utilizzata prima dell’approvazione dell’IT, a volte consapevolmente nonostante un divieto. Dati aziendali e documenti riservati possono così finire presso fornitori non verificati. Quali servizi vengono utilizzati, da chi e come si possono far rispettare le regole?
AI Defense è ancora una novità. Come prossimo nome avremmo già pronto «SI Defense». :) Naturalmente è solo una battuta sul nome.
Sophos AI Defense rileva le applicazioni di IA supportate, ne valuta i rischi e ne controlla l’accesso. Per questo componente aggiuntivo a pagamento resta però una domanda: quale vantaggio offre rispetto alle funzioni di endpoint e firewall già pagate?
Che cos’è Sophos AI Defense?
AI Defense si configura in Sophos Fusion, in precedenza Sophos Central. Si tratta della piattaforma di gestione centralizzata che molte aziende conoscono ancora con il vecchio nome. Il componente aggiuntivo riunisce le informazioni dei componenti Sophos esistenti, come Endpoint e Firewall.
Al centro c’è la Shadow AI: applicazioni e agenti di IA utilizzati al di fuori dei processi di approvazione previsti. Un servizio può essere utile e avere comunque condizioni poco chiare per i dati riservati. AI Defense aiuta a censire l’utilizzo rilevato, valutare le applicazioni e applicare regole di accesso.
Il Sophos AI Assistant ha un’altra funzione: assiste gli amministratori nelle indagini. AI Defense controlla invece l’accesso agli strumenti di IA.
Endpoint e Firewall permettono già di bloccare l’IA
Con Endpoint Application Control è possibile riconoscere e bloccare le applicazioni presenti nel catalogo Sophos. Questo non comporta il rilevamento automatico di nuovi strumenti o script personalizzati.
Endpoint Web Control offre elenchi di siti web personalizzati e, nei più recenti Web Filtering Profiles, anche filtri web per l’IA. Questi profili richiedono Windows e Sophos Endpoint dalla versione 2026.1; sugli altri dispositivi supportati valgono le possibilità e i limiti dei controlli classici. Il blocco di un dominio non copre comunque tutti i canali di accesso di un fornitore di IA.
Sul firewall, un Application Filter controlla le applicazioni di IA note tramite firme. La nostra guida Rilevare e controllare l’IA generativa spiega la configurazione e la verifica con richieste reali e log. Sophos Firewall v23 aggiunge la categoria web Generative AI, applicata tramite una Web Policy. Categoria web e firme delle applicazioni sono due modalità di controllo diverse.
Restano necessarie le licenze di base e le configurazioni appropriate. Per questi blocchi, però, non serve un abbonamento AI Defense separato. «Permette di bloccare ChatGPT» non giustifica quindi da solo il sovrapprezzo.
Cosa può fare oggi Sophos AI Defense?
Rilevare applicazioni, utenti e rischi
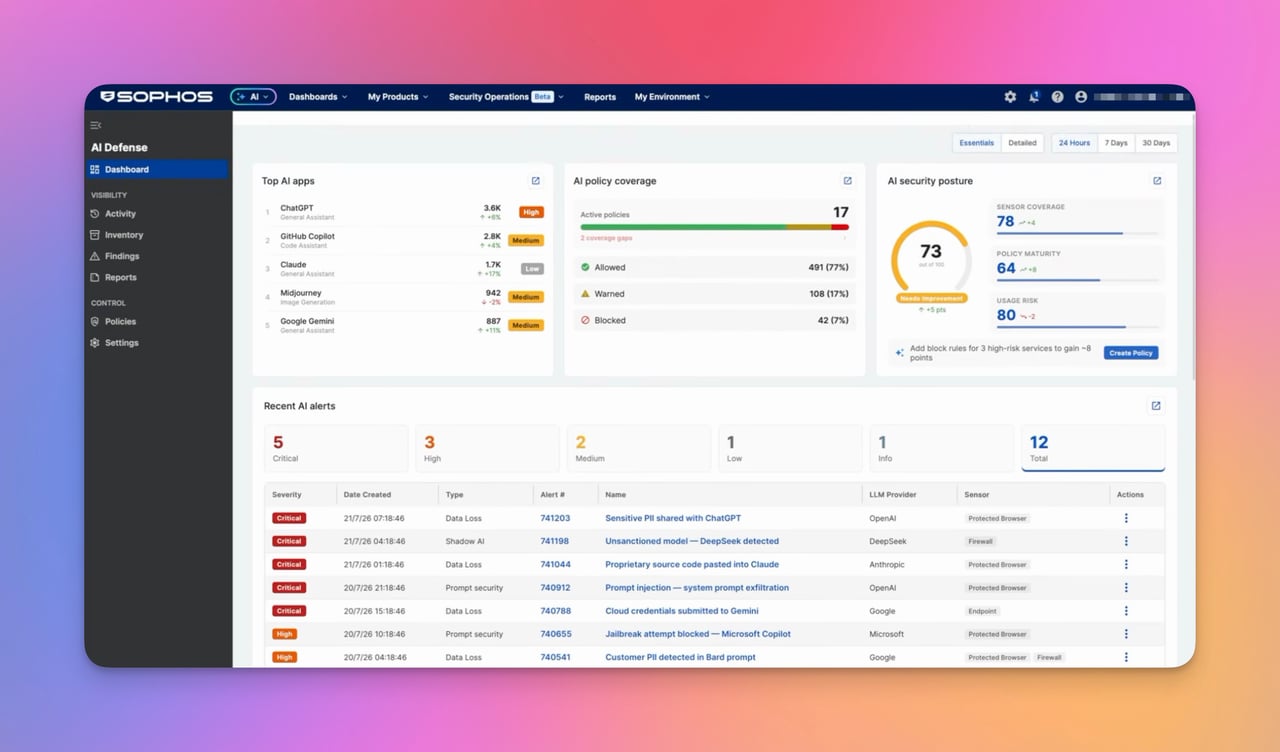
Sophos AI Defense mostra le applicazioni di IA rilevate e i relativi utenti o dispositivi.

Sophos cita, tra gli altri, questi strumenti:
| Strumento | Classificazione nella documentazione Sophos |
|---|---|
| ChatGPT | Servizio di IA accessibile dal browser |
| Claude.ai | Servizio di IA accessibile dal browser |
| Microsoft Copilot | Servizio di IA accessibile dal browser |
| Google Gemini | Citato nell’esempio delle regole di accesso alle app |
| Claude Code | Applicazione di programmazione e agenti |
| Cursor | Applicazione di programmazione |
| OpenClaw | Applicazione basata su agenti |
L’elenco non è una matrice di compatibilità completa. Browser, app desktop e accesso API vanno testati singolarmente: un blocco efficace nel browser non dice nulla sugli altri canali di accesso, nemmeno per integrazioni diverse dello stesso fornitore.
Inventario, viste delle attività e report aiutano a confrontare l’utilizzo osservato con le autorizzazioni, esaminare nuovi servizi e seguire i cambiamenti. La completezza dipende dai sensori e dalla configurazione; un elenco vuoto non significa che nessuno utilizzi l’IA. Le informazioni sui rischi non sostituiscono inoltre la verifica del piano sottoscritto e delle sue condizioni contrattuali. Un’app non autorizzata non costituisce ancora la prova di una fuga di dati.
Consentire, avvisare o bloccare
Le policy stabiliscono quali applicazioni sono consentite, consentite con un avviso oppure bloccate. Si applicano a utenti, gruppi o reti e possono filtrare, ad esempio, in base al livello di rischio. La nostra guida alle policy di AI Defense ne spiega la configurazione e la verifica.

Un gruppo pilota può, ad esempio, usare un servizio verificato mentre le altre app di IA rilevate vengono bloccate. Un secondo gruppo riceve inizialmente avvisi, per valutare esigenze ed effetti. L’avviso consente l’utilizzo; solo un blocco efficace può impedirlo.
Si applica la prima policy attiva con un ambito corrispondente e, al suo interno, la prima regola corrispondente. Se nessuna regola corrisponde all’app, non viene eseguita alcuna azione; le policy successive non vengono comunque controllate. L’attività continua a essere registrata. Prima di estendere la distribuzione, occorre quindi verificare sul dispositivo di test anche che un’app priva di autorizzazione specifica venga bloccata come previsto.
AI Defense rileva OpenCode con una chiave API?
La questione resta aperta: nei documenti esaminati Sophos non indica un supporto specifico e non abbiamo testato questa combinazione sul campo. Il controllo di OpenCode non va quindi considerato una funzionalità disponibile nella decisione di acquisto.
OpenCode funziona con vari fornitori di IA e modelli locali. La sua documentazione sui provider descrive le chiavi API e gli endpoint personalizzati dei fornitori. Se l’API resta accessibile, bloccare il sito della chat non basta. La chiave serve per autenticarsi presso il fornitore e, da sola, non dice nulla sul rilevamento da parte di Sophos.
Nel test occorre distinguere tre risultati:
- Rilevamento dello strumento: compare OpenCode stesso oppure solo un processo o una connessione di rete?
- Controllo della connessione: la regola prevista riconosce e blocca lo specifico endpoint API con il fornitore, il sistema operativo e il sensore utilizzati?
- Analisi dei prompt: questa funzione è ancora prevista come estensione futura. Riconoscere o bloccare una connessione non equivale ad analizzarne il contenuto.
Questo vale anche per script personalizzati, gateway API e modelli locali: AI Defense non garantisce di rilevare ogni chiamata a un modello. Per il test API, eseguire prima una chiamata funzionante con un account di prova autorizzato e dati non sensibili, poi attivare una regola di blocco con ambito ristretto e ripetere la stessa chiamata. Applicazione, dispositivo, sensore, azione e policy nei log devono corrispondere al test. Il test è superato solo se la regola impedisce la chiamata che prima funzionava; una chiave non valida, il credito esaurito o un errore di certificato non contano. Fino ad allora, la copertura di OpenCode resta da verificare.
AI Defense analizza i prompt e le finalità d’uso?
Sophos descrive controlli estesi su prompt, caricamenti e interazioni con l’IA. Allo stesso tempo, l’analisi dei prompt, la distinzione tra account privati e aziendali e ulteriori funzioni di protezione degli agenti sono ancora indicate come estensioni previste. Le indicazioni del produttore non sono del tutto coerenti su questo punto; per decidere un acquisto conta quindi ciò che è effettivamente disponibile con sufficiente certezza.
Verifica aggiornata al 26 ottobre 2026: l’analisi dei prompt è ancora indicata come funzione prevista e non è una funzionalità attuale garantita. Non si può quindi fare affidamento su una regola che blocchi in modo mirato codici cliente o codice sorgente all’interno di una chat consentita. Chi ha bisogno di questo controllo dei contenuti non dovrebbe acquistare oggi AI Defense per tale scopo.
Acquisterei solo funzioni disponibili e verificate oggi; quelle nella roadmap possono subire ritardi o essere cancellate del tutto. L’agente ZTNA per dispositivi mobili, tuttora assente e finora disponibile solo per Windows e macOS, e le estensioni annunciate di Synchronized Security invitano alla prudenza.
Correggere e-mail è consentito, ma altre attività sono vietate?
No, questa distinzione non si può far rispettare con le attuali regole di accesso alle app. Se ChatGPT è consentito, resta accessibile anche quando qualcuno lo usa, contro la policy aziendale, per analizzare dati dei clienti o contratti anziché correggere e-mail.
Nemmeno una futura analisi dei prompt risolverà automaticamente questo problema: riconoscere dati sensibili e valutare la finalità aziendale sono due compiti diversi. Anche un’e-mail da correggere può contenere informazioni riservate. La policy aziendale deve quindi stabilire quali contenuti possono essere inseriti in ciascun servizio; le attuali regole delle app non verificano questo vincolo di finalità.
Quali sono i requisiti?
AI Defense è un componente aggiuntivo per i clienti EDR, XDR e MDR idonei. Sophos richiede inoltre EDR Endpoint Protection; un firewall da solo o Endpoint senza EDR non bastano. L’account Sophos Fusion deve essere migrato alla nuova piattaforma con Security Operations. Il nome del prodotto non conferma questo aggiornamento tecnico; prima di ordinare è utile il controllo di Fusion.
La procedura guidata propone Endpoint, Firewall e Linux Server come sensori. Endpoint richiede, tra l’altro, caricamenti nel Data Lake, decrittazione HTTPS, blocco QUIC e impostazioni appropriate di Web Control e Application Control. Per applicare le regole, il firewall deve essere incluso nella gestione di gruppo e registrare i log nelle Web Policy interessate. La nostra guida all’onboarding spiega i passaggi. Occorre verificare le regole e le eccezioni esistenti e testare prima le modifiche con un gruppo limitato.
Quanto costa Sophos AI Defense?
Il prezzo indicativo non vincolante è di circa 60 EUR al netto delle imposte per utente o server all’anno, in aggiunta alla licenza di sicurezza esistente. Equivale a circa 5 EUR al mese, ma non è un’offerta con fatturazione mensile. Fascia di quantità, durata e contratto determinano il prezzo effettivo; per l’utilizzo occorre una licenza AI Defense attiva o una prova in corso.
Il funzionamento continuativo comprende anche il rinnovo: dopo la scadenza della licenza, Sophos disattiva le policy AI Defense attive. Una licenza rinnovata non le riattiva automaticamente. La guida nella KB descrive la verifica e la ripresa consapevole del servizio, per evitare di usare un add-on a pagamento con regole ancora disattivate.
Quale valore aggiunto si paga davvero?
Il valore aggiunto attuale sta soprattutto nella panoramica unificata dell’IA con informazioni sui rischi, report e gestione delle policy dedicata. Senza questa soluzione, l’IT deve riunire autonomamente le informazioni di Endpoint e Firewall, valutare i servizi e gestire le regole nei rispettivi prodotti. In presenza di molti team e strumenti che cambiano spesso, AI Defense può far risparmiare lavoro.
Anche i prodotti esistenti offrono però log, informazioni sulle applicazioni e policy centralizzate. Un’altra dashboard, da sola, non giustifica quindi migliaia di euro aggiuntivi all’anno. Il progetto pilota deve mostrare quali attività rilevanti vengono individuate in più, quali regole vengono applicate con maggiore affidabilità e quanto lavoro amministrativo si risparmia.
Il precedente degli MDR Integration Packs
Alla luce delle nostre esperienze, resto scettico sui moduli aggiuntivi. Anche i modelli di licenza cambiano: nell’ottobre 2025 Sophos ha annunciato l’eliminazione degli Integration Packs, con inclusione in MDR e XDR senza costi aggiuntivi di integrazione dal 1° novembre 2025 per le licenze a durata determinata e dalla fine di gennaio 2026 per MSP Flex.
Si è trattato di una modifica delle licenze e non indica quali funzioni di AI Defense potrebbero diventare gratuite in futuro. Resta comunque la domanda: perché il controllo dell’IA non rientra nell’evoluzione delle funzionalità Endpoint, XDR o MDR già pagate? Sophos decide come suddividere i prodotti; i clienti devono valutare il valore aggiunto disponibile oggi rispetto al sovrapprezzo.
Quando consiglierei AI Defense?
Se esiste già un ambiente Sophos adeguato e l’IT ha bisogno di una panoramica comune dell’utilizzo dell’IA nei diversi team, vale la pena avviare un progetto pilota. L’inventario iniziale offre la base per autorizzare servizi insieme ai reparti aziendali e concordare regole efficaci. Blocchi generalizzati senza un’alternativa autorizzata possono invece interrompere flussi di lavoro importanti.
Se fosse prima necessario riorganizzare l’architettura di sicurezza, nel confronto andrebbero inclusi i controlli esistenti su endpoint, browser e rete. L’attuale AI Defense non offre l’analisi dei prompt né il controllo della finalità all’interno delle chat consentite; il controllo di OpenCode e delle API va testato separatamente.
Conta verificare se i servizi necessari vengono rilevati, se le regole sono applicate in modo affidabile e se, rispetto alla situazione esistente, si riducono davvero lavoro o rischi. Se il progetto pilota offre solo un blocco che funziona altrettanto bene con le funzioni già pagate, per me non vale il sovrapprezzo.
Domande frequenti su Sophos AI Defense
Serve AI Defense per bloccare ChatGPT su un Sophos Firewall?
Quanto costa in più Sophos AI Defense?
AI Defense può consentire la correzione ortografica e vietare altre attività con l'IA?
AI Defense rileva anche OpenCode e le chiamate API dirette?