
Sophos ITDR: cosa aggiunge a MFA e MDR?
Un ex fornitore ha ancora accesso al tenant Microsoft 365. Un’applicazione dispone di più autorizzazioni del necessario. Un account amministratore è protetto da un metodo di accesso debole. Perché esistano questi rischi non deve esserci malware in esecuzione su un computer. Nascono nella directory, negli account e nei relativi diritti di accesso.
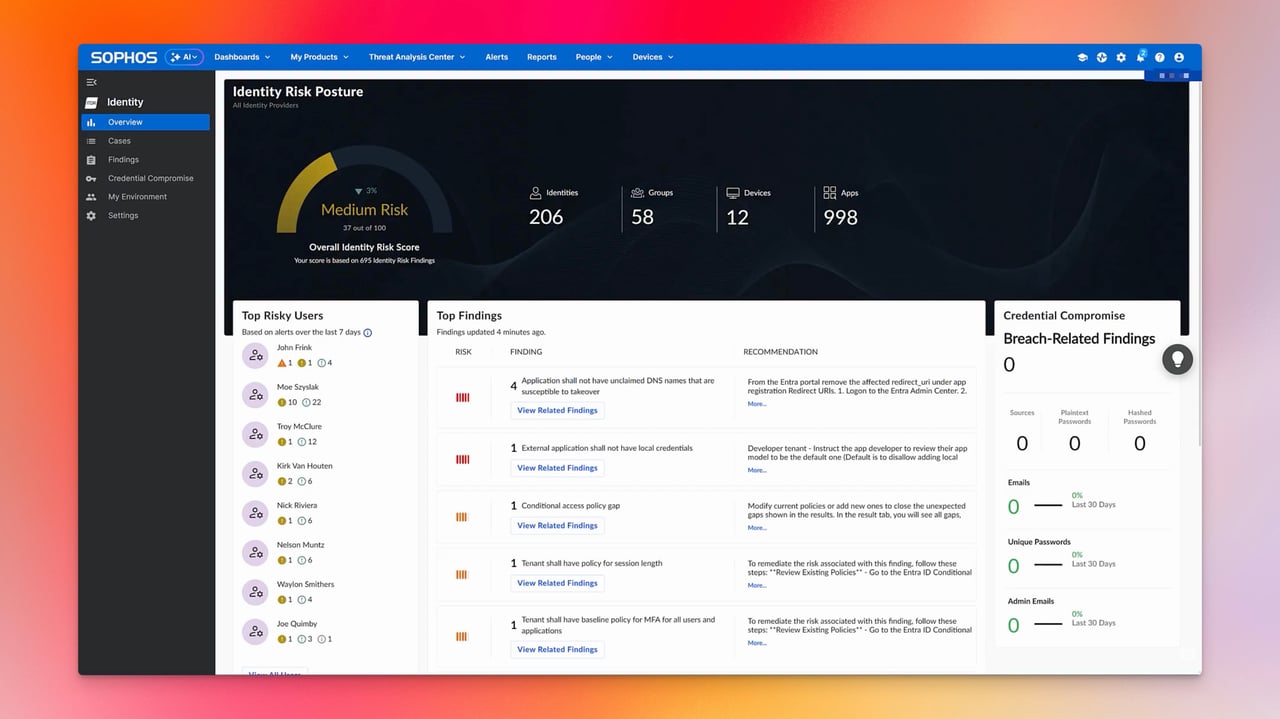
Sophos ITDR analizza le identità e la loro configurazione di sicurezza in Microsoft Entra ID e Active Directory locale. Aiuta il reparto IT a individuare e correggere autorizzazioni rischiose e punti deboli degli account. Sophos chiama finding questi rischi di sicurezza individuati.
Cos’è Sophos ITDR?
ITDR significa Identity Threat Detection and Response. Il software combina informazioni della directory, valutazioni di sicurezza e indicazioni di credenziali compromesse. Si gestisce in Sophos Fusion, precedentemente Sophos Central.
Dall’aggiornamento del prodotto del 15 ottobre 2026, ITDR è disponibile anche autonomamente. Una licenza XDR o MDR non è quindi un requisito per l’acquisto. L’integrazione con questi prodotti resta utile, ma non trasferisce automaticamente tutti i compiti a un servizio di sicurezza gestito.
Con un’integrazione Entra ID, i dati provengono dal servizio di directory nel cloud. Active Directory locale può essere collegato in modo indipendente tramite un sensore separato in sola lettura. Non è necessaria un’integrazione Entra ID. Entrambi i collegamenti servono a valutare la sicurezza e si distinguono dalla sincronizzazione degli utenti per altri prodotti Sophos.
Quali rischi diventano visibili?
ITDR analizza, ad esempio, autorizzazioni, configurazioni delle identità e segnali di protezione insufficiente degli accessi. A questo si aggiunge Dark Web Intelligence, per contestualizzare credenziali rilevanti pubblicate online. Un rilevamento di questo tipo richiede verifica: una vecchia fuga di dati non equivale automaticamente a una password ancora valida o a un’intrusione riuscita.
Le viste Directory includono, oltre alle persone, identità non umane come applicazioni e service principal. ITDR mostra anche gli agenti IA Microsoft, i loro proprietari e le autorizzazioni. Questo risponde alla domanda di quale identità possa accedere ai dati. Non è un controllo dei contenuti di tutti i prompt o delle azioni degli agenti come quello di un firewall IA completo.
L’Identity Risk Score aiuta a valutare i rischi legati alle identità. Chi desidera valutare anche applicazioni o altre identità tecniche dovrebbe verificare le funzionalità disponibili durante un progetto pilota prima dell’acquisto. La presenza di un’identità nella vista Directory non significa automaticamente che sia disponibile anche un punteggio. La nostra guida all’Identity Risk Score ne spiega i dettagli.
Cosa aggiunge ITDR a MFA?
MFA protegge l’accesso con un ulteriore fattore. Non elimina però autorizzazioni eccessive, account orfani o un’applicazione con privilegi inutilmente elevati. ITDR aiuta a individuare queste situazioni e a stabilire le priorità di intervento.
Consideriamo l’account guest di un ex fornitore. Un secondo fattore ne protegge l’accesso, anche se al termine del progetto tale accesso non è più necessario. Se l’account emerge durante una verifica in ITDR, il reparto IT chiede al reparto competente se esista ancora un incarico. Quindi rimuove le autorizzazioni superflue o disabilita l’account. Dopo la successiva sincronizzazione dei dati, controlla lo stato corretto in ITDR. Il rischio individuato diventa così un intervento di cui si può verificare l’esito.
Il sensore AD locale non aggiunge MFA agli accessi Windows. Legge i dati della directory e valuta la configurazione di sicurezza. Per aggiungere un fattore agli accessi locali occorre una soluzione MFA adatta.
ITDR può anche intervenire?
A seconda della directory collegata e dell’azione configurata, ITDR permette, ad esempio, di reimpostare password, revocare sessioni o disabilitare account. Per Entra ID, le funzioni di risposta devono essere configurate con le autorizzazioni necessarie. Per le azioni nell’AD locale occorrono inoltre un raccoglitore di dati locale con l’On-Premise Automation Connector e l’accesso alla directory tramite LDAP. Il solo sensore AD in lettura non esegue queste modifiche.
La spiegazione di finding e Response chiarisce questa differenza. Per un’identità cloud compromessa, una revoca delle sessioni configurata può essere una risposta concreta. La semplice modifica dello stato del finding indica invece soltanto l’avanzamento della gestione e non dimostra che l’identità sia sicura.
Per gli account ibridi occorre considerare anche la directory autorevole. Una modifica effettuata soltanto nel cloud può essere nuovamente alterata dalla sincronizzazione successiva. Prima di ogni azione bisogna quindi chiarire quale sistema determini lo stato e quali applicazioni dipendano dall’identità.
MDR si occupa dei finding?
Con una licenza MDR separata, il team Sophos esamina le minacce attive alle identità e determinati finding critici o di gravità elevata che indicano un attacco in corso. La gestione continuativa degli altri finding spetta al reparto IT interno o a un partner incaricato.
La rimozione dei diritti superflui rimane quindi un compito operativo. Nell’esempio dell’ex fornitore, l’azienda deve decidere se l’accesso sia ancora necessario. Prima dell’introduzione occorre stabilire chi verifica i nuovi finding, approva le modifiche e ne controlla gli effetti. I prerequisiti ITDR aiutano a prepararsi.
Requisiti e costi
L’integrazione Entra ID richiede Microsoft Entra ID P1 o P2. Entra ID Free non è sufficiente. La configurazione richiede inoltre diritti amministrativi che consentano di approvare le autorizzazioni richieste per l’intero tenant.
Per Active Directory locale occorre installare e gestire il sensore nel proprio ambiente. Il requisito Entra P1/P2 riguarda il collegamento a Entra, non un’integrazione esclusivamente con AD locale. Le funzioni di risposta vengono configurate separatamente, come descritto sopra. Entrambe le varianti richiedono una licenza ITDR attivata e una regione del tenant supportata.
ITDR viene concesso in licenza per utente. Oltre a Sophos, i costi complessivi possono includere le licenze Microsoft e la gestione dei componenti locali. Va previsto anche il tempo necessario per verificare e gestire i finding.
In un progetto pilota verificherei il processo usando l’esempio dell’account guest. A questo scopo si può utilizzare un account di test autorizzato o un finding già presente e confermato. Il reparto IT controlla i dati visualizzati, corregge l’accesso e verifica la nuova valutazione dopo la successiva sincronizzazione. Questo consente di capire se ITDR fornisce indicazioni utili nel lavoro quotidiano e facilita gli interventi.
Quando conviene ITDR?
ITDR è interessante quando manca una visione d’insieme degli account e delle autorizzazioni in più directory o applicazioni. Chi finora ha monitorato soprattutto dispositivi ed eventi del firewall ottiene informazioni aggiuntive sui diritti di accesso rischiosi e sulle configurazioni delle identità.
Chi esegue già controlli comparabili con gli strumenti Microsoft e un processo consolidato dovrebbe confrontare concretamente il valore aggiunto. Per me, ulteriori finding rilevanti e una gestione più semplice sarebbero i fattori decisivi per l’acquisto.
Domande frequenti
Sophos ITDR richiede necessariamente una licenza MDR o XDR?
ITDR sostituisce MFA per Entra ID o Active Directory locale?
Sophos MDR gestisce automaticamente tutti i finding ITDR?
