Sophos MDR integra dati di telemetria di terze parti
Situazione storica: dicembre 2022. Questo articolo descrive il lancio di Sophos MDR dell’epoca. I nomi dei pacchetti, le integrazioni incluse e i periodi di conservazione non costituiscono una base attuale per gli ordini. La guida alle integrazioni MDR/XDR spiega l’attuale ambito di configurazione e autorizzazioni; per un’offerta conta l’ambito attuale del servizio espressamente confermato.
Sophos MTR Standard e Advanced sono scomparsi dal nostro sito web. Il posto libero viene occupato dal nuovo Sophos MDR Service, un degno successore con un vantaggio decisivo. In questo articolo vediamo nel dettaglio quale sia questo vantaggio, quali costi comporti e in quali pacchetti di licenza sia stato suddiviso il servizio.
Abbiamo spiegato cosa succede ai clienti esistenti che finora utilizzavano MTR Standard o Advanced nel seguente blogpost: Sophos MTR diventa MDR e riceve nuove funzionalità
In breve: cos’è Sophos MDR?
Managed Detection and Response è un servizio completamente gestito fornito 24 ore su 24 (24/7) da esperti Sophos. Poiché dietro MDR c’è un team umano composto da analisti, programmatori e threat hunter, il servizio brilla soprattutto contro forme di attacco avanzate che le sole soluzioni tecnologiche non riescono a rilevare. Ed è proprio questa, oggi, la disciplina regina se si vuole resistere agli attacchi ransomware.
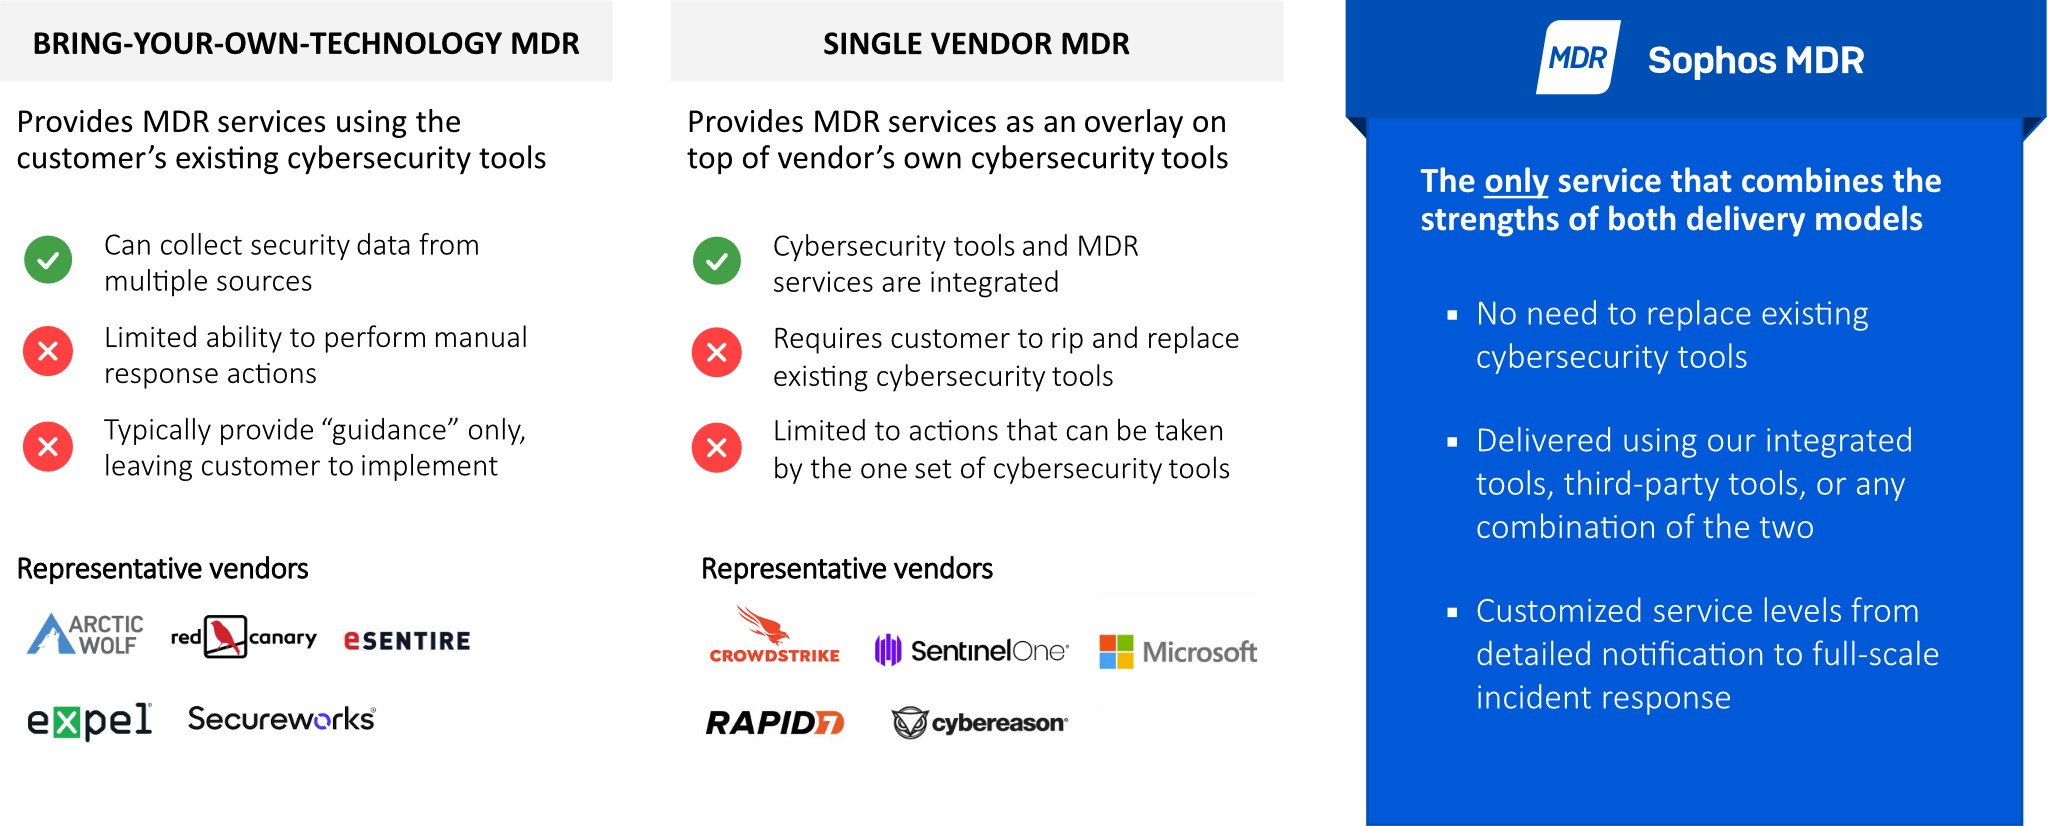
Quando i servizi MDR sono diventati popolari, finora bisognava scegliere tra i seguenti due modelli: “Bring your own Technology” e “Single Vendor”.
Bring your own Technology MDR
Con questa offerta, il fornitore MDR utilizza gli strumenti già presenti presso il cliente, nei quali quest’ultimo ha probabilmente già investito molto denaro. Il fornitore MDR mette a disposizione il proprio personale, che gestisce questi strumenti per il cliente finale e può così offrirgli un servizio di Managed Detection and Response.
Tuttavia, questo tipo di servizio ha i suoi punti deboli. La risposta possibile dipende dall’esperienza del fornitore, dalle interfacce, dalle autorizzazioni concesse e dall’ambito del servizio concordato. Se il servizio si limita a raccomandazioni, il cliente deve attuare autonomamente le misure.
MDR a fornitore unico
La seconda categoria comprende i fornitori che possiedono un proprio portafoglio prodotti e vendono i servizi MDR come una sorta di pacchetto aggiuntivo. Ciò consente loro di reagire molto più rapidamente e con maggiore precisione a incidenti o attacchi pericolosi, poiché il servizio si basa sui propri strumenti, che conoscono a fondo.
Se un’offerta di questo tipo è limitata al portafoglio del fornitore, i prodotti di terze parti esistenti non possono essere inclusi senza ulteriori adattamenti. Per ottenere maggiore visibilità può quindi essere necessario integrare o sostituire hardware e software esistenti. È un limite della specifica offerta, non una caratteristica generale di tutti i servizi MDR dei fornitori con prodotti propri.
Questo vi suona familiare? Probabilmente sì, perché con l’offerta “Sophos MTR Standard e Advanced”, anche Sophos rientrava finora in questa categoria.
Sophos MDR – Il meglio di entrambi i mondi
Con il nuovo servizio MDR ampliato, Sophos esce dal “modello Single Vendor” e raggiunge il cliente nel punto in cui si trova. Se sono già stati fatti investimenti in strumenti di cybersecurity, questi non devono necessariamente essere sostituiti. Sophos può invece utilizzare, tramite il proprio servizio MDR, i dati di sicurezza provenienti da questi strumenti. Allo stesso tempo, si possono portare avanti anche i vantaggi della consolidazione, puntando su un toolset uniforme sviluppato per collaborare.
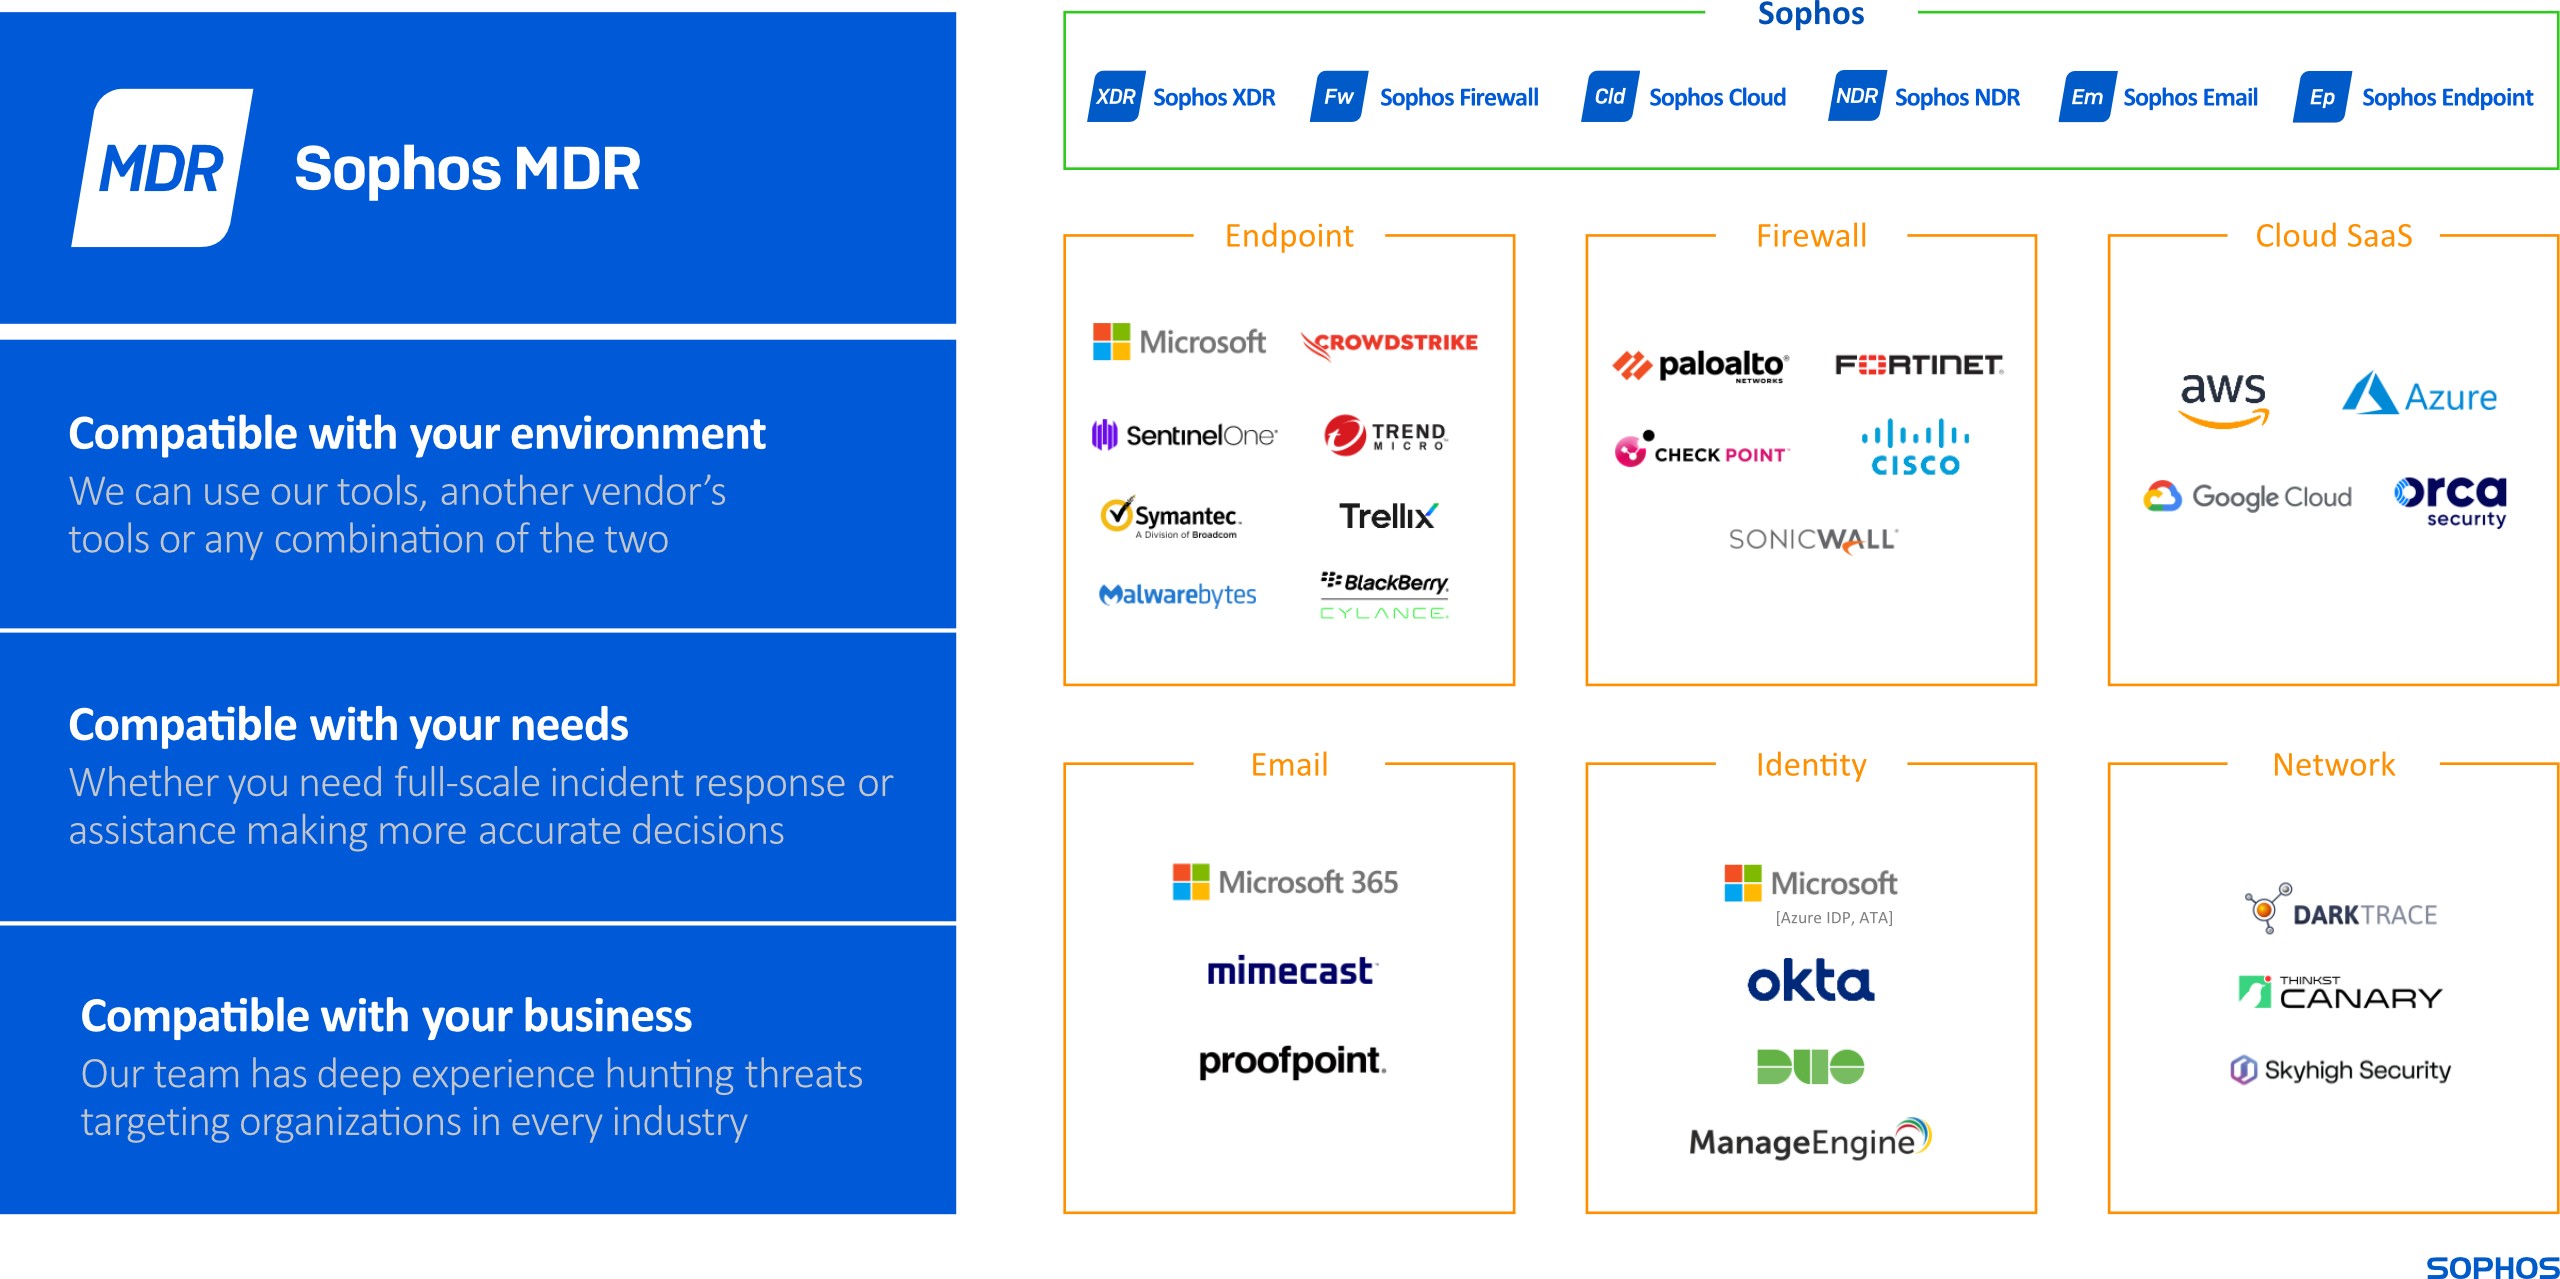
Con il suo servizio MDR, Sophos offre quindi il meglio di entrambi i mondi. I clienti non devono scendere a compromessi tra tempi di risposta più rapidi e utilizzo degli strumenti esistenti. Con Sophos MDR ottengono entrambi. 🤩
Le licenze Sophos MDR
Al lancio dell’epoca, Sophos suddivideva l’offerta nei seguenti tre livelli di servizio. La scelta dipendeva dall’ambito di risposta necessario e dai propri processi di sicurezza.

Sophos MDR Complete
L’opzione più popolare, Sophos MDR Complete, mostrata all’estrema destra nel grafico, offre funzionalità complete di incident response che altri fornitori non possono mettere a disposizione senza costi aggiuntivi. Avete inoltre la possibilità di entrare direttamente in contatto con gli analisti del team MDR. Ad esempio, se avete bisogno di aiuto, di istruzioni precise o semplicemente di un consiglio. La comunicazione avviene tramite e-mail oppure attraverso la hotline diretta. Ci sarà sempre qualcuno disponibile quando conta davvero, e non solo durante l’orario d’ufficio.
Sophos MDR
Il livello di servizio successivo è Sophos MDR. Qui però Sophos non offre nulla che la grande maggioranza dei fornitori MDR non faccia già oggi: monitoraggio della rete 24/7, creazione di report e fornitura di dati di threat intelligence. Il team MDR si concentra sul contenimento delle minacce e cerca di interrompere e isolare gli attacchi attivi. Questo consente di guadagnare tempo per adottare ulteriori misure e può ridurre il rischio di danni aggiuntivi. Non garantisce il successo del contenimento né la prevenzione totale dei danni. Sophos MDR è un’ottima soluzione per le organizzazioni in grado di intervenire autonomamente dopo che la minaccia è stata contenuta.
Sophos Threat Advisor
L’ultimo livello è Sophos Threat Advisor ed è consigliato solo ai clienti che gestiscono già un proprio Security Operations Center, o SOC, oppure acquistano questo servizio da un fornitore leader. Con il livello di servizio Threat Advisor, Sophos raccoglie gli avvisi dalla vostra rete, li correla e li assegna in ordine di priorità. Successivamente riceverete istruzioni dettagliate sulle misure da adottare per contrastare queste minacce. Sophos Threat Advisor può essere un supporto incredibilmente prezioso per un SOC, perché offre un ulteriore paio di occhi per il controllo.
↪ Tra l’altro, non offriamo questo prodotto sul nostro sito web, perché il prezzo è individuale e non è disponibile tramite il nostro listino. Se siete interessati, chiedetecelo e richiederemo per voi un’offerta a Sophos.
Integrazioni incluse in Sophos MDR
Non c’è dubbio: ciò che rende MDR così nettamente migliore rispetto al precedente prodotto MTR sono le integrazioni di terze parti. Sono queste a distinguere Sophos MDR e sono indispensabili per ottenere una panoramica completa della rete del cliente, così da poter adottare le migliori reazioni e misure possibili. Vediamo quali integrazioni sono incluse gratuitamente in Sophos MDR.
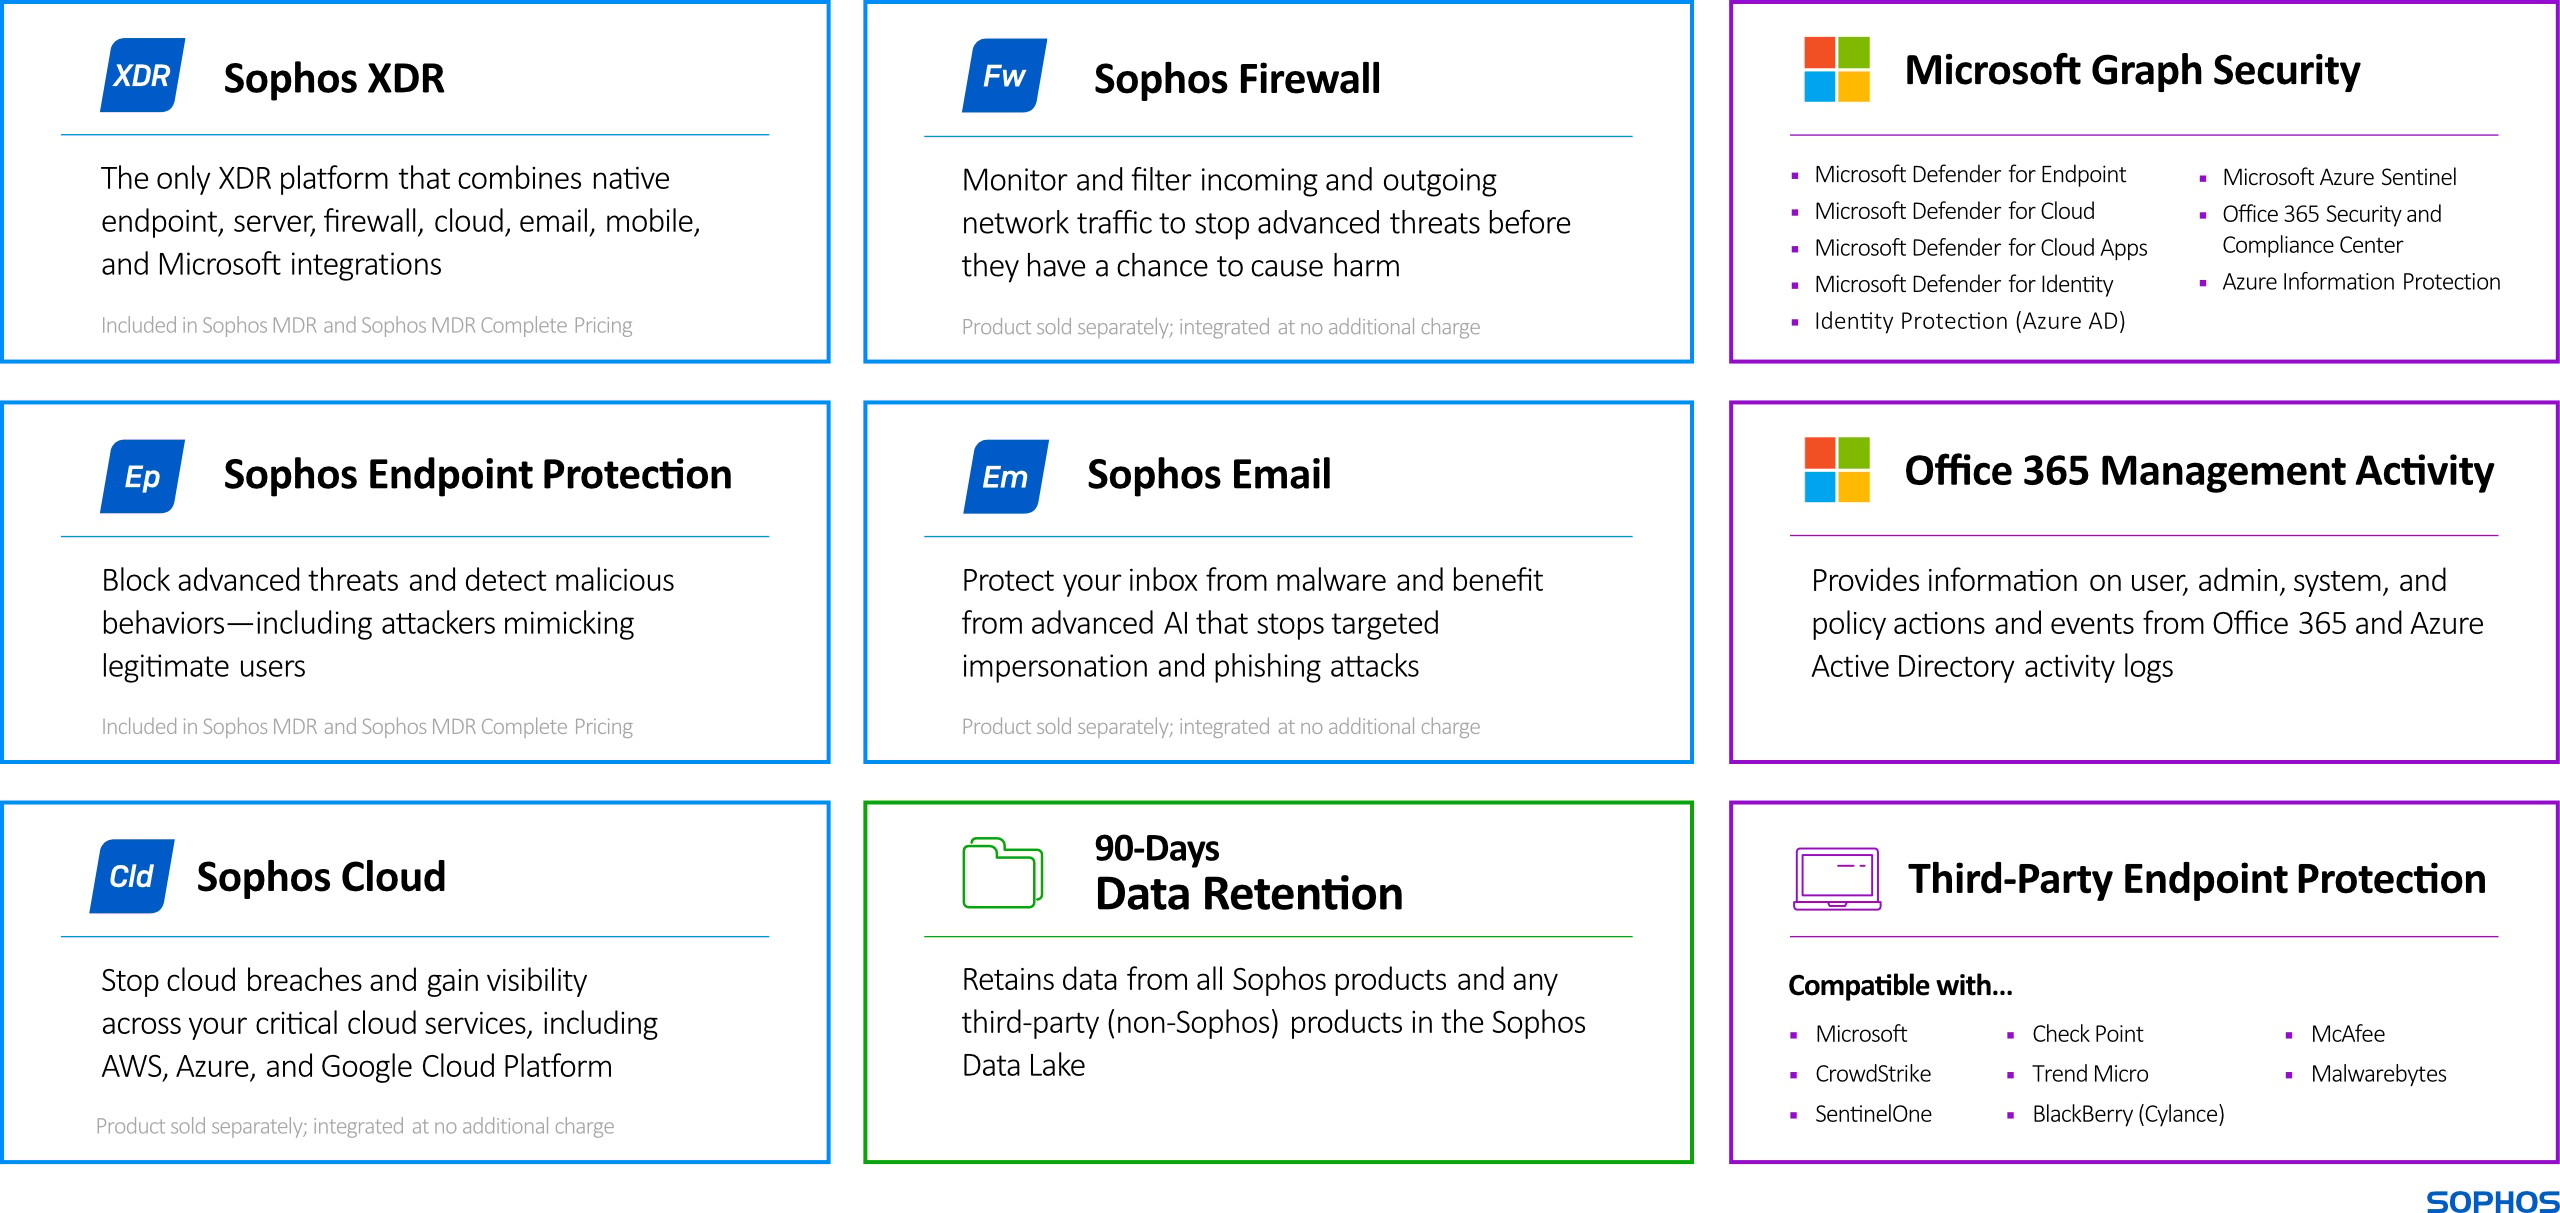
Integrazioni di prodotti Sophos
È ovvio che l’integrazione dei prodotti Sophos esistenti è inclusa. “XDR” e “Sophos Endpoint Protection” sono completamente compresi. Tenete però presente che per “Sophos Firewall”, “Sophos Email” e “Sophos Cloud” è inclusa solo l’integrazione per l’analisi dei dati di questi prodotti. I prodotti stessi devono essere acquistati separatamente, se si desidera utilizzarli.
Un’altra modifica implementata in Sophos MDR senza costi aggiuntivi è l’estensione del periodo di conservazione dei dati. In precedenza, con MTR erano inclusi solo 30 giorni. Ora Sophos lo aumenta a 90 giorni. Questo consente al team MDR un periodo di indagine più ampio e completo.
Integrazioni da Microsoft
Naturalmente a Sophos non è sfuggito che Microsoft svolge un ruolo in praticamente ogni azienda e che diversi strumenti di sicurezza sono persino inclusi in alcuni pacchetti di licenza. Invece di aprire uno scontro con Microsoft, Sophos cerca piuttosto di aggiungere valore alle tecnologie Microsoft. Grazie alle API messe a disposizione da Microsoft per i propri prodotti, gli eventi di sicurezza possono essere salvati nel Data Lake e utilizzati dal team MDR per l’analisi. Dal mio punto di vista è un modo fantastico per prendere decisioni migliori, perché ora è possibile farlo sulla base di tecnologie Microsoft e Sophos.
Integrazioni di terze parti
In basso a destra nel grafico sopra potete vedere che Sophos MDR è compatibile anche con numerose tecnologie endpoint di altri produttori. Potete quindi utilizzare, ad esempio, dispositivi con Trend Micro, McAfee, SentinelOne ecc. senza dover sostituire questi software con il Sophos Endpoint Agent.
Pacchetti di integrazione aggiuntivi
Oltre alle integrazioni gratuite, che a questo punto sono già molto estese, Sophos offre molto di più con pacchetti aggiuntivi a pagamento! 🤯

Oltre a Sophos NDR, ci sono pacchetti per “Firewalls”, “Identity Providers”, “Public Cloud”, “Email” e “Network”. Se il periodo di conservazione dei dati aumentato a 90 giorni non dovesse ancora bastarvi, potete estenderlo a un anno con l’Add-on Pack.
↪ Se siete interessati a questi pacchetti aggiuntivi, contattateci e vi prepareremo un’offerta. Attualmente non è previsto che aggiungiamo questi prodotti al nostro negozio online.
Approfittate ora di migliori capacità di rilevamento e risposta
Sophos MDR può affiancare l’IT interno con un’analisi di sicurezza continua e i servizi di risposta concordati. La convenienza del servizio per un ambiente dipende dai dati disponibili, dagli effettivi diritti di intervento e dai propri processi di emergenza. Nemmeno un servizio MDR offre una protezione completa da ogni minaccia.
Se utilizzate già altri prodotti di sicurezza Sophos, come Sophos XGS Firewall o Intercept X Advanced, un upgrade a MDR offre una protezione ancora migliore. I clienti esistenti con licenze Central Endpoint o Server attive possono richiederci un’offerta di upgrade a MDR. Tutti gli altri troveranno prezzi e informazioni come di consueto sulle nostre pagine prodotto:
Avete ancora domande su Sophos MDR a cui questo articolo non ha risposto? Allora contattateci oggi stesso e fateci sapere come possiamo facilitarvi ulteriormente l’introduzione a questa importante soluzione di sicurezza.