Sophos NDR 5500: cosa offre la nuova appliance
Sophos NDR significa Network Detection and Response e rileva attività sospette nel traffico di rete. È particolarmente utile la visibilità sul traffico est-ovest, ad esempio tra dispositivi della stessa sottorete le cui comunicazioni non attraversano alcun firewall. NDR può analizzare anche il traffico nord-sud tra la rete interna e Internet.
Il prodotto è disponibile già da tempo. La modalità più comune prevedeva l’installazione di una macchina virtuale che riceveva una copia del traffico tramite una porta di mirroring dello switch. Questi dati di rete aggiuntivi aiutano Sophos MDR (Managed Detection and Response) a rilevare e analizzare gli attacchi anche all’interno della rete. La VM richiede risorse riservate e un flusso di traffico configurato correttamente attraverso l’host di virtualizzazione. Era possibile anche utilizzare hardware proprio, inizialmente su modelli certificati da Sophos.
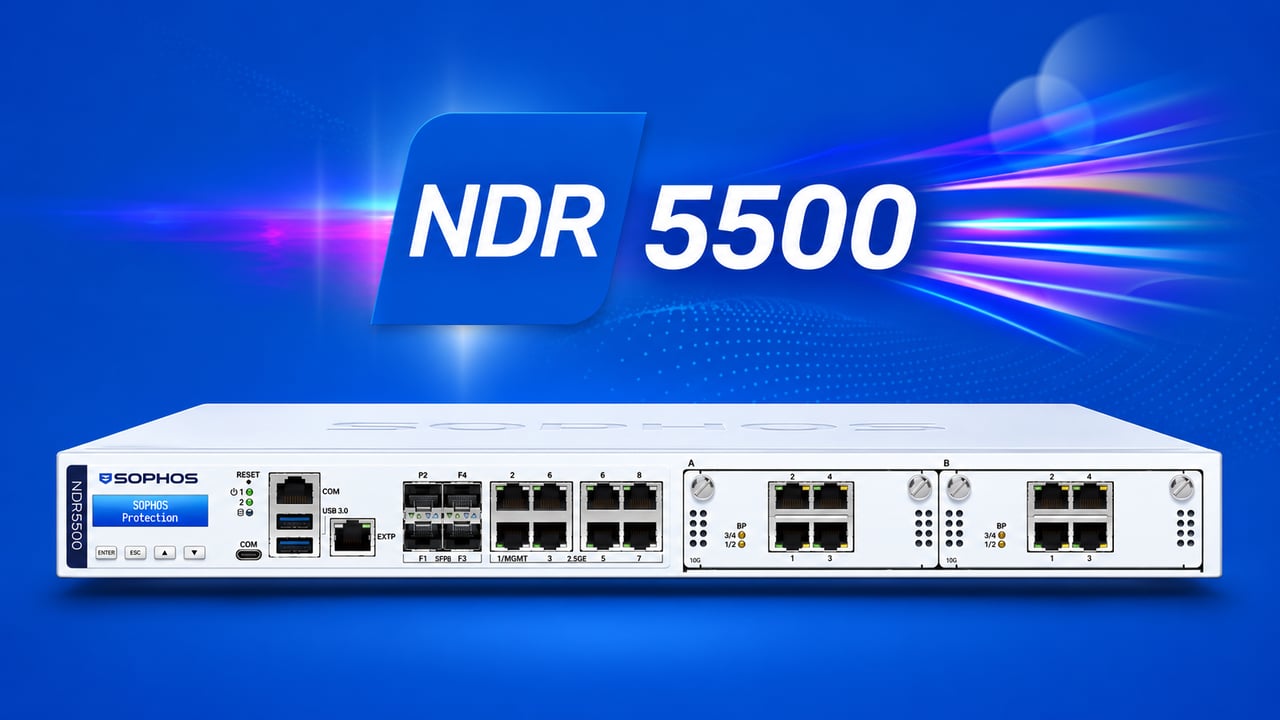
Con Sophos NDR 5500 arriva ora un’appliance dedicata di Sophos. Evita di predisporre una VM e di scegliere hardware compatibile di terze parti. Resta comunque necessario inviarle il traffico da analizzare. È stata presentata il 4 novembre 2026, mentre l’apertura degli ordini è prevista per il 10 novembre 2026.
NDR 5500 gestisce l’analisi della rete su una piattaforma separata. Le funzioni firewall sono affidate ai modelli XGS 2380, 3380, 4580 e 5580, presentati nello stesso momento. Il nuovo bundle Xstream Plus non include un’appliance NDR 5500.
Quali attacchi rende visibili NDR
Un dispositivo compromesso può inizialmente comportarsi in modo discreto e successivamente tentare di raggiungere altri sistemi della rete. Sono proprio questi movimenti che NDR mira a rendere visibili. L’analisi cerca connessioni insolite, comunicazioni con infrastrutture degli attaccanti e schemi sospetti nel traffico. È particolarmente utile per dispositivi IoT, sistemi di produzione o altri dispositivi privi di un agente endpoint.
In Sophos Fusion, questi rilevamenti possono essere esaminati insieme ai dati di endpoint e firewall. Il team di sicurezza ottiene così ulteriori indicazioni sui dispositivi che comunicano tra loro e sui punti in cui un attacco potrebbe propagarsi. Nella modalità inline appropriata, l’appliance con l’add-on IDS/IPS può anche bloccare pacchetti dannosi noti.
L’analisi comprende la valutazione delle connessioni cifrate, il rilevamento di domini generati algoritmicamente e la valutazione del rischio delle sessioni. A queste funzioni si aggiungono motori di analisi delle intrusioni e dei dati. La console di indagine permette di esaminare rilevamenti e dispositivi visibili in rete, compresi quelli senza agente.
NDR valuta anche le caratteristiche delle connessioni cifrate senza doverne decifrare tutto il contenuto. È determinante quale traffico inviamo al sensore: per analizzare, ad esempio, la comunicazione tra dispositivi della stessa sottorete, occorre copiarla tramite mirroring sullo switch appropriato. Un punto di osservazione solo all’uscita Internet non basta.
Hardware e varianti bypass di NDR 5500
NDR 5500 è un dispositivo in formato 1U Long con architettura a due processori, due SSD e due slot Flexi Port. Sono inclusi due alimentatori sostituibili a caldo. Offre quindi una piattaforma dedicata senza dover prima predisporre un host di virtualizzazione separato.
| Caratteristica | Dotazione |
|---|---|
| Formato | 1U Long |
| Architettura | Due processori |
| Archiviazione | Due SSD |
| Alimentazione | Due alimentatori sostituibili a caldo |
| Slot Flexi Port | 2 |
| Variante in rame | 2 moduli con 4 porte bypass in rame da 1 GbE ciascuno |
| Variante in fibra | 2 moduli con 2 porte bypass in fibra da 10 GbE ciascuno, LC |
La scelta dei moduli dipende dai collegamenti in cui verrà inserita l’appliance: rame da 1 GbE o fibra da 10 GbE. La variante in rame offre otto porte bypass complessive, quella in fibra quattro. Poiché ogni collegamento inline occupa due porte, si ottengono quattro collegamenti in rame oppure due in fibra.
Connessioni e capacità di analisi
A seconda della variante dei moduli, NDR 5500 offre connessioni in rame da 1 GbE o in fibra da 10 GbE. Questi valori descrivono la velocità dei collegamenti. La quantità di traffico analizzabile contemporaneamente dipende anche dalle dimensioni dei pacchetti, dal numero di connessioni e dalle funzioni di analisi attive. Al momento della redazione manca ancora un dato preciso sul throughput per l’analisi NDR e il funzionamento IDS/IPS di NDR 5500.
Per la pianificazione conta il traffico nei punti di osservazione previsti. Se, ad esempio, si esegue il mirroring di più collegamenti interni, i rispettivi volumi si sommano sul sensore, indipendentemente dalla velocità della connessione Internet. Dimensioniamo quindi la soluzione in base al carico della rete interna e ai suoi picchi. Per l’impiego inline è inoltre essenziale che la capacità di analisi sia adeguata al collegamento che attraversa l’appliance.
Monitoraggio passivo o blocco attivo
SPAN/TAP: analizzare copie del traffico
Con SPAN o port mirroring, uno switch invia a NDR copie dei pacchetti selezionati. Un TAP fornisce il traffico attraverso un punto di acquisizione dedicato. L’appliance si trova quindi al di fuori del percorso di inoltro del traffico di produzione e non può scartare direttamente il pacchetto originale.
Sono essenziali i punti di osservazione corretti e una capacità sufficiente sulla porta di mirroring. Copiare più collegamenti molto utilizzati su una porta di capacità inferiore può causare la perdita di pacchetti. La nostra guida al traffic mirroring per NDR spiega come pianificare l’invio del traffico.
Passive Inline e Active Inline
Per entrambe le modalità inline, l’appliance Sophos richiede l’add-on IDS/IPS. In Passive Inline esamina il traffico che la attraversa senza bloccarlo attivamente. In Active Inline può bloccare pacchetti dannosi noti direttamente nel percorso del traffico mediante regole IPS.
In modalità inline, il traffico di produzione attraversa l’appliance. Diventa quindi importante anche il comportamento in caso di guasto: i moduli bypass permettono al traffico di aggirare l’analisi. Il comportamento del collegamento durante un’interruzione di corrente, un riavvio o un intervento di manutenzione va considerato nella pianificazione. Per l’introduzione consigliamo di iniziare in modalità di osservazione, valutando i rilevamenti prima di attivare i blocchi.
Le funzioni NDR integrate in Sophos Firewall restano distinte. NDR Essentials o Active Threat Intelligence sul firewall non costituiscono un’appliance NDR 5500 separata e non sostituiscono i suoi punti di osservazione pianificati secondo le esigenze della rete interna.
Prezzi e licenze
NDR 5500 è disponibile in due configurazioni. La variante in rame, SKU NC55XP00ZZPCCE, include due moduli bypass con quattro porte da 1 GbE ciascuno. È adatta alle reti in cui i collegamenti da monitorare utilizzano rame Gigabit. Il prezzo di listino dell’hardware è di 24.700 EUR IVA esclusa, inclusi entrambi i moduli.
La variante in fibra, SKU NC55XP00ZZPCDE, include due moduli bypass con due porte 10 GbE Fiber LC ciascuno. È la configurazione adatta all’inserimento nei corrispondenti collegamenti in fibra da 10 GbE e costa anch’essa 24.700 EUR IVA esclusa, moduli inclusi. La scelta dipende quindi dalle connessioni disponibili e dall’integrazione prevista nella rete.
Questi prezzi di listino servono come riferimento iniziale e si basano sul listino Benelux per dispositivi con cavi di alimentazione EU/UK, senza IVA e servizi specifici del progetto. Nei prossimi giorni creeremo nello shop la pagina prodotto con entrambe le varianti e i nostri prezzi di vendita. Gli ordini sono previsti dal 10 novembre; il termine di consegna verrà chiarito nella vostra offerta.
L’hardware è una parte del costo
La base è la licenza software Sophos NDR, il cui prezzo dipende dal numero di utenti e server protetti. Comprende il rilevamento comportamentale e un numero illimitato di implementazioni virtuali entro l’ambito coperto dalla licenza. L’appliance si acquista separatamente. Per le sue funzioni IDS/IPS basate su firme e per il funzionamento inline si aggiunge l’add-on IDS/IPS per appliance. Il blocco attivo richiede la modalità Active Inline.
Per l’hardware sono disponibili due livelli di supporto: Enhanced Support comprende, tra l’altro, assistenza 24 ore su 24, aggiornamenti software, assistenza remota e sostituzione anticipata dell’hardware. Enhanced Plus aggiunge gestione prioritaria, accesso a specialisti tecnici senior e un monte ore di consulenza remota variabile in base al dispositivo. Al lancio NDR viene proposto con licenza a termine; la disponibilità tramite MSP Flex resta da confermare. Il servizio MDR viene concordato separatamente.
In alternativa all’acquisto, le offerte Right of Use consentono l’utilizzo per un periodo limitato. Per entrambe le varianti dei moduli, i prezzi di listino IVA esclusa del pacchetto «NDR 5500 con Central NDR» sono 7.528,75 EUR per un anno, 22.586,25 EUR per tre anni e 37.643,75 EUR per cinque anni, ciascuno riferito all’intera durata.
La convenienza dipende dalla durata di utilizzo e dall’ambito di licenze e supporto richiesto. Nell’offerta riuniamo hardware o diritto d’uso, licenze per utenti e server, add-on e supporto, così da permettervi di confrontare il costo complessivo.
Quando conviene un’appliance dedicata
Un’appliance NDR dedicata è particolarmente interessante quando si vogliono monitorare segmenti di rete specifici su una piattaforma hardware separata. Se è già disponibile un’infrastruttura di virtualizzazione adeguatamente dimensionata, un’implementazione virtuale può risultare più economica. Per Active Inline sono invece centrali hardware supportato, cablaggio bypass e add-on.
Il valore deriva dalla visibilità sulle connessioni rilevanti e dalla successiva gestione dei rilevamenti. Servono responsabilità chiare: chi esamina un allarme, chi può bloccare e chi annulla un blocco errato? Un servizio MDR può supportare questo lavoro, ma è una prestazione distinta e non coincide con l’acquisto dell’appliance.
Sophos NDR Solution Brief
Il Sophos NDR Solution Brief riassume la soluzione in formato PDF.