
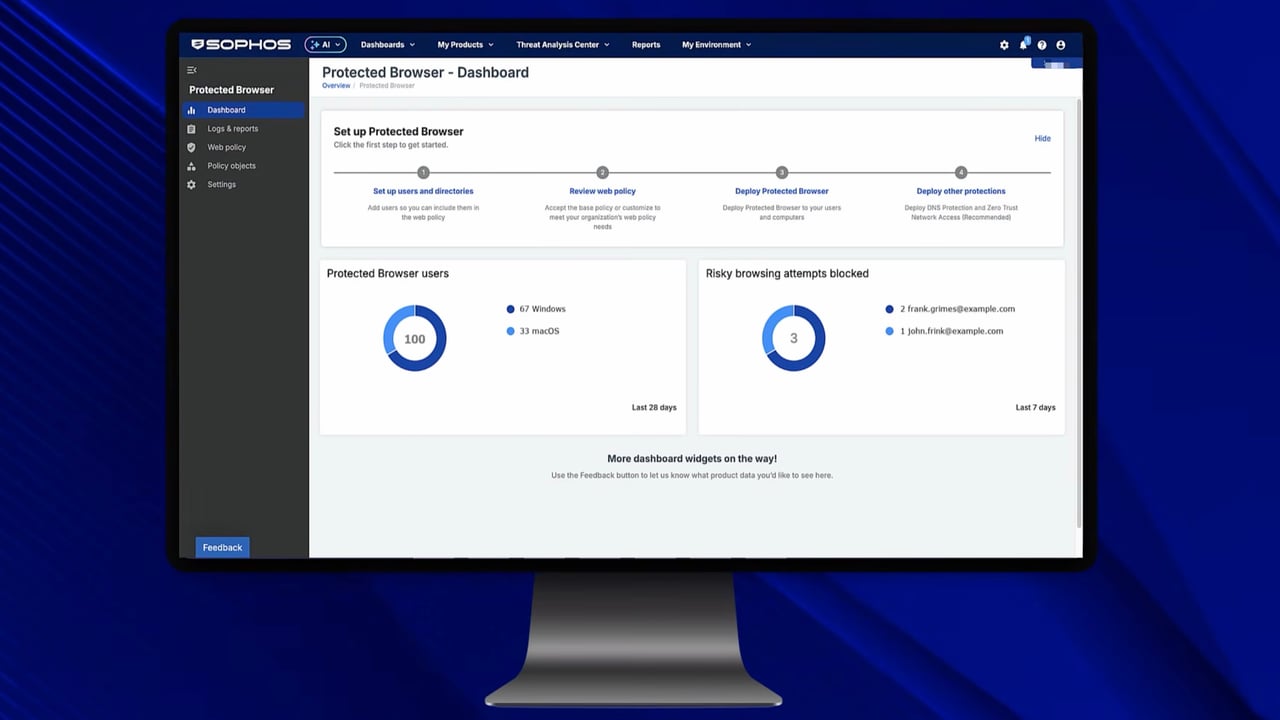
Sophos Protected Browser: funzioni, costi e limiti
Una dipendente può accedere ai dati dei clienti nel CRM. Questo non significa che possa copiarli in uno spazio cloud privato o in una chat con l’IA. Il firewall può consentire o bloccare l’accesso a un servizio. La questione diventa interessante quando un’applicazione deve restare accessibile, ma occorre impedire determinate operazioni sui dati.
Sophos Protected Browser applica criteri all’interno della sessione del browser. È questo il suo approccio aggiuntivo rispetto al semplice blocco di un sito web. La convenienza di un’ulteriore licenza dipende dalle applicazioni da proteggere e dalla capacità dell’organizzazione di far utilizzare sistematicamente il browser previsto.
Cos’è Sophos Protected Browser?
Protected Browser è un browser aziendale gestito per servizi SaaS e applicazioni web interne. I criteri si configurano in Sophos Fusion, precedentemente Sophos Central. Sono disponibili un browser completo per Windows e macOS e un’estensione per i browser Chromium supportati.
Le due varianti non sono equivalenti. L’estensione facilita l’introduzione in un ambiente browser esistente. Alcune funzioni, tra cui l’accesso RDP/SSH senza agente e il controllo della condivisione dello schermo o delle registrazioni, richiedono il browser completo. La panoramica del prodotto nella nostra KB spiega queste differenze.
Endpoint Protection resta responsabile della protezione del dispositivo. Un browser non sostituisce gli aggiornamenti del sistema operativo, la protezione antimalware o la sicurezza delle altre applicazioni. Il suo valore consiste nelle regole aggiuntive per le sessioni web protette.
Quali operazioni sui dati si possono limitare?
I criteri web e i confini dei dati permettono di definire quali operazioni sono consentite all’interno di determinate applicazioni. Tra queste rientrano le limitazioni al caricamento di file e allo scambio di dati tramite gli appunti. Profili diversi stabiliscono, ad esempio, se i dati devono rimanere all’interno di destinazioni definite o se possono essere incollati dall’esterno.
Per un’applicazione IA consentita, questa è una differenza concreta rispetto a un blocco generale: il servizio può restare accessibile mentre si limitano il caricamento di file o determinate operazioni di copia. I Safe AI Controls descrivono le varianti adatte.
Questo controllo delle operazioni non comprende automaticamente lo scopo aziendale di un testo. «Correzione ortografica consentita, analisi dei contratti vietata» non diventa così una regola sui contenuti applicata in modo affidabile. Un dipendente può inoltre digitare nuovamente le informazioni a mano. Occorre verificare quali operazioni vengono effettivamente impedite con il profilo scelto e la versione del browser utilizzata.
Un esempio sensato è un team di progetto esterno: può usare un’applicazione web interna, ma non deve trasferirne i file nei propri servizi. Se i confini dei dati necessari funzionano e i flussi di lavoro restano utilizzabili, si ottiene un valore aggiunto verificabile. La sola installazione di un altro browser non offre ancora questa protezione.
Si può semplicemente aggirare il browser?
Installare un altro browser non crea di per sé una regola di accesso vincolante. Se la stessa applicazione SaaS rimane accessibile senza modifiche da Chrome privato o da un dispositivo non gestito, i controlli previsti di Protected Browser non si applicano automaticamente a questi accessi.
Per alcune applicazioni SaaS si può imporre l’uso del browser completo Protected Browser. La procedura documentata integra Microsoft Entra ID oppure Okta e un piano dati ZTNA. Con Entra ID, i prerequisiti comprendono P1, un’integrazione SAML adeguata e Conditional Access. Si tratta di un’integrazione aggiuntiva, non di un interruttore che limita automaticamente qualsiasi sito web al browser protetto.
Nel progetto pilota devono quindi riuscire due prove: l’accesso autorizzato funziona nel browser previsto, mentre l’accesso alternativo alla stessa applicazione protetta viene rifiutato. Un login riuscito verifica soltanto la prima metà.
Cosa aggiunge ad AI Defense e DNS Protection?
Sophos AI Defense riunisce l’utilizzo rilevato dell’IA e controlla gli accessi alle applicazioni. Protected Browser aggiunge controlli all’interno della sessione web. DNS Protection interviene invece a livello dei domini contattati. Questi prodotti svolgono compiti diversi, anche quando vengono utilizzati insieme.
Dall’aggiornamento del 21 ottobre 2026, Protected Browser può usare DNS Protection direttamente anche per le proprie richieste DNS. Questa integrazione è disponibile solo nel browser completo, non nell’estensione. I controlli del browser e del dispositivo devono quindi essere coordinati consapevolmente. Un dominio bloccato a livello di dispositivo non equivale a un confine dei dati all’interno di un’applicazione consentita.
Il precedente aggiornamento del 6 ottobre 2026 aveva aggiunto protezione quando si inseriscono credenziali aziendali su siti sospetti e ulteriori confini dei dati. Anche qui conta la configurazione concreta: un profilo che consente espressamente la condivisione dello schermo protegge in modo diverso rispetto a un profilo più restrittivo. Inoltre, un avviso prima dell’inserimento non equivale a un blocco obbligatorio.
Licenza, introduzione e impegno operativo
Sophos Protected Browser viene concesso in licenza per utente come parte di Sophos Workspace Protection. Il pacchetto include anche ZTNA, DNS Protection ed Email Monitoring System.
La gestione delle licenze tiene conto dell’utilizzo effettivo dei prodotti inclusi. Per un’offerta devono essere definiti il numero di utenti, i prodotti esistenti e il bundle desiderato. Non indichiamo un prezzo generico affidabile in euro, perché per questa combinazione non disponiamo di un’offerta verificata.
L’introduzione comprende distribuzione, accesso, aggiornamenti del browser ed eccezioni per le applicazioni i cui flussi di lavoro vengono limitati. La guida alla distribuzione descrive, tra l’altro, Intune e Jamf. In pratica, sceglierei inizialmente un gruppo di utenti e un’applicazione concreta, verificando caricamento, incolla, copia e accesso da browser alternativi. I report aiutano poi a interpretare l’utilizzo e i blocchi.
Quando conviene Protected Browser?
Lo prenderei in considerazione quando si elaborano regolarmente dati riservati in applicazioni web e i controlli esistenti distinguono soltanto tra servizio consentito e servizio bloccato. Il progetto pilota deve mostrare quale operazione indesiderata sui dati viene impedita in più e se è possibile limitare le applicazioni protette al browser previsto.
Chi vuole soltanto bloccare alcuni siti IA dovrebbe usare prima le funzioni Endpoint e Firewall già disponibili. Chi si aspetta una valutazione intelligente di ogni prompt o protezione in qualsiasi applicazione desktop o API non la ottiene con un criterio del browser. Il motivo dell’acquisto deve essere un controllo disponibile oggi ed efficace nel proprio flusso di lavoro.
Domande frequenti
Sophos Protected Browser sostituisce la protezione Endpoint?
Si può consentire una chat IA e bloccare il caricamento di file?
Basta l'installazione per fare usare a tutti soltanto questo browser?
