
Attivare e gestire Sophos Firewall Central Reporting
Con Central Firewall Reporting, Sophos Firewall invia dati di log selezionati a Sophos Fusion. Questo consente di valutare, memorizzare e condividere report centralmente quando necessario.
L’articolo spiega come attivare il Central Reporting, quali punti verificare in anticipo e come controllare se i dati di log arrivano a Sophos Fusion.
Quale articolo di logging è adatto?
Central Firewall Reporting è un componente dell’architettura di log. A seconda dell’obiettivo, un altro punto di partenza potrebbe essere più adatto:
- Valutare report e log del firewall in Sophos Fusion: Questo articolo
- Inviare un report locale del firewall in PDF ogni giorno o ogni settimana: Pianificare i report Sophos Firewall e inviarli via e-mail
- Verificare singole connessioni, ID regola, ID NAT o flusso di pacchetti in tempo reale: Testare le regole di Sophos Firewall con Log Viewer, Policy tester e Packet Capture
- Inviare log a un proprio SIEM o server di log: Inviare Syslog di Sophos Firewall a SIEM
- Classificare file di log locali, servizi e Advanced Shell: Risoluzione dei problemi di Sophos Firewall: Servizi e Log
- Salvare log per il supporto Sophos o Avanet: Salvare i log di Sophos Firewall per supporto o analisi
- Tracciare modifiche di configurazione: Verificare i log di audit trail di Sophos Firewall
- Valutare rilevamenti NDR o Active Threat Response: Gestire Sophos Firewall NDR e Active Threat Response
- Analizzare record NetFlow v5 provenienti da regole firewall con logging attivo in modo mirato: Configurare e testare NetFlow su Sophos Firewall
- Analizzare campioni di traffico e contatori di interfaccia: Configurare il monitoraggio sFlow su Sophos Firewall
- Controllare periodicamente lo stato del sistema, i report di sicurezza e gli eventi amministrativi: Checklist quotidiana di amministrazione di Sophos Firewall
Questa distinzione è importante: Central Reporting è utile per report, ricerca e cronologia in Sophos Fusion. Per il troubleshooting in tempo reale sul firewall, pacchetti di log per il supporto, correlazione SIEM o analisi dei flussi, sono necessari altri strumenti.
Quando Central Firewall Reporting è utile
Central Firewall Reporting è particolarmente utile quando si gestiscono più firewall o quando i report devono essere valutati regolarmente.
Esempi tipici:
- Panoramica centrale su più firewall.
- Report regolari per gestione o operazioni.
- Analisi di eventi web, applicazioni, IPS, VPN o di rete.
- Conservazione più lunga e ricerca più semplice nei dati di log.
- Supporto nel troubleshooting e nelle revisioni di sicurezza.
Per un’analisi in tempo reale direttamente sul firewall, spesso sono sufficienti i log locali. Per valutazioni a lungo termine, Central Reporting è decisamente più comodo. Se invece i log devono essere inviati a un proprio SIEM o server di log esterno, è più adatto Inviare Syslog di Sophos Firewall a SIEM.
Prerequisiti
Prima dell’attivazione, è necessario verificare:
- Il firewall è registrato in Sophos Fusion.
- Il firewall ha accesso a Internet per i servizi Sophos necessari.
- DNS e orario funzionano correttamente.
- La licenza utilizzata supporta la funzione di reporting desiderata.
- Il firewall è visibile in Sophos Fusion.
- È disponibile un account con il ruolo Super admin nel tenant Sophos Fusion interessato (in precedenza Sophos Central) per approvare il reporting dopo l’attivazione locale.
Se il firewall non è ancora registrato in Sophos Fusion, è necessario farlo prima. Senza registrazione, Central Firewall Reporting non può essere attivato.
I permessi locali di WebAdmin, la registrazione tramite OTP o credenziali e la successiva approvazione del servizio sono passaggi distinti. Né i diritti di amministratore locale né una registrazione riuscita sostituiscono l’approvazione di un Super admin del tenant. Le sue credenziali non devono essere condivise con gli operatori che utilizzano OTP; il Super admin approva il servizio con il proprio account.
Attivare Central Reporting
Central Firewall Reporting viene attivato in due fasi: prima sul firewall e poi in Sophos Fusion.
- Accedere al WebAdmin di Sophos Firewall.
- Aprire System > Sophos Central.
- Sotto Sophos Central registration, verificare se il firewall è registrato.
- Se il firewall non è registrato, selezionare Register e accedere con l’account Sophos Fusion appropriato.
- Attivare Sophos Central services o selezionare Configure se il servizio è già attivo.
- In Firewall Management and Reporting from Sophos Central, selezionare Use Sophos Central reporting.
- Facoltativamente, selezionare Use Sophos Central management se si desidera gestire centralmente anche il firewall.
- Facoltativamente, selezionare Send configuration backup to Sophos Central se si desidera archiviare i backup in Central mentre Central Management è attivo.
- Selezionare Apply.
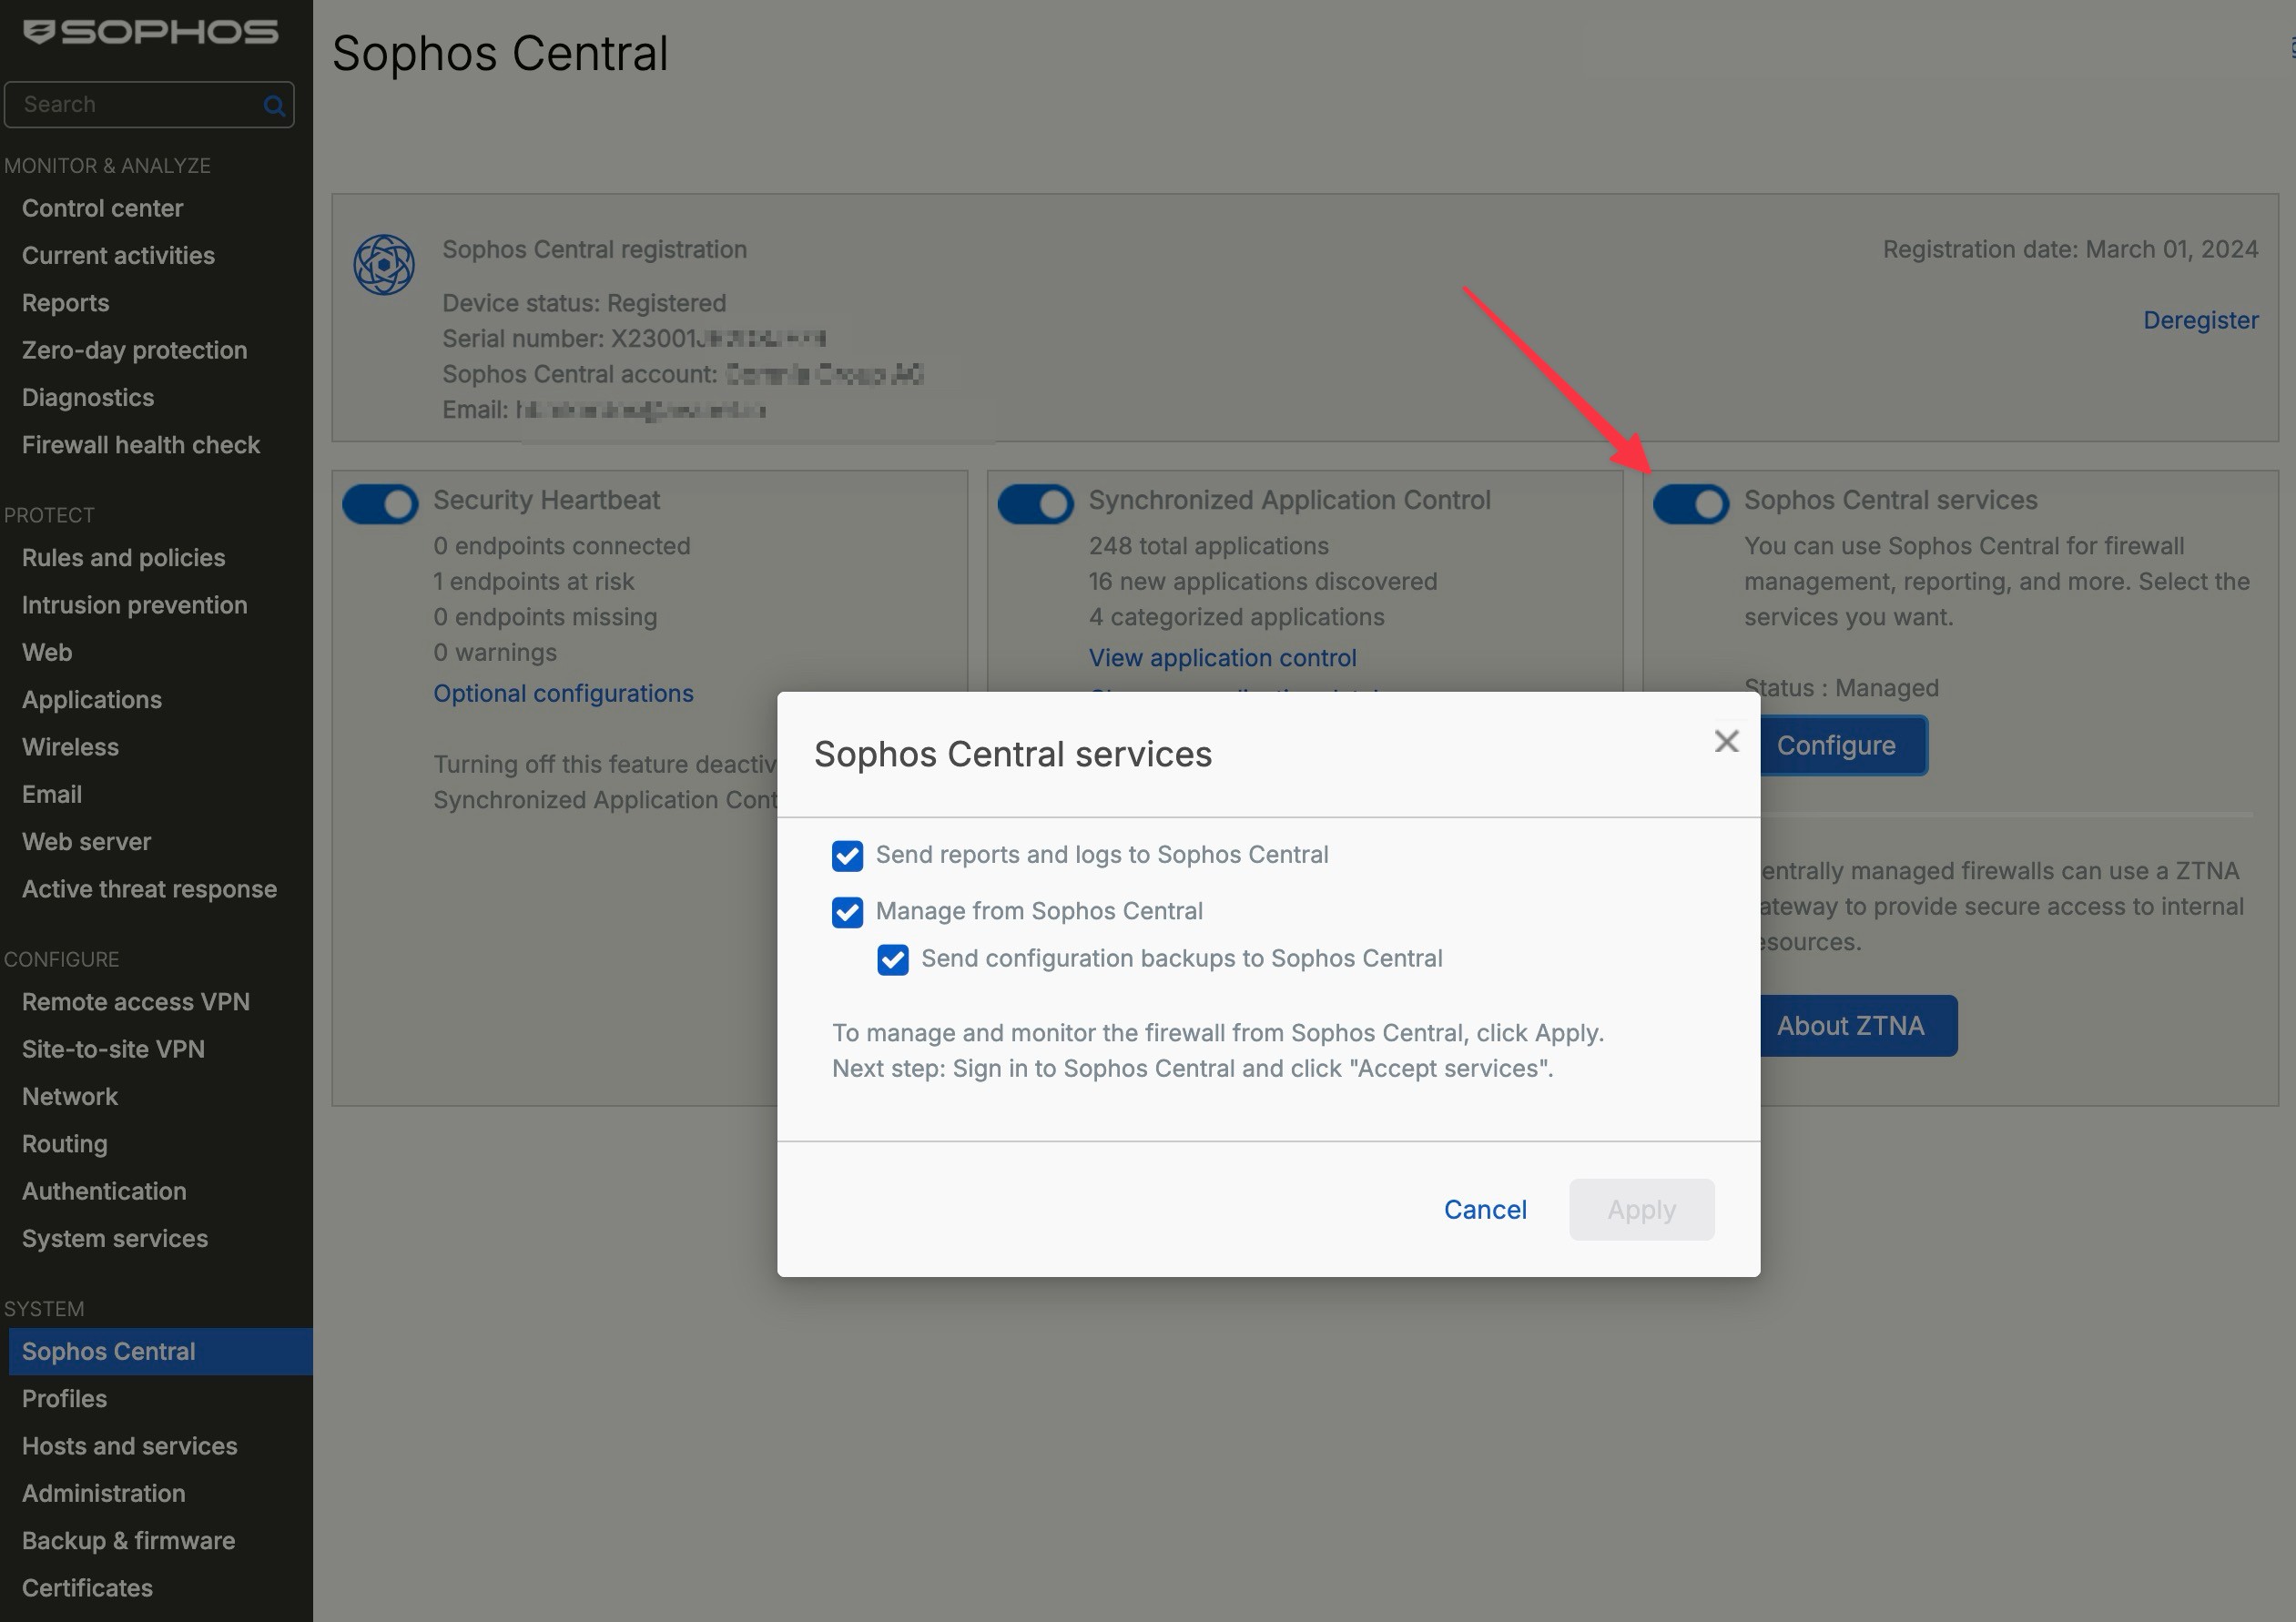
Lo screenshot mostra ancora il nome precedente del campo. In SFOS 22 la stessa opzione si chiama Use Sophos Central reporting; per la configurazione usare il nome attuale del passaggio 6.
Dopo il salvataggio, il servizio deve essere confermato in Sophos Fusion:
- Accedere a Sophos Fusion con un account che abbia il ruolo Super admin nel tenant interessato.
- Aprire My Products > Firewall Management > Firewalls.
- Cercare il firewall con lo stato o il simbolo Approval pending.
- Selezionare Accept services.
Dopo l’attivazione, il firewall inizia a inviare a Sophos Fusion i dati di log selezionati. Trasmissione ed elaborazione non sono immediate: il firewall invia i dati almeno ogni cinque minuti e l’elaborazione in Central può richiedere altri cinque-trenta minuti. Per il primo controllo, attendere quindi fino a 35 minuti prima di modificare nuovamente la configurazione.
Quali dati vengono trasmessi
Quali tipi di log vengono inviati a Sophos Fusion vengono definiti direttamente sul firewall.
Il percorso del menu è Configure > System services > Log settings.
In Log settings, Local reporting e Central reporting sono colonne indipendenti. Un tipo di log può quindi essere archiviato localmente, in Central o in entrambe le destinazioni. Central reporting non dipende da Local reporting. La relativa regola firewall o SSL/TLS Inspection deve però prima generare l’evento con Log firewall traffic o Log connections.
L’interfaccia raggruppa i tipi sotto Firewall, IPS, Antivirus, Anti-spam, Content filtering, Events, Web server protection, Active threat response, Wireless, Heartbeat, System health, Zero-day protection e SD-WAN. Per eventi VPN o amministrativi, selezionare le voci pertinenti e generare poi un evento specifico per verificarne l’arrivo.
Per Wireless, Access points & SSID è disattivato per impostazione predefinita in Local reporting, poiché questi log non compaiono nel Log Viewer locale. Possono comunque essere inviati a Sophos Fusion o a un server Syslog.

Non tutti gli ambienti devono inviare tutti i dati a Sophos Fusion. In ambienti produttivi, è opportuno verificare quali tipi di log sono realmente necessari e se vengono rispettate le normative interne sulla protezione dei dati.
⚠️ Più tipi di log vengono inviati a Sophos Fusion, più velocemente verrà consumato lo spazio disponibile. Per ambienti produttivi, è importante decidere consapevolmente quali log sono realmente necessari per operazioni, sicurezza e conformità.
È importante anche distinguere tra log e report: la selezione in Central reporting controlla quali event log vengono inviati a Sophos Fusion. Questa selezione non sostituisce automaticamente i report locali on-box e non equivale a un pacchetto completo di log per il supporto.
Quanto tempo Sophos conserva i log
La durata della conservazione dipende dalla licenza e dallo spazio disponibile. È importante: vale sempre il limite che viene raggiunto per primo. Se lo spazio è pieno, i dati più vecchi vengono rimossi secondo il principio FIFO.
- Central Firewall Reporting senza licenza di reporting aggiuntiva: Fino a 7 giorni. Disponibile con un abbonamento firewall attivo. Lo spazio è limitato e dipende dal modello.
- Xstream Protection Bundle: Fino a 30 giorni. Corrisponde a un’autorizzazione limitata di Central Firewall Reporting Advanced.
- Central Firewall Reporting Advanced: Fino a 365 giorni. Ogni licenza CFR Advanced aumenta lo storage disponibile di 100 GB. I firewall con volume di log molto elevato possono richiedere più di una unità da 100 GB per raggiungere realisticamente la retention massima.
Basic Reporting consente di generare report in Central, ma non di includere il firewall in report pianificati o di gruppo. Xstream e CFR Advanced aggiungono download PDF, HTML e CSV, oltre a report salvati, pianificati e di gruppo.
La licenza Central Firewall Reporting Advanced può essere acquistata presso Avanet: Central Firewall Reporting Advanced. Il datasheet descrive Central Firewall Reporting anche come reporting basato su cloud con ricerca, report e fino a 365 giorni di conservazione: Datasheet Sophos Central Firewall Reporting.
In tutte le varianti, storage e retention massima agiscono insieme. Non appena viene raggiunto un limite, i dati più vecchi vengono rimossi secondo il principio first-in-first-out. Una licenza con una retention massima lunga quindi non garantisce automaticamente che ogni firewall conservi davvero i dati così a lungo.
Gestire licenza Reporting e dati salvati
In Profilo > Licensing > Product licenses > Central Firewall Reporting > Manage si assegnano o revocano licenze Reporting a una Firewall tramite più o meno. La vista mostra dispositivo, indirizzo IP, modello, tipo di licenza, spazio Central occupato, upload medio giornaliero, periodo di conservazione e data più vecchia ancora disponibile. Le Firewall possono essere cercate per numero di serie.
Il menu Actions contiene comandi operativamente molto diversi:
- Associate licenses and data with replacement device trasferisce licenza Reporting e dati esistenti a un dispositivo sostitutivo.
- Reclaim all licenses (convert to basic) riporta la Firewall a Basic Reporting ed elimina log e report già conservati.
- View device reports apre il Report Hub del dispositivo.
- Delete log data elimina definitivamente tutti i dati di log Central della Firewall. L’azione viene registrata e può essere documentata con una motivazione.
- Delete log data and unregister from Sophos Fusion rimuove anche la registrazione Central. Anche questo processo è irreversibile e viene registrato.
La revoca di una licenza non è quindi soltanto una modifica commerciale. Prima di Reclaim, eliminazione o Unregister si esportano i report necessari, si approva la decisione di conservazione e si chiarisce la futura fonte log o registrazione sostitutiva.
Pianificare conservazione e responsabilità
Central Reporting non dovrebbe essere attivato solo tecnicamente. Prima deve essere chiaro quali tipi di log sono davvero necessari, per quanto tempo i dati devono essere disponibili e chi controlla regolarmente i report.
Per l’operatività, questi punti dovrebbero essere documentati:
- Scopo della raccolta dati: troubleshooting, revisione della sicurezza, audit, report di gestione o supporto.
- Tipi di log necessari, ad esempio firewall, web, IPS, VPN o Active Threat Response.
- Durata di conservazione desiderata e licenza appropriata.
- Proprietario per modelli di report, report pianificati ed escalation.
- Normative sulla protezione dei dati o conformità per dati utente, URL e di rete.
- Decisione se è necessario anche Syslog o SIEM.
Se i log sono rilevanti per Incident Response o audit, non si dovrebbe aspettare un guasto per verificare se i dati sono completi. Un breve report di controllo mensile è spesso sufficiente per vedere se i tipi di log previsti arrivano e se il consumo di spazio è in linea con la conservazione pianificata.
Verificare l’arrivo dei log
Dopo l’attivazione, i dati non appaiono sempre immediatamente in Sophos Fusion. È consigliabile prevedere alcuni minuti di ritardo.
Successivamente, verificare questi punti:
- Accedere a Sophos Fusion.
- Aprire My Products > Firewall Management > Report Hub.
- Selezionare il firewall interessato.
- Verificare la visibilità degli eventi attuali.
- Creare un report semplice per test.

Se non sono visibili dati, si dovrebbe prima verificare connessione, licenza e impostazioni di log.
Validare il reporting in modo mirato
Un report con dati non prova ancora che Central Reporting sia completamente utilizzabile per l’operatività. Dopo l’attivazione, dovrebbe essere eseguito almeno un piccolo piano di validazione.
Test consigliati:
- Verificare i log delle regole del firewall: Attivare una regola di test con logging e cercare nel Report Hub per Source, Destination e Rule ID. L’evento deve essere visibile con firewall, ora e azione corretti.
- Verificare gli eventi web o applicativi: Eseguire un test noto di Web o Application Control. Categoria, utente o IP client devono comparire nel report appropriato.
- Verificare gli eventi VPN: Stabilire e interrompere una connessione di test. Login, connessione e disconnessione devono essere visibili nel periodo scelto.
- Confrontare la base temporale: Confrontare l’ora del firewall, il periodo di Sophos Fusion e il fuso orario locale. Gli eventi non devono comparire in un periodo inaspettato.
- Valutare la conservazione: Verificare i dati meno recenti nel Report Hub e osservare il consumo di spazio. La conservazione disponibile deve essere adeguata alla licenza e allo scopo interno.
- Ricontrollare Log settings: In System services > Log settings, verificare che le regole firewall generino Log firewall traffic e che le regole SSL/TLS Inspection abbiano Log connections attivo quando necessario.
Con più firewall, si dovrebbe inoltre verificare se nome host, numero di serie, modello o posizione sono chiaramente riconoscibili. Altrimenti, un futuro caso di sicurezza o supporto diventa inutilmente complicato, poiché gli eventi sono presenti ma non possono essere rapidamente associati al dispositivo corretto.
Creare un report riproducibile
In My Products > Firewall Management > Report Generator, selezionare il firewall, un Report template e il Time frame. Tutti i filtri aggiunti in Query devono corrispondere. Generate crea quindi il report.
Per un test riproducibile, utilizzare ad esempio il template Firewall, un intervallo breve e Source IP = 192.0.2.25. Sostituire questo indirizzo di documentazione con l’IP reale del client di test. L’uguaglianza distingue maiuscole e minuscole; per corrispondenze parziali o una subnet usare ~ con *, ad esempio Source IP ~ 192.0.2.*. Un intervallo superiore a 30 giorni può inserire il report nella Queue, dove viene eliminato automaticamente dopo 24 ore.
Con Xstream o CFR Advanced, Save Template conserva colonne, grafico e filtri, ma non i dati. Schedule esporta in PDF, HTML o CSV. I file in Scheduled Exports vengono eliminati dopo 90 giorni. Se il report contiene dati personali, preferire il link e-mail protetto da accesso all’allegato.
Report utili per l’operatività:
- Applicazioni più bloccate.
- Categorie web con traffico elevato.
- Connessioni VPN.
- Eventi IPS.
- Eventi NDR e Active Threat Response.
- Regole principali per numero di hit.
- Valutazioni basate su utente o host.
Se le categorie web non devono solo essere valutate, ma segnalate attivamente in caso di accessi critici, è adatto Utilizzare categorie web di Sophos Firewall e avvisi istantanei.
Per controlli operativi ricorrenti, è possibile pianificare report o salvarli come modelli. Se si utilizzano NDR Essentials o NDR Active Threat Intelligence, il flusso di lavoro da Gestire Sophos Firewall NDR e Active Threat Response dovrebbe essere collegato con Central Reporting o valutazione SIEM.
Sospendere il reporting senza eliminare registrazione o dati
Per una sospensione controllata, annotare prima le voci abilitate nella colonna Central reporting, ad esempio con uno screenshot. In System > Sophos Central > Sophos Central services > Configure, disattivare quindi Use Sophos Central reporting. Il firewall rimane registrato; Central Management e i backup sono servizi separati. La disattivazione del reporting non avvia di per sé l’eliminazione dei dati, ma quelli esistenti restano soggetti ai limiti di conservazione e spazio della licenza e continuano a scadere secondo il principio FIFO.
Per riprendere, riattivare l’opzione, far accettare se necessario Approval pending con Accept services da un Super admin del tenant Sophos Fusion interessato e ripristinare la stessa selezione in Configure > System services > Log settings. Generare nuovamente l’evento di test e cercarlo nel Report Hub.
⚠️ Reclaim all licenses (convert to basic), Delete log data e Delete log data and unregister from Sophos Fusion non sono opzioni di ripristino per una sospensione. Reclaim elimina i log e i report memorizzati del firewall. Delete log data elimina i relativi log in Central, mentre Delete log data and unregister from Sophos Fusion rimuove anche il firewall da Central. Le eliminazioni sono irreversibili.
Risoluzione dei problemi
Nessun dato in Sophos Fusion
Verificare che il firewall sia online e possa comunicare con Sophos Fusion, oltre a DNS, gateway predefinito e orario. In System > Sophos Central > Sophos Central services > Configure, confermare quindi che Use Sophos Central reporting sia ancora attivo e che in Sophos Fusion non sia in sospeso l’approvazione del servizio.
Se il firewall è gestito tramite Sophos Fusion ma non fornisce report, l’accesso di gestione e il reporting devono comunque essere verificati separatamente. Un login Central funzionante sul firewall non prova automaticamente che tutti i tipi di log selezionati arrivino anche nel Report Hub.
Mancano solo alcuni tipi di log
In Configure > System services > Log settings, verificare la colonna Central reporting. Local reporting è una destinazione indipendente e non deve essere attivo per l’invio a Central.
Spesso non manca la connessione Central, ma l’evento effettivo:
- Le regole del firewall non hanno attivato Log firewall traffic.
- Sotto System services > Log settings, la colonna Central reporting per il tipo di log non è attiva.
- Il report scelto considera un altro periodo o un altro firewall.
- I report utente o web rimangono vuoti perché il firewall non vede l’identità dell’utente.
- Mancano eventi NDR o Active Threat Response perché la funzione è attiva globalmente, ma non completamente integrata in regole o logging.
I report mostrano dati vecchi
Central Reporting non lavora in tempo reale. Verificare il periodo selezionato nel report e attendere alcuni minuti prima di modificare di nuovo la configurazione. Per i nuovi eventi un ritardo è normale, perché il firewall invia i dati periodicamente e Sophos Fusion li elabora dopo.
Se i dati sembrano costantemente ritardati o incompleti, non si dovrebbe ripetere più volte la stessa impostazione. È meglio un test definito con orario, Source, Destination, tipo di log e firewall previsto. Successivamente, è possibile confrontare in modo pulito Log Viewer, Central Report Hub e, se necessario, Syslog o log locali.
Troppi o troppo pochi dati
Adattare la selezione dei log e i filtri in Sophos Fusion. Per audit o casi di supporto, può essere utile raccogliere più dati. Per l’operatività normale, spesso sono sufficienti report mirati.
Troppi dati non sono solo un problema di spazio. Anche l’analisi diventa più difficile se nessuno controlla regolarmente i report. Troppi pochi dati sono invece critici se in un incidente mancano esattamente eventi di firewall, VPN, web o IPS. Pertanto, la selezione dei log non dovrebbe essere impostata una volta per tutte, ma dovrebbe adattarsi ai casi d’uso pianificati.
Verificare Central Reporting dopo modifiche
Dopo determinate modifiche, Central Reporting dovrebbe essere controllato consapevolmente:
- Aggiornamento firmware o rollback.
- Failover HA o sostituzione di un dispositivo.
- Modifica alla registrazione o ai servizi di Sophos Fusion.
- Nuove regole del firewall, policy web, policy IPS o profili VPN.
- Cambio di licenza, bundle o autorizzazione Reporting-Advanced.
- Reimage, ripristino o migrazione a un nuovo modello.
Per modifiche centrali tramite Sophos Fusion, è adatta anche la Sophos Fusion Firewall Management Task Queue. Lì si può vedere se Central ha applicato con successo una modifica al firewall. Per modifiche di configurazione locali, si dovrebbero includere Audit Trail Logs e, in caso di problemi con le regole, il Log Viewer con Policy Test e Packet Capture.
Salvare i log per casi di supporto
Central Reporting non sostituisce ogni analisi locale dei log. Se il supporto Sophos o Avanet richiede una raccolta completa di log locali, è possibile esportare i log del firewall.
Per casi di supporto, è quindi importante distinguere chiaramente:
- Mostrare cronologia, report, utenti interessati o eventi principali: Central Reporting
- Verificare singola connessione in tempo reale: Log Viewer, Policy Test e Packet Capture
- Verificare errori di servizio, log di debug o stato del modulo: file di log locali e log di servizio
- Fornire pacchetto completo per supporto Sophos o Avanet: esportazione log locale o rapporto di troubleshooting consolidato
Nella pratica, Central Reporting è spesso il miglior punto di partenza, poiché consente di restringere rapidamente la finestra temporale, il firewall, l’utente, l’IP di origine e la regola interessata. Tuttavia, per l’analisi delle cause effettive, sono spesso necessari anche log locali, specialmente per problemi di VPN, WAF, IPS, HA, sistema o servizi. Il flusso di lavoro è descritto in Salvare i log di Sophos Firewall per supporto e analisi. Per l’assegnazione di moduli e servizi, aiuta anche Risoluzione dei problemi di Sophos Firewall: Servizi e Log.
Raccomandazioni operative
Central Firewall Reporting è particolarmente utile quando si gestiscono più firewall o si necessitano report regolarmente. Per il troubleshooting, è utile utilizzare insieme log locali e Central Reporting: Central per panoramica e cronologia, log locali per analisi dettagliata direttamente sul firewall.
In ambienti produttivi, Central Reporting dovrebbe essere trattato come un processo operativo:
- Selezionare i tipi di log in base allo scopo, non attivare semplicemente tutto.
- Assegnare un proprietario del report che controlli realmente i report pianificati e le tendenze anomale.
- Controllare regolarmente il consumo di spazio e i dati più vecchi disponibili.
- Dopo aggiornamenti firmware, failover HA, ripristino o cambio di licenza, eseguire un breve test di reporting.
- Definire almeno un test di incidente: ritrovare IP di origine, ID regola, utente VPN o categoria web nel Report Hub.
- Per le operazioni di sicurezza, decidere quali eventi rimangono in Central e quali vengono inviati anche a un SIEM.
Per ambienti piccoli, spesso è sufficiente un controllo mensile su report di firewall, web, VPN e IPS. In caso di più sedi, operazioni MSP o requisiti di conformità, dovrebbe esistere un appuntamento fisso di revisione. Quindi si verifica se i tipi di log previsti arrivano ancora, se spazio e licenza corrispondono alla conservazione desiderata e se i report rispondono rapidamente alle domande giuste in caso di emergenza.
Se i log sono rilevanti per operazioni di sicurezza, Incident Response o conformità, dovrebbe essere deciso anche se è necessario Syslog a un SIEM. Central Reporting è molto utile per le valutazioni di Sophos Fusion, ma non sostituisce automaticamente un archivio di log multi-vendor o un processo SOC.