
Sophos Firewall: verificare spazio e gestire report
Se un Sophos Firewall avverte di spazio di archiviazione insufficiente, non eliminare immediatamente i file o disattivare i report. Innanzitutto deve essere chiaro quale partizione è interessata, se la causa sono report locali, log, code di posta, quarantena, file di supporto o un disco rigido virtuale troppo piccolo.
L’articolo spiega come verificare lo stato di archiviazione su Sophos Firewall, gestire i report locali in modo controllato e disattivare i report on-box solo quando se ne comprendono le implicazioni. Per la conservazione dei log a lungo termine, Sophos Fusion Firewall Reporting è spesso un’aggiunta migliore perché non dipendi solo dai dati dei report locali sull’appliance.
⚠️ Importante: l’eliminazione dei report rimuove irrimediabilmente i dati dei report locali. La disattivazione di On-Box Reports interrompe la generazione dei report locali nel suo complesso. Queste operazioni sono distinte dall’archiviazione e dalla pulizia degli Event Logs e dei Troubleshooting Logs. Prima di procedere, occorre verificare se i dati necessari siano stati esportati, siano archiviati centralmente o non siano più richiesti per finalità di supporto e audit.
Quando lo spazio di archiviazione diventa critico
I problemi di archiviazione non si manifestano sempre allo stesso modo. Avvisi tipici sono:
- E-mail di avviso o segnalazione in Control Center relativa a un elevato utilizzo dello spazio su disco.
- I report si caricano lentamente, rimangono vuoti o non mostrano i dati correnti.
- I file di registro locali stanno crescendo rapidamente.
- I servizi di report o database producono errori.
- L’aggiornamento del firmware o l’installazione di un hotfix segnala spazio libero su disco insufficiente.
- Virtual Firewall è stato distribuito con un disco troppo piccolo.
- La protezione della posta, la quarantena o un elevato traffico web/applicazioni generano molti dati locali.
Se contemporaneamente si verificano errori I/O, riavvii insoliti o problemi del database, non bisognerebbe limitarsi a liberare spazio. Va verificato anche lo stato dell’SSD tramite SMART e i relativi servizi e log.
Se il firewall è già in modalità Failsafe, non bisogna eliminare prima Reports o file. Verificare Sophos Firewall in modalità Failsafe spiega come salvare lo stato visualizzato e i messaggi di errore presenti; solo in seguito si procede all’analisi mirata dello spazio di archiviazione.
Per i Reports esiste una soglia importante: per impostazione predefinita, il firewall avvisa quando la partizione rilevante raggiunge il 70 percento di utilizzo. Dall'80 percento la generazione dei report si arresta. Se il reporting si ferma per questo motivo, non basta scendere appena sotto l'80 percento; l’utilizzo deve tornare sotto la soglia di avviso affinché i Reports vengano generati di nuovo in modo affidabile.
La notifica via e-mail e SNMP alla soglia superiore è disattivata per impostazione predefinita. In System services > Notification list > Disk/Memory si attiva Reports disk usage exceeded threshold per e-mail, SNMP o entrambe le destinazioni. Questo non sostituisce il monitoraggio dell’avviso precedente: Control Center e Log Viewer mostrano già la soglia inferiore e il successivo superamento.
Per appliance molto piccole bisogna inoltre verificare se i report locali siano supportati. Sophos indica XGS 87/87w e XGS 88/88w come modelli senza On-Appliance Reporting. In questi ambienti, la conservazione centralizzata tramite Sophos Fusion (in precedenza Sophos Central) o Syslog non è solo comodità, ma parte del design.
Cosa occupa spazio sul firewall
Molti dati operativi locali si trovano nell’area /var. Qui il firewall archivia tra l’altro Reports, Event Logs, Troubleshooting Logs e dati di altri componenti. Le singole aree hanno quote proprie a seconda del modello di appliance e delle funzioni usate. Un piccolo firewall di filiale non si comporta quindi come una grande appliance con maggiore capacità locale.
È importante distinguere:
- Reports: I report non vengono più salvati correttamente oppure devono essere accorciati o eliminati. Il rischio è una cronologia locale più breve e analisi mancanti.
- Event Logs: I log più vecchi vengono rimossi, mentre i nuovi eventi possono continuare a essere scritti. L’analisi storica diventa più breve.
- Troubleshooting Logs: I file di log compressi più vecchi vengono rimossi. Per analisi di supporto può mancare una finestra temporale importante.
- E-mail Quarantine: Le mail in quarantena più vecchie possono essere rimosse. Ne risentono tracciabilità e processi di rilascio.
- File temporanei o copiati manualmente: Questi file possono bloccare spazio inutilmente. La causa resta nascosta se vengono eliminati solo i Reports.
I report occupano lo spazio disponibile in /var. I log di diagnostica (tslog) hanno invece un’allocazione per componente in base al modello di appliance; i componenti critici ricevono più spazio. Dopo la rimozione dei vecchi file compressi, continuano a essere generati nuovi log. Lo spazio per la quarantena e-mail si sceglie in Email > Quarantine settings. Anche qui, dopo la rimozione dei vecchi messaggi, le nuove e-mail continuano a essere messe in quarantena. Questo non garantisce un periodo di conservazione specifico.
La quota degli Event Logs dipende dal modello di appliance. Come esempio per i modelli di fascia alta, Sophos indica al massimo il 15 per cento dell’intera partizione /var oppure il 50 per cento dello spazio /var attualmente libero, scegliendo il valore inferiore. Non è una quota fissa per ogni modello né una garanzia di un determinato periodo di conservazione.
SFOS genera per impostazione predefinita un avviso di componente quasi pieno solo per i Reports. Gli Event Logs eliminano le voci più vecchie, i Troubleshooting Logs i vecchi file compressi e la quarantena e-mail i messaggi più vecchi senza un proprio avviso di archiviazione. Conservazione esterna e monitoring devono quindi essere pianificati prima che una finestra temporale necessaria scompaia automaticamente.
Il Disk-Usage-Graph nel WebAdmin aiuta nella prima classificazione. Mostra separatamente signatures, dati di configurazione, Reports e spazio temporaneo. Non sostituisce un’analisi dettagliata, ma indica se sono più evidenti Reports, dati temporanei o altre aree.
La trappola più importante è confondere Reports e log. La conservazione dei Reports in Reports > Show Reports settings > Data management riguarda i Reports. Gli Event Logs per Log Viewer, Sophos Fusion e Syslog vengono invece gestiti in System services > Log settings. Se si accorcia solo la conservazione dei Reports, gli Event Logs locali non diventano automaticamente più piccoli.
Dopo uno spegnimento o un riavvio, SFOS può elaborare dati dei Reports ancora in attesa e assegnarli al giorno precedente al riavvio anziché all’ora reale dell’evento. Una voce con quella data non dimostra quindi da sola che il traffico si sia verificato in quel momento. Per una cronologia dell’incidente si correlano il report, l’uptime, gli Event Logs e gli eventuali log esterni disponibili.
Dopo gli upgrade c’è un altro punto importante: da SFOS 21.0 il firewall può gestire i Reports prima e dopo un upgrade in database di report separati. Nell’analisi di un giorno di upgrade può quindi apparire una selezione tra dati prima e dopo la migrazione. Se dopo un upgrade si torna a un firmware precedente, i Reports generati a partire dall’upgrade possono andare persi. Prima dei lavori sul firmware, i Reports locali rilevanti dovrebbero quindi essere esportati o disponibili centralmente.
Controlla lo spazio di archiviazione nella Console dispositivo
Per una rapida panoramica, è possibile verificare lo spazio su disco occupato nella Device Console. Il comando mostra le aree di archiviazione rilevanti di Sophos Firewall:
system diagnostics show disk
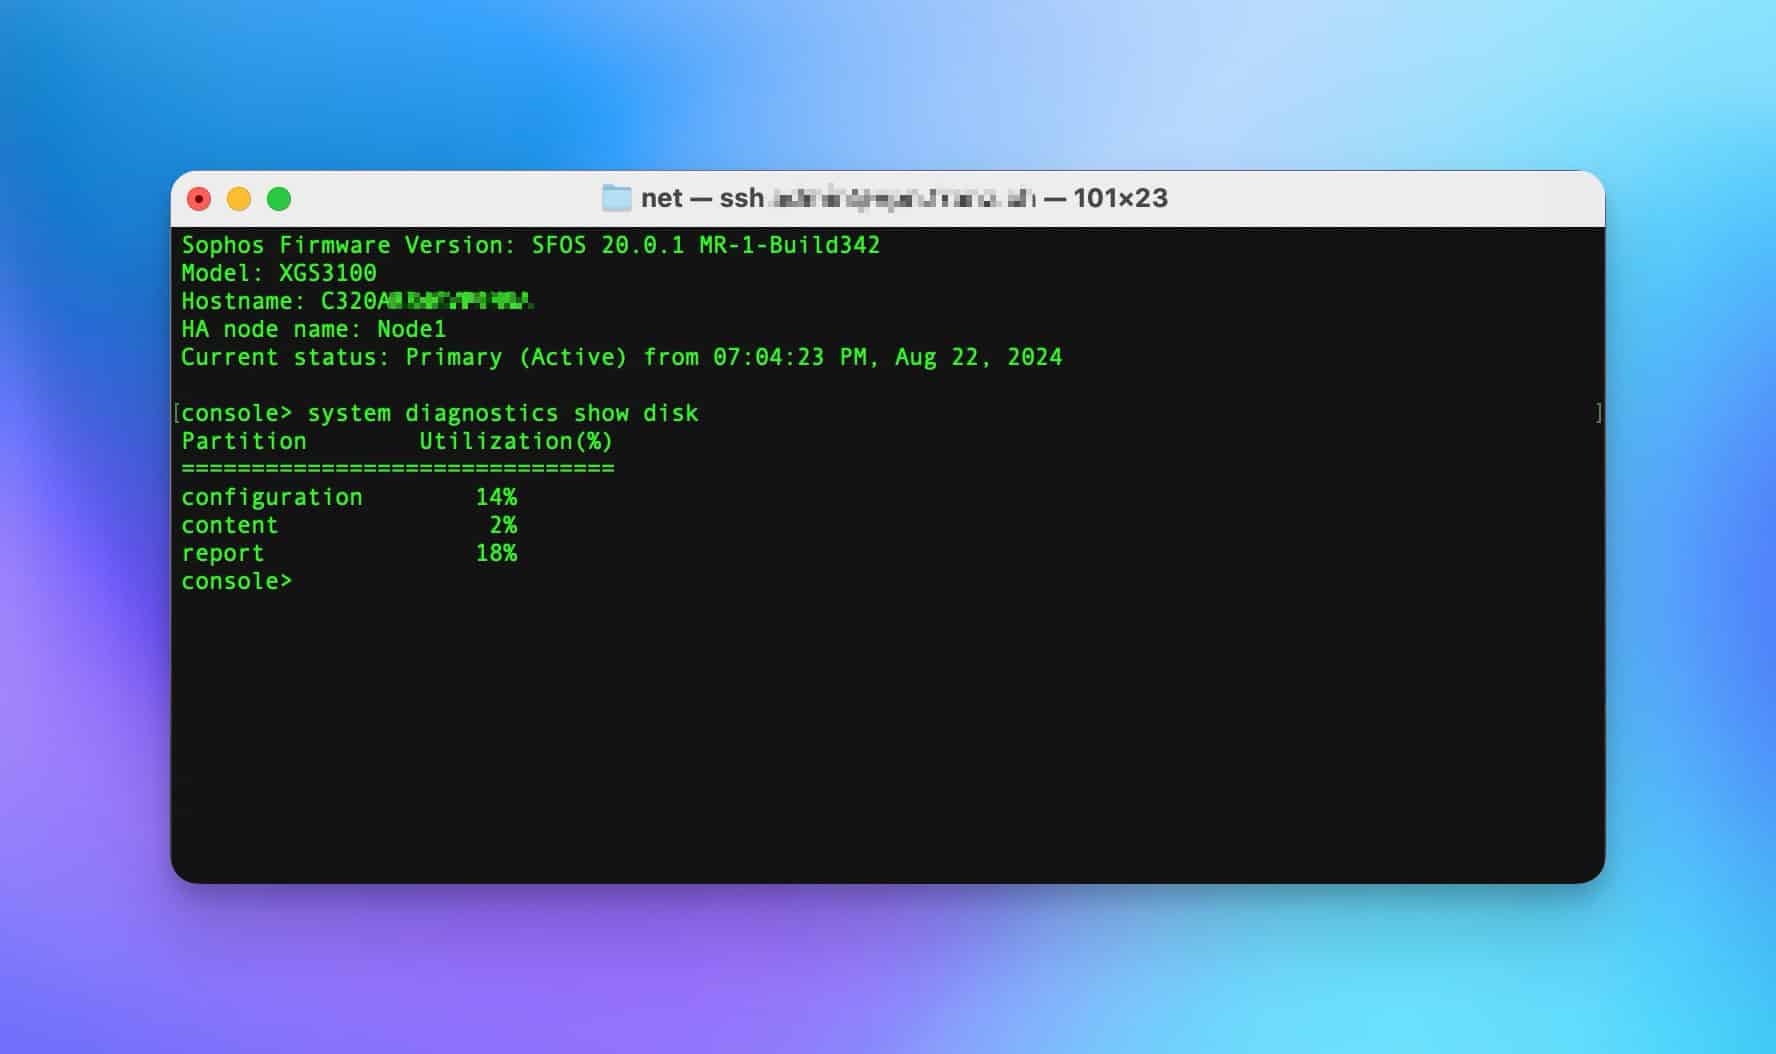
La Device Console è destinata ai comandi specifici di Sophos. Se è necessario preparare l’accesso tramite SSH, Sophos Firewall connettersi tramite SSH aiuta. Descrive inoltre il motivo per cui SSH dovrebbe essere consentito solo da reti amministrative affidabili.
Controlla lo spazio di archiviazione in Advanced Shell
Nell’Advanced Shell è possibile esaminare i file system più in dettaglio. Questo comando mostra le dimensioni, lo spazio occupato, lo spazio libero e la percentuale di utilizzo:
df -hkm
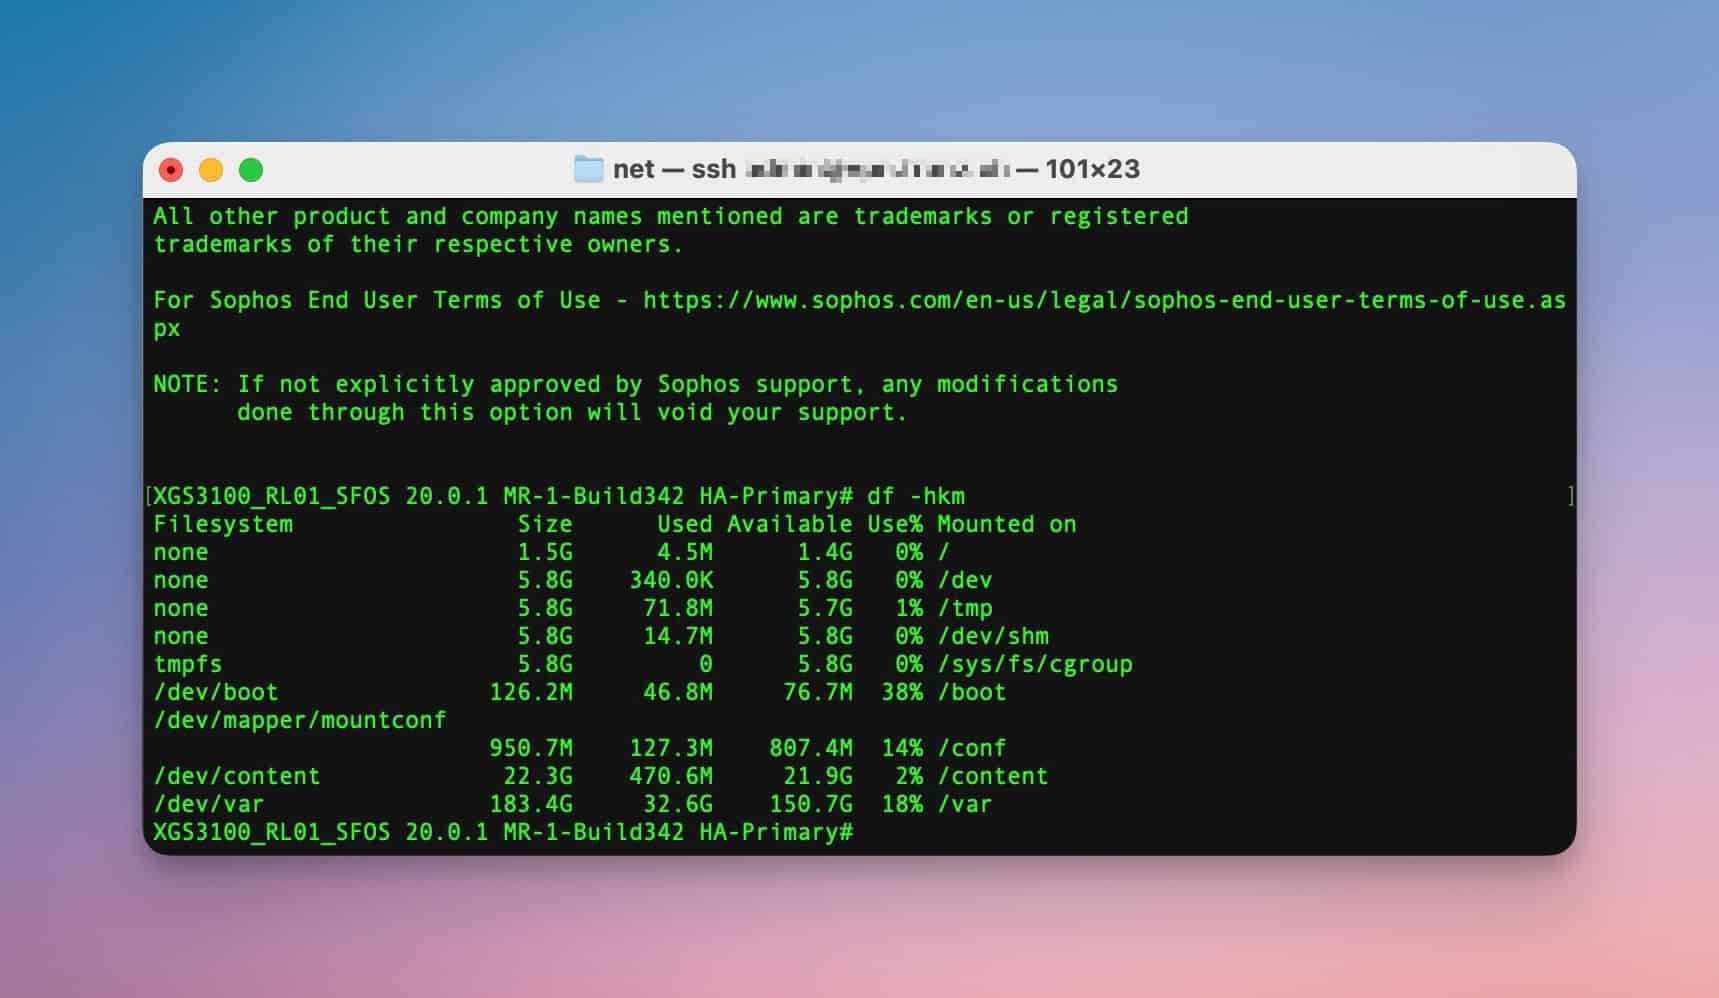
Se non è chiaro se l’intero output è troppo ampio, conviene guardare specificamente /var, perché lì ci sono molti dati operativi locali:
df -h /var
Il comando è pura lettura. I file nelle directory di sistema non dovrebbero essere eliminati manualmente solo perché una partizione sembra piena. Innanzitutto bisognerebbe circoscrivere la causa.
Se l’utilizzo dello spazio in /var è insolitamente elevato, bisogna prima controllare le aree Sophos previste invece di cancellare directory a caso. Per una classificazione grossolana sono particolarmente rilevanti Reports, Event Logs e Troubleshooting Logs. Inoltre va verificato se Packet Capture, Debug-Logging, file di supporto o file copiati manualmente occupano spazio.
Per le tre aree tipiche di occupazione dello spazio su disco, Sophos indica questi comandi di sola lettura nell’Advanced Shell. I nomi relativi delle directory presuppongono che /var sia la directory di lavoro; prima dell’esecuzione occorre verificare di trovarsi in tale directory. L’output riguarda lo spazio su disco, non la memoria RAM:
du -kh reportdb_16
du -kh eventlogs
du -kh tslog
Questi comandi servono per la classificazione. Non sostituiscono una pulizia supportata tramite WebAdmin, Device Console o le funzioni diagnostiche previste.
Individuare la causa
Un disco pieno può avere diverse cause. Il passo successivo corretto dipende da quali dati stanno crescendo.
- I Reports occupano molto spazio: controllare la conservazione in Reports > Show Reports settings > Data management, esportare i report o usare Sophos Fusion Reporting.
- I log locali crescono molto: controllare Log settings, Debug-Logging e servizi interessati.
- I Troubleshooting Logs crescono molto: verificare Debug-Logging, analisi di supporto attive o errori di servizio ricorrenti.
/varè molto piena: controllare Reports, log, database, file di supporto o mailqueue.- Il Disk-Graph mostra molto spazio temporaneo: controllare capture in corso, file di supporto o processi temporanei.
- E-Mail Quarantine o Mail Spool cresce: verificare Email > Quarantine settings e Email > Mail spool. I messaggi bloccati dovrebbero essere controllati, riconsegnati in modo controllato o eliminati.
Configurare e testare i riepiloghi di quarantena su Sophos Firewall spiega la pulizia automatica dell’area di quarantena al 90 percento, il riepilogo, l’assegnazione degli utenti e il test di rilascio.
- Il firewall virtuale è sottodimensionato: controllare dimensione del disco e requisiti della piattaforma nell’hypervisor.
- Prima di un firmware upgrade appare un avviso di spazio: non avviare l’upgrade alla cieca, eseguire prima SFOS 22 Upgrade Check.
- Cluster HA interessato: controllare entrambi i nodi separatamente, perché log e report locali possono differire tra i nodi.
Se sono presenti errori attivi, è necessario prima salvare i registri mentre l’errore è fresco. L’articolo Sophos Firewall Backup dei registri per supporto e analisi descrive come esportare i dati di registro locali.
Se gli Event Logs gravano sullo spazio locale, la conservazione dei Reports non è la leva giusta. In questo caso bisogna verificare in System services > Log settings quali moduli vengono salvati localmente, inviati a Sophos Fusion o inoltrati a Syslog. Log Suppression può aiutare a ridurre ripetizioni inutili. Tuttavia non devono scomparire eventi rilevanti per la sicurezza che potrebbero servire in seguito per Incident Response, supporto o compliance.
Ridurre in modo controllato lo spazio di quarantena e Mail Spool
Prima di ridurre la quarantena, verificare i requisiti di conservazione e rilascio e salvare i messaggi necessari. Se tali requisiti lo consentono, selezionare l’opzione di area disco più piccola disponibile per Email quarantine in Email > Quarantine settings. In Email > Mail spool, Retry consente un tentativo controllato di riconsegna e Delete elimina i messaggi. Verificare prima l’identità dei messaggi, le esigenze di consegna e la conservazione delle prove: Delete è irreversibile. Controllare poi la coda, l’esito della consegna e lo spazio libero; Retry non garantisce una consegna riuscita.
Interrompere la raccolta diagnostica prima di proseguire con la pulizia
Coordinare prima con il supporto eventuali raccolte in corso. Scaricare le prove necessarie in Diagnostics > Tools tramite Troubleshooting logs o Consolidated troubleshooting report e verificare i file salvati. Una volta ottenuti i log necessari, disattivare il debug per i componenti interessati. Disattivare anche la cattura dei pacchetti in Diagnostics > Packet capture. Confermare che entrambe le raccolte siano terminate e ricontrollare l’andamento dello spazio prima di eliminare altri log. Riattivare debug o cattura solo per una successiva esigenza diagnostica limitata nel tempo, non abitualmente dopo la pulizia.
Gestire separatamente report centrali e log degli eventi locali
Per i moduli necessari, selezionare Central reporting in System services > Log settings. Il prerequisito è la registrazione per la gestione centralizzata del firewall in Sophos Fusion (in precedenza Sophos Central). Il firewall invia gli Event Logs a Sophos Fusion, dove vengono generati e archiviati i report a partire da tali log. Questa funzione è distinta sia dalla conservazione dei report locali sia dall’interruttore globale On-Box Reports. Per pianificare la capacità, stimare i requisiti di archiviazione con il Data Storage Estimation Tool e confrontarli con i piani di archiviazione della licenza di reporting. La sola attivazione della trasmissione non garantisce un periodo di conservazione adeguato.
Facoltativamente, è possibile disattivare l’archiviazione locale dei log degli eventi per alcuni o tutti i moduli in System services > Log settings. Confermare prima la ricezione sul server syslog esterno, la conservazione e l’idoneità per supporto e conformità; documentare la selezione originale dei moduli. Dopo la modifica, verificare che la ricezione esterna continui, la limitazione prevista nel Log Viewer locale e l’andamento dello spazio. Se necessario, ripristinare la selezione locale originale e controllare nuovi eventi locali. Il ripristino dell’impostazione non recupera gli eventi mancanti. I log locali dei servizi possono essere ancora necessari; l’avvertenza su Log Suppression resta valida.
Non eliminare manualmente nel file system
Anche se l’Advanced Shell mostra lo spazio libero su disco e le directory, non si devono rimuovere file direttamente da /var, /log o dalle directory dei database. Le eliminazioni manuali possono danneggiare report, servizi e database, compromettere le analisi del supporto e rendere più difficile la successiva analisi delle cause.
Un’eccezione molto limitata riguarda i file identificati con certezza che l’amministratore ha copiato personalmente in /var. Prima della rimozione, documentare percorso esatto, origine e scopo, escludere dipendenze attive e conservare le prove necessarie fuori dal firewall. Rimuovere solo quella copia identificata, non file di sistema, log o database. Se l’origine è incerta, fermarsi e coinvolgere il supporto. L’eliminazione non è un’operazione di ripristino reversibile. Ricontrollare poi lo spazio libero e lo stato dei servizi interessati; qui non viene fornito volutamente alcun comando di eliminazione manuale o carattere jolly.
Processo migliore:
- Documentare lo stato dello spazio su disco e la partizione interessata.
- Salva i registri o il CTR pertinenti se è probabile un caso di supporto.
- Verificare se Packet Capture o Debug-Logging sono ancora attivi.
- Verificare la conservazione dei report tramite WebAdmin.
- Eliminare deliberatamente i report solo dopo aver salvato i dati necessari: utilizzare prima Manual purge in WebAdmin; ricorrere a Flush Device Reports solo se questa operazione non libera spazio su disco sufficiente e se sono stati predisposti il riavvio e la relativa interruzione della connessione Internet.
- Se il consumo continua a crescere, verificarne la causa: registrazione del debug, coda di posta, quarantena, database, disco virtuale o traffico locale insolitamente elevato.
Se non è chiaro quali dati occupano lo spazio su disco, non utilizzare rm. È più sicuro salvare i log e coinvolgere il supporto o Avanet fornendo le evidenze dello stato attuale.
Per i Troubleshooting Logs esistono comandi Device Console separati per il purge. Non sostituiscono l’analisi della causa e vengono utilizzati solo dopo aver salvato i log necessari e aver identificato senza dubbi il sottosistema interessato:
system diagnostics purge-old-logs
system diagnostics purge-all-logs
system diagnostics subsystems <subsystem> purge-old-log
system diagnostics subsystems <subsystem> purge-log
I primi due comandi agiscono su tutti i Troubleshooting Logs: purge-old-logs elimina le rotazioni compresse, mentre purge-all-logs elimina anche i file correnti. Le due varianti per sottosistema limitano le stesse azioni a un sottosistema supportato. Prima dell’esecuzione, verificare il nome valido con l’aiuto CLI o Tab Completion. Il purge non può essere annullato; in caso di dubbio è preferibile un export mirato in Diagnostics > Tools.
Modificare i permessi di scrittura della partizione report solo in modo mirato
La Device Console può consentire o bloccare globalmente le scritture sulla partizione report. La sintassi di SFOS 22 indica solo report; partition-name è una parola chiave e non un segnaposto per un percorso arbitrario. Prima di una modifica, lo stato letto con show viene documentato come stato iniziale approvato; il valore predefinito del prodotto non sostituisce questa registrazione:
system filesystem enforce-disk-write partition-name report show
Il valore predefinito è enable. disable non è una pulizia dello storage e non elimina i report. Impedisce le scritture sulla partizione report e può quindi lasciare incompleti dati locali, viste e processi dipendenti. L’impostazione viene modificata solo come misura pianificata di recovery o supporto, non come tuning:
system filesystem enforce-disk-write partition-name report disable
system filesystem enforce-disk-write partition-name report show
Il rollback ripristina esattamente lo stato iniziale approvato e documentato. Solo se tale stato era enable e la procedura lo ha modificato in disable, le scritture vengono nuovamente consentite con i comandi seguenti. Se la policy approvata era già disable, rimane disattivata oppure viene ripristinata con il comando disable mostrato sopra; successivamente, lo stato viene letto di nuovo con show. L’attivazione autorizzata dal supporto di una policy volutamente disattivata è una nuova misura di recovery, non un rollback:
system filesystem enforce-disk-write partition-name report enable
system filesystem enforce-disk-write partition-name report show
enable da solo non dimostra che il database dei report e le viste locali scrivano nuovamente senza errori. Dopo il ripristino di uno stato iniziale attivo o un’attivazione appena approvata, se On-Box Reporting è attivo, si verificano un nuovo periodo di report, Generate now, le dashboard locali, i report pianificati e l’andamento dello spazio su disco. Uno stato iniziale volutamente disattivato viene invece confermato come disable con show; la generazione di report locali non è un criterio di successo in questo caso. Si verificano comunque l’andamento dello spazio su disco e i processi ancora necessari, ad esempio la conservazione esterna. Queste operazioni non recuperano retroattivamente dati o cronologia mancanti. Se la partizione rimane in sola lettura nonostante lo stato enable approvato o si verificano errori di I/O, non si alterna ripetutamente l’impostazione, ma si verificano SSD, disco report virtuale, stato del mount e caso di supporto.
Modifica la conservazione dei report in WebAdmin
Se la causa sono i report locali, occorre innanzitutto verificarne il periodo di conservazione. In molti ambienti i report on-box vengono ancora conservati per abitudine, anche se l’analisi ormai avviene a livello centrale.
Il percorso Sophos per la conservazione locale dei Reports è:
Reports > Show Reports settings > Data management
Qui è possibile impostare per ogni modulo un periodo di conservazione massimo di un anno e salvare con Apply. SFOS conta i mesi a ritroso a partire dal mese precedente, quindi il mese corrente non è il primo mese di conservazione. Le modifiche diventano effettive alle 00:00. L’impostazione riguarda i Reports, non gli Event Logs.

Domande utili prima di apportare una modifica:
- I rapporti locali sono davvero ancora in fase di valutazione?
- Esiste già Sophos Fusion Reporting, un syslog o un SIEM?
- Per quanto tempo i dati di registro e di report devono essere archiviati internamente?
- Sono previsti requisiti di conformità o di supporto?
- È sufficiente una conservazione locale più breve quando è attiva l’archiviazione centrale?
Se sono necessari log e report in Sophos Fusion, verificare anche quali tipi di log vengono inviati a Sophos Fusion in System services > Log settings. L’attivazione è descritta in Attivare Sophos Fusion Firewall Reporting.
Personalizzare e completare l’esportazione di un report
In Reports > Show Reports settings > Data management, Export customization stabilisce quali report includere in un’esportazione e quanti record esportare per ogni report. Prima di avviare l’esportazione, selezionare solo i report necessari e impostare il numero di record per report. Questa opzione è distinta dalla conservazione e non elimina dati locali.
Completare l’esportazione in WebAdmin come segue; non è possibile scaricare i report dalla CLI:
- Aprire Reports e selezionare Applications & web.
- Selezionare i criteri del report in Show, quindi scegliere l’intervallo di date.
- Selezionare Generate e controllare il risultato.
- Selezionare il formato di file necessario per scaricare i dati del report.
- Aprire il file scaricato e verificare che contenga i report, il periodo e il numero di record previsti prima di utilizzarlo come backup o prova di audit.
Il numero di record per report configurato limita il contenuto scaricato. Un download riuscito non dimostra quindi che tutti i record locali siano stati esportati; confrontarne l’ambito con i requisiti operativi o di conformità.
Eliminare i Reports in modo controllato
Se i servizi non funzionano più correttamente perché lo spazio è esaurito, potrebbe essere necessario eliminare manualmente i report. Si tratta di una misura di ripristino controllata, non di un’operazione ordinaria.
Controllare in anticipo:
- backup della configurazione corrente disponibile
- report richiesti esportati o disponibili a livello centrale
- periodi interessati documentati
- motivo dell’aumento dello spazio occupato compreso
- finestra di manutenzione o caso di supporto preparato se il firewall è già instabile
Il primo percorso dovrebbe essere il WebAdmin:
Reports > Show Reports settings > Manual purge
Dopo aver scelto il modulo e il criterio, è possibile indicare un intervallo personalizzato oppure eliminare tutti i dati del modulo. Selezionando Purge, l’operazione inizia subito e non può essere annullata. L’eliminazione è volutamente lenta: SFOS elabora cinque tabelle del database al minuto per preservare le risorse del sistema.
Flush Device Reports va utilizzato solo se Manual purge in WebAdmin non libera spazio su disco sufficiente. Il solo stato di recovery non soddisfa questo prerequisito documentato. La voce della console è:
5. Device Management > 4. Flush Device Reports
⚠️ Flush Device Reports elimina i report archiviati sul firewall e riavvia il firewall. Durante questa operazione il firewall non è raggiungibile tramite la rete per circa dieci minuti. Finché non torna online, anche la connessione corrente tramite il gateway Internet rimane interrotta: il traffico Internet che passa attraverso questo firewall non è disponibile. Prima dell’esecuzione occorre quindi predisporre una finestra di manutenzione, avvisare gli utenti interessati e preparare un accesso adeguato alla console. Le esportazioni e i backup citati in precedenza devono essere verificati; non si deve presumere che un backup della configurazione consenta di recuperare i report eliminati.

Quando il firewall torna online, verificare la connessione tramite il gateway Internet, lo spazio libero su disco, i report, Log Viewer, Sophos Fusion Reporting e i servizi interessati. Se lo spazio rimane insufficiente o i servizi non funzionano come previsto, salvare le evidenze dello stato attuale e coinvolgere il supporto, anziché ripetere il passaggio alla cieca.
Flush Device Reports indica l’eliminazione documentata dei report con riavvio, non una procedura per formattare la Report Disk. Non se ne deve dedurre l’esistenza di un’ulteriore voce di console per la formattazione. La formattazione sarebbe un intervento distruttivo distinto e qui non viene descritta come metodo di pulizia.
Se il firewall ha già servizi compromessi a causa dello spazio pieno, prima dell’eliminazione deve essere chiaro quali dati mancheranno dopo. I Reports locali sono spesso utili per change review, analisi utente, tracciabilità security o domande di supporto. Chi li elimina dovrebbe annotare brevemente periodo, motivo e fonte sostitutiva disponibile, per esempio Sophos Fusion Reporting o Syslog.
Verificare o disattivare On-Box Reports
On-Box Reports archivia i report localmente sul firewall. È una funzione pratica, ma può occupare spazio su disco sulle appliance di piccole dimensioni, in presenza di molto traffico o con lunghi periodi di conservazione.
Prima di una modifica, si verifica lo stato nella Device Console e si documenta il valore on o off visualizzato come stato iniziale:
show on-box-reports
Questo comando non risponde alla stessa domanda di system diagnostics show disk: show on-box-reports indica se i report locali sono attivi in generale, mentre system diagnostics show disk mostra l’utilizzo attuale dello storage nelle varie aree. Per una diagnosi pulita servono di solito entrambe le viste.
Se i report locali non sono necessari ed è disponibile un’altra modalità di conservazione, è possibile disattivare On-Box Reports:
set on-box-reports off
Il rollback viene preparato prima della disattivazione e ripristina esattamente lo stato iniziale documentato. I comandi seguenti con on si applicano solo se lo stato registrato era on e questa procedura lo ha effettivamente modificato in off. Se On-Box Reporting era già off, rimane disattivato oppure viene ripristinato con il comando off mostrato sopra; successivamente, si verifica di nuovo lo stato con show on-box-reports. L’attivazione deliberatamente approvata di un reporting precedentemente disattivato è una nuova decisione operativa o di recovery, non un rollback. Con on riprende la generazione locale dei report; non si presume che la lacuna relativa al periodo di disattivazione venga colmata retroattivamente:
set on-box-reports on
show on-box-reports
Dopo il ripristino di on, si verificano un nuovo report locale, Log Viewer, un report pianificato e l’andamento dello spazio su disco. Lo stato on da solo non dimostra che il database di reporting e le viste dei report siano tornati a funzionare in modo plausibile. Se lo stato registrato era off, si conferma invece con show on-box-reports che lo stato sia ancora off e si verificano l’andamento dello spazio su disco, la conservazione alternativa prevista e i processi di Log Viewer o dei report ancora necessari. Per questo stato iniziale disattivato non è richiesta la generazione di un nuovo report locale.
Questo dovrebbe essere fatto solo consapevolmente. I report sono importanti per analisi, supporto e operatività. In molti ambienti produttivi è meglio ridurre la conservazione locale e usare in parallelo Sophos Fusion Reporting, Syslog o un SIEM. Se serve una conservazione centralizzata più lunga, Sophos Central Firewall Reporting Advanced è un’opzione possibile.
Importante: On-Box Reports può essere attivato o disattivato solo nel complesso, non selettivamente per singolo modulo. Se solo alcune aree di report occupano troppo spazio, una conservazione più breve o un purging mirato è di solito migliore rispetto alla disattivazione completa di On-Box Reporting.
Se On-Box Reports viene disattivato, dopo non bisogna controllare solo lo spazio. Cambiano anche processi interni: viste locali dei Reports, report PDF pianificati, analisi di sicurezza e analisi ad hoc rapide sul firewall possono sparire o diventare meno utili. Questo passaggio appartiene quindi a una decisione operativa, non a una pulizia spontanea dello spazio.
Classificare soglie di avviso e alert
Sophos Firewall può generare Control-Center-Alerts e Event Logs quando l’utilizzo di /var è elevato. La soglia di avviso può essere controllata dalla Device Console con set var-partition-usage watermark. Questo però non è una soluzione al problema di spazio. Una soglia più bassa o più alta modifica solo il momento in cui compare l’avviso, non il motivo del consumo di spazio.
L’intervallo consentito è dal 50 al 75 percento, il valore predefinito è 70 percento. Il reporting si arresta all'80 percento, e questo arresto non è il vero limite operativo, ma già uno stato di errore. Una soglia di avviso più alta quindi non rende il firewall più stabile, ma riduce solo il tempo di reazione.
Prima di una modifica, leggere e annotare il valore attuale nella Device Console. La documentazione di SFOS 22 usa report-disk-usage per consultare la soglia e var-partition-usage per modificarla. Verificare la sintassi con l’aiuto CLI sulla versione di destinazione; se non è possibile leggere il valore attuale, non modificare la soglia di avviso:
show report-disk-usage watermark
set var-partition-usage watermark <50-75>
set var-partition-usage watermark default
default imposta la soglia di avviso al 70 percento e non ripristina automaticamente un precedente valore personalizzato. Per il rollback si imposta esplicitamente il numero registrato prima con show. Il comando non modifica né il limite dell'80 percento che arresta Reporting, né elimina report, log o un collo di bottiglia di capacità esistente.
Per l’operatività è di solito più sensato:
- Attivare notifiche e-mail o SNMP per gli avvisi di spazio.
- Non rimandare gli avvisi di spazio alla successiva finestra di manutenzione.
- In caso di avvisi ricorrenti, adattare conservazione, Debug-Logging e uso dei report locali.
- Verificare consapevolmente lo spazio libero prima dei firmware upgrade.
Se l’utilizzo aumenta chiaramente o i Reports sono già fermi, va prima liberato spazio e chiarita la causa. Una soglia di avviso modificata non deve servire a nascondere un vero problema di capacità.
Prestare attenzione ai firewall virtuali
Con i Sophos Firewall virtuali la causa non è sempre nei report o nei log. A volte l’appliance virtuale veniva distribuita con un disco insufficiente o veniva ampliata nel corso di diversi anni senza rivalutare i requisiti della piattaforma.
Negli ambienti virtuali dovresti controllare anche:
- Dimensione del disco virtuale.
- Spazio libero nel datastore.
- Istantanee, processi di backup e latenza di archiviazione.
- Monitoraggio dell’hypervisor.
- Se la versione del firewall prevede requisiti aggiuntivi di spazio su disco.
- Se il disco virtuale può essere ampliato online o se un reimage con restore è la strada più pulita.
Se il disco è fondamentalmente troppo piccolo, l’eliminazione dei report è solo un sollievo a breve termine. La piattaforma virtuale dovrebbe quindi essere adeguatamente adattata e protetta con un backup, una finestra di manutenzione e un piano di ripristino.
Prima di SFOS 22 questo punto è particolarmente importante: se il firewall mostra un avviso di spazio o un upgrade blocker relativo al disco virtuale, va prima completato lo SFOS 22 Upgrade Check. Lì sono collegati gli avvisi ufficiali Sophos sul disco virtuale. L’estensione deve avvenire in una finestra di manutenzione pianificata con backup, storage hypervisor verificato e successiva validazione delle partizioni.
Per le appliance hardware, invece, l’estensione del disco non è il percorso normale. Vanno controllati consumo di spazio, Reports, log, quarantena e stato SSD e, in caso di sospetto hardware, va preparato un processo di supporto o RMA.
Lista di controllo
Controllare immediatamente
- Messaggio di avviso, ora e firewall interessato documentati.
system diagnostics show diskeseguito nella Console dispositivo.df -hkmcontrollato in Advanced Shell.- Notata partizione insolita.
- Disk-Usage-Graph nel WebAdmin verificato per una classificazione iniziale.
- Rapporti, registri, coda di posta, quarantena e disco virtuale valutati come possibili cause.
- Packet Capture e Debug-Logging controllati come fonti di spazio a breve termine.
Prima di eliminare o disattivare
- Report e registri richiesti sottoposti a backup.
- Sophos Fusion Reporting, syslog o altro archivio centrale controllati.
- Percorso di backup e ripristino disponibile.
- Finestra di manutenzione definita quando vengono interessati i servizi produttivi.
- In HA entrambi i nodi vengono controllati separatamente.
- Periodo e motivo della pulizia dei report documentati.
Dopo la pulizia
- Verificare nuovamente lo spazio libero su disco.
- Report verificati in base allo stato iniziale attivo o disattivato documentato, insieme a Log Viewer; se il reporting locale è disattivato, la generazione di nuovi report locali non è richiesta come criterio di successo.
- Verificare la presenza di dati aggiornati in Sophos Fusion Reporting o Syslog.
- Documentare la causa dell’aumento dello spazio su disco occupato.
- Periodo di conservazione, impostazioni del registro e processo di revisione modificati.
- Notifiche per futuri avvisi di spazio verificate.
Domande frequenti
Quando lo spazio di archiviazione su Sophos Firewall è critico?
È possibile eliminare semplicemente i report?
Conviene disattivare gli On-Box Reports?
È possibile disattivare gli On-Box Reports solo per singoli moduli?
Perché /var è spesso rilevante?
/var si trovano molti dati operativi locali. Se quest’area cresce in modo significativo, possono essere coinvolti report, file di log, dati di database, file di supporto o dati di posta/quarantena.