
Sophos Firewall Central Reporting aktivieren und betreiben
Mit Central Firewall Reporting sendet die Sophos Firewall ausgewählte Logdaten an Sophos Fusion (ehemals Sophos Central). Dadurch lassen sich Reports zentral auswerten, speichern und bei Bedarf mit anderen Personen teilen.
Der Artikel erklärt, wie man Central Reporting aktiviert, welche Punkte vorher geprüft werden sollten und wie man kontrolliert, ob Logdaten in Sophos Fusion ankommen.
Welcher Logging-Artikel passt?
Central Firewall Reporting ist ein Baustein der Logarchitektur. Je nach Ziel passt ein anderer Einstieg besser:
- Reports und Firewall-Logs in Sophos Fusion auswerten: Dieser Artikel.
- Einen lokalen Firewall-Report täglich oder wöchentlich als PDF versenden: Sophos Firewall Reports planen und per E-Mail versenden.
- Einzelne Verbindung, Rule ID, NAT ID oder Paketfluss live prüfen: Sophos Firewall Regel testen mit Log Viewer, Policy tester und Packet Capture.
- Logs an ein eigenes SIEM oder einen Logserver senden: Sophos Firewall Syslog an SIEM senden.
- Lokale Logdateien, Dienste und Advanced Shell einordnen: Sophos Firewall Troubleshooting: Services und Logs.
- Logs für Sophos Support oder Avanet sichern: Sophos Firewall Logs für Support oder Analyse sichern.
- Konfigurationsänderungen nachvollziehen: Sophos Firewall Audit Trail Logs prüfen.
- NDR- oder Active-Threat-Response-Treffer auswerten: Sophos Firewall NDR und Active Threat Response betreiben.
- NetFlow-v5-Records aus gezielt geloggten Firewall-Regeln auswerten: NetFlow auf Sophos Firewall konfigurieren und testen.
- Traffic-Samples und Interface-Counter analysieren: sFlow Monitoring auf Sophos Firewall konfigurieren.
- Systemstatus, Security-Reports und Admin-Ereignisse wiederkehrend prüfen: Tägliche Sophos Firewall Admin-Checkliste.
Diese Trennung ist wichtig: Central Reporting ist gut für Reports, Suche und Verlauf in Sophos Fusion. Für Live-Troubleshooting auf der Firewall, Support-Logpakete, SIEM-Korrelation oder Flow-Analyse braucht es andere Werkzeuge.
Wann Central Firewall Reporting hilfreich ist
Central Firewall Reporting ist besonders nützlich, wenn mehrere Firewalls betrieben werden oder wenn Reports regelmässig ausgewertet werden sollen.
Typische Beispiele:
- Zentrale Übersicht über mehrere Firewalls.
- Regelmässige Reports für Management oder Betrieb.
- Analyse von Web-, Application-, IPS-, VPN oder Netzwerkereignissen.
- Längere Aufbewahrung und einfachere Suche in Logdaten.
- Unterstützung bei Troubleshooting und Security Reviews.
Für eine reine Live-Analyse direkt auf der Firewall reichen oft die lokalen Logs. Für längerfristige Auswertungen ist Central Reporting deutlich komfortabler. Wenn Logs dagegen in ein eigenes SIEM oder einen externen Logserver gehen sollen, passt Sophos Firewall Syslog an SIEM senden besser.
Voraussetzungen
Vor der Aktivierung sollte man prüfen:
- Die Firewall ist in Sophos Fusion registriert.
- Die Firewall hat Internetzugriff zu den benötigten Sophos Diensten.
- DNS und Uhrzeit funktionieren korrekt.
- Die verwendete Lizenz unterstützt die gewünschte Reporting-Funktion.
- In Sophos Fusion ist die Firewall sichtbar.
Wenn die Firewall noch nicht in Sophos Fusion registriert ist, muss dies zuerst erledigt werden. Ohne Registrierung kann Central Firewall Reporting nicht aktiviert werden.
Central Reporting aktivieren
Central Firewall Reporting wird an zwei Stellen aktiviert: zuerst auf der Firewall und danach in Sophos Fusion.
- Im WebAdmin der Sophos Firewall anmelden.
- System > Sophos Central öffnen.
- Unter Sophos Central registration prüfen, ob die Firewall registriert ist.
- Wenn die Firewall noch nicht registriert ist, Register auswählen und mit dem passenden Sophos Fusion Konto anmelden.
- Sophos Central services aktivieren oder Configure auswählen, wenn der Dienst bereits aktiv ist.
- Im Dialog Firewall Management and Reporting from Sophos Central die Option Use Sophos Central reporting aktivieren.
- Optional Use Sophos Central management aktivieren, wenn die Firewall zusätzlich zentral verwaltet werden soll.
- Optional Send configuration backup to Sophos Central aktivieren, wenn bei aktivem Central Management Konfigurationsbackups zentral gespeichert werden sollen.
- Apply auswählen.
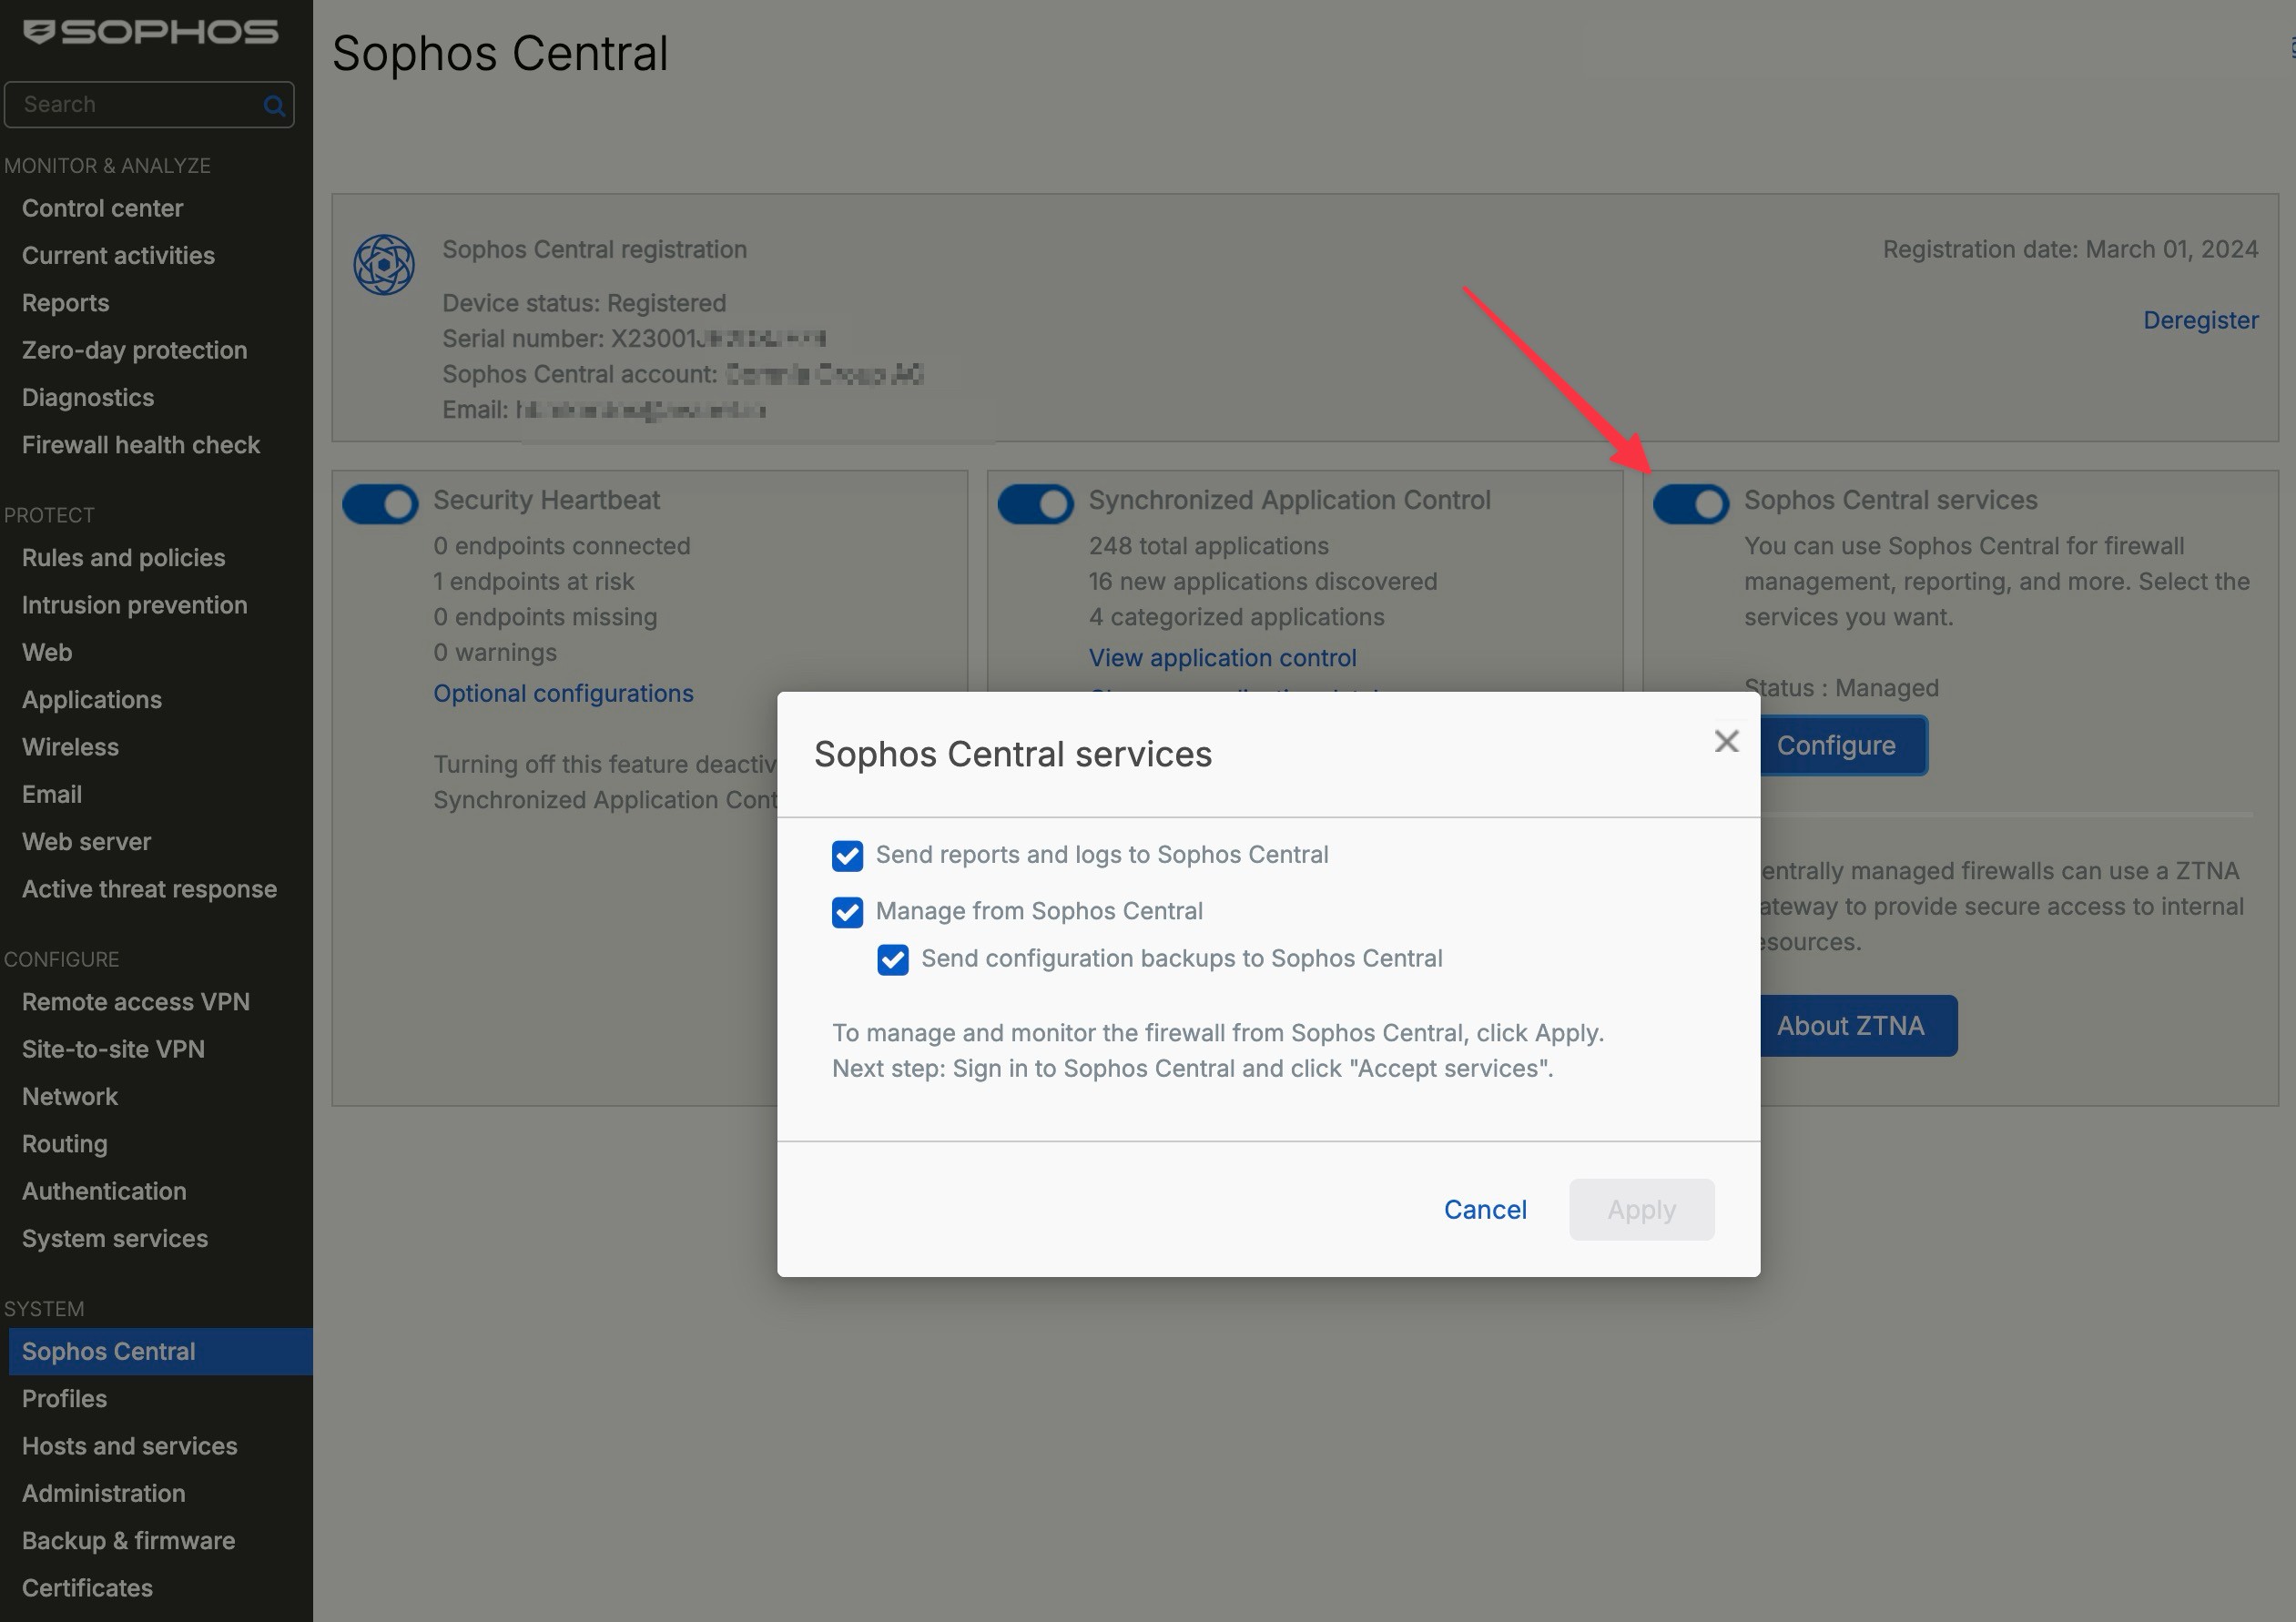
Der Screenshot zeigt noch die frühere Feldbezeichnung. In SFOS 22 heisst dieselbe Reporting-Option Use Sophos Central reporting; für die Konfiguration gilt der aktuelle Feldname aus Schritt 6.
Nach dem Speichern muss der Dienst in Sophos Fusion bestätigt werden:
- In Sophos Fusion anmelden.
- My Products > Firewall Management > Firewalls öffnen.
- Die Firewall mit dem Status oder Symbol Approval pending suchen.
- Accept services auswählen.
Nach der Aktivierung beginnt die Firewall, die ausgewählten Logdaten an Sophos Fusion zu senden. Die Übertragung und Verarbeitung erfolgen nicht sofort: Die Firewall sendet mindestens alle fünf Minuten, die Datenbankverarbeitung in Central kann danach weitere fünf bis dreissig Minuten dauern. Für die erste Kontrolle sollte man deshalb bis zu 35 Minuten einplanen, statt direkt wieder an der Konfiguration zu drehen.
Welche Daten übertragen werden
Welche Logtypen an Sophos Fusion gesendet werden, definiert man direkt auf der Firewall.
Der Menüpfad lautet Configure > System services > Log settings.
Unter Log settings gibt es die getrennten Spalten Local reporting und Central reporting. Man kann einen Logtyp damit lokal, in Central oder an beiden Zielen speichern. Die Central-Auswahl setzt Local reporting nicht voraus. Die jeweilige Firewall- oder SSL/TLS-Inspection-Regel muss das Ereignis aber zuerst mit Log firewall traffic beziehungsweise Log connections erzeugen.
Die Oberfläche gruppiert die Logtypen unter Firewall, IPS, Antivirus, Anti-spam, Content filtering, Events, Web server protection, Active threat response, Wireless, Heartbeat, System health, Zero-day protection und SD-WAN. Für VPN- oder Administratorereignisse wählt man die passenden Einträge innerhalb dieser Gruppen und prüft anschliessend mit einem gezielt erzeugten Ereignis, ob der erwartete Datensatz ankommt.
Bei Wireless ist Access points & SSID unter Local reporting standardmässig ausgeschaltet, weil diese Logs nicht im lokalen Log Viewer erscheinen. An Sophos Fusion oder einen Syslog-Server können sie trotzdem gesendet werden.

Nicht jede Umgebung muss alle Daten an Sophos Fusion senden. In produktiven Umgebungen sollte man prüfen, welche Logtypen wirklich benötigt werden und ob interne Datenschutzvorgaben eingehalten werden.
⚠️ Je mehr Logtypen an Sophos Fusion gesendet werden, desto schneller wird der verfügbare Speicher verbraucht. Für produktive Umgebungen sollte man bewusst entscheiden, welche Logs für Betrieb, Security und Compliance wirklich benötigt werden.
Wichtig ist auch der Unterschied zwischen Logs und Reports: Die Auswahl unter Central reporting steuert, welche Event-Logs an Sophos Fusion gesendet werden. Diese Auswahl ersetzt nicht automatisch lokale On-box-Reports und ist nicht dasselbe wie ein vollständiges Support-Logpaket.
Wie lange Sophos die Logs speichert
Die Aufbewahrungsdauer hängt von Lizenz und verfügbarem Speicher ab. Wichtig ist: Es gilt immer die Grenze, die zuerst erreicht wird. Wenn der Speicher voll ist, werden ältere Daten nach dem FIFO-Prinzip entfernt.
- Central Firewall Reporting ohne zusätzliche Reporting-Lizenz: Bis zu 7 Tage. Verfügbar mit aktiver Firewall Subscription; der Speicher ist modellabhängig und begrenzt.
- Xstream Protection Bundle: Bis zu 30 Tage. Das entspricht einer limitierten Central Firewall Reporting Advanced Berechtigung.
- Central Firewall Reporting Advanced: Bis zu 365 Tage. Jede CFR-Advanced-Lizenz erhöht den verfügbaren Speicher um 100 GB. Firewalls mit sehr hohem Logvolumen können mehr als eine 100-GB-Einheit benötigen, um die maximale Aufbewahrung realistisch zu erreichen.
Basic Reporting kann Reports in Central erzeugen, aber die Firewall nicht in geplante oder gruppierte Reports aufnehmen. Das Xstream-Bundle und CFR Advanced erlauben zusätzlich PDF-, HTML- und CSV-Downloads sowie gespeicherte, geplante und gruppierte Reports. Die Lizenzstufe bestimmt also nicht nur die Aufbewahrung, sondern auch den wiederholbaren Reporting-Ablauf.
Die Lizenz Central Firewall Reporting Advanced kann bei Avanet bezogen werden: Central Firewall Reporting Advanced. Das Datenblatt beschreibt Central Firewall Reporting zusätzlich als cloudbasiertes Reporting mit Suche, Reports und bis zu 365 Tagen Aufbewahrung: Sophos Central Firewall Reporting Datenblatt.
Bei allen Varianten gilt: Speicherplatz und maximale Aufbewahrungsdauer wirken zusammen. Sobald eine Grenze erreicht ist, werden ältere Daten nach dem First-in-first-out-Prinzip entfernt. Eine Lizenz mit langer maximaler Aufbewahrung garantiert deshalb nicht automatisch, dass jede Firewall tatsächlich so lange Daten behält.
Reporting-Lizenz und gespeicherte Daten verwalten
Unter Profil > Licensing > Product licenses > Central Firewall Reporting > Manage werden Reporting-Lizenzen einer Firewall mit Plus beziehungsweise Minus zugewiesen oder entzogen. Die Ansicht zeigt Gerät, IP-Adresse, Modell, Lizenztyp, belegten Central-Speicher, durchschnittlichen täglichen Upload, Aufbewahrungszeitraum und ältestes noch vorhandenes Datum. Firewalls lassen sich dort über ihre Seriennummer suchen.
Das Aktionsmenü enthält mehrere fachlich sehr unterschiedliche Befehle:
- Associate licenses and data with replacement device überträgt Reporting-Lizenz und vorhandene Daten auf ein Ersatzgerät.
- Reclaim all licenses (convert to basic) setzt die Firewall auf Basic Reporting zurück und löscht ihre bereits gespeicherten Logs und Reports.
- View device reports öffnet den Report Hub für dieses Gerät.
- Delete log data löscht sämtliche Central-Logdaten der Firewall unwiderruflich. Die Aktion wird protokolliert und kann mit einem Grund dokumentiert werden.
- Delete log data and unregister from Sophos Fusion entfernt zusätzlich die Central-Registrierung. Auch dieser Vorgang ist unwiderruflich und wird protokolliert.
Eine Lizenzrücknahme ist damit nicht nur eine kaufmännische Änderung. Vor Reclaim, dem Löschen von Daten oder der Abmeldung sollte man benötigte Reports exportieren, den Aufbewahrungsentscheid freigeben und die spätere Logquelle beziehungsweise Ersatzregistrierung klären.
Aufbewahrung und Verantwortung planen
Central Reporting sollte nicht nur technisch aktiviert werden. Vorher sollte klar sein, welche Logtypen wirklich benötigt werden, wie lange die Daten verfügbar sein müssen und wer Reports regelmässig prüft.
Für den Betrieb sollten diese Punkte dokumentiert sein:
- Zweck der Datensammlung: Troubleshooting, Security Review, Audit, Management Report oder Support.
- Benötigte Logtypen, zum Beispiel Firewall, Web, IPS, VPN oder Active Threat Response.
- Gewünschte Aufbewahrungsdauer und passende Lizenz.
- Owner für Report-Vorlagen, geplante Reports und Eskalationen.
- Datenschutz- oder Compliance-Vorgaben für Benutzer-, URL- und Netzwerkdaten.
- Entscheidung, ob zusätzlich Syslog oder SIEM benötigt wird.
Wenn Logs für Incident Response oder Audits relevant sind, sollte man nicht erst im Störungsfall prüfen, ob die Daten vollständig sind. Ein kurzer monatlicher Kontrollreport reicht oft, um zu sehen, ob die erwarteten Logtypen ankommen und ob der Speicherverbrauch zur geplanten Aufbewahrung passt.
Ankunft der Logs prüfen
Nach der Aktivierung erscheinen die Daten nicht immer sofort in Sophos Fusion. Einige Minuten Verzögerung sollten eingeplant werden.
Danach diese Punkte prüfen:
- In Sophos Fusion anmelden.
- My Products > Firewall Management > Report Hub öffnen.
- Die betroffene Firewall auswählen.
- Sichtbarkeit aktueller Ereignisse prüfen.
- Testweise einen einfachen Report erstellen.

Wenn keine Daten sichtbar sind, sollte man zuerst Verbindung, Lizenz und Logeinstellungen prüfen.
Reporting gezielt validieren
Ein Report mit Daten beweist noch nicht, dass Central Reporting für den Betrieb vollständig nutzbar ist. Nach der Aktivierung sollte mindestens ein kleiner Validierungsplan abgearbeitet werden.
Empfohlene Tests:
- Firewall-Regel-Logs prüfen: Eine geloggte Testregel auslösen und im Report Hub nach Source, Destination und Rule ID suchen. Das Ereignis sollte mit richtiger Firewall, Zeit und Aktion sichtbar sein.
- Web- oder Application-Events prüfen: Einen bekannten Web- oder Application-Control-Test ausführen. Kategorie, Benutzer oder Client-IP sollten im passenden Report erscheinen.
- VPN-Ereignisse prüfen: Eine Testverbindung aufbauen und trennen. Login, Verbindung und Trennung sollten im gewählten Zeitraum sichtbar sein.
- Zeitbasis vergleichen: Firewall-Zeit, Sophos Fusion Zeitraum und lokale Zeitzone vergleichen. Ereignisse sollten nicht in einem unerwarteten Zeitraum erscheinen.
- Aufbewahrung bewerten: Ältere Daten im Report Hub prüfen und Speicherverbrauch beobachten. Die verfügbare Aufbewahrung sollte zur Lizenz und zum internen Zweck passen.
- Log settings gegenprüfen: Unter System services > Log settings kontrollieren, ob Firewall-Regeln Log firewall traffic erzeugen und SSL/TLS-Inspection-Regeln bei Bedarf Log connections aktiv haben.
Bei mehreren Firewalls sollte man zusätzlich prüfen, ob Hostname, Seriennummer, Modell oder Standort eindeutig erkennbar sind. Sonst wird ein späterer Security- oder Supportfall unnötig mühsam, weil Ereignisse zwar vorhanden sind, aber nicht schnell der richtigen Appliance zugeordnet werden können.
Einen nachvollziehbaren Report erstellen
Unter My Products > Firewall Management > Report Generator wählt man zuerst die Firewall, danach ein Report template und den Time frame. Unter Query lassen sich Filter kombinieren; alle Filterbedingungen müssen gleichzeitig zutreffen. Anschliessend erzeugt Generate den Report.
Für einen reproduzierbaren Funktionstest eignet sich beispielsweise das Template Firewall mit einem kurzen Zeitraum und Source IP = 192.0.2.25. 192.0.2.25 ist hier eine Dokumentationsadresse und muss durch die tatsächliche Test-Client-IP ersetzt werden. Die Gleichheitsabfrage ist case-sensitive; für Teiltreffer oder ein Subnetz verwendet man den Operator ~ mit *, beispielsweise Source IP ~ 192.0.2.*. Ein Zeitraum von mehr als 30 Tagen kann in der Queue landen; dort bereitgestellte Reports werden nach 24 Stunden automatisch gelöscht.
Mit Xstream oder CFR Advanced kann man den fertigen Filter über Save Template wiederverwendbar speichern oder mit Schedule als PDF, HTML oder CSV exportieren. Das Template speichert Spalten, Diagramm und Filter, aber keine Reportdaten. Exportdateien stehen unter Scheduled Exports und werden nach 90 Tagen automatisch gelöscht. Enthält ein Report personenbezogene Daten, ist der zugriffsgeschützte E-Mail-Link dem Dateianhang vorzuziehen.
Sinnvolle Reports für den Betrieb:
- Top blockierte Anwendungen.
- Web-Kategorien mit hohem Traffic.
- VPN Verbindungen.
- IPS-Events.
- NDR- und Active-Threat-Response-Ereignisse.
- Top-Regeln nach Trefferzahl.
- Benutzer- oder Host-bezogene Auswertungen.
Wenn Web-Kategorien nicht nur ausgewertet, sondern bei kritischen Zugriffen aktiv gemeldet werden sollen, passt Sophos Firewall Web-Kategorien und Instant Alerts nutzen.
Für wiederkehrende Betriebskontrollen kann man Reports planen oder als Vorlage speichern. Wenn NDR Essentials oder NDR Active Threat Intelligence genutzt werden, sollte der Ablauf aus Sophos Firewall NDR und Active Threat Response betreiben mit Central Reporting oder SIEM-Auswertung verbunden werden.
Reporting pausieren, ohne Registrierung oder Daten zu löschen
Für eine kontrollierte Pause hält man zuerst die aktivierten Einträge der Spalte Central reporting fest, beispielsweise mit einem Screenshot. Danach kann man unter System > Sophos Central > Sophos Central services > Configure die Option Use Sophos Central reporting ausschalten. Die Firewall bleibt dabei in Sophos Fusion registriert; Central Management und Konfigurationsbackups sind getrennte Dienste. Das Ausschalten löst selbst keine Datenlöschung aus; vorhandene Daten unterliegen aber weiterhin den lizenzierten Aufbewahrungs- und Speichergrenzen und altern nach dem FIFO-Prinzip aus dem Bestand.
Für eine spätere Wiederaufnahme aktiviert man Use Sophos Central reporting erneut, bestätigt bei Bedarf Approval pending mit Accept services und stellt unter Configure > System services > Log settings dieselbe Logauswahl wieder her. Danach wird der definierte Test-Event erneut ausgelöst und im Report Hub gesucht.
⚠️ Reclaim all licenses (convert to basic), Delete log data und Delete log data and unregister from Sophos Fusion sind kein Rollback für eine Reporting-Pause. Reclaim löscht die gespeicherten Logs und Reports der Firewall. Delete log data löscht ihre Central-Logdaten; Delete log data and unregister from Sophos Fusion entfernt die Firewall zusätzlich aus Central. Die Löschvorgänge lassen sich nicht rückgängig machen.
Troubleshooting
Keine Daten in Sophos Fusion
Man prüft, ob die Firewall online ist und mit Sophos Fusion kommunizieren kann. Zusätzlich sollten DNS, Standardgateway und Uhrzeit geprüft werden. Danach sollte man unter System > Sophos Central > Sophos Central services > Configure kontrollieren, ob Use Sophos Central reporting weiterhin aktiv ist und ob in Sophos Fusion noch eine Service-Bestätigung aussteht.
Wenn die Firewall über Sophos Fusion verwaltet wird, aber keine Reports liefert, sind Management-Zugriff und Reporting trotzdem getrennt zu prüfen. Ein funktionierender Central-Login auf die Firewall beweist nicht automatisch, dass alle ausgewählten Logtypen auch im Report Hub ankommen.
Nur einzelne Logtypen fehlen
Man prüft unter Configure > System services > Log settings die Spalte Central reporting. Local reporting ist ein unabhängiges Ziel und muss für die Central-Übertragung nicht aktiviert sein.
Besonders häufig fehlt nicht die Central-Verbindung, sondern das eigentliche Event:
- Firewall-Regeln haben Log firewall traffic nicht aktiviert.
- Unter System services > Log settings ist die Spalte Central reporting für den Logtyp nicht aktiv.
- Der gewählte Report betrachtet einen anderen Zeitraum oder eine andere Firewall.
- Benutzer- oder Web-Reports bleiben leer, weil die Firewall keine Benutzeridentität sieht.
- NDR- oder Active-Threat-Response-Ereignisse fehlen, weil die Funktion zwar global aktiv ist, aber in Regeln oder Logging nicht vollständig eingebunden wurde.
Reports zeigen alte Daten
Central Reporting arbeitet nicht in Echtzeit. Man prüft den gewählten Zeitraum im Report und wartet einige Minuten, bevor die Konfiguration erneut geändert wird. Für neue Ereignisse ist eine Verzögerung normal, weil die Firewall Daten periodisch sendet und Sophos Fusion sie danach verarbeitet.
Wenn Daten dauerhaft verspätet oder lückenhaft wirken, sollte man nicht mehrfach dieselben Haken neu setzen. Besser ist ein definierter Test mit Uhrzeit, Source, Destination, Logtyp und erwarteter Firewall. Danach lassen sich Log Viewer, Central Report Hub und bei Bedarf Syslog oder lokale Logs sauber vergleichen.
Zu viele oder zu wenige Daten
Man passt die Logauswahl und die Filter in Sophos Fusion an. Für Audits oder Supportfälle kann es sinnvoll sein, mehr Daten zu sammeln. Für den normalen Betrieb reichen oft gezielte Reports.
Zu viele Daten sind nicht nur ein Speicherproblem. Die Auswertung wird auch schwieriger, wenn niemand die Reports regelmässig prüft. Zu wenige Daten sind dagegen kritisch, wenn bei einem Vorfall genau Firewall-, VPN-, Web- oder IPS-Ereignisse fehlen. Deshalb sollte die Logauswahl nicht einmalig nebenbei gesetzt werden, sondern zu den geplanten Use Cases passen.
Central Reporting nach Changes prüfen
Nach bestimmten Änderungen sollte Central Reporting bewusst kontrolliert werden:
- Firmware-Update oder Rollback.
- HA-Failover oder Austausch einer Appliance.
- Änderung an Sophos Fusion Registrierung oder Services.
- Neue Firewall-Regeln, Web-Policies, IPS-Policies oder VPN-Profile.
- Wechsel von Lizenz, Bundle oder Reporting-Advanced-Berechtigung.
- Reimage, Restore oder Migration auf ein neues Modell.
Für zentrale Änderungen über Sophos Fusion passt zusätzlich die Sophos Fusion Firewall Management Task Queue. Dort sieht man, ob Central eine Änderung überhaupt erfolgreich auf die Firewall angewendet hat. Für lokale Konfigurationsänderungen sollte man Audit Trail Logs und bei Regelproblemen den Log Viewer mit Policy Test und Packet Capture einbeziehen.
Logs für Supportfälle sichern
Central Reporting ersetzt nicht jede lokale Loganalyse. Wenn Sophos Support oder Avanet eine vollständige lokale Logsammlung benötigt, kann man zusätzlich die Firewall Logs exportieren.
Für Supportfälle sollte man deshalb sauber trennen:
- Verlauf, Reports, betroffene Benutzer oder Top-Ereignisse zeigen: Central Reporting.
- Einzelne Verbindung live prüfen: Log Viewer, Policy Test und Packet Capture.
- Dienstfehler, Debug-Logs oder Modulstatus prüfen: lokale Logdateien und Service-Logs.
- Vollständiges Paket für Sophos Support oder Avanet bereitstellen: lokaler Logexport oder Consolidated troubleshooting report.
In der Praxis ist Central Reporting oft der beste Einstieg, weil man Zeitfenster, Firewall, Benutzer, Quell-IP und betroffene Regel schneller eingrenzen kann. Für die eigentliche Ursachenanalyse braucht es aber häufig zusätzlich lokale Logs, besonders bei VPN-, WAF-, IPS-, HA-, System- oder Dienstproblemen. Der Ablauf steht in Sophos Firewall Logs für Support und Analyse sichern. Für Modul- und Dienstzuordnung hilft zusätzlich Sophos Firewall Troubleshooting: Services und Logs.
Betriebsempfehlung
Central Firewall Reporting ist vor allem bei mehreren Firewalls oder regelmässig benötigten Reports sinnvoll. Für Troubleshooting ist es hilfreich, lokale Logs und Central Reporting gemeinsam zu nutzen: Central für Übersicht und Verlauf, lokale Logs für Detailanalyse direkt auf der Firewall.
In produktiven Umgebungen sollte Central Reporting wie ein Betriebsprozess behandelt werden:
- Logtypen nach Zweck auswählen, nicht einfach alles aktivieren.
- Report-Owner festlegen, der geplante Reports und auffällige Trends wirklich prüft.
- Speicherverbrauch und älteste verfügbare Daten regelmässig kontrollieren.
- Nach Firmware-Updates, HA-Failover, Restore oder Lizenzwechsel einen kurzen Reporting-Test durchführen.
- Mindestens einen Incident-Test definieren: betroffene Source-IP, Rule ID, VPN-Benutzer oder Web-Kategorie im Report Hub wiederfinden.
- Für Security Operations entscheiden, welche Events in Central bleiben und welche zusätzlich an ein SIEM gehen.
Für kleine Umgebungen reicht oft ein monatlicher Kontrollblick auf Firewall-, Web-, VPN- und IPS-Reports. Bei mehreren Standorten, MSP-Betrieb oder Compliance-Anforderungen sollte ein fester Review-Termin existieren. Dann wird geprüft, ob erwartete Logtypen noch ankommen, ob Speicher und Lizenz zur gewünschten Aufbewahrung passen und ob Reports im Ernstfall schnell genug die richtigen Fragen beantworten.
Wenn Logs für Security Operations, Incident Response oder Compliance relevant sind, sollte zusätzlich entschieden werden, ob Syslog an ein SIEM benötigt wird. Central Reporting ist sehr nützlich für Sophos-Central-Auswertungen, ersetzt aber nicht automatisch ein herstellerübergreifendes Logarchiv oder einen SOC-Prozess.