Sophos AI Defense: meerwaarde, kosten en grenzen
Een medewerkster laat ChatGPT een e-mail corrigeren, een ontwikkelaar installeert een programmeerassistent, een team uploadt een spreadsheet voor analyse. AI maakt het werk gemakkelijker en wordt daarom vaak al gebruikt voordat de IT-afdeling toestemming heeft gegeven, soms bewust ondanks een verbod. Daarbij kunnen bedrijfsgegevens en vertrouwelijke documenten bij niet-beoordeelde aanbieders terechtkomen. Welke diensten worden gebruikt, door wie en hoe zijn regels af te dwingen?
AI Defense is nog nieuw. «SI Defense» hebben we alvast als volgende naam klaarstaan. :) Dat is natuurlijk alleen een grapje over de naam.
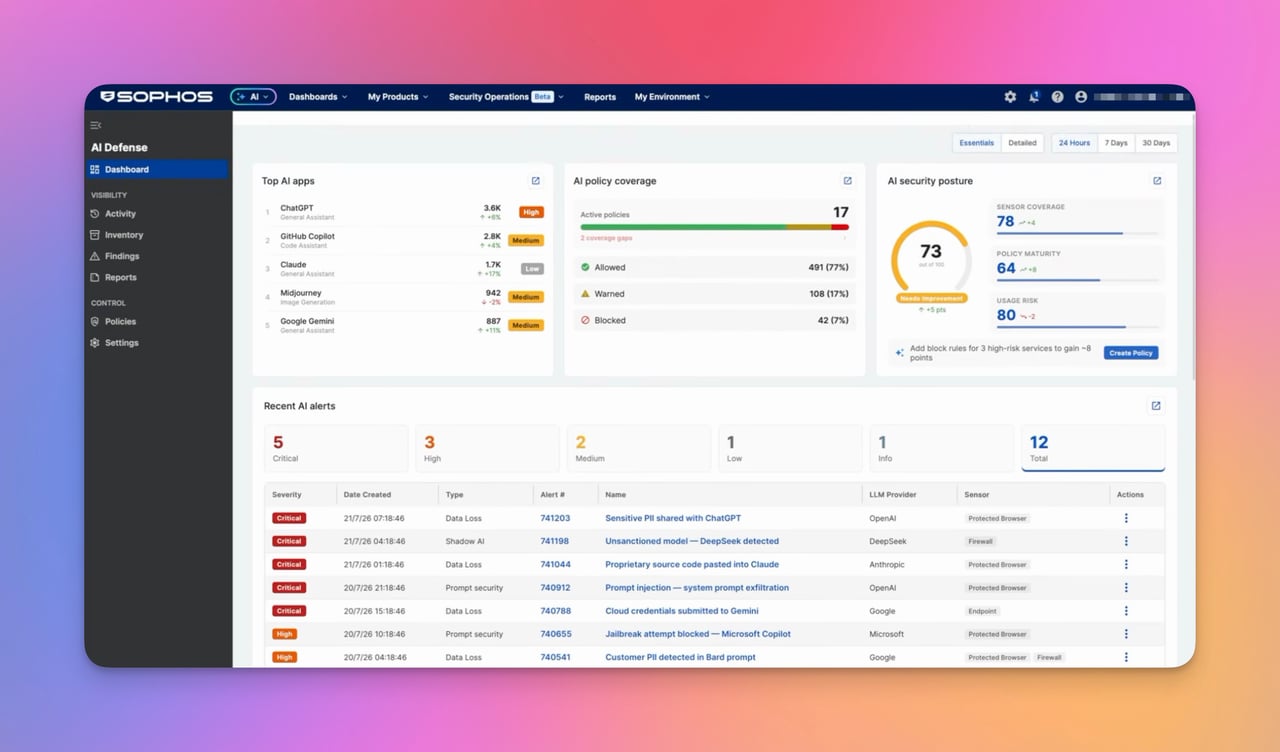
Sophos AI Defense brengt ondersteunde AI-toepassingen in kaart, beoordeelt hun risico’s en regelt de toegang. Bij deze betaalde add-on rijst echter de vraag: welke extra waarde biedt hij ten opzichte van de Endpoint- en Firewall-functies waarvoor al wordt betaald?
Wat is Sophos AI Defense?
AI Defense wordt ingesteld in Sophos Fusion, voorheen Sophos Central. Het gaat om het centrale beheerplatform dat veel bedrijven nog onder de oude naam kennen. De add-on brengt informatie uit bestaande Sophos-componenten, zoals Endpoint en Firewall, samen.
Centraal staat Shadow AI: AI-toepassingen en agents die buiten de vastgestelde goedkeuringsprocessen worden gebruikt. Een dienst kan nuttig zijn terwijl de voorwaarden voor vertrouwelijke gegevens toch onduidelijk blijven. AI Defense helpt het waargenomen gebruik in kaart te brengen, toepassingen te beoordelen en toegangsregels af te dwingen.
De Sophos AI Assistant heeft een andere taak: hij ondersteunt beheerders bij onderzoeken. AI Defense controleert de toegang tot AI-tools.
AI blokkeren kan al met Endpoint en Firewall
Met Endpoint Application Control zijn toepassingen uit de Sophos-catalogus te herkennen en te blokkeren. Nieuwe tools of eigen scripts worden daarmee niet automatisch gedetecteerd.
Endpoint Web Control biedt eigen websitelijsten en in de nieuwere Web Filtering Profiles ook AI-webfilters. Deze profielen vereisen Windows en Sophos Endpoint vanaf versie 2026.1; op andere ondersteunde apparaten gelden de mogelijkheden en beperkingen van de klassieke controles. Een domeinblokkade dekt echter niet alle toegangsroutes van een AI-aanbieder af.
Op de firewall controleert een Application Filter bekende AI-toepassingen via signatures. Onze handleiding Generatieve AI herkennen en controleren legt de configuratie en controle met echte verzoeken en logs uit. Sophos Firewall v23 biedt daarnaast de webcategorie Generative AI, die via een Web Policy werkt. Webcategorieën en toepassingssignatures zijn verschillende controlemechanismen.
Passende basislicenties en configuratie blijven noodzakelijk. Voor deze blokkades is echter geen apart AI Defense-abonnement nodig. Alleen «hiermee kun je ChatGPT blokkeren» rechtvaardigt de meerprijs dus niet.
Wat kan Sophos AI Defense vandaag?
Toepassingen, gebruikers en risico’s in kaart brengen
Sophos AI Defense toont gedetecteerde AI-toepassingen en de bijbehorende gebruikers of apparaten.

Sophos noemt onder meer deze tools:
| Tool | Indeling in de Sophos-documentatie |
|---|---|
| ChatGPT | Browsergebaseerde AI-dienst |
| Claude.ai | Browsergebaseerde AI-dienst |
| Microsoft Copilot | Browsergebaseerde AI-dienst |
| Google Gemini | Genoemd in het voorbeeld voor app-toegangsregels |
| Claude Code | Programmeer- en agenttoepassing |
| Cursor | Programmeertoepassing |
| OpenClaw | Agenttoepassing |
Dit is geen volledige compatibiliteitsmatrix. Browser, desktop-app en API-toegang moeten afzonderlijk worden getest: een werkende browserblokkade zegt niets over de andere toegangsroutes, ook niet bij verschillende integraties van dezelfde aanbieder.
Inventaris, activiteitenoverzichten en rapporten helpen het waargenomen gebruik naast de verleende toestemmingen te leggen, nieuwe diensten te onderzoeken en veranderingen te volgen. De volledigheid hangt af van sensoren en configuratie; een lege lijst betekent niet dat niemand AI gebruikt. Risico-informatie vervangt bovendien geen beoordeling van het afgenomen abonnement en de contractvoorwaarden. Een niet-goedgekeurde app is ook nog geen bewezen datalek.
Toestaan, waarschuwen of blokkeren
Policies bepalen welke toepassingen zijn toegestaan, met een waarschuwing worden toegelaten of worden geblokkeerd. Ze gelden voor gebruikers, groepen of netwerken en kunnen bijvoorbeeld op risiconiveau filteren. Onze handleiding voor AI Defense-policies legt de opbouw en controle uit.

Een pilotgroep kan bijvoorbeeld een beoordeelde dienst gebruiken, terwijl andere gedetecteerde AI-apps worden geblokkeerd. Een tweede groep krijgt eerst waarschuwingen om de behoefte en gevolgen te onderzoeken. Waarschuwen staat het gebruik toe; voorkomen kan alleen met een effectieve blokkade.
De eerste actieve policy met een passend toepassingsbereik geldt, met daarbinnen de eerste overeenkomende regel. Als daar geen regel overeenkomt met de app, volgt geen actie; lager geplaatste policies worden desondanks niet gecontroleerd. De activiteit wordt wel geregistreerd. Controleer daarom vóór een brede uitrol op een testapparaat ook of een app zonder eigen toestemming wordt geblokkeerd zoals bedoeld.
Herkent AI Defense OpenCode met een API-sleutel?
Dat is nog onbekend: Sophos noemt in de geraadpleegde documentatie geen concrete ondersteuning en wij hebben deze combinatie niet in de praktijk getest. Controle van OpenCode mag daarom niet als bestaande functionaliteit meewegen in de aankoopbeslissing.
OpenCode werkt met verschillende AI-aanbieders en lokale modellen. De providerdocumentatie beschrijft API-sleutels en eigen provider-endpoints. Als de API bereikbaar blijft, volstaat het blokkeren van de chatwebsite niet. De sleutel dient voor authenticatie bij de aanbieder en zegt op zichzelf niets over detectie door Sophos.
Bij het testen moeten drie resultaten uit elkaar worden gehouden:
- Tooldetectie: verschijnt OpenCode zelf, of alleen een proces of netwerkverbinding?
- Verbindingscontrole: herkent en blokkeert de bedoelde regel het concrete API-endpoint met de gebruikte aanbieder, het besturingssysteem en de sensor?
- Promptcontrole: deze functie staat nog als geplande uitbreiding vermeld. Een verbinding herkennen of blokkeren is geen inhoudscontrole.
Dat geldt ook voor eigen scripts, API-gateways en lokale modellen: AI Defense garandeert niet dat elke modelaanroep wordt gedetecteerd. Voer voor de API-test eerst een werkende aanroep uit met een goedgekeurd testaccount en niet-gevoelige gegevens, activeer daarna een nauw afgebakende blokkeerregel en herhaal dezelfde aanroep. Toepassing, apparaat, sensor, actie en policy in het log moeten daarbij aansluiten. De test is pas geslaagd als de regel de eerder werkende aanroep verhindert; een ongeldige sleutel, ontbrekend tegoed of een certificaatfout telt niet. Tot die tijd blijft de dekking van OpenCode onbekend.
Controleert AI Defense prompts en gebruiksdoelen?
Sophos beschrijft uitgebreide controles voor prompts, uploads en AI-interacties. Tegelijk staan promptcontrole, het onderscheid tussen privé- en zakelijke accounts en aanvullende agentbeveiliging nog als geplande uitbreidingen vermeld. De informatie van de fabrikant is op dit punt niet volledig eenduidig; voor een aankoopbeslissing telt daarom wat aantoonbaar beschikbaar is.
Stand van de controle op 26 oktober 2026: promptcontrole staat nog als geplande functie vermeld en is geen toegezegde huidige functionaliteit. Op een regel die binnen een toegestane chat specifiek klantnummers of broncode blokkeert, kan daarom niet betrouwbaar worden gerekend. Wie deze inhoudscontrole nodig heeft, moet AI Defense daar vandaag niet voor kopen.
Ik zou alleen functies kopen die vandaag beschikbaar en gecontroleerd zijn; roadmapfuncties kunnen vertraging oplopen of helemaal vervallen. De nog steeds ontbrekende mobiele ZTNA-agent, die tot nu toe alleen voor Windows en macOS beschikbaar is, en aangekondigde uitbreidingen van Synchronized Security geven reden tot voorzichtigheid.
E-mails corrigeren toegestaan, andere taken verboden?
Nee, dit onderscheid is met de huidige app-toegangsregels niet af te dwingen. Als ChatGPT is toegestaan, blijft het ook bereikbaar wanneer iemand er in strijd met het bedrijfsbeleid klantgegevens of contracten analyseert in plaats van e-mails te corrigeren.
Ook toekomstige promptcontrole lost dit niet automatisch op: gevoelige gegevens herkennen en het zakelijke gebruiksdoel beoordelen zijn verschillende taken. Zelfs een e-mail die op spelling wordt gecontroleerd, kan vertrouwelijke informatie bevatten. Het bedrijfsbeleid moet daarom vastleggen welke inhoud naar welke dienst mag; de huidige app-regels controleren deze doelbinding niet.
Wat zijn de vereisten?
AI Defense is een add-on voor in aanmerking komende EDR-, XDR- en MDR-klanten. Sophos vereist daarnaast EDR Endpoint Protection; een firewall alleen of Endpoint zonder EDR volstaat niet. Het Sophos Fusion-account moet zijn overgezet naar het nieuwe platform met Security Operations. De productnaam bevestigt die technische upgrade niet; vóór het bestellen helpt de Fusion-check.
De setupwizard biedt Endpoint, Firewall en Linux Server als sensoren. Endpoint vereist onder andere Data Lake-uploads, HTTPS-ontsleuteling, QUIC-blokkering en passende Web Control- en Application Control-instellingen. De firewall moet voor handhavingsregels onder groepsbeheer vallen en in de relevante Web Policies loggen. Onze onboardinghandleiding legt de stappen uit. Bestaande regels en uitzonderingen moeten daarbij worden gecontroleerd en wijzigingen eerst met een beperkte groep worden getest.
Wat kost Sophos AI Defense?
De vrijblijvende richtprijs bedraagt circa 60 EUR exclusief btw per gebruiker of server per jaar, boven op de bestaande beveiligingslicentie. Omgerekend is dat ongeveer 5 EUR per maand, geen aanbod voor maandelijkse facturatie. Volumestaffel, looptijd en contract bepalen de werkelijke prijs; voor gebruik is een actieve AI Defense-licentie of lopende proefperiode nodig.
Bij het beheer hoort ook de verlenging: na het verlopen van een licentie schakelt Sophos de actieve AI Defense-policies uit. Een vernieuwde licentie activeert ze niet automatisch opnieuw. De KB-handleiding beschrijft de controle en bewuste hervatting, zodat een betaalde add-on niet met nog uitgeschakelde regels wordt gebruikt.
Voor welke meerwaarde betaalt u eigenlijk?
De huidige meerwaarde zit vooral in het gecombineerde AI-overzicht met risico-informatie, rapporten en daarop gericht beleidsbeheer. Zonder dat overzicht moet de IT-afdeling informatie uit Endpoint en Firewall zelf samenbrengen, diensten beoordelen en regels in de afzonderlijke producten onderhouden. Bij veel teams en wisselende tools kan AI Defense hier werk besparen.
Ook de bestaande producten leveren echter logs, toepassingsinformatie en centrale policies. Een extra dashboard alleen rechtvaardigt daarom geen extra duizenden euro’s per jaar. In de pilot moet duidelijk worden welke relevante activiteiten aanvullend worden gedetecteerd, welke regels betrouwbaarder worden afgedwongen en hoeveel beheerwerk wordt bespaard.
De herinnering aan de MDR Integration Packs
Op basis van onze eerdere ervaringen blijf ik sceptisch over extra modules. Ook licentiemodellen veranderen: Sophos heeft in oktober 2025 de afschaffing van de Integration Packs aangekondigd, met opname in MDR en XDR zonder extra integratiekosten vanaf 1 november 2025 voor termijnlicenties en eind januari 2026 voor MSP Flex.
Dat was een licentiewijziging en zegt niets over eventuele gratis AI Defense-functionaliteit in de toekomst. Toch blijft de vraag waarom AI-controle geen onderdeel is van de verdere ontwikkeling van de Endpoint-, XDR- of MDR-dienst waarvoor al wordt betaald. Sophos bepaalt de productindeling; klanten moeten de huidige extra waarde afwegen tegen de meerprijs.
Wanneer zou ik AI Defense aanbevelen?
Als er een passende Sophos-omgeving aanwezig is en de IT-afdeling een gezamenlijk overzicht nodig heeft van het AI-gebruik in verschillende teams, is een pilot zinvol. De inventarisatie biedt een basis om samen met afdelingen diensten goed te keuren en effectieve regels af te spreken. Algemene blokkades zonder goedgekeurd alternatief kunnen daarentegen belangrijke werkprocessen onderbreken.
Als hiervoor eerst de beveiligingsarchitectuur moet worden omgebouwd, moeten bestaande endpoint-, browser- en netwerkcontroles worden meegenomen in de afweging. Promptcontrole of doelbinding binnen toegestane chats biedt het huidige AI Defense niet; controle van OpenCode en API’s moet afzonderlijk worden getest.
Doorslaggevend is of de benodigde diensten worden herkend, regels betrouwbaar worden afgedwongen en ten opzichte van de bestaande situatie daadwerkelijk werk of risico’s worden verminderd. Als de pilot alleen een blokkade oplevert die met de al betaalde functies net zo goed werkt, zou het mij de meerprijs niet waard zijn.
Veelgestelde vragen over Sophos AI Defense
Is AI Defense nodig om ChatGPT op een Sophos Firewall te blokkeren?
Wat kost Sophos AI Defense extra?
Kan AI Defense spellingcorrecties toestaan en andere AI-taken verbieden?
Herkent AI Defense ook OpenCode en directe API-aanroepen?