
Sophos ITDR: wat voegt het toe aan MFA en MDR?
Een voormalige dienstverlener heeft nog toegang tot de Microsoft-365-tenant. Een toepassing heeft meer rechten dan nodig. Een beheerdersaccount is beveiligd met een zwakke aanmeldmethode. Voor deze risico’s hoeft geen malware op een computer actief te zijn. Ze ontstaan in de directory, in accounts en in de bijbehorende toegangsrechten.
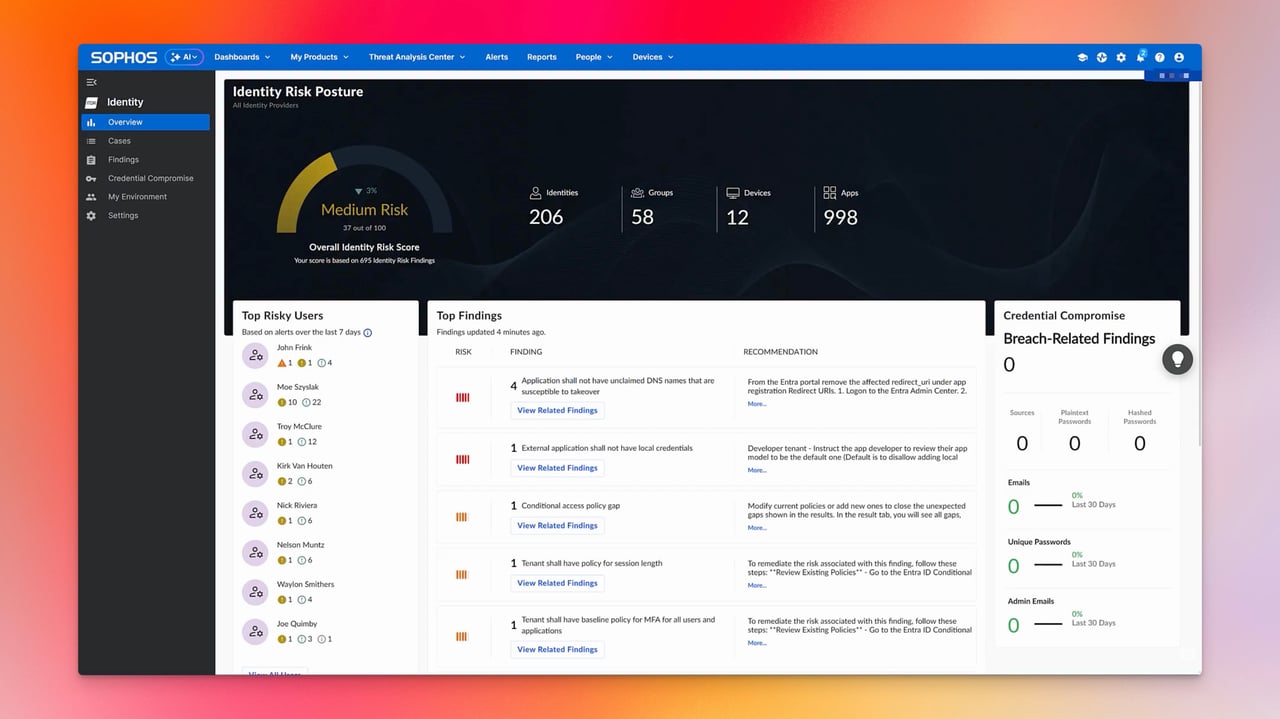
Sophos ITDR onderzoekt identiteiten en hun beveiligingsconfiguratie in Microsoft Entra ID en lokaal Active Directory. Het helpt IT-teams riskante rechten en zwakke plekken in accounts te herkennen en gericht aan te pakken. Sophos noemt deze vastgestelde beveiligingsrisico’s findings, oftewel bevindingen.
Wat is Sophos ITDR?
ITDR staat voor Identity Threat Detection and Response. De software combineert directory-informatie, beveiligingsbeoordelingen en aanwijzingen voor gecompromitteerde inloggegevens. Het beheer gebeurt in Sophos Fusion, voorheen Sophos Central.
Sinds de productupdate van 15 oktober 2026 is ITDR ook zelfstandig verkrijgbaar. Een XDR- of MDR-licentie is daarmee geen voorwaarde voor aanschaf. De combinatie met deze producten blijft zinvol, maar draagt niet automatisch alle taken over aan een beheerde beveiligingsdienst.
Bij een Entra ID-integratie levert de clouddirectory de gegevens. Lokaal Active Directory kan onafhankelijk daarvan worden aangesloten via een aparte sensor met alleen leestoegang. Daarvoor is geen Entra ID-integratie nodig. Beide koppelingen dienen om de beveiliging te beoordelen en staan los van gebruikerssynchronisatie voor andere Sophos-producten.
Welke risico’s worden zichtbaar?
ITDR onderzoekt bijvoorbeeld rechten, identiteitsconfiguraties en aanwijzingen voor onvoldoende aanmeldbeveiliging. Daar komt Dark Web Intelligence bij om relevante openbaar gemaakte inloggegevens te beoordelen. Zo’n vondst moet worden gecontroleerd: een oud datalek betekent niet automatisch dat een wachtwoord nog geldig is of dat er succesvol is ingebroken.
De directoryweergaven bevatten naast mensen ook niet-menselijke identiteiten, zoals toepassingen en service principals. ITDR toont ook Microsoft-AI-agents, hun eigenaren en hun rechten. Dat beantwoordt de vraag welke identiteit toegang tot gegevens mag hebben. Het is geen inhoudelijke controle van alle prompts of acties van agents zoals een alomvattende AI-firewall.
De Identity Risk Score helpt identiteitsrisico’s te beoordelen. Wie ook toepassingen of andere technische identiteiten wil beoordelen, moet vóór aankoop tijdens een pilot controleren welke mogelijkheden beschikbaar zijn. Een vermelding in de Directory-weergave betekent niet automatisch dat er ook een score is. Onze uitleg over de Identity Risk Score beschrijft de details.
Wat voegt ITDR toe aan MFA?
MFA beschermt de aanmelding met een aanvullende factor. Het ruimt echter geen overmatige rechten, achtergelaten accounts of onnodig geprivilegieerde toepassingen op. ITDR helpt zulke situaties te vinden en de aanpak ervan te prioriteren.
Neem het gastaccount van een voormalige dienstverlener. Een tweede factor beveiligt de aanmelding, terwijl de toegang na afloop van het project niet meer nodig is. Valt het account op tijdens een controle in ITDR, dan vraagt IT bij de verantwoordelijke afdeling na of er nog een opdracht loopt. Vervolgens trekt IT overbodige rechten in of schakelt het account uit. Na de volgende gegevenssynchronisatie controleert IT de aangepaste toestand in ITDR. Zo wordt een vastgesteld risico omgezet in een aantoonbare correctie.
De lokale AD-sensor voegt geen MFA toe aan Windows-aanmeldingen. Hij leest directorygegevens en beoordeelt de beveiligingsconfiguratie. Voor een extra factor bij lokale aanmeldingen is een geschikte MFA-oplossing nodig.
Kan ITDR ook reageren?
Afhankelijk van de aangesloten directory en de ingestelde actie kan ITDR bijvoorbeeld wachtwoorden resetten, sessies intrekken of accounts uitschakelen. Voor Entra ID moeten de responsfuncties met de benodigde rechten zijn ingesteld. Voor acties in lokaal AD is daarnaast een lokale datacollector nodig met de On-Premise Automation Connector en LDAP-toegang tot de directory. De AD-sensor met alleen leestoegang voert deze wijzigingen niet zelfstandig uit.
De uitleg over findings en response verduidelijkt dit verschil. Bij een gecompromitteerde cloudidentiteit kan een geconfigureerde functie om sessies in te trekken een concrete reactie zijn. Alleen de status van een finding wijzigen geeft daarentegen slechts de voortgang van de afhandeling aan en bewijst niet dat de identiteit veilig is.
Bij hybride accounts moet daarnaast rekening worden gehouden met de leidende directory. Een wijziging die uitsluitend in de cloud is uitgevoerd, kan bij de volgende synchronisatie weer worden aangepast. Daarom moet vóór elke actie duidelijk zijn welk systeem de toestand bepaalt en welke toepassingen van de identiteit afhankelijk zijn.
Handelt MDR de findings af?
Met een afzonderlijke MDR-licentie onderzoekt het Sophos-team actieve identiteitsdreigingen en bepaalde kritieke of ernstige bevindingen die op een actieve aanval wijzen. De eigen IT-afdeling of een daarvoor ingeschakelde partner verzorgt de doorlopende afhandeling van de overige bevindingen.
Het verwijderen van overbodige rechten blijft dus een operationele taak. In het voorbeeld van de voormalige dienstverlener moet de organisatie beslissen of de toegang nog nodig is. Vóór de invoering moet duidelijk zijn wie nieuwe bevindingen beoordeelt, wijzigingen goedkeurt en het effect controleert. De ITDR-vereisten helpen bij de voorbereiding.
Voorwaarden en kosten
Voor de Entra ID-integratie is Microsoft Entra ID P1 of P2 nodig. Entra ID Free is niet voldoende. De configuratie vereist ook beheerdersrechten waarmee de gevraagde machtigingen voor de hele tenant kunnen worden goedgekeurd.
Voor lokaal Active Directory moet de sensor in de eigen omgeving worden geïnstalleerd en beheerd. De eis van Entra P1/P2 geldt voor de Entra-koppeling, niet voor een integratie met uitsluitend lokaal AD. Responsfuncties worden zoals hierboven beschreven apart ingesteld. Voor beide varianten zijn een geactiveerde ITDR-licentie en een ondersteunde tenantregio nodig.
ITDR wordt per gebruiker gelicentieerd. Naast Sophos kunnen ook Microsoft-licenties en het beheer van lokale componenten deel uitmaken van de totale kosten. Houd bovendien rekening met tijd voor het beoordelen en afhandelen van bevindingen.
Tijdens een pilot zou ik het proces toetsen aan het gastaccountvoorbeeld. Daarvoor is een goedgekeurd testaccount of een bestaande, bevestigde bevinding geschikt. IT controleert de getoonde gegevens, corrigeert de toegang en bekijkt de nieuwe beoordeling na de volgende gegevenssynchronisatie. Zo wordt duidelijk of ITDR in het dagelijks werk bruikbare informatie levert en de afhandeling ondersteunt.
Wanneer is ITDR de moeite waard?
ITDR is interessant wanneer het overzicht over accounts en rechten in meerdere directory’s of toepassingen ontbreekt. Wie tot nu toe vooral apparaten en firewallgebeurtenissen bewaakte, krijgt hiermee aanvullende informatie over riskante toegangsrechten en identiteitsconfiguraties.
Wie al vergelijkbare controles uitvoert met Microsoft-tools en een goed werkend proces, moet de meerwaarde concreet vergelijken. Voor mij zouden extra relevante bevindingen en een eenvoudiger afhandeling de doorslag geven bij de aankoop.
Veelgestelde vragen
Heeft Sophos ITDR altijd een MDR- of XDR-licentie nodig?
Vervangt ITDR de MFA voor Entra ID of lokaal Active Directory?
Handelt Sophos MDR automatisch alle ITDR-findings af?
