Sophos NDR 5500: wat de nieuwe appliance biedt
Sophos NDR staat voor Network Detection and Response en detecteert verdachte activiteiten in netwerkverkeer. Vooral inzicht in oost-westverkeer is waardevol: bijvoorbeeld tussen apparaten in hetzelfde subnet waarvan de communicatie niet door een firewall loopt. NDR kan ook noord-zuidverkeer tussen het interne netwerk en internet analyseren.
Het product bestaat al langer. Een gebruikelijke implementatie was een virtuele machine die via een mirrorpoort op de switch een kopie van het verkeer ontvangt. Deze extra netwerkgegevens helpen Sophos MDR (Managed Detection and Response) om ook aanvallen binnen het netwerk te detecteren en te onderzoeken. De VM heeft gereserveerde resources en een correct ingestelde verkeersaanvoer via de virtualisatiehost nodig. Gebruik van eigen hardware was ook mogelijk, aanvankelijk op door Sophos gecertificeerde modellen.
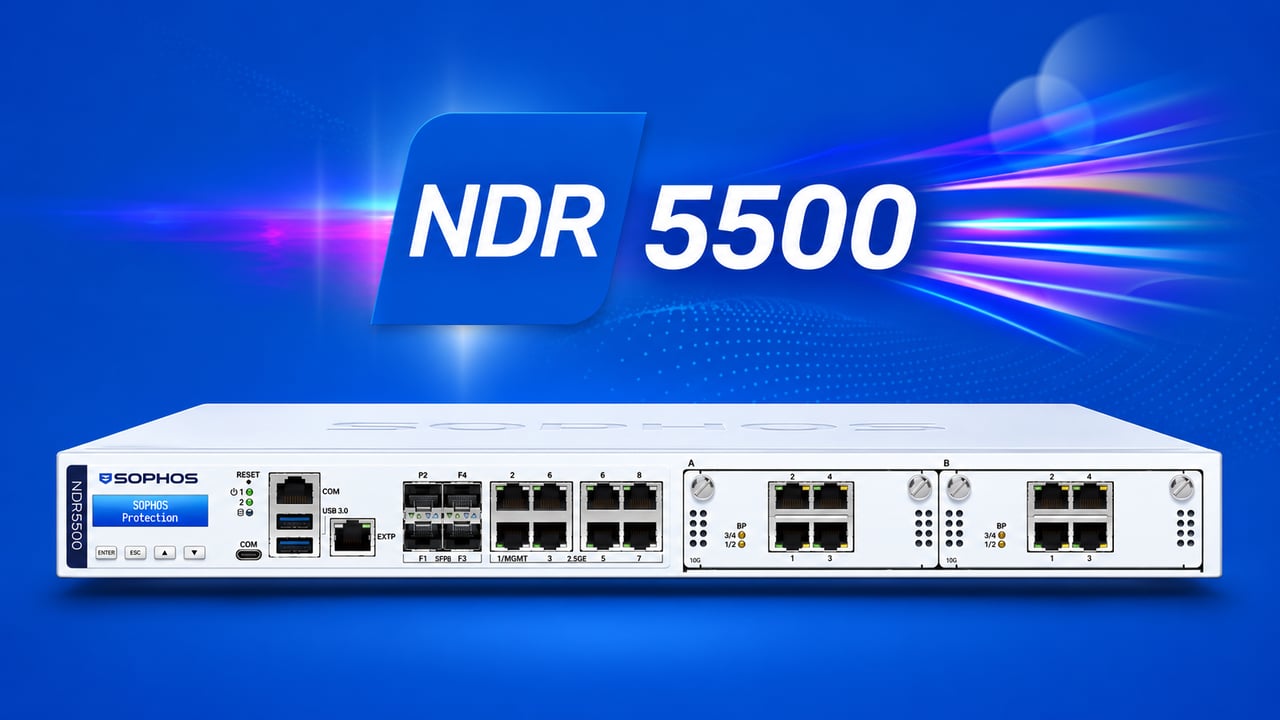
Met de Sophos NDR 5500 komt er nu een eigen Sophos-appliance bij. Daarmee vervallen het inrichten van een VM en het selecteren van geschikte hardware van derden. Het te onderzoeken verkeer moet nog steeds naar de appliance worden geleid. De introductie vond plaats op 4 november 2026; bestellen is naar verwachting mogelijk vanaf 10 november 2026.
De NDR 5500 verzorgt netwerkanalyse op een apart platform. De tegelijk aangekondigde XGS 2380, 3380, 4580 en 5580 nemen de firewalltaken voor hun rekening. De nieuwe Xstream Plus-bundel bevat geen NDR 5500-appliance.
Welke aanvallen NDR zichtbaar maakt
Een gecompromitteerd apparaat kan zich aanvankelijk onopvallend gedragen en later proberen andere systemen in het netwerk te bereiken. Juist zulke bewegingen moet NDR zichtbaar maken. De analyse zoekt naar ongebruikelijke verbindingen, communicatie met infrastructuur van aanvallers en verdachte verkeerspatronen. Dat is vooral nuttig voor IoT-apparaten, productiesystemen of andere apparaten waarop geen endpointagent is geïnstalleerd.
In Sophos Fusion kunnen deze detecties samen met endpoint- en firewallgegevens worden onderzocht. Het beveiligingsteam krijgt zo extra aanwijzingen over welke apparaten met elkaar communiceren en waar een aanval zich zou kunnen verspreiden. In de juiste inline-modus kan de appliance met de IDS/IPS-add-on ook bekende schadelijke pakketten blokkeren.
De analyse omvat het beoordelen van versleutelde verbindingen, het herkennen van algoritmisch gegenereerde domeinen en het inschatten van sessierisico’s. Daar komen engines voor inbraak- en data-analyse bij. In de onderzoeksconsole kun je detecties en zichtbare netwerkapparaten onderzoeken, inclusief apparaten zonder agent.
NDR beoordeelt ook kenmerken van versleutelde verbindingen zonder alle inhoud te hoeven ontsleutelen. Doorslaggevend is welk verkeer we aan de sensor aanbieden. Om bijvoorbeeld communicatie tussen apparaten in hetzelfde subnet te onderzoeken, moet die op de juiste switch worden gespiegeld. Een meetpunt uitsluitend bij de internetverbinding is daarvoor niet voldoende.
Hardware en bypassvarianten van de NDR 5500
De NDR 5500 is een apparaat in 1U Long-formaat met een architectuur met twee processors, twee SSD’s en twee Flexi Port-slots. Twee hot-swappable voedingen zijn inbegrepen. Daarmee biedt het een afzonderlijk platform zonder dat eerst een eigen virtualisatiehost hoeft te worden ingericht.
| Kenmerk | Uitrusting |
|---|---|
| Formaat | 1U Long |
| Architectuur | Twee processors |
| Opslag | Twee SSD’s |
| Voeding | Twee hot-swappable voedingen |
| Flexi Port-slots | 2 |
| Kopervariant | 2 modules met elk 4 × 1-GbE-koperbypasspoorten |
| Glasvezelvariant | 2 modules met elk 2 × 10-GbE-glasvezelbypasspoorten, LC |
De modulekeuze hangt af van de verbindingen waarin de appliance wordt opgenomen: 1-GbE-koper of 10-GbE-glasvezel. De kopervariant biedt in totaal acht bypasspoorten, de glasvezelvariant vier. Omdat elke inline-verbinding twee poorten gebruikt, levert dat vier koperverbindingen of twee glasvezelverbindingen op.
Aansluitingen en analysecapaciteit
Afhankelijk van de modules biedt de NDR 5500 1-GbE-koper- of 10-GbE-glasvezelaansluitingen. Deze waarden beschrijven de verbindingssnelheid. Hoeveel verkeer de appliance gelijktijdig kan analyseren, hangt ook af van pakketgroottes, het aantal verbindingen en de actieve analysefuncties. Een concrete doorvoersnelheid voor NDR-analyse en IDS/IPS op de NDR 5500 is op het moment van schrijven nog niet beschikbaar.
Voor de planning telt het verkeer op de beoogde meetpunten. Als meerdere interne verbindingen worden gespiegeld, komt hun gezamenlijke datavolume bij de sensor terecht, ongeacht de snelheid van de internetverbinding. We dimensioneren de oplossing daarom op basis van de interne netwerkbelasting en de pieken daarin. Bij inline-gebruik moet de analysecapaciteit bovendien passen bij de verbinding die door de appliance loopt.
Passief bewaken of actief blokkeren
SPAN/TAP: kopieën van verkeer onderzoeken
Bij SPAN of port mirroring levert een switch kopieën van geselecteerde pakketten aan NDR. Een TAP levert het verkeer via een apart aftakpunt. De appliance staat dan buiten het doorstuurpad van het productieverkeer en kan het oorspronkelijke pakket niet zelf tegenhouden.
De juiste meetpunten en voldoende capaciteit op de mirrorpoort zijn essentieel. Wanneer meerdere drukbelaste verbindingen naar een poort met minder capaciteit worden gekopieerd, kunnen pakketten ontbreken. De handleiding voor NDR traffic mirroring legt uit hoe je de verkeersaanvoer plant.
Passive Inline en Active Inline
Voor beide inline-modi heeft de Sophos-appliance de IDS/IPS-add-on nodig. Bij Passive Inline onderzoekt de appliance het doorgestuurde verkeer zonder actief te blokkeren. Bij Active Inline kan zij bekende schadelijke pakketten met IPS-regels direct in het verkeerspad blokkeren.
Bij inline-gebruik loopt het productieverkeer door de appliance. Daardoor wordt ook het gedrag bij uitval belangrijk: de bypassmodules zorgen voor een route om de analyse heen. Hoe de verbinding zich gedraagt bij stroomuitval, een herstart of onderhoud hoort bij de planning van de integratie. We adviseren te beginnen met observeren, zodat detecties kunnen worden beoordeeld voordat actieve blokkades worden ingeschakeld.
De ingebouwde NDR-functies van Sophos Firewall staan hier los van. NDR Essentials of Active Threat Intelligence op de firewall vormen geen afzonderlijke NDR 5500-appliance en vervangen niet de naar behoefte geplande meetpunten in het interne netwerk.
Prijzen en licenties
De NDR 5500 is beschikbaar in twee configuraties. De kopervariant, SKU NC55XP00ZZPCCE, bevat twee bypassmodules met elk vier 1-GbE-poorten. Deze past bij netwerken waarin de te bewaken verbindingen Gigabit-koper gebruiken. De catalogusprijs voor de hardware is 24.700 EUR exclusief btw, inclusief beide modules.
De glasvezelvariant, SKU NC55XP00ZZPCDE, bevat twee bypassmodules met elk twee 10-GbE-Fiber-LC-poorten. Dit is de passende uitvoering voor integratie in overeenkomstige 10-GbE-glasvezelverbindingen en kost eveneens 24.700 EUR exclusief btw, inclusief de modules. De aanwezige aansluitingen en de geplande integratie in het netwerk bepalen dus de keuze.
Deze catalogusprijzen dienen voorlopig als richtlijn en zijn gebaseerd op de Benelux-prijslijst voor apparaten met EU/UK-stroomkabels, zonder btw en projectspecifieke diensten. We maken de komende dagen de productpagina met beide varianten en onze verkoopprijzen in de shop aan. Bestellen is voorzien vanaf 10 november; de leverdatum stemmen we af voor jullie offerte.
De hardware is een deel van de kosten
De basis is de Sophos NDR-softwarelicentie, waarvan de prijs afhangt van het aantal beschermde gebruikers en servers. Deze omvat gedragsgebaseerde detectie en onbeperkt veel virtuele implementaties binnen de gelicentieerde omvang. De appliance wordt apart aangeschaft. Voor de op signatures gebaseerde IDS/IPS-functies en inline-gebruik is daarnaast de IDS/IPS-add-on per appliance nodig. Actief blokkeren vereist de Active Inline-modus.
Voor de hardware zijn er twee supportniveaus: Enhanced Support omvat onder andere ondersteuning rond de klok, software-updates, hulp op afstand en vervroegde hardwarevervanging. Enhanced Plus voegt prioriteitsbehandeling, toegang tot ervaren technische specialisten en een apparaatafhankelijk aantal uren remote consulting toe. NDR is bij de introductie beschikbaar met termijnlicenties; beschikbaarheid via MSP Flex is nog niet bevestigd. Een MDR-dienst wordt afzonderlijk overeengekomen.
Als alternatief voor aankoop zijn er Right-of-Use-aanbiedingen voor gebruik gedurende een beperkte periode. De vermelde catalogusprijzen exclusief btw voor het pakket ‘NDR 5500 met Central NDR’ zijn bij beide modulevarianten 7.528,75 EUR voor één jaar, 22.586,25 EUR voor drie jaar en 37.643,75 EUR voor vijf jaar, telkens voor de volledige looptijd.
Welke optie financieel past, hangt af van de gebruiksduur en de benodigde licentie- en supportomvang. In de offerte brengen we hardware of gebruiksrecht, gebruikers- en serverlicenties, add-ons en support samen. Zo kunnen jullie de totale kosten vergelijken.
Wanneer een eigen appliance zinvol is
Een eigen NDR-appliance is vooral interessant als specifieke netwerksegmenten moeten worden bewaakt en daarvoor een apart hardwareplatform gewenst is. Als er al voldoende gedimensioneerde virtualisatie beschikbaar is, kan een virtuele implementatie voordeliger zijn. Voor Active Inline zijn juist de ondersteunde hardware, bypassbekabeling en de add-on essentieel.
De waarde ontstaat door inzicht in relevante verbindingen en het vervolgens afhandelen van detecties. Daarvoor zijn duidelijke verantwoordelijkheden nodig: wie onderzoekt een melding, wie mag blokkeren en wie maakt een onterechte blokkade ongedaan? Een MDR-dienst kan dit werk ondersteunen, maar is een afzonderlijke dienst en staat niet gelijk aan de aanschaf van de appliance.
Sophos NDR Solution Brief
De Sophos NDR Solution Brief vat de oplossing samen in PDF-formaat.