
Sophos Protected Browser: functies, kosten en grenzen
Een medewerker mag klantgegevens in het CRM raadplegen. Dat betekent nog niet dat zij die gegevens naar een privécloudopslag of een AI-chat mag kopiëren. De firewall kan de toegang tot een dienst toestaan of blokkeren. Het wordt interessant wanneer een toepassing bereikbaar moet blijven, maar bepaalde handelingen met gegevens moeten worden voorkomen.
Sophos Protected Browser handhaaft beleid binnen de browsersessie. Dat is de extra aanpak ten opzichte van het uitsluitend blokkeren van websites. Of een aanvullende licentie daarvoor de moeite waard is, hangt af van de toepassingen die bescherming nodig hebben en of de organisatie de voorgeschreven browser consequent kan inzetten.
Wat is Sophos Protected Browser?
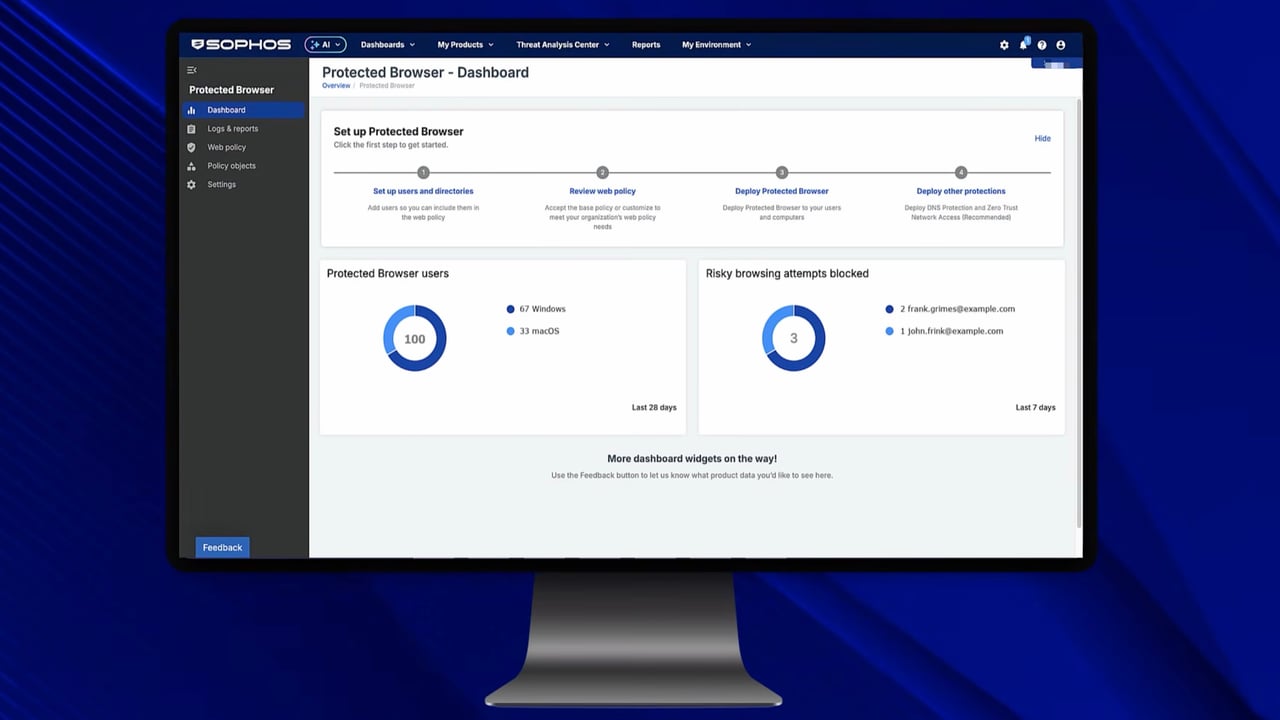
Protected Browser is een beheerde bedrijfsbrowser voor SaaS-diensten en interne webtoepassingen. Het beleid wordt ingesteld in Sophos Fusion, voorheen Sophos Central. Er is een volledige browser voor Windows en macOS en een extensie voor ondersteunde Chromium-browsers.
De twee varianten zijn niet gelijkwaardig. De extensie maakt de overstap binnen een bestaande browseromgeving eenvoudiger. Bepaalde functies, waaronder RDP-/SSH-toegang zonder agent en de controle over schermdeling en opnamen, vereisen de volledige browser. Het productoverzicht in onze KB licht deze verschillen toe.
Endpoint Protection blijft verantwoordelijk voor de bescherming van het apparaat. Een browser vervangt geen besturingssysteemupdates, malwarebescherming of beveiliging van andere toepassingen. De meerwaarde zit in aanvullende regels voor beschermde websessies.
Welke handelingen met gegevens kun je beperken?
Met webbeleid en datagrenzen bepaal je welke handelingen binnen bepaalde toepassingen zijn toegestaan. Daaronder vallen beperkingen voor bestandsuploads en gegevensuitwisseling via het klembord. Verschillende profielen regelen bijvoorbeeld of gegevens binnen vastgelegde bestemmingen moeten blijven of van buitenaf mogen worden geplakt.
Bij een toegestane AI-toepassing is dat een concreet verschil met een algemene blokkade: de dienst kan toegankelijk blijven terwijl bestandsuploads of bepaalde kopieerhandelingen worden beperkt. De Safe AI Controls beschrijven passende varianten.
Deze controle op handelingen begrijpt niet automatisch het zakelijke doel van een tekst. Een regel als ‘spelling corrigeren toegestaan, contractanalyse verboden’ wordt daarmee geen inhoudelijke regel die betrouwbaar wordt afgedwongen. Een medewerker kan informatie bovendien handmatig opnieuw invoeren. Welke handelingen daadwerkelijk worden verhinderd, moet worden getest met het gekozen profiel en de gebruikte browserversie.
Een zinvol voorbeeld is een extern projectteam: het mag een interne webtoepassing gebruiken, maar daaruit geen bestanden naar eigen diensten overbrengen. Als de vereiste datagrenzen werken en de werkprocessen bruikbaar blijven, levert dat aantoonbare meerwaarde op. Alleen een extra browser installeren biedt die bescherming nog niet.
Kun je de browser eenvoudig omzeilen?
Wie alleen een extra browser installeert, heeft daarmee nog geen verplichte toegangsregel. Als dezelfde SaaS-toepassing ongewijzigd bereikbaar blijft via een privéversie van Chrome of een onbeheerd apparaat, gelden de bedoelde controles van Protected Browser daar niet automatisch.
Voor bepaalde SaaS-toepassingen kun je het gebruik van de volledige Protected Browser verplicht stellen. De gedocumenteerde aanpak gebruikt Microsoft Entra ID of Okta en een ZTNA-datalaag. Bij Entra ID behoren onder andere P1, een passende SAML-koppeling en Conditional Access tot de voorbereiding. Dit is een aanvullende integratie, geen schakelaar die elke willekeurige website automatisch tot de beschermde browser beperkt.
In de pilot moeten daarom twee tests slagen: de toegestane toegang werkt in de voorgeschreven browser en alternatieve toegang tot dezelfde beschermde toepassing wordt geweigerd. Alleen een geslaagde aanmelding test slechts de eerste helft.
Wat voegt dit toe aan AI Defense en DNS Protection?
Sophos AI Defense bundelt gedetecteerd AI-gebruik en regelt de toegang tot apps. Protected Browser voegt controles binnen de websessie toe. DNS Protection beslist daarentegen op het niveau van de opgevraagde domeinen. Deze producten hebben verschillende taken, ook wanneer ze samen worden gebruikt.
Sinds de update van 21 oktober 2026 kan Protected Browser DNS Protection ook rechtstreeks voor zijn eigen DNS-aanvragen gebruiken. Deze integratie is alleen beschikbaar in de volledige browser, niet in de extensie. De browser- en apparaatcontroles moeten daarom bewust op elkaar worden afgestemd. Een geblokkeerd domein op apparaatniveau is iets anders dan een datagrens binnen een toegestane toepassing.
De eerdere update van 6 oktober 2026 voegde bescherming toe bij het invoeren van zakelijke inloggegevens op verdachte websites en aanvullende datagrenzen. Ook hier is de concrete instelling bepalend: een profiel dat schermdeling expliciet toestaat, beschermt anders dan een strenger profiel. Een waarschuwing vóór invoer is bovendien geen afgedwongen blokkade.
Licentie, invoering en doorlopend beheer
Sophos Protected Browser wordt per gebruiker gelicentieerd als onderdeel van Sophos Workspace Protection. Het pakket bevat ook ZTNA, DNS Protection en Email Monitoring System.
De licentieberekening houdt rekening met het daadwerkelijke gebruik van de inbegrepen producten. Voor een offerte moeten het aantal gebruikers, de bestaande producten en de gewenste bundel vaststaan. We noemen hier geen betrouwbaar algemeen bedrag in euro’s, omdat we voor deze combinatie geen gecontroleerde offerte hebben.
De invoering omvat distributie, aanmelding, browserupdates en uitzonderingen voor toepassingen waarvan de werkprocessen worden beperkt. De implementatiehandleiding beschrijft onder andere Intune en Jamf. In de praktijk zou ik beginnen met één gebruikersgroep en één concrete toepassing en uploads, plakken, kopiëren en alternatieve browsertoegang testen. Rapporten helpen vervolgens om gebruik en blokkades te beoordelen.
Wanneer is Protected Browser de moeite waard?
Ik zou hem onderzoeken wanneer regelmatig vertrouwelijke gegevens in webtoepassingen worden verwerkt en de bestaande controles alleen onderscheid maken tussen toegestane en geblokkeerde diensten. De pilot moet aantonen welke ongewenste handeling met gegevens aanvullend wordt voorkomen en of de beschermde toepassingen tot de voorgeschreven browser kunnen worden beperkt.
Wie alleen een paar AI-websites wil blokkeren, moet eerst de bestaande Endpoint- en Firewall-functies benutten. Wie een intelligente beoordeling van elke prompt of bescherming in willekeurige desktop- en API-toepassingen verwacht, krijgt dat niet met een browserregel. De reden voor aanschaf moet een nu beschikbare controle zijn die in het eigen werkproces effectief is.
Veelgestelde vragen
Vervangt Sophos Protected Browser de endpointbescherming?
Kun je een AI-chat toestaan en bestandsuploads blokkeren?
Is installatie voldoende om iedereen alleen deze browser te laten gebruiken?
