
Sophos DNS Protection instellen met Sophos Firewall
Sophos DNS Protection controleert DNS-query’s via een cloudservice en beheert policies en rapporten in Sophos Fusion (voorheen Sophos Central). Hiermee kunnen schadelijke domeinen, phishing, Command-and-Control-doelen en ongewenste categorieën worden geblokkeerd voordat een client de eigenlijke verbinding opbouwt.
Met Sophos Firewall is de duidelijkste standaardopzet meestal: clients gebruiken de firewall als DNS-resolver, de firewall stuurt openbare query’s door naar DNS Protection en interne domeinen gaan via DNS Request Routes naar interne DNS-servers.
DNS Protection vervangt geen Web Protection, Threat Feeds of NDR en Active Threat Response. Het vult deze controles op DNS-niveau aan.
Deze handleiding blijft bewust bij Sophos Firewall: Fusion-waarden, DNS-forwarding, Request Routes, DHCP, NAT, acceptatie en rollback. De handleiding voor netwerkinrichting beschrijft de leveranciersonafhankelijke architectuur en toegangsregels; de Locations-handleiding behandelt de volledige levenscyclus.
Beslissing en doelarchitectuur
DNS is een basisfunctie. Als de resolver traag, instabiel of te beperkend is, ervaren gebruikers dit al snel als een algemene netwerkstoring. Gebruik DNS Protection daarom alleen wanneer de meerwaarde van Fusion-policies, categorieën, logs of bescherming van roaming-clients de extra operationele inspanning rechtvaardigt.
Volgens Avanet zijn snelle, redundante resolvers in combinatie met goed onderhouden Threat Feeds voor veel klassieke firewallinstallaties de pragmatischere oplossing. DNS Protection past vooral wanneer:
- DNS-query’s zichtbaar moeten zijn in Sophos Fusion.
- locaties verschillende DNS-policies nodig hebben.
- categorieën al tijdens de naamomzetting moeten worden geblokkeerd.
- clients geen willekeurige openbare resolvers mogen gebruiken.
- beheerde Windows-endpoints ook buiten het bedrijfsnetwerk beschermd moeten worden.
Kies eerst de versie: gebruik vanaf SFOS 23.0 het hieronder beschreven geïntegreerde DoH-pad met firewalltoewijzing. Verwijzingen naar openbaar bron-IP, DDNS, twee statische forwarders en Location-toewijzing beschrijven het Traditional DNS-pad op SFOS 22 en ouder, niet de vereisten voor het nieuwe firewallpad. Endpoint Secure DNS blijft afzonderlijk.
Het Traditional DNS-pad op SFOS 22 en ouder ziet er als volgt uit:
- Sophos Fusion kent de vestiging als Location.
- Sophos Fusion levert twee DNS Protection-IP-adressen.
- Sophos Firewall gebruikt beide adressen als DNS Forwarder.
- DNS Request Routes sturen interne zones naar interne DNS-servers.
- DHCP deelt de firewall als resolver uit aan clients.
- Optioneel dwingt een NAT-regel klassiek DNS-verkeer naar dit pad.
- Sophos Fusion registreert en beoordeelt de openbare DNS-query’s.
Er moet onderscheid worden gemaakt tussen twee methoden:
- Traditional DNS over IPv4: voor firewalls, routers en lokale resolvers. Sophos koppelt query’s aan de Location op basis van het openbare bron-IP of een DDNS-FQDN.
- Secure DNS: DNS over HTTPS (DoH) voor compatibele apparaten. Sophos Endpoint kan dit pad beheren op ondersteunde Windows-endpoints; Windows en macOS kunnen ook handmatig voor Secure DNS worden ingesteld.
Een aangepaste Location kan beide methoden ondersteunen. Voor forwarding via de firewall moeten Traditional DNS en het openbare IP of FQDN zijn ingesteld.
Houd de vier DNS-paden uit elkaar
Voor diagnose moet duidelijk zijn waar een query wordt verwerkt:
- DNS Protection-service: de cloudresolver beoordeelt openbare queries volgens de Filtering Policy van de herkende Location. De rapporten staan in Sophos Fusion, niet in de Log Viewer van de firewall.
- Firewall als resolver: de client bevraagt een interface-IP van de firewall via UDP of TCP 53. De lokale DNS-service kiest tussen een DNS Request Route en de forwarders onder Network > DNS. Onder Administration > Device access moet DNS voor de bronzone zijn toegestaan. Een firewallregel kan deze lokale service niet vrijgeven.
- Transit-DNS: bevraagt een client rechtstreeks een openbare resolver-IP, dan stuurt de firewall alleen verkeer door. Een firewallregel is van toepassing, maar DNS Request Routes niet. Een regellog bewijst dus het transport, niet de verwerking door DNS Protection.
- Endpoint DNS Protection: Sophos Endpoint onderschept ondersteunde Windows-queries en stuurt ze via HTTPS naar de Secure DNS Location. Een NAT-regel voor poort 53 en de Request Routes van de firewall liggen niet in dit pad. Alleen uitgesloten domeinen, of de optionele NXDOMAIN-retry, gebruiken de lokale DNS-resolutie.
In het aanbevolen ontwerp gebruiken clients de firewallresolver. Rechtstreeks transitverkeer naar DNS Protection-IP’s is niet gelijkwaardig als interne zones Request Routes nodig hebben.
Vóór de rollout moeten licentie, openbare uitgaande adressen, interne DNS-zones, DHCP-servers en verantwoordelijken voor policies en uitzonderingen duidelijk zijn. Xstream Protection dekt zelfstandige DNS Protection voor de firewall. Workspace Protection dekt DNS Protection voor endpoints; Sophos Endpoint moet op de apparaten zijn geïnstalleerd. Beide licenties omvatten DoH.
Om DNS Protection als product in Sophos Fusion te tonen, moet de Xstream-gelicentieerde firewall aan hetzelfde Fusion-account zijn gekoppeld. Controleer de licentie onder Administration > Licensing op de firewall of op de pagina Firewall Licensing in Sophos Fusion. Sophos beschrijft drie methoden: registratie tijdens installatie, het serienummer claimen onder Firewall Licensing of Sophos Fusion-beheer activeren in WebAdmin.
Licentiekeuzes en Fusion-machtigingen horen bij de bestaande processen voor Sophos Fusion-licenties en beheerrollen. De firewallbeheerder heeft toegang tot DNS Protection en de goedgekeurde tenantwaarden nodig, maar moet rollen niet als onderdeel van deze wijziging uitbreiden.
De vooraf gedefinieerde Location Default kan voor Secure DNS worden gebruikt en aan policies worden toegewezen, maar kan niet worden gewijzigd of verwijderd. Er zijn maximaal 50 Locations en 100 openbare IPv4-/FQDN-vermeldingen per Location toegestaan. Maak Locations daarom per vestiging en internet-egress, niet per VLAN.
SFOS 23.0: DNS Protection via DoH instellen en migreren
Vanaf SFOS 23.0 gebruikt de geïntegreerde schakelaar DNS Protection DNS over HTTPS (DoH). De Filtering Policy wordt aan het firewallobject toegewezen, niet meer aan de eerdere IP-/FQDN-Location. Xstream Protection en registratie van de firewall bij Sophos Fusion zijn vereist; bij HA moeten beide firewalls geregistreerd zijn. Leg vóór de overstap de eerdere DNS-instellingen, policytoewijzing en Location-waarden vast voor het terugdraaien.
Vóór de migratie: Controleer of de bestaande Location uitsluitend het DNS-pad van deze firewall vertegenwoordigt of ook door andere resolvers of Endpoint Secure DNS wordt gebruikt. Verwijder bij gedeeld gebruik de Location niet uit haar bestaande Filtering Policy en verwijder de Location zelf ook niet. Voer de hieronder beschreven vervanging pas uit nadat de policytoewijzing van de overige gebruikers afzonderlijk is vastgesteld en behouden blijft; stop de migratie tot die tijd.
Bescherming inschakelen en een policy toewijzen
- Schakel op de firewall DNS Protection in onder Network > DNS.
- Kies bewust of Fall back to DNS server nodig is: als deze optie actief is, moet onder DNS server settings een DNS-server worden geconfigureerd. Zonder deze optie kunnen daar geen DNS-servers worden ingesteld zolang DNS Protection actief is. Een externe fallbackresolver verhoogt de beschikbaarheid, maar kan filtering en zichtbaarheid van DNS Protection omzeilen wanneer de service onbereikbaar is. Documenteer de keuze en de vervangende resolver; DoH naar een willekeurige aanbieder is niet automatisch DNS Protection.
- Open in Sophos Fusion My Products > DNS Protection > Policies > Filtering policies. Kies voor een nieuwe inrichting Add policy, selecteer de firewall onder Locations and firewalls > Available en verplaats deze naar Assigned to this policy. Type moet Firewall zijn; de naam bevat het firewalllabel en het serienummer. Stel onder Settings de gewenste filters in en sla de policy op.
Een bestaande Traditional DNS-toewijzing vervangen
Open na de upgrade en het inschakelen van DNS Protection de bestaande Filtering Policy. Verplaats onder Locations and firewalls de Location die voor deze firewall is gemaakt van Assigned to this policy naar Available. Verplaats daarna de firewall van Available naar Assigned to this policy en kies Save. De oude Location mag pas na het opslaan worden verwijderd. Avanet adviseert deze te behouden totdat de pilot is goedgekeurd; verwijder deze niet als andere resolvers of apparaten haar nog nodig hebben. Deze migratie geldt niet voor resolvers van derden of Endpoint Secure DNS.
De pilot controleren en terugdraaien
Clients blijven de firewall als resolver gebruiken. De volgende stappen voor DNS Request Routes, DHCP en optionele NAT-omleiding van poort 53 gelden ook hier; voer niet daarnaast de oude stappen voor Location en statische forwarders uit. Voer onder Network > DNS > Test name resolution een openbare naam in bij Hostname or IP address en kies Test connection. Controleer server, gebruikt protocol, resultaat en responstijd. Test vanaf de pilotclient ook interne namen, reverse lookups en een onschadelijk domein dat bewust door de policy wordt geblokkeerd. Controleer de firewalltoewijzing in Fusion en de DNS Protection-rapporten; succesvolle naamomzetting bewijst op zichzelf niet dat de Filtering Policy werkt. Breid de rollout pas uit nadat de pilot geslaagd is. Deze handleiding is niet in een lab op een SFOS 23-firewall getest.
Wijs voor het terugdraaien eerst de behouden Traditional DNS-Location weer aan de eerdere policy toe, verwijder de firewalltoewijzing en kies Save. Schakel daarna DNS Protection op de firewall uit en herstel de vastgelegde eerdere DNS-configuratie onder DNS server settings. Dit zijn SFOS 23-velden, niet de hieronder getoonde SFOS 22-veldnamen. Behoud Request Routes en ongewijzigde DNS-waarden van clients en controleer openbare en interne naamomzetting en filtering opnieuw. Als de Location al is verwijderd, maak deze vóór dit terugdraaien opnieuw met de vastgelegde waarden.
XML API: gedocumenteerde wijzigingen, maar geen veilig kopieerrecept
De SFOS 23-XML-API-documentatie voor DNS List voegt DNSProtection met Enabled en Fallback, DNSProtocol, DNSOverHTTPS met DNSServer1 tot en met DNSServer3 en met URL, IPv4Address en IPv6Address toe, evenals FallbackToUnencryptedDns en DNSSecProtection. De commentaren in het voorbeeld koppelen IPv4-/IPv6-instellingen aan UnencryptedDNS en het DoH-blok aan DNSOverHTTPS; voor DoH is DNSServer1 vereist en wordt per server een IPv4- óf IPv6-adres genoemd. Deze gedocumenteerde voorwaarden vormen geen volledig opgehelderd, hier getest API-recept.
Twee conflicten blijven onopgelost: SFOS 22 noemt de selector DNSQueryConfiguration met tekstwaarden. De SFOS 23-tabel noemt daarentegen DNS Query Configuration en 0, 1, 2, 3, zonder de XML-tag of de toewijzing van die waarden in het voorbeeld te tonen. Het commentaar bij DNSProtocol noemt het veld tegelijk verplicht en noemt UnencryptedDNS als waarde bij weglating. Hieruit kan geen tag met spaties, numerieke toewijzing, veilige weglating, automatische compatibiliteit of veilige standaardwaarde worden afgeleid.
Veilige huidige werkwijze: het onduidelijke recept voor de selector en het weglaten van het protocol wordt hier uitdrukkelijk niet aangeboden. Gebruik voor SFOS 23 het hierboven beschreven WebAdmin-pad onder Network > DNS, kies protocol en fallback bewust en controleer in de pilot de opgeslagen instellingen, het daadwerkelijk gebruikte protocol, de toewijzing van de firewall aan de Filtering Policy, de interne naamomzetting en de filterwerking. Als automatisering noodzakelijk is, stop dan tot de fabrikant deze velden voor de betreffende versie heeft opgehelderd; een werkende UI bevestigt geen XML- of REST-schema.
DNSProtection/Fallback en DNSOverHTTPS/FallbackToUnencryptedDns zijn afzonderlijke instellingen: de eerste betreft vervangende naamomzetting wanneer DNS Protection niet bereikbaar is, de tweede het terugvallen van DoH op onversleuteld DNS. Verlies van bescherming en zichtbaarheid en verlies van transportversleuteling zijn verschillende risico’s. Stel deze niet aan elkaar gelijk en neem geen onbewezen Boolean-standaardwaarden over; controleer beide keuzes uitdrukkelijk. DoH naar een willekeurige aanbieder betekent niet Sophos DNS Protection, en DNSSecProtection is geen DoH en ook geen Filtering Policy-toewijzing. Op basis van deze onduidelijkheden wordt geen uitvoerbare globale DNS-XML gegenereerd.
XML API: SFOS 22 — DNS List; SFOS 23 — DNS List.
DNS Protection instellen
Traditional DNS op SFOS 22 en ouder: stappen 1–3 beschrijven het eerdere IP-/FQDN-pad. Stappen 4–6 blijven ook relevant voor het geïntegreerde SFOS 23-pad.
1. Een Location maken in Sophos Fusion
My Products > DNS Protection > Locations
- Selecteer
Adden voer onder Name een unieke naam in; vermeld in Description bij voorkeur internetuitgang en beheerder. - Schakel onder Connection method Traditional DNS over IPv4 in.
- Voer onder IPv4 addresses or FQDNs het openbare WAN-IP of een stabiele DDNS-FQDN in. Bevestig elke waarde met
EnterofTab. - Neem bij Multi-WAN alle gebruikte uitgaande adressen op. Automatisch herkende firewalladressen worden na een wijziging niet automatisch bijgewerkt.
- Selecteer
Save.
Privé-IP-adressen zijn ongeldig. Sophos moet het openbare bron-IP herkennen waarmee de query de service bereikt. Bij dynamische adressen controleert Sophos de DDNS-naam regelmatig, maar na een wijziging kan toch kort een onderbreking optreden. Bij Cloudflare moet het DDNS-record op DNS only staan en mag het niet via de proxy lopen.
Bij CGNAT of een gedeeld provider-IP wordt het adres gekoppeld aan het klantaccount dat het als eerste registreert. Een FQDN lost dit niet op wanneer die naar hetzelfde gedeelde IP verwijst; hiervoor is een uniek openbaar IP nodig.

2. DNS Protection-IP-adressen overnemen
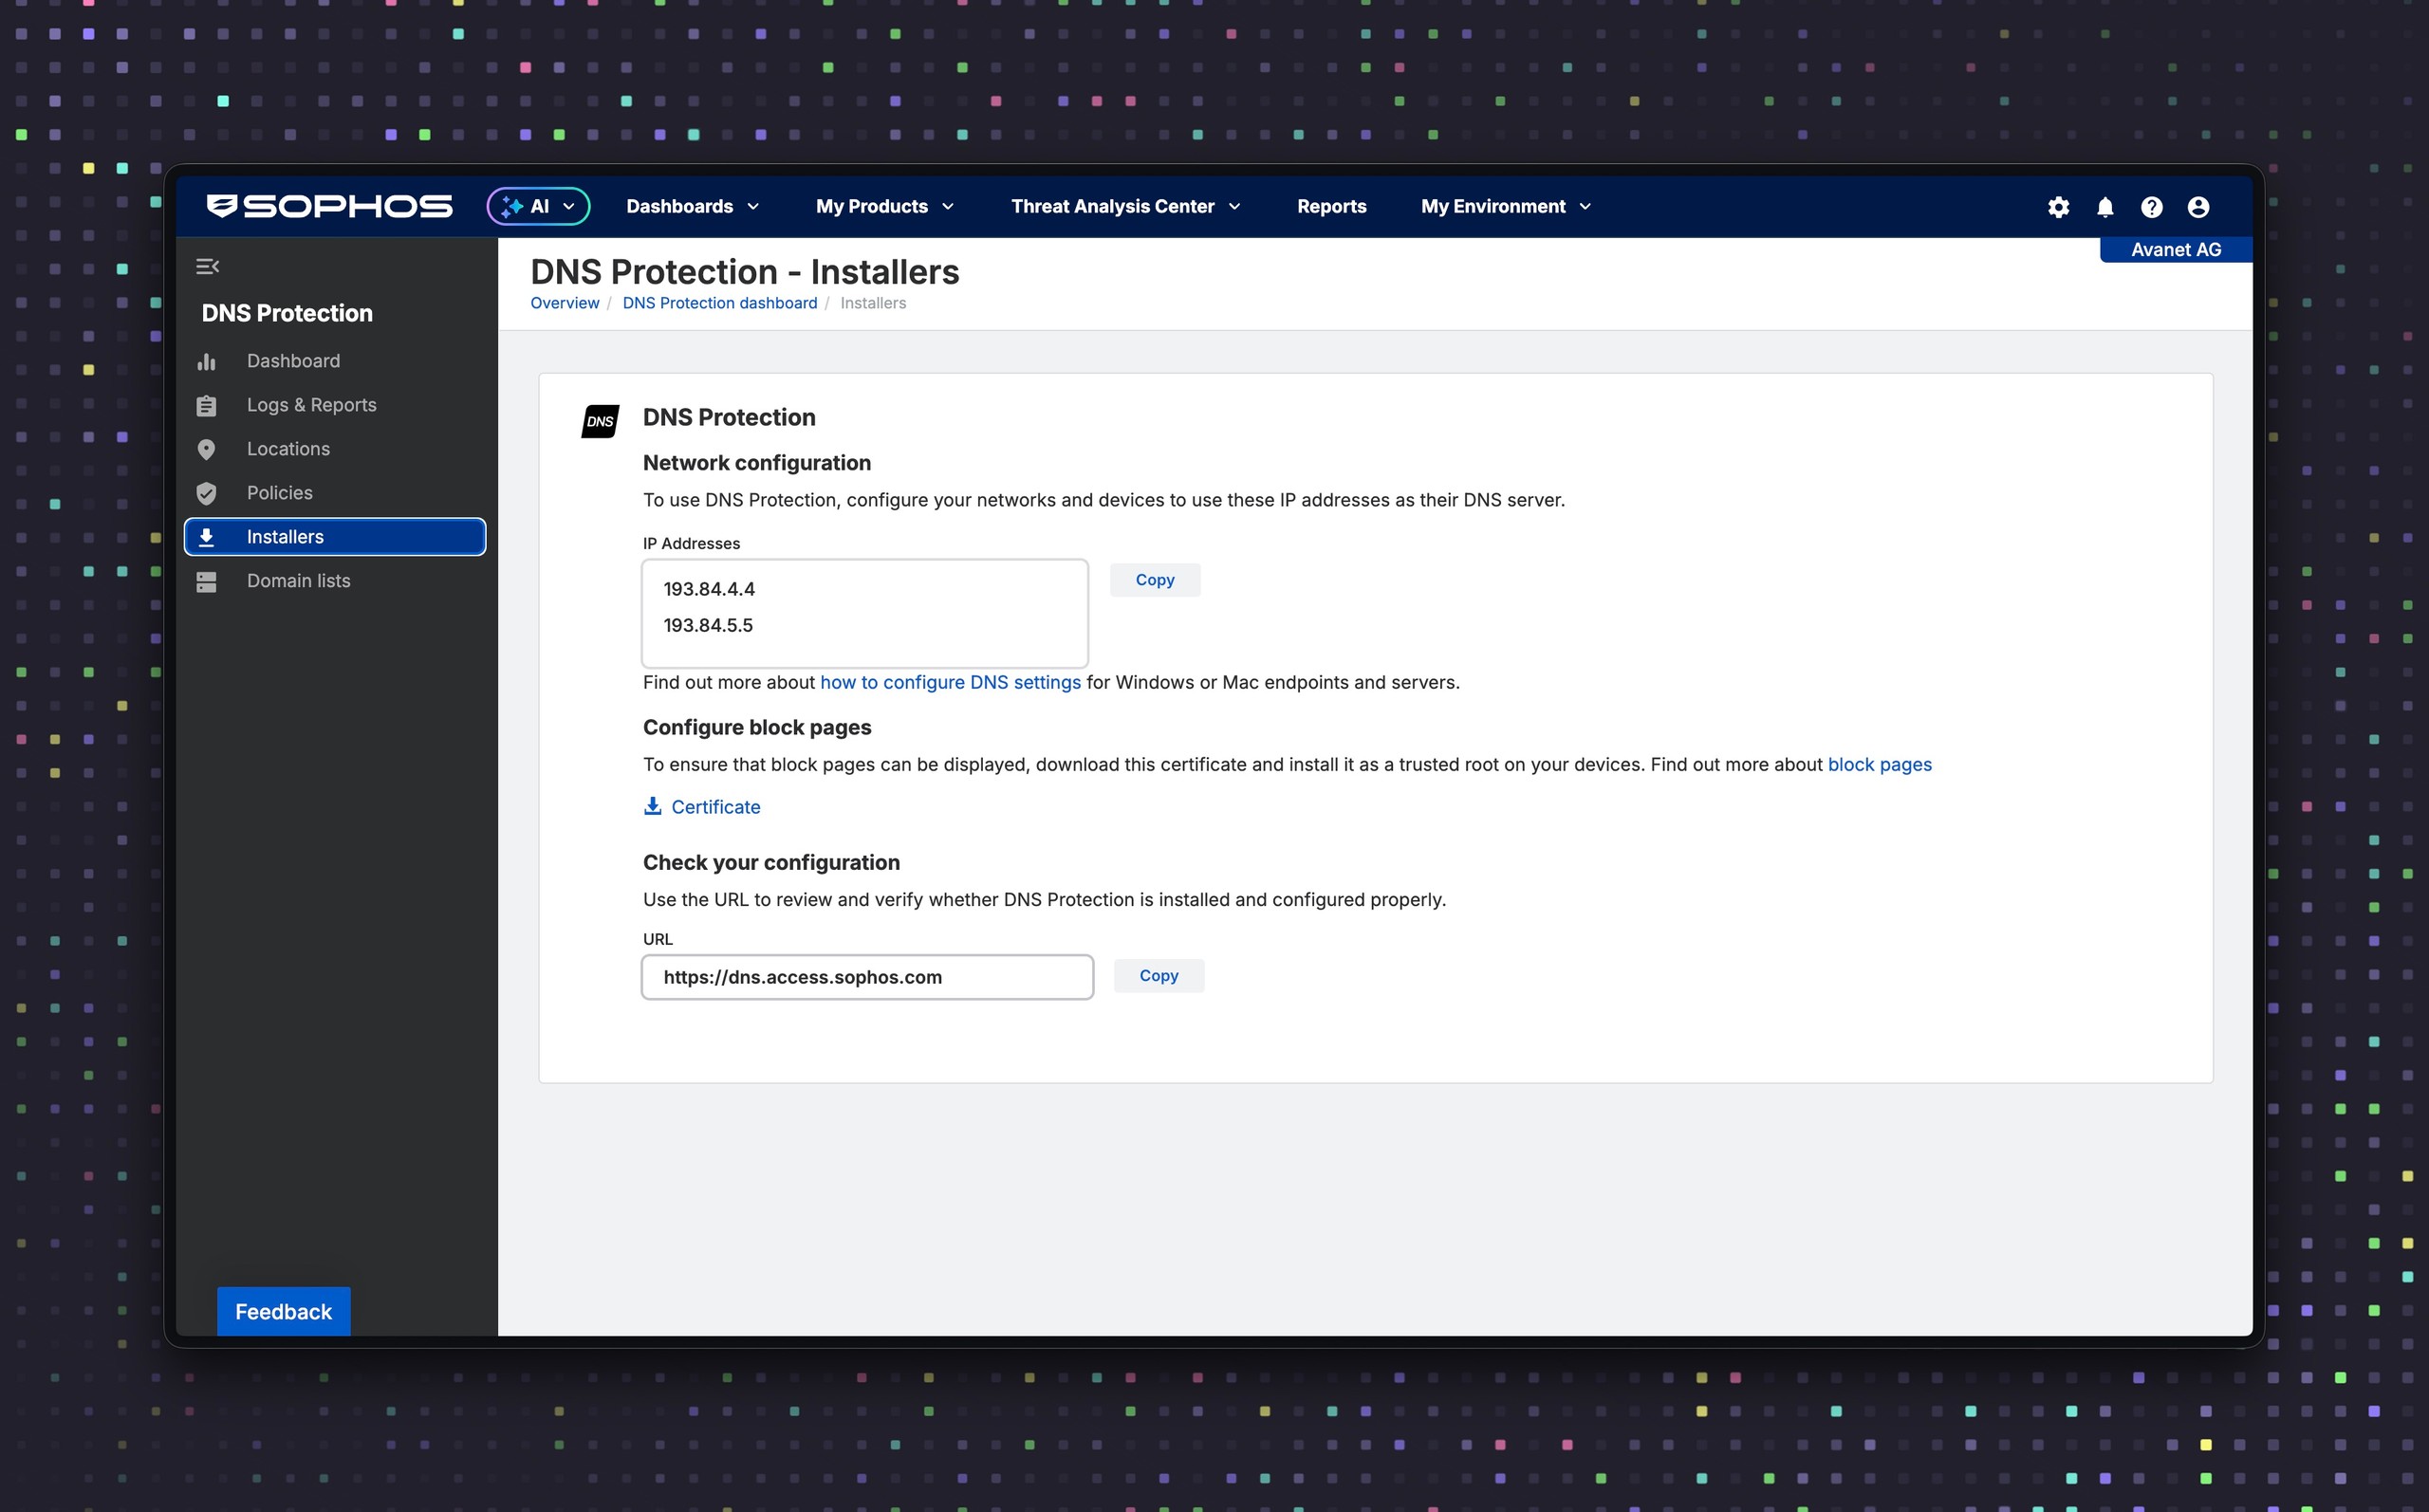
My Products > DNS Protection > Installers
Onder Installers staan naast IP addresses twee DNS Protection-IP-adressen. Met Copy kopieert u beide waarden uit de eigen Fusion-tenant om ze daarna als DNS 1 en DNS 2 te gebruiken. Een externe resolver als extra fallback kan bescherming en zichtbaarheid omzeilen.
De IP-adressen zijn ook beschikbaar wanneer Secure DNS actief is. Voor het firewallpad is bepalend dat Traditional DNS met het openbare uitgaande adres eveneens in de Location is ingesteld.
Op dezelfde pagina kunt u met Copy naast URL het testadres kopiëren. Verschijnt na openen in de browser het welkomstbericht van DNS Protection, dan is het resolverpad correct geconfigureerd. Voor latere diagnose is vooral https://dns.access.sophos.com relevant: als alleen deze naam niet wordt omgezet of de browser een fout in plaats van het welkomstbericht toont, wijst dit op een DNS-lek of omleiding door de provider.
3. De firewall als DNS Forwarder configureren
Network > DNS
- Selecteer
Static DNS. - Vul
DNS 1enDNS 2in met de twee Fusion-adressen. - Laat
DNS 3leeg, tenzij er een bewust gedocumenteerde uitzondering is. - Selecteer bij IPv6 eveneens
Static DNSen voer geen IPv6-DNS-servers in. - Activeer Choose IPv4 DNS server over IPv6.
- Selecteer
Apply.
De service werkt via IPv4, maar kan ook AAAA-records en daarmee IPv6-doelen omzetten. Bij SD-WAN, failover of Policy Routing moet het werkelijke uitgaande pad overeenkomen met een openbaar adres dat in de Location is vastgelegd.
Vanaf SFOS 21.5 toont de DNS Protection status widget in het Control center de verbindingsstatus. Voor begeleide configuratie en diagnose is ook de Sophos Assistant beschikbaar. De widget is een snelle bedrijfsindicator; voor de acceptatie van het volledige pad zijn een succesvolle opvraag van het testadres en de DNS Protection-rapporten overtuigender. Hoe u helppagina’s controleert en uitleggevende tours onderscheidt van configuratieprocedures waarin u daadwerkelijk wijzigingen uitvoert, leest u in Sophos Assistant veilig gebruiken.
4. Interne domeinen doorsturen
Network > DNS
DNS request route > Add
DNS Protection zet geen interne zones om. Voor Active Directory, interne applicaties en reverse lookups zijn daarom DNS Request Routes nodig.
Voorbeeld:
- Host/domain name:
firma.localofcorp.example.com - Target servers: interne domeincontrollers of DNS-servers, in de gewenste queryvolgorde; per route zijn maximaal acht IP-adressen mogelijk
corp.example.com is een documentatiedomein en moet worden vervangen door de werkelijk intern autoritatieve zone. Routeer niet heel example.com als slechts één subzone intern is. Als de cachelookup voor een passende route mislukt, probeert de firewall niet alsnog de openbare forwarders of rootservers. Volgorde en bereikbaarheid van de Target Servers horen daarom bij het beschikbaarheidsontwerp.
De volledige procedure staat in DNS Request Routes configureren op Sophos Firewall. Openbaar geregistreerde interne domeinen moeten bovendien in een domeinlijst worden toegestaan wanneer een categorie zoals Parked Domains ze blokkeert.
5. Clients via DHCP naar de firewall laten wijzen
Network > DHCP
- Bewerk onder Server de DHCP-server en noteer het adres van de geselecteerde Interface.
- Schakel onder DNS server Use device’s DNS settings uit.
- Voer het interne DHCP-interfaceadres van de firewall in als Primary DNS.
- Sla op, vernieuw de lease van de testclient en controleer de werkelijk gebruikte resolver.
Sophos toont als voorbeeld het firewall-IP als Primary DNS en een DNS Protection-IP als Secondary DNS. Clients behandelen de tweede vermelding echter niet noodzakelijk als pure noodserver. Rechtstreekse query’s naar DNS Protection omzeilen de DNS Request Routes van de firewall. In netwerken met Active Directory of interne zones moet redundantie daarom in het resolverpad worden gerealiseerd, niet met een willekeurige tweede client-DNS-server.
6. Directe DNS-omzeiling voorkomen
Controleer eerst onder Administration > Device access dat DNS voor elke betrokken bronzone is ingeschakeld. Daarna kan een optionele DNAT-regel klassiek DNS-verkeer naar de firewall omleiden:
Rules and policies > NAT rules > IPv4 > Add NAT rule > New NAT rule
- Rule name: bijvoorbeeld
redirect-client-dns-to-firewall - Rule position:
Top - Original source: betreffende interne netwerken
- Original destination: uitgaande hostgroep of
Internet IPv4 - Original service:
DNS - Translated destination: intern firewall-IP
- Translated source / Translated service:
Original - Inbound interfaces: alleen interfaces die bij de interne bronnen horen, nooit WAN
Internet IPv4 is breed en is alleen geschikt als werkelijk alle klassieke externe DNS-bestemmingen moeten worden omgeleid. Beperk de bronnetwerken en Inbound Interfaces zo veel mogelijk. Interne DNS-servers en speciale apparaten hebben vóór deze regel gedocumenteerde uitzonderingen nodig. De regel omvat alleen DNS via UDP/TCP 53. DoH en DoT vereisen aparte controles via browser, MDM, endpoint of Web Policy. Test vóór activering de interne naamomzetting, VPN en het gastnetwerk. De regelwerking wordt nader uitgelegd in NAT op Sophos Firewall begrijpen.
Policies, endpoints en blokpagina’s
Filtering Policy en domeinlijsten
Een Filtering Policy wordt onder DNS Protection > Policies > Filtering policies aan een of meer Locations toegewezen. Per Location kan slechts één Filtering Policy actief zijn. Naast categorieën kunnen domeinlijsten en opties zoals Safe Search worden gedefinieerd.
Bij het Traditional DNS-pad controleert dit artikel de toewijzing aan de juiste Location; bij het geïntegreerde SFOS 23-pad de toewijzing van het Firewall-object aan de verwachte Filtering Policy. De Location-toewijzing en de screenshot in deze sectie tonen het oude pad. Aanmaak, uitzonderingen, Safe Search, pilot en policyrollback worden behandeld in Sophos DNS Protection Filtering Policies configureren.
Domeinlijsten moeten een doel, Owner en reviewdatum hebben. Een Allow list overschrijft normale categoriebeslissingen, maar geen SophosLabs-classificatie als Threat of Security Risk. Bovendien kan een toegestaan domein geblokkeerd blijven wanneer zijn CNAME-doel tot een geblokkeerde categorie behoort.

Voor de categorieën zijn vooral deze beslissingen belangrijk:
- Infrastructure: sta
Content delivery,CRLenOCSPnormaal toe, omdat updates en certificaatcontroles ervan afhankelijk kunnen zijn. - Threats and liabilities: blokkeer categorieën zoals Phishing, Malware, Newly Registered Websites of Anonymizers doorgaans en los False Positives gericht op.
- Data loss: beoordeel cloudopslag en webmail volgens DLP- en compliancevereisten.
- Uncategorized: blokkeer niet blind; nieuwe legitieme of interne services kunnen tijdelijk ongecategoriseerd zijn.
- Productiviteit, Social Media en bandbreedte: beslis op basis van netwerk en bedrijfsbehoefte, niet als algemene beveiligingsregel.
Endpoint DNS Protection
De Endpoint DNS Protection Policy is bedoeld voor beheerde Windows-endpoints die ook buiten het bedrijfsnetwerk beschermd moeten worden. Sophos Endpoint onderschept DNS-query’s en stuurt ze via HTTPS naar de Secure-DNS-Location. De bijbehorende Filtering Policy bepaalt de daadwerkelijke filtering.
De Endpoint DNS Protection-handleiding behandelt configuratie, interne Domain Exclusions en toewijzing. Firewall-NAT, Request Routes en DHCP vervangen dit endpointpad niet.
De policy ondersteunt momenteel geen Windows Server of macOS. Voor macOS bestaat een apart pad met een handmatig Secure DNS-profiel; Linux, mobiele apparaten en speciale apparaten vereisen eveneens een eigen netwerk-, VPN- of MDM-oplossing. Controleer vóór een rollout de actuele vereisten voor het Endpoint-pakket in Sophos Fusion, want die kunnen op korte termijn veranderen.
Interne zones worden in de Endpoint Policy expliciet als Domain Exclusions onderhouden. Dit is betrouwbaarder dan opnieuw proberen na NXDOMAIN en voorkomt onnodige externe query’s. Het DNS Protection Root Certificate kan automatisch op ondersteunde endpoints worden verspreid.
Root Certificate en blokpagina
Voor HTTPS-blokpagina’s moeten clients het DNS Protection Root Certificate vertrouwen. Het is niet hetzelfde certificaat als de firewall-CA voor TLS Inspection; de distributie daarvan wordt beschreven in Sophos Firewall CA-certificaat voor TLS Inspection verspreiden.
Volg voor controle, distributie, rotatie en verwijdering Het Sophos DNS Protection-rootcertificaat distribueren.
Het certificaat en de configuratietest staan onder DNS Protection > Installers. Daarnaast moet blockpage.dnsprotection.sophos.com bereikbaar zijn.
In Web Proxy Mode kan Pharming Protection de blokpagina verstoren. Voordat beveiligingsfuncties wereldwijd worden uitgeschakeld, moet het blokpaginadomein via een gerichte HTTP/HTTPS-firewallregel zonder Web Filter worden toegestaan en in een TLS-regel op Do not decrypt worden gezet.
Pilot, rollout en acceptatie
Location-toewijzing en Location-rapportvelden in de volgende checklist betreffen Traditional DNS of endpointgegevens. Gebruik bij het geïntegreerde SFOS 23-pad in plaats daarvan firewalltoewijzing en de bovenstaande SFOS 23-pilotcontroles; leid hieruit niet af dat veldnamen in rapporten of Live Discover ongewijzigd blijven.
Activeer DNS Protection eerst in een klein pilotnetwerk. Documenteer interne zones, reverse lookups en kritieke services, stel DNS Request Routes in en bereid een duidelijke rollback naar de eerdere resolvers voor. Servernetwerken hebben een eigen testvenster nodig, omdat licentiecontrole, updates, CRL/OCSP, back-ups of clustercommunicatie afhankelijk kunnen zijn van DNS.
Vóór een brede rollout moeten deze controles slagen. De clientcommando’s zijn hier niet in een SFOS 22-testomgeving uitgevoerd; het zijn alleen-lezen diagnosecommando’s. De Fusion-configuratietest en Fusion-rapporten leveren het productbewijs:
- een openbaar domein wordt via de bedoelde resolver omgezet.
- het interne AD-domein en de reverse lookup werken via DNS Request Routes.
- de configuratietest onder Installers toont de verwachte bevestiging.
- een onschadelijk domein dat bewust door een testpolicy is geblokkeerd, wordt geblokkeerd en aan de juiste Location toegewezen.
- onder DNS Protection > Logs & Reports toont DNS usage by source na de verwachte vertraging de Location en bij endpointdata ook gebruiker en apparaat.
- het gastnetwerk gebruikt het geplande DNS-pad, maar geen interne DNS-servers.
- de VPN-client ontvangt passende resolvers en DNS-suffixen.
- Browser DoH, Private Relay of lokale profielen omzeilen de controle niet onverwacht.
- de rollback naar de vorige resolver is getest of duidelijk gedocumenteerd.
Testopdrachten voor clients
Windows:
ipconfig /all
nslookup example.com
nslookup example.com <firewall-ip>
Resolve-DnsName example.com
macOS:
scutil --dns
dig example.com
dig @<firewall-ip> example.com
Linux met systemd-resolved en geïnstalleerde dig:
resolvectl status
dig example.com
dig @<firewall-ip> example.com
Vervang <firewall-ip> door het interne interfaceadres van Sophos Firewall. Werkt de expliciete query naar de firewall wel maar de normale query niet, dan ligt de oorzaak meestal bij DHCP, VPN, Browser DoH of een lokale DNS-configuratie. De opdrachten tonen de gebruikte clientresolver en diens antwoord, maar bewijzen op zichzelf niet welke upstream de firewall gebruikt.
Interne zone testen:
dig @<firewall-ip> interner-host.corp.example.com
Deze query moet via de juiste DNS Request Route bij de interne DNS-server terechtkomen.
Troubleshooting
Controles van Location, bron-IP en UDP/TCP 53-upstream in deze sectie gelden voor Traditional DNS. Controleer bij het geïntegreerde SFOS 23-pad eerst DNS Protection, de firewalltoewijzing aan de policy en het gebruikte protocol via Test name resolution. Volg de bovenstaande SFOS 23-pilotcontroles; voer niet daarnaast de oude IPv4-forwarders in.
De Location verschijnt niet in Sophos Fusion
Controleer het openbare WAN-IP, de DDNS-FQDN en de daadwerkelijke Multi-WAN-uitgang. Een niet ingesteld bron-IP kan door de DNS Protection-service worden geweigerd. Controleer bij dynamische adressen of de FQDN extern naar het huidige IP verwijst; Cloudflare-records moeten op DNS only staan.
Onder My Environment > Alerts verschijnen ongeldige FQDN’s en IP-conflicten. Bij CGNAT of gedeelde proxy-/VPN-uitgangen wint de eerst geregistreerde Location. Een andere FQDN op hetzelfde IP verandert deze koppeling niet.
DNS-verkeer ontbreekt ondanks een juiste Location
Dit probleem omvat ook No queries received from locations in het dashboard en DNS Protection: Connectivity Error in het Control center. Open eerst https://dns.access.sophos.com. Verschijnt het welkomstbericht niet, test dan beide tenantadressen onder Installers via UDP en TCP 53 en controleer de werkelijke WAN-uitgang.
Bereiken query’s een ander doel of antwoordt een andere resolver, dan kan de router of provider DNS omleiden. Een Standard- of Extended-test op https://www.dnsleaktest.com/ helpt dit af te bakenen: bij DNS Protection bevatten de waarden in de kolom Hostname het patroon gw-<Nummer><Region>.dnsprotection.sophos.com; als ISP verschijnt Amazon of een overeenkomstige naam. Toont de test uitsluitend andere resolvers, laat de provider dan een DNS-omleiding onderzoeken. Verschijnen Sophos- en externe resolvers door elkaar, controleer dan de DNS-instellingen van firewall, interne DNS-server en clients, plus parallelle IPv6-resolvers. https://ipleak.net/ kan als tegencontrole dienen.
Houd alleen de twee tenantadressen als forwarders, controleer routing, NAT en een Packet Capture en laat provideromleiding door de ISP oplossen. Een derde openbare resolver is slechts een onbeveiligde bypass.
Afzonderlijke clients gebruiken een andere resolver
Controleer DHCPv4, DHCPv6, Router Advertisements, het VPN-profiel en statische clientwaarden samen. Een extra IPv6-DNS-server kan query’s om DNS Protection heen sturen. DNS Protection werkt zelf via IPv4, maar resolveert AAAA-records; IPv6-doelen vereisen daarom geen afzonderlijke IPv6-resolver.
Interne namen werken niet meer
Controleer DNS Request Routes, interne DNS-servers, reverse zones, zoekdomeinen en clientsuffixen. Zorg ook dat de client de firewall of bedoelde interne resolver gebruikt en niet rechtstreeks een DNS Protection-IP.
Een intern of legitiem domein wordt geblokkeerd
Controleer categorisering, domeinlijst en CNAME-doel. Een beperkte uitzondering is beter dan een hele categorie openstellen. SophosLabs-classificaties Threat en Security Risk kunnen niet met een Allow domain list worden overschreven.
Logs blijven leeg
Dashboard en rapporten lopen ongeveer 15 tot 25 minuten achter. Gewijzigde Location- of policynamen kunnen 30 minuten tot vier uur nodig hebben. Controleer pas daarna DHCP, client-DNS, firewall-DNS, NAT-omleiding, alternatieve resolvers, VPN-profielen en Location-toewijzing.
Begin onder DNS Protection > Logs & Reports met DNS usage by source en filter op Location, Domain, Status of Source IP. Voor rechtstreeks doorgestuurd DNS kan een regel met Log firewall traffic aantonen dat UDP/TCP 53 de firewall passeerde. Voor de firewallresolver is Administration > Device access bepalend; een firewallregel bewijst geen toestaan of weigeren van deze lokale service.
Filteroperators, exportlimieten, vertragingen en Live Discover staan in DNS Protection Reports en Live Discover analyseren. Bewijs bij firewallproblemen eerst het resolverpad en start pas daarna diepere rapportquery’s.
Met EDR, XDR of MDR kan Threat Analysis Center > Live Discover daarnaast DNS Protection-gegevens zoals Domain, Policy Action, Location en Source IP analyseren. Gebruikers- en apparaatvelden staan voor endpointgegevens in de standaardrapporten, niet in het gedocumenteerde firewall-DNS-schema van Live Discover.
De blokpagina verschijnt niet
Controleer het DNS Protection Root Certificate, het DNS-pad en de bereikbaarheid van blockpage.dnsprotection.sophos.com. Controleer in Web Proxy Mode ook Pharming Protection, de HTTP/HTTPS-regel en de TLS-uitzondering Do not decrypt. VPN, Browser DoH en Apple Private Relay kunnen er ook voor zorgen dat de test DNS Protection omzeilt.
Maak voor de beperkte firewalluitzondering een FQDN-object voor blockpage.dnsprotection.sophos.com. Een Allow-regel staat HTTP/HTTPS toe van de betreffende interne zones en netwerken naar de WAN-zone, met dit object als bestemming en zonder Web Filter. Een bijpassende TLS-regel gebruikt dezelfde selectiecriteria met Do not decrypt. Schakel Pharming Protection of TLS Inspection niet wereldwijd uit.
DoH of Private DNS omzeilt de controle
Een NAT-omleiding voor poort 53 omvat geen DoH of DoT. Browser-, besturingssysteem- en MDM-policies moeten dergelijke resolvers controleren. Secure DNS in DNS Protection gebruikt DoH; een eigen DNS Protection-modus via DoT is niet gedocumenteerd.
Op Apple-apparaten kan ook iCloud Private Relay het bedoelde DNS-pad omzeilen. Als bijvoorbeeld iPhones geen internettoegang hebben terwijl andere apparaten op dezelfde locatie wel werken, schakel dan eerst Limit IP Address Tracking uit voor het betreffende testpad en test opnieuw. Voer een wijziging voor de hele organisatie pas door na deze beperkte test en afstemming van de privacyvereisten.
VPN-clients gedragen zich anders dan LAN-clients
Controleer toegewezen DNS-servers, DNS-suffixen, Split DNS, Full of Split Tunnel en lokale resolvers. DNS Protection kan op kantoor werken en bij externe toegang toch worden omzeild. De basiskeuze voor VPN wordt uitgelegd in Sophos Connect of SSL VPN: welke oplossing voor externe toegang past?.
Beheer
DNS Protection is geen eenmalige vervanging van de DNS-server. Controleer regelmatig:
- Locations, openbare uitgaande adressen en DDNS-resolutie.
- DHCP-instellingen en interne DNS Request Routes.
- policies, domeinlijsten, Owner en reviewdatums.
- meest geblokkeerde domeinen en gedocumenteerde False Positives.
- nieuwe locaties, gastnetwerken, VPN-paden en endpointplatforms.
- certificaatdistributie en bereikbaarheid van het blokpaginadomein.
- rapporten na wijzigingen en het vastgelegde rollbackpad.
Wie deze punten niet doorlopend wil beheren, is vaak beter af met robuuste resolvers en gerichte beveiligingscontroles. DNS Protection loont waar policies, rapportage en endpointbescherming daadwerkelijk worden gebruikt en bewaakt.
Veilig terugdraaien
Het onderstaande terugdraaien van de vestigingsconfiguratie geldt voor het eerdere Traditional DNS-pad. Gebruik voor een SFOS 23-migratie het hierboven beschreven terugdraaien met policytoewijzing en de schakelaar DNS Protection.
Schakel voor het vestigingspad eerst de DNS-omleiding uit, zodat clients tijdens het terugdraaien niet naar de firewall gedwongen blijven worden. Herstel daarna de vorige resolvers onder Network > DHCP, vernieuw de lease van de testclient en controleer openbare en interne namen. Herstel pas als dit pad werkt de vorige modus of DNS-servers onder Network > DNS. Laat Request Routes aanvankelijk staan; ze hinderen het terugdraaien niet en maken een gecontroleerde hervatting eenvoudiger. Verwijder de Fusion Location pas als er geen benodigde netwerken of policies meer aan zijn toegewezen.
Draai Endpoint DNS Protection afzonderlijk terug: verwijder onder DNS Protection > Policies > Endpoint policies de betreffende toewijzing of schakel Use Sophos DNS Protection uit. Controleer daarna op het pilotapparaat of de door het systeem of de toepassing geconfigureerde resolvers weer worden gebruikt. Het Root Certificate hoeft niet in hetzelfde onderhoudsvenster te worden verwijderd; verwijder het later via hetzelfde beheerde distributiekanaal waarmee het is geïnstalleerd.