
Sophos Firewall als NTP-relay via NAT
Als interne apparaten het gateway-IP als NTP-bestemming moeten gebruiken, kan Sophos Firewall hun verzoeken via NAT doorsturen naar een tijdserver. De instelling onder Administration > Time synchroniseert daarentegen alleen de klok van de firewall; ze biedt clients geen NTP-serverdienst.
De door Sophos beschreven oplossing is een NTP-relay via NAT. Apparaten sturen NTP naar het firewall-IP en Sophos Firewall vertaalt bestemming en bron en stuurt de pakketten door naar een echte externe of interne tijdserver. De firewall wordt niet de tijdbron. Los daarvan is hij NTP-client voor zijn eigen klok.
Dit is met name handig als apparaten permanent zijn geconfigureerd op het gateway-IP, als een eerdere UTM-omgeving is vervangen of als NTP-bestemmingen centraal moeten worden beheerd. Voor nieuwe DHCP-ontwerpen is het vaak schoner om de juiste tijdserver rechtstreeks via de DHCP-optie te distribueren. De basisprincipes staan in Sophos Firewall DHCP-opties configureren.
⚠️ Belangrijk: De Sophos Firewall mag geen open NTP-service bieden aan internet. Bronzones, bronnetwerken, doelservers en firewallregels moeten opzettelijk worden beperkt. WAN als Source Zone is meestal onjuist voor dit patroon.
Welke variant is geschikt?
NTP via NAT is een pragmatisch patroon, maar niet altijd de beste architectuur.
| Situatie | Betere aanpak |
|---|---|
| Clients kunnen netjes worden beheerd via DHCP | Verdeel de NTP-server via de DHCP-optie 42 |
| Apparaten zijn vast ingesteld op het firewall- of gateway-IP als NTP-server | Stuur NTP via NAT door naar een externe of interne NTP-server |
| Een interne domeincontroller of tijdserver is de centrale tijdbron | Clients direct of via NAT naar de interne NTP-server leiden |
| Alleen individuele IoT-, OT- of speciale apparaten worden getroffen | Creëer kleine, smalle NAT- en firewallregels |
Voor dit artikel zijn twee varianten van belang:
- Variant A: Interne apparaten gebruiken het firewall-IP als NTP-server, de firewall stuurt door naar een externe NTP-server.
- Variant B: Interne apparaten gebruiken het firewall-IP als NTP-server, de firewall stuurt door naar een interne NTP-server. Bovendien moet de interne NTP-server toestemming krijgen om extern te synchroniseren.
De tweede variant heeft daarom twee afzonderlijke verkeersstromen. Als de externe synchronisatie van de interne tijdserver al correct wordt toegestaan en vertaald, wordt het bestaande regelpaar gecontroleerd en hergebruikt; extra identieke regels zijn niet nodig.
Vereisten
Vóór de configuratie moeten deze punten duidelijk zijn:
Welke interne netwerken mogen NTP gebruiken?
Welk IP-adres gebruiken clients als NTP-bestemming, bijvoorbeeld het gateway-IP?
Welke echte NTP-server moet worden gebruikt?
Moet er een interne tijdserver of een externe dienst zoals
time.google.comofpool.ntp.orgworden gebruikt?Kan de firewall op betrouwbare wijze DNS voor FQDN-doelen omzetten?
Is de eigen systeemtijd van de firewall correct gesynchroniseerd? Een samenhangend IPv4-voorbeeld maakt de samenhang duidelijk:
net_Internet-LAN:10.10.11.0/24, clientingangPort2in zone van het interne clientnetwerk.host_internal-firewall-ip: host10.10.11.1, het firewall-IP dat deze clients gebruiken.host_Google-NTP: FQDNtime.google.comvoor variant A en eventueel als externe tijdbron van de interne server.NTP_Server_Internal: host192.168.20.10, bereikbaar viaPort3in zoneDMZ, voor variant B.
Deze privéadressen, objectnamen en interfaces zijn voorbeelden en worden vervangen door de werkelijke waarden. Alleen netwerken die de relay nodig hebben en hun daadwerkelijke ingangsinterfaces worden geselecteerd; voor IOT_NET wordt indien nodig een aparte, even beperkt afgebakende regel toegevoegd. Netwerk- en hostobjecten worden aangemaakt onder Hosts and services > IP host. Bij meerdere gateway-IP’s moeten de bijbehorende bronnetwerken, ingangen en bestemmingsadressen consequent op elkaar aansluiten. Vóór wijzigingen worden bestaande NAT- en firewallregels, hun volgorde en de tijdbron van de clients vastgelegd; de echte tijdserver moet bereikbaar zijn en verzoeken accepteren van het firewalladres dat MASQ gebruikt.
De juiste tijd is belangrijk voor tijdkritische functies zoals MFA, WAF-authenticatie, certificaten, logs, VPN en SIEM-correlatie. Als de firewall zelf een onjuiste tijd heeft, moet eerst de systeemtijd worden gecontroleerd voordat Client-NTP wordt omgeleid.
De volgende stappen zijn gebaseerd op de officiële documentatie voor Sophos Firewall 22.0 (bronnen gecontroleerd op 17.10.2026). Voor deze handleiding is geen apparaattest uitgevoerd. De NTP-instellingen kunnen niet vanuit Sophos Fusion (voorheen Sophos Central) worden gesynchroniseerd; configureer ze in WebAdmin, via CLI of API. De stappen hieronder gebruiken WebAdmin.
De voorbeelden gebruiken bewust een IPv4-setup, waarbij bij het aanmaken van de host IP version: IPv4 wordt geselecteerd. In IPv6- of dual-stack-omgevingen moet dit patroon niet zomaar worden gekopieerd. Eerst moet duidelijk zijn of clients echt NTP via IPv6 nodig hebben, welke firewall- en NAT-functies gelden in de gebruikte SFOS-release en of DHCPv6, Router Advertisements of een directe interne tijdserver de schonere oplossing is.
Quick Reference
Voor ervaren beheerders is de korte logica eenvoudig: clients sturen UDP 123 naar het firewall- of gateway-IP. Een DNAT-regel herschrijft de bestemming naar de echte NTP-server, een firewallregel staat precies dit verkeer toe, en Log Viewer bevestigt daarna de Firewall Rule ID en NAT Rule ID.
Externe NTP-server: een DNAT-regel stuurt NTP vanaf het firewall-IP door naar het FQDN- of hostobject van de externe NTP-server. Een firewallregel staat NTP toe vanuit de betrokken interne bronnen richting WAN. Sophos laat Original destination in het algemene relayvoorbeeld op Any staan; voor de hier beschreven relay via het gateway-IP wordt het veld specifieker ingesteld op precies het firewall-IP dat de clients gebruiken. Zo worden rechtstreekse NTP-verzoeken naar andere bestemmingen niet ongemerkt omgeleid.
Interne NTP-server: er zijn twee bewegingen nodig. Eerst moet de interne NTP-server zelf via SNAT/MASQ extern kunnen synchroniseren. Daarna stuurt een DNAT-regel clientverzoeken vanaf het firewall-IP door naar de interne NTP-server. Beide regelparen moeten apart in Log Viewer worden gecontroleerd.
Voor de eerste implementatie moet de regelpositie bewust hoog staan, meestal Top of boven brede LAN-to-WAN- en algemene NAT-regels. Daarna kan de positie in het bestaande regelconcept worden ingepast, zolang Log Viewer en Packet Capture blijven tonen dat de verwachte regel als eerste matcht.
host_internal-firewall-ip bevat het interne LAN-IP-adres van de Sophos Firewall, hier 10.10.11.1. Clients gebruiken dit adres als NTP-server. Vervang het voorbeeld door het interne LAN-IP van de firewall in je eigen clientnetwerk en pas net_Internet-LAN (10.10.11.0/24), de ingangsinterface en bronzone aan. Hier is de ingang Port2 met de zone van het interne clientnetwerk; Port1 hoort bij de DMZ en wordt niet gebruikt. Beide regels gebruiken de vooraf gedefinieerde service NTP; een extra service voor uitsluitend UDP is niet nodig. Dit configuratievoorbeeld bewijst geen geslaagde praktijktest. Selecteer de zone die in jouw omgeving aan het clientnetwerk is toegewezen; ‘interne LAN-zone’ is een beschrijving, geen verplichte zonenaam.
Maak onder Hosts and services > IP host > Add de volgende twee IPv4-objecten en sla elk op met Save. Gebruik passende bestaande objecten als die beschikbaar zijn.
| Name | IP version | Type | IP address | Subnet |
|---|---|---|---|---|
net_Internet-LAN | IPv4 | Network | 10.10.11.0 | /24 (255.255.255.0) |
host_internal-firewall-ip | IPv4 | IP | 10.10.11.1 | /32 |


Variant A: Gebruik externe NTP-server
Deze variant is geschikt als clients het firewall-IP als NTP-server moeten gebruiken en er geen eigen interne tijdserver is. De firewall vertaalt het NTP-verzoek naar een externe tijdserver, bijvoorbeeld time.google.com of een bewust gekozen tijdserver van een provider.
Google Public NTP (time.google.com) gebruikt leap smear. Combineer dit niet met tijdbronnen zonder leap smear.
Maak een FQDN-host voor externe NTP-server
Het menupad is:
Hosts and services > FQDN host
Werkwijze:
- Selecteer Add.
- Wijs Name toe, bijvoorbeeld
host_Google-NTP. - Voer de externe NTP-server in onder FQDN, bijvoorbeeld
time.google.com. - Opslaan.
Als een interne of externe tijdserver met een vaste IP wordt gebruikt in plaats van FQDN, kan een normaal hostobject zinvoller zijn. Het is belangrijk dat het doel later duidelijk kan worden herkend in de NAT en firewallregel.

NAT-regel maken voor de externe NTP-server
De NAT-regel zorgt ervoor dat NTP-verzoeken aan het firewall-IP worden herschreven naar de externe tijdserver. Het menupad is:
Rules and policies > NAT rules
Werkwijze:
- Selecteer Add NAT rule > New NAT rule.
- Stel Rule name in, bijvoorbeeld
DNAT_Client_NTP_to_External. - Stel Rule position in op
Topof plaats deze boven de brede NAT-regels. - Stel Original source in op het betreffende interne netwerk, in het voorbeeld
net_Internet-LAN(10.10.11.0/24). - Stel Original destination in op
host_internal-firewall-ip, in het voorbeeld10.10.11.1. - Verwijder bij Original service
Anyen selecteerNTP. - Selecteer bij Translated source (SNAT)
MASQ. - Selecteer voor Translated destination (DNAT) de FQDN-host of de externe NTP-serverhost.
- Verwijder bij Inbound interface
Anyen selecteer de daadwerkelijke clientingang, in het voorbeeldPort2. Sophos staat als alternatiefAnytoe, maar een expliciete selectie voorkomt matches op ongewenste ingangen. - Laat Translated service (PAT) op
Originalstaan, zodat UDP123ongewijzigd blijft. Outbound interface blijft bij deze DNAT-regelAny; de route naar de vertaalde bestemming bepaalt de uitgang. - Opslaan.
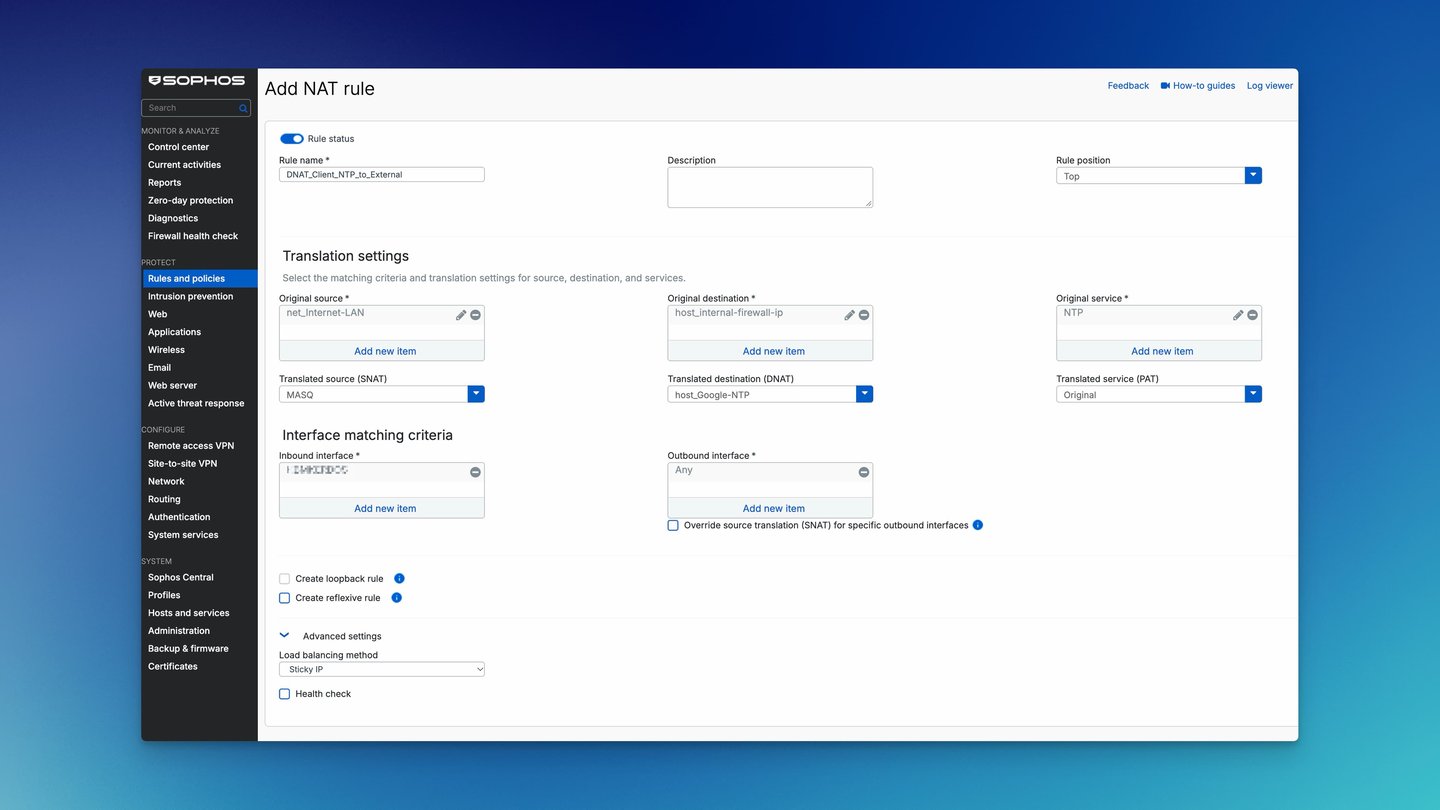
DNAT-regel voor externe NTP; interfacegegevens zijn geanonimiseerd.

⚠️ Laat Original destination niet open: als Original destination niet tot het firewall- of gateway-IP wordt beperkt, kan de regel afhankelijk van het overige NAT-ontwerp veel breder werken dan bedoeld. Dan wordt mogelijk niet alleen verkeer naar het firewall-IP doorgestuurd, maar ook NTP-verkeer uit het netwerk transparant omgebogen. Voor een gecontroleerde relay mag de regel alleen matchen wanneer clients werkelijk het firewall- of gateway-IP als NTP-bestemming gebruiken. In de detailweergave verdienen vier punten bijzondere aandacht: de oorspronkelijke bestemming moet werkelijk de firewall- of gateway-IP zijn, de service moet beperkt blijven tot
NTPof UDP123, de vertaalde bestemming moet verwijzen naar de geplande tijdserver en SNAT moet overeenkomen met de retourroute.
Als de basisbeginselen van NAT of de velden DNAT onduidelijk zijn, kan Begrijp NAT op Sophos Firewall: SNAT, DNAT, MASQ, PAT helpen. Het verklaart ook waarom NAT de toestemming van een firewallregel niet vervangt.
Firewallregel toestaan voor externe NTP
Naast de NAT-regel is een passende firewallregel vereist. Hierdoor is NTP-verkeer van de interne netwerken naar de doelserver mogelijk. Het menupad is:
Rules and policies > Firewall rules
Werkwijze:
- Selecteer Add firewall rule > New firewall rule.
- Stel Rule name in, bijvoorbeeld
NTP_LAN_to_Google. - Stel Rule position in op
Topof plaats de regel boven algemene LAN-to-WAN-regels als die anders eerst zouden matchen. - Activeer Log firewall traffic.
- Stel Source zones in op de interne zones, bijvoorbeeld de interne LAN-zone,
DMZof een IoT-zone.WANenAnyzijn onjuist voor dit patroon. - Stel Source networks and devices in op de betrokken netwerken of apparaten. Geen algemene
Anyals alleen bepaalde netwerken NTP zouden moeten gebruiken. - Stel Destination zones in op
WAN. - Stel Destination networks in op een IPv4-hostobject voor het firewall- of gateway-IP dat clients als NTP-bestemming gebruiken, bijvoorbeeld
host_internal-firewall-ip. Maak het zo nodig aan onder Hosts and services > IP host > Add, met Type: IP en precies dat IP-adres. Het moet overeenkomen met Original destination in de DNAT-regel voor clients, niet met de externe NTP-host. - Stel Services in op
NTP. - Stel Action in op
Accept. - Opslaan.
In officiële of vereenvoudigde voorbeelden staat bij Source networks and devices soms Any. In een lab is dat handig, maar in productie zelden de beste keuze. Een concreet netwerkobject zoals net_Internet-LAN, IOT_NET of een kleine hostgroep is netter, zodat later duidelijk blijft welke apparaten deze NTP-doorschakeling mogen gebruiken.
Bij inkomende DNAT bepaalt Sophos eerst de vertaalde bestemming. Destination zones gebruikt de zone daarvan, hier WAN; Destination networks gebruikt daarentegen de oorspronkelijke bestemming, hier het firewall- of gateway-IP. De echte tijdserver blijft alleen in Translated destination (DNAT) staan. Het algemene NTP-voorbeeld van Sophos vermeldt Destination networks niet; dit onderscheid volgt de expliciete DNAT- en loopback-voorbeelden. Start na een wijziging een nieuwe NTP-sessie vanaf de client: bestaande sessies worden niet opnieuw aan gewijzigde NAT-regels getoetst. Controleer vóór goedkeuring Firewall Rule ID, NAT Rule ID en het pad van inkomende en doorgestuurde pakketten zoals beschreven in het testgedeelte; alleen de configuratie bewijst nog geen geslaagde synchronisatie.
NTP_LAN_to_Google of IOT_to_NTP_internal is later gemakkelijker te begrijpen dan een generieke regel met Any.
Het loggen van verkeer op deze regel is nuttig tijdens de ingebruikname. Na de test moet in Log Viewer zichtbaar zijn van welk clientnetwerk de aanvraag afkomstig is, welke Firewall Rule ID gebruikt is en of de verwachte NAT Rule ID ook zichtbaar is. Als er geen regel-ID of de verkeerde regel verschijnt, is de volgorde of overeenkomst van de regel belangrijker dan de NTP-configuratie zelf.
Voor regelstructuur, volgorde, Services en loggen past ook Sophos Firewall-regels begrijpen en correct configureren.
Variant B: Gebruik interne NTP-server
Deze variant is geschikt als een interne domeincontroller, Linux-tijdserver of ander intern systeem de tijdbron voor clients moet zijn, maar de clients het firewall-IP blijven gebruiken als NTP-server.
Hier worden twee verkeersstromen met hun regelparen gecontroleerd; geschikte bestaande regels kunnen worden hergebruikt:
| Doel | NAT-regel | Firewallregel |
|---|---|---|
| Interne NTP-server synchroniseert met externe | SNAT/MASQ van interne NTP-server naar externe NTP | Interne NTP-server mag NTP naar WAN verzenden |
| Clients gebruiken firewall-IP als NTP-doel | DNAT van firewall-IP naar interne NTP-server | Interne clients hebben NTP toegang tot de interne NTP-server |
Host maken voor interne NTP-server
Het menupad is:
Hosts and services > IP host
Werkwijze:
- Selecteer Add.
- Stel Name in, bijvoorbeeld
NTP_Server_Internal. - Stel IP version in op
IPv4als IPv4 wordt gebruikt. - Stel Type in op
IP. - Voer IP address van de interne NTP-server in, in het voorbeeld
192.168.20.10. - Opslaan.
Regelpaar 1: Interne NTP-server synchroniseert extern
Eerst moet de interne NTP-server zelf een externe tijdserver kunnen bereiken, als hij niet al op een andere manier wordt gesynchroniseerd. De geconfigureerde upstream-tijdbron moet de echte tijdserver zijn, niet het gateway-IP dat als relay wordt gebruikt. Verkeer kan alleen naar de server zelf worden teruggestuurd als het ook overeenkomt met een relay-DNAT-regel die deze server als vertaalde bestemming heeft. In het bovenstaande voorbeeld voorkomen het bronnetwerk en de inkomende interface deze match met de client-DNAT-regel; het verkeerd gekozen gateway-IP levert dan mogelijk geen bruikbare tijd.
NAT-regel:
- Open Rules and policies > NAT rules.
- Selecteer Add NAT rule > New NAT rule.
- Stel Rule name in, bijvoorbeeld
SNAT_Internal_NTP_to_WAN. - Stel Rule position in op
Topof plaats de regel passend boven brede NAT-regels. - Stel Original source in op de host
NTP_Server_Internal. - Stel Original destination in op de geplande externe tijdbron, in het voorbeeld
host_Google-NTP. - Verwijder bij Original service
Anyen selecteerNTP. - Selecteer bij Translated source (SNAT)
MASQ; Translated destination (DNAT) en Translated service (PAT) blijvenOriginal. - Stel Inbound interface in op de ingang van de interne server, in het voorbeeld
Port3; beperk Outbound interface tot de daadwerkelijk gebruikte WAN-interface. Bij meerdere WAN-verbindingen moeten alle beoogde uitgangen worden meegenomen. - Opslaan.
Firewallregel:
- Open Rules and policies > Firewall rules.
- Selecteer Add firewall rule > New firewall rule.
- Stel Rule name in, bijvoorbeeld
Internal_NTP_to_WAN. - Activeer Log firewall traffic.
- Stel Source zones in op de zone van de interne NTP-server, in het voorbeeld
DMZ. - Stel Source networks and devices in op
NTP_Server_Internal. - Stel Destination zones in op
WAN. - Stel Destination networks in op dezelfde externe tijdbron als in de SNAT-regel, in het voorbeeld
host_Google-NTP. Hier is geen DNAT; de oorspronkelijke en daadwerkelijke bestemming zijn identiek. - Stel Services in op
NTPen Action opAccept. - Plaats de regel boven algemene regels die anders als eerste zouden matchen en sla hem op.
Regelpaar 2: Leid clients naar de interne NTP-server via firewall-IP
Het daadwerkelijke doorsturen wordt dan opgebouwd: clients sturen NTP naar het firewall-IP, de firewall stuurt door naar de interne NTP-server.
NAT-regel:
- Open Rules and policies > NAT rules.
- Selecteer Add NAT rule > New NAT rule.
- Stel Rule name in, bijvoorbeeld
DNAT_Client_NTP_to_Internal. - Stel Rule position in op
Topof plaats de regel boven algemene NAT-regels. - Stel Original source in op de betreffende interne clientnetwerken, in het voorbeeld
net_Internet-LAN. - Stel Original destination in op het firewall- of gateway-IP dat clients als NTP-bestemming gebruiken, in het voorbeeld
host_internal-firewall-ip. - Verwijder bij Original service
Anyen selecteerNTP. - Selecteer bij Translated source (SNAT)
MASQ. - Selecteer bij Translated destination (DNAT)
NTP_Server_Internal. - Selecteer bij Inbound interface de betrokken interne clientinterfaces, in het voorbeeld
Port2. - Laat Translated service (PAT) op
Originalstaan; Outbound interface blijft bij deze DNAT-regelAny. - Opslaan.
Ook hier is Original destination beslissend: de regel mag alleen NTP-verzoeken vertalen die aan het firewall- of gateway-IP zijn gericht. Als dit veld te breed blijft, kan de firewall ook NTP-verzoeken oppikken die clients eigenlijk rechtstreeks naar een andere tijdserver wilden sturen.
Firewallregel:
- Open Rules and policies > Firewall rules.
- Selecteer Add firewall rule > New firewall rule.
- Stel Rule name in, bijvoorbeeld
LAN_to_Internal_NTP. - Activeer Log firewall traffic.
- Stel Source zones in op de interne clientzones. Vermijd
WANenAny. - Stel Source networks and devices in op de betrokken clientnetwerken.
- Stel Destination zones in op de zone van de interne NTP-server, bijvoorbeeld de interne LAN-zone of
DMZ. - Stel Destination networks in op het IPv4-hostobject voor het oorspronkelijk aangesproken firewall- of gateway-IP, bijvoorbeeld
host_internal-firewall-ip, zoals bij Original destination in de DNAT-regel voor clients. Selecteer nietNTP_Server_Internal; die host blijft in Translated destination (DNAT) staan. - Stel Services in op
NTP. - Stel Action in op
Accept. Plaats de regel boven algemene regels die anders als eerste zouden matchen en sla hem op. Ook hier komt Destination zones van de vertaalde interne bestemming, terwijl Destination networks het oorspronkelijke firewall- of gateway-IP bevat. Controleer voor dit regelpaar afzonderlijk een nieuwe clientsessie, de regel-ID’s en het pakketpad.MASQzorgt voor de retourroute via de firewall, maar verbergt het oorspronkelijke clientadres. Gebruik directe toegang met een passende retourroute als dat adres nodig is voor logging of toegangscontrole.
Als de interne NTP-server zelf een domeincontroller is, moet de toegang bijzonder zorgvuldig worden afgebakend. Niet elk clientnetwerk hoeft elke domeincontroller rechtstreeks te bereiken. NTP kan worden toegestaan zonder even brede domeincontrollertoegangen te openen.
Operaties, beveiliging en testen
Classificeer IPS en beveiligingsfuncties
NTP is technisch gezien een kleine UDP-service, maar UDP 123 wordt in de praktijk ook relevant voor misbruik, misconfiguratie of ongewenste externe doelen. Als er een Network Protection-licentie beschikbaar is, kan een geschikt IPS-beleid voor de firewallregel zinvol zijn.
Belangrijker dan zoveel mogelijk beveiligingsfuncties bij de NTP is een strak ontwerp:
- Source Zone alleen intern: voorkomt dat de firewall zich gedraagt als een openbaar NTP-relais.
- Bronnetwerken specifiek: beperkt NTP tot clients, servers of apparaten die deze doorsturing echt nodig hebben.
- Doelserver vastleggen: beperkt het verkeer dat met deze relayregel overeenkomt tot de vastgelegde tijdserver en maakt logs makkelijker te interpreteren.
- Alleen service
NTP: vermijdt een te brede UDP-regel. - Logboekregistratie activeren: toont in Log Viewer of Firewall Rule ID en NAT Rule ID werken zoals verwacht.
IPS moet daarom worden gezien als extra controle, en niet als vervanging van een schone regel. Als de NTP-regel slechts enkele interne netwerken op een gedefinieerde tijdserver toestaat, wordt de belangrijkste veiligheidswinst al bereikt door reikwijdte en traceerbaarheid. Wanneer het om een groot aantal netwerken, onduidelijke devices of IoT/OT-gebieden gaat, wordt een gericht IPS-beleid interessanter.
Als IPS voor deze NTP-regel wordt gebruikt, moet het toegewezen IPS-beleid expliciet NTP-gerelateerde signatures (IPS patterns) bevatten. Zo richt de aanvullende bescherming zich op aanvallen tegen NTP-diensten; een beleid algemeen geschikt noemen vervangt de selectie van die signatures niet.
⚠️ IPS vereist een geschikte netwerkbeschermingslicentie. Als IPS is ingeschakeld op een veelgebruikte regel, moeten logboeken en prestaties worden gecontroleerd. Voor eenvoudig doorsturen van NTP is schone scoping belangrijker dan een onnodig brede combinatie van beveiligingsfuncties.
Als hiervoor een speciaal IPS-beleid wordt gebruikt, mag dit niet over de hele linie naar alle interne netwerken worden gekopieerd. Het is zinvoller om een kleine regel te hebben met een duidelijke bron, een gedefinieerd NTP-doel, actieve registratie en daaropvolgende controle in de Log Viewer.
Andere beveiligingskenmerken moeten met NTP bewust voorzichtig worden behandeld. Voor deze eenvoudige UDP-service helpen Web Filtering, TLS Inspection, Application Control of Malware Scan meestal niet met de daadwerkelijke NTP-functie. Als dergelijke profielen actief zijn op een collectieve regel, moet worden nagegaan of NTP beter in een eigen, kleine regel zou kunnen worden geplaatst.
Verdeel NTP netjes met DHCP
Als clients hun netwerkconfiguratie via DHCP ontvangen, moet worden nagegaan of doorsturen via NAT überhaupt nodig is. Voor veel omgevingen is het schoner om de gewenste NTP-server rechtstreeks via DHCP te distribueren.
Als er een domeincontroller of centrale tijdserver aanwezig is, kan DHCP-optie 42 rechtstreeks naar deze server verwijzen, mits de betreffende client deze optie daadwerkelijk ondersteunt en gebruikt. Domeinleden kunnen in plaats daarvan de tijdhiërarchie van hun domein volgen; daarom wordt de effectieve tijdbron op de client gecontroleerd. NAT is vooral handig als apparaten het gateway-IP al gebruiken of moeilijk opnieuw te configureren zijn. Voor speciale DHCP-opties is Sophos Firewall DHCP-opties configureren een beter begin.
Configureer de firewall afzonderlijk als NTP-client
Het doorsturen van NTP voor clients is niet hetzelfde als de Sophos Firewall-systeemtijd. Onder Administration > Time zijn in SFOS 22.0 drie instellingen beschikbaar:
Ongewijzigde huidige instelling van de firewallklok: Use pre-defined NTP server, Europe/Zurich. Dit staat los van de clientrelay en bewijst geen geslaagde synchronisatie; Sync now en Apply zijn niet gebruikt.

- Use predefined NTP server is de standaardinstelling. De firewall gebruikt NTPv3 en
0.sophos.pool.ntp.org. - Use custom NTP server accepteert IPv4-, IPv6- of DNS-adressen; maximaal tien servers worden in de getoonde volgorde geprobeerd.
- Do not use NTP server stelt datum en tijd handmatig in en wordt voor normaal gebruik afgeraden.
Na het selecteren van een server kan Sync now en daarna Apply worden gekozen. Current time wordt na Sync now pas bijgewerkt wanneer WebAdmin opnieuw wordt geladen. Op dezelfde pagina wordt de tijdzone ingesteld die bij de locatie past.
⚠️ VPN-impact: volgens Sophos worden bij het wijzigen van de NTP-tijdservers alle IPsec-verbindingen opnieuw opgebouwd. Plan hiervoor een onderhoudsvenster.
Controleer beide verkeersstromen afzonderlijk:
- Firewallsysteemtijd: relevant voor Log Viewer, certificaten, MFA, VPN, WAF-authenticatie, rapporten, Syslog en ondersteuningsanalyse.
- Client-NTP via NAT: Apparaten in het interne netwerk ontvangen tijd via het gateway-IP of een omgeleid NTP-adres.
Als de firewall zelf een onjuiste tijd of tijdzone heeft, kunnen loggegevens moeilijk te correleren zijn, kunnen certificaatcontroles mislukken of kan op tijd gebaseerde authenticatie zoals TOTP/MFA problemen veroorzaken. Vervolgens moeten eerst de firewallsysteemtijd en de NTP-toegang van de firewall worden gecorrigeerd. Alleen dan heeft het zin om client-NTP te valideren via NAT.
Voor SIEM- of Syslog-omgevingen is dit punt bijzonder belangrijk: de firewall kan NTP-verkeer correct routeren en toch onjuiste tijdstempels naar een SIEM verzenden als zijn eigen tijd of tijdzone onjuist is.
Voor het doorsturen van logbestanden is Sophos Firewall Syslog naar SIEM geschikt. Voor MFA-problemen moet MFA voor Sophos Firewall WebAdmin, VPN Portal- en externe toegang inschakelen ook worden opgenomen.
Test NTP en isoleer fouten
Na het opslaan volstaat het niet om alleen te controleren of de regel bestaat. Cruciaal is of een client daadwerkelijk tijd kan synchroniseren via NTP en of de verwachte NAT- en firewallregel matchen.
De test begint voor beide varianten hetzelfde: een client uit het getroffen netwerk gebruikt de firewall- of gateway-IP als NTP-server. Vervolgens wordt een tijdsynchronisatie geactiveerd of wordt er even gewacht totdat de client NTP verzendt.
Open Log viewer rechtsboven in WebAdmin. In de Firewall-module kan via Add filter worden gefilterd op regel, IP-adres of poort; de vrije zoekfunctie vindt ook 123, het client-IP of de regelnaam. Sessielogs verschijnen niet altijd onmiddellijk: de firewall registreert de sessie bij de interne gebeurtenis Destroy. Bij UDP moet eventueel op het einde van de sessie worden gewacht; UDP kent geen TCP-verbindingsafbouw.
Bij variant A moet zichtbaar zijn:
- De client komt uit het verwachte interne netwerk.
- De NTP-firewallregel voor extern NTP matcht.
- De DNAT-regel naar de externe tijdbron matcht.
- Het doel is de geplande externe NTP-server.
Voor variant B moeten twee dingen worden gecontroleerd:
- De interne NTP-server mag NTP extern verzenden.
- De clients worden via DNAT van het firewall-IP naar de interne NTP-server geleid.
Als Log Viewer niet duidelijk toont welke regel matcht, helpt Diagnostics > Packet capture. Onder Configure beperkt de BPF-expressie
port 123de capture tot NTP. Na het inschakelen van Packet capture moet het inkomende pakket het client-IP, het firewall-IP en UDP123tonen; het doorgestuurde pakket toont de vertaalde bestemming. NAT ID en Rule ID moeten overeenkomen met de aangemaakte regels. Incoming en Forwarded bevestigen het pad; Consumed markeert een pakket voor de firewall zelf, terwijl Violation en Reason een drop verklaren.
Succesvol doorsturen alleen bevestigt nog geen tijdsynchronisatie. Daarnaast moet de NTP-status op de client een geldig antwoord en een gesynchroniseerde toestand tonen; bij variant B wordt ook de synchronisatiestatus van de interne tijdserver gecontroleerd. In de pakketopname wordt een antwoord van de echte tijdserver verwacht en op de retourweg naar de client weer het aangesproken gateway-IP als afzender. Ontbreekt het antwoord, dan worden eerst de bereikbaarheid, de retourroute en de toegangscontrole van de tijdserver voor het MASQ-adres gecontroleerd.
Als negatieve test stuurt een client uit een niet-toegestaan intern netwerk een nieuw NTP-verzoek naar het gateway-IP. De aangemaakte client-DNAT-regel en de bijbehorende firewallregel mogen hierop niet matchen. Wordt het verzoek toch doorgestuurd, dan wordt gezocht naar een eerdere of bredere NAT- of firewallregel. Een verzoek van een toegestane client rechtstreeks naar een ander NTP-adres mag evenmin door deze DNAT-regel voor het gateway-IP worden omgeleid. Of rechtstreeks NTP wordt toegestaan of geblokkeerd, wordt bepaald door het overige firewallbeleid; deze relay alleen dwingt niet voor al het verkeer een centrale tijdbron af.
Als er geen logbestanden zichtbaar zijn, verstuurt de client mogelijk helemaal geen verzoek, registreert de firewallregel niet of volgt het verkeer een ander pad. Test firewallregel met Log Viewer, Policy Test en Packet Capture is geschikt voor de systematische controle.
Voor firewall-specifieke NTP-problemen is het NTP-clientlogboek ook relevant. Het logoverzicht staat in Sophos Firewall Probleemoplossing: Services en logs.
Korte eindcontrole
Vóór afronding voor productiegebruik moeten vijf punten kloppen:
- Clients gebruiken de firewall- of gateway-IP daadwerkelijk als NTP-server.
- De NTP-regels staan alleen de beoogde interne bronnetwerken toe.
- De verwachte Firewall Rule ID en NAT Rule ID zijn zichtbaar in de Log Viewer.
- De firewallsysteemtijd is afzonderlijk correct.
- Na DHCP, VLAN, NAT of regelwijzigingen wordt NTP opnieuw getest.
Typische fouten
- WAN toegestaan als Source Zone: De firewall kan onbedoeld fungeren als een open NTP-relais. Beperk bronzones tot interne zones.
Anyvoor bron en bestemming: De regel is moeilijk te controleren. Definieer bronnetwerken en doelservers specifiek.- NAT-regel aanwezig, maar geen firewallregel: Verkeer wordt vertaald maar niet toegestaan. Controleer Log Viewer op regel-ID en NAT-ID.
- Firewallregel zonder loggen: Foutanalyse wordt onnodig moeilijk. Activeer
Log firewall traffictenminste tijdens de test. - FQDN-doel wordt niet omgezet: Het DNAT-doel is niet bereikt. Controleer de DNS-resolutie van de firewall.
- Client gebruikt andere NTP-server: Er wordt nooit aan de regel voldaan. Controleer de clientconfiguratie of de DHCP-optie.
- Tijdserver reageert niet: De client blijft ongesynchroniseerd. Controleer de bestemmingsserver, routering en UDP
123.
Terugdraaien
Als de relay problemen veroorzaakt, schakel dan eerst de nieuwe client-DNAT-regel uit en start een nieuwe NTP-test; schakel daarna de bijbehorende firewallregel uit. Verwijder bij variant B de SNAT- en WAN-firewallregels van de interne server alleen als die niet meer nodig zijn voor zijn eigen synchronisatie. Verwijder regels en uitsluitend voor deze relay aangemaakte hostobjecten pas nadat is bevestigd dat er geen treffers of afhankelijkheden meer zijn. Geef clients daarna een rechtstreeks bereikbare NTP-server, bijvoorbeeld via DHCP-optie 42; anders verliezen ze hun tijdbron.
Veelgestelde vragen
Kan Sophos Firewall werken als een echte NTP-server?
Welke poort wordt gebruikt voor NTP?
NTP, die kan worden gebruikt in NAT en firewallregels.