
Sophos Firewall Central Reporting activeren en beheren
Met Central Firewall Reporting stuurt de Sophos Firewall geselecteerde loggegevens naar Sophos Fusion (voorheen Sophos Central). Hierdoor kunnen rapporten centraal worden geanalyseerd, opgeslagen en indien nodig met anderen worden gedeeld.
Dit artikel legt uit hoe je Central Reporting activeert, welke punten vooraf moeten worden gecontroleerd en hoe je controleert of loggegevens in Sophos Fusion aankomen.
Welk loggingartikel past?
Central Firewall Reporting is een onderdeel van de logarchitectuur. Afhankelijk van het doel past een andere instap beter:
- Rapporten en firewall-logs in Sophos Fusion analyseren: Dit artikel
- Een lokaal firewallrapport dagelijks of wekelijks als PDF versturen: Sophos Firewall-rapporten plannen en per e-mail versturen
- Individuele verbinding, Rule ID, NAT ID of pakketstroom live controleren: Sophos Firewall Regel testen met Log Viewer, Policy tester en Packet Capture
- Logs naar een eigen SIEM of logserver sturen: Sophos Firewall Syslog naar SIEM sturen
- Lokale logbestanden, diensten en Advanced Shell ordenen: Sophos Firewall Troubleshooting: Services en Logs
- Logs voor Sophos Support of Avanet veiligstellen: Sophos Firewall Logs voor Support of Analyse veiligstellen
- Configuratiewijzigingen volgen: Sophos Firewall Audit Trail Logs controleren
- NDR- of Active-Threat-Response-treffers analyseren: Sophos Firewall NDR en Active Threat Response beheren
- NetFlow-v5-records uit gericht gelogde firewallregels analyseren: NetFlow op Sophos Firewall configureren en testen
- Verkeerssamples en interfacecounters analyseren: sFlow Monitoring op Sophos Firewall configureren
- Systeemstatus, beveiligingsrapporten en beheerdersgebeurtenissen periodiek controleren: Dagelijkse Sophos Firewall-beheerchecklist
Deze scheiding is belangrijk: Central Reporting is goed voor rapporten, zoekopdrachten en geschiedenis in Sophos Fusion. Voor live-troubleshooting op de firewall, support-logpakketten, SIEM-correlatie of flow-analyse zijn andere tools nodig.
Wanneer Central Firewall Reporting nuttig is
Central Firewall Reporting is vooral nuttig wanneer meerdere firewalls worden beheerd of wanneer rapporten regelmatig moeten worden geanalyseerd.
Typische voorbeelden:
- Centraal overzicht over meerdere firewalls.
- Regelmatige rapporten voor management of operatie.
- Analyse van web-, applicatie-, IPS-, VPN- of netwerkevenementen.
- Langere retentie en eenvoudigere zoekopdrachten in loggegevens.
- Ondersteuning bij troubleshooting en security reviews.
Voor een pure live-analyse direct op de firewall zijn vaak de lokale logs voldoende. Voor langdurige analyses is Central Reporting aanzienlijk comfortabeler. Als logs daarentegen naar een eigen SIEM of een externe logserver moeten gaan, past Sophos Firewall Syslog naar SIEM sturen beter.
Vereisten
Voor de activering moet je controleren:
- De firewall is geregistreerd in Sophos Fusion.
- De firewall heeft internettoegang tot de benodigde Sophos-diensten.
- DNS en tijd werken correct.
- De gebruikte licentie ondersteunt de gewenste reporting-functie.
- In Sophos Fusion is de firewall zichtbaar.
- Er is een account met de rol Super admin in de betreffende Sophos Fusion-tenant (voorheen Sophos Central) beschikbaar om reporting na de lokale activering goed te keuren.
Als de firewall nog niet in Sophos Fusion is geregistreerd, moet dit eerst worden gedaan. Zonder registratie kan Central Firewall Reporting niet worden geactiveerd.
Lokale WebAdmin-rechten, registratie met een OTP of inloggegevens en de latere servicegoedkeuring zijn afzonderlijke stappen. Lokale beheerrechten en een geslaagde registratie vervangen de goedkeuring door een Super admin van de tenant niet. Deel diens inloggegevens niet met operators die OTP gebruiken; de Super admin keurt de dienst zelf goed met het eigen account.
Central Reporting activeren
Central Firewall Reporting wordt op twee plaatsen geactiveerd: eerst op de firewall en daarna in Sophos Fusion.
- Meld je aan bij de WebAdmin van de Sophos Firewall.
- Open System > Sophos Central.
- Controleer onder Sophos Central registration of de firewall is geregistreerd.
- Als de firewall nog niet is geregistreerd, selecteer Register en meld je aan met het juiste Sophos Fusion-account.
- Activeer Sophos Central services of selecteer Configure als de dienst al actief is.
- Selecteer in Firewall Management and Reporting from Sophos Central de optie Use Sophos Central reporting.
- Selecteer optioneel Use Sophos Central management als de firewall ook centraal beheerd moet worden.
- Selecteer optioneel Send configuration backup to Sophos Central als back-ups in Central moeten worden bewaard terwijl Central Management actief is.
- Selecteer Apply.
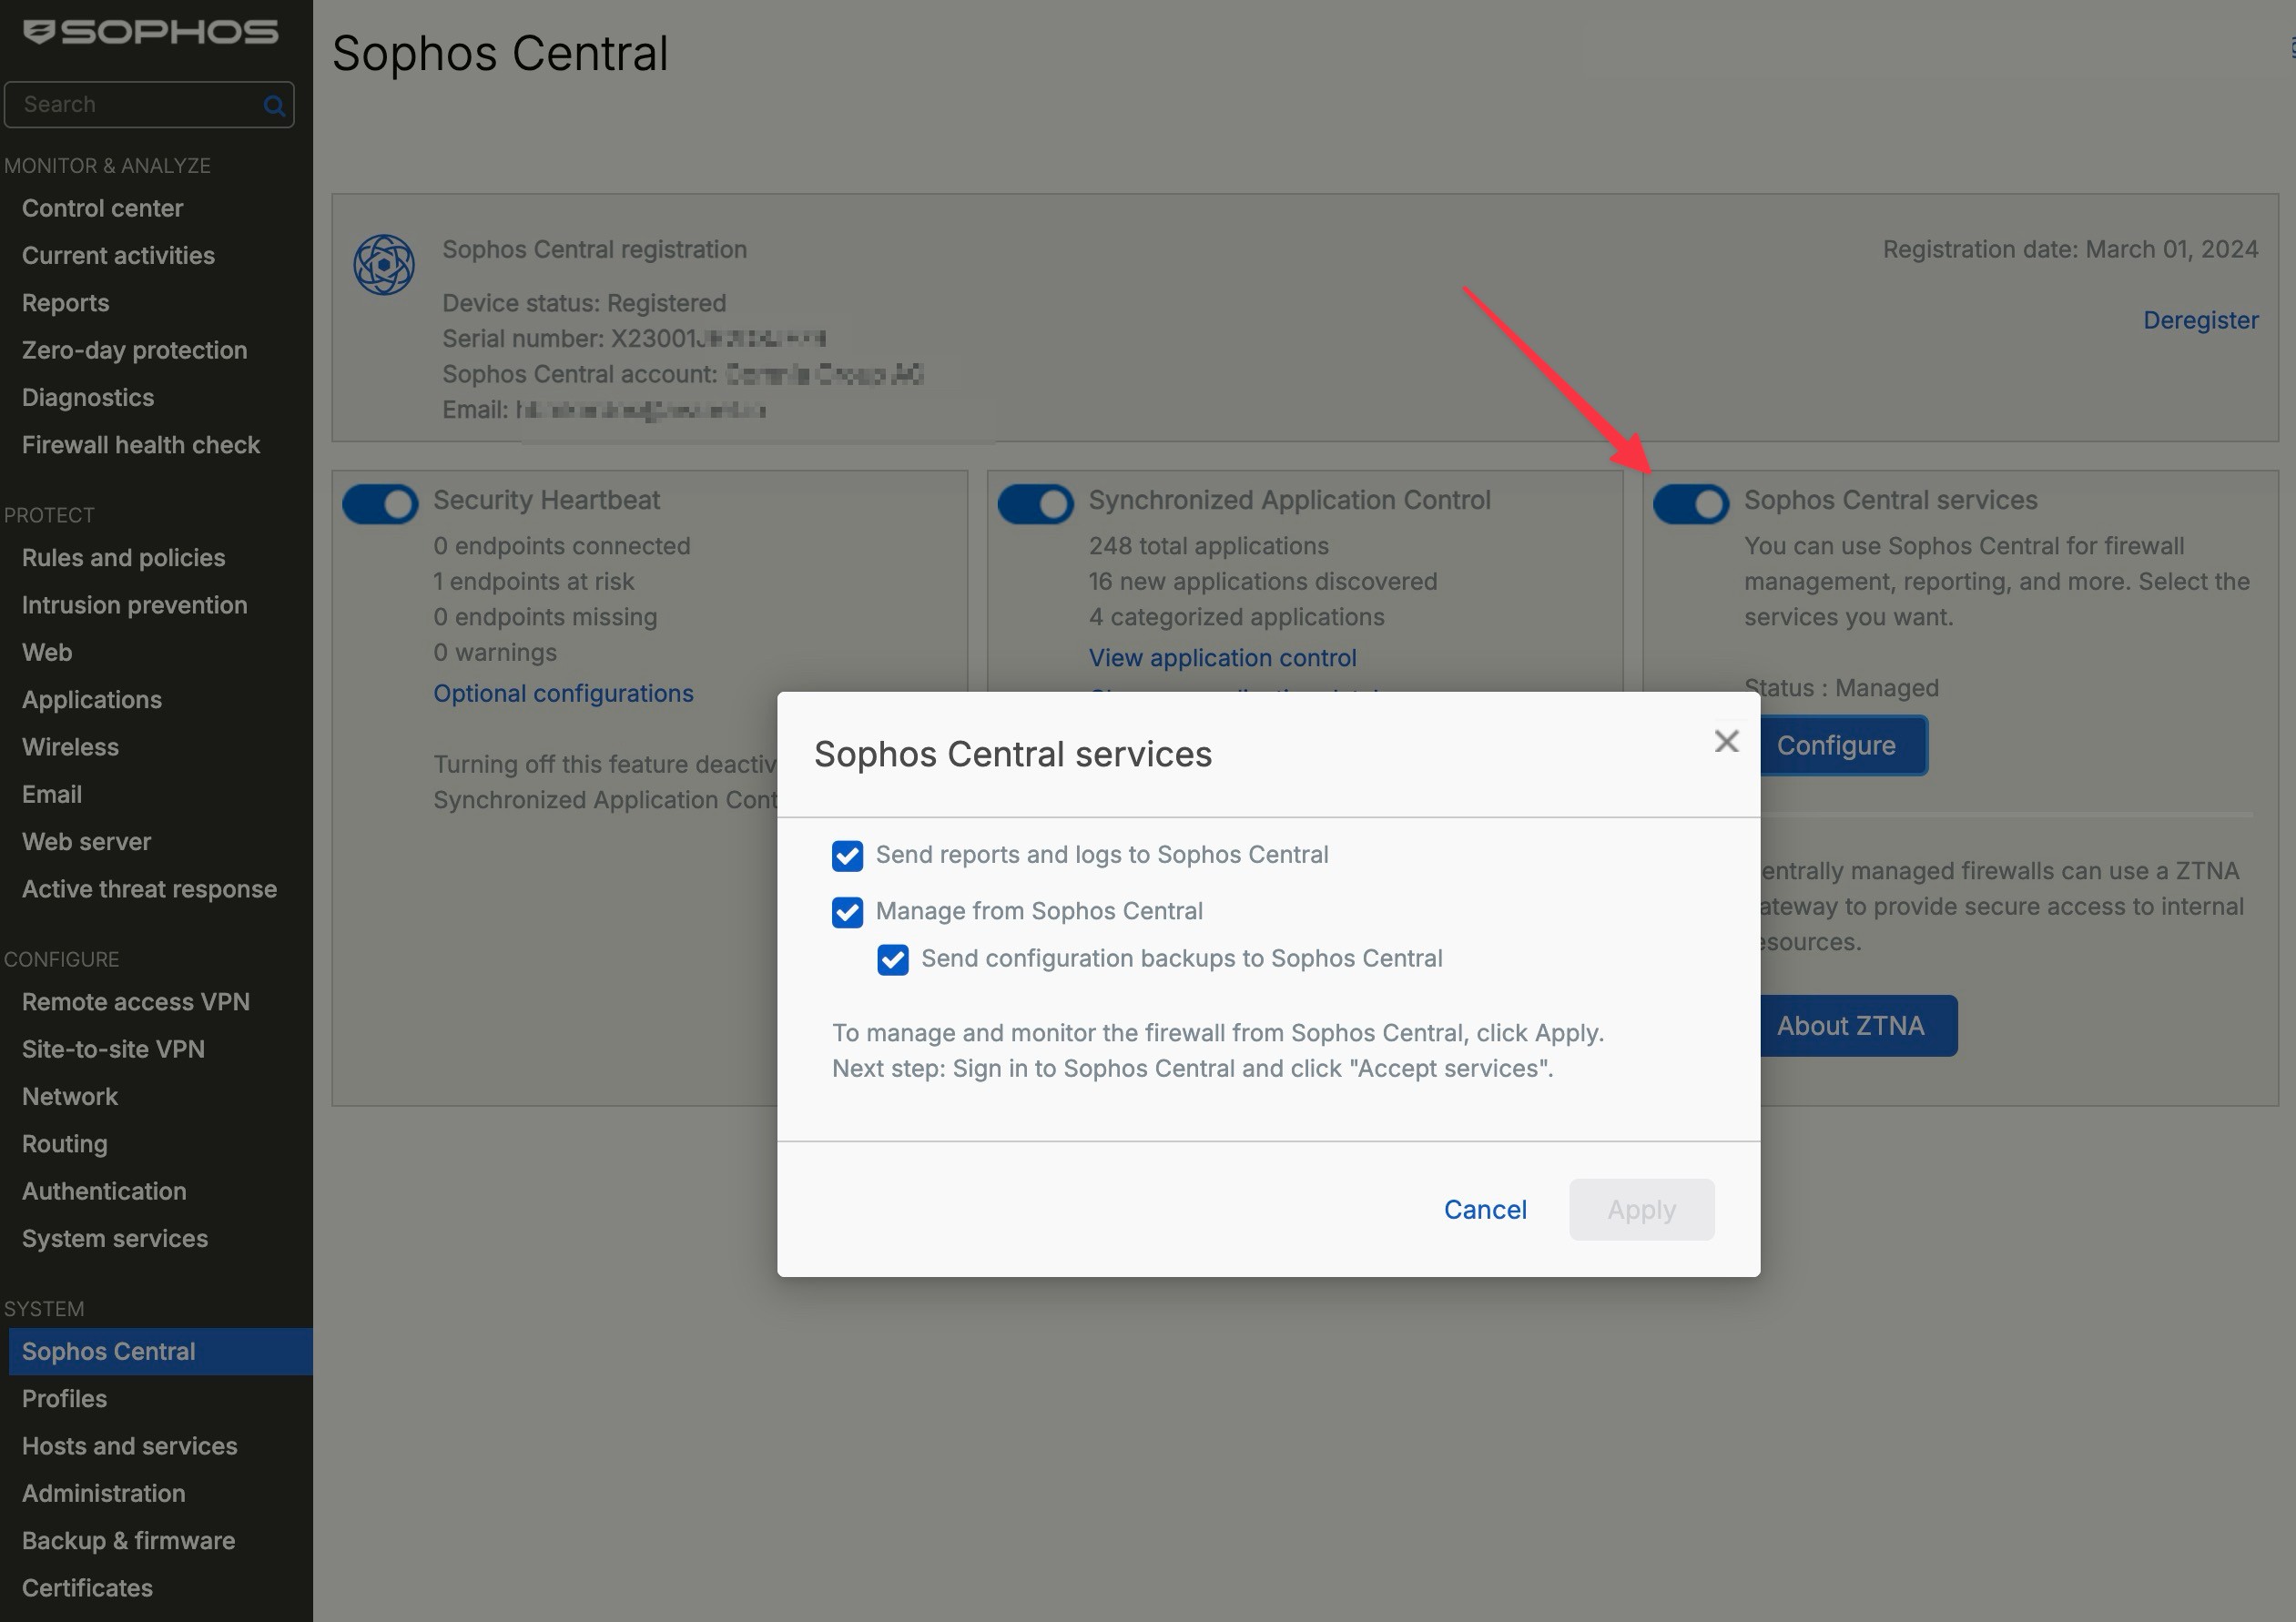
De screenshot toont nog de vroegere veldnaam. In SFOS 22 heet dezelfde optie Use Sophos Central reporting; gebruik bij de configuratie de actuele veldnaam uit stap 6.
Na het opslaan moet de dienst in Sophos Fusion worden bevestigd:
- Meld je aan bij Sophos Fusion met een account dat in de betreffende tenant de rol Super admin heeft.
- Open My Products > Firewall Management > Firewalls.
- Zoek de firewall met de status of het symbool Approval pending.
- Selecteer Accept services.
Na activering stuurt de firewall de geselecteerde loggegevens naar Sophos Fusion. Overdracht en verwerking zijn niet direct: de firewall stuurt minstens elke vijf minuten gegevens en de verwerking in Central kan daarna nog vijf tot dertig minuten duren. Wacht voor de eerste controle dus maximaal 35 minuten voordat je de configuratie opnieuw wijzigt.
Welke gegevens worden overgedragen
Welke logtypen naar Sophos Fusion worden verzonden, definieer je direct op de firewall.
Het menupad is Configure > System services > Log settings.
Onder Log settings zijn Local reporting en Central reporting onafhankelijke kolommen. Een logtype kan lokaal, in Central of op beide bestemmingen worden opgeslagen. Central reporting is niet afhankelijk van Local reporting. De bijbehorende firewall- of SSL/TLS Inspection-regel moet het event wel eerst genereren met Log firewall traffic of Log connections.
De interface groepeert logtypen onder Firewall, IPS, Antivirus, Anti-spam, Content filtering, Events, Web server protection, Active threat response, Wireless, Heartbeat, System health, Zero-day protection en SD-WAN. Selecteer voor VPN- of beheer-events de relevante vermeldingen en genereer daarna een specifiek event om de ontvangst te controleren.
Bij Wireless staat Access points & SSID onder Local reporting standaard uit, omdat deze logs niet in de lokale Log Viewer verschijnen. Ze kunnen wel naar Sophos Fusion of een syslogserver worden gestuurd.

Niet elke omgeving hoeft alle gegevens naar Sophos Fusion te sturen. In productieve omgevingen moet je controleren welke logtypen echt nodig zijn en of interne privacyrichtlijnen worden nageleefd.
⚠️ Hoe meer logtypen naar Sophos Fusion worden verzonden, hoe sneller de beschikbare opslagruimte wordt verbruikt. Voor productieve omgevingen moet je bewust beslissen welke logs voor operatie, beveiliging en compliance echt nodig zijn.
Ook het verschil tussen logs en reports is belangrijk: de selectie onder Central reporting bepaalt welke event logs naar Sophos Fusion worden gestuurd. Deze selectie vervangt lokale on-box reports niet automatisch en is niet hetzelfde als een volledig support-logpakket.
Hoe lang Sophos de logs bewaart
De bewaartermijn hangt af van de licentie en beschikbare opslagruimte. Belangrijk is: de grens die het eerst wordt bereikt, geldt altijd. Als de opslag vol is, worden oudere gegevens volgens het FIFO-principe verwijderd.
- Central Firewall Reporting zonder extra reporting-licentie: Tot 7 dagen. Beschikbaar met een actief firewallabonnement; de opslag is modelafhankelijk en beperkt.
- Xstream Protection Bundle: Tot 30 dagen. Dit komt overeen met een beperkt Central Firewall Reporting Advanced-recht.
- Central Firewall Reporting Advanced: Tot 365 dagen. Elke CFR Advanced-licentie verhoogt de beschikbare opslag met 100 GB. Firewalls met zeer hoog logvolume kunnen meer dan één 100 GB-eenheid nodig hebben om de maximale retentie realistisch te halen.
Met Basic Reporting kun je rapporten in Central genereren, maar de firewall niet opnemen in geplande of groepsrapporten. Xstream en CFR Advanced voegen PDF-, HTML- en CSV-downloads en opgeslagen, geplande en groepsrapporten toe.
De licentie Central Firewall Reporting Advanced kan bij Avanet worden verkregen: Central Firewall Reporting Advanced. Het datasheet beschrijft Central Firewall Reporting bovendien als cloudgebaseerde rapportage met zoekopdrachten, rapporten en tot 365 dagen bewaring: Sophos Central Firewall Reporting Datasheet.
Bij alle varianten werken opslagruimte en maximale retentie samen. Zodra een grens wordt bereikt, worden oudere gegevens volgens first-in-first-out verwijderd. Een licentie met lange maximale retentie garandeert dus niet automatisch dat elke firewall de gegevens daadwerkelijk zo lang bewaart.
Rapportagelicentie en opgeslagen gegevens beheren
Onder Profile > Licensing > Product licenses > Central Firewall Reporting > Manage worden Reporting-licenties met plus of min aan een firewall toegewezen of ingetrokken. De weergave toont apparaat, IP-adres, model, licentietype, gebruikt Central-opslagvolume, gemiddelde dagelijkse upload, bewaartermijn en oudste beschikbare datum. Zoeken kan op serienummer.
Het actiemenu bevat verschillende ingrijpende opdrachten:
- Associate licenses and data with replacement device draagt licentie en bestaande data over naar een vervangend apparaat.
- Reclaim all licenses (convert to basic) zet terug naar Basic Reporting en verwijdert opgeslagen logs en rapporten.
- View device reports opent Report Hub voor het apparaat.
- Delete log data verwijdert alle Central-logdata onherstelbaar en registreert de actie met optionele reden.
- Delete log data and unregister from Sophos Fusion verwijdert ook de Central-registratie, eveneens onherstelbaar en gelogd.
Een licentie-intrekking is dus niet alleen commercieel. Exporteer vóór Reclaim, Delete of Unregister benodigde rapporten en leg bewaring, toekomstige logbron en vervangende registratie vast.
Bewaring en verantwoordelijkheid plannen
Central Reporting moet niet alleen technisch worden geactiveerd. Van tevoren moet duidelijk zijn welke logtypen echt nodig zijn, hoe lang de gegevens beschikbaar moeten zijn en wie de rapporten regelmatig controleert.
Voor de operatie moeten deze punten worden gedocumenteerd:
- Doel van gegevensverzameling: troubleshooting, security review, audit, managementrapport of support.
- Benodigde logtypen, bijvoorbeeld firewall, web, IPS, VPN of Active Threat Response.
- Gewenste bewaartermijn en passende licentie.
- Eigenaar voor rapporttemplates, geplande rapporten en escalaties.
- Privacy- of compliance-vereisten voor gebruikers-, URL- en netwerkgegevens.
- Beslissing of er daarnaast syslog of SIEM nodig is.
Als logs relevant zijn voor incident response of audits, moet je niet pas bij een storing controleren of de gegevens volledig zijn. Een korte maandelijkse controle van het rapport is vaak voldoende om te zien of de verwachte logtypen binnenkomen en of het opslagverbruik bij de geplande bewaring past.
Aankomst van de logs controleren
Na de activering verschijnen de gegevens niet altijd onmiddellijk in Sophos Fusion. Enkele minuten vertraging moeten worden ingepland.
Daarna deze punten controleren:
- Meld je aan bij Sophos Fusion.
- Open My Products > Firewall Management > Report Hub.
- Selecteer de betreffende firewall.
- Controleer de zichtbaarheid van actuele gebeurtenissen.
- Maak testmatig een eenvoudig rapport.

Als er geen gegevens zichtbaar zijn, moet je eerst verbinding, licentie en loginstellingen controleren.
Reporting gericht valideren
Een rapport met gegevens bewijst nog niet dat Central Reporting volledig bruikbaar is voor de operatie. Na de activering moet ten minste een klein validatieplan worden uitgevoerd.
- Komen firewallregel-logs aan? Activeer een gelogde testregel en zoek in Report Hub naar bron, bestemming en Rule ID. Het event moet bij de juiste firewall, tijd en actie zichtbaar zijn.
- Worden web- of applicatie-Events overgedragen? Voer een bekende web- of Application-Control-test uit. Categorie, gebruiker of client-IP verschijnen in het juiste rapport.
- Zijn VPN-Events zichtbaar? Bouw een testverbinding op en verbreek haar. Aanmelding, verbinding en verbreking zijn in de gekozen periode zichtbaar.
- Klopt de tijdbasis? Vergelijk firewalltijd, Sophos Fusion-periode en lokale tijdzone. Events verschijnen niet in een onverwachte periode.
- Is de bewaring voldoende? Controleer oudere gegevens in Report Hub en observeer het opslagverbruik. De bewaring past bij licentie en intern doel.
- Log settings controleren. Controleer onder System services > Log settings of firewallregels Log firewall traffic genereren en SSL/TLS Inspection-regels zo nodig Log connections actief hebben.
Bij meerdere firewalls moet je ook controleren of hostnaam, serienummer, model of locatie duidelijk herkenbaar zijn. Anders wordt een latere beveiligings- of supportcase onnodig moeizaam, omdat gebeurtenissen wel aanwezig zijn, maar niet snel aan het juiste apparaat kunnen worden toegewezen.
Een reproduceerbaar rapport maken
Selecteer onder My Products > Firewall Management > Report Generator de firewall, een Report template en het Time frame. Alle onder Query toegevoegde filters moeten overeenkomen. Met Generate maak je vervolgens het rapport.
Gebruik voor een reproduceerbare test bijvoorbeeld het template Firewall, een korte periode en Source IP = 192.0.2.25. Vervang dit documentatieadres door het werkelijke IP-adres van de testclient. Gelijkheid is hoofdlettergevoelig; gebruik voor een gedeeltelijke match of subnet ~ met *, bijvoorbeeld Source IP ~ 192.0.2.*. Een periode langer dan 30 dagen kan het rapport in de Queue plaatsen, waar het na 24 uur automatisch wordt verwijderd.
Met Xstream of CFR Advanced bewaart Save Template kolommen, grafiek en filters, maar niet de gegevens. Schedule exporteert als PDF, HTML of CSV. Bestanden onder Scheduled Exports worden na 90 dagen verwijderd. Bevat een rapport persoonsgegevens, geef dan de voorkeur aan de beveiligde e-maillink boven een bijlage.
Zinvolle rapporten voor de operatie:
- Top geblokkeerde applicaties.
- Webcategorieën met hoog verkeer.
- VPN-verbindingen.
- IPS-evenementen.
- NDR- en Active-Threat-Response-gebeurtenissen.
- Top-regels op basis van aantal treffers.
- Gebruikers- of hostgerelateerde analyses.
Als webcategorieën niet alleen moeten worden geanalyseerd, maar bij kritieke toegang actief moeten worden gemeld, past Sophos Firewall Web-categorieën en Instant Alerts gebruiken.
Voor terugkerende operationele controles kun je rapporten plannen of als sjabloon opslaan. Als NDR Essentials of NDR Active Threat Intelligence wordt gebruikt, moet de procedure uit Sophos Firewall NDR en Active Threat Response beheren worden gekoppeld aan Central Reporting of SIEM-evaluatie.
Reporting pauzeren zonder registratie of gegevens te verwijderen
Leg voor een gecontroleerde pauze eerst de actieve vermeldingen in de kolom Central reporting vast, bijvoorbeeld met een schermafbeelding. Schakel daarna onder System > Sophos Central > Sophos Central services > Configure de optie Use Sophos Central reporting uit. De firewall blijft geregistreerd; Central Management en back-ups zijn afzonderlijke diensten. Het uitschakelen van reporting start op zichzelf geen gegevensverwijdering, maar bestaande gegevens blijven onder de retentie- en opslaglimieten van de licentie vallen en verouderen volgens het FIFO-principe.
Schakel de optie later weer in, laat zo nodig een Super admin van de betreffende Sophos Fusion-tenant Approval pending accepteren met Accept services en herstel dezelfde selectie onder Configure > System services > Log settings. Genereer het testevent opnieuw en zoek het in Report Hub.
⚠️ Reclaim all licenses (convert to basic), Delete log data en Delete log data and unregister from Sophos Fusion zijn geen herstelopties voor een pauze. Reclaim verwijdert de opgeslagen logs en rapporten van de firewall. Delete log data verwijdert de Central-logdata; Delete log data and unregister from Sophos Fusion verwijdert de firewall bovendien uit Central. Deze verwijderingen kunnen niet ongedaan worden gemaakt.
Troubleshooting
Geen gegevens in Sophos Fusion
Controleer of de firewall online is en met Sophos Fusion kan communiceren, en controleer DNS, standaardgateway en tijd. Bevestig daarna onder System > Sophos Central > Sophos Central services > Configure dat Use Sophos Central reporting nog actief is en dat er in Sophos Fusion geen servicegoedkeuring meer openstaat.
Als de firewall via Sophos Fusion wordt beheerd, maar geen rapporten levert, moeten beheerstoegang en reporting toch afzonderlijk worden gecontroleerd. Een werkende Central-login op de firewall bewijst niet automatisch dat alle geselecteerde logtypen ook in de Report Hub aankomen.
Alleen bepaalde logtypen ontbreken
Controleer onder Configure > System services > Log settings de kolom Central reporting. Local reporting is een onafhankelijke bestemming en hoeft voor overdracht naar Central niet actief te zijn.
Vaak ontbreekt niet de Central-verbinding, maar het eigenlijke evenement:
- Firewall-regels hebben Log firewall traffic niet geactiveerd.
- Onder System services > Log settings is de kolom Central reporting voor het logtype niet actief.
- Het gekozen rapport bekijkt een andere periode of een andere firewall.
- Gebruikers- of webrapporten blijven leeg omdat de firewall geen gebruikersidentiteit ziet.
- NDR- of Active-Threat-Response-gebeurtenissen ontbreken omdat de functie weliswaar globaal actief is, maar niet volledig is geïntegreerd in regels of logging.
Rapporten tonen oude gegevens
Central Reporting werkt niet realtime. Controleer de gekozen periode in het report en wacht enkele minuten voordat de configuratie opnieuw wordt aangepast. Voor nieuwe events is vertraging normaal, omdat de firewall gegevens periodiek verzendt en Sophos Fusion ze daarna verwerkt.
Als gegevens permanent vertraagd of onvolledig lijken, moet je niet meerdere keren dezelfde vinkjes opnieuw zetten. Beter is een gedefinieerde test met tijd, bron, bestemming, logtype en verwachte firewall. Daarna kunnen Log Viewer, Central Report Hub en indien nodig syslog of lokale logs netjes worden vergeleken.
Te veel of te weinig gegevens
Pas de logselectie en de filters in Sophos Fusion aan. Voor audits of supportgevallen kan het zinvol zijn om meer gegevens te verzamelen. Voor de normale operatie zijn vaak gerichte rapporten voldoende.
Te veel gegevens zijn niet alleen een opslagprobleem. De evaluatie wordt ook moeilijker als niemand de rapporten regelmatig controleert. Te weinig gegevens zijn daarentegen kritisch als bij een incident precies firewall-, VPN-, web- of IPS-gebeurtenissen ontbreken. Daarom moet de logselectie niet eenmalig terloops worden ingesteld, maar passen bij de geplande use cases.
Central Reporting na wijzigingen controleren
Na bepaalde wijzigingen moet Central Reporting bewust worden gecontroleerd:
- Firmware-update of rollback.
- HA-failover of vervanging van een apparaat.
- Wijziging in Sophos Fusion-registratie of services.
- Nieuwe firewall-regels, web-policies, IPS-policies of VPN-profielen.
- Wissel van licentie, bundel of Reporting-Advanced-recht.
- Reimage, herstel of migratie naar een nieuw model.
Voor centrale wijzigingen via Sophos Fusion past daarnaast de Sophos Fusion Firewall Management Task Queue. Daar zie je of Central een wijziging daadwerkelijk succesvol op de firewall heeft toegepast. Voor lokale configuratiewijzigingen moet je Audit Trail Logs en bij regelproblemen de Log Viewer met Policy Test en Packet Capture betrekken.
Logs voor supportgevallen veiligstellen
Central Reporting vervangt niet elke lokale loganalyse. Als Sophos Support of Avanet een volledige lokale logverzameling nodig heeft, kun je daarnaast de firewall-logs exporteren.
Voor supportgevallen moet je daarom duidelijk scheiden:
- Geschiedenis, rapporten, getroffen gebruikers of topgebeurtenissen tonen: Central Reporting
- Individuele verbinding live controleren: Log Viewer, Policy Test en Packet Capture
- Dienstfouten, debug-logs of module-status controleren: lokale logbestanden en service-logs
- Volledig pakket voor Sophos Support of Avanet beschikbaar stellen: lokale logexport of Consolidated troubleshooting report
In de praktijk is Central Reporting vaak de beste instap, omdat je tijdvenster, firewall, gebruiker, bron-IP en getroffen regel sneller kunt beperken. Voor de eigenlijke oorzaak-analyse zijn echter vaak ook lokale logs nodig, vooral bij VPN-, WAF-, IPS-, HA-, systeem- of dienstproblemen. De procedure staat in Sophos Firewall Logs voor Support en Analyse veiligstellen. Voor module- en diensttoewijzing helpt daarnaast Sophos Firewall Troubleshooting: Services en Logs.
Bedrijfsaanbeveling
Central Firewall Reporting is vooral nuttig bij meerdere firewalls of regelmatig benodigde rapporten. Voor troubleshooting is het nuttig om lokale logs en Central Reporting samen te gebruiken: Central voor overzicht en geschiedenis, lokale logs voor gedetailleerde analyse direct op de firewall.
In productieve omgevingen moet Central Reporting als een bedrijfsproces worden behandeld:
- Logtypen selecteren op basis van het doel, niet zomaar alles activeren.
- Een rapport-eigenaar aanwijzen die geplande rapporten en opvallende trends echt controleert.
- Opslagverbruik en oudste beschikbare gegevens regelmatig controleren.
- Na firmware-updates, HA-failover, herstel of licentiewissel een korte reporting-test uitvoeren.
- Minstens één incident-test definiëren: getroffen bron-IP, Rule ID, VPN-gebruiker of webcategorie in de Report Hub terugvinden.
- Voor Security Operations beslissen welke gebeurtenissen in Central blijven en welke daarnaast naar een SIEM gaan.
Voor kleine omgevingen is vaak een maandelijkse controle van firewall-, web-, VPN- en IPS-rapporten voldoende. Bij meerdere locaties, MSP-operatie of compliance-eisen moet er een vaste review-afspraak zijn. Dan wordt gecontroleerd of verwachte logtypen nog binnenkomen, of opslag en licentie bij de gewenste bewaring passen en of rapporten in geval van nood snel genoeg de juiste vragen beantwoorden.
Als logs relevant zijn voor Security Operations, Incident Response of Compliance, moet daarnaast worden besloten of Syslog naar een SIEM nodig is. Central Reporting is zeer nuttig voor Sophos-Central-evaluaties, maar vervangt niet automatisch een leverancieronafhankelijk logarchief of een SOC-proces.