
NAT op Sophos Firewall begrijpen: SNAT, DNAT, MASQ, PAT
NAT wijzigt adressen of poorten van een pakket. Het bepaalt echter niet of de verbinding is toegestaan en maakt ook geen route aan. Voor een werkende gegevensstroom moeten de NAT-regel, firewallregel, routing en het retourpad op elkaar aansluiten.
De beste eerste vraag is daarom niet: ‘Welk type NAT heb ik nodig?’, maar: Welk adres of welke poort moet tussen ingang en uitgang veranderen? Als daarop geen duidelijk antwoord volgt, ligt de oplossing meestal bij routing of de firewallregel en niet bij NAT.
⚠️ Een NAT-regel verleent geen toegang. Als de firewallregel het verkeer toestaat maar geen NAT-regel overeenkomt, stuurt SFOS het pakket onvertaald door. Ontbreekt de bijbehorende firewallregel, dan wordt het pakket geweigerd en gelogd.
Voor welke toepassingen is NAT geschikt?
- LAN-clients moeten toegang krijgen tot internet: doorgaans SNAT met
MASQ. - Een interne dienst moet via een openbaar adres bereikbaar zijn: DNAT; controleer bij HTTP/HTTPS eerst of WAF geschikter is.
- De externe en interne poort verschillen: servicevertaling via
Translated service (PAT). - Interne clients gebruiken de openbare naam van een interne server: geef de voorkeur aan split DNS of gebruik gericht een Loopback Rule.
- Niet-overlappende netwerken communiceren via een site-to-site-VPN: doorgaans routing en firewallregels zonder NAT.
- Netwerken overlappen: plan NAT op basis van het VPN-type; improviseer niet met een algemene MASQ-regel.
- Alleen toegang toestaan of blokkeren: wijzig de firewallregel en maak geen NAT-regel.
Voor het daadwerkelijk publiceren van een server behandelt Een server met DNAT op Sophos Firewall publiceren de assistent, een handmatige regel, hardening, ingebruikname en rollback. Dit artikel legt het NAT-model uit, zodat u dergelijke regels kunt interpreteren en fouten kunt analyseren.
Andere nauw verwante bijzondere toepassingen zijn NAT64 met Direct Web Proxy, Proxy ARP voor extra openbare IPv4-adressen en NAT bij IPsec-problemen.
Original en Translated correct interpreteren
Onder Rules and policies > NAT rules > Add NAT rule beschrijft Original het pakket zoals het bij de firewall binnenkomt. Translated beschrijft de wijziging die SFOS erop toepast.
De regel wordt geselecteerd aan de hand van deze velden:
- Original source
- Original destination
- Original service
- Inbound interface
- Outbound interface
De velden Translated source (SNAT), Translated destination (DNAT) en Translated service (PAT) zijn het resultaat en geen aanvullende matchcriteria. NAT-regels worden van boven naar beneden geëvalueerd; de eerste overeenkomende regel wordt toegepast.
NAT-regels zijn beschikbaar voor IPv4 en IPv6. Selecteer vóór het aanmaken de juiste adresfamilie onder Rules and policies > NAT rules; de IPv4-adressen uit de voorbeelden horen niet in een IPv6-regel. Add NAT rule > New NAT rule opent de handmatige configuratie. Nieuwe regels zijn standaard ingeschakeld. Rule position biedt Top en Bottom; later kunt u de volgorde wijzigen door te slepen. Controleer vóór Save de criteria en positie, zodat de nieuwe regel niet onbedoeld productieverkeer overneemt.
Twee pakketvoorbeelden
Een client met adres 10.10.10.80 maakt via Port2 verbinding met 198.51.100.20:443. Een SNAT-regel kan alleen het bronadres wijzigen in MASQ. De bestemming en service blijven Original.
Bij het publiceren van een dienst maakt een externe client verbinding met 203.0.113.10:5555. DNAT wijzigt de bestemming in 172.16.16.10; PAT wijzigt de service in 443. De regel ziet er dan als volgt uit:
- Original destination:
203.0.113.10 - Original service:
TCP 5555 - Translated destination (DNAT):
172.16.16.10 - Translated service (PAT):
TCP 443
PAT is dus geen afzonderlijk type adres-NAT naast SNAT en DNAT, maar de vertaling van een poort of service binnen een NAT-regel.

SNAT en MASQ voor uitgaand verkeer
SNAT wijzigt het bronadres. Een gebruikelijke LAN-naar-WAN-regel gebruikt het interne netwerk als Original source, de WAN-interface als Outbound interface en MASQ als Translated source. De bestemming en service blijven Original of worden beperkt tot wat daadwerkelijk nodig is.
MASQ gebruikt standaard het adres van de uitgaande interface. De fabrieksconfiguratie bevat hiervoor Default SNAT IPv4. Als deze regel niet nodig is, adviseert Sophos om haar uit te schakelen in plaats van te verwijderen: bij het aanmaken of bijwerken van een WAN-interface kan de regel opnieuw worden aangemaakt.
Na een migratie vanaf SFOS 17.5 of ouder kan bovendien onderaan de tabel een uitgeschakelde standaard-SNAT-regel verschijnen. Deze is bedoeld ter vervanging van opgeschoonde Linked MASQ-regels en mag niet worden verward met een actief gebruikte fabrieksregel.
Meerdere interne clients of servers kunnen hetzelfde openbare bron-IP gebruiken: SFOS onderscheidt hun verbindingen met verschillende poortnummers. Deze bronpoorttoewijzing is niet hetzelfde als DNAT-serviceforwarding naar een server.
Een zelfstandige LAN-naar-WAN-SNAT-regel aanmaken
Een zelfstandige SNAT-regel kan meerdere firewallregels bedienen. Controleer eerst bestaande NAT-regels, de route, uitgaande interface en het retourpad; bewaar de vorige toestand met ID’s en posities. Het voorbeeld staat alleen HTTPS van het clientnetwerk naar één testbestemming toe; vervang alle adressen en interfaces door eigen waarden.
- Open Rules and policies > NAT rules, kies IPv4 en Add NAT rule > New NAT rule. Stel Rule name in, bijvoorbeeld
LAN-Web-Standalone-MASQ. Kies bij Rule positionTopofBottomen sleep de regel daarna bewust boven algemenere overeenkomende regels; zet haar niet blind bovenaan. - Stel Original source in op
Clients_LAN(10.10.10.0/24), Original destination op een hostobject voor198.51.100.20en Original service opHTTPS. Het documentatieadres is geen echte testserver. Voor algemene internettoegang kunt u de bestemming bewust verruimen; beperk services tot wat nodig is. - Stel Translated source (SNAT) in op
MASQ, en zowel Translated destination (DNAT) als Translated service (PAT) opOriginal. Kies de werkelijke LAN-interface bij Inbound interface, in het voorbeeldPort2, en de werkelijke WAN-interface bij Outbound interface, hierPort1. Kies Save en noteer de NAT Rule ID. - Kies onder Rules and policies > Firewall rules IPv4 > Add firewall rule > New firewall rule als nog geen passende toegangsregel bestaat. Stel naam en positie in, Action
Accept, Source zonesLAN, Source networks and devicesClients_LAN, Destination zonesWAN, Destination networks op dezelfde bestemming en ServicesHTTPS. Configureer passende beveiliging en Log firewall traffic, daarna Save. Maak geen extra Linked NAT Rule. - Maak een nieuwe HTTPS-verbinding naar uw eigen testbestemming en sluit die normaal af. Vergelijk beide Rule IDs in Log Viewer; Packet capture moet op de uitgang het verwachte WAN-bronadres tonen. Controleer bij een verkeerde NAT-match eerst hogere regels; bij ontbrekende antwoorden routing en retourpad. Schakel voor rollback alleen nieuw toegevoegde regels uit en herstel gewijzigde posities; verwijder geen gedeelde toegangsregel. Controleer de vorige toestand met een nieuwe sessie.
Een LAN-naar-WAN-regel met gekoppelde NAT aanmaken
Voor een gerichte IPv4-toegangsregel kunt u SNAT koppelen tijdens het aanmaken van de firewallregel. Controleer eerst of een bestaande SNAT-regel de verkeersstroom al naar wens vertaalt; in dat geval is geen extra Linked NAT Rule nodig. De route en het retourpad moeten onafhankelijk van NAT correct zijn.
- Open Rules and policies > Firewall rules, selecteer IPv4 en maak een regel aan via Add firewall rule > New firewall rule. Kies een duidelijke naam, zoals
LAN-Web-Out, en een passende positie; stel Action in opAccepten schakel Log firewall traffic in. - Stel Source zones in op
LANen beperk Source networks and devices tot het clientnetwerk dat toegang nodig heeft. Gebruik bijvoorbeeld een netwerkobjectClients_LANvoor10.10.10.0/24; pas de naam en het subnet aan uw omgeving aan. Stel Destination zones in opWAN. Selecteer onder Destination networks de benodigde bestemmingen en onder Services alleen de benodigde services, zoalsHTTPSvoor deze webverbinding.Anyis geen algemene vereiste. Houd afzonderlijk rekening met DNS en andere noodzakelijke services. - Selecteer Create linked NAT rule. Geef de NAT-regel een eigen naam, zoals
LAN-Web-MASQ, en een passende positie. Stel Translated source (SNAT) in opMASQ: deze verkeersstroom moet het adres van de daadwerkelijke uitgaande interface gebruiken, terwijl de firewallregel de bronnen, bestemmingen en services blijft beperken. - Selecteer eerst Save binnen de gekoppelde NAT-configuratie en daarna opnieuw Save voor de firewallregel. Alleen het onderliggende NAT-dialoogvenster opslaan voltooit de procedure niet.
- Controleer de firewallregel onder Firewall rules en de gekoppelde SNAT-regel onder NAT rules; noteer beide vermeldingen en hun Rule IDs. Controleer de volgorde in beide tabellen afzonderlijk. Een overeenkomende NAT-regel die hoger staat, kan voorrang krijgen; de koppeling garandeert geen prioriteit.
- Maak vanaf een toegestane client een daadwerkelijk nieuwe verbinding met de toegestane bestemming en service en sluit de testverbinding daarna normaal af, zodat een sessielog kan worden aangemaakt. Filter op die verkeersstroom in Log Viewer en vergelijk Firewall Rule ID en NAT Rule ID met de genoteerde ID’s. Controleer bij een onjuiste firewall-ID eerst de firewallcriteria en regelvolgorde; controleer bij een onjuiste NAT-ID eerst de hoger geplaatste NAT-regels. De aanwezigheid van beide vermeldingen alleen bevestigt nog geen werkende internettoegang.
Belangrijke beperkingen van SNAT
Naast MASQ kan Translated source (SNAT) één IP-adres of een IP-bereik gebruiken. De SFOS 22-beschrijving noemt expliciet elk aan een interface toegewezen IP als bron en Add om een IP-/bereikobject te maken. De beschrijving van NAT-typen in SFOS 23 bevat nog steeds afzonderlijke IP’s en bereiken; ontbrekende zinnen in de Add-beschrijving betekenen niet dat ondersteuning is verwijderd. Het vaste adres moet in uw omgeving bereikbaar zijn en passen bij het verwachte retourpad.
- Een bereik onder Translated source vormt geen vaste een-op-eenkoppeling. SFOS gebruikt telkens het eerstvolgende beschikbare adres uit het bereik.
- Een openbare interface die deel uitmaakt van een bridge kan niet als Source-NAT-interface dienen. Als een gebruikte interface later aan een bridge wordt toegevoegd, verwijdert SFOS de betrokken SNAT-regels.
- Met Override source translation for specific outbound interfaces kan één SNAT-regel per uitgaande interface een andere vertaalde bron gebruiken. Via Expand voegt u meer toewijzingen toe.
- Bij route-based VPN’s met
Anyals lokaal en extern subnet of met een dual-IP-configuratie kanMASQhet XFRM-adres als interne bron gebruiken. In de buitenste tunnelheader blijft het WAN-adres zichtbaar.
Documenteer daarom vóór een wijziging aan een bridge of productieve SNAT-pools de betrokken regels en test ze daarna met een daadwerkelijk nieuwe verkeersstroom.
DNAT, PAT, Loopback en Reflexive Rules
DNAT wijzigt het bestemmingsadres. PAT wijzigt daarnaast de aangesproken service of poort. Het protocol moet gelijk blijven: TCP kan naar een andere TCP-poort en UDP naar een andere UDP-poort worden vertaald, maar TCP kan niet naar UDP worden vertaald.
Als meerdere Original-services of Any zijn geselecteerd, moet Translated service (PAT) Original zijn. Eenduidige portforwarding gebruikt één concrete oorspronkelijke en één concrete vertaalde service. Translated destination (DNAT) kan een IP-adres of FQDN zijn. Servicevertaling ondersteunt één doelpoort of evenveel oorspronkelijke als vertaalde poorten: bijvoorbeeld meerdere poorten binnen één oorspronkelijke service naar één poort (many-to-one), of poortsets van gelijke omvang (many-to-many). Many-to-many vereist gelijke poortaantallen; meerdere afzonderlijk geselecteerde oorspronkelijke services staan geen PAT-vertaling toe. Het protocol moet altijd gelijk blijven.
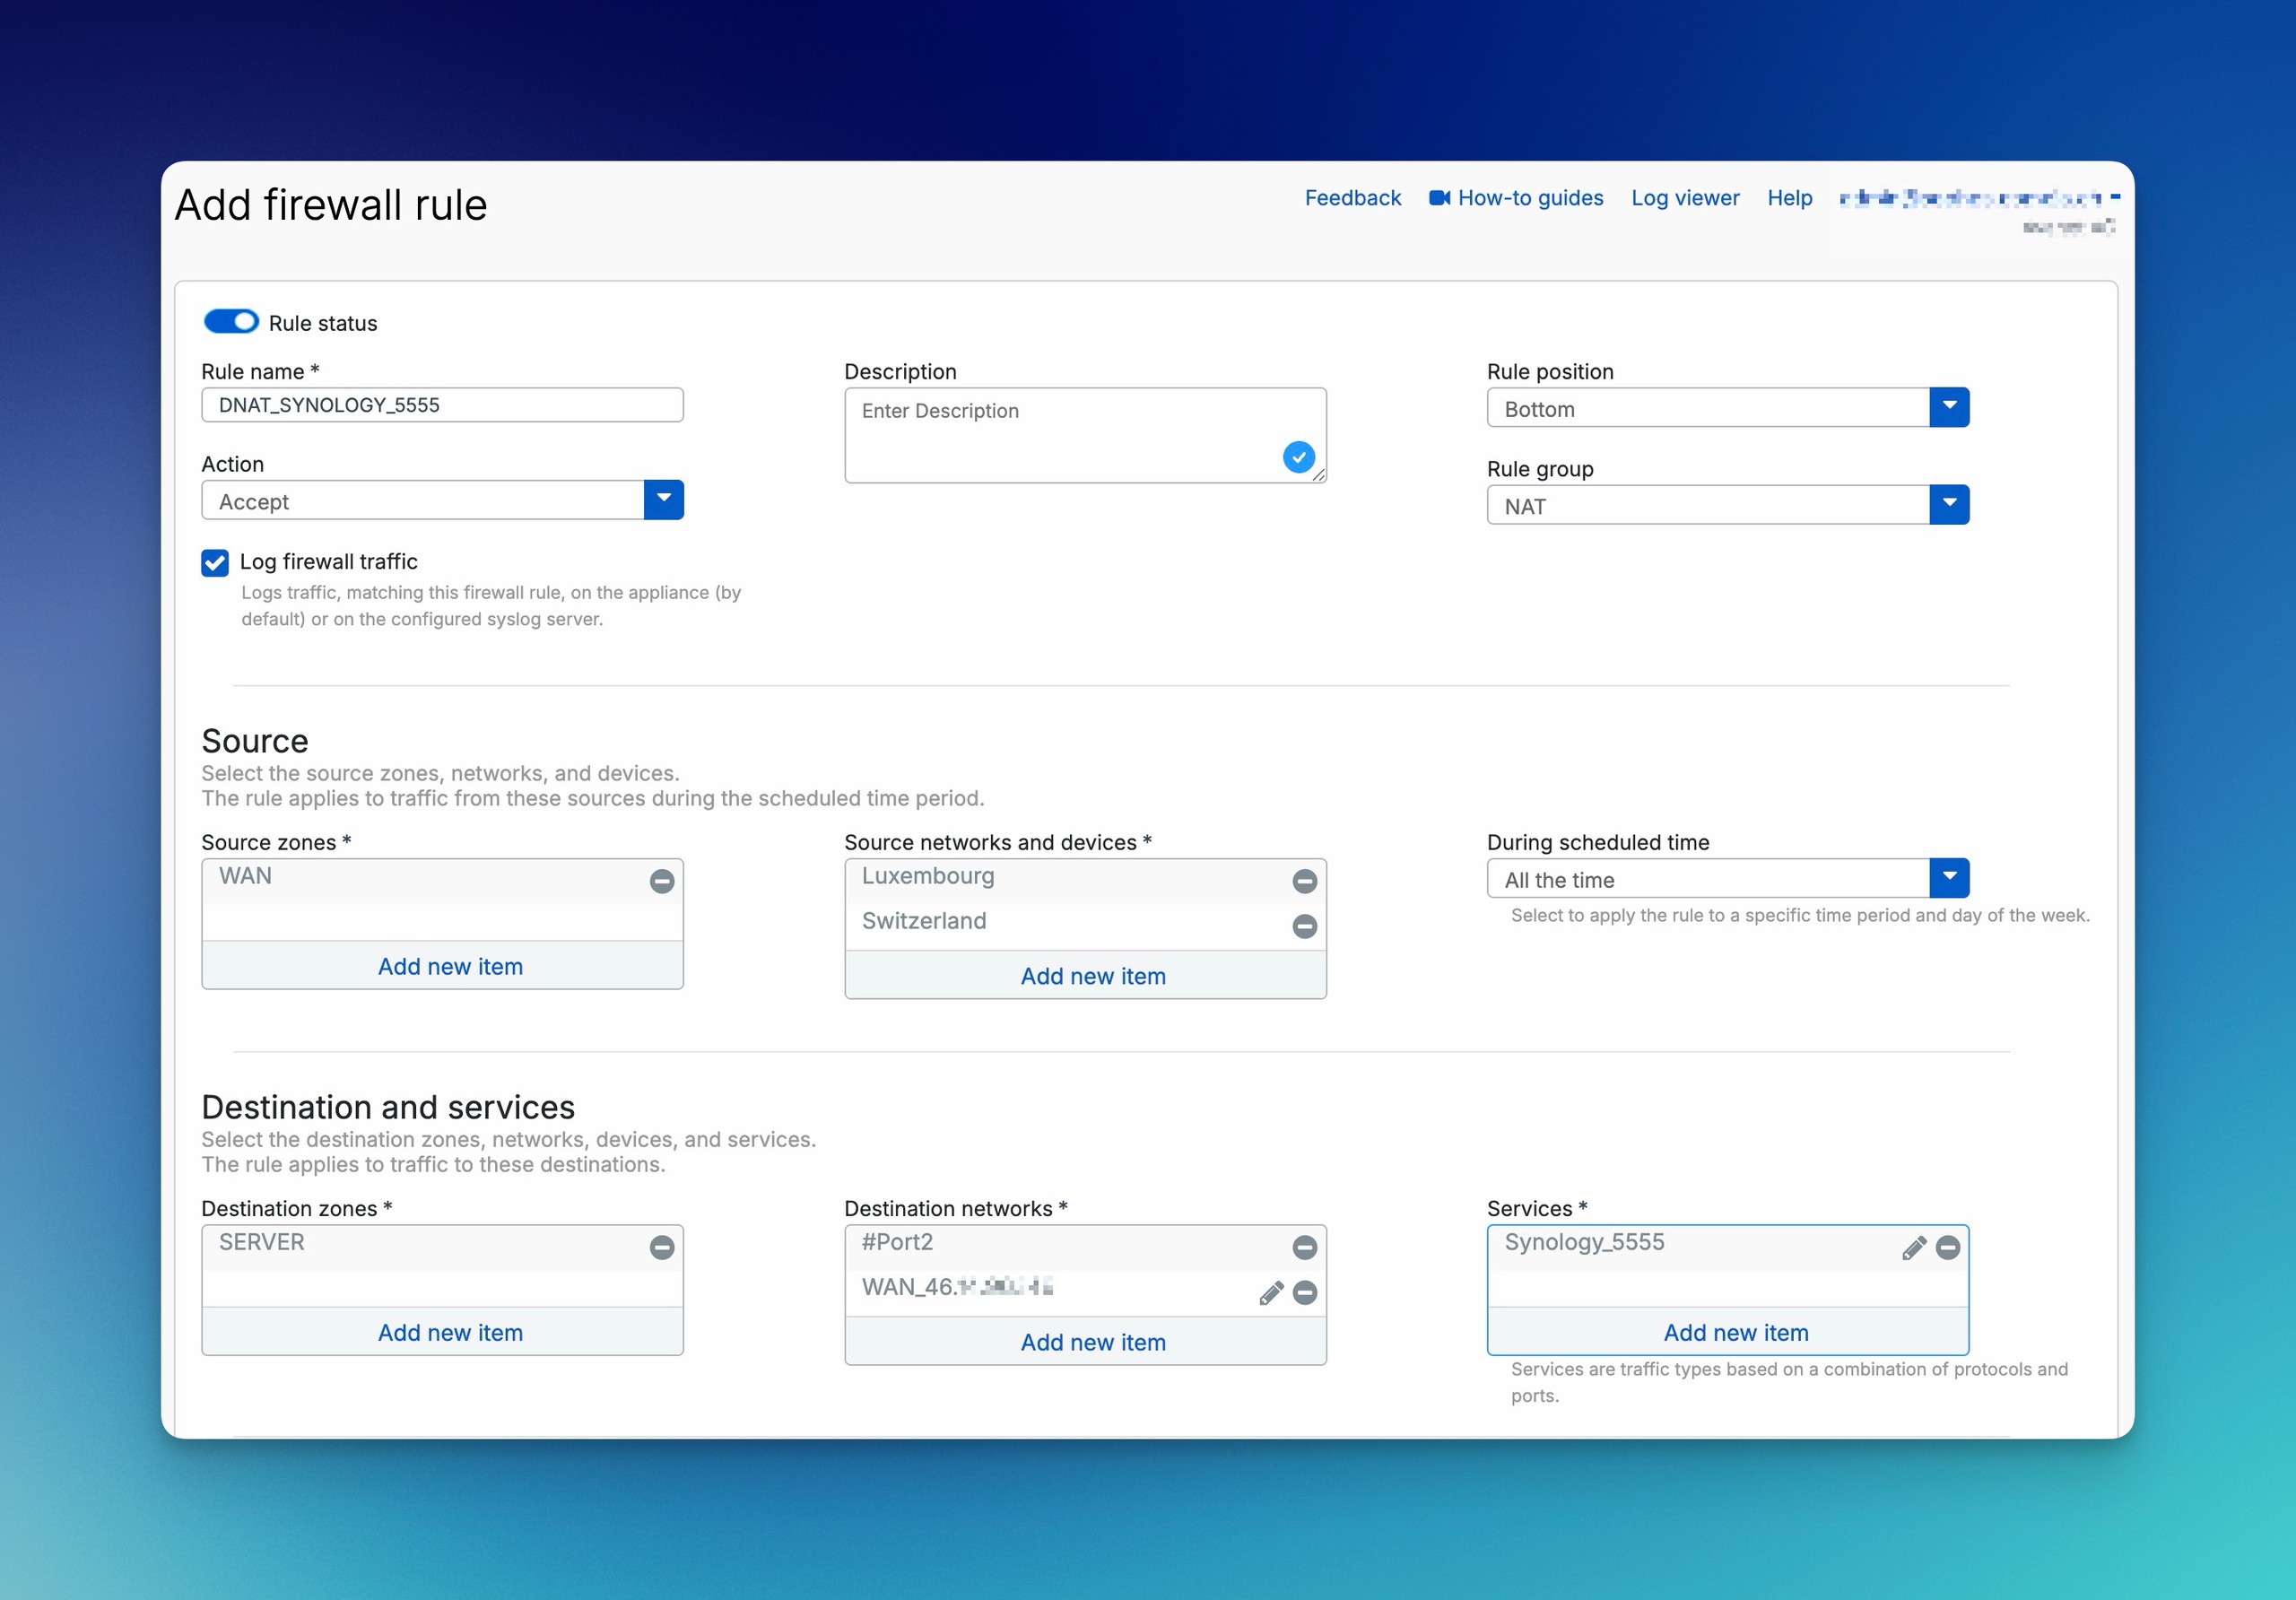
De bijbehorende firewallregel voor DNAT
Bij inkomend verkeer bepaalt SFOS eerst welke DNAT-regel overeenkomt. Daarna wordt de firewallregel geëvalueerd. Daarbij geldt de ongebruikelijke maar belangrijke toewijzing:
- Destination zone: de zone van de interne bestemming na DNAT, bijvoorbeeld
DMZ. - Destination networks: het openbare bestemmingsadres vóór DNAT.
- Services: zonder PAT de aangesproken service. Bij PAT neemt het officiële Sophos-voorbeeld zowel de oorspronkelijke als de vertaalde service in de firewallregel op.
In de omgekeerde richting wordt eerst de firewallregel geëvalueerd; daarna past SFOS de bijbehorende SNAT-regel toe.
Een NAT-regel vervangt deze firewallregel niet. Gebruik voor een volledige DNAT-configuratie, inclusief bronbeperking, IPS, logging en een externe acceptatietest, het DNAT-runbook.
Loopback Rule
Met een Loopback Rule kunnen interne clients via het openbare IP-adres of de openbare FQDN verbinding maken. Split DNS is vaak transparanter: intern verwijst dezelfde naam rechtstreeks naar het interne serveradres, waardoor hairpin-NAT niet nodig is.
De Server Access Assistant maakt alleen een Loopback Rule aan als een WAN-interface van de firewall als openbaar adres is geselecteerd en External source networks and devices op Any staat. Bij een ingevoerd openbaar IP-adres of een beperktere externe bron wordt deze automatische Loopback Rule niet aangemaakt.
Bij handmatige DNAT-configuratie is Create loopback rule een afzonderlijke optie. De oorspronkelijke DNAT-regel moet Original source Any, Translated source (SNAT) MASQ en een Translated destination (DNAT) anders dan Original gebruiken. Dit zijn niet de assistentvelden. Hef een externe bronbeperking niet alleen voor loopback op: overweeg eerst split DNS of een afzonderlijk geplande interne regel. Test na het opslaan interne toegang en externe beperkingen apart.
Reflexive Rule
Een Reflexive Rule maakt bij een DNAT-regel een omgekeerde SNAT-regel aan. De matchcriteria worden omgekeerd en uitgaand serververkeer kan met de bijbehorende openbare identiteit worden vertaald. Als de oorspronkelijke bestemming geen IP-adres is of wordt vertaald, gebruikt de Reflexive Rule MASQ als vertaalde bron.
Bij handmatige DNAT-aanmaak genereert Create reflexive rule deze spiegelregel; Create loopback rule staat daar los van. Gegenereerde regels gebruiken ID en naam van de oorspronkelijke regel, maar blijven zelfstandig. Identificeer en deactiveer bij rollback iedere gegenereerde vermelding apart en controleer met nieuwe interne en externe verbindingen.
Loopback en Reflexive Rules blijven zelfstandige regels. Als u de oorspronkelijke DNAT-regel wijzigt of verwijdert, worden ze niet automatisch bijgewerkt of verwijderd. Controleer de afgeleide regels daarom afzonderlijk na een wijziging van het openbare adres, de interne bestemming of de service.
Als een DNAT-regel verkeer over meerdere interne bestemmingen verdeelt, beschouwt SFOS deze zonder Health check als beschikbaar. Voor First alive is de Health Check verplicht; bij de andere verdelingsmethoden moet deze bewust worden ingeschakeld en met ICMP of TCP passend bij de dienst worden geconfigureerd. Zo voorkomt u dat SFOS nieuw verkeer naar een uitgevallen server stuurt.
De verdeling over meerdere DNAT-bestemmingen kiezen
Kies Load balancing method op basis van het gewenste gedrag, niet alleen het aantal servers:
- Round robin: verbindingen gaan om de beurt naar de bestemmingen. Bij
10.10.10.1tot10.10.10.3gaat het vierde verzoek weer naar.1. Dit verdeelt verbindingen zonder sessiebinding. - First alive: alle verzoeken gaan naar de eerste beschikbare server; andere bestemmingen zijn reserves. De Health Check bepaalt wanneer wordt overgeschakeld.
- Random: willekeurige selectie zonder vaste clientkoppeling.
- Sticky IP: een hash van bron en oorspronkelijke bestemming koppelt dit paar aan een server. Met Health Check ingeschakeld neemt een beschikbare bestemming het over bij uitval. Na herstel van de oorspronkelijke server keren alleen nieuwe verbindingen terug; bestaande sessies blijven bestaan.
- One-to-one: eerste oorspronkelijke bestemming naar eerste vertaalde, tweede naar tweede enzovoort. Beide lijsten moeten evenveel IP-adressen bevatten. Dit is een vaste DNAT-koppeling, geen toewijzing uit een SNAT-pool.
Kies voor Health check bij Probe method ICMP of TCP en bij TCP de daadwerkelijk te controleren poort. Probe interval bepaalt de tijd tussen controles, Response time-out de antwoordtermijn en Deactivate host after het aantal mislukte pogingen. Een ping bevestigt hostbereikbaarheid, niet een werkende webdienst. Stem de tijden af op de dienst; te gevoelige waarden kunnen een trage bestemming onnodig uitsluiten. Controleer vóór productie de verdeling met nieuwe verbindingen en een geplande uitval en terugkeer. Bewaar de vorige methode en controlewaarden voor rollback.
Poortconflicten vóór publicatie controleren
Noteer vóór HTTPS-forwarding de werkelijk ingestelde WebAdmin-, User Portal- en VPN Portal-poorten onder Administration > Admin and user settings. Leid niet uit een oudere NAT-handleiding af welke dienst 443 gebruikt. WebAdmin en User Portal hebben elk een unieke poort nodig. Los conflicten eerst op met een ander gepubliceerd IP of een andere externe servicepoort; wijzig beheerpoorten niet onvoorbereid. Zorg indien nodig voor een onafhankelijke beheerroute en test daarna portalen, VPN-clients en externe DNAT-toegang afzonderlijk. De DNAT-handleiding beschrijft de publicatie.
Linked NAT Rules en Server Access Assistant
Een Linked NAT Rule is altijd een SNAT-regel die aan een firewallregel is gekoppeld. Alle matchcriteria van de firewallregel blijven gelden, inclusief gebruikers en tijdschema’s. In de NAT-regel kunnen alleen translated sources en interfacespecifieke translated sources worden gewijzigd.
De koppeling omzeilt de normale NAT-volgorde niet: een hoger geplaatste zelfstandige NAT-regel kan als eerste overeenkomen. Als een algemene SNAT-regel hetzelfde verkeer al afdekt, adviseert Sophos om geen extra Linked NAT Rule toe te voegen. In MTA-modus maakt SFOS zo’n regel echter automatisch aan.
De Server access assistant (DNAT) maakt een DNAT-regel, een Reflexive Rule en een firewallregel aan. Alleen bij de eerder beschreven combinatie van een WAN-interface en de externe bron Any wordt ook een Loopback Rule toegevoegd. De assistent plaatst de regels bovenaan de tabellen en schakelt ze in. Controleer daarna de bronnen, de regelpositie, de aangemaakte aanvullende regels en het gebruik van alias-IP-adressen. Bij een alias-IP stelt de assistent in Reflexive respectievelijk Loopback Rules aanvankelijk de fysieke interface in als translated source. Als het aliasadres moet worden gebruikt, moet u handmatig een bijbehorende IP Host selecteren.
Gemigreerde Linked MASQ-regels voorzichtig opruimen
Na een migratie kan onder het filter een melding verschijnen. Delete linked NAT rules (only MASQ; Destination: WAN) verwijdert alleen gekoppelde regels met vertaalde bron MASQ waarvan de firewallregel uitsluitend bestemmingszone WAN gebruikt. Dit is niet risicoloos: gebruikers, tijdschema’s en de eerdere volgorde kunnen deel zijn van het gewenste gedrag.
Bewaar eerst configuratie, ID’s en betrokken stromen. De uitgeschakelde Default SNAT IPv4 of Default SNAT IPv6, of een bewust geplande zelfstandige SNAT-regel, moet de benodigde vertaling op de juiste positie vervangen. Controleer vervanging en firewallbeperkingen, schakel de vervanging in en vergelijk nieuwe toegestane en verboden teststromen voordat oude regels worden verwijderd. Herstel bij afwijkingen de bewaarde regels en volgorde. Understood. Don’t delete rules behoudt de regels en verbergt de melding permanent; X verbergt haar tijdelijk. Documenteer bij twijfel eerst, in plaats van te verwijderen.
NAT, VPN en SD-WAN van elkaar onderscheiden
NAT wijzigt geen routingbeslissing. Ook na de vertaling heeft SFOS een route naar de bestemming nodig. Bij VPN-verkeer hangt de juiste plaats voor de configuratie van de vertaling bovendien af van het tunneltype:
- Policy-based IPsec: gebruik de NAT-instellingen van de IPsec-verbinding om de lokale en externe subnetten te vertalen, vooral als deze overlappen. Als een aanvullende SNAT-regel policy-based verkeer moet verwerken, moet Outbound interface op
Anystaan; met specifieke WAN-interfaces wordt de regel niet toegepast. - Route-based IPsec met geselecteerde lokale en externe subnetten: gebruik de NAT-instellingen van de IPsec-verbinding om deze subnetten te vertalen.
- Route-based IPsec met
Any/Any: gebruik NAT-regels voor het doorgestuurde verkeer.
Stel voor VPN-verkeer in NAT-regels Inbound interface in op Any. Voor VPN’s en DNAT van openbare naar private IP-adressen moet ook Outbound interface Any zijn. Dit is een interface-matchvereiste, geen toestemming voor willekeurige bronnen of services; Original-criteria en firewallregels blijven die beperken.
Niet-overlappende netwerken hebben doorgaans geen NAT nodig. Documenteer bij overlappende netwerken aan beide zijden de werkelijke en vertaalde netwerken; anders worden DNS, regels en logs later dubbelzinnig.
Voor DNAT naar een server achter een route-based IPsec-tunnel beschrijft Sophos een bijzondere SD-WAN-configuratie: de DNAT-regel gebruikt MASQ als Translated source, zodat antwoorden naar de firewall terugkeren. De SD-WAN-route gebruikt als bestemming het oorspronkelijke WAN-adres of de WAN-interface en bij PAT de externe poort. Het gatewayobject verwijst naar de XFRM-interface. Pas deze uitzondering niet als algemeen DNAT-patroon toe op lokale servers.
Een externe server bereiken met DNAT en een SD-WAN-route
Deze IPv4-procedure geldt uitsluitend voor een server achter de firewall op de andere locatie. Controleer eerst route-based IPsec-verbindingen op beide firewalls, tunnelstatus, bereikbaarheid op afstand, toegestane bronnen, service, retourpad en bestaande NAT-/SD-WAN-volgorde. Bewaar configuratie en betrokken posities. Het voorbeeld gebruikt extern TCP 5555 en intern TCP 443, geen openbaar RDP; vervang documentatieadressen door eigen waarden. Een afzonderlijke firewalltoestemming en hardening blijven nodig.
- Maak onder Hosts and services > IP host > Add
Remote_Web: IP versionIPv4, TypeIP, IP address het adres van de server op afstand, bijvoorbeeld172.16.16.10; kies Save. - Kies onder Routing > Gateways, IPv4 gateway > Add, een duidelijke naam. Stel Gateway IP in op het gatewayadres op afstand, bijvoorbeeld
10.12.13.2, en Interface op de bijbehorende XFRM-interface, bijvoorbeeldxfrm1-10.12.13.1. Vul bij Monitoring condition het IP-adres van een daadwerkelijk bereikbare host achter de gateway in; controleer gateway-/tunnelstatus vóór publicatie. - Maak onder Rules and policies > NAT rules > Add NAT rule > New NAT rule een benoemde IPv4-regel. Beperk Original source tot toegestane externe bronnen. Stel Original destination in op de gepubliceerde WAN-interface, bijvoorbeeld
#Port1, Translated source (SNAT) opMASQ, Translated destination (DNAT) opRemote_Web, Original service op eenTCP 5555-serviceobject en Translated service (PAT) opTCP 443. Stel voor dit VPN-DNAT-geval beide interfacevelden in opAny. Controleer de positie en kies Save. In dit bijzondere geval zorgtMASQvoor het retourpad naar de firewall. - Kies onder Routing > SD-WAN routes IPv4 > Add en geef een naam op. Verwijder bij Destination networks
Anyen kies dezelfde oorspronkelijke WAN-interface#Port1, nietRemote_Web. Verwijder bij ServicesAnyen kies de externe serviceTCP 5555, nietTCP 443. Kies bij Link selection settingsPrimary and Backup gatewaysen stel Primary gateway in op de gateway op afstand; kies alleen een backup als het bijbehorende pad op afstand bestaat en is gecontroleerd. Kies Save. - Maak een nieuwe verbinding vanaf een toegestane externe bron. Controleer NAT-/firewall-ID’s, vertaalde bestemming en service, XFRM-uitgang en antwoorden in de capture. Controleer bij een verkeerde uitgang SD-WAN-criteria, volgorde en gatewaymonitoring; bij ontbrekende antwoorden de externe serverdienst en het retourpad. Breid voor extra servers via dezelfde gateway dezelfde SD-WAN-route uit met hun externe poorten/WAN-adressen; gebruik afzonderlijke routes voor verschillende gateways. Toegevoegde combinaties moeten beperkt blijven door NAT en firewall.
Schakel bij problemen de nieuwe DNAT-regel uit, verwijder de nieuwe SD-WAN-route of herstel de vorige configuratie en zet posities terug. Verwijder geen gedeelde gateway-/hostobjecten. Draai afgeleide NAT-regels apart terug en verifieer de oude verkeersstroom met een nieuwe verbinding.
Door de firewall gegenereerd verkeer vertalen met sys-traffic-nat
NAT-regels in WebAdmin vertalen doorgestuurd verkeer. Gebruik voor verkeer dat door de firewall wordt gegenereerd en voor de vertaling van firewall-interfaceadressen sys-traffic-nat in de Device Console.
Gebruikelijke redenen voor bronvertaling via CLI zijn:
- DHCP- en authenticatieverzoeken van de firewall door site-to-site-IPsec sturen; vertaling kan ook verzoeken aan firewalldiensten via VPN-tunnels ondersteunen. Dit vervangt de service- en VPN-configuratie niet.
- Aliasadressen gebruiken wanneer er meer WAN-links dan fysieke WAN-interfaces zijn, waarbij de fysieke interface naar het passende alias wordt vertaald.
- Mailverkeer versturen met het aliasbronadres dat de upstreamrelay of het MX-record vereist.
- Interne adressen verbergen voor WAN-bestemmingen, bijvoorbeeld DHCP-verzoeken van een LAN-interface; een specifieke bronidentiteit gebruiken voor interne MPLS-bestemmingen of bepaalde webservers.
Noteer vooraf bestemming, vereiste bronidentiteit, route en eisen van de tegenpartij. Laat daarna de betreffende dienst een nieuw verzoek versturen en controleer bronadres en antwoord in de capture. Alleen een CLI-vermelding bewijst niet dat DHCP, authenticatie of mailverkeer werkt.
⚠️ Deze opdracht in de Device Console wijzigt door het systeem gegenereerd verkeer. Sla eerst de volledige uitvoer van
show advanced-firewallop. CLI-NAT-vermeldingen worden verwerkt in de volgorde waarin ze daar worden weergegeven.
Meld u aan bij de Command-line console en kies 4 – Device Console, niet Advanced Shell. Het volgende voorbeeld vertaalt verkeer naar de afzonderlijke bestemming 192.0.2.10 dat via Port1 loopt naar het aliasadres 203.0.113.10:
show advanced-firewall
set advanced-firewall sys-traffic-nat add destination 192.0.2.10 netmask 255.255.255.255 interface Port1 snatip 203.0.113.10
show advanced-firewall
De bestemming, het netmasker, de interface en het SNAT-adres moeten bij uw omgeving passen. Voor één host is 255.255.255.255 vereist; een ruimer masker omvat het volledige overeenkomende doelnetwerk. Zonder interface geldt de vermelding voor verkeer via elke firewallinterface naar de opgegeven bestemming.
Gebruik voor de rollback dezelfde volledige toewijzing met delete:
set advanced-firewall sys-traffic-nat delete destination 192.0.2.10 netmask 255.255.255.255 interface Port1 snatip 203.0.113.10
show advanced-firewall
Door het systeem gegenereerd verkeer gebruikt standaard WAN Link Load Balancing. Bij een alias-IP blijft de hoofdinterface bepalend voor de routingbeslissing; sys-traffic-nat zorgt er alleen voor dat het gewenste aliasadres als bron verschijnt. Een zichtbare vermelding bevestigt dus de configuratie, maar niet de route, het retourpad of de dienst.
NAT-regels veilig wijzigen en testen
De tabel en tellers gericht gebruiken
Onder Rules and policies > NAT rules kiest IPv4 of IPv6 de regelfamilie. Disable filter verbergt het filter, Enable filter toont het en Reset filter zet het terug. Een filter verbergen schakelt geen NAT-regel uit. Controleer vóór wijzigingen of de juiste vermeldingen zichtbaar zijn.
Geselecteerde regels kunt u gezamenlijk uitschakelen met Disable of verwijderen met Delete. Versleep de Rule handle om een regel te verplaatsen; specifieke regels horen boven algemene. More options biedt de aan-/uitschakelaar, bewerken, verwijderen en een aangrenzende regel toevoegen. Unlink rule verwijdert de koppeling met de firewallregel: documenteer eerst die afhankelijkheid en gebruik dit niet als diagnostische snelkoppeling.
Reset usage count onder More options zet de gebruiksteller op nul. Noteer eerst de stand en het tijdstip, genereer een nieuwe teststroom en controleer de toename samen met Rule IDs; een teller alleen identificeert de teststroom niet. De vorige tellerstand wordt niet hersteld. Bewaar vóór regelwijzigingen ID’s, criteria, status en volgorde, schakel bij voorkeur uit in plaats van te verwijderen en wijzig alleen geselecteerde vermeldingen. Herstel bij problemen status en posities en test met een nieuwe sessie; een verwijderde regel moet uit de bewaarde configuratie worden hersteld.
SFOS evalueert NAT alleen voor het eerste pakket van een verbinding. Bestaande sessies behouden hun eerdere vertaling wanneer een regel wordt gewijzigd of verplaatst. Een test na de wijziging moet daarom een nieuwe verbinding tot stand brengen; anders beoordeelt u mogelijk nog de oude situatie.
Een betrouwbare test begint met een vastgelegde verkeersstroom: bron, bestemming, service, inkomende en uitgaande interface en de verwachte Firewall Rule ID en NAT Rule ID. Vervolgens:
- Maak een nieuwe verbinding en filter in Log Viewer op bron, bestemming en service.
- Vergelijk de verwachte Firewall Rule ID en NAT Rule ID.
- Controleer bij een onjuiste NAT Rule ID de hoger geplaatste regels, alle
Original-velden en de interfaces. - Controleer onder Diagnostics > Packet capture of het pakket binnenkomt en met de verwachte adressen wordt doorgestuurd.
- Controleer de route, het retourpad, het doelsysteem en de lokale firewall daarvan.
Voor DNAT moet ten minste één test van buitenaf worden uitgevoerd. Interne toegang tot de openbare naam test alleen split DNS of loopback en niet de daadwerkelijke publicatie op internet.
Bevindingen correct interpreteren
- Firewall Rule ID en NAT Rule ID kloppen: de matching is correct; onderzoek vervolgens het doelsysteem, het retourpad en de Security Profiles.
- Firewall Rule ID klopt, NAT Rule ID is onjuist: een andere NAT-regel heeft voorrang of de
Original-criteria komen niet overeen. - Geen NAT Rule ID terwijl vertaling wordt verwacht: geen NAT-regel komt overeen; als de firewallregel de verkeersstroom toestaat, wordt deze onvertaald doorgestuurd.
- Andere Firewall Rule ID: controleer zones, netwerken, service en de volgorde van de firewallregels.
- Geen logvermelding: logging ontbreekt of het verkeer bereikt de firewall niet. Maak dan een capture op de WAN- of inkomende interface en controleer bovenliggende routers of cloudregels.
- DNAT komt overeen, maar de server antwoordt niet: controleer de serverdienst, de lokale firewall, de standaardgateway en een asymmetrisch retourpad.
Voor een grondigere analyse kunt u Een firewallregel testen, Matching van regels onderzoeken, Geweigerde pakketten interpreteren en Packet Capture in WebAdmin raadplegen.
NATRule via de XML API interpreteren
Voor automatisering gebruikt NATRule hetzelfde Original-/Translated-model. De objectbeschrijving Add NAT policy / Edit NAT policy is identiek in de vergeleken SFOS 22- en SFOS 23-referenties. Dit bevestigt de stand van de documentatie, niet een succesvolle uitvoering op een specifieke build. Vóór een schrijftaak gelden de centrale XML-API-beveiligingsregels: strikt beperkte beheertoegang, TLS-validatie, een afzonderlijk serviceaccount, beschermde secrets, een back-up, een leesquery en een expliciete operation voor Set die voor het object en de geïnstalleerde build is bevestigd. De objectbeschrijving alleen is geen volledig uitvoerbaar request.
Matchcriteria, vertaling en regelidentiteit
OriginalSourceNetworksbevat herhaalbareNetwork-vermeldingen voor de oorspronkelijke bronnen;OriginalDestinationNetworksbevatNetwork-vermeldingen voor de oorspronkelijke bestemmingen.OriginalServicesbevat herhaalbareService-vermeldingen. Dit zijn objectverwijzingen voor matching vóór NAT, geen firewalltoestemming. Voor deze netwerk- en servicenamen vermeldt de referentie telkens maximaal 60 tekens.TranslatedSource,TranslatedDestinationenTranslatedServicebevatten elk één waarde voor de vertaling. Voor een ongewijzigd veld gebruikt het voorbeeldOriginal; voor bronmasqueradingMASQ. Aanduidingen zoalsIPAddress,IPRange,IPList,FQDNofTCPUDP_Servicebeschrijven in het voorbeeld het passende objecttype, niet een willekeurige letterlijke waarde om te verzenden. Controleer de daadwerkelijk aanwezige host-, bereik-, lijst-, FQDN- en serviceobjecten en hun ondersteuning in de build. De eerder beschreven PAT-beperkingen blijven gelden. Voor de waarde respectievelijk de naam van het serviceobject inTranslatedServicevermeldt de parametertabel expliciet een maximum van 60 tekens; voorTranslatedSourceenTranslatedDestinationvermeldt deze tabel geen overeenkomstige maximumwaarde.InboundInterfacesenOutboundInterfacesbevatten elk herhaalbareInterface-vermeldingen. Ze beperken de interfacematching, maar maken geen route aan. De hierboven toegelichte VPN-/DNAT-voorwaarden gelden ook voor automatisering: de VPN-ingang en VPN-uitgang gebruikenAny; bij DNAT van openbare naar private adressen is de uitgang eveneensAny. Dit heft de beperkingen door Original-criteria en firewallregels niet op.Namedirect onderNATRuleis de verplichte regelnaam: maximaal 60 tekens, UTF-8 toegestaan, geen komma.Descriptionis optioneel en beperkt tot 255 tekens.IPFamilystaatIPv4ofIPv6toe; de referentie noemtIPv4als standaardwaarde.StatusstaatEnableofDisabletoe; de gedocumenteerde standaardinstelling is ingeschakeld. Stel de familie en status bewust in de goedgekeurde schrijfpayload in, in plaats van zonder controle op standaardwaarden te vertrouwen.LinkedFirewallruleis in het voorbeeld alleen bedoeld voor het aanmaken van een Linked NAT Rule binnen eenSet-request. Identificeer daarvoor de bestaande firewallregel nauwkeurig. Een koppeling maakt van de SNAT-regel geen DNAT-regel en geeft haar geen gegarandeerde prioriteit; de beperkingen voor Linked NAT blijven gelden.
Positie en interface-override afzonderlijk plannen
Position toont in het XML-voorbeeld de waarden top, bottom, after en before met deze schrijfwijze. Voor relatieve plaatsing bevat After respectievelijk Before een eigen Name met de naam van de referentieregel. Deze naam is niet de verplichte naam van de nieuwe of bewerkte regel. Het voorbeeld vermeldt expliciet dat beide blokken alleen op Set-requests van toepassing zijn. Gebruik alleen de verwijzing die bij de gewenste plaatsing past; kopieer niet blind beide voorbeeldblokken. Controleer vooraf of het anker bestaat en wat de huidige positie ervan is, en controleer achteraf de daadwerkelijk opgeslagen volgorde. Een succesvolle objectstatus bewijst nog niet dat het geplande verkeer als eerste met deze regel overeenkomt.
OverrideInterfaceNATPolicy is een afzonderlijke schakelaar met Enable of Disable, de gedocumenteerde standaardwaarde Disable en een relatie met de interfacespecifieke SNAT-bronvertaling. Alleen bij ingeschakelde override hoort de bijbehorende InterfaceNATPolicyList bij het geplande geval. Deze bevat herhaalbare Override-blokken met specific_interface voor de uitgaande interface en specific_translatedsourceid voor de daar gewenste vertaalde bron. De specifieke interface die als verplicht veld wordt beschreven, is dus een vereiste binnen dit voorwaardelijke override-geval, niet voor elke NAT-regel.
De commentaren in het voorbeeld noemen op één plaats afwijkend OverrideInterfaceDefaultNATPolicy, terwijl het element en de parametertabel OverrideInterfaceNATPolicy gebruiken. Verzin op basis daarvan geen extra XML-tag. De lijst wordt in de tabel beschreven als optioneel met de standaardwaarde NULL; dit is geen instructie om de tekst NULL te verzenden. Ook voor het daar genoemde monitorindex biedt het voorbeeld geen duidelijke plaats in de structuur. Als automatisering afhankelijk is van dergelijke onduidelijke details, moet u deze vóór het schrijven verduidelijken in API help van de geïnstalleerde build of met Support; ga niet raden naar aanvullende syntaxis of effecten.
Load Balancing en Health Checks zijn voorwaardelijke velden
NATMethod is relevant voor DNAT-verdeling, niet als verplichte keuze voor een gewone SNAT-regel. De API-referentie beschrijft de toepasselijkheid ervan met de Hosted Server-bronzone WAN en een Protected Server van het type IP Range of IP List. Neem deze oudere aanduidingen niet over als aanvullende XML-velden die in het voorbeeld ontbreken. De gedocumenteerde waarden zijn Round-robin, First_alive, Random, StickyIP en OnetoOne; de standaardwaarde in de referentie heet Sticky IP. De keuzehulp voor de vijf methoden en het gelijke aantal adressen bij One-to-one staan hierboven.
HealthCheck staat Enable of Disable toe en wordt in de API-tabel beschreven als optioneel met de standaardwaarde OFF en alleen van toepassing bij Load Balancing. Dit betekent niet dat elk NAT-request Health-Check-velden nodig heeft. Het is echter ook geen toezegging dat First_alive zonder controle moet werken: de concrete NAT-handleidingen stellen de Health Check voor First alive verplicht. Plan voor dit geval de controle en de waarden bewust en controleer deze in de opgeslagen toestand, in plaats van op de algemene OFF-standaardwaarde te vertrouwen.
Bij een ingeschakelde Health Check staan de controlewaarden in het blok LoadBalance:
ProbeMethod:ICMPofTCP. De aanduiding als verplicht geldt hier voor het geval waarin de controle actief is.Port: alleen bij TCP, bereik 1–65535; leid hieruit geen algemene poortvereiste voor ICMP af.ProbeInterval: controle-interval in seconden, bereik 5–65535, gedocumenteerde standaardwaarde 60. Het bereik komt uit de parametertabel; het lege voorbeeldelement schrijft zelf geen getalswaarde voor.ResponseTimeOut: antwoordtermijn in seconden, bereik 1–10, gedocumenteerde standaardwaarde 2.DeactivateHostAfter: aantal mislukte controlepogingen tot deactivering, optioneel, bereik 1–10, gedocumenteerde standaardwaarde 3.
Haal de aanduidingen als verplicht voor methode, interval en antwoordtermijn niet los uit hun context van een ingeschakelde Health Check. Ook deze gegevens bevestigen alleen het beschreven API-contract. Of de probe, de dienst en de gewenste failover werken, moet worden gecontroleerd met de hierboven beschreven nieuwe verkeersstroom en een geplande uitval-/terugkeertest.
NATRule-antwoorden objectspecifiek evalueren
De volgende toewijzingen komen uit Status Message Information voor dit object. Het zijn XML-objectstatuscodes, geen HTTP-statuscodes. De Message.*-waarden zijn niet-opgeloste meldingssleutels uit de referentie, geen geverifieerde meldingsteksten van een firewall. Beoordeel daarom de operation, code, daadwerkelijke respons en opgeslagen toestand samen; leid uit de sleutelnaam geen grenswaarde of veilige herhaalpoging af.
Add NAT policy:200is gekoppeld aanMessage.NATPolicyAddSuccess,500aanMessage.NATPolicyAddFailen502aanMessage.NATPolicyRecordExists.Edit NAT policy:200is gekoppeld aanMessage.NATPolicyUpdateSuccess,500aanMessage.NATPolicyUpdateFailen502aanMessage.NATRuleUpdateRecordExist. Met name de 502-sleutel verschilt van die voor het aanmaken.
Voor beide operations Add NAT policy en Edit NAT policy zijn daarnaast dezelfde toewijzingen gedocumenteerd:
| XML-code | Niet-opgeloste meldingssleutel |
|---|---|
548 | Message.MaxIPv4ForAppServerAllowed |
549 | Message.MaxIPv4ForAppServerAllowed |
523 | Message.MaximumRangeOfMappedAdd |
522 | Message.MaximumRangeOfExternalAdd |
541 | Message.VHIPRangeConflict |
503 | Message.VHIPConflict |
504 | Message.VHPortConflict |
Daarom mag met name 504 hier niet uitsluitend op basis van de algemene API-tabel worden geïnterpreteerd als een mislukte verwijdering vanwege een verwijzing: deze NATRule-regels horen bij Add/Edit en bevatten de sleutel voor een poortconflict. Ook de twee codes 548 en 549 bevestigen ondanks hun identieke sleutel geen concreet maximaal aantal servers.
Lees vóór elke nieuwe schrijfpoging, ook bij een timeout of vermeend succes, de daadwerkelijk opgeslagen NAT-vermelding uit en controleer deze in Rules and policies > NAT rules: naam, familie, status, Original-/Translated-waarden, interfaces, override-toewijzingen, voorwaardelijke controlewaarden en positie. Vergelijk de respons met de vooraf bewaarde toestand; omzeil conflicten niet door namen te wijzigen, criteria te verruimen of blind opnieuw te proberen. Stop de taak bij onverklaarde verschillen. Controleer pas na de toestandscontrole met een nieuwe sessie beide Rule IDs en de daadwerkelijke vertaling. Herstel voor rollback de bewaarde toestand en volgorde en houd afzonderlijk rekening met afgeleide regels; het daadwerkelijk publiceren van een server blijft beschreven in het DNAT-runbook.
Veelgestelde vragen
Staat een NAT-regel automatisch verkeer toe?
Waarom is een gewijzigde NAT-regel tijdens mijn test nog niet actief?
Wanneer gebruik ik MASQ in plaats van een vast SNAT-IP-adres?
MASQ is geschikt voor normaal uitgaand verkeer dat met het adres van de geselecteerde uitgaande interface moet verschijnen. Een vast SNAT-adres is nodig wanneer een server of partner een specifiek openbaar bronadres verwacht.