
Begrijp en configureer de Sophos Firewall-regels veilig
Een Sophos Firewall-regel bepaalt welk verkeer tussen zones, netwerken, gebruikers en diensten wordt toegestaan of geblokkeerd. Niet het inschakelen van zo veel mogelijk opties is doorslaggevend, maar passende matchcriteria, de juiste volgorde, adequate beveiligingsfuncties en een reproduceerbare test.
Het menupad is:
Rules and policies > Firewall rules > Add firewall rule > New firewall rule
Vóór Add firewall rule kiest u op de regelpagina expliciet IPv4 of IPv6. De volgende voorbeelden vormen geen gezamenlijke toestemming voor beide protocolfamilies.
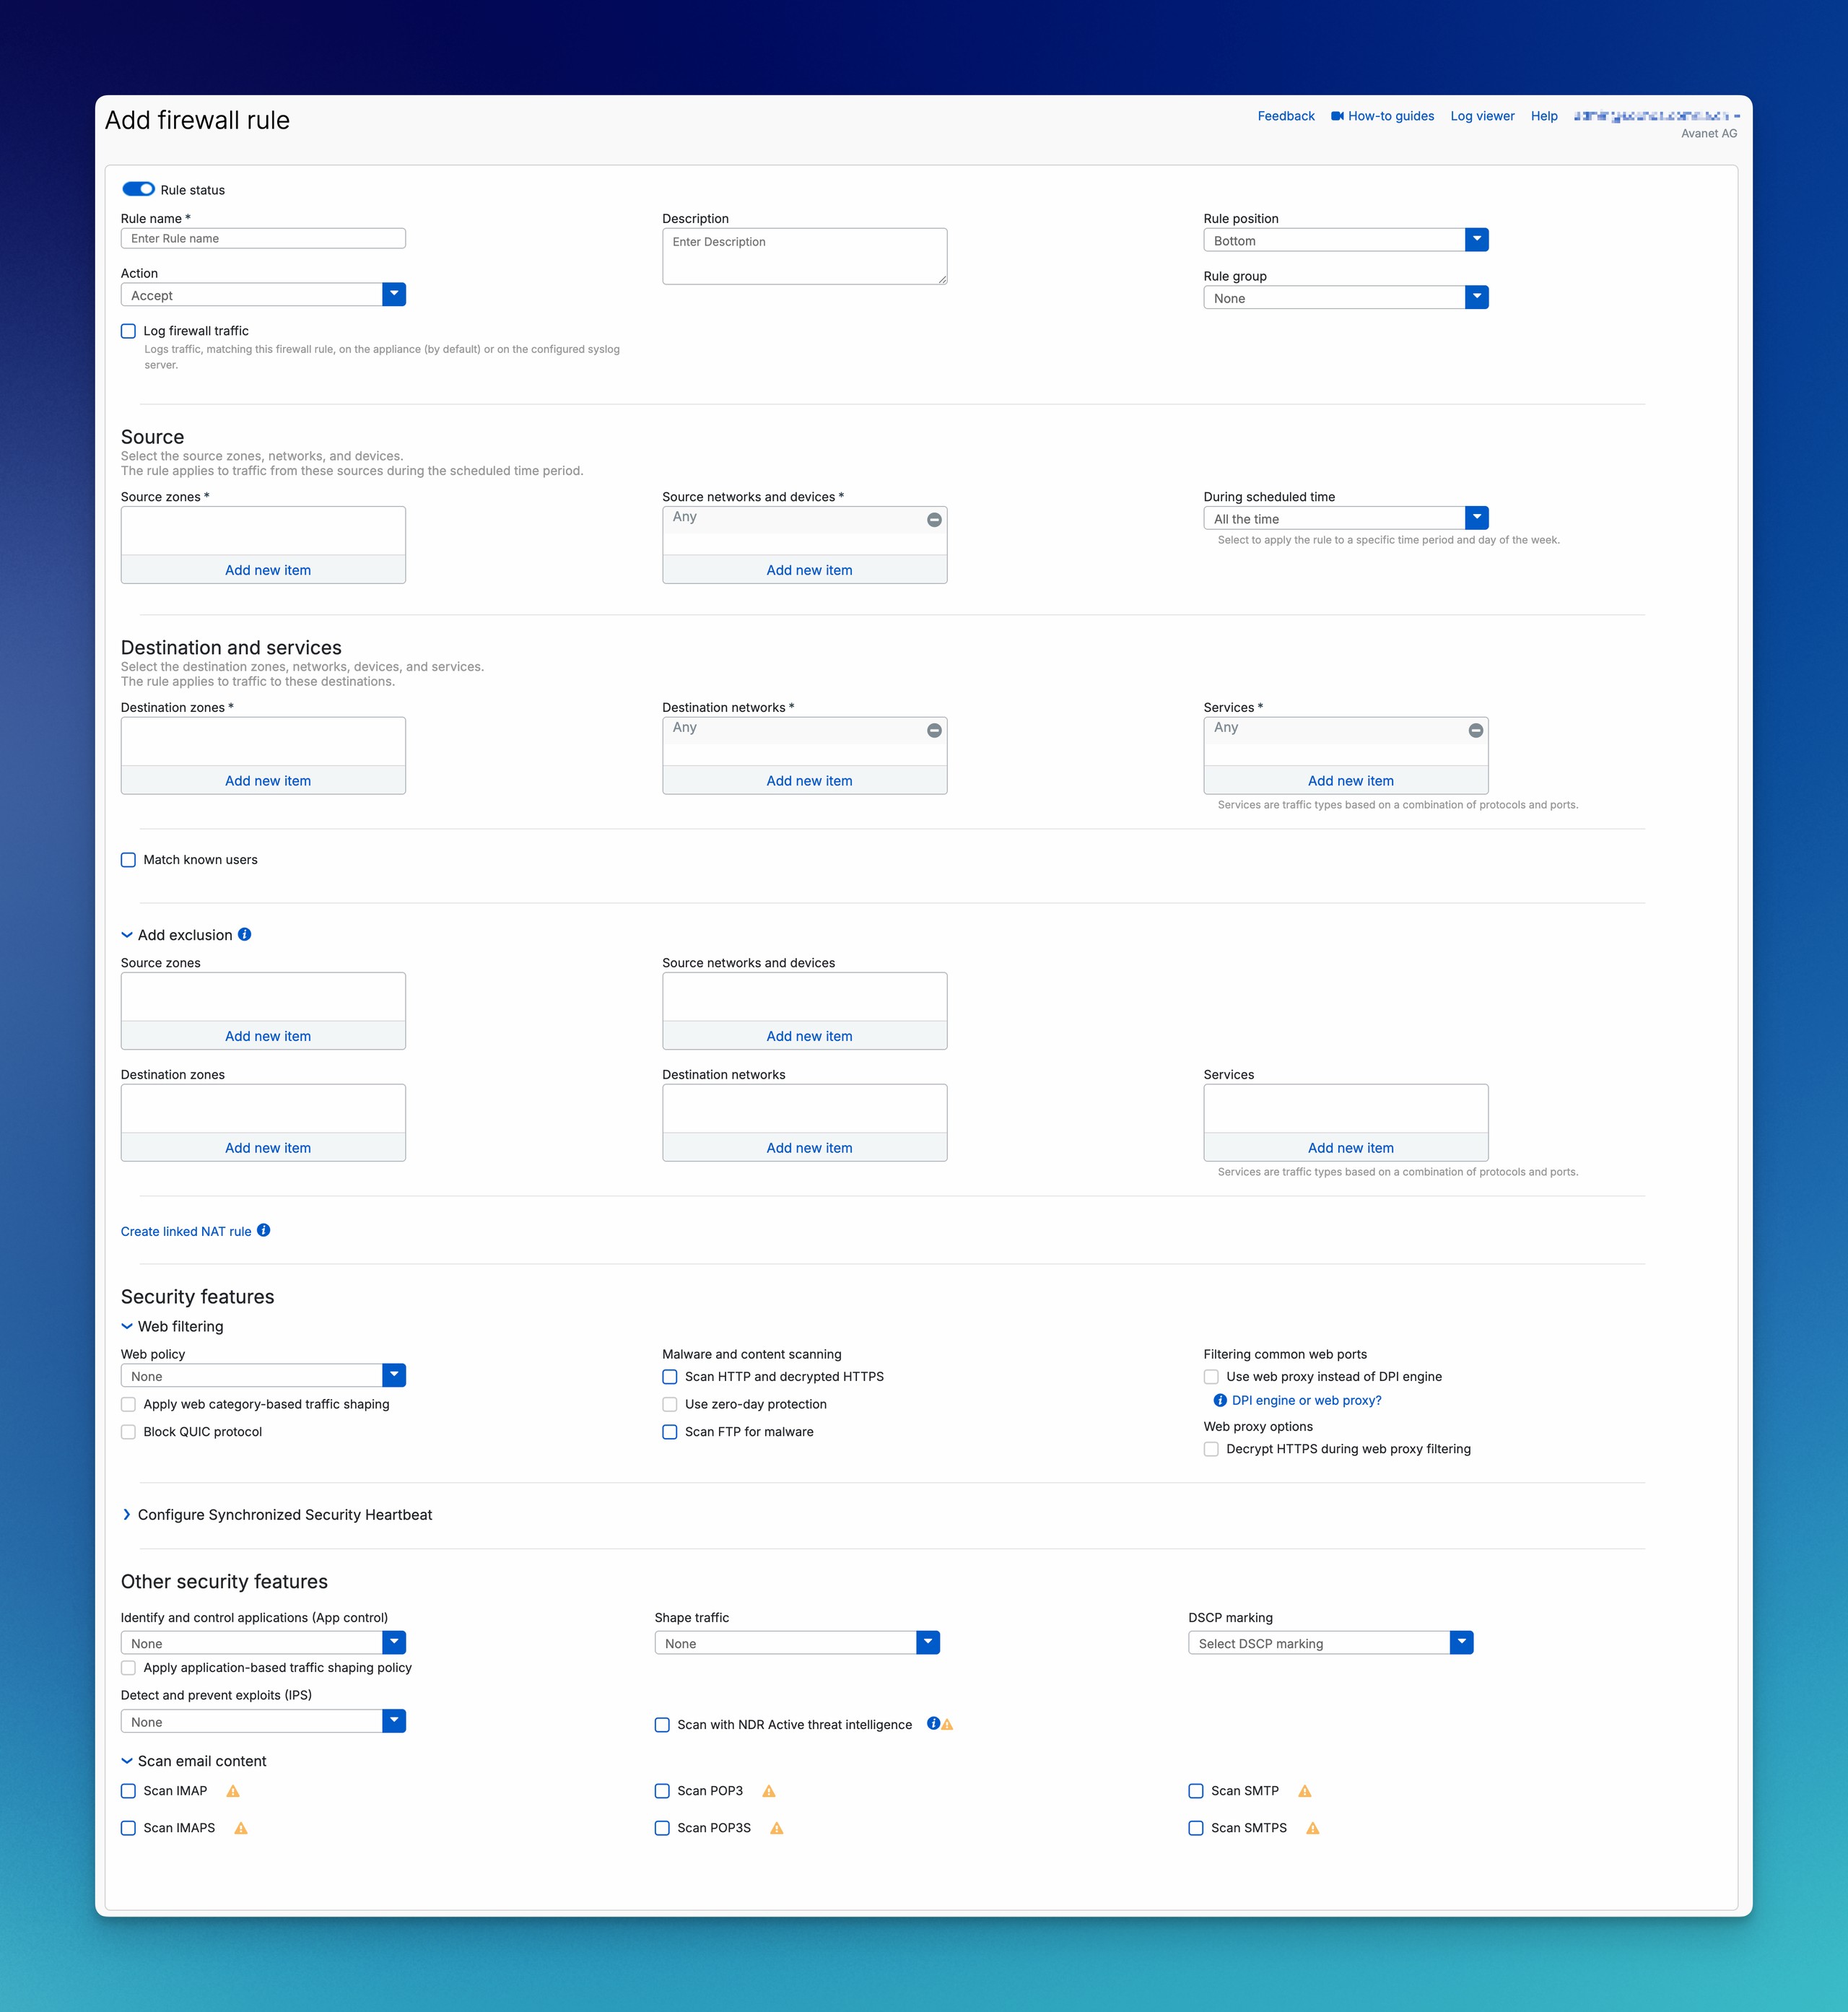
Dit artikel licht het regelformulier van boven naar beneden toe en gebruikt steeds het voorbeeld LAN_to_WAN_Clients. Speciale onderwerpen zoals NAT, TLS Inspection of IPS worden toegelicht voor zover dat voor de firewallregel nodig is; de gedetailleerde instructies zijn direct op de relevante plaats gelinkt.
Vooraf plannen
De juiste functie bepalen
Normale firewallregels regelen doorgestuurd verkeer dat door de firewall stroomt. Andere taken worden op andere plaatsen geconfigureerd:
- Lokale firewallservices: WebAdmin, User Portal, VPN Portal, SSH, DNS en SNMP worden geregeld via Administration > Device access, Local Service ACL en de configuratie van de betreffende service. Daarvoor is Device Access en Local Service ACL bedoeld.
- Door het systeem gegenereerd verkeer: Verbindingen die de firewall zelf opzet, hebben geen normale firewallregel nodig. De serviceconfiguratie, routing, WAN Link Manager en eventueel SD-WAN voor System Traffic zijn bepalend.
- Adres- en poortvertaling: NAT vertaalt verkeer, maar staat het niet toe. De firewall- en NAT-regel moeten samen kloppen.
- Routing en retourpad: Een passende firewallregel bewijst nog niet dat routing, SD-WAN, VPN of het retourpad correct zijn.
- Weblogica: Webcategorieën, URL-groepen en acties staan in de Web Policy. De firewallregel koppelt deze policy.
- HTTPS-decryptie: Een SSL/TLS inspection rule ontsleutelt het verkeer. Scan HTTP and decrypted HTTPS scant alleen HTTPS dat al is ontsleuteld.
- Gebruikersidentiteit: AD SSO, STAS, Captive Portal, Entra ID SSO of RADIUS moet de gebruiker eerst betrouwbaar aan het verkeer koppelen. Apparaten zonder aanmelding kunnen bij een vast, eenduidig IP-adres als Clientless Users worden geconfigureerd; deze koppeling is geen authenticatie.
Beheertoegang door de firewall tot servers, switches of hypervisors hoort in normale firewallregels. Toegang tot de firewall zelf hoort daarentegen bij Device Access.
Volgorde, IPv4 en IPv6
Sophos Firewall controleert regels van boven naar beneden. Zodra alle positieve matchcriteria van een regel overeenkomen en geen Exclusion van toepassing is, wordt de regel toegepast en worden de volgende regels niet meer geëvalueerd. Een algemene regel LAN_to_WAN_Any boven LAN_to_WAN_Restricted maakt de specifieke regel daarom ineffectief als de algemene regel het verkeer niet uitsluit.
Een regel kan onder andere matchen op Source zone, Source network, tijdschema, Destination zone, Destination network, Service en gebruiker. Alle geconfigureerde positieve criteria moeten bij de verbinding passen. Exclusions zijn geen positieve matchcriteria: als alle geconfigureerde criteria van een Exclusion tegelijk overeenkomen, wordt de regel overgeslagen en gaat de evaluatie verder met de volgende regel.
Automatisch aangemaakte MTA-, IPsec- of Hotspot-regels kunnen bovenaan de lijst verschijnen. De Server Access Assistant maakt naast DNAT, reflexive SNAT en Loopback ook een firewallregel aan. Controleer de volgorde daarom opnieuw na wizards, migraties of VPN-wijzigingen. Bij een Sophos Firewall-hotspot maakt deze controle uitdrukkelijk deel uit van de installatieprocedure; de Server Access Assistant wordt toegelicht in de handleiding voor DNAT voor gepubliceerde servers.
⚠️ Voordat de Drop-regel met logging wordt aangemaakt: Ga er niet van uit dat deze de bestaande HTTP/HTTPS-blokkering behoudt: de documentatie over
Drop, authenticatie, Web Exceptions en blokkeerpagina’s is tegenstrijdig. Voor elk webverkeer is vóór uitrol naar productie schriftelijke verduidelijking van Sophos voor de exacte SFOS-versie, build en verwerkingsroute of een uitdrukkelijk goedgekeurde, geïsoleerde verificatie nodig. Volg de richtlijnen voor verificatie, terugdraaien en escalatie onder Action en logging verderop.
Als SFOS geen passende regel vindt, geldt onderaan de impliciete Drop-all-regel met Firewall Rule ID #0. De regel toont geen Usage Count en maakt geen normale firewallverkeerslog aan. Om deze drops zichtbaar te maken in Log Viewer, Central Reporting of syslog, wordt onderaan de regelbasis een nauw afgebakende Drop-regel met ingeschakelde Log firewall traffic aangemaakt. Selecteer daarvoor de werkelijk benodigde Source zones en Destination zones afzonderlijk in plaats van zone Any; anders kan ook intern verkeer naar lokale services onder de regel vallen. De details staan in Gedropte pakketten op Sophos Firewall analyseren.
Voor een goedgekeurde loggingregel kiest u in de juiste IPv4-/IPv6-regelset Add firewall rule > New firewall rule, een unieke naam, Rule position Bottom, Action Drop en Log firewall traffic. Selecteer Source zones en Destination zones afzonderlijk; stel Source networks and devices, Destination networks en Services in op de goedgekeurde scope en kies daarna Save. Leg vooraf de bestaande volgorde en loggingconfiguratie vast. Nieuwe toegestane en bewust niet-toegestane testverbindingen moeten de verwachte Rule IDs matchen, zonder lokale diensten te verstoren. Schakel bij afwijkingen de nieuwe regel uit en herstel de vorige toestand. De verduidelijking over webverkeer onder Action en logging blijft een voorwaarde.
IPv4- en IPv6-regels worden afzonderlijk beheerd. Een werkende IPv4-regel beschermt dezelfde dienst niet automatisch via IPv6. In dual-stackomgevingen moeten beide regelsets bewust worden gepland en getest.
De regelbasis duidelijk scheiden
Voor het aanmaken moeten Source, Destination, Services, Owner en testcase vaststaan. Verschillende risico’s horen niet in één verzamelregel:
- Clientinternet: Clientnetwerken naar de WAN-zone, met een passende Web Policy, Application Control, IPS en logging.
- Serverinternet: Alleen benodigde update-, back-up- of clouddoelen; meestal zonder gebruikerscontext.
- Gastwifi: Guest-zone naar internet, zonder interne doelen en indien nodig met een bandbreedtelimiet.
- Management: Gedefinieerde beheernetwerken naar servers en infrastructuur, gescheiden van normaal clientverkeer.
- Remote Access VPN: VPN-zone naar de werkelijk benodigde interne doelen en Services.
- Site-to-Site: Lokale en externe netwerken met passende routing, NAT en retourpad.
- Gepubliceerde systemen: WAN naar DMZ of serverzone met een beperkte Source, DNAT of WAF, IPS, logging en actuele patches.
- Tijdelijke toegang: Eigen regel met ticket, Owner, vervaldatum en geplande verwijdering.
Voor de netwerkstructuur helpt Sophos Firewall-zones en -interfaces configureren.
⚠️
Anykan helpen bij een korte test, maar is zelden een goede eindconfiguratie. Beperk de regel daarna tot de werkelijk benodigde bronnen, doelen en Services of verwijder de regel weer.
Praktijkvoorbeeld LAN_to_WAN_Clients
In het voorbeeld mogen clients uit een gedefinieerd LAN verbinding maken met internet. Servers, gasten, VoIP en management krijgen eigen regels.
- Rule name:
LAN_to_WAN_Clients - Description:
Internettoegang voor clientnetwerk. Webfilter, App Control en IPS actief. Owner IT, review 2026-12-01. - Rule position:
Bottom, daarna onder specifieke blokkeer- en uitzonderingsregels plaatsen - Rule group:
Internet Access - Action:
Accept - Log firewall traffic: ingeschakeld
- Source zones:
LAN - Source networks and devices:
net_LAN_Clients - During scheduled time:
All the time - Destination zones:
WAN - Destination networks:
Any - Services:
HTTP,HTTPSen alleen de basisservices die daadwerkelijk rechtstreeks extern worden gebruikt - Web policy:
Default Workplace Policy - Block QUIC protocol: ingeschakeld
- IPS: passende clientpolicy
- App control: passende client-Application Policy
- Shape traffic: alleen bij een concreet bandbreedtedoel
- DSCP marking: alleen als downstreamapparaten de markering verwerken
DNS en NTP horen alleen in deze LAN-to-WAN-regel als clients rechtstreeks externe resolvers of tijdservers benaderen. Als ze de firewall als DNS- of tijdservice gebruiken, is dit lokaal verkeer.
Voor de acceptatietest zijn een gedefinieerde client, een concreet doel, de verwachte Firewall Rule ID, de verwachte NAT Rule ID en een controle in de Log Viewer nodig. Zo wordt niet alleen gecontroleerd of de toepassing werkt, maar ook of de bedoelde regels het verkeer verwerken.
Firewallregel configureren
Kopgedeelte
Rule status, Rule name en Description
Rule status is standaard actief bij een nieuwe regel. Voorbereide regels kunnen tot het onderhoudsvenster uitgeschakeld blijven. Permanent uitgeschakelde test- of migratieregels moeten regelmatig worden gecontroleerd.
De naam moet Source, Destination en doel herkenbaar maken, bijvoorbeeld:
LAN_to_WAN_ClientsGuest_to_WAN_WebOnlyServer_to_WAN_UpdatesVoIP_to_WAN_SIP_RTPWAN_to_DMZ_HTTPS_Webserver
De Description documenteert doel, Owner, ticket, beperkingen en eventueel de vervaldatum. Rule1, Allow of Internet helpt later tijdens het beheer nauwelijks. De afzonderlijke werkwijze staat in Sophos Firewall-regels zinvol documenteren.
Rule position en Rule group
Bij het aanmaken biedt Rule position in SFOS 22 de opties Top en Bottom. Daarna kan de regel in de regeltabel worden verplaatst of met Move To gericht worden gepositioneerd. Kies Top alleen als een specifieke regel bewust vóór bestaande regels moet worden toegepast.
Rule group verbetert het overzicht, maar verandert de matchlogica niet. None is de standaard. Bij Automatic wijst SFOS de regel aan een bestaande groep toe op basis van het eerste passende regeltype en de Source-/Destination-zones. De firewall blijft de afzonderlijke regels van boven naar beneden evalueren. Een groep kan niet leeg blijven. Binnen een groep kunt u een regel verplaatsen. De SFOS 22-help beschrijft eerst loskoppelen met Detach om een regel buiten de groep te verplaatsen; als alternatief verplaatst u de hele groep. Verwijderen van de laatste regel verwijdert ook de groep.
In de SFOS-22-tabel toont of verbergt u filters met Enable filter / Disable filter, kiest u onder Add filter een veld en waarde en stelt u de filters opnieuw in met Reset filter. Als er een filter actief is, kunt u afzonderlijke regels selecteren, maar geen regelgroepen. Regels of groepen kunt u in- of uitschakelen met Enable / Disable; een gemengde selectie van actieve en inactieve regels verhindert deze actie. More options biedt bewerken, klonen, toevoegen, verwijderen, Detach, Reset data transfer count en groepsacties. Voor een regel die nog niet in een groep staat, kiest u Add to group > New group, geeft u de groep een naam en stelt u het regeltype en de Source-/Destination-zones in; u kunt ook een bestaande groep kiezen. Groepen kunnen worden bewerkt of verwijderd. De kolom # toont de positie; met de Rule handle versleept u een regel of groep, of u voert bij Move To de doelpositie in en bevestigt met Enter. Noteer vóór elke verplaatsing de bestaande toestand en controleer daarna of nieuwe testflows de verwachte Rule ID matchen. Een kloon is niet automatisch een veilige toestemming: controleer criteria, status en positie vóór activering.
De SFOS 23-help beschrijft een andere werkwijze: klik voor een gefilterde zoekopdracht in het zoekveld, selecteer een voorgesteld criterium en voltooi de zoekopdracht met de aanvullende suggesties. Druk op Enter om de regeltabel te filteren. Voer voor het zoeken op regelnaam de naam rechtstreeks in het zoekveld in en druk op Enter; verwijder afzonderlijke filters met x. Via Show/Hide columns selecteert u de zichtbare kolommen, wijzigt u hun volgorde door te klikken en te slepen en zet u maximaal drie kolommen vast, zodat deze altijd als eerste worden weergegeven. Schakel regels in of uit via Status of gezamenlijk met Turn on / Turn off; een gemengde selectie van ingeschakelde en uitgeschakelde regels verhindert die groepsactie. Uitgeschakelde regels zijn vervaagd en hebben een doorgestreepte naam. Een regel minstens één positie buiten de groep slepen verwijdert het lidmaatschap; tussen twee regels van een andere groep slepen voegt de regel daaraan toe. View menu biedt Clone rule above/below, Add rule above/below, Move To en Edit group. Bekijk details door over Features te bewegen: onderscheid User/Network-type en regelactie van policyacties en Heartbeat-drempels. In de SFOS 23-tabel betekent User dat Match known users is geselecteerd en Network dat dit niet zo is; policyiconen onderscheiden None, Accept, Drop en Reject, Heartbeat-iconen Green, Yellow en No restriction. Deze weergave bewijst geen wijziging van de verkeersengine.
De symbolen zijn configuratie-indicaties, geen testresultaten: In SFOS 23 controleer je onder Features, in SFOS 22 onder Feature and service, of web-/FTP-/mailscanning en Traffic Logging in- of uitgeschakeld zijn, of Proxy-Filtering is geselecteerd en of er policies zijn toegewezen. Een ingeschakelde proxy is van toepassing op 80/443; andere HTTP-/TLS-poorten blijven bij DPI. Web policy, App control, IPS en Shape traffic kunnen elk None weergeven; IPS- en shapingsymbolen tonen een toegewezen policy, web- en appsymbolen daarnaast ook de bijbehorende actie. Bij Heartbeat moet je de minimumstatus Green of Yellow onderscheiden van No restriction en de afzonderlijke status van Block clients with no heartbeat controleren. No restriction alleen bewijst niet dat deze aanvullende schakelaar uitgeschakeld is. Ook ingeschakelde Exclusions moeten bij de controle op een match worden meegenomen.
Voor nieuwe installaties vermelden de SFOS-22/23-helppagina’s een LAN-to-WAN-regel en de MTA-regel met Linked NAT die automatisch wordt aangemaakt wanneer de MTA-modus is ingeschakeld; MTA is daar standaard actief. Dit vervangt geen controle van uw eigen installatie. De impliciete regel #0 kan niet worden bewerkt, verwijderd of verplaatst en blijft uitgezonderd van filters. Een Factory Reset is iets anders: beide helppagina’s beschrijven dat alle firewallregels worden verwijderd en dat daarna alleen de regel Auto added firewall policy for MTA aanwezig is. Hieruit mag u niet afleiden dat LAN-to-WAN-toegang automatisch wordt hersteld. Een reset is geen procedure om afzonderlijke regels op te ruimen; een back-up, onafhankelijke beheerderstoegang en een herstelplan horen bij de afzonderlijke procedure Sophos Firewall resetten.
Het opstartoverzicht Access rules and policies voor SFOS 22/23 beschrijft ook standaard aangemaakte regelgroepen met een firewallregel om verkeer naar WAN, DMZ en interne zones (LAN, Wi-Fi, VPN en DMZ) te verwerpen. Hiermee worden zichtbare, gegroepeerde firewallregels bedoeld, niet de impliciete regel #0. Dit overzicht en de hierboven genoemde gedetailleerde standaardinstellingen voor installatie en reset tonen echter niet aan dat elke installatie dezelfde initiële set regels heeft. Controleer daarom op uw specifieke SFOS-versie, build en installatie onder Rules and policies > Firewall rules welke regels en groepen daadwerkelijk aanwezig en ingeschakeld zijn, welke bron-/bestemmingszones en andere matchcriteria ze gebruiken en op welke positie ze staan. De aanwezigheid van een groep alleen bewijst geen isolatie: een eerdere overeenkomende toestemmingsregel kan het verkeer al toestaan. Controleer de gewenste zonescheiding met nieuwe, uitdrukkelijk geautoriseerde testverbindingen en de verwachte Rule IDs; voor webverkeer blijft het hierboven beschreven documentatieconflict over Drop van toepassing. Leid uit het opstartoverzicht geen gegarandeerde groepsnamen, aanmaakvoorwaarden of algemene blokkerende werking af.
Action en logging
Action bepaalt hoe overeenkomend verkeer wordt behandeld:
- Accept: staat de verbinding toe.
- Drop: is gedocumenteerd als verwerpen zonder melding voor niet-webverkeer. Het gedrag voor HTTP/HTTPS is niet algemeen gegarandeerd vanwege het hieronder beschreven documentatieconflict.
- Reject: verwerpt de verbinding en stuurt bij TCP een TCP-reset; voor UDP en ICMP vermeldt de help expliciet een ICMP-port-unreachable-bericht naar de bron.
- Protect with web server protection: maakt een WAF-regel. Deze optie is alleen beschikbaar voor IPv4 en vereist Webserver Protection. De configuratie hoort inhoudelijk bij Sophos Firewall WAF.
Bij Protect with web server protection verschijnt Preconfigured template. None betekent dat u de WAF-details zelf instelt. De gedocumenteerde sjablonen zijn Exchange Autodiscover, Exchange Outlook Anywhere, Exchange General, Microsoft Lync, Microsoft Remote Desktop Gateway 2008 and R2, Microsoft Remote Desktop Web 2008 and R2 en Microsoft Sharepoint 2010 and 2013. Deze historische namen zeggen niets over de huidige ondersteuning of beveiliging van de betreffende serverversie. Vóór gebruik moet het sjabloon passen bij de daadwerkelijk gebruikte dienst; de daaropvolgende WAF-configuratie en de acceptatie daarvan blijven vereist.
⚠️ Onopgelost documentatieconflict voor webverkeer: De SFOS 22/23-help voor het regelformulier beschrijft bij
Drophet accepteren en onderzoeken van HTTP/HTTPS, authenticatie van onbekende gebruikers wanneer Use web authentication for unknown users is ingeschakeld, het toestaan van verzoeken via een passende Web Exception en een HTML-blokkeerpagina voor andere verzoeken. De handleiding voor logging van verworpen verkeer beschrijft daarentegen stil verwerpen in het algemeen en koppelt de webblokkeerpagina aan die authenticatieoptie. Het precieze gedrag voor de specifieke SFOS-build blijft onduidelijk. Ze bewijzen niet dat alle webverbindingen stil worden verworpen, dat een blokkeerpagina uitsluitend van de authenticatieoptie afhangt of dat alle services algemeen worden geblokkeerd.
Als gegarandeerd blokkeren of een specifieke reactie nodig is, vraag dan schriftelijke verduidelijking van Sophos voor de exacte SFOS-versie, build en verwerkingsroute, of verifieer dit in een uitdrukkelijk goedgekeurde, geïsoleerde testomgeving. Test niet-webverkeer, HTTP en HTTPS afzonderlijk; test voor webverkeer ook bekende/onbekende gebruikers, authenticatie aan/uit en een passende Web Exception aanwezig/afwezig. Gebruik alleen gedefinieerde testclients, doelen en services, schakel Log firewall traffic in en genereer nieuwe verbindingen. Leg build, regelpositie, Firewall Rule ID, gebruiker, Action, web-/TLS-instellingen en resultaten van logs, Packet Capture en browser vast. Een time-out, blokkeerpagina of Policy Tester alleen bewijst de bedoelde blokkering niet. Bij onverwachte toegang of een onduidelijk resultaat: niet uitrollen naar productie, testwijzigingen terugdraaien en het bewijsmateriaal aan Sophos Support voorleggen. Reject biedt de hierboven beschreven protocolreactie; het wordt hier niet aanbevolen als ongeverifieerde vervanging van webcontrole.
Log firewall traffic moet bij belangrijke regels zijn ingeschakeld. Logs worden standaard lokaal op de firewall opgeslagen; controleer lokale loginstellingen en Syslog-doelen onder System services > Log settings. Verzending naar de clouddienst vereist daarnaast inschakelen van Sophos Central services op de pagina Sophos Central. De SFOS 22-help noemt het doel Sophos Fusion (voorheen Sophos Central), de SFOS 23-help Sophos Central; de naam vervangt deze afzonderlijke voorwaarde niet. Zonder Destroy-event kan een sessie zonder afsluitend sessielog blijven, bijvoorbeeld bij een abrupte uitval van de verbinding.
Voor langere bewaring zijn Central Firewall Reporting of een Syslog-/SIEM-server geschikt. Logging dient niet alleen voor troubleshooting, maar ook voor de review: welke bronnen raken de regel, welke doelen worden gebruikt en is de toegang nog passend?
Hetzelfde selectievakje is de gegevensbron voor NetFlow v5 op Sophos Firewall: zonder Log firewall traffic exporteert NetFlow de verbindingen van deze regel niet.
Source, Destination en Services
In het gedeelte Source wordt bepaald waar het verkeer vandaan komt:
- Source zones: bijvoorbeeld
LAN,VPN,DMZ,GuestofWAN. - Source networks and devices: afzonderlijke hosts, netwerken, IP-ranges, groepen, FQDN Hosts of landobjecten.
- During scheduled time:
All the time, werktijden of een onderhoudsvenster.
De zone alleen is meestal te breed. Voor het clientvoorbeeld wordt LAN daarom gecombineerd met net_LAN_Clients. Bij tijdgestuurde regels moeten de tijd van de firewall, de tijdzone en Schedule op elkaar aansluiten.
Tijdschema’s voor regels en policies instellen op Sophos Firewall laat zien hoe terugkerende en eenmalige tijdvensters worden gemaakt, toegewezen en bij hun omschakelgrenzen getest.
Onder Destination and services staan:
- Destination zones: bijvoorbeeld
WAN,DMZ,LANofVPN. - Destination networks:
Any, een host, netwerk, groep, landobject of FQDN Host. - Services: protocol- en poortdefinities zoals
HTTP,HTTPS,DNS,NTPof een eigen Service.
In Sophos Firewall-hosts en -services correct gebruiken staat hoe IP-hosts, netwerken, ranges, lijsten, Services en groepen worden aangemaakt en vóór wijzigingen worden gecontroleerd.
Any kan aanvaardbaar zijn voor een algemene clientinternetregel. Server-, management- en VPN-regels moeten veel beperktere doelen en Services gebruiken. Voor dynamische clouddoelen kunnen FQDN Hosts en Wildcard FQDNs helpen.
MAC-gebaseerde regel: verduidelijk de beperkingen vóór een blokkeerpoging
Een MAC-host kan bij direct zichtbare clients een aanvullende koppeling aan een apparaat mogelijk maken, bijvoorbeeld wanneer hun DHCP-adres verandert. Een MAC-adres is echter geen sterke identiteit: het kan worden gewijzigd of nagebootst. De bronhandleiding noemt MAC-Filtering veiliger en toont Block_MAC voor IPv4 van LAN naar WAN met Drop, Logging, positie Top, groep None, tijdschema All the time, doel en Services Any. Deze combinatie is hier geen toezegging van een volledige internetblokkering: het hierboven gedocumenteerde HTTP-/HTTPS-/Web-Exception-conflict blijft onopgelost.
MAC-gebaseerde internetfiltering is in de handleiding beperkt tot apparaten die direct met de firewall zijn verbonden. Als er een router, een andere firewall of een Layer-3-switch tussen zit, is de oorspronkelijke client-MAC niet automatisch zichtbaar. De handleiding noemt hiervoor MAC binding bij lokale gebruikers; zonder verduidelijking van de identiteitstoewijzing en het daadwerkelijke pakketpad is dat geen garantie voor gerouteerde MAC-Filtering en geen vervanging voor authenticatie. Vóór een poging moet de MAC die zichtbaar is bij binnenkomst op de firewall daadwerkelijk bij de testclient horen.
Voor een expliciet goedgekeurde, geïsoleerde pilot wordt alleen een nieuwe niet-web-IPv4-TCP-flow naar een gecontroleerde WAN-testserver geblokkeerd:
- Vergelijk de MAC op de testclient met de MAC bij binnenkomst op de firewall. Voer onder Hosts and services > MAC host > Add de naam
MAC_Host, TypeMAC addressen de daadwerkelijk gecontroleerde MAC in en kies daarna Save.37:97:0E:AB:56:46is de ongewijzigde voorbeeldwaarde uit de handleiding en wordt niet blind overgenomen. - Kies onder Rules and policies > Firewall rules IPv4 en Add firewall rule > New firewall rule. Stel voor
Block_MACActionDrop, Log firewall traffic, Rule positionTop, Rule groupNone, Source zonesLAN, Source networks and devicesMAC_Host, During scheduled timeAll the timeen Destination zonesWANin. Beperk het doel tot de gecontroleerde testserver en Services tot de goedgekeurde niet-web-TCP-testdienst, in plaats van de oorspronkelijkeAny-waarden over te nemen. Leg vooraf de volgorde en configuratietoestand vast en kies daarna Save. - Genereer een nieuwe testflow, bijvoorbeeld een goedgekeurde TCP-iPerf3-flow, en controleer
Block_MACmet de Rule ID in de Log Viewer en de verworpen pakketstroom. Een andere, niet-geblokkeerde controleclient moet het testdoel nog steeds kunnen bereiken. Alleen een time-out is niet voldoende. - Schakel na de pilot de testregel uit of verwijder deze, herstel de vorige volgorde en toon vanaf de oorspronkelijke client een nieuwe toegestane testflow aan de hand van de verwachte Rule ID aan. Verwijder de test-MAC-host alleen als geen andere configuratie deze nodig heeft.
Controleer bij een ontbrekende match de MAC-zichtbaarheid, IPv4-selectie, Source, Schedule en volgorde; breid de regel niet uit naar alle apparaten. Draai bij onverwachte toegang of uitval van de controleclient de poging terug en onderzoek het bewijsmateriaal met vermelding van de exacte versie en build. HTTP, HTTPS, Web Exceptions, andere zones/doelen/diensten en IPv6 vallen niet onder deze pilot. Een volledige MAC-gebaseerde internetblokkering mag pas worden toegezegd na afzonderlijke verduidelijking en controle van deze gevallen.
Gebruikers, Exclusions en Linked NAT
Match known users
Met Match known users worden gebruikers of groepen matchcriteria. Afhankelijk van de configuratie zijn daarna meer velden beschikbaar:
- Use web authentication for unknown users: leidt onbekende webgebruikers om naar AD SSO of Captive Portal. De authenticatie en toegang vanuit de betreffende zone moeten vooraf zijn geconfigureerd. Sophos Firewall Captive Portal instellen en testen laat zien hoe authenticatie, Device Access, de DNS-vereiste en de gebruikersregel samenwerken.
- Users or groups: beperkt de regel tot geselecteerde identiteiten.
- Exclude this user activity from data accounting: sluit het verkeer van deze gebruikers uit van de individuele registratie van dataverbruik.
Onbekend betekent hier: aangemeld op het eindapparaat, maar nog niet geauthenticeerd bij de firewall. AD SSO met Kerberos/NTLM of Captive Portal configureert u onder Authentication > Web authentication, en toegang vanuit de benodigde zones onder Administration > Device access. Standaard telt overeenkomend verkeer mee voor het individuele dataverbruik. Exclude this user activity from data accounting sluit dit verkeer daarvan uit, bijvoorbeeld als voor deze gebruikers geen datalimiet moet gelden; het is geen aanvullende toestemming en ook geen authenticatie.
Een gebruikersregel werkt alleen met een betrouwbare gebruikerstoewijzing. Een brede fallbackregel eronder mag hetzelfde verkeer niet zonder gebruikerscontext toestaan. Bij de acceptatietest moeten gebruiker, groep en Rule ID in de Log Viewer overeenkomen.
Add exclusion
Add exclusion sluit verkeer uit van deze regel. SFOS slaat de regel alleen over als alle geconfigureerde Exclusion-criteria tegelijk overeenkomen en controleert daarna de volgende regel.
Als criteria zijn Source zones, Source networks and devices, Destination zones, Destination networks en Services beschikbaar.
Een zinvolle uitzondering is bijvoorbeeld een updateserver die van een algemene clientregel wordt uitgesloten en erboven een eigen regel met andere beveiligingsfuncties krijgt. Als Exclusions talrijk of moeilijk te begrijpen worden, is een afzonderlijke specifieke regel meestal beter.
Het gedocumenteerde landenvoorbeeld staat HTTPS vanuit Afrikaanse landen naar 172.16.16.0 toe en gebruikt een Exclusion met alleen Source zone WAN en een geselecteerd landenobject als Source network. Alleen als beide criteria overeenkomen, wordt deze regel overgeslagen; het verkeer kan door een latere regel worden toegestaan of bij #0 terechtkomen. Het adres is een ongewijzigd voorbeeld, geen volledige netwerkdefinitie met prefix. Kies voor een eigen test een daadwerkelijk bestaand doelobject, documenteer de regelvolgorde en controleer een uitgesloten en een niet-uitgesloten testflow aan de hand van de Rule IDs. Een Exclusion is geen globale blokkering.
Create linked NAT rule
Een Linked NAT Rule loskoppelen in de NAT-tabel maakt deze bewerkbaar en laat deze volgens eigen criteria onafhankelijk van de oorspronkelijke firewallregel evalueren. Documenteer vooraf de scope en NAT-volgorde en controleer daarna een nieuwe testflow; dit is niet alleen een naamswijziging.
Een Linked NAT Rule is een Source NAT-regel die alleen geldt voor het verkeer van de gekoppelde firewallregel. In de NAT-regel kunnen hoofdzakelijk de vertaalde Source en de interfacespecifieke Source Translation worden ingesteld.
In veel installaties is al een Default SNAT-regel met MASQ aanwezig. Dit hangt echter af van de configuratie- en migratiestatus en moet in de concrete NAT-regeltabel worden gecontroleerd. Controleer vóór een extra Linked NAT Rule of een bestaande regel het verkeer al correct afhandelt. Als een hoger geplaatste onafhankelijke NAT-regel matcht, heeft die voorrang op de Linked NAT Rule.
Bij DNAT bepaalt SFOS eerst het vertaalde doel en gebruikt vervolgens de zone daarvan voor de matching van de firewallregel. Een portforward naar een server in de DMZ vereist in de firewallregel daarom doorgaans Destination zone DMZ, ook al benadert de client het openbare WAN-adres.
Bij een onverwachte NAT Rule ID moet daarom ook de volgorde onder Rules and policies > NAT rules worden gecontroleerd. Na NAT-wijzigingen moet een nieuwe verbinding worden opgezet, omdat bestaande sessies niet opnieuw worden geëvalueerd. NAT staat zelf geen verkeer toe: de firewallregel bepaalt Allow of Drop, NAT vertaalt adressen of poorten. De details staan in NAT op Sophos Firewall begrijpen.
Voor uitgaand clientverkeer kunt u de firewalltoestemming en Source NAT samen aanmaken:
- Kies onder Rules and policies > Firewall rules de protocolfamilie en open Add firewall rule > New firewall rule. Stel naam en positie in; gebruik in het voorbeeld Source zones
LAN, Source networks and devicesNetwork_LAN, Destination zonesWANen Destination networksAny.Network_LANmoet uw eigen, gecontroleerde clientnetwerk bevatten. De handleiding toont ServicesAny; kies in productie in plaats daarvan alleen goedgekeurde diensten. - Selecteer Create linked NAT rule, stel de NAT-naam en positie in en zet Translated source (SNAT) op MASQ. Sla eerst de Linked NAT Rule op met Save en daarna de firewallregel met Save.
- Controleer de firewallregel in de firewalltabel en de gekoppelde SNAT-regel in de NAT-tabel aan de hand van de Firewall Rule ID en naam. Eerst wordt de firewallregel geëvalueerd, daarna Source NAT. Bij Linked NAT kunnen alleen de vertaalde Source en de outbound-interface-specifieke Source Translation worden gewijzigd; de overige criteria, inclusief gebruikers/groepen, worden overgenomen uit de firewallregel.
De bronnotatie 10.145.16.10/24 is de ongewijzigde voorbeeldwaarde uit de handleiding, geen waarde die u zonder controle als netwerkadres mag kopiëren. MASQ gebruikt het IP-adres van de daadwerkelijk geselecteerde uitgaande interface. Controleer vooraf de juiste route, interface en hoger geplaatste NAT-regels. Een nieuwe testflow moet de verwachte Firewall Rule ID, NAT Rule ID en de verwachte vertaalde Source tonen. Controleer bij een onjuiste vertaling de volgorde en Egress; draai bij mislukking de nieuwe firewall- en Linked-NAT-configuratie terug en herstel de vorige toestand inclusief de volgorde, zonder andere benodigde NAT-regels te wijzigen.
Beveiligingsfuncties selecteren
Niet elke optie is beschikbaar met de Base License. Controleer vóór de uitrol onder Administration > Licensing:
- Normale firewallregels: Base License
- IPS en Security Heartbeat: Network Protection
- Web Security, Application Control en bescherming tegen webmalware: Web Protection
- Sandboxing en bestandsanalyse: Zero-Day Protection
- E-mailbeveiliging: Email Protection
- WAF: Webserver Protection
- NDR Active threat intelligence: Xstream Protection Bundle
Standard Protection en Xstream Protection bevatten Web Protection. De Avanet-bundel Epic Protection bevat eveneens Web Protection. De volledige indeling staat in Sophos Firewall-licentiebundels vergelijken.
Web Filtering
Web policy koppelt een Web Policy met categorieën, URL-groepen, gebruikers en acties. Zonder Web Policy biedt dit veld geen webcontrole op basis van categorieën. De policy zelf wordt onder Web Protection aangemaakt en getest.
Apply web category-based traffic shaping gebruikt de bandbreedte-instellingen van de webcategorieën. De optie is alleen zinvol als daar werkelijk limieten of garanties zijn geconfigureerd.
Block QUIC protocol blokkeert voor de regel uitgaand UDP op poort 80 en 443. QUIC kan niet zoals normaal HTTP-/HTTPS-verkeer worden gescand en omzeilt Web Filtering. SFOS schakelt de optie standaard in als een Web Policy of de malwarescan wordt geselecteerd. Details staan in QUIC en HTTP/3 blokkeren.
Scan HTTP and decrypted HTTPS controleert HTTP en reeds ontsleuteld HTTPS op malware, maar schakelt geen ontsleuteling in. In de DPI-modus is hiervoor onder Rules and policies > SSL/TLS inspection rules een passende SSL/TLS inspection rule nodig; in de webproxymodus gebruikt u Decrypt HTTPS during web proxy filtering. Controleer vóór de uitrol welk verwerkingspad daadwerkelijk wordt gebruikt en of de clients de Decryption-CA vertrouwen.
Use Zero-day protection vereist Scan HTTP and decrypted HTTPS en verstuurt gedownloade HTTP-/HTTPS-bestanden voor aanvullende analyse op onbekende of nog niet gepubliceerde bedreigingen. De functie vereist Zero-Day Protection en kan afhankelijk van het bestandstype en het beleid vertraging veroorzaken; ze schakelt de HTTPS-ontsleuteling niet zelf in.
Scan FTP for malware is alleen nodig als de regel FTP toestaat. Bij legacysystemen moet de scan afzonderlijk worden getest.
Use web proxy instead of DPI engine beperkt proxyfiltering tot de gebruikelijke poorten 80 en 443. De Web Proxy is onder andere nodig voor SafeSearch, YouTube Restrictions, Google Workspace Domain Restrictions, Pharming Protection, Web Cache of Parent Proxy. In de DPI-modus gelden SSL/TLS inspection rules voor HTTP en TLS op alle poorten.
Een upstream proxy op Sophos Firewall configureren beschrijft de extra regel- en NAT-keten voor een parent proxy. Een proxy in WAN heeft een ander pad nodig dan een proxy in LAN of DMZ.
Een expliciet geconfigureerde Direct Web Proxy-client gebruikt de listener daarentegen ook zonder deze optie. Direct Web Proxy met een PAC-bestand instellen legt de volledige configuratie met poort, Device Access, PAC-bestand, regel en tests uit.
Decrypt HTTPS during web proxy filtering hoort bij de Web Proxy-modus. In de DPI-modus wordt decryptie geregeld via SSL/TLS inspection rules. Web Exceptions kunnen Decryption, Malware Scan, Zero-Day Protection en Policy Checks overslaan en moeten daarom strikt worden beperkt en regelmatig worden gecontroleerd.
Ook wanneer Use web proxy instead of DPI engine is ingeschakeld, blijft de DPI-engine HTTP en SSL/TLS op andere poorten filteren; de schakelaar betreft de proxy voor 80/443, niet al het verkeer. Web-Proxy-Filtering op een bridge zonder IP-adres wordt in de help beschreven als een situatie waarin verkeer wordt gedropt en mag niet zonder controle worden geactiveerd. Decrypt HTTPS during web proxy filtering ontsleutelt ook in de Direct-Proxy-modus die expliciet op de client is geconfigureerd. In de DPI-modus worden Web Policies, inclusief Web Exceptions, alleen toegepast als er een Web Policy is ingesteld, Malware-/Content-Scanning actief is of ATP actief is. Deze voorwaarden moeten worden onderscheiden van de URL-gebaseerde Micro-App-detectie die onder Application Control, IPS en Traffic Shaping wordt toegelicht.
Alleen bepaalde doelen via de Web Proxy verwerken
Als SafeSearch, YouTube-beperkingen of Google-Workspace-aanmeldingen tot bepaalde domeinen moeten worden beperkt, terwijl ander verkeer DPI-ontsleuteling gebruikt, maakt u een aparte, hoger geplaatste regel aan. Controleer vooraf de Web-Protection-licentie, de juiste globale webinstellingen, het vertrouwen van clients in de Decryption-CA en de gewenste Web Policy. FQDN-groepen bepalen de doelen; ze configureren niet zelf de toegestane accountdomeinen of filteracties.
- Kies onder Rules and policies > Firewall rules IPv4 of IPv6, open Add firewall rule > New firewall rule en stel naam en positie in. Kies Action
Accept, de daadwerkelijk benodigde bronzone en het goedgekeurde clientnetwerk. De bronhandleiding gebruikt daarAny; deze brede bron is geen vereiste voor productie. - Stel Destination zones
WAN, Destination networks met de opgegeven groepen SafeSearch enforcement, YouTube restrictions enforcement en Google app enforcement, en ServicesHTTP,HTTPSin. Selecteer alleen de groepen die nodig zijn voor het gewenste gebruiksscenario. - Activeer Scan HTTP and decrypted HTTPS, Block QUIC protocol, Use web proxy instead of DPI engine en Decrypt HTTPS during web proxy filtering. De daadwerkelijke Web Policy moet bij de gewenste beperking passen. Activeer Log firewall traffic voor de pilot en sla op met Save.
- Plaats de regel boven de DPI-regels. Controleer met nieuwe verbindingen de gewenste SafeSearch-/YouTube-/accountbeperking, Rule ID en Web-/TLS-logs; test ook een ander doel dat nog steeds de bedoelde DPI-regel en SSL/TLS inspection rule moet matchen.
Controleer bij het uitblijven van de beperking de regelpositie, FQDN-toewijzing, Web Policy en QUIC; controleer bij certificaatfouten het CA-vertrouwen en de Decryption-configuratie. Schakel bij onverwacht gedrag de nieuwe proxyregel uit of herstel de vorige waarden en positie, en controleer daarna het oorspronkelijke DPI-pad opnieuw. Schakel TLS-beveiliging of certificaatcontrole niet zonder onderscheid uit.
Synchronized Security Heartbeat
Heartbeat-regels vereisen:
- een firewall die in hetzelfde Sophos Fusion-account is geregistreerd en waarop Security Heartbeat is ingeschakeld;
- een beheerd Sophos Endpoint met een trial- of volledige licentie;
- Network Protection op de firewall.
Om ontbrekende heartbeats te herkennen, moeten de betreffende zones worden geselecteerd onder System > Sophos Fusion > Optional configurations > Missing heartbeat zones.
Met Minimum source HB permitted en Minimum destination HB permitted wordt een minimale gezondheidsstatus vereist. Destination Heartbeat is alleen geschikt voor interne doelen, niet voor de WAN-zone.
Voor beide drempels geldt: Green laat alleen Green toe; Yellow laat Green of Yellow toe; No restriction laat ook Red en apparaten zonder Heartbeat toe. Controleer daarnaast de afzonderlijke blokkeeropties voor ontbrekende Heartbeats. De missing-heartbeat-handleiding onderscheidt verloren van nooit verzonden Heartbeats; Synchronized User ID behandelt afmelden na verlies of slaapstand/ontwaken en controle van een nieuwe aanmelding.
De opties Block clients with no heartbeat en Block request to destination with no heartbeat behandelen apparaten zonder heartbeat. Een apparaat dat nog nooit een heartbeat heeft verstuurd, blijft standaard toegestaan en wordt pas geblokkeerd als beide opties actief zijn. Dit moet bewust worden getest met apparaten zonder Sophos Endpoint.
Een Web Exception die Policy checks overslaat, kan webrequests ondanks Block clients with no heartbeat toestaan. De praktische controleprocedure staat in Waarschuwingen over ontbrekende Security Heartbeat analyseren.
Application Control, IPS en Traffic Shaping
Identify and control applications (App control) koppelt een Application Filter Policy. Application Control vereist Web Protection. Voor URL-gebaseerde Micro Apps in versleuteld verkeer, zoals bestandsuploads en -downloads binnen Dropbox of Gmail, is een passende ontsleutelende SSL/TLS inspection rule vereist. Filters, logs en False Positives worden toegelicht in Application Control configureren.
Malware- en contentscanning gebruikt Web > General settings. Webproxyfiltering selecteren vereist eerst een Web Policy of Scan HTTP and decrypted HTTPS. Een Application Filter Policy voor URL-gebaseerde Micro Apps blijft gelden in het ontsleutelende DPI-pad met Web policy None, ook wanneer zowel malwarescanning als ATP is uitgeschakeld. Dit heft de eigen activeringsvoorwaarden van Web Exceptions in DPI niet op. De detailhandleidingen behandelen proxy op een bridge zonder IP en HTTPS-ontsleuteling met Direct Web Proxy.
Apply application-based traffic shaping policy gebruikt de bandbreedtepolicy die onder Applications > Traffic shaping default aan een toepassing of categorie is toegewezen. Application Objects zijn daarentegen bedoeld voor SD-WAN-routes. Een via Shape traffic geselecteerde Rules Policy past traffic shaping toe op het volledige verkeer van de firewallregel. De huidige helptekst bij het regelformulier beschrijft de prioriteit tussen een Application Policy en een Rules Policy niet. Gebruik voor een reproduceerbaar ontwerp per gebruiksscenario slechts één variant en test een noodzakelijke combinatie op de gebruikte SFOS-build. Als Match known users is ingeschakeld, geldt daarentegen de Traffic Shaping Policy van de gebruiker; zonder gebruikerspolicy wordt de policy van de groep toegepast.
Detect and prevent exploits (IPS) koppelt een IPS Policy. IPS vereist Network Protection of een geldige triallicentie en moet onder Intrusion prevention > IPS policies globaal zijn ingeschakeld. Client-, server-, webserver- en VoIP-verkeer vereisen verschillende, geteste policies. De veilige uitrol staat in IPS configureren en testen.
Shape traffic wijst aan de volledige regel een Traffic Shaping Policy toe, bijvoorbeeld voor VoIP, meetings, back-ups of gasten. Garanties en limieten moeten bij de beschikbare WAN-bandbreedte passen. Meer informatie: Application Traffic Shaping configureren.
DSCP marking markeert alleen uitgaande IPv4- en IPv6-pakketten die met deze regel overeenkomen. Een DSCP-markering die al op binnenkomend verkeer staat, wordt daarbij overschreven. Antwoordpakketten en door het systeem gegenereerd verkeer worden niet door de firewallregel gemarkeerd. Alleen de markering geeft geen prioriteit of classificatie; alle betrokken switches, routers en WAN-apparaten moeten de gekozen DSCP-waarden consistent verwerken.
Een afgebakende QoS-test gebruikt een gedefinieerde client, een goedgekeurd testdoel en ICMP met AF31 = 26. Bevestig de regelmatch en controleer de markering met Packet Capture bij WAN-egress en het antwoord afzonderlijk. CS0 = 0 is het antwoord in het gedocumenteerde voorbeeld, geen garantie voor willekeurige markeringen van de tegenpartij. Maak geen brede Any-toestemming; verwijder de testregel daarna. Een Sophos Firewall-regel testen legt de capture uit.
De DSCP-selectie moet passen bij het QoS-ontwerp van het volledige traject: EF beschrijft Expedited Forwarding voor geringe vertraging en weinig pakketverlies bij realtimediensten; AF beschrijft Assured Forwarding met het verwerpen van pakketten bij overbelasting; CS dient voor compatibiliteit met IP-Precedence. Dit zijn klasseconcepten, geen dienstkwaliteit die alleen door de markering wordt gegarandeerd. De gedocumenteerde waarden zijn:
| Decimaal | DSCP | Classificatie |
|---|---|---|
| 0 | Default / CS0 | Best Effort |
| 8 | CS1 | Klasse 1 |
| 10 | AF11 | Klasse 1, Gold |
| 12 | AF12 | Klasse 1, Silver |
| 14 | AF13 | Klasse 1, Bronze |
| 16 | CS2 | Klasse 2 |
| 18 | AF21 | Klasse 2, Gold |
| 20 | AF22 | Klasse 2, Silver |
| 22 | AF23 | Klasse 2, Bronze |
| 24 | CS3 | Klasse 3 |
| 26 | AF31 | Klasse 3, Gold |
| 28 | AF32 | Klasse 3, Silver |
| 30 | AF33 | Klasse 3, Bronze |
| 32 | CS4 | Klasse 4 |
| 34 | AF41 | Klasse 4, Gold |
| 36 | AF42 | Klasse 4, Silver |
| 38 | AF43 | Klasse 4, Bronze |
| 40 | CS5 | Klasse 5 |
| 46 | EF | Expedited Forwarding |
| 48 | CS6 | Control |
| 56 | CS7 | Control |
Het oorspronkelijke ICMP-voorbeeld gebruikt 8.8.8.8, Source zone LAN, Destination zone WAN, bron en doel Any en AF31. Voor een eigen controle vervangt u dit door goedgekeurde, specifieke client- en doelobjecten; noch dit openbare adres, noch een brede toestemming is vereist. Noteer vóór de test de vorige DSCP-waarde, herstel deze na de test en controleer met nieuwe pakketten. Als de verwachte prioritering uitblijft, moet u de regelmatch, de daadwerkelijke Egress-markering en de QoS-verwerking door de downstream-apparaten afzonderlijk onderzoeken.
NDR Active threat intelligence
Scan with NDR Active threat intelligence controleert het verkeer met zorgvuldig geselecteerde NDR-signatures. De actie staat vast op Log threats: de functie detecteert en registreert gebeurtenissen, maar blokkeert het verkeer niet.
Vereisten zijn:
- Xstream Protection Bundle;
- globale activering van NDR Active threat intelligence;
- ingeschakelde IPS-logging;
- selectie van de optie in elke relevante firewallregel.
XGS Appliances, virtuele, software- en gangbare cloudimplementaties worden ondersteund, maar XGS 87, 87w, 88 en 88w niet. XDR of MDR en de overdracht naar Sophos Fusion zijn optioneel voor verdere analyse.
Scan email content
Onder Scan email content kunnen IMAP, IMAPS, POP3, POP3S, SMTP en SMTPS worden geselecteerd. De beveiliging vereist Email Protection. Als de standaardpoorten ontbreken onder Services, kunnen ze via Add ports worden toegevoegd.
E-mailverkeer hoort niet verborgen te zijn in een algemene clientinternetregel. Een aparte e-mailregel maakt Source, Destination, protocollen, logging en beveiligingsfuncties duidelijker.
Voor een bestaande SMTP-server die via DNAT is gepubliceerd, verbindt Mail Protection in Legacy mode configureren de inkomende en uitgaande regels met NAT, scanbeleid, TLS en de Legacy-proxylogs.
Voor het ophalen van e-mail is alleen het selectievakje niet genoeg: CA-vertrouwen, globale scanlimieten, een optionele POP-IMAP-policy en de werkelijke regelmatch moeten samen passen. POP3 en IMAP scannen en testen op Sophos Firewall bevat de volledige pilot- en validatieprocedure.
Firewallregels voorbereiden via de XML API
De XML-objecten FirewallRule en FirewallRuleGroup zijn geschikt voor traceerbare regelwijzigingen en groepsbeheer. Ze vervangen noch de planning van de toegang, noch de acceptatietest met nieuwe testverbindingen. Beveiligde toegang, HTTP POST naar APIController, expliciete XML-operations, TLS-controle, opslag van secrets en het beoordelen van de XML-status in plaats van HTTP-succes worden toegelicht in Toegang tot de XML API beveiligen. Eerst moet vanaf de beoogde automatiseringshost een ongevaarlijke leesquery werken met een account met strikt beperkte rechten.
Regeltype, bovenliggende structuur en volgorde behouden
In de SFOS-22/23-referentie zijn Name, Position en PolicyType verplichte velden voor Add/Edit. Name is een UTF-8-string van maximaal 60 tekens zonder komma. Onder FirewallRule selecteert PolicyType met Network het blok NetworkPolicy, of met User het blok UserPolicy. Meng deze takken niet en verstuur ze niet allebei zonder controle. HTTPBased en HTTPBasedPolicy horen bij de WAF-configuratie, de authenticatiekoppeling bij WAF-authenticatie. Acties voor WAF-paden zijn geen numerieke vertaling van netwerkacties.
IPFamily staat IPv4 of IPv6 toe; de tabel noemt IPv4 als standaardwaarde. Status staat Enable of Disable toe, maar noemt ON als standaardwaarde. Zet voor voorbereide regels de status bewust op Disable en controleer de opgeslagen protocolfamilie, in plaats van standaardwaarden uit de documentatie als veilige payloadwaarden over te nemen. Volgens de parametertabel staat Position de waarden Bottom, Top, After of Before toe; het voorbeeld schrijft deze waarden in kleine letters. Bevestig daarom de schrijfwijze en de volledige operation in API help van de geïnstalleerde build. After/Name en Before/Name verwijzen naar de bestaande ankerregel; de referentie beperkt deze tags tot Set-requests. Section maakt onderscheid tussen Central_TOP, Local en Central_Bottom: verduidelijk het eigenaarschap en de beheerroute vóór een lokale schrijfpoging en omzeil een centrale beperking niet via een andere sectie.
In het gekozen policyblok blijven bron en bestemming gescheiden: SourceZones/Zone, SourceNetworks/Network, DestinationZones/Zone, DestinationNetworks/Network en Services/Service bevatten herhaalbare verwijzingen. Schedule verwijst naar een bestaand tijdschema. De tabellen beperken netwerk- en serviceverwijzingen tot 60 tekens; ze documenteren geen gezamenlijk maximumaantal voor alle criteria. Dezelfde bovenliggende elementen kunnen onder Exclusions staan en betekenen daar uitzonderingen op deze regel, geen aanvullende toestemmingen. Lees vóór het schrijven de daadwerkelijk aanwezige zones, hosts, Services en tijdschema’s uit en controleer de beoogde match, inclusief de daaropvolgende regels.
Bij UserPolicy voegen MatchIdentity, ShowCaptivePortal en Identity/Member de gebruikerscontext toe. Voor Member zijn meerdere gebruikers-/groepsverwijzingen van maximaal 256 tekens gedocumenteerd. De identiteitstoewijzing en webauthenticatie moeten afzonderlijk werken. DataAccounting is alleen beschreven bij ingeschakelde identiteitsmatching en sluit gebruikersverkeer uit van de registratie van dataverbruik; het authenticeert niet. Hier spreken het voorbeeld en de tabel elkaar tegen: het voorbeeld toont Include/Exclude, de tabel Enable/Disable. Ook WebCategoryBaseQoSPolicy en ApplicationBaseQoSPolicy tonen in het voorbeeld Apply/Revoke, terwijl de tabel een string beschrijft. Vertaal dergelijke waarden niet automatisch en behandel ze niet als onderling uitwisselbaar. Als de concrete waarde voor het object en de build onduidelijk blijft, stop dan het schrijfrequest en vraag Sophos om verduidelijking.
Action in de Network-/User-tak staat Accept, Drop of Reject toe; de tabel noemt Drop als standaardwaarde. Een expliciete actie blijft noodzakelijk, en het hierboven toegelichte conflict over de HTTP-/HTTPS-verwerking van Drop geldt ook voor API-wijzigingen. LogTraffic staat Enable/Disable toe, met de gedocumenteerde standaardwaarde Disable; kies logging voor de acceptatietest bewust. SkipLocalDestined betreft verkeer naar het IP-adres van de appliance en is geen vervanging voor Device Access. Policyverwijzingen zoals WebFilter, ApplicationControl, IntrusionPrevention en TrafficShapingPolicy moeten passen bij de eerder geplande beveiliging. Scanning, Proxy, Decryption, Zero-Day en Heartbeat blijven verschillende controles met de hierboven toegelichte voorwaarden. Met name standaardwaarden zoals OFF, NULL of NoRestriction spreken de opgegeven invoerwaarden deels tegen; noch deze waarden, noch lege voorbeeldelementen tonen aan wat weglaten, leegmaken of bijwerken in de concrete build doet.
Bij het overnemen van bestaande beveiligingsopties moet het waardedomein per veld worden gecontroleerd: ProxyMode vermeldt naast Enable/Disable ook true/false; NDRActiveThreatIntelligence vermeldt alleen true/false. De drempels MinimumSourceHBPermitted en MinimumDestinationHBPermitted staan GREEN, YELLOW en No Restriction toe, terwijl de kolom met standaardwaarden NoRestriction vermeldt. Dit zijn andere invoerwaarden dan die van de afzonderlijke Heartbeat-schakelaars, geen automatische vertaling van de GUI-aanduidingen. De gebruikersgebonden selectors WebFilterInternetScheme en ApplicationControlInternetScheme vermelden Enable/Disable, maar als standaardwaarde 0; verwar ze niet met een policynaam. De XML-commentaren koppelen WebCategoryBaseQoSPolicy aan een geselecteerd WebFilter en ApplicationBaseQoSPolicy aan een geselecteerd Application Filter. Bij Traffic Shaping vermeldt de tabel TrafficShappingPolicy/TrafficShapingPolicy, maar het XML-voorbeeld TrafficShapingPolicy: leid hieruit niet af dat de tags onderling uitwisselbaar zijn of dat beide tags worden geaccepteerd. DSCPMarking is gedocumenteerd als string; de serialisatie van de GUI-waarde moet bij de build passen. Vergelijk elke betrokken beveiligingsoptie vóór en na de wijziging; normaliseer onbekende invoerwaarden niet en laat geen beveiligingsoptie stilzwijgend verloren gaan.
Groepslidmaatschap is geen beveiligingsbeslissing
FirewallRuleGroup bundelt bestaande regels via SecurityPolicyList/SecurityPolicy. SourceZones/Zone en DestinationZones/Zone zijn afzonderlijke bovenliggende elementen voor de groepsindeling, geen nieuwe matchcriteria voor de afzonderlijke regels. Het met een kleine letter geschreven Policytype van de groep verschilt van het PolicyType van een regel. De gedocumenteerde groepsselectors zijn User/network rule, Network rule, User rule, WAF rule en Any; leid deze waarden niet af van het regeltype en normaliseer ze niet naar andere schrijfwijzen.
De groepsnaam is verplicht, zonder komma, in UTF-8 en met maximaal 150 tekens; Description is optioneel en bevat maximaal 255 tekens. Voor SecurityPolicy noemt de referentie maximaal 60 tekens per regelnaam, geen komma en maximaal 200 waarden. Dit is een gedocumenteerde limiet voor het lidmaatschap, geen algemene capaciteitsgarantie. Lees voor een groep Internet Access eerst de bestaande regelnamen uit, selecteer alleen de goedgekeurde leden en wijs bron en bestemming afzonderlijk toe. Het voorbeeld van de fabrikant met dubbele punten en een kommagescheiden selectie van alle typen is geen uitvoerbare payload.
Leg vóór een groepsupdate het lidmaatschap, de regelposities en de status vast. Vergelijk daarna dezelfde regels opnieuw in WebAdmin en via een goedgekeurde leesquery. De beschrijving «Add/Remove» bij SecurityPolicy legt geen veilige incrementele lijstwijziging of vervangingssemantiek vast. Schrijf niet als onduidelijk is hoe weggelaten of lege lijsten worden verwerkt. Volgens de GUI-help kan een groep niet leeg bestaan; het verwijderen van de laatste regel kan ook de groep verwijderen. Groepering biedt overzicht, maar geen isolatie of voorrang: de matchcriteria en de daadwerkelijke volgorde van elke regel blijven doorslaggevend.
Antwoorden per operation onderscheiden en de toestand uitlezen
De volgende koppelingen komen overeen in de SFOS-22/23-referenties. De Message.*-aanduidingen blijven onopgeloste documentatiesymbolen, geen gegarandeerde runtimemeldingen, vertalingen of eenduidige oorzaken. Dezelfde code kan per operation iets anders aanduiden. Het gaat hier nadrukkelijk om XML-statuscodes, niet om HTTP-statuscodes.
Voor het aanmaken en bewerken van Network-/User-regels zijn deze verschillen relevant:
Add firewall rule—200—Message.FWRuleAddSuccess;Edit firewall rule—200—Message.FWRuleEditSuccess.Edit firewall rule—202—Message.FirewallRuleUpdateWithRename: controleer de oude en nieuwe naam, de verwijzingen en het opgeslagen regeltype; ga niet zonder meer uit van volledig succes.Add firewall rule—500—Message.FWRuleAddFail;Edit firewall rule—500—Message.FWRuleEditFail.Add firewall rule—502—Message.FWRuleRecordExists;Edit firewall rule—502—Message.FWRuleUpdateRecordExist: vergelijk de bestaande en gewenste regel aan de hand van de uitgelezen toestand; overschrijf niet automatisch.Add firewall rule—541—Message.VHIPRangeConflict;Edit firewall rule—541—Message.FWRuleFailMaxUser. Leid hieruit geen uniforme foutoorzaak of numerieke gebruikerslimiet af.Add firewall rule—551—Message.CannotSelectDestHBIfWANSelected;Edit firewall rule—551—Message.CannotSelectDestHBIfWANSelected: controleer de bestemmingszones en de Destination Heartbeat-configuratie samen.Edit firewall rule—552—Message.CannotImportDiffPolicytypeWithSameName: vergelijk de bestaande naam en het regeltype; probeer dit niet op goed geluk te omzeilen door de naam of het type te wijzigen.Add firewall rule—596—Message.CMLOCALOperationrestriction;Edit firewall rule—596—Message.CMLOCALOperationrestriction: verduidelijk wie verantwoordelijk is voor het beheer en welke wijzigingsroute is goedgekeurd.
De gezamenlijk vermelde WAF-specifieke antwoorden horen bij de WAF-handleiding; pas de bijbehorende conflicten rond poorten, redirects en Protected Servers niet toe op Network-/User-regels.
Leg ook voor groepen de operation vast: Add firewall rule group — 200 — Message.FWGroupAddSuccess, 500 — Message.FWGroupAddFail, 502 — Message.FWGroupRecordExists; Edit firewall rule group — 200 — Message.FWGroupAddSuccess, 500 — Message.FWGroupAddFail, 502 — Message.FWGroupRecordExists. De Edit-referentie gebruikt daadwerkelijk dezelfde Add-symbolen. Lees vóór een nieuwe poging de opgeslagen groepsnaam, het lidmaatschap en beide zonelijsten uit; leid uit de symboolnamen niet af dat Edit een aanmaakoperation uitvoert.
Bij verwijderen geldt Delete firewall rule — 200 — Message.FWDelSuccess, 500 — Message.FWRuleDeleteFail, 596 — Message.CMLOCALOperationrestriction. De Delete-tabel markeert Name als optioneel en beschrijft het tegenstrijdig als anker voor Before/After. Leid hieruit geen algemene verwijdering zonder naam af. Controleer vóór Remove het exacte doel, de afhankelijkheden, het groepslidmaatschap, Linked NAT, de beheerverantwoordelijkheid en de bevestigde payload in API help. Gecontroleerd uitschakelen met een observatievenster blijft bij onduidelijke oude regels de veiligere eerste stap.
Lees na elk antwoord, en ook na een time-out of verbroken verbinding, vóór een Retry eerst de daadwerkelijk opgeslagen toestand uit: naam, type, status, protocolfamilie, positie, criteria, Exclusions, beveiligingsverwijzingen en groepslidmaatschap moeten overeenkomen met de goedgekeurde gewenste toestand. Controleer bij Remove bovendien of precies de doelregel ontbreekt en of benodigde regels en NAT ongewijzigd aanwezig zijn. Een onbekend resultaat kan al een wijziging bevatten. Herhaal niet blind, voer geen automatische Upsert uit en breid niet uit naar Any; stop bij afwijkingen, bewaar het opgeschoonde antwoord en de Audit Trail en gebruik het bevestigde terugvalpad. Pas daarna volgen de hieronder beschreven nieuwe toegestane en bewust niet-toegestane testflows.
De regel testen en beheren
Acceptatietest na het opslaan
Na de configuratie wordt de regel met Save opgeslagen. De regel is pas klaar wanneer de gedefinieerde testcase de verwachte resultaten oplevert:
Voer per test maar één wijziging uit, zodat oorzaak en gevolg aan elkaar kunnen worden gekoppeld.
- Regelpositie en Rule group controleren.
- Log firewall traffic en de doelen onder System services > Log settings controleren.
- Met één gedefinieerde client, doel en Service precies één testverbinding opzetten.
- Firewall Rule ID, Rule name, gebruiker en Action in de Log Viewer controleren.
- NAT Rule ID en vertaalde adressen controleren.
- DNS en routing afzonderlijk verifiëren.
- Web Policy, Application Control, IPS en TLS Inspection aan de hand van de verwachte Action controleren.
- Letten op onverwachte Drops, SSL/TLS-fouten of prestatieproblemen.
- De testregel verwijderen of beperken tot de productieobjecten.
Policy Tester simuleert de regelselectie, maar genereert geen echte pakketstroom en bevestigt noch de routing noch het retourpad. Daarom is er voor Policy Test, Log Viewer en Packet Capture de volledige procedure Sophos Firewall-regel testen.
Nieuwe regel, bestaande regel of uitschakelen
Een bestaande regel kan worden uitgebreid als Source, Destination, doel, Owner en beveiligingsbehoefte gelijk blijven. Een eigen regel is beter als logging, vervaldatum, Security Features, verantwoordelijken of reviewcyclus afwijken.
Tijdelijke supporttoegang, servers, gasten, VoIP, IoT en management mogen niet verdwijnen in een algemene clientregel. Bij onduidelijke oude regels is gecontroleerd uitschakelen meestal veiliger dan onmiddellijk verwijderen:
- Doel, Owner en afhankelijkheden bepalen.
- Logging en testvenster vastleggen.
- Betrokken teams informeren.
- Regel uitschakelen en gedefinieerde tests uitvoeren.
- Pas na een traceerbare observatie verwijderen.
Een zelden gebruikte noodregel kan belangrijk zijn. Omgekeerd is een vaak gebruikte brede regel niet automatisch veilig.
Een regelwijziging terugdraaien
Noteer vóór een wijziging de huidige positie en alle betrokken velden of exporteer een reproduceerbare configuratiestatus. Een bestaande regel mag niet voor een ander doel worden omgebouwd: een nieuwe, aanvankelijk uitgeschakelde regel biedt een duidelijker terugvalpad en laat de bestaande toegang ongewijzigd.
Als de acceptatietest mislukt, schakelt u de nieuwe regel uit of herstelt u bij een bewerkte regel de vorige waarden en de eerdere positie. Genereer daarna zowel de toegestane als een bewust niet-toegestane testflow opnieuw en controleer de verwachte Firewall Rule ID in Log Viewer. Bij een wijziging aan het managementpad moet tijdens het volledige proces een onafhankelijke beheerstoegang behouden blijven.
Datateller, review en wijzigingsregistratie
Reset data transfer count reset de hoeveelheid overgedragen data van een regel. Dit is geen sessie- of hitcounter. In de SFOS 22-help documenteert Sophos Unused op twee plaatsen verschillend: de helptekst bij de regeltabel noemt 24 uur zonder passend verkeer, terwijl de Control Center-widget Active firewall rules 12 uur en een dagelijkse controle vermeldt. De status is daarom geen betrouwbaar criterium om een regel te verwijderen. New en Changed blijven elk 24 uur vanaf het aanmaken of wijzigen staan, en een regel kan meerdere statussen tegelijk hebben. In de SFOS 23-help noemen regeltabel en widget beide 12 uur voor Unused.
De tijdvensters kunnen elkaar overlappen: een regel die om 10:00 is aangemaakt, blijft tot 10:00 de volgende dag New. Een wijziging om 11:00 leidt tot de status Changed tot 11:00 de volgende dag; tussen 11:00 en de volgende 10:00 heeft de regel beide statussen. Een Unused-status die bij de dagelijkse controle om 12:00 wordt vastgesteld, blijft bestaan tot de volgende controle. Als de regel om 13:00 wordt uitgeschakeld, kan deze tot 13:00 de volgende dag zowel Changed als Disabled zijn en daarna alleen Disabled. Deze documentatievoorbeelden vervangen noch de controle van het daadwerkelijke gebruik, noch een beslissing om te verwijderen. Documenteer vóór Reset data transfer count de huidige waarde: het resetten herstelt geen eerdere tellerstand en wijzigt geen regeltoestemming.
Active firewall rules toont regels per type en status, evenals het bijbehorende verkeer in bytes over de afgelopen 24 uur. De tegel maakt onderscheid tussen WAF (Webserver Protection), User (met gebruikers of groepen) en Network (zonder deze criteria). Scanned geeft het totale aantal regels in het diagram aan, niet het aantal regels dat op malware is gescand. Disabled betekent geconfigureerd, maar uitgeschakeld; een uitgeschakelde regel kan tegelijkertijd Changed zijn. Door de muisaanwijzer erboven te houden, kunt u het datavolume bekijken; een klik op het aantal of de status opent de regeltabel met het bijbehorende filter.
De Control Center-widget is voor alle beheerders zichtbaar, ongeacht hun rechten. De zichtbaarheid ervan bewijst daarom geen schrijfrecht op de eigenlijke regelpagina. Deze aanwijzingen moeten samen met logs, regelbeschrijving en usecase worden beoordeeld. Voor de evaluatie van de overgedragen data kan ook Reports > Dashboards > Traffic dashboard > Allowed policies worden gebruikt. Als een verwachte regel in de tabel ontbreekt, moet eerst het actieve filter worden gereset; de SFOS 22-help beperkt bovendien groepsacties in een gefilterde weergave.
Regelmatige reviews controleren ten minste:
- Source, Destination en Services;
- resterende
Any-objecten; - Owner, ticket en vervaldatum;
- logging en daadwerkelijk gebruik;
- NAT, Web Policy, IPS, TLS Inspection en andere beveiligingsfuncties;
- uitgeschakelde, tijdelijke en automatisch aangemaakte regels.
Vóór grote wijzigingen moet een back-up beschikbaar zijn. Audit Trail Logs en Config Studio tonen configuratiewijzigingen; bij door Sophos Fusion beheerde groepen bevestigt de Firewall Management Task Queue of de wijziging op de juiste appliance is aangekomen. De Firewall Health Check vult de regelmatige beveiligingsreview aan.
Typische fouten
- De verwachte regel wordt niet toegepast of Rule ID
#0verschijnt: Controleer de volgorde, IPv4/IPv6 en alle criteria voor Source, Destination, Service, gebruikers en Exclusions. - De Firewall Rule ID klopt, maar de NAT Rule ID of het pakketpad niet: Controleer de NAT-volgorde, routing, SD-WAN en het retourpad.
- De regel wordt toegepast, maar de beveiliging werkt niet of de toepassing loopt vast: Controleer afzonderlijk licentie, globale activering, logging, Web Policy, QUIC, TLS Inspection, IPS en Traffic Shaping Policy.
Als Rule ID, NAT ID of het pakketpad onverwacht zijn, helpt Sophos Firewall-regel wordt niet toegepast bij een gestructureerde oorzaakanalyse.