
Sophos Firewall TLS-inspectie correct implementeren
Met TLS Inspection beëindigt Sophos Firewall de versleutelde verbinding van de client en brengt een tweede verbinding met de doelserver tot stand. Daartussen kan de firewall de onversleutelde inhoud inspecteren. De firewall ondertekent een oorspronkelijk vertrouwd servercertificaat voor de client opnieuw met zijn eigen CA (Certificate Authority). Als de client deze CA niet vertrouwt, wordt er een certificaatwaarschuwing weergegeven of wordt de verbinding verbroken.
Dit maakt het mogelijk om ontsleutelde inhoud te inspecteren, zoals malware- en inhoudsscans. Zonder ontsleuteling kunnen de beveiligingsfuncties, afhankelijk van de module, beperkt zijn tot informatie zoals het IP-adres, domein, SNI, certificaat of protocolmetagegevens. Dat rechtvaardigt geen brede initiële inzet: certificate pinning, privacy, applicatiecompatibiliteit en de extra belasting van de firewall moeten vóór de uitrol worden aangepakt.
De veilige korte versie is: bepaal of u het DPI- of Web Proxy-pad wilt gebruiken, distribueer de opnieuw ondertekenende CA naar een kleine groep, documenteer de huidige status, maak een ontsleutelingsregel met een beperkt bereik, voer één positieve en één negatieve test uit en breid pas daarna het bereik uit.
Beslissingen vóór de pilot
Licentie, CA en verantwoordelijkheid
SSL/TLS-inspectieregels en URL-groepen die daarin worden gebruikt, worden afgedwongen met de Base License. Web Protection is geen algemene vereiste voor TLS-inspectie. Dit is vereist wanneer webcategorieën worden gebruikt als regelcriteria of wanneer de overeenkomstige Web Protection-functies nodig zijn. Malware-, Zero-Day- en andere inspecties vereisen elk het betreffende abonnement. Welke Sophos Firewall-bundels zijn beschikbaar? en Inzicht in de basislicentie van Sophos Firewall leggen de verschillen uit.
Verduidelijk het volgende voordat u de eerste regel maakt:
- Documenteer de gebruikte SFOS-versie, de beschikbare licentie en het beoogde inspectiepad.
- Definieer een beheerde pilotgroep en een duidelijk tijdvenster. In het onderstaande voorbeeld wordt client
10.20.30.50van testnetwerk10.20.30.0/24gebruikt; vervang deze waarden door uw eigen objecten. - Goedkeuring verkrijgen van de verantwoordelijke privacy-stakeholders voor de reikwijdte, logging, retentie en gebruikersmelding.
- Maak een back-up van de exacte beginstatus van de firewallregel, TLS-regels, ontsleutelingsprofiel, CA en eventuele algemene instellingen. Leg het volledige matchingpad vóór de pilot vast, de regel die na het uitschakelen van de pilot zal overeenkomen (inclusief eventuele lagere, bredere Decrypt-regels) en elke wijziging aan firewallregels, DPI/proxy-modus, webbeleid en algemene instellingen die uitsluitend voor de pilot wordt aangebracht. Definieer vóór activering de exacte, geautoriseerde herstelstappen.
- Leg de eigenaar, de afbreekcriteria, het uitzonderingsproces en het terugdraaipad vast.
De opnieuw ondertekenende CA moet zich in de truststore van de betrokken besturingssystemen of browsers bevinden. U kunt ook een ondergeschikte ondernemings-CA gebruiken. Hiervoor is geen publiek vertrouwde CA beschikbaar, omdat de firewall certificaten voor domeinen van derden opnieuw ondertekent. Bij een externe CA moeten zowel de root- als de ondergeschikte CA worden geïmporteerd; als de ondertekenende CA een EKU-sectie bevat, moet deze TLS Web Server Authentication toestaan. Installeer het Sophos Firewall CA-certificaat voor HTTPS-scannen beschrijft de distributie, terwijl Een ondergeschikte CA instellen voor Sophos Firewall TLS-inspectie de enterprise CA-methode omvat.
⚠️ Begin niet met alle gebruikers. Apparaten zonder beheerbare truststore, BYOD en applicaties die gebruik maken van certificate pinning moeten in eerste instantie in een aparte scope blijven. Een uitzondering herstelt de verbinding, maar sluit de inhoud uit van ontsleuteling.
Houd DPI en Web Proxy gescheiden
SFOS gebruikt standaard de DPI engine. Op dit pad verwerkt de firewall eerst de firewallregel en vervolgens de SSL/TLS-inspectieregels. De inspectieregel staat zelf geen verkeer toe: zelfs Services: Any betekent alleen dat TLS-verkeer dat al is toegestaan door de firewallregel op elke TCP-poort in aanmerking komt voor deze inspectieregel.
Voor het DPI-pad opent u Rules and policies > Firewall rules, bewerkt u de relevante LAN-naar-WAN-regel en controleert u onder Security features > Web filtering:
- Laat Use web proxy instead of DPI engine uitgeschakeld.
- Selecteer alleen een webbeleid als de geplande bescherming dit vereist; het is geen voorwaarde voor de ontsleutelingsregel.
- Scan HTTP and decrypted HTTPS maakt scannen op malware mogelijk voor HTTP en HTTPS die al zijn ontsleuteld. De optie schakelt zelf geen HTTPS-ontsleuteling in.
In Web Proxy Mode handelt de proxy de HTTPS-ontsleuteling af. Decrypt HTTPS during web proxy filtering is de relevante instelling op het proxypad. DPI-regels onder Rules and policies > SSL/TLS inspection rules zijn niet van toepassing op verbindingen die zijn ontsleuteld door de Web Proxy. Met de transparante proxy passeren de poorten 80 en 443 de proxy, terwijl SSL/TLS op andere poorten nog steeds kan worden afgehandeld via het DPI-pad; met de expliciete proxy voert de webproxy ontsleuteling uit.
De CA’s zijn ook gescheiden: DPI gebruikt de CA uit de SSL/TLS-instellingen of het geselecteerde ontsleutelingsprofiel. De webproxy gebruikt de CA van Web > General settings. Wanneer u van modus verandert, controleer dan niet alleen de regels, maar ook de daadwerkelijk gepresenteerde CA. Kies de DPI-engine of webproxy correct legt de verschillen gedetailleerder uit.
Dit uitgaande inspectiepad is niet bedoeld voor webservers die op internet zijn gepubliceerd. Web Server Protection / WAF of een reverse proxy is daar meestal de meest geschikte architectuur. SSL/TLS-inspectieregels zijn van toepassing op uitgaand verkeer, dus alleen interne zones kunnen worden geselecteerd als Source zones. Ze detecteren TLS op elke TCP-poort, maar worden niet afgedwongen via UDP.
Tegenstrijdige documentatie over de richting: De handleiding voor het maken van regels noemt inkomende en uitgaande verbindingen, maar beperkt Source zones verderop expliciet tot interne zones en uitgaand verkeer. De algemene formulering bewijst geen ondersteuning voor inkomende WAN-inspectie. Deze uitrol blijft bij het beschreven interne clientpad; voor inkomende serververbindingen is vóór een wijziging verduidelijking door Sophos Support voor de gebruikte build nodig.
Routing, DNS en toegestaan internetverkeer moeten al werken vóór de ontsleutelingstest. Controleer onder Rules and policies > NAT rules de SNAT-regel die daadwerkelijk matcht; in een gebruikelijk IPv4-internetontwerp kan dat Default SNAT IPv4 met Translated source (SNAT): MASQ zijn. Vervang een werkende regel niet door nog een brede NAT-regel. IPv6 en gerouteerde netwerken vragen een eigen ontwerpbeslissing, niet automatisch MASQ. De pilot-firewallregel vereist Action: Accept en het goedgekeurde bron-, bestemmings- en servicebereik.
Controleer voor de proxy ook HTTPS scanning certificate authority (CA), Block unrecognized SSL protocols en Block invalid certificates onder Web > General settings > HTTPS decryption and scanning. Sta voor Direct Proxy de geconfigureerde listener onder Web > General settings > Web proxy configuration en Administration > Device access > Other services > Web proxy alleen toe voor de benodigde clients of zones. De transparante proxy heeft HTTP/HTTPS-services nodig; Direct Proxy daarnaast de ingestelde listenerpoort. Het al gelinkte DPI/proxy-artikel beschrijft de volledige werkwijze en de bescherming van lokale firewall-webservices.
Verouderd compatibiliteitsvoorbeeld: De bewaarde SFOS 22/23-configuratiehandleiding vraagt om TLS 1.1 in het proxyvoorbeeld, terwijl de profieldocumentatie versies vóór TLS 1.2 onveilig noemt. TLS 1.1 wordt daarom niet als uitrolvereiste overgenomen. Behoud veilige protocolinstellingen; als een oudere applicatie een uitzondering nodig heeft, verduidelijk dan eerst versie, betrokken pad, risico en beperkte scope met de firewallbeheerder. TLS globaal verlagen is geen pilotoplossing.
Beheer QUIC bewust
QUIC, of HTTP/3, maakt gebruik van UDP. Block QUIC protocol in een firewallregel verwerpt uitgaande UDP-pakketten naar de poorten 80 en 443 binnen het bereik van die regel, waardoor clients met een bruikbare TCP-terugvalmogelijkheid doorgaans opnieuw proberen verbinding te maken via TCP; clients zonder die mogelijkheid kunnen hun verbinding verliezen. SFOS selecteert deze optie standaard zodra een webbeleid in de regel is geselecteerd of Scan HTTP and decrypted HTTPS is ingeschakeld. Dit geldt per regel, niet globaal, dus controleer de firewallregel die daadwerkelijk overeenkomt. Deze optie geldt niet voor UDP op andere poorten. Verifieer een daadwerkelijke TCP-verbinding, de werking van de toepassing en de match met het beoogde inspectiepad; alleen het blokkeren van UDP bewijst geen van deze zaken.
Dit webfilter kan QUIC niet scannen. Dat betekent niet dat elke andere firewallcontrole wordt omzeild, maar het verwachte TCP TLS- en webfilterpad is niet van toepassing. Quic en HTTP/3 correct blokkeren op Sophos Firewall toont de regeltest; Een Sophos Firewall Web Protection Policy maken heeft betrekking op de Web Policy.
Selecteer de reikwijdte op basis van doel en risico
Het gebruikelijke startpunt is beheerd gebruikersverkeer van LAN naar WAN. Een afzonderlijk draadloos bedrijfsnetwerk kan volgen als Wi-Fi > WAN. Voor toegang op afstand is VPN > WAN alleen relevant wanneer het internetverkeer van gebruikers daadwerkelijk de firewall via een volledige tunnel passeert. Neem alleen interne verbindingen op van LAN naar een DMZ wanneer inhoudsinspectie daar een duidelijk voordeel heeft en de client de opnieuw ondertekenende CA vertrouwt, terwijl de firewall de oorspronkelijke servercertificaatketen valideert. Op gewone doelservers hoeft deze inspectie-CA niet te worden geïnstalleerd. Beoordeel mutual TLS (mTLS) afzonderlijk op compatibiliteit.
Technische compatibiliteit en toestemming om te ontsleutelen zijn afzonderlijke beslissingen. Portalen voor het bankwezen, de gezondheidszorg en de overheid, wachtwoordbeheerders, identiteitsproviders, updates van besturingssystemen en leveranciers, en spraak-, video- en samenwerkingsdiensten vereisen een functionele en privacybeoordeling voordat ze worden opgenomen. Pinning of een mislukte pilot rechtvaardigen geen algemene uitzondering voor een hele categorie: identificeer eerst de bron, het domein en de applicatie die daadwerkelijk nodig zijn.
Configureer een complete pilot
Voor een pilot die direct getest kan worden, gebruiken we deze voorbeeldwaarden:
- Pilot-client:
10.20.30.50van het gedocumenteerde testnetwerk10.20.30.0/24 - Firewallregel:
LAN to WAN - TLS pilot - SSL/TLS-inspectieregel:
TLS decrypt pilot client - Bronzone:
LAN, Bestemmingszone:WAN - Bestemmingsnetwerken en -services:
Any - Actie: Decrypt
- Ontsleutelingsprofiel: in eerste instantie Block insecure SSL of een daarvan afgeleid pilotprofiel
- Logging: Log connections ingeschakeld voor de pilot
10.20.30.0/24, de host-IP en objectnamen zijn voorbeelden. De productiebron moet smal genoeg zijn om één client ondubbelzinnig te kunnen identificeren. Any voor Destination en Service maakt het gemakkelijker om TLS buiten TCP 443 te observeren tijdens de pilot; het breidt niet uit wat de voorgaande firewallregel toestaat. Als inspectie alleen is toegestaan voor een specifieke bestemmingsgroep, voeg dan een URL-groep of een ander geschikt bestemmingscriterium toe.
Een decryptieprofiel kiezen
Onder Profiles > Decryption profiles zijn drie niet-bewerkbare standaardprofielen beschikbaar:
- Maximum compatibility maximaliseert de compatibiliteit en beperkt de ciphers niet.
- Block insecure SSL blokkeert zwakke ciphers en staat verkeer toe dat niet kan worden ontsleuteld.
- Strict compliance hanteert strenge eisen, waaronder eisen op basis van PCI DSS.
Maximum compatibility kan helpen een problematische client tijdelijk te isoleren, maar de soepele controles maken het ongeschikt als productieacceptatiecriterium. Voor de pilot is Block insecure SSL of een bewust afgeleid profiel het transparantere uitgangspunt. Tolereer oude TLS-versies of RSA-sleutels van minder dan 2048 bits alleen voor een benoemde oudere server en in een beperkte regel.
Afwijzing van verouderde verbindingen bij Decrypt: Met Action: Decrypt wijst Sophos Firewall verbindingen die SSL 2.0 and SSL 3.0, SSL compression of Unrecognized cipher suites gebruiken nog steeds af, zelfs als het profiel daarvoor Allow without decryption selecteert. Een expliciet goedgekeurde, nauw afgebakende uitzondering voor verouderde verbindingen vereist zowel Allow without decryption voor de relevante profielvelden als Action: Don’t decrypt; alleen de toestemming in het profiel is onvoldoende.
Een aangepast profiel kan de algemene SSL/TLS-instellingen overschrijven. De opnieuw ondertekenende CA-opties zijn Use CAs defined in SSL/TLS settings, Re-sign RSA with en Re-sign EC with. Voor verkeer dat niet kan worden ontsleuteld, zijn de opties Use SSL/TLS settings default, Allow without decryption, Drop en Reject. De globale standaardreferentie is niet van toepassing op Unrecognized cipher suites; deze casus dient expliciet in het profiel te worden beoordeeld. Afhankelijk van de instelling gebruiken certificaatfouten, minimale RSA-grootte, TLS-versies en geblokkeerde ciphers Drop, Reject of Reject and notify als hun Block action.
Inspectie maakt een zelfondertekend servercertificaat of een certificaat met een onvolledige keten niet betrouwbaar. In plaats van het haastig uit te sluiten, controleert u eerst de hostnaam, het originele certificaat en de volledige keten.
Bij een zelfondertekend origineel vervangt de firewall de sleutel en ondertekent hij met die sleutel, niet als vertrouwde CA: de client blijft een zelfondertekend certificaat zien. Ontbreekt de volledige keten naar een door de firewall vertrouwde CA, dan wordt een systeemgegenereerd certificaat gebruikt waarvan de CN het probleem uitlegt. Een waarschuwing wijst dus niet automatisch op mislukte CA-distributie.
Maak een aangepast profiel onder Profiles > Decryption profiles > Add, met naam en beschrijving, of kloon een geschikt profiel; sla het op en wijs het toe aan de inspectieregel. RSA- en EC-origineelcertificaten kunnen vaak dezelfde ondertekenende CA gebruiken. Vereist een applicatie een specifiek sleuteltype, selecteer dan de overeenkomstige CA onder Re-sign RSA with of Re-sign EC with. Download iedere werkelijk gebruikte CA met de knop naast de selectie; bij twee verschillende CA’s moeten clients beide vertrouwen.
Beoordeel vóór het opslaan Certificate errors to block, Minimum RSA key size, Minimum SSL/TLS version, Maximum SSL/TLS version en Cipher algorithms to block. TLS onder 1.2 en RSA onder 2048 bits zijn geen veilige standaardinstellingen. Maximum supported staat de hoogste ondersteunde protocolversie toe. Voor de controle Revoked is een geïmporteerde CRL (Certificate Revocation List) nodig; alleen het selecteren van de checkbox bewijst geen werkende intrekkingscontrole. Een Web Exception voor HTTPS decryption kan matchende verbindingen met ongeldige certificaten toestaan en is dus niet alleen een pinningoplossing.
Certificaatfouten omvatten Invalid date, Self-signed, Untrusted user, Revoked, Name mismatch en Invalid for other reasons. Name mismatch vergelijkt de servernaam in Client Hello met de namen in het certificaat. Beoordeel bij geblokkeerde ciphers afzonderlijk de sleuteluitwisseling, authenticatie, bulk-ciphers en hash-algoritmen. SSL-compressie vóór versleuteling heeft bekende kwetsbaarheden; onbekende ciphers kunnen niet worden ontsleuteld.
De globale instellingen staan onder Rules and policies > SSL/TLS inspection rules > SSL/TLS inspection settings. TLS 1.3 decryption biedt Decrypt as 1.3 en Downgrade to TLS 1.2 and decrypt. De tweede optie beïnvloedt alle SSL/TLS-inspectieregels; verlaag TLS niet globaal voor een normale pilot.
When SSL/TLS connections exceed limit bepaalt wat gebeurt bij uitgeputte ontsleutelingscapaciteit: Allow without decryption behoudt de bereikbaarheid maar laat inhoudsinspectie vervallen; Drop verwerpt stilzwijgend en Reject stuurt een reset. Dit is een bewuste afweging tussen beschikbaarheid en bescherming voor de pilot, niet alleen een prestatiewaarde. Reject and notify probeert een HTTPS-blokpagina met de foutreden te tonen, maar garandeert die niet; gegevensoverdracht naar de server wordt verhinderd.
Met TLS 1.3 gedragen certificaatfouten, de minimale RSA-grootte, een globale downgrade en Reject and notify zich alleen zoals gedocumenteerd met Action: Decrypt. Bij Don’t decrypt of Deny wordt in plaats daarvan Reject gebruikt voor deze profielverwerking. Een globale downgrade naar TLS 1.2 brengt een beveiligingsrisico met zich mee en is geen algemene compatibiliteitsoplossing.
Maak de regel en controleer de volgorde ervan
Stel onder Rules and policies > SSL/TLS inspection rules > Add de velden als volgt in:
- Rule name:
TLS decrypt pilot client - Rule position: Top, zodat de pilotregel voorafgaat aan algemene aangepaste ontsleutelingsregels
- Action: Decrypt
- Log connections: ingeschakeld voor pilotbewaking
- Decryption profile: het geselecteerde pilotprofiel
- Source zones:
LAN - Source networks and devices: hostobject voor
10.20.30.50 - Destination zones:
WAN - Destination networks:
Any - Services:
Any - Categories and websites: leeg of beperkt tot het goedgekeurde bestemmingsbereik
Log connections is optioneel en is niet vereist om de regel te laten werken. Toch is het voor een pilot met beperkte tijd nuttig omdat de handshake en het verbreken van de verbinding kunnen worden getraceerd. De bewaring moet voldoen aan het overeengekomen privacy- en operationeel beleid.
De tabel wordt van boven naar beneden geëvalueerd en de verwerking stopt bij de eerste match. Alle geconfigureerde criteria moeten tegelijkertijd overeenkomen. De vaste standaardregel Exclusions by website or category blijft bovenaan staan en kan niet worden voorafgegaan door Rule position: Top te selecteren. Plaats aangepaste Don't decrypt-uitzonderingen er direct onder, gevolgd door specifieke pilotregels en, ten slotte, bredere ontsleutelingsregels.
Gebruikers- en groepscriteria zijn alleen betrouwbaar als SFOS de gebruikerscontext voor de verbinding kent. Als dit niet gegarandeerd is, begin dan met een eenduidig host- of netwerkobject en voeg pas na een aparte matchtest identiteitscriteria toe.
Controleer na Save opnieuw de status en positie van de regel in de tabel. More options biedt bewerken, klonen, invoegen naast een regel en verwijderen; met Rule handle wijzigt u de volgorde. Filters voor Source, Destination en Rule ID helpen bij de vergelijking; Reset filter toont weer de volledige tabel. Action: Deny verhindert het opzetten van de verbinding en is niet hetzelfde als Don’t decrypt. Categories and websites wordt via SNI in de TLS-handshake geïdentificeerd. Nieuwe installaties schakelen SSL/TLS-inspectieregels standaard in, maar de werkelijke status blijft een controlepunt vooraf.
TLS-configuratie via XML API onderscheiden
Bij geautomatiseerde roll-outs zijn de Inspection Rule, de globale DPI-instellingen en de HTTP-/HTTPS-scanningconfiguratie drie verschillende objecten. Een CA-selectie activeert noch de pilotregel, noch scanning in de Firewall Rule. De volgende toewijzingen gelden voor SFOS 22/23. Vóór een schrijfactie worden de expliciete operatie en de volledige payload bevestigd in API help van de geïnstalleerde build. Bronautorisatie, account, TLS-controle, secrets en het onderscheid tussen HTTP-succes en XML-status worden toegelicht in XML API-toegang veilig beperken en antwoorden controleren.
Inspection Rule: identiteit, hiërarchie en volgorde
Het object heet SSLTLSInspectionRule. Het directe veld Name duidt de regel aan; NewName is in het voorbeeld de gewijzigde naam voor een hernoeming, niet de naam van de referentieregel voor een verplaatsing. Voor de regelnaam zijn maximaal 60 tekens, UTF-8 en geen komma gedocumenteerd; Description is beperkt tot 255 tekens. IsDefault is alleen-lezen en wordt niet gebruikt om een eigen pilotregel tot standaardregel te maken.
De matchvelden blijven onder hun respectieve bovenliggende knooppunten staan, ook wanneer de parametertabel dezelfde naam van een onderliggend knooppunt meerdere keren vermeldt:
SourceZones > ZoneenSourceNetworks > Network: interne bronzone en het goedgekeurde pilot-hostobject.DestinationZones > ZoneenDestinationNetworks > Network: doelzone en goedgekeurde doelobjecten.Identity > Members: brongebruikers of groepen, uitsluitend met een gecontroleerde identiteitsmatch.Services > Service: serviceobjecten voor de goedgekeurde scope.Websites > Activity > NameenWebsites > Activity > Type: naam en type van het websitecriterium; het voorbeeld noemtWeb CategoryenURL Group.MoveTo > NameenMoveTo > OrderBy: referentieregel en relatieve positie;OrderBygebruiktBeforeofAfter.
Zone, Network, Service en websiteactiviteiten kunnen meerdere keren voorkomen. Een vlak veld Name of Network zonder het juiste bovenliggende knooppunt beschrijft niet hetzelfde doel. Objectnamen worden overgenomen uit de bestaande configuratie; scope en profiel worden niet vervangen door ontbrekende velden of ongecontroleerde standaardwaarden.
Position gebruikt Top of Bottom en dient alleen bij ADD voor de initiële plaatsing. Als er geen waarde wordt opgegeven, noemt het voorbeeld Bottom; voor UPDATE of APIImport is Position niet vereist en wordt het hier niet als verplaatsingsmechanisme overgenomen. Het optionele MoveTo wordt bij ADD na Position toegepast. Wie beide instelt, moet daarom de resulterende relatieve positie controleren, niet alleen de initiële Top-waarde. De vaste standaard-Exclusion blijft helemaal bovenaan; de hierboven beschreven volgorde van goedgekeurde uitzonderingen, pilotregels en bredere Decrypt-regels blijft gelden.
De directe velden Enable, LogConnections, DecryptAction en DecryptionProfile hebben afzonderlijke taken: regelstatus, logging, ontsleutelingsbeslissing en profieltoewijzing. Voor Enable noemt de tabel Yes, No, t, f; voor LogConnections Enable, Disable, t, f. DecryptAction gebruikt exact Decrypt, Do not decrypt of Deny. Het UI-label Don’t decrypt is daarom geen ongecontroleerd te gebruiken XML-waarde. Het gekozen profiel wordt onder DecryptionProfile toegewezen met zijn daadwerkelijke naam; een nauw afgebakende Source en de volledige goedgekeurde doel-/servicescope blijven ook bij automatisering verplicht.
De objectspecifieke XML-statusregels maken onderscheid tussen operatie en symbool:
| Operatie | Code | Symbool |
|---|---|---|
Add SSL TLS inspection rule | 200 | Message.TlsRuleAddSuccess |
Add SSL TLS inspection rule | 500 | Message.TlsRuleAddFailed |
Add SSL TLS inspection rule | 502 | Message.TlsRuleRecordExists |
Add SSL TLS inspection rule | 522 | Message.TlsRulesLimit |
Add SSL TLS inspection rule | 555 | Message.TlsRuleServiceNotSupported |
Update SSL TLS inspection rule | 200 | Message.TlsRuleUpdateSuccess |
Update SSL TLS inspection rule | 500 | Message.TlsRuleUpdateFailed |
Message.* blijft hier een niet-opgeloste documentatie-identificatie, geen gegarandeerde runtime-tekst en geen definitieve foutoorzaak. Vóór elke nieuwe poging worden het opgeschoonde antwoord en de daadwerkelijk opgeslagen toestand met elkaar vergeleken: oorspronkelijke of nieuwe regelnaam, status, volledige criteria, DecryptionProfile en positie ten opzichte van de andere regels. Ook een 200-regel vervangt noch deze vergelijking, noch de test met nieuwe verbindingen. Stop bij een onduidelijke toestand en vraag om opheldering, in plaats van door opnieuw ADD uit te voeren of een andere positie te kiezen een tweede of bredere regel aan te maken.
Globale DPI-instellingen: CA is geen aan-/uitschakelaar
Onder SSLTLSInspectionSettings staan RSACA en ECCA rechtstreeks voor de selectie van de CA voor herondertekening van respectievelijk RSA- en EC-servercertificaten. Ze verwijzen naar CA-objecten, niet naar bestandspaden of activeringswaarden. Het profiel kan de CA-selectie voor zijn regel overschrijven. Vóór een wijziging worden daarom het profiel, de daadwerkelijk aangeboden CA, het vertrouwen van clients en de root-/onderliggende CA-keten gezamenlijk gecontroleerd; als er verschillende CA’s worden gebruikt, moeten clients beide vertrouwen.
Daarvan gescheiden zijn de directe globale velden SSLTLSEngine en SSLTLSInspection, elk met Enabled of Disabled. Het eerste stuurt de TLS engine aan, het tweede de globale SSL/TLS Inspection, niet de status van één afzonderlijke pilotregel. Het uitschakelen van Inspection voorkomt toepassing van regels en weergave van verbindings-/ontsleutelingsdetails in Control Center en Log viewer. Het uitschakelen van de Engine haalt daarnaast de toepassing van de DPI-webpolicy op HTTPS uit het pad; HTTPS-ontsleuteling via de proxy blijft daardoor onaangetast. Geen van beide is een normale pilotrollback.
TLS13Decryption staat eveneens rechtstreeks onder SSLTLSInspectionSettings en gebruikt Decrypt as 1.3 of Downgrade to TLS 1.2 and decrypt. Het selecteert de globale verwerking van TLS 1.3, niet de ondertekenende CA en niet de actie van één afzonderlijke regel. Een downgrade heeft betrekking op alle Inspection Rules en wordt niet ingevoerd als compatibiliteitscorrectie voor één afzonderlijke client. De reeds toegelichte beperkingen bij TLS 1.3 en Action: Decrypt blijven bepalend.
De overige directe velden SSLv2SSLv3, SSLCompression en SSLConnectionsExceeded gebruiken elk Allow without decryption, Drop of Reject. Ze hebben betrekking op verschillende situaties en worden niet gelijkgesteld aan DecryptAction. Na een geautoriseerde wijziging worden de opgeslagen globale waarden, profieloverrides en het daadwerkelijke pilotpad gecontroleerd. Alleen de gedocumenteerde, door de pilot veroorzaakte wijzigingen worden teruggezet naar hun exacte eerdere toestand, zonder de controles integraal uit te schakelen.
HTTP-/HTTPS-scanning: let op het eigen bovenliggende knooppunt
Het afzonderlijke object AntiVirusHTTPsConfiguration bevat rechtstreeks ScanMode, FileSizeThreshold, AudioVideoFileScanning en PUADetection. In het onderliggende knooppunt HTTPSConfigurations staan daarentegen HTTPSScanningCA, DenyUnknownProtocol, AllowInvalidCertificate en NoHttpsNotification. HTTPSScanningCA hoort daarmee bij de HTTP-/HTTPS-configuratie van het proxypad, niet bij RSACA of ECCA van de DPI-instellingen. Deze velden vervangen noch de DPI-regelmatch, noch Decrypt HTTPS during web proxy filtering in de bijbehorende Firewall Rule. De scanningcontext wordt toegelicht in Malwarescanning op Sophos Firewall in context plaatsen.
ScanMode noemt RealTime en BatchMode. FileSizeThreshold wordt opgegeven in KB; de tabel noemt 1 tot 1572864, maximaal 7 cijfers en de standaardwaarde 1024. Bestanden boven de drempel worden niet gescand; de gedocumenteerde standaardwaarde is geen aanbeveling voor elke omgeving.
Niet-opgeloste tegenstrijdigheid in waarden: Het XML-voorbeeld toont voor
AudioVideoFileScanningEnable/Disable, de parametertabel daarentegenon/offen de standaardwaardeDisable. Hieruit worden geen onderling uitwisselbare aliassen afgeleid. OokDenyUnknownProtocolenAllowInvalidCertificatetonen in het voorbeeldEnable/Disable, terwijl de tabel alleen respectievelijkonenon/offnoemt; bijPUADetectionstaan daar symbolische waarden. Vóór een geautomatiseerde wijziging moet API help of Support bevestigen welke waarden geldig zijn voor het object en de build. Voer zonder opheldering de betreffende schrijfrequest niet uit; versoepel certificaatcontroles niet om een import passend te maken.
Na een goedgekeurde wijziging worden de opgeslagen CA-selectie en controles onder Web > General settings, het daadwerkelijk matchende proxy-/DPI-pad en de zichtbare certificaatuitgever vergeleken met de eerdere toestand. Pas daarna volgen de functionele test, de positieve test en de negatieve test voor uitzonderingen. Een formeel geaccepteerde scanningconfiguratie is geen bewijs voor ontsleuteling of effectieve malwarescanning.
Houd uitzonderingen beperkt
De standaardregel Exclusions by website or category gebruikt Don’t decrypt met Maximum compatibility en blijft op de eerste positie staan. De Local TLS exclusion list is standaard leeg; de Managed TLS exclusion list bevat bekende incompatibele sites en wordt onderhouden via firmware-updates.
Bewerk de lokale lijst op:
Web > URL groups > Local TLS exclusion list
URL-groepen of SNI-overeenkomsten zijn efficiënter voor domeinuitzonderingen dan veel FQDN-hosts. Volgens Sophos veroorzaken 200 FQDN Hosts bijvoorbeeld 200 lookups voor elke nieuwe SSL/TLS-verbinding. De beperking op gecombineerde bron- en doeluitzonderingen moet worden onderscheiden van normale regelmatching. URL-groepen maken en veilig gebruiken legt domeinbereik, jokertekens en negatieve tests uit.
Een aangepaste SSL/TLS-inspectieregel met Action: Don’t decrypt moet het domein, de getroffen bron, de reden, het ticket, de eigenaar en de beoordelingsdatum registreren. Don’t decrypt is geen onvoorwaardelijke omzeiling: de beperkingen van het geselecteerde ontsleutelingsprofiel zijn nog steeds van toepassing. Om SSL 2/3, compressie of onbekende ciphers toe te staan voor een expliciet goedgekeurde oudere situatie, gebruikt u een profiel met Allow without decryption samen met Action: Don’t decrypt. Deze combinatie hoort niet thuis in een brede internetregel.
SSL/TLS-uitsluitingen en webuitzonderingen lossen verschillende problemen op. Een TLS-uitzondering regelt de ontsleuteling op elke TCP-poort in de DPI-modus. Een webuitzondering wijzigt geselecteerde controles op het webbeleid; in de proxymodus heeft dit invloed op het relevante proxypad. Voordat u een wijziging aanbrengt, moet u bepalen of ontsleuteling of alleen een webcontrole moet worden uitgesloten. Webuitzonderingen veilig maken en testen toont de selectie- en regex-workflow.
Onduidelijk uitzonderingsbereik: De handleiding voor website-uitsluiting zegt dat bron- en doeluitzonderingen niet kunnen worden gecombineerd; de regelhandleiding biedt beide matchingvelden. Dit bewijst niet dat een Web Exception met gecombineerd bron- en doel-IP is toegestaan. Behoud de bronbeperking van de pilot met een bevestigde hostnaam of URL Group. Als ook beide IP-uitzonderingscriteria verplicht zijn, activeer of verbreed de uitsluiting dan niet voordat Support voor de gebruikte build duidelijkheid heeft gegeven. Verwijder geen criterium alleen om een match te krijgen.
Maak voor een expliciet goedgekeurd legacygeval een profiel zoals Allow_non-decryptable_profile onder Profiles > Decryption profiles > Add. Zet alleen de werkelijk benodigde velden — SSL 2.0 and SSL 3.0, SSL compression of Unrecognized cipher suites — op Allow without decryption. Wijs het profiel onder Rules and policies > SSL/TLS inspection rules > Add toe aan een beperkte Don’t decrypt-regel met de pilotbron, een interne bronscope, de juiste bestemming en een bekend doel. Dit vermindert de bescherming voor een gerechtvaardigd legacygeval; het is geen algemene toestemming voor deze protocollen.
Zonder bruikbare SNI kan een URL Group of domeinregex het doel niet identificeren. Na controle van de werkelijke verkeersstroom kan een beperkt IP Host onder Destination networks geschikt zijn; een FQDN Host blijft een DNS-gebaseerd alternatief met de beschreven kosten. Voor regex zijn een verankerd begin ^ en een negatieve test belangrijk; brede wildcards kunnen ook trager zijn. De bovenstaande Web Exceptions-link legt de volledige veilige syntax en het verschil met domeinlijsten uit.
Ondersteuning van Android met een beperkte reikwijdte
Sommige Android-verbindingen maken gebruik van certificate pinning. Connectiviteitscontrole, Play Store of updates kunnen dan mislukken onder Ontsleuteling. De door Sophos gedocumenteerde workflow maakt gebruik van een geïsoleerd VLAN- of draadloos netwerk en een FQDN-hostgroep met daarin:
*.play.googlezip.net*.gvt1.com*.app-measurement.com- het lokale Google-domein, bijvoorbeeld
*.google.chin Zwitserland
Maak de groep onder Hosts and services > FQDN host group > Add. Maak onder Hosts and services > FQDN host > Add één host per domein en wijs die direct aan de groep toe. Maak een nieuw draadloos Sophos-netwerk onder Wireless > Wireless networks > Add en het netwerkobject onder Hosts and services > IP host > Add, met IP version: IPv4, Type: Network, uw netwerkadres en masker. Gebruik bij een bestaand geïsoleerd VLAN/draadloos netwerk het juiste bestaande object in plaats van zonder vastgestelde noodzaak een nieuw netwerk te maken. Controleer de daadwerkelijke ingangszone die aan die interface of dat VLAN is toegewezen; Wi-Fi is het voorbeeld voor een draadloos Sophos-netwerk, geen vereiste voor elk mobiel netwerk.
De algemene documentatie adviseert een uitzondering voor alle Android-apparaten; de concrete werkwijze beperkt die tot Google-bestemmingen in een geïsoleerd mobiel netwerk. Deze uitrol volgt die beperktere werkwijze met positieve en negatieve tests, niet een algemene bypass voor alle Android-verbindingen. Overstappen op Web Proxy is een afzonderlijke architectuurkeuze, niet automatisch een gelijkwaardige pinningoplossing.
Voeg boven de algemene ontsleutelingsregel een SSL/TLS-inspectieregel toe met Action: Don’t decrypt, Decryption profile: Maximum compatibility, Source zone ingesteld op de daadwerkelijke ingangszone van het mobiele netwerk (bijvoorbeeld Wi-Fi, LAN of een geconfigureerde aangepaste zone), het mobiele apparaatnetwerk als Source networks and devices, WAN als Destination zone en de Google-groep als Destination networks. Het bevindt zich onder de vaste standaarduitsluiting maar boven de algemene ontsleutelingsregel. Houd het mobiele netwerk geïsoleerd van gevoelige interne bronnen.
Accepteer de wijziging met één Android-pilotapparaat: verifieer Connectivity Check en browsertoegang, download een goedgekeurde test-app via Google Play en werk een geïnstalleerde app bij via Google Play. Elke handeling moet succesvol worden voltooid. In de Log viewer mogen alleen de verwachte Google-bestemmingen met de uitzondering overeenkomen; een andere HTTPS-bestemming van hetzelfde VLAN moet nog steeds de beoogde ontsleutelingsregel gebruiken. Bevestig voor deze daadwerkelijke verkeersstromen de werkelijke bronzone en het bronobject, de match met de Google-uitzondering en de match met de beoogde ontsleutelingsregel. Gebruik een beheerd pilotapparaat waarvan de specifieke testbrowser of test-app de inspectie-CA vertrouwt; verifieer de succesvolle werking en het bewijs in certificaten en logs voor de ontsleutelde bestemming. Houd clients of apps waarvoor het vertrouwen in de inspectie-CA niet kan worden beheerd buiten het ontsleutelingsbereik. Deze negatieve test verhindert acceptatie van een uitzondering die werkt, maar te breed is. Veilig webuitzonderingen en TLS-uitsluitingen maken behandelt verdere methoden en SNI-beperkingen.
De werking aantonen
Een beleidssimulatie, een echte client en de logs beantwoorden verschillende vragen. Combineer ze voor een betrouwbare acceptatietest.
Onder Diagnostics > Tools > Pop-out tools > Policy tester selecteert u Firewall, SSL/TLS, and web en stelt u het bron-IP-adres, de bestemming of URL, het protocol en, indien nodig, de poort in. Zonder protocol test de tool HTTP met behulp van de protocolspecifieke standaardpoort. Beleidstester simuleert transparant webverkeer; het modelleert geen SD-WAN-routes, en regels met MAC-adressen onder Source networks and devices komen daar niet overeen. Web policy only test alleen het webbeleid. Het resultaat is daarom een voorspelling en geen bewijs van het daadwerkelijke datapad.
Voer vier gerichte tests uit op de client:
- Leg vóór de wijziging het doeldomein, de certificaatuitgever, de responstijd vast en of de bedrijfsapplicatie werkt.
- Open een goedgekeurde positieve bestemming en verifieer het gekozen inspectiepad. Voor DPI moet de browser de herondertekenende CA weergeven die is geselecteerd voor DPI als uitgever, en moet de Log viewer een match met de verwachte ontsleutelingsregel en het ontsleutelingsprofiel tonen. Verifieer voor Web Proxy de CA die is geselecteerd onder Web > General settings > HTTPS scanning certificate authority (CA), de daadwerkelijk overeenkomende firewallregel met Use web proxy instead of DPI engine en Decrypt HTTPS during web proxy filtering, en het bijbehorende bewijs van de succesvolle aanvraag in de proxy-/weblogs. Vereis voor een door de proxy ontsleutelde verbinding geen match met een DPI-regel/profiel of vermelding in de DPI-widget.
- Open een opzettelijk uitgesloten bestemming. Het moet overeenkomen met de verwachte
Don't decrypt-regel; de browser mag daar geen certificaat tonen dat opnieuw is ondertekend door de firewall. - Een tweede, niet-uitgesloten bestemming uit dezelfde clientscope moet nog steeds worden ontsleuteld. Dit is de negatieve test van de uitzondering.
Als een webbeleid deel uitmaakt van het ontwerp, blokkeer dan ook een testcategorie of test-URL die specifiek voor dit doel is goedgekeurd. Voer een malwaretest alleen uit met een gedocumenteerd, onschadelijk testobject van de leverancier en een vooraf gedefinieerd verwacht resultaat; dit artikel maakt geen aanspraak op een laboratoriumtest. Vergelijk voor en na de pilot CPU- en geheugenbelasting, responstijd en gebruikersfouten over hetzelfde tijdvenster.
Control Center en Log viewer correct interpreteren
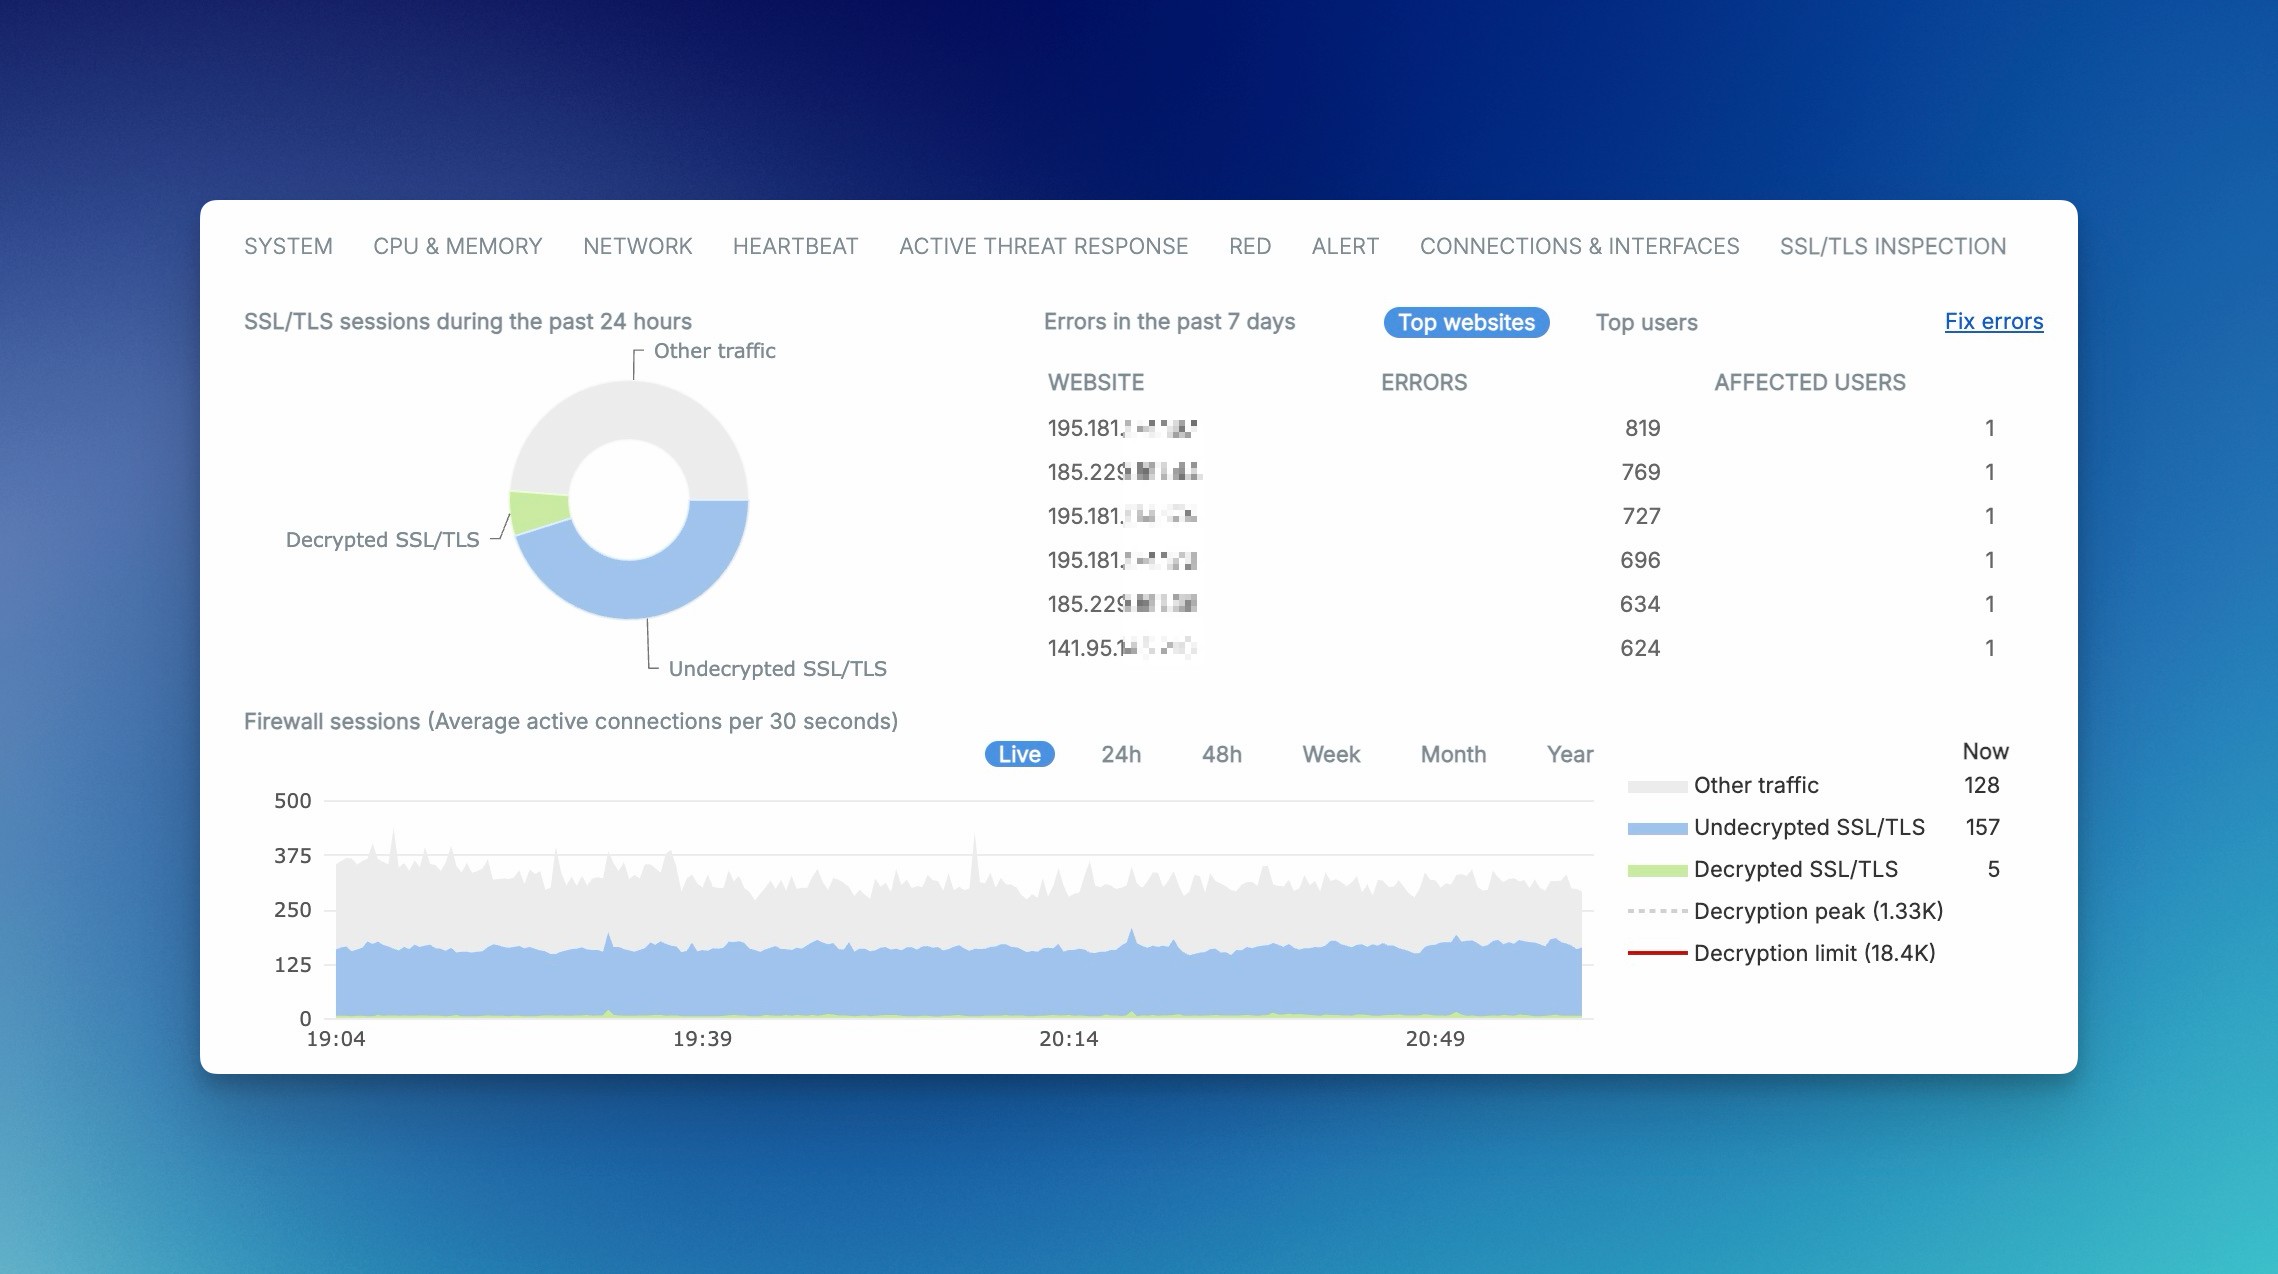
De Controlecentrum-widget heet SSL/TLS connections. De details worden elke vijf minuten bijgewerkt. Sessies bestrijken de afgelopen 24 uur en fouten de afgelopen 7 dagen; Failed wordt om middernacht gereset. De gedetailleerde gegevens omvatten geen Web Proxy-verbindingen. Decryption peak verschijnt alleen nabij of boven de piek, en Decryption limit alleen nabij de apparaatspecifieke limiet. Er bestaat dus geen universele drempel voor alle apparaten.
Open rechtsboven de Log viewer en selecteer de module SSL/TLS inspection. Er wordt een TLS-verbinding vastgelegd nadat de handshake is voltooid en wanneer deze wordt gesloten. Actie, regel, ontsleutelingsprofiel, bron, bestemming, domein en de reden van de fout zijn van belang; kleuren alleen zijn geen betrouwbaar acceptatiecriterium. Onder Manage > Exclude kunt u domeinen of subdomeinen toevoegen aan de lokale TLS-uitsluitingslijst en categorieën aan de standaarduitsluiting. Exclude is niet beschikbaar voor fout-ID’s 19004 en 19005.
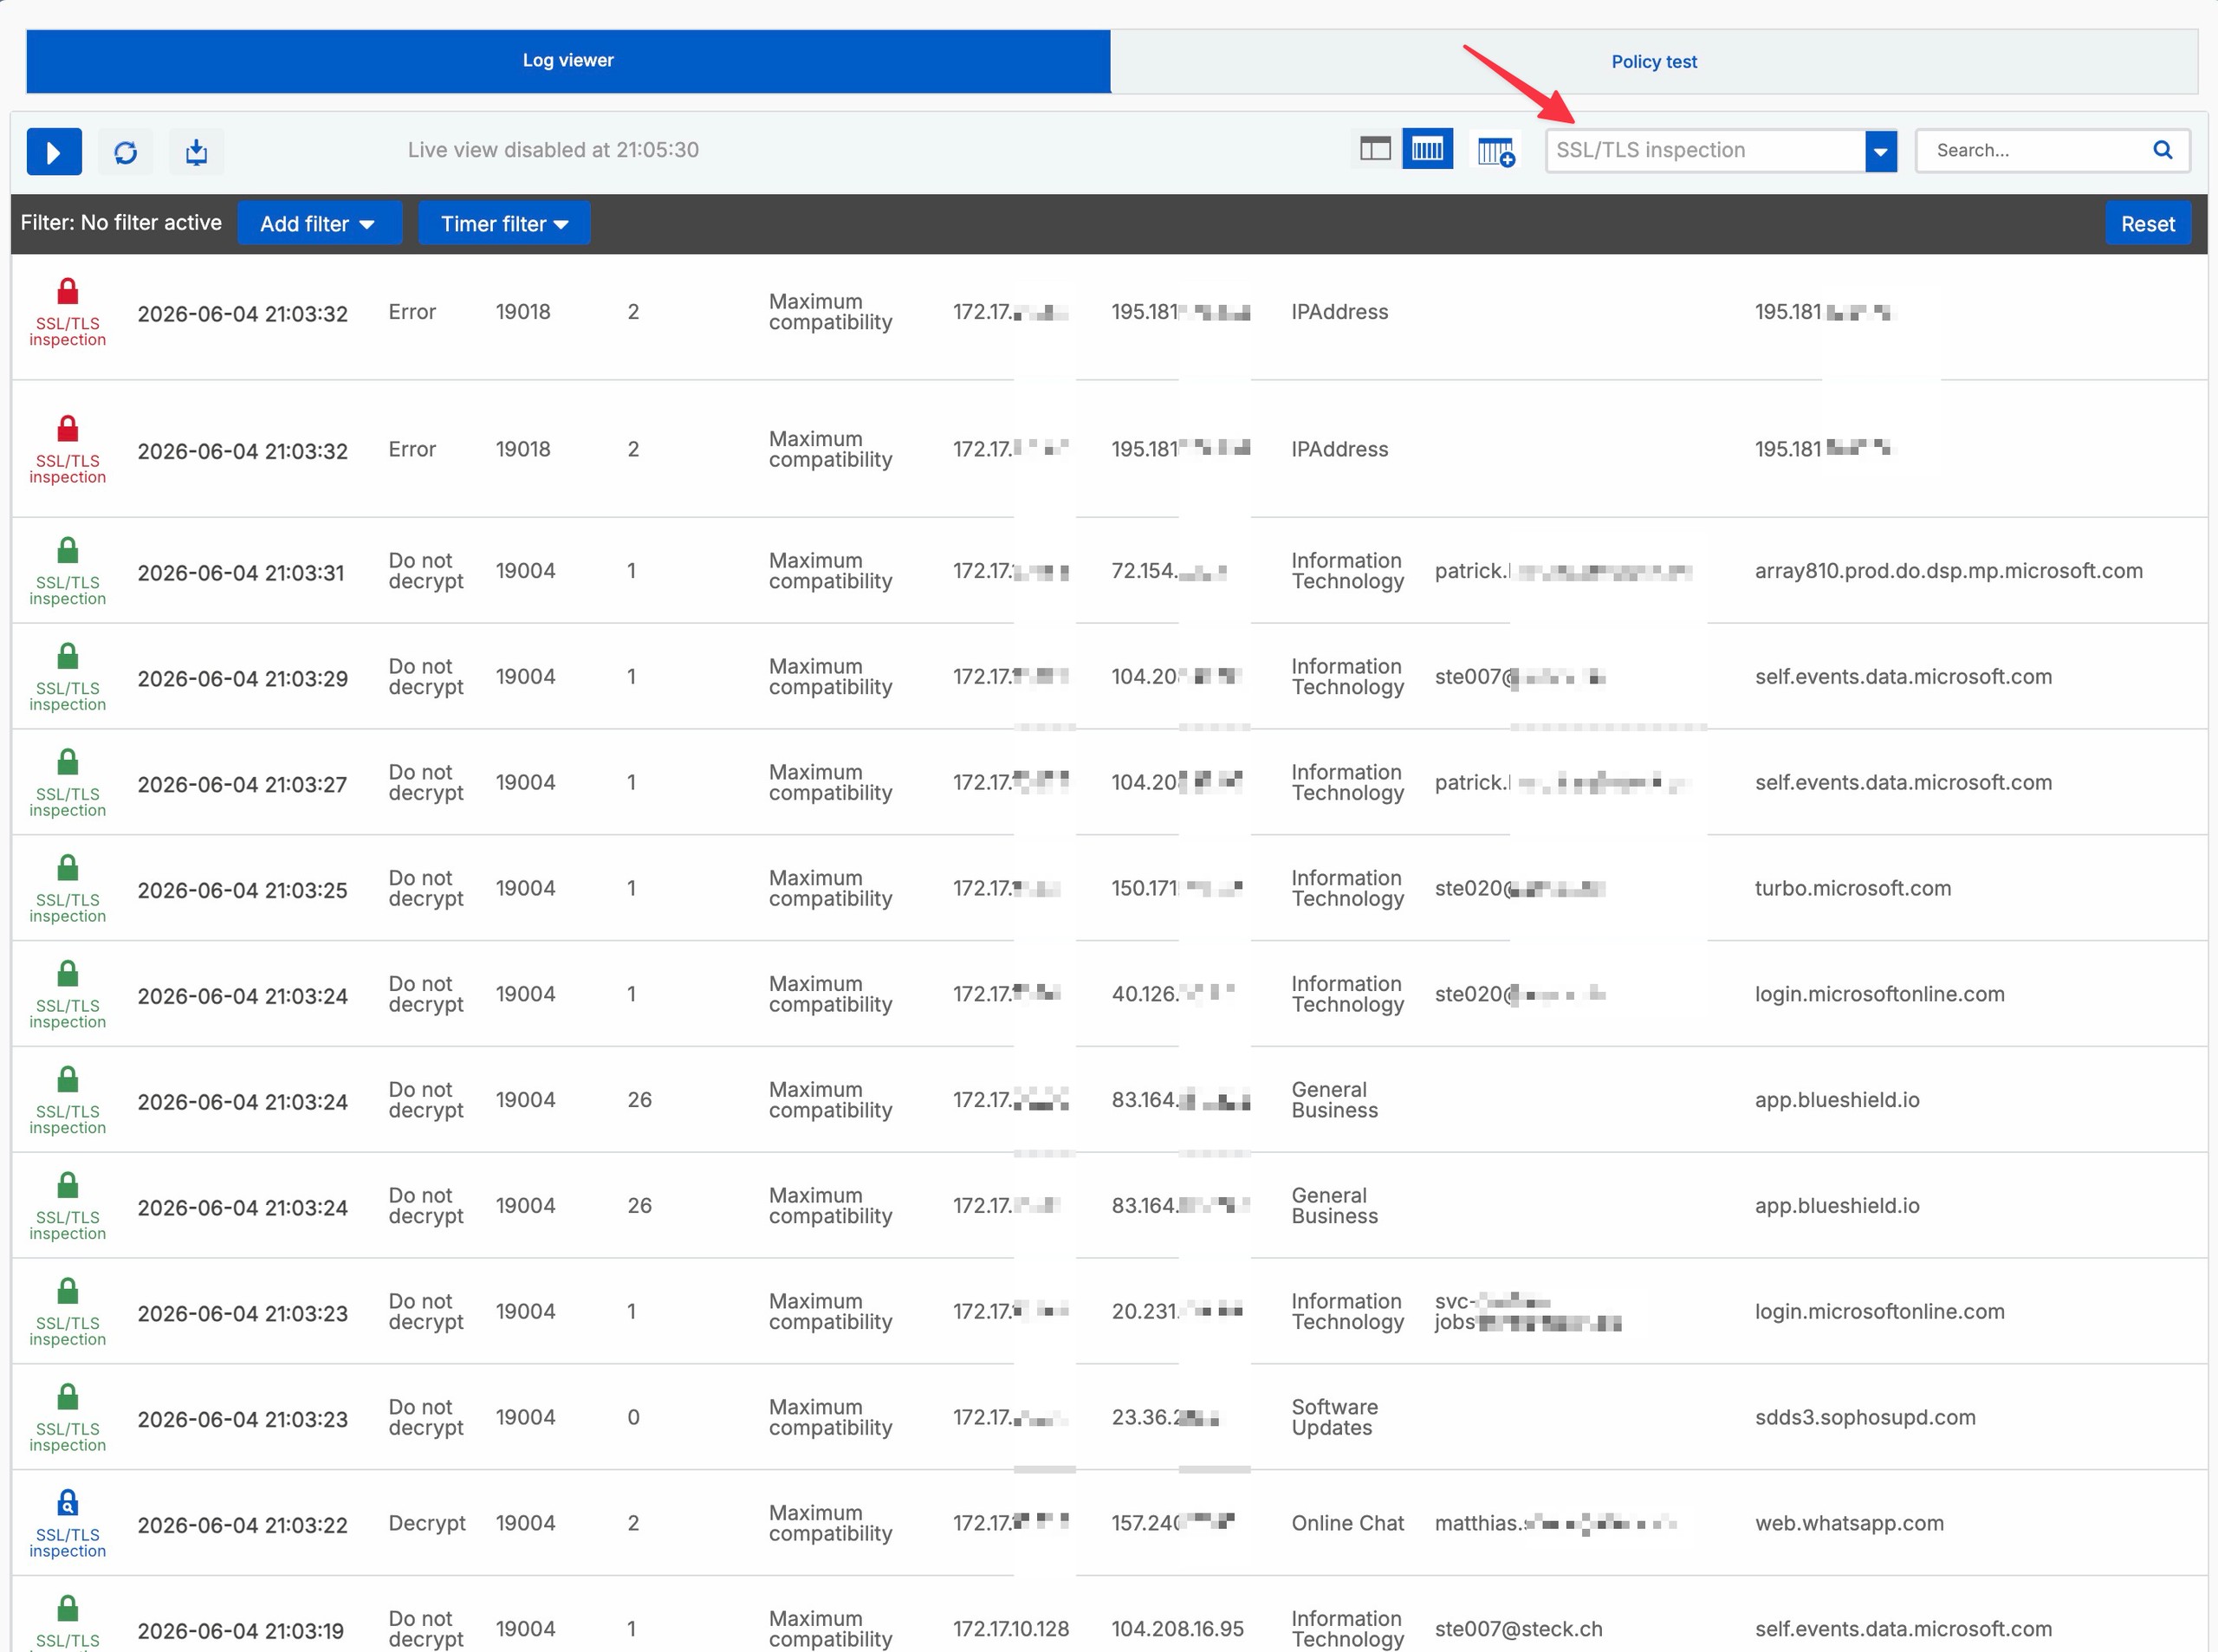
Een Don't decrypt-gebeurtenis bewijst alleen dat de verbinding niet is ontsleuteld. Alleen de regel, vergelijking met de uitsluitingslijsten en negatieve test laten zien of de uitzondering gerechtvaardigd en voldoende beperkt is.
Problemen oplossen en veilig terugrollen
Wanneer zich een incident voordoet, moet u de zaak in eerste instantie beperken tot één client, één domein, één tijdstip, één firewallregel en één SSL/TLS-inspectieregel.
- Als de browser een certificaatwaarschuwing weergeeft, vergelijk dan de zichtbare uitgever met de CA die wordt gebruikt door het daadwerkelijke DPI- of proxypad. Controleer vervolgens de client trust store, root/ondergeschikte keten en hostnaam.
- Als SSL/TLS-gebeurtenissen ontbreken, controleer dan eerst of de firewallregel matcht en welke modus actief is. Bevestig vervolgens dat Rules and policies > SSL/TLS inspection rules en Advanced settings > SSL/TLS engine > Enabled actief zijn.
- Als verkeer is toegestaan maar niet wordt ontsleuteld, zoek dan van boven naar beneden naar de vaste standaarduitsluiting, de beheerde/lokale lijst of een aangepaste
Don't decrypt-regel. Herhaal vervolgens de negatieve test. - Als het webfilter niet van toepassing is, controleer dan de daadwerkelijke firewallregel voor zijn webbeleid, Scan HTTP and decrypted HTTPS, Block QUIC protocol en DPI/proxy-modus. De aanwezigheid van een webbeleid bewijst geen ontsleuteling.
- Als slechts één applicatie faalt, gebruikt u de reden van de fout, de TLS-versie, de cipher, de certificaatketen en certificate pinning als leidraad voor de volgende beslissing. Houd eventuele tijdelijke uitzonderingen beperkt en geef deze een beoordelingsdatum.
- Als de belasting toeneemt, verklein dan de pilotomvang en vergelijk hetzelfde tijdvenster voor en na de wijziging. Beoordeel piek- of limietmeldingen voor het specifieke apparaat.
Schakel de SSL/TLS engine slechts kort uit om problemen op te lossen. Indien uitgeschakeld, zijn er geen SSL/TLS-inspectieregels van toepassing en past de DPI-engine het firewall-webbeleid niet toe op HTTPS; Web Proxy HTTPS-ontsleuteling blijft onaangetast. Het uitschakelen ervan is daarom geen gelijkwaardige vervanging met een laag risico voor het specifiek uitschakelen van de pilotregel.
Test poort-agnostische IPS alleen met een bekende beginstatus
Standaard controleert SFOS ontsleuteld verkeer aan de hand van IPS-handtekeningen op elke TCP-poort. Bij een reproduceerbaar vals positief resultaat documenteert u de handtekening-ID, bron, bestemming, TCP-poort, firewallregel, inspectieregel en SFOS-build. Geef de voorkeur aan een smalle handtekeninguitzondering met Action: Allow packet in het IPS-beleid dat daadwerkelijk in gebruik is; Configureer en test Sophos Firewall IPS beschrijft deze methode.
Een mogelijk symptoom van een probleem met poort-agnostische inspectie is het herhaaldelijk matchen van dezelfde IPS-handtekening op dezelfde website. De herhaling alleen bewijst geen vals positief resultaat. Controleer de exacte overeenkomst van de Signature ID en de bestemming in de logs, controleer de getroffen legitieme workflow en beoordeel het risico voordat een nauw afgebakende, omkeerbare handtekeninguitzondering wordt goedgekeurd.
De uitgebreidere inspectie op mogelijke bedreigingen kan de belasting verhogen en de doorvoer van ontsleuteld HTTPS-verkeer enigszins verminderen ten opzichte van oudere Sophos Firewall-versies. Dit is een mogelijk versiegerelateerd effect, geen gegarandeerde daling en geen bewijs van een regressie in de momenteel gebruikte build. Om de resultaten in context te plaatsen, vergelijkt u de doorvoer, CPU- en geheugenbelasting en responstijd bij een vergelijkbare verkeersbelasting binnen hetzelfde tijdvenster; één enkele vergelijking vervangt geen oorzaakanalyse.
Een globale vergelijking in de Device Console is alleen toegestaan als de exacte huidige waarde, on of off, al bekend is uit het wijzigingsrecord of uit een betrouwbaar geback-upte configuratie. De officiële SFOS 22-documentatie geeft geen alleen-lezen pre-check voor deze schakelaar. Als de begintoestand onbekend is, voer de test dan niet uit.
Alleen met een gedocumenteerde beginstatus van on mag u het volgende instellen voor één voorbereide vergelijking:
set ips scan_decrypted_port_agnostic off
set ips scan_decrypted_port_agnostic on
Het tweede commando hier herstelt alleen de bekende beginstatus van on. Als de initiële status off was, schakel deze dan niet blindelings in; behoud dan off of herstel die status exact na een geautoriseerde wijziging. Deze algemene instelling is van invloed op de gehele firewall en kan de doorvoer enigszins verminderen of, met off, het inspectiebereik beperken. Documenteer het resultaat en het tijdvenster zonder dit alleen als bewijs van een algemene oorzaak te beschouwen.
Terugdraaien in een vaste volgorde
Een rollback herstelt de gedocumenteerde oorspronkelijke staat in plaats van een nieuwe architectuur te introduceren:
- Controleer vóór het uitschakelen van
TLS decrypt pilot clientde vastgelegde regel waarop het verkeer vervolgens terugvalt en het goedgekeurde herstelplan: een lagere, bredere Decrypt-regel kan het verkeer overnemen. Schakel de pilotregel uit en herstel de gedocumenteerde wijzigingen aan firewallregels, DPI/proxy-modus, webbeleid en algemene instellingen die uitsluitend voor de pilot zijn aangebracht, in de voorbereide volgorde en zonder gelijktijdige, niet-gerelateerde wijzigingen. - Breng nieuwe verbindingen tot stand vanaf de pilot-client en verifieer het vastgelegde oorspronkelijke matchingpad, de certificaatuitgever, de logs en de werking van de toepassing. Ga er niet vanuit dat bestaande sessies onmiddellijk opnieuw worden geëvalueerd. Als een lagere Decrypt-regel het verkeer overneemt of het herstel mislukt, stop dan het opruimen: de rollback is niet voltooid. Identificeer de daadwerkelijke match en herstel uitsluitend de geautoriseerde regelvolgorde, criteria en instellingen die nodig zijn om de beginstatus te reproduceren. Herhaal daarna deze controles met nieuwe verbindingen.
- Gebruik alleen als het oorspronkelijke pad niet werd ontsleuteld en het goedgekeurde herstelplan dit vereist een in de tijd beperkte, nauw afgebakende regel
Don't decryptvoor de pilotbron en de vereiste bestemmingen, geplaatst vóór de onbedoelde lagere Decrypt-match maar onder de toepasselijke goedgekeurde uitsluitingen. Voer zowel de positieve als de negatieve test uit; improviseer geen brede bypass en vervang een eerder geverifieerd pad niet door een ongeverifieerd pad. - Verwijder tijdelijke uitzonderingen, testobjecten en CA-vertrouwen/instellingen die uitsluitend voor de pilot zijn aangebracht pas nadat het herstel is geverifieerd en de verwijdering is goedgekeurd. Behoud het CA-vertrouwen dat nog vereist is voor het actieve pad totdat die controles zijn geslaagd; verwijder gedeelde CA’s niet zonder de afhankelijkheden te controleren.
- Leg de regel-ID, client, bestemming, zichtbare CA, loggebeurtenis, tijd en herstelde instellingen vast in het wijzigingsrecord.
Het webbeleid kan geconfigureerd blijven, maar zonder ontsleuteling kan het de gecodeerde HTTPS-payload niet scannen. Keer alleen terug naar Web Proxy als dat de geverifieerde beginstatus was. Schakel niet de gehele SSL/TLS-engine uit als standaard rollback, omdat hierdoor alle DPI TLS-regels en de toepassing van het DPI-webbeleid op HTTPS worden gestopt.
Stop de uitrol zodra een bedrijfskritische applicatie faalt, certificaatwaarschuwingen buiten de pilotgroep verschijnen, de scope onverwacht breed matcht, of de belasting en fouten de vooraf gedefinieerde limieten overschrijden. Breid de Brongroep pas geleidelijk uit nadat de positieve test, negatieve test van de uitzondering, bedrijfsapplicaties, logs, gebruikersfeedback en belastingbeeld gedurende de afgesproken periode allemaal aan de afgesproken criteria voldoen.
Bekijk tijdens de werking uitsluitingen, TLS-fouten, nieuwe applicaties, belasting en gebruikersfeedback volgens een gedefinieerd schema. Alleen tijdelijke uitzonderingen behouden zolang de eigenaar, reden en beoordelingsdatum geldig blijven; verwijder ze anders na een nieuwe positieve en negatieve test.