Sophos AI Defense: korzyści, koszty i ograniczenia
Pracownica poprawia e-mail w ChatGPT, programista instaluje asystenta kodowania, a zespół przesyła arkusz do analizy. AI ułatwia pracę, dlatego często trafia do firmy przed zatwierdzeniem przez dział IT, czasem świadomie pomimo zakazu. Dane firmowe i poufne dokumenty mogą w ten sposób trafić do niesprawdzonych dostawców. Jakie usługi są używane, przez kogo i jak egzekwować zasady?
AI Defense to jeszcze nowość. Na kolejną nazwę mamy już propozycję: „SI Defense”. :) To oczywiście tylko żart z nazwy.
Sophos AI Defense wykrywa obsługiwane aplikacje AI, ocenia związane z nimi ryzyko i kontroluje dostęp do nich. W przypadku płatnego dodatku pojawia się jednak pytanie: jaką dodatkową korzyść zapewnia w porównaniu z już opłaconymi funkcjami Endpoint i Firewall?
Czym jest Sophos AI Defense?
AI Defense konfiguruje się w Sophos Fusion, dawniej Sophos Central. Chodzi o centralną platformę zarządzania, którą wiele firm nadal zna pod poprzednią nazwą. Dodatek łączy informacje z istniejących komponentów Sophos, takich jak Endpoint i Firewall.
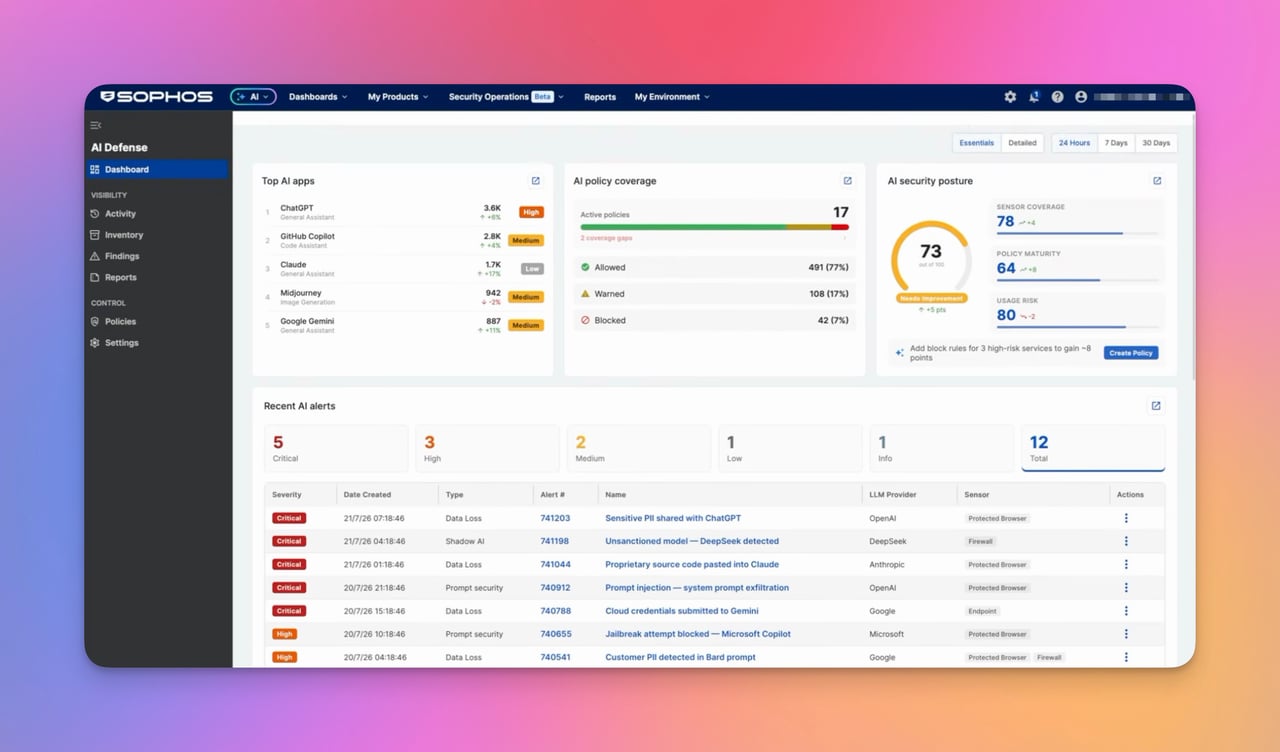
Głównym problemem jest Shadow AI: aplikacje AI i agenci używani poza ustalonym procesem zatwierdzania. Usługa może być przydatna, a jednocześnie mieć niejasne warunki przetwarzania poufnych danych. AI Defense pomaga rejestrować wykryte użycie, oceniać aplikacje i egzekwować reguły dostępu.
Sophos AI Assistant pełni inną funkcję: wspiera administratorów w analizie incydentów. AI Defense kontroluje dostęp do narzędzi AI.
AI można już blokować za pomocą Endpoint i Firewall
Endpoint Application Control pozwala wykrywać i blokować aplikacje z katalogu Sophos. Nie obejmuje to automatycznie nowych narzędzi ani własnych skryptów.
Endpoint Web Control udostępnia własne listy witryn, a w nowszych Web Filtering Profiles również filtry internetowe AI. Profile te wymagają Windows i Sophos Endpoint w wersji co najmniej 2026.1; na innych obsługiwanych urządzeniach obowiązują możliwości i ograniczenia klasycznych mechanizmów kontroli. Blokada domeny nie obejmuje jednak wszystkich sposobów dostępu do usług dostawcy AI.
Na zaporze Application Filter kontroluje znane aplikacje AI na podstawie sygnatur. Nasz poradnik Wykrywanie i kontrolowanie generatywnej AI wyjaśnia konfigurację i sprawdzanie działania z użyciem rzeczywistych zapytań i logów. Sophos Firewall v23 udostępnia dodatkowo kategorię internetową Generative AI, działającą przez Web Policy. Kategorie internetowe i sygnatury aplikacji to dwa różne mechanizmy kontroli.
Nadal potrzebne są odpowiednie licencje podstawowe i konfiguracja. Te blokady nie wymagają jednak osobnej subskrypcji AI Defense. Sam argument „można zablokować ChatGPT” nie uzasadnia więc dopłaty.
Co Sophos AI Defense potrafi już dziś?
Wykrywanie aplikacji, użytkowników i ryzyka
Sophos AI Defense pokazuje wykryte aplikacje AI oraz powiązanych z nimi użytkowników lub urządzenia.

Sophos wymienia między innymi następujące narzędzia:
| Narzędzie | Klasyfikacja w dokumentacji Sophos |
|---|---|
| ChatGPT | Usługa AI dostępna w przeglądarce |
| Claude.ai | Usługa AI dostępna w przeglądarce |
| Microsoft Copilot | Usługa AI dostępna w przeglądarce |
| Google Gemini | Wymienione w przykładzie reguł dostępu do aplikacji |
| Claude Code | Aplikacja do kodowania i pracy z agentami |
| Cursor | Aplikacja do kodowania |
| OpenClaw | Aplikacja agentowa |
Lista nie jest pełną macierzą zgodności. Przeglądarkę, aplikację komputerową i dostęp przez API trzeba testować osobno: skuteczna blokada w przeglądarce nie mówi nic o pozostałych sposobach dostępu, także w przypadku różnych integracji tego samego dostawcy.
Inwentarz, widoki aktywności i raporty pomagają zestawiać obserwowane użycie z zatwierdzeniami, sprawdzać nowe usługi i śledzić zmiany. Kompletność danych zależy od sensorów i konfiguracji; pusta lista nie oznacza, że nikt nie korzysta z AI. Informacje o ryzyku nie zastępują również sprawdzenia wykupionego planu i jego warunków umownych. Niezatwierdzona aplikacja nie jest też jeszcze dowodem wycieku danych.
Zezwalanie, ostrzeganie lub blokowanie
Polityki określają, które aplikacje są dozwolone, dopuszczone z ostrzeżeniem lub blokowane. Obejmują użytkowników, grupy lub sieci i mogą filtrować na przykład według poziomu ryzyka. Tworzenie i testowanie wyjaśnia nasz poradnik dotyczący polityk AI Defense.

Grupa pilotażowa może na przykład korzystać ze sprawdzonej usługi, podczas gdy inne wykryte aplikacje AI są blokowane. Druga grupa początkowo otrzymuje ostrzeżenia, aby można było ocenić potrzeby i skutki działania reguł. Ostrzeganie pozwala kontynuować korzystanie; powstrzymać je może tylko skuteczna blokada.
Obowiązuje pierwsza aktywna polityka o pasującym zakresie, a w niej pierwsza pasująca reguła. Jeśli żadna jej reguła nie pasuje do aplikacji, nie jest wykonywane żadne działanie; polityki o niższym priorytecie nadal nie są sprawdzane. Aktywność jest wciąż rejestrowana. Dlatego przed szerokim wdrożeniem trzeba na urządzeniu testowym sprawdzić także, czy aplikacja bez własnego zezwolenia jest blokowana zgodnie z zamierzeniem.
Czy AI Defense wykrywa OpenCode z kluczem API?
To pozostaje niewiadomą: w sprawdzonych materiałach Sophos nie wskazuje konkretnej obsługi, a my nie przetestowaliśmy tego połączenia w praktyce. Kontroli OpenCode nie należy więc uwzględniać w decyzji zakupowej jako dostępnej funkcji.
OpenCode współpracuje z różnymi dostawcami AI i modelami lokalnymi. Jego dokumentacja dostawców opisuje klucze API i własne endpointy dostawców. Jeżeli API pozostaje dostępne, blokada witryny czatu nie wystarczy. Klucz służy do uwierzytelniania u dostawcy i sam w sobie nic nie mówi o wykrywaniu przez Sophos.
W teście trzeba rozróżnić trzy wyniki:
- Wykrywanie narzędzia: czy pojawia się sam OpenCode, czy tylko proces lub połączenie sieciowe?
- Kontrola połączenia: czy zaplanowana reguła wykrywa i blokuje konkretny endpoint API przy używanym dostawcy, systemie operacyjnym i sensorze?
- Kontrola promptów: ta funkcja jest nadal wymieniana jako planowane rozszerzenie. Wykrycie lub zablokowanie połączenia nie jest kontrolą treści.
Dotyczy to również własnych skryptów, bram API i modeli lokalnych: AI Defense nie gwarantuje wykrycia każdego wywołania modelu. Test API należy rozpocząć od poprawnego wywołania z zatwierdzonym kontem testowym i niewrażliwymi danymi, następnie aktywować regułę blokującą o wąskim zakresie i powtórzyć to samo wywołanie. Aplikacja, urządzenie, sensor, akcja i polityka w logu muszą odpowiadać testowi. Test jest zaliczony dopiero wtedy, gdy reguła uniemożliwi wcześniej działające wywołanie; nieprawidłowy klucz, brak środków lub błąd certyfikatu się nie liczą. Do tego czasu zakres ochrony OpenCode pozostaje nieznany.
Czy AI Defense sprawdza prompty i cel użycia?
Sophos opisuje szeroką kontrolę promptów, przesyłanych plików i interakcji z AI. Jednocześnie kontrola promptów, rozróżnianie kont prywatnych i firmowych oraz dodatkowe funkcje ochrony agentów nadal są wymieniane jako planowane rozszerzenia. Informacje producenta nie są tu w pełni spójne; dlatego decyzję zakupową należy opierać na zakresie funkcji, których dostępność można wiarygodnie potwierdzić.
Stan weryfikacji na 26 października 2026 r.: kontrola promptów jest nadal wymieniana jako planowana funkcja, a nie gwarantowana obecnie dostępna usługa. Nie można więc wiarygodnie zaplanować reguły, która selektywnie blokuje numery klientów lub kod źródłowy w dozwolonym czacie. Jeśli potrzebna jest taka kontrola treści, nie należy dziś kupować AI Defense z tego powodu.
Kupowałbym wyłącznie funkcje dostępne i sprawdzone już dziś; funkcje z planu rozwoju mogą się opóźnić lub ostatecznie nie powstać. Nadal brakujący mobilny agent ZTNA, dotąd dostępny tylko dla Windows i macOS, oraz zapowiadane rozszerzenia Synchronized Security skłaniają tu do ostrożności.
Poprawianie e-maili dozwolone, inne zadania zabronione?
Nie, obecne reguły dostępu do aplikacji nie pozwalają egzekwować takiego rozróżnienia. Jeśli ChatGPT jest dozwolony, pozostaje dostępny również wtedy, gdy ktoś wbrew polityce firmy analizuje w nim dane klientów lub umowy zamiast poprawiać e-maile.
Nawet przyszła kontrola promptów nie rozwiąże tego automatycznie: wykrywanie danych wrażliwych i ocena biznesowego celu użycia to różne zadania. Już e-mail przesłany do korekty pisowni może zawierać poufne informacje. Polityka firmy musi więc określać, jakie treści mogą trafiać do jakiej usługi; obecne reguły aplikacji nie sprawdzają zgodności z tym celem.
Jakie są wymagania?
AI Defense to dodatek dla uprawnionych klientów EDR, XDR i MDR. Sophos wymaga dodatkowo EDR Endpoint Protection; sama zapora lub Endpoint bez EDR nie wystarczą. Konto Sophos Fusion musi zostać przeniesione na nową platformę z Security Operations. Sama nazwa produktu nie potwierdza tej aktualizacji technicznej; przed zamówieniem pomocna jest weryfikacja Fusion.
Kreator konfiguracji oferuje jako sensory Endpoint, Firewall i Linux Server. Endpoint wymaga między innymi przesyłania danych do Data Lake, deszyfrowania HTTPS, blokowania QUIC oraz odpowiednich ustawień Web Control i Application Control. Aby egzekwować reguły, zapora musi być objęta zarządzaniem grupowym i rejestrować zdarzenia w odpowiednich Web Policies. Nasz poradnik wdrożenia wyjaśnia kolejne kroki. Należy przy tym sprawdzić istniejące reguły i wyjątki, a zmiany najpierw przetestować w ograniczonej grupie.
Ile kosztuje Sophos AI Defense?
Niewiążąca cena orientacyjna wynosi około 60 EUR netto na użytkownika lub serwer rocznie, dodatkowo do istniejącej licencji bezpieczeństwa. Daje to około 5 EUR miesięcznie w przeliczeniu, ale nie jest ofertą rozliczenia miesięcznego. Rzeczywista cena zależy od progów ilościowych, okresu umowy i jej warunków; korzystanie wymaga aktywnej licencji AI Defense lub trwającego okresu próbnego.
Bieżąca obsługa obejmuje również odnowienie licencji: po jej wygaśnięciu Sophos wyłącza aktywne polityki AI Defense. Odnowiona licencja nie włącza ich automatycznie ponownie. Instrukcja w KB opisuje kontrolę i świadome wznowienie działania, aby płatny dodatek nie był używany z nadal wyłączonymi regułami.
Za jaką dodatkową wartość faktycznie płacimy?
Obecnie dodatkową wartością jest przede wszystkim wspólny przegląd użycia AI z informacjami o ryzyku, raportami i ukierunkowanym na nie zarządzaniem politykami. Bez niego dział IT musi sam łączyć informacje z Endpoint i Firewall, oceniać usługi i utrzymywać reguły w poszczególnych produktach. Przy wielu zespołach i zmieniających się narzędziach AI Defense może tu oszczędzić pracy.
Dotychczasowe produkty także dostarczają jednak logi, informacje o aplikacjach i centralne polityki. Sam kolejny pulpit nie uzasadnia więc dodatkowych tysięcy euro rocznie. Pilotaż musi pokazać, jakie istotne aktywności są dodatkowo wykrywane, jakie reguły są egzekwowane skuteczniej i ile pracy administracyjnej udaje się oszczędzić.
Warto pamiętać o MDR Integration Packs
Po naszych dotychczasowych doświadczeniach zachowuję sceptycyzm wobec dodatkowych modułów. Zmieniają się też modele licencjonowania: w październiku 2025 r. Sophos zapowiedział wycofanie Integration Packs, włączając integracje do MDR i XDR bez dodatkowej opłaty za integrację od 1 listopada 2025 r. dla licencji terminowych i od końca stycznia 2026 r. dla MSP Flex.
Była to zmiana licencjonowania i nic nie mówi o przyszłym bezpłatnym zakresie AI Defense. Pozostaje jednak pytanie, dlaczego kontrola AI nie stanowi rozwoju już opłaconych usług Endpoint, XDR lub MDR. Sophos decyduje o podziale produktów; klienci muszą zestawić dzisiejszą dodatkową korzyść z dopłatą.
Kiedy poleciłbym AI Defense?
Jeśli firma ma odpowiednie środowisko Sophos, a dział IT potrzebuje wspólnego obrazu użycia AI w różnych zespołach, warto przeprowadzić pilotaż. Inwentaryzacja daje podstawę do zatwierdzania usług wspólnie z działami biznesowymi i uzgodnienia skutecznych zasad. Całościowe blokady bez zatwierdzonej alternatywy mogą natomiast przerwać ważne procesy.
Jeżeli wymagałoby to wcześniejszej przebudowy architektury bezpieczeństwa, w porównaniu trzeba uwzględnić istniejące mechanizmy kontroli endpointów, przeglądarek i sieci. Obecny AI Defense nie zapewnia kontroli promptów ani ograniczenia celu użycia w dozwolonych czatach; kontrolę OpenCode i API trzeba przetestować osobno.
Decyduje to, czy potrzebne usługi są wykrywane, reguły niezawodnie egzekwowane i czy względem obecnego rozwiązania rzeczywiście maleje nakład pracy lub ryzyko. Jeśli pilotaż dostarcza jedynie blokadę działającą tak samo jak już opłacone funkcje, dla mnie nie byłoby to warte dopłaty.
Częste pytania o Sophos AI Defense
Czy do blokowania ChatGPT na Sophos Firewall potrzebny jest AI Defense?
Ile dodatkowo kosztuje Sophos AI Defense?
Czy AI Defense może zezwolić na korektę pisowni, a zabronić innych zadań AI?
Czy AI Defense wykrywa także OpenCode i bezpośrednie wywołania API?