Sophos MDR integruje dane telemetryczne od dostawców zewnętrznych
Stan historyczny: grudzień 2022 r. Ten artykuł opisuje ówczesne wprowadzenie Sophos MDR. Nazwy pakietów, zawarte integracje i okresy przechowywania nie stanowią aktualnej podstawy do zamówień. Instrukcja integracji MDR/XDR wyjaśnia obecny zakres konfiguracji i uprawnień; w ofercie liczy się konkretnie potwierdzony aktualny zakres usługi.
Sophos MTR Standard i Advanced zniknęły z naszej strony internetowej. Wolne miejsce zajmuje nowa usługa Sophos MDR, godny następca z decydującą przewagą. W tym artykule dokładnie przyjrzymy się, na czym ona polega, jakie są koszty i na jakie pakiety licencyjne została podzielona.
Co się dzieje z dotychczasowymi klientami, którzy korzystają z MTR Standard lub Advanced, wyjaśniliśmy w poniższym wpisie na blogu: Sophos MTR staje się MDR i otrzymuje nowe funkcje
Krótko wyjaśnione: czym jest Sophos MDR?
Managed Detection and Response to w pełni zarządzana usługa świadczona przez całą dobę (24/7) przez ekspertów Sophos. Ponieważ za MDR stoi ludzki zespół analityków, programistów i threat hunterów, usługa ta wyróżnia się szczególnie przy zaawansowanych typach ataków, których nie da się wykryć samą technologią. A właśnie to jest dziś najwyższą dyscypliną, jeśli chce się skutecznie przeciwstawić atakom ransomware.
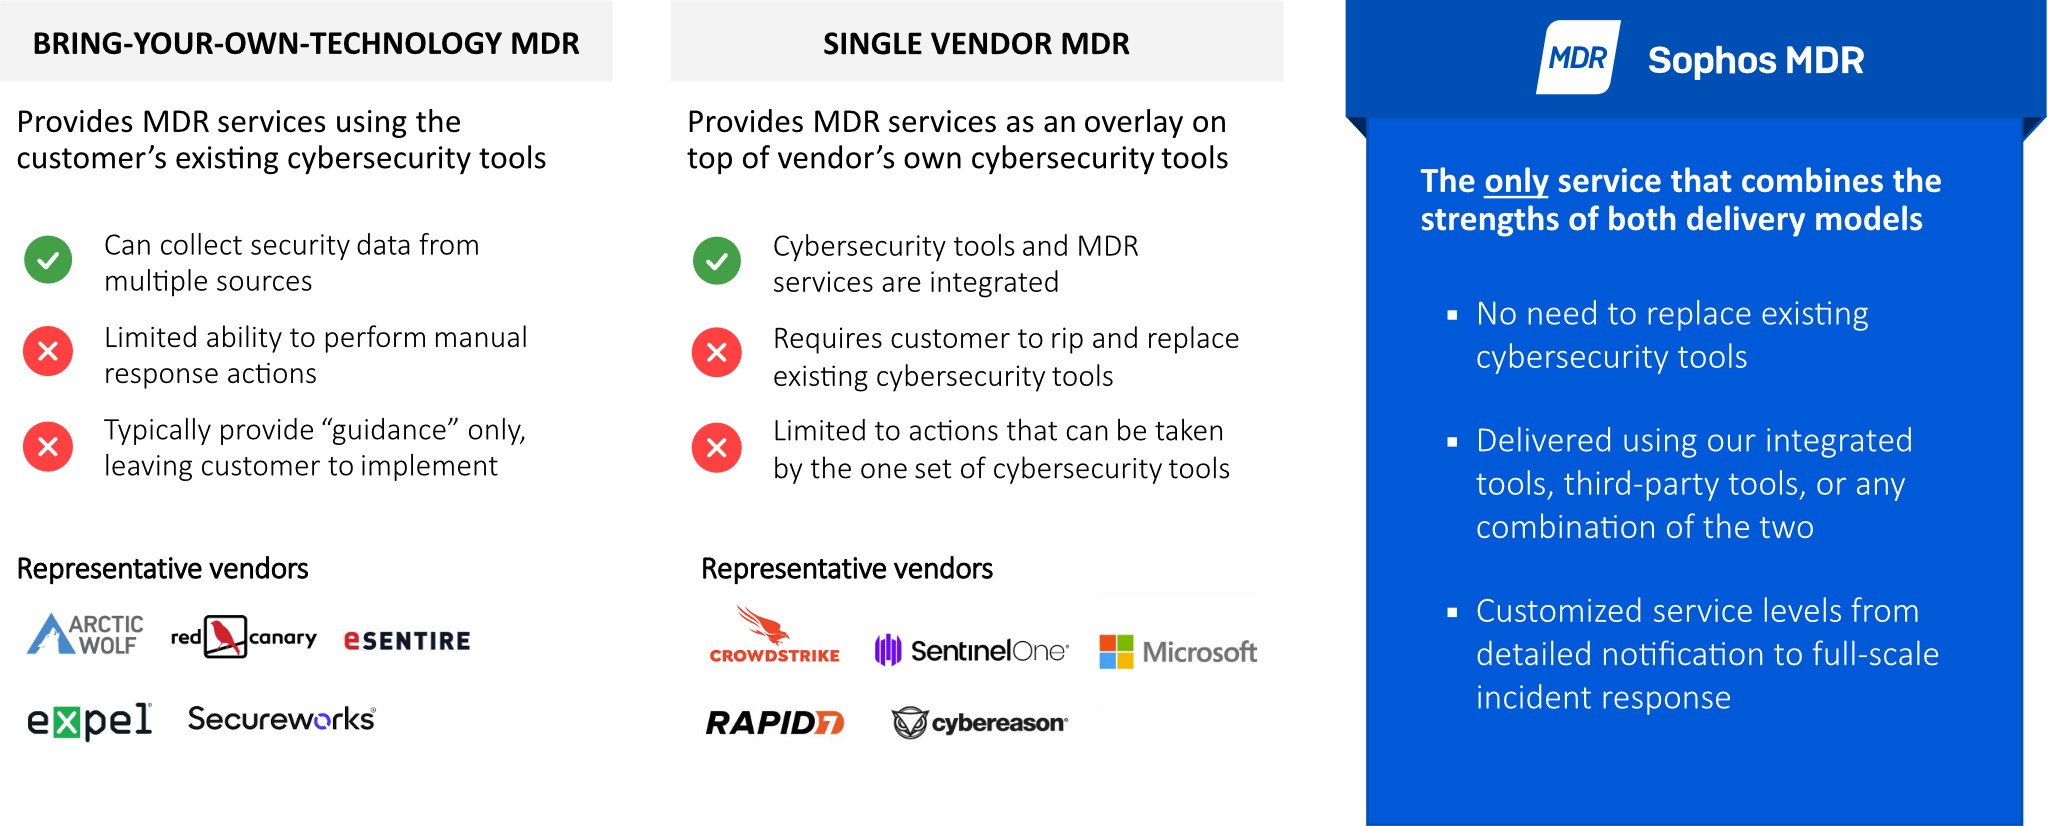
Kiedy usługi MDR stały się popularne, do tej pory trzeba było wybierać między dwoma następującymi modelami: „Bring your own Technology” i „Single Vendor”.
Bring your own Technology MDR
W tym modelu dostawca MDR wykorzystuje istniejące narzędzia klienta, w które klient prawdopodobnie już dużo zainwestował. Dostawca MDR udostępnia własnych specjalistów, którzy obsługują te narzędzia dla klienta końcowego i dzięki temu mogą świadczyć usługę Managed Detection and Response.
Ten rodzaj usługi ma jednak swoje słabe strony. Możliwa reakcja zależy od doświadczenia usługodawcy, interfejsów, przyznanych uprawnień i uzgodnionego zakresu usługi. Jeśli usługa ogranicza się do zaleceń, klient musi sam wdrożyć działania.
MDR od jednego dostawcy
Do drugiej kategorii zaliczają się dostawcy, którzy posiadają własne portfolio produktów i sprzedają usługi MDR jako rodzaj pakietu dodatkowego. Dzięki temu są w stanie znacznie szybciej i precyzyjniej reagować na niebezpieczne incydenty lub ataki, ponieważ usługa opiera się na ich własnych narzędziach, które znają na wylot.
Jeśli taka oferta ogranicza się do własnego portfolio dostawcy, nie można bez dodatkowych działań włączyć istniejących produktów innych producentów. Uzyskanie dodatkowej widoczności może wtedy wymagać uzupełnienia lub wymiany istniejącego sprzętu i oprogramowania. Jest to ograniczenie konkretnej oferty, a nie ogólna cecha wszystkich usług MDR dostawców posiadających własne produkty.
Czy to brzmi znajomo? Prawdopodobnie tak, ponieważ w ofercie „Sophos MTR Standard i Advanced” Sophos również należał do tej kategorii.
Sophos MDR – to, co najlepsze z obu wariantów
Dzięki nowej, rozszerzonej usłudze MDR Sophos wychodzi poza „model Single Vendor” i odbiera klienta tam, gdzie ten aktualnie się znajduje. Jeśli więc zainwestowano już w narzędzia cyberbezpieczeństwa, nie trzeba ich koniecznie wymieniać. Zamiast tego Sophos może w ramach swojej usługi MDR wykorzystywać dane bezpieczeństwa z tych narzędzi. Jednocześnie nadal można korzystać z zalet konsolidacji, stawiając na jednolity zestaw narzędzi zaprojektowanych do współpracy.
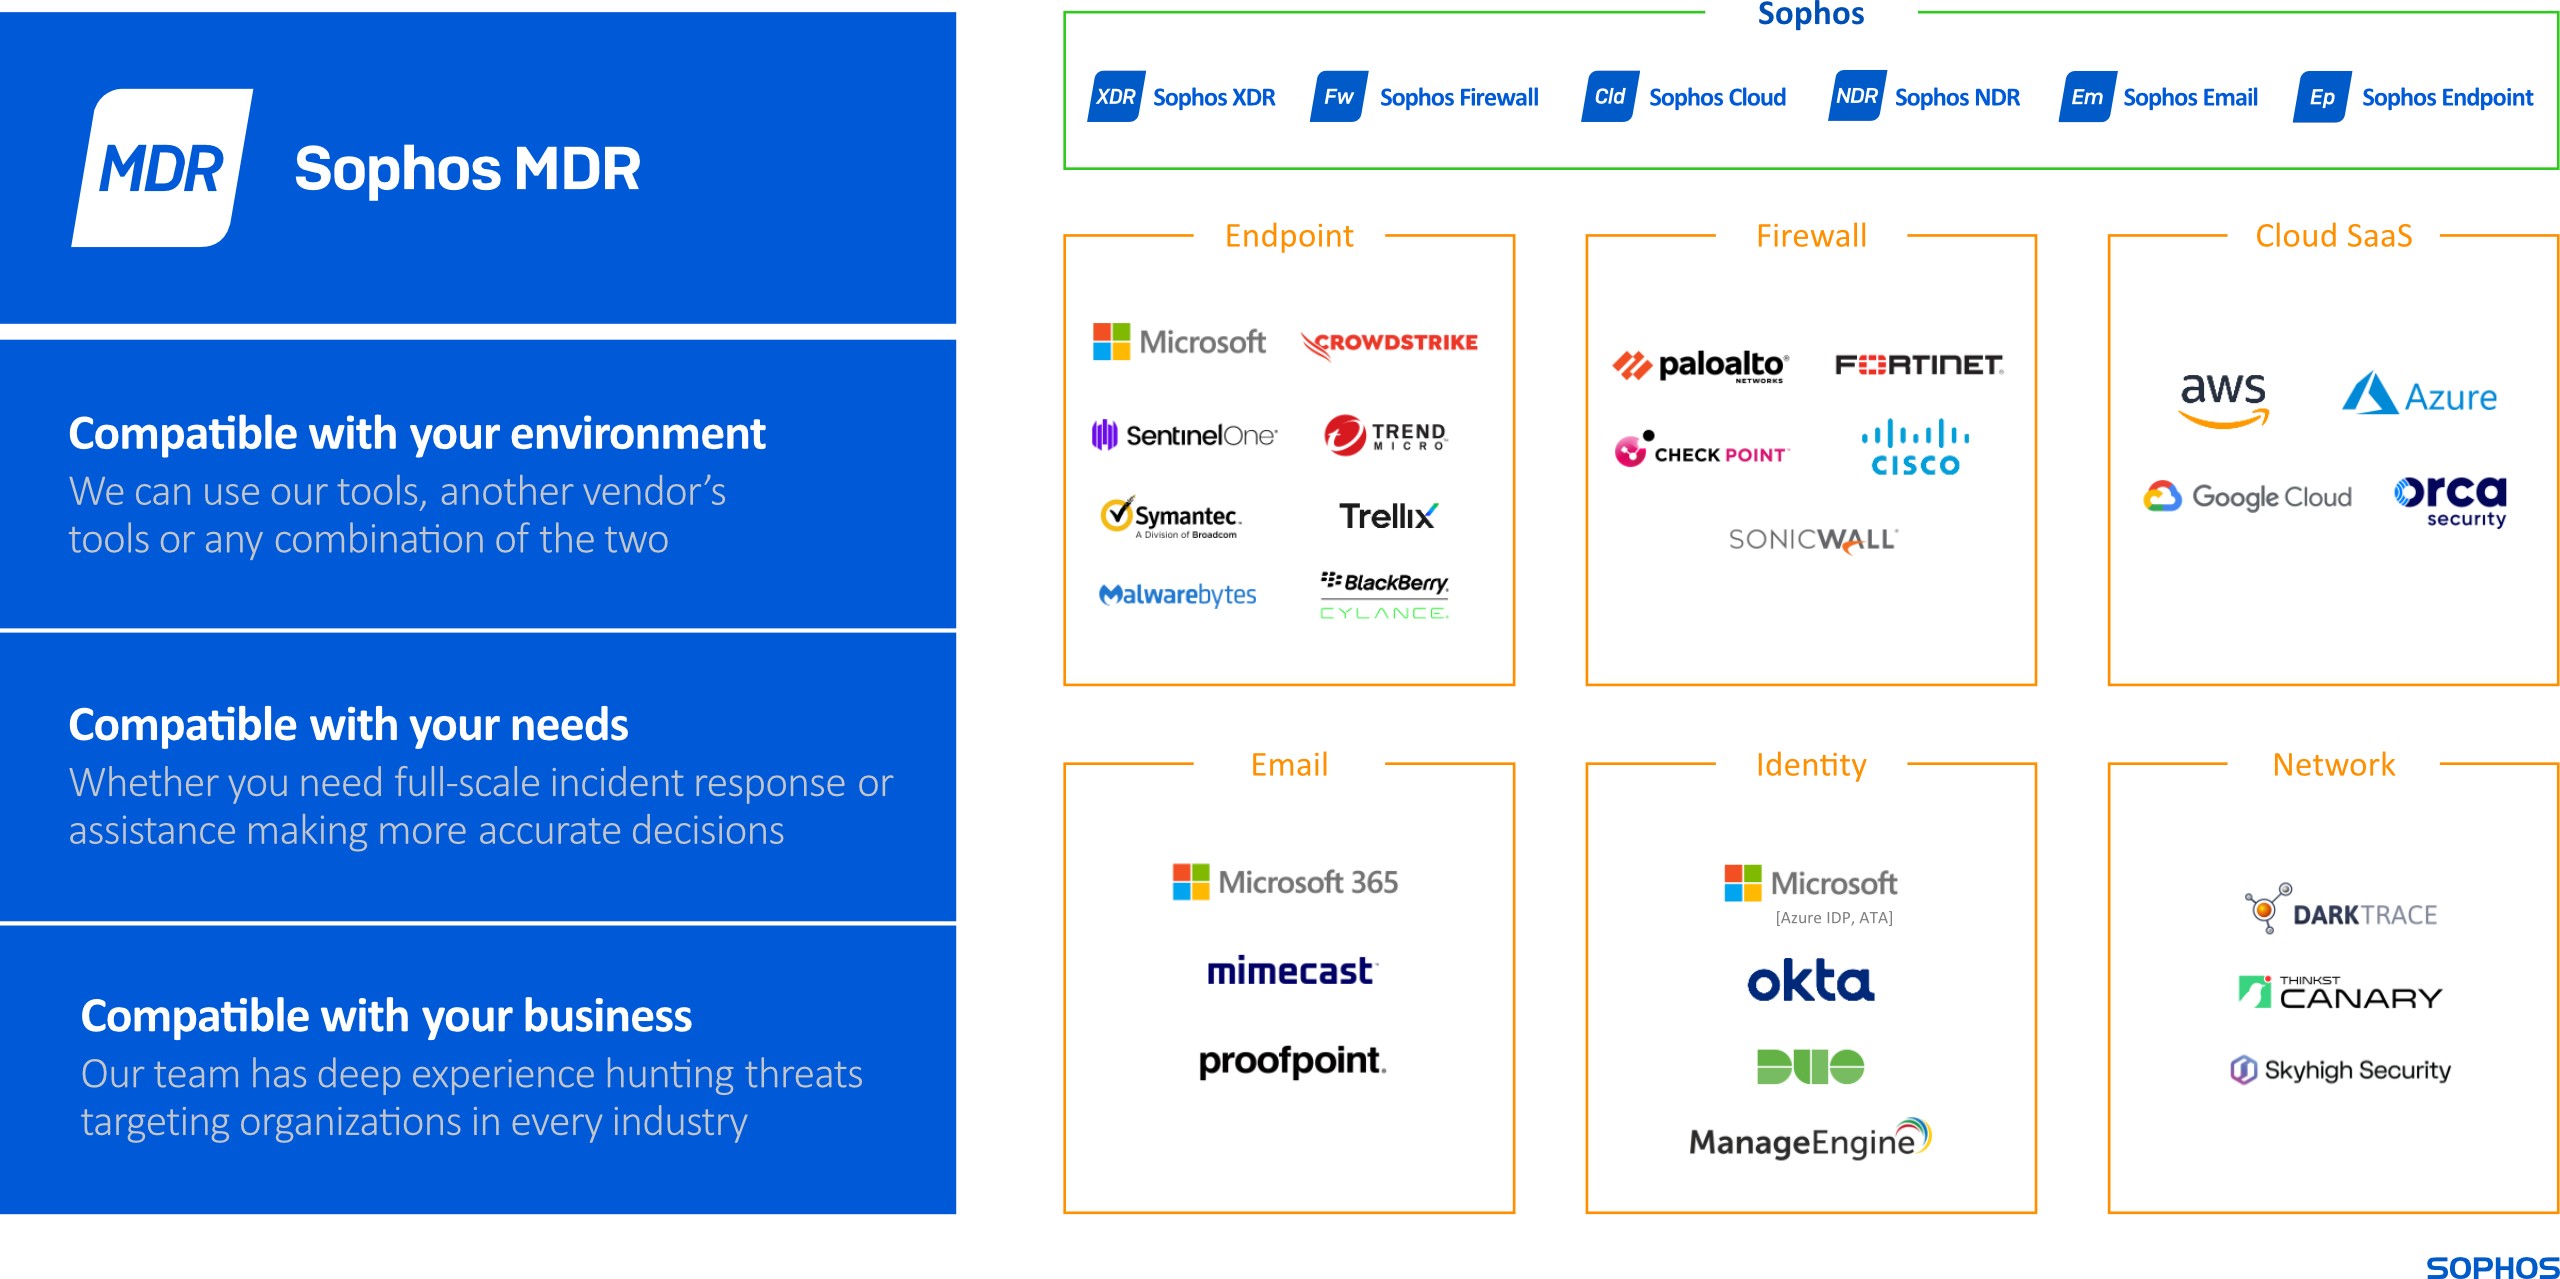
Sophos oferuje więc w swojej usłudze MDR to, co najlepsze z obu światów. Klienci nie muszą iść na kompromisy między krótszym czasem reakcji a korzystaniem z istniejących narzędzi. Z Sophos MDR otrzymujecie jedno i drugie. 🤩
Licencje Sophos MDR
W momencie ówczesnego wprowadzenia Sophos podzielił ofertę na następujące trzy poziomy usług. Wybór zależał od wymaganego zakresu reakcji i własnych procesów bezpieczeństwa.

Sophos MDR Complete
Najpopularniejsza opcja, Sophos MDR Complete, pokazana skrajnie po prawej stronie grafiki, oferuje rozbudowane możliwości reagowania na incydenty, których inni dostawcy nie są w stanie zapewnić bez dodatkowych opłat. Umożliwia również bezpośredni kontakt z analitykami zespołu MDR. Na przykład wtedy, gdy potrzebują Państwo pomocy, dokładnych wskazówek lub po prostu porady. Komunikacja odbywa się przez e-mail albo za pośrednictwem bezpośredniej infolinii. Zawsze będzie ktoś dostępny wtedy, gdy ma to największe znaczenie, a nie tylko w godzinach pracy.
Sophos MDR
Kolejnym poziomem usługi jest Sophos MDR. Sophos nie oferuje tu jednak niczego, czego ogromna większość dostawców MDR nie robi już dziś: monitorowania sieci 24/7, przygotowywania raportów oraz dostarczania danych o zagrożeniach. Zespół MDR koncentruje się na ograniczaniu zagrożeń i próbuje przerywać oraz izolować aktywne ataki. Daje to czas na dalsze działania i może zmniejszyć ryzyko dodatkowych szkód. Nie gwarantuje jednak skutecznego opanowania zagrożenia ani całkowitego zapobieżenia szkodom. Sophos MDR to znakomita propozycja dla firm, które są w stanie samodzielnie działać po opanowaniu zagrożenia.
Sophos Threat Advisor
Ostatnim poziomem jest Sophos Threat Advisor i jest on zalecany wyłącznie klientom, którzy już prowadzą własne Security Operations Center, czyli SOC, lub kupują tę usługę od wiodącego dostawcy. W ramach poziomu Threat Advisor Sophos zbiera alerty z Waszej sieci, koreluje je i ustala priorytety. Następnie otrzymujecie szczegółowe instrukcje, jakie działania należy podjąć, aby zwalczyć te zagrożenia. Sophos Threat Advisor może być niezwykle cennym wsparciem dla SOC, ponieważ zapewnia dodatkową parę oczu do kontroli.
↪ Nawiasem mówiąc, nie oferujemy tego produktu za pośrednictwem naszej strony internetowej, ponieważ jego cena jest indywidualna i nie jest dostępna dla nas w cenniku. W razie zainteresowania prosimy o kontakt, a my uzyskamy dla Państwa ofertę od Sophos.
Integracje zawarte w Sophos MDR
Bez wątpienia tym, co sprawia, że MDR jest o wiele lepszy od poprzedniego produktu MTR, są integracje z zewnętrznymi producentami. To one wyróżniają Sophos MDR i są niezbędne, aby uzyskać pełny obraz sieci klienta, a tym samym podejmować możliwie najlepsze reakcje i działania. Przyjrzyjmy się, jakie integracje są bezpłatnie zawarte w Sophos MDR.
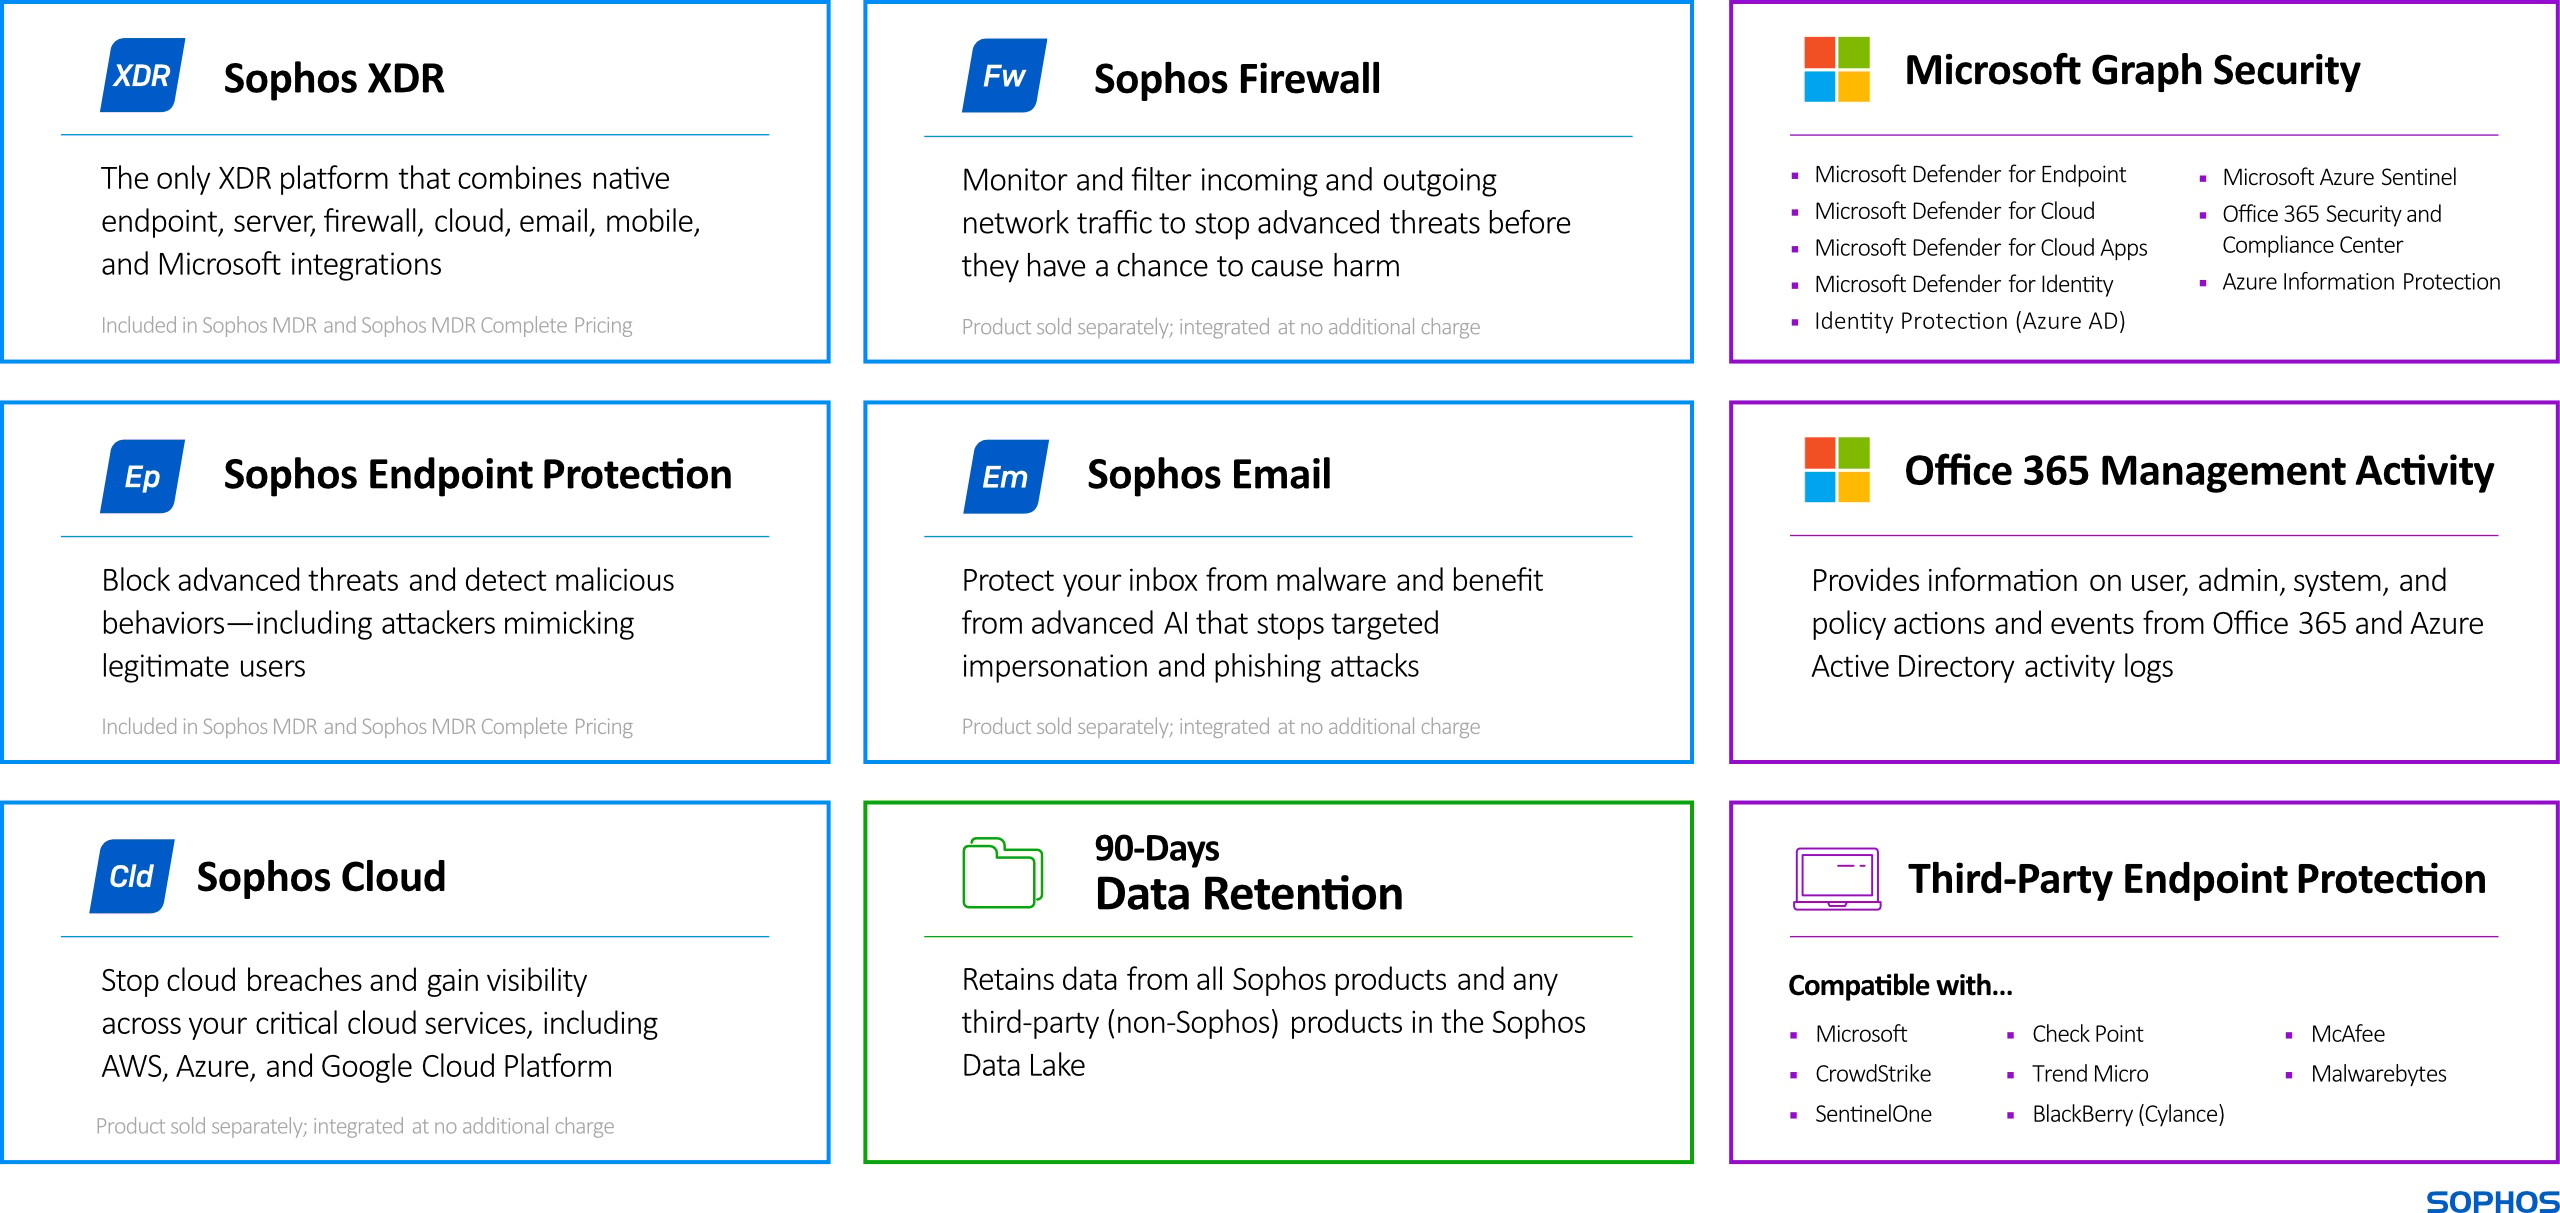
Integracje produktów Sophos
Oczywiste jest, że integracja istniejących produktów Sophos jest zawarta w cenie. „XDR” i „Sophos Endpoint Protection” są tutaj w pełni uwzględnione. Pamiętajcie jednak, że w przypadku „Sophos Firewall”, „Sophos Email” i „Sophos Cloud” zawarta jest jedynie integracja służąca do analizy danych z tych produktów. Same produkty trzeba kupić osobno, jeśli chcecie z nich korzystać.
Zmianą, która również została wprowadzona w Sophos MDR bez dodatkowych kosztów, jest wydłużenie okresu przechowywania danych. Wcześniej w MTR było to tylko 30 dni. Teraz Sophos zwiększa ten okres do 90 dni. Daje to zespołowi MDR większe i pełniejsze okno czasowe do prowadzenia analiz.
Integracje z Microsoftem
Oczywiście Sophos nie umknęło uwadze, że Microsoft odgrywa rolę praktycznie w każdej firmie i że różne narzędzia bezpieczeństwa są nawet zawarte w niektórych pakietach licencyjnych. Zamiast jednak wdawać się tutaj w walkę z Microsoftem, Sophos stara się raczej dodać dodatkową wartość do technologii Microsoft. Dzięki API, które Microsoft udostępnia dla swoich produktów, zdarzenia bezpieczeństwa mogą być zapisywane w Data Lake i wykorzystywane przez zespół MDR do analizy. Z mojego punktu widzenia to fantastyczna możliwość podejmowania lepszych decyzji, ponieważ można je teraz opierać zarówno na technologiach Microsoft, jak i Sophos.
Integracje z zewnętrznymi producentami
W prawym dolnym rogu powyższej grafiki widać, że Sophos MDR jest również kompatybilny z wieloma technologiami endpoint innych producentów. Możecie więc na przykład nadal używać urządzeń z Trend Micro, McAfee, SentinelOne itd., bez konieczności zastępowania tego oprogramowania agentem Sophos Endpoint.
Add-on Integrationspakete
Oprócz bezpłatnych integracji, które już teraz są bardzo rozbudowane, Sophos oferuje znacznie więcej w płatnych pakietach add-on! 🤯

Oprócz Sophos NDR dostępne są pakiety dla „Firewalls”, „Identity Provider”, „Public Cloud”, „Email” i „Network”. Jeśli wydłużony do 90 dni okres przechowywania danych nadal nie wystarcza, można go rozszerzyć do roku za pomocą pakietu add-on.
↪ Jeśli interesują Was te pakiety add-on, po prostu zapytajcie nas, a przygotujemy dla Was ofertę. Obecnie nie planujemy dodawać tych produktów do naszego sklepu internetowego.
Skorzystaj teraz z lepszego wykrywania i reagowania
Sophos MDR może uzupełnić własne IT o ciągłą analizę bezpieczeństwa i uzgodnione usługi reagowania. Opłacalność usługi w danym środowisku zależy od dostępnych danych, rzeczywistych uprawnień do interwencji i własnych procedur awaryjnych. Nawet usługa MDR nie zapewnia pełnej ochrony przed każdym zagrożeniem.
Jeśli używacie już innych produktów bezpieczeństwa Sophos, takich jak Sophos XGS Firewall lub Intercept X Advanced, upgrade do MDR zapewni Wam jeszcze lepszą ochronę. Dotychczasowi klienci z aktywnymi licencjami Central Endpoint lub Server mogą zapytać nas o ofertę upgrade’u do MDR. Wszyscy inni znajdą ceny i informacje jak zwykle na naszych stronach produktów:
Macie jeszcze pytania dotyczące Sophos MDR, na które nie odpowiedzieliśmy w tym artykule? Skontaktujcie się z nami już dziś i dajcie nam znać, jak możemy jeszcze bardziej ułatwić Wam rozpoczęcie korzystania z tego ważnego rozwiązania bezpieczeństwa.