
Aktywacja i obsługa raportowania centralnego Sophos Firewall
Dzięki Central Firewall Reporting, Sophos Firewall przesyła wybrane dane logów do Sophos Fusion (dawniej Sophos Central). Umożliwia to centralną analizę raportów, ich przechowywanie i udostępnianie innym osobom w razie potrzeby.
Artykuł wyjaśnia, jak aktywować Central Reporting, jakie punkty należy sprawdzić wcześniej i jak kontrolować, czy dane logów docierają do Sophos Fusion.
Który artykuł o logowaniu jest odpowiedni?
Central Firewall Reporting jest elementem architektury logów. W zależności od celu, lepszym punktem wyjścia może być inny artykuł:
- Analiza raportów i logów zapory w Sophos Fusion: Ten artykuł
- Wysyłanie lokalnego raportu zapory codziennie lub co tydzień jako PDF: Planowanie i wysyłanie raportów Sophos Firewall e-mailem
- Sprawdzanie pojedynczego połączenia, ID reguły, ID NAT lub przepływu pakietów na żywo: Testowanie reguł Sophos Firewall za pomocą Log Viewer, Policy tester i Packet Capture
- Wysyłanie logów do własnego SIEM lub serwera logów: Wysyłanie Syslog Sophos Firewall do SIEM
- Klasyfikacja lokalnych plików logów, usług i Advanced Shell: Rozwiązywanie problemów z usługami i logami Sophos Firewall
- Zabezpieczanie logów dla wsparcia Sophos lub Avanet: Zabezpieczanie logów Sophos Firewall dla wsparcia lub analizy
- Śledzenie zmian konfiguracji: Sprawdzanie logów ścieżki audytu Sophos Firewall
- Analiza trafień NDR lub Active Threat Response: Obsługa NDR i Active Threat Response w Sophos Firewall
- Analiza rekordów NetFlow v5 z celowo logowanych reguł firewall: Konfiguracja i testowanie NetFlow w Sophos Firewall
- Analiza próbek ruchu i liczników interfejsów: Konfiguracja monitorowania sFlow na Sophos Firewall
- Cykliczna kontrola stanu systemu, raportów bezpieczeństwa i zdarzeń administracyjnych: Codzienna lista administratora Sophos Firewall
To rozgraniczenie jest ważne: Central Reporting jest dobre do raportów, wyszukiwania i historii w Sophos Fusion. Do analizy na żywo na zaporze, pakietów wsparcia, korelacji SIEM lub analizy przepływów potrzebne są inne narzędzia.
Kiedy Central Firewall Reporting jest pomocne
Central Firewall Reporting jest szczególnie przydatne, gdy obsługiwanych jest wiele zapór lub gdy raporty mają być regularnie analizowane.
Typowe przykłady:
- Centralny przegląd wielu zapór.
- Regularne raporty dla zarządzania lub operacji.
- Analiza zdarzeń sieciowych, aplikacyjnych, IPS, VPN lub sieciowych.
- Dłuższe przechowywanie i łatwiejsze wyszukiwanie danych logów.
- Wsparcie w rozwiązywaniu problemów i przeglądach bezpieczeństwa.
Do czystej analizy na żywo bezpośrednio na zaporze często wystarczają lokalne logi. Do długoterminowych analiz Central Reporting jest znacznie wygodniejsze. Jeśli logi mają być przesyłane do własnego SIEM lub zewnętrznego serwera logów, lepiej pasuje Wysyłanie Syslog Sophos Firewall do SIEM.
Wymagania
Przed aktywacją należy sprawdzić:
- Zapora jest zarejestrowana w Sophos Fusion.
- Zapora ma dostęp do Internetu do wymaganych usług Sophos.
- DNS i czas działają poprawnie.
- Używana licencja wspiera pożądaną funkcję raportowania.
- Zapora jest widoczna w Sophos Fusion.
- Dostępne jest konto z rolą Super admin w odpowiednim tenancie Sophos Fusion (dawniej Sophos Central), aby zatwierdzić raportowanie po jego lokalnym włączeniu.
Jeśli zapora nie jest jeszcze zarejestrowana w Sophos Fusion, należy to najpierw zrobić. Bez rejestracji nie można aktywować Central Firewall Reporting.
Lokalne uprawnienia WebAdmin, rejestracja za pomocą OTP lub danych logowania oraz późniejsze zatwierdzenie usługi to odrębne kroki. Ani lokalne uprawnienia administratora, ani udana rejestracja nie zastępują zatwierdzenia przez administratora z rolą Super admin w tenancie. Nie należy udostępniać jego danych logowania operatorom korzystającym z OTP; Super admin zatwierdza usługę samodzielnie na własnym koncie.
Aktywacja Central Reporting
Central Firewall Reporting jest aktywowane w dwóch miejscach: najpierw na zaporze, a następnie w Sophos Fusion.
- Zaloguj się do WebAdmin Sophos Firewall.
- Otwórz System > Sophos Central.
- Sprawdź pod Sophos Central registration, czy zapora jest zarejestrowana.
- Jeśli zapora nie jest jeszcze zarejestrowana, wybierz Register i zaloguj się na odpowiednie konto Sophos Fusion.
- Aktywuj Sophos Central services lub wybierz Configure, jeśli usługa jest już aktywna.
- W oknie Firewall Management and Reporting from Sophos Central zaznacz Use Sophos Central reporting.
- Opcjonalnie zaznacz Use Sophos Central management, jeśli zapora ma być także zarządzana centralnie.
- Opcjonalnie zaznacz Send configuration backup to Sophos Central, jeśli kopie mają być przechowywane w Central przy aktywnym Central Management.
- Wybierz Apply.
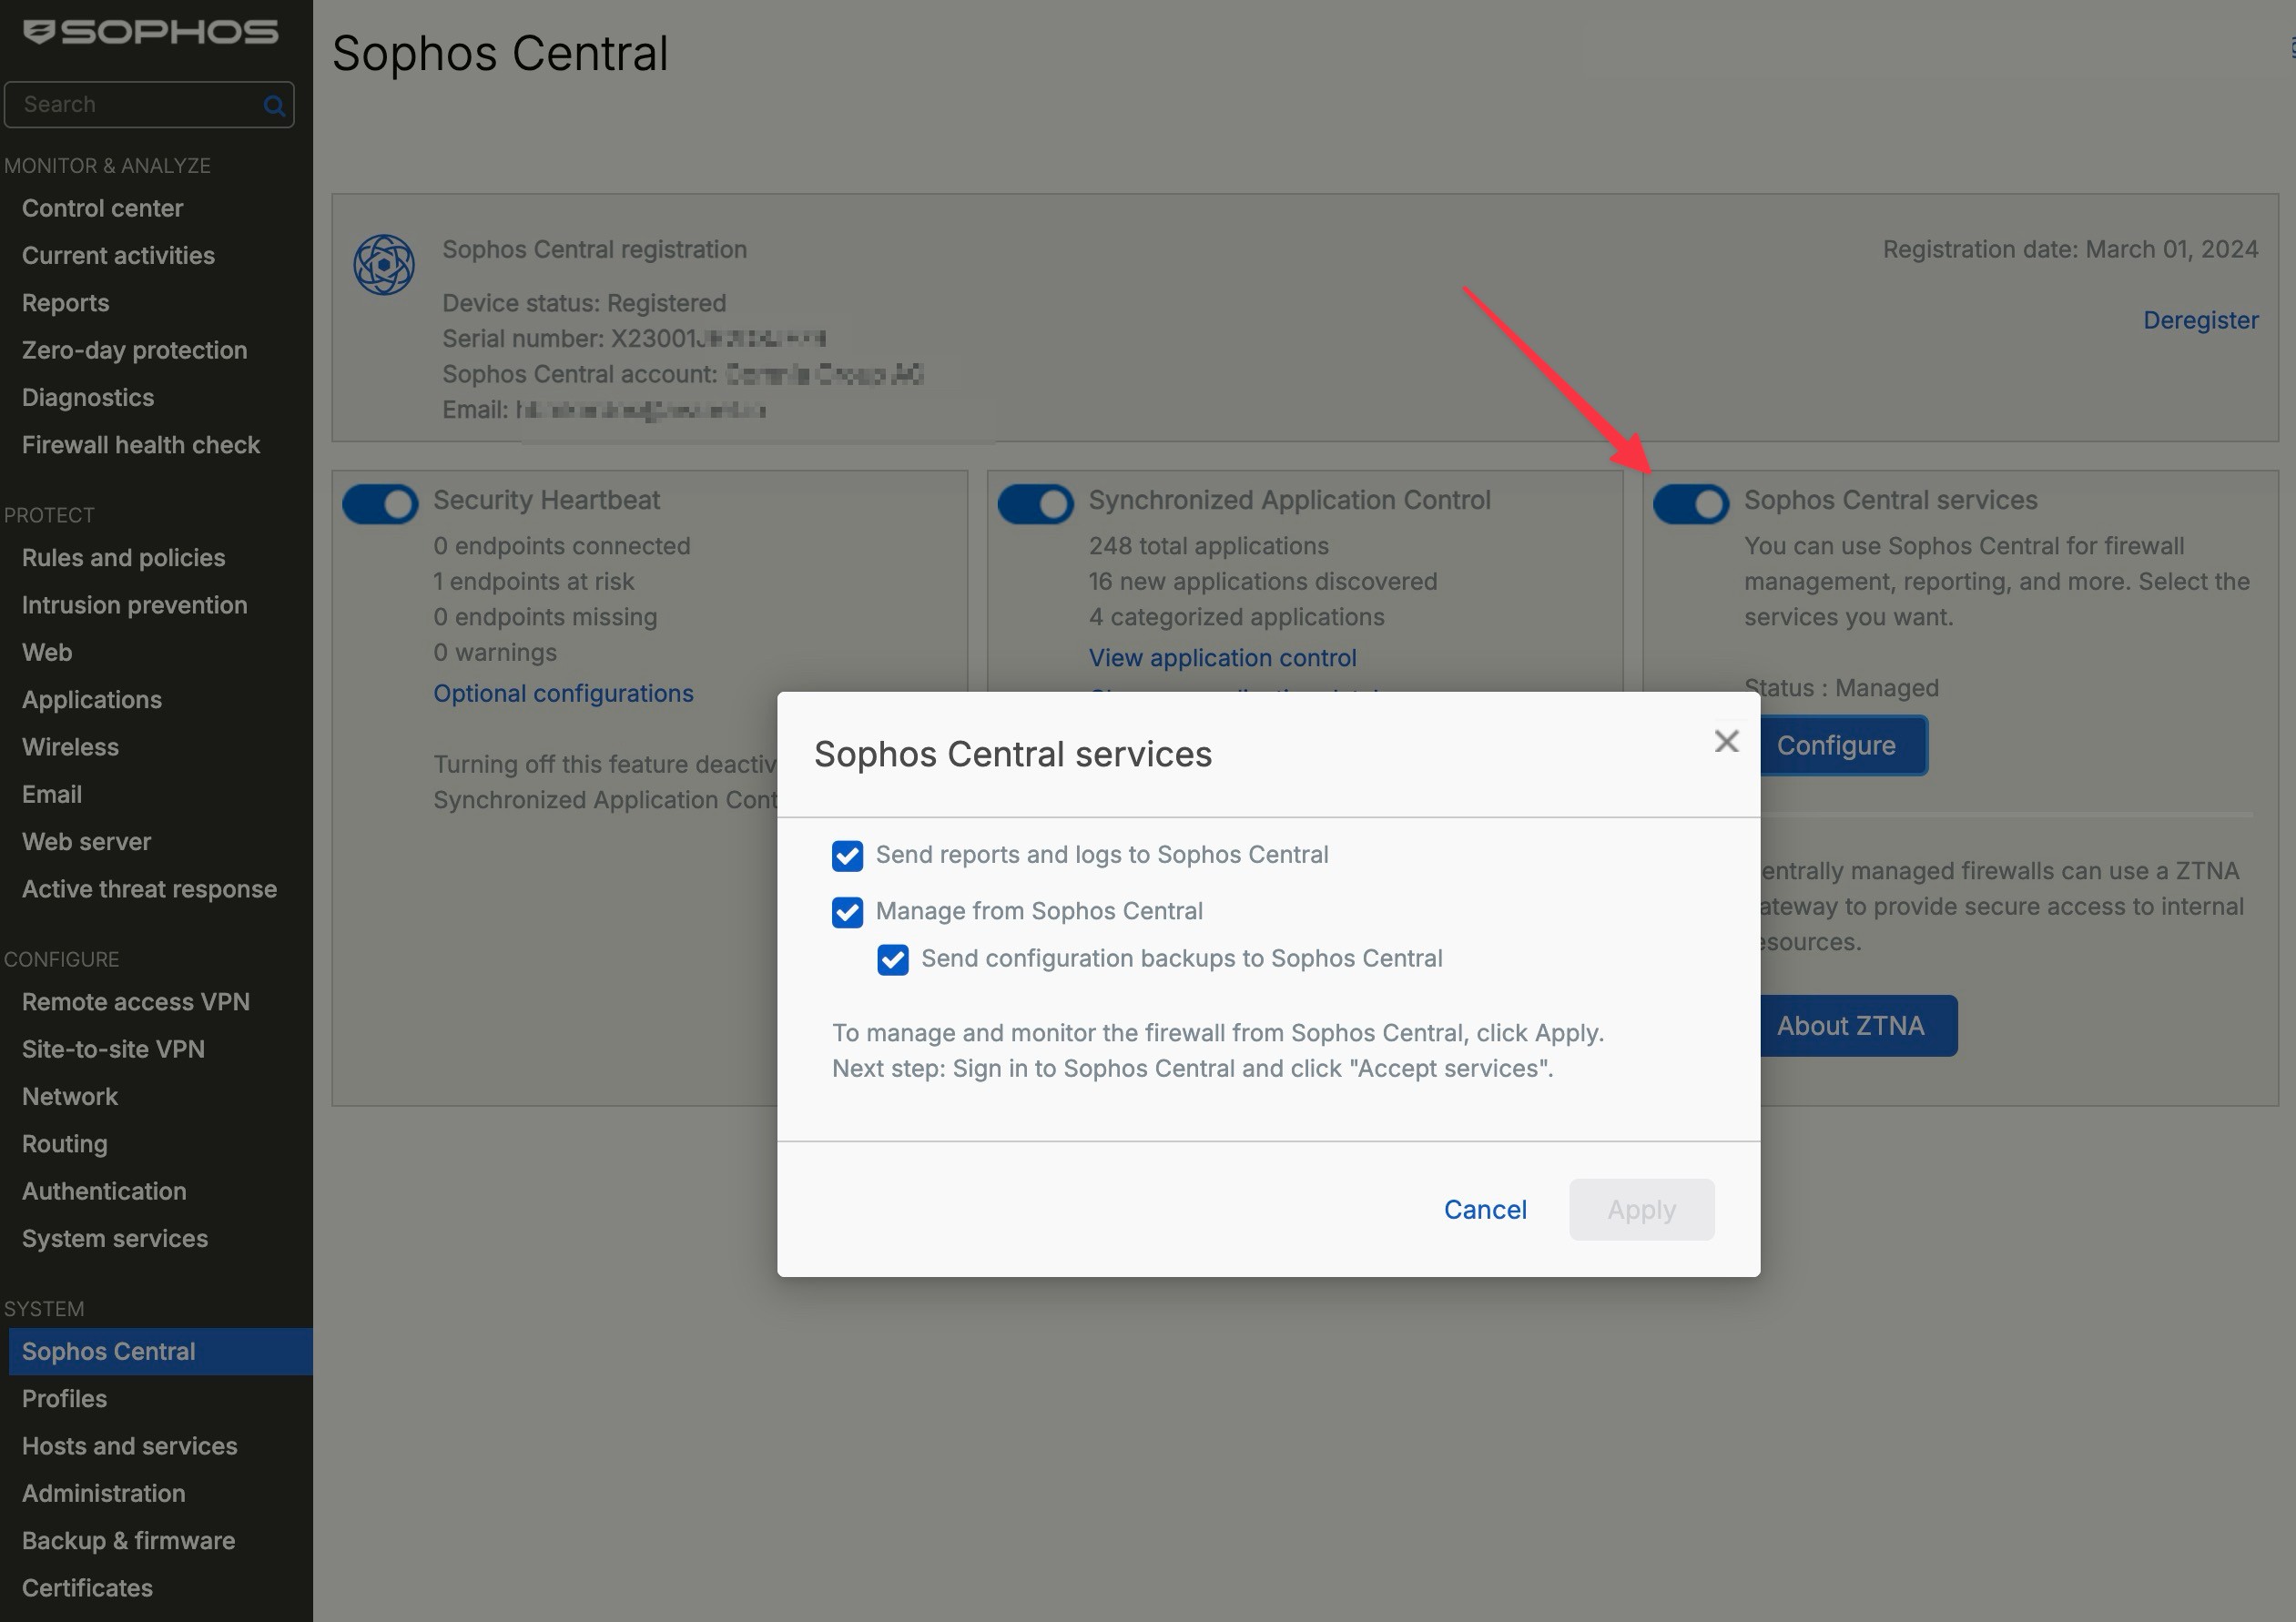
Zrzut ekranu pokazuje jeszcze poprzednią nazwę pola. W SFOS 22 ta sama opcja nazywa się Use Sophos Central reporting; podczas konfiguracji należy użyć aktualnej nazwy z kroku 6.
Po zapisaniu należy potwierdzić usługę w Sophos Fusion:
- Zaloguj się do Sophos Fusion na konto z rolą Super admin w odpowiednim tenancie.
- Otwórz My Products > Firewall Management > Firewalls.
- Znajdź zaporę ze statusem lub symbolem Approval pending.
- Wybierz Accept services.
Po aktywacji zapora zaczyna wysyłać wybrane dane logów do Sophos Fusion. Przesyłanie i przetwarzanie nie odbywają się natychmiast: zapora wysyła dane co najmniej co pięć minut, a przetwarzanie w Central może potrwać kolejne pięć do trzydziestu minut. Przed ponowną zmianą konfiguracji należy więc odczekać do 35 minut.
Jakie dane są przesyłane
Jakie typy logów są przesyłane do Sophos Fusion, definiuje się bezpośrednio na zaporze.
Ścieżka menu to Configure > System services > Log settings.
W Log settings kolumny Local reporting i Central reporting są niezależne. Typ logu można więc zapisywać lokalnie, w Central lub w obu miejscach. Central reporting nie zależy od Local reporting. Odpowiednia reguła zapory lub SSL/TLS Inspection musi jednak najpierw wygenerować zdarzenie za pomocą Log firewall traffic lub Log connections.
Interfejs grupuje typy pod Firewall, IPS, Antivirus, Anti-spam, Content filtering, Events, Web server protection, Active threat response, Wireless, Heartbeat, System health, Zero-day protection i SD-WAN. Dla zdarzeń VPN lub administratora należy wybrać odpowiednie wpisy, a następnie wygenerować konkretne zdarzenie, aby sprawdzić jego nadejście.
Dla Wireless opcja Access points & SSID w Local reporting jest domyślnie wyłączona, ponieważ te logi nie pojawiają się w lokalnym Log Viewer. Nadal można je wysyłać do Sophos Fusion lub serwera Syslog.

Nie każde środowisko musi przesyłać wszystkie dane do Sophos Fusion. W środowiskach produkcyjnych należy sprawdzić, które typy logów są naprawdę potrzebne i czy wewnętrzne wytyczne dotyczące ochrony danych są przestrzegane.
⚠️ Im więcej typów logów jest przesyłanych do Sophos Fusion, tym szybciej zużywany jest dostępny magazyn. W środowiskach produkcyjnych należy świadomie zdecydować, które logi są naprawdę potrzebne do operacji, bezpieczeństwa i zgodności.
Ważna jest także różnica między logami a raportami: wybór w Central reporting steruje tym, które event logs są wysyłane do Sophos Fusion. Ten wybór nie zastępuje automatycznie lokalnych on-box reports i nie jest tym samym co kompletne pakiety logów dla supportu.
Jak długo Sophos przechowuje logi
Czas przechowywania zależy od licencji i dostępnego magazynu. Ważne jest: zawsze obowiązuje granica, która zostanie osiągnięta jako pierwsza. Jeśli magazyn jest pełny, starsze dane są usuwane zgodnie z zasadą FIFO.
- Central Firewall Reporting bez dodatkowej licencji raportowania: Do 7 dni. Dostępne z aktywną subskrypcją zapory. Magazyn jest zależny od modelu i ograniczony.
- Xstream Protection Bundle: Do 30 dni. Odpowiada ograniczonemu uprawnieniu Central Firewall Reporting Advanced.
- Central Firewall Reporting Advanced: Do 365 dni. Każda licencja CFR Advanced zwiększa dostępny magazyn o 100 GB. Firewalle z bardzo dużym wolumenem logów mogą potrzebować więcej niż jednej jednostki 100 GB, aby realnie osiągnąć maksymalny czas przechowywania.
Basic Reporting pozwala generować raporty w Central, ale nie umożliwia uwzględnienia zapory w raportach planowanych ani grupowych. Xstream i CFR Advanced dodają pobieranie PDF, HTML i CSV oraz raporty zapisane, planowane i grupowe.
Licencję Central Firewall Reporting Advanced można uzyskać w Avanet: Central Firewall Reporting Advanced. Dane opisują Central Firewall Reporting jako raportowanie w chmurze z wyszukiwaniem, raportami i do 365 dni przechowywania: Dane Sophos Central Firewall Reporting.
We wszystkich wariantach magazyn i maksymalny czas przechowywania działają razem. Gdy tylko zostanie osiągnięty jeden limit, starsze dane są usuwane zgodnie z zasadą first-in-first-out. Licencja z długim maksymalnym okresem przechowywania nie gwarantuje więc automatycznie, że każdy firewall rzeczywiście zachowa dane tak długo.
Zarządzanie licencją Reporting i zapisanymi danymi
W sekcji Profil > Licensing > Product licenses > Central Firewall Reporting > Manage licencje Reporting przypisuje się do zapory lub odbiera za pomocą przycisków plus i minus. Widok pokazuje urządzenie, adres IP, model, typ licencji, zajęte miejsce w Central, średnią dzienną ilość przesyłanych danych, okres przechowywania oraz datę najstarszych nadal dostępnych danych. Zapory można tam wyszukiwać według numeru seryjnego.
Menu akcji zawiera kilka poleceń o bardzo różnych skutkach:
- Associate licenses and data with replacement device przenosi licencję Reporting i istniejące dane na urządzenie zastępcze.
- Reclaim all licenses (convert to basic) przełącza zaporę na Basic Reporting i usuwa zapisane już logi oraz raporty.
- View device reports otwiera Report Hub dla tego urządzenia.
- Delete log data nieodwracalnie usuwa wszystkie dane logów zapory zapisane w Central. Działanie jest rejestrowane i można je udokumentować, podając przyczynę.
- Delete log data and unregister from Sophos Fusion dodatkowo usuwa rejestrację w Central. Ta operacja również jest nieodwracalna i rejestrowana.
Odebranie licencji nie jest zatem wyłącznie zmianą handlową. Przed użyciem Reclaim, usunięciem danych lub wyrejestrowaniem należy wyeksportować potrzebne raporty, zatwierdzić decyzję dotyczącą przechowywania oraz ustalić późniejsze źródło logów albo sposób rejestracji urządzenia zastępczego.
Planowanie przechowywania i odpowiedzialności
Central Reporting nie powinno być aktywowane tylko technicznie. Przedtem powinno być jasne, jakie typy logów są naprawdę potrzebne, jak długo dane muszą być dostępne i kto regularnie sprawdza raporty.
Dla operacji powinny być udokumentowane następujące punkty:
- Cel zbierania danych: rozwiązywanie problemów, przegląd bezpieczeństwa, audyt, raport zarządzania lub wsparcie.
- Potrzebne typy logów, na przykład zapora, sieć Web, IPS, VPN lub Active Threat Response.
- Pożądany czas przechowywania i odpowiednia licencja.
- Właściciel szablonów raportów, planowanych raportów i eskalacji.
- Wytyczne dotyczące ochrony danych lub zgodności dla danych użytkowników, URL i sieci.
- Decyzja, czy dodatkowo potrzebne są Syslog lub SIEM.
Jeśli logi są istotne dla reakcji na incydenty lub audytów, nie należy czekać do momentu awarii, aby sprawdzić, czy dane są kompletne. Krótki miesięczny raport kontrolny często wystarcza, aby zobaczyć, czy oczekiwane typy logów docierają i czy zużycie magazynu odpowiada planowanemu przechowywaniu.
Sprawdzanie przybycia logów
Po aktywacji dane nie zawsze pojawiają się natychmiast w Sophos Fusion. Należy zaplanować kilka minut opóźnienia.
Następnie należy sprawdzić te punkty:
- Zaloguj się do Sophos Fusion.
- Otwórz My Products > Firewall Management > Report Hub.
- Wybierz odpowiednią zaporę.
- Sprawdź widoczność aktualnych zdarzeń.
- Testowo utwórz prosty raport.

Jeśli dane nie są widoczne, należy najpierw sprawdzić połączenie, licencję i ustawienia logów.
Celowa walidacja raportowania
Raport z danymi nie dowodzi jeszcze, że Central Reporting jest w pełni użyteczne dla operacji. Po aktywacji należy przeprowadzić co najmniej mały plan walidacji.
Zalecane testy:
- Sprawdzenie logów reguł zapory: Wywołać logowaną regułę testową i wyszukać w Report Hub wartości Source, Destination oraz Rule ID. Zdarzenie powinno być widoczne z prawidłową zaporą, czasem i akcją.
- Sprawdzenie zdarzeń Web lub Application: Wykonać znany test Web Control lub Application Control. Kategoria, użytkownik albo adres IP klienta powinny pojawić się we właściwym raporcie.
- Sprawdzenie zdarzeń VPN: Nawiązać i rozłączyć połączenie testowe. Logowanie, połączenie i rozłączenie powinny być widoczne w wybranym okresie.
- Porównanie podstawy czasu: Porównać czas zapory, zakres czasu Sophos Fusion i lokalną strefę czasową. Zdarzenia nie powinny pojawiać się w nieoczekiwanym okresie.
- Ocena retencji: Sprawdzić starsze dane w Report Hub i obserwować wykorzystanie pamięci. Dostępna retencja powinna odpowiadać licencji i wewnętrznemu celowi.
- Kontrola ustawień logowania: W obszarze System services > Log settings sprawdzić, czy reguły zapory generują Log firewall traffic oraz czy reguły SSL/TLS Inspection mają w razie potrzeby włączoną opcję Log connections.
W przypadku wielu zapór należy dodatkowo sprawdzić, czy nazwa hosta, numer seryjny, model lub lokalizacja są jednoznacznie rozpoznawalne. W przeciwnym razie późniejszy przypadek bezpieczeństwa lub wsparcia będzie niepotrzebnie trudny, ponieważ zdarzenia są obecne, ale nie można ich szybko przypisać do odpowiedniego urządzenia.
Tworzenie powtarzalnego raportu
W My Products > Firewall Management > Report Generator wybiera się zaporę, Report template i Time frame. Wszystkie filtry dodane w Query muszą być spełnione. Przycisk Generate tworzy raport.
Do powtarzalnego testu można użyć szablonu Firewall, krótkiego okresu i Source IP = 192.0.2.25. Ten adres dokumentacyjny należy zastąpić rzeczywistym adresem IP klienta testowego. Równość rozróżnia wielkość liter; dla częściowego dopasowania lub podsieci używa się ~ z *, na przykład Source IP ~ 192.0.2.*. Okres dłuższy niż 30 dni może umieścić raport w Queue, gdzie zostanie automatycznie usunięty po 24 godzinach.
Z Xstream lub CFR Advanced funkcja Save Template zapisuje kolumny, wykres i filtry, ale nie dane. Schedule eksportuje do PDF, HTML lub CSV. Pliki w Scheduled Exports są usuwane po 90 dniach. Jeśli raport zawiera dane osobowe, lepiej wysłać chroniony logowaniem odnośnik niż załącznik.
Przydatne raporty dla operacji:
- Najczęściej blokowane aplikacje.
- Kategorie sieci Web z dużym ruchem.
- Połączenia VPN.
- Zdarzenia IPS.
- Zdarzenia NDR i Active Threat Response.
- Najczęściej używane reguły według liczby trafień.
- Analizy związane z użytkownikami lub hostami.
Jeśli kategorie sieci Web mają być nie tylko analizowane, ale także aktywnie zgłaszane przy krytycznych dostępach, pasuje Używanie kategorii sieci Web Sophos Firewall i natychmiastowych alertów.
Dla powtarzających się kontroli operacyjnych można planować raporty lub zapisywać je jako szablony. Jeśli używane są NDR Essentials lub NDR Active Threat Intelligence, należy połączyć proces z Obsługą NDR i Active Threat Response w Sophos Firewall z Central Reporting lub analizą SIEM.
Wstrzymanie raportowania bez usuwania rejestracji ani danych
Przed kontrolowanym wstrzymaniem raportowania należy zanotować aktywne wpisy w kolumnie Central reporting, na przykład wykonując zrzut ekranu. Następnie w System > Sophos Central > Sophos Central services > Configure wyłącza się Use Sophos Central reporting. Zapora pozostaje zarejestrowana; Central Management i kopie zapasowe są oddzielnymi usługami. Samo wyłączenie raportowania nie uruchamia usuwania danych, ale istniejące dane nadal podlegają limitom czasu przechowywania i pojemności licencji oraz wygasają zgodnie z zasadą FIFO.
Aby wznowić działanie, należy ponownie włączyć opcję, w razie potrzeby poprosić administratora z rolą Super admin w odpowiednim tenancie Sophos Fusion o zaakceptowanie Approval pending za pomocą Accept services i przywrócić ten sam wybór w Configure > System services > Log settings. Następnie ponownie generuje się zdarzenie testowe i wyszukuje je w Report Hub.
⚠️ Reclaim all licenses (convert to basic), Delete log data i Delete log data and unregister from Sophos Fusion nie służą do cofania zwykłej pauzy. Reclaim usuwa zapisane logi i raporty zapory. Delete log data usuwa jej logi z Central, a Delete log data and unregister from Sophos Fusion dodatkowo usuwa zaporę z Central. Tych operacji usuwania nie można cofnąć.
Rozwiązywanie problemów
Brak danych w Sophos Fusion
Należy sprawdzić, czy zapora jest online i może komunikować się z Sophos Fusion, a także DNS, bramę domyślną i czas. Następnie w System > Sophos Central > Sophos Central services > Configure trzeba potwierdzić, że Use Sophos Central reporting jest nadal aktywne i że w Sophos Fusion nie oczekuje zatwierdzenie usługi.
Jeśli zapora jest zarządzana przez Sophos Fusion, ale nie dostarcza raportów, należy oddzielnie sprawdzić dostęp do zarządzania i raportowanie. Działający login Central na zaporze nie dowodzi automatycznie, że wszystkie wybrane typy logów również docierają do Report Hub.
Brak tylko pojedynczych typów logów
W Configure > System services > Log settings należy sprawdzić kolumnę Central reporting. Local reporting jest niezależnym miejscem docelowym i nie musi być aktywne dla wysyłania do Central.
Szczególnie często brakuje nie połączenia Central, ale samego zdarzenia:
- Reguły zapory nie mają aktywowanego Log firewall traffic.
- Pod System services > Log settings kolumna Central reporting dla typu logu nie jest aktywna.
- Wybrany raport obejmuje inny okres lub inną zaporę.
- Raporty użytkowników lub sieci Web pozostają puste, ponieważ zapora nie widzi tożsamości użytkownika.
- Zdarzenia NDR lub Active Threat Response brakuje, ponieważ funkcja jest aktywna globalnie, ale nie jest w pełni zintegrowana w regułach lub logowaniu.
Raporty pokazują stare dane
Central Reporting nie działa w czasie rzeczywistym. Należy sprawdzić wybrany zakres czasu w raporcie i odczekać kilka minut przed ponowną zmianą konfiguracji. Dla nowych zdarzeń opóźnienie jest normalne, ponieważ firewall wysyła dane okresowo, a Sophos Fusion przetwarza je później.
Jeśli dane wydają się stale opóźnione lub niekompletne, nie należy wielokrotnie zaznaczać tych samych opcji. Lepiej jest przeprowadzić zdefiniowany test z czasem, źródłem, celem, typem logu i oczekiwaną zaporą. Następnie można porównać Log Viewer, Central Report Hub i w razie potrzeby Syslog lub lokalne logi.
Zbyt wiele lub zbyt mało danych
Należy dostosować wybór logów i filtry w Sophos Fusion. Dla audytów lub przypadków wsparcia może być sensowne zbieranie większej ilości danych. Dla normalnej operacji często wystarczają ukierunkowane raporty.
Zbyt wiele danych to nie tylko problem magazynowy. Analiza staje się również trudniejsza, jeśli nikt nie sprawdza regularnie raportów. Zbyt mało danych jest natomiast krytyczne, jeśli w przypadku incydentu brakuje dokładnie zdarzeń zapory, VPN, sieci Web lub IPS. Dlatego wybór logów nie powinien być ustawiany jednorazowo, ale powinien pasować do planowanych przypadków użycia.
Sprawdzanie Central Reporting po zmianach
Po określonych zmianach należy świadomie kontrolować Central Reporting:
- Aktualizacja lub przywrócenie oprogramowania układowego.
- Przełączenie HA lub wymiana urządzenia.
- Zmiana rejestracji lub usług Sophos Fusion.
- Nowe reguły zapory, polityki sieci Web, polityki IPS lub profile VPN.
- Zmiana licencji, pakietu lub uprawnienia Reporting-Advanced.
- Reimage, przywrócenie lub migracja na nowy model.
Dla centralnych zmian przez Sophos Fusion pasuje dodatkowo Kolejka zadań zarządzania zaporą Sophos Fusion. Tam można zobaczyć, czy Central w ogóle pomyślnie zastosował zmianę na zaporze. Dla lokalnych zmian konfiguracji należy uwzględnić Logi ścieżki audytu i w przypadku problemów z regułami Log Viewer z Policy Test i Packet Capture.
Zabezpieczanie logów dla przypadków wsparcia
Central Reporting nie zastępuje każdej lokalnej analizy logów. Jeśli wsparcie Sophos lub Avanet potrzebuje pełnej lokalnej kolekcji logów, można dodatkowo eksportować logi zapory.
Dla przypadków wsparcia należy więc wyraźnie rozdzielić:
- Pokazanie historii, raportów, dotkniętych użytkowników lub najważniejszych zdarzeń: Central Reporting
- Sprawdzanie pojedynczego połączenia na żywo: Log Viewer, Policy Test i Packet Capture
- Sprawdzanie błędów usług, logów debugowania lub statusu modułu: lokalne pliki logów i logi usług
- Przygotowanie pełnego pakietu dla wsparcia Sophos lub Avanet: lokalny eksport logów lub skonsolidowany raport rozwiązywania problemów
W praktyce Central Reporting jest często najlepszym punktem wyjścia, ponieważ można szybciej zawęzić okno czasowe, zaporę, użytkownika, IP źródłowe i dotkniętą regułę. Do właściwej analizy przyczyn często potrzebne są jednak dodatkowe lokalne logi, szczególnie w przypadku problemów z VPN, WAF, IPS, HA, systemem lub usługami. Proces opisano w Zabezpieczanie logów Sophos Firewall dla wsparcia i analizy. Dla przypisania modułów i usług pomocne jest dodatkowo Rozwiązywanie problemów z usługami i logami Sophos Firewall.
Rekomendacje operacyjne
Central Firewall Reporting jest szczególnie przydatne przy wielu zaporach lub regularnie potrzebnych raportach. Do rozwiązywania problemów pomocne jest korzystanie z lokalnych logów i Central Reporting razem: Central dla przeglądu i historii, lokalne logi dla analizy szczegółowej bezpośrednio na zaporze.
W środowiskach produkcyjnych Central Reporting powinno być traktowane jak proces operacyjny:
- Wybierz typy logów według celu, nie aktywuj wszystkiego.
- Ustal właściciela raportów, który naprawdę sprawdza planowane raporty i zauważalne trendy.
- Regularnie kontroluj zużycie magazynu i najstarsze dostępne dane.
- Po aktualizacjach oprogramowania układowego, przełączeniu HA, przywróceniu lub zmianie licencji przeprowadź krótki test raportowania.
- Zdefiniuj co najmniej jeden test incydentu: znajdź dotknięte IP źródłowe, ID reguły, użytkownika VPN lub kategorię sieci Web w Report Hub.
- Dla operacji bezpieczeństwa zdecyduj, które zdarzenia pozostają w Central, a które dodatkowo trafiają do SIEM.
Dla małych środowisk często wystarcza miesięczny przegląd raportów zapory, sieci Web, VPN i IPS. Przy wielu lokalizacjach, operacjach MSP lub wymaganiach zgodności powinien istnieć stały termin przeglądu. Wtedy sprawdza się, czy oczekiwane typy logów nadal docierają, czy magazyn i licencja pasują do pożądanego przechowywania i czy raporty w razie potrzeby szybko odpowiadają na właściwe pytania.
Jeśli logi są istotne dla operacji bezpieczeństwa, reakcji na incydenty lub zgodności, należy dodatkowo zdecydować, czy Syslog do SIEM jest potrzebny. Central Reporting jest bardzo przydatne do analiz Sophos Fusion, ale nie zastępuje automatycznie międzyproducentowego archiwum logów lub procesu SOC.