
Sophos Firewall: sprawdzanie miejsca i raportów
Jeśli Sophos Firewall ostrzega o małej ilości miejsca na dysku, nie powinieneś od razu usuwać plików ani wyłączać raportów. Najpierw należy ustalić, której partycji dotyczy problem, czy przyczyną są lokalne raporty, dzienniki, kolejki poczty, kwarantanna, pliki pomocnicze czy też zbyt mały wirtualny dysk twardy.
W artykule wyjaśniono, jak sprawdzić stan przechowywania na Sophos Firewall, zarządzać raportami lokalnymi w kontrolowany sposób i wyłączać raportowanie na urządzeniu tylko wtedy, gdy zrozumiałe są konsekwencje. W przypadku długoterminowego przechowywania dzienników często lepszym dodatkiem jest raportowanie zapory w Sophos Fusion, ponieważ nie polega się wyłącznie na danych z raportów lokalnych na urządzeniu.
⚠️ Ważne: usunięcie raportów bezpowrotnie usuwa lokalne dane raportów. Wyłączenie On-Box Reports wyłącza generowanie wszystkich raportów lokalnych. Działania te należy odróżnić od przechowywania i czyszczenia Event Logs oraz Troubleshooting Logs. Przed ich podjęciem należy sprawdzić, czy wymagane dane zostały wyeksportowane, są przechowywane centralnie lub nie są już potrzebne do celów wsparcia technicznego i audytu.
Kiedy przestrzeń dyskowa staje się krytyczna
Problemy z pamięcią masową nie zawsze pojawiają się od razu. Typowe powiadomienia to:
- Ostrzegawcza wiadomość e-mail lub komunikat w Control Center o dużym wykorzystaniu miejsca na dysku.
- Raporty ładują się powoli, pozostają puste lub nie pokazują aktualnych danych.
- Lokalne pliki dziennika szybko rosną.
- Usługi raportowe lub bazy danych generują błędy.
- Aktualizacja firmware lub instalacja hotfixu zgłasza zbyt małą ilość wolnego miejsca na dysku.
- Wirtualna zapora została wdrożona przy użyciu zbyt małego dysku.
- Ochrona poczty, kwarantanna lub duży ruch w sieci/aplikacjach generują dużo danych lokalnych.
Jeśli jednocześnie występują błędy I/O, nietypowe restarty lub problemy z bazą danych, nie należy ograniczać się do zwolnienia miejsca na dysku. Warto dodatkowo sprawdzić stan dysku SSD za pomocą SMART oraz odpowiednie usługi i logi.
Jeśli zapora jest już w trybie Failsafe, nie należy najpierw usuwać Reports ani plików. Diagnostyka Sophos Firewall w trybie Failsafe pozwala zabezpieczyć wyświetlony stan i istniejące komunikaty błędów przed rozpoczęciem ukierunkowanej analizy pamięci masowej.
Przy Reports istnieje ważny próg: domyślnie firewall ostrzega przy 70 procentach użycia odpowiedniej partycji. Od 80 procent generowanie Reports zatrzymuje się. Jeśli reporting zatrzyma się z tego powodu, nie wystarczy zejść tuż poniżej 80 procent; użycie musi ponownie spaść poniżej progu ostrzegawczego, aby Reports były znów generowane niezawodnie.
Powiadomienie e-mail i SNMP przy wyższym progu jest domyślnie wyłączone. W System services > Notification list > Disk/Memory należy włączyć Reports disk usage exceeded threshold dla e-maila, SNMP lub obu miejsc docelowych. Nie zastępuje to monitorowania wcześniejszego ostrzeżenia: Control Center i Log Viewer pokazują już niższy próg oraz późniejsze przekroczenie.
Przy bardzo małych appliances trzeba dodatkowo sprawdzić, czy lokalne Reports są w ogóle obsługiwane. Sophos wskazuje XGS 87/87w i XGS 88/88w jako modele bez On-Appliance Reporting. W takich środowiskach centralne przechowywanie przez Sophos Fusion (dawniej Sophos Central) lub Syslog nie jest tylko wygodą, ale elementem projektu.
Co zajmuje miejsce na firewallu
Wiele lokalnych danych operacyjnych znajduje się w obszarze /var. Firewall zapisuje tam między innymi Reports, Event Logs, Troubleshooting Logs i dane kolejnych komponentów. Poszczególne obszary mają własne limity zależnie od modelu appliance i funkcji. Mały firewall w oddziale nie zachowuje się więc jak duża appliance z większą lokalną pojemnością.
Ważne jest rozróżnienie:
- Reports: raporty nie są już poprawnie zapisywane albo trzeba je skrócić lub usunąć. Ryzykiem jest krótsza lokalna historia i brakujące analizy.
- Event Logs: starsze logi są usuwane, nowe zdarzenia mogą być nadal zapisywane. Historyczna analiza staje się przez to krótsza.
- Troubleshooting Logs: starsze skompresowane pliki logów są usuwane. Dla analiz supportowych może przez to zabraknąć ważnego okna czasowego.
- E-mail quarantine: starsze wiadomości z kwarantanny mogą zostać usunięte. Cierpi na tym odtwarzalność procesu i zwalnianie wiadomości.
- Pliki tymczasowe lub ręcznie skopiowane: takie pliki mogą niepotrzebnie blokować miejsce. Przyczyna pozostaje ukryta, jeśli usuwa się tylko raporty.
Raporty zajmują dostępne miejsce w /var. Logi diagnostyczne (tslog) mają natomiast osobny przydział dla każdego komponentu, zależny od modelu urządzenia; komponenty krytyczne otrzymują więcej miejsca. Po usunięciu starszych skompresowanych plików nadal powstają nowe logi. Miejsce dla kwarantanny poczty wybiera się w Email > Quarantine settings. Również tam po usunięciu starszych wiadomości nowe e-maile nadal trafiają do kwarantanny. Nie gwarantuje to określonego okresu retencji.
Limit Event Logs zależy od modelu appliance. Jako przykład dla modeli o większej wydajności Sophos podaje maksymalnie 15 procent całej partycji /var albo 50 procent aktualnie wolnego miejsca w /var, zależnie od tego, która wartość jest niższa. Nie jest to stały limit dla każdego modelu ani gwarancja określonego czasu retencji.
Przy małej ilości miejsca w obszarze przydzielonym komponentowi SFOS domyślnie generuje alert tylko dla raportów. Event Logs usuwają starsze wpisy, Troubleshooting Logs starsze skompresowane pliki, a kwarantanna poczty starsze wiadomości bez generowania osobnego alertu o braku miejsca na dysku. Dlatego zewnętrzne przechowywanie danych i monitoring trzeba zaplanować, zanim potrzebny zakres danych historycznych zostanie automatycznie usunięty.
Wykres wykorzystania dysku w WebAdmin pomaga we wstępnej ocenie. Sygnatury, dane konfiguracyjne, raporty i tymczasowa przestrzeń dyskowa są na nim przedstawione oddzielnie. Nie zastępuje to szczegółowej analizy, ale pokazuje, czy uwagę zwracają przede wszystkim raporty, dane tymczasowe czy inne obszary.
Najważniejszą pułapką jest mieszanie Reports i logów. Retencja Reports w Reports > Show Reports settings > Data management dotyczy Reports. Event Logs dla Log Viewer, Sophos Fusion i Syslog są natomiast sterowane w System services > Log settings. Jeśli skraca się tylko retencję Reports, lokalne Event Logs nie zmniejszają się automatycznie.
Po wyłączeniu lub ponownym uruchomieniu SFOS może przetworzyć oczekujące dane Reports i przypisać je do dnia poprzedzającego restart zamiast do rzeczywistego czasu zdarzenia. Wpis z tą datą nie dowodzi więc samodzielnie, że ruch wystąpił właśnie wtedy. W osi czasu incydentu należy skorelować report, uptime, Event Logs i dostępne logi zewnętrzne.
Po upgrades ważny jest jeszcze jeden punkt: od SFOS 21.0 firewall może traktować Reports sprzed i po upgrade w oddzielnych bazach raportów. Podczas analizy dnia upgrade może więc pojawić się wybór między danymi sprzed i po migracji. Jeśli po upgrade nastąpi rollback do starszego firmware, Reports wygenerowane od czasu upgrade mogą zostać utracone. Przed pracami firmware istotne lokalne Reports powinny więc zostać wyeksportowane albo być dostępne centralnie.
Sprawdź miejsce w Device Console
Aby uzyskać szybki przegląd, można sprawdzić zajęte miejsce na dysku w Device Console. Polecenie pokazuje istotne obszary przestrzeni dyskowej Sophos Firewall:
system diagnostics show disk
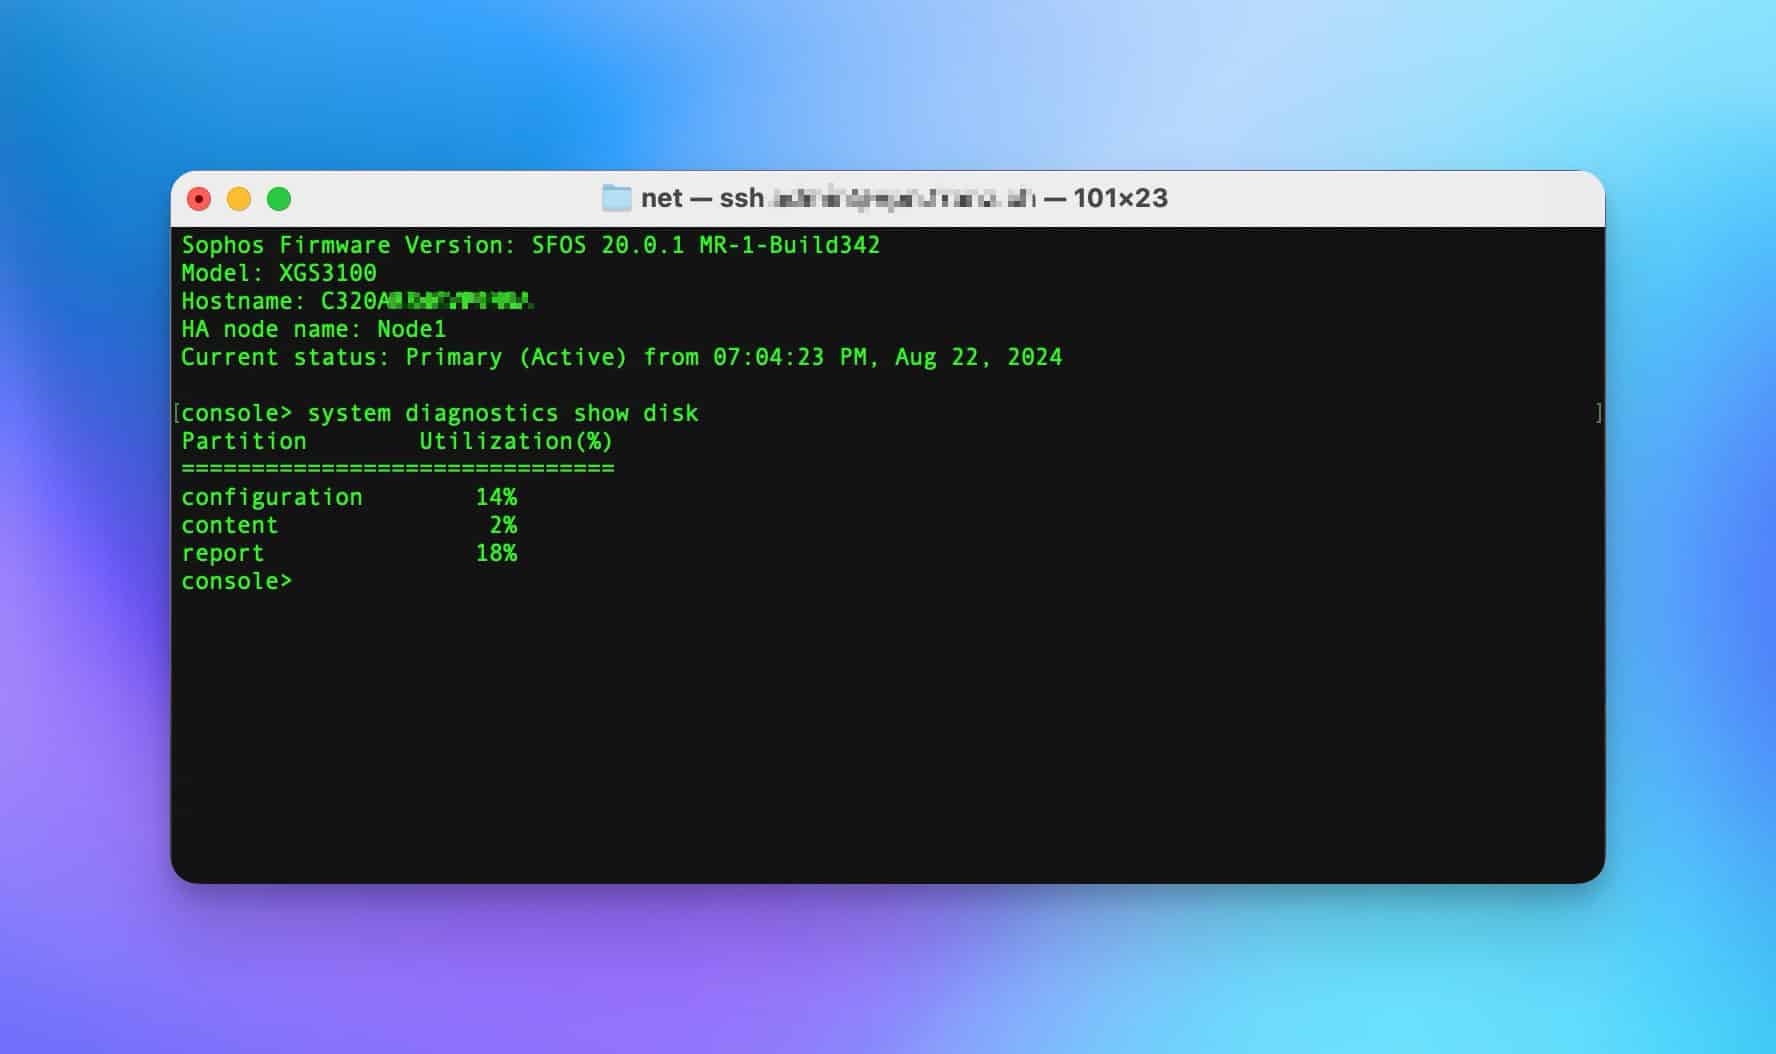
Konsola urządzenia jest przeznaczona dla poleceń specyficznych dla Sophos. Jeśli trzeba przygotować dostęp przez SSH, pomocne jest Sophos Firewall połączenie przez SSH. Opisuje również, dlaczego SSH powinno być dozwolone tylko z godnych zaufania sieci administracyjnych.
Sprawdź miejsce w Advanced Shell
W Advanced Shell można dokładniej przyjrzeć się systemom plików. To polecenie pokazuje ich rozmiar, zajęte i wolne miejsce oraz procentowe wykorzystanie:
df -hkm
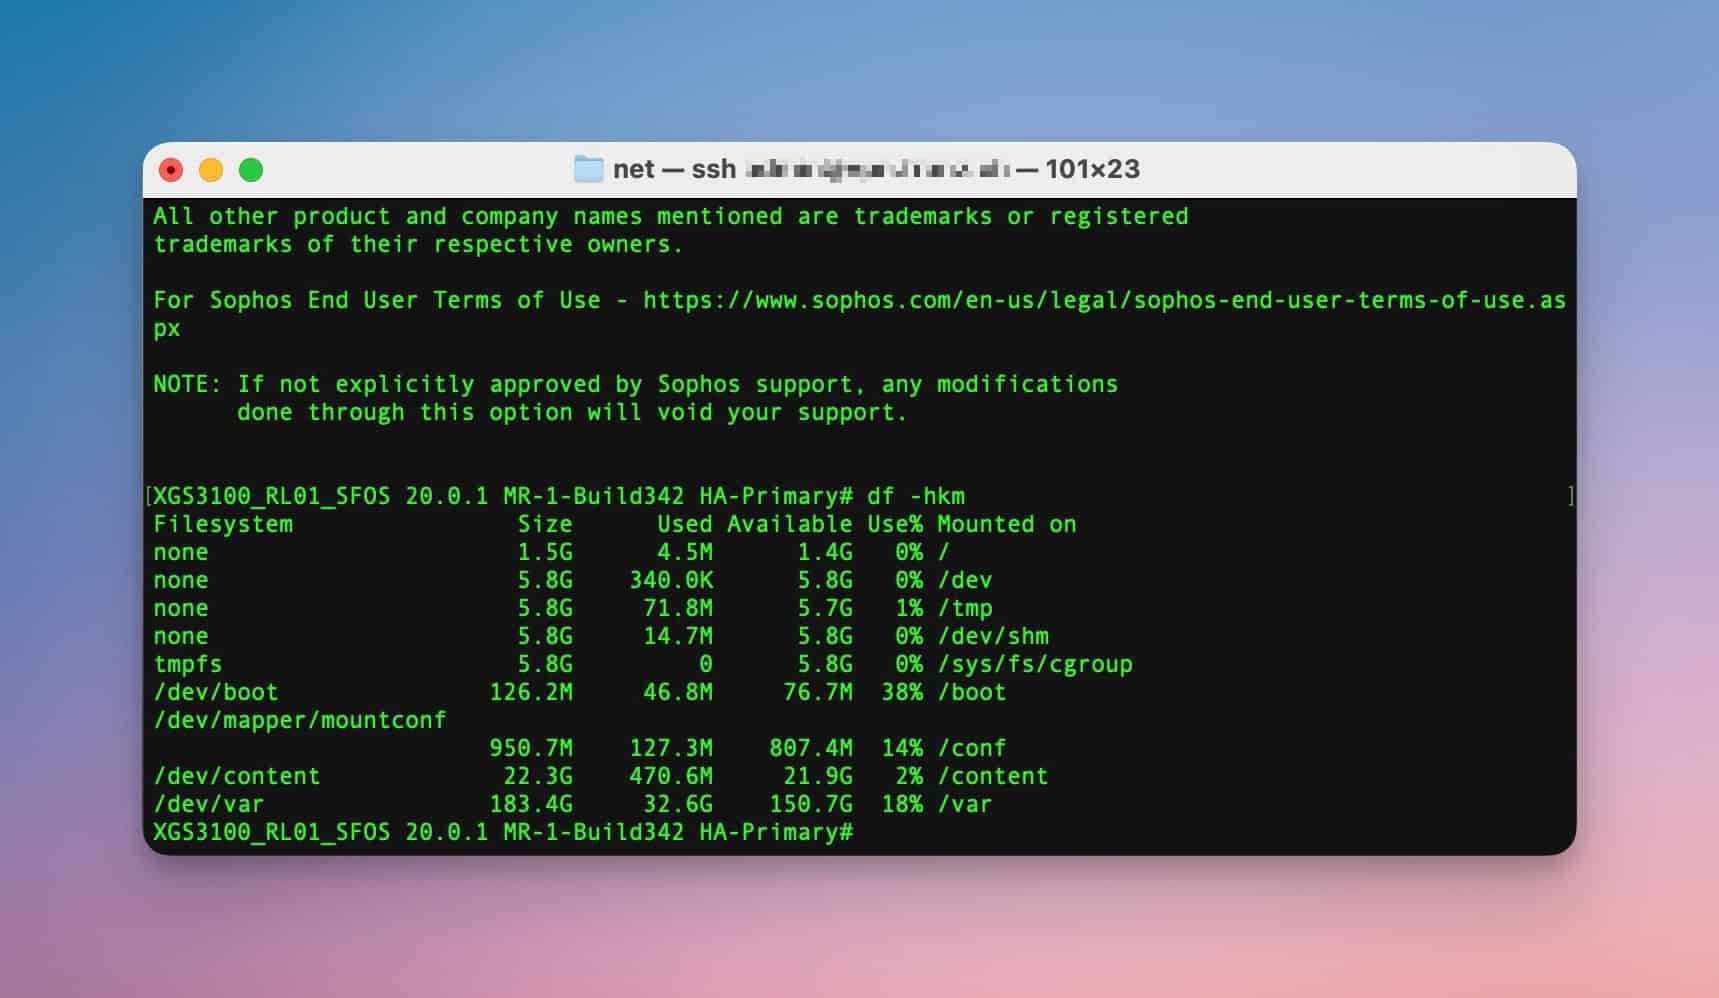
Jeśli nie jest jasne, czy pełny wynik jest zbyt szeroki, można celowo sprawdzić /var, ponieważ znajduje się tam wiele lokalnych danych operacyjnych:
df -h /var
Polecenie służy wyłącznie do odczytu. Plików w katalogach systemowych nie należy usuwać ręcznie tylko dlatego, że partycja wygląda na zapełnioną. Najpierw należy zawęzić przyczynę.
Jeśli wykorzystanie /var jest niepokojące, należy najpierw sprawdzić przewidziane obszary Sophos zamiast losowo usuwać katalogi. Do ogólnej oceny szczególnie istotne są Reports, Event Logs i Troubleshooting Logs. Dodatkowo należy sprawdzić, czy Packet Capture, Debug-Logging, pliki supportowe albo ręcznie skopiowane pliki zajmują miejsce.
Dla trzech typowych obszarów zajmujących miejsce na dysku Sophos podaje następujące polecenia odczytu w Advanced Shell. Względne nazwy katalogów zakładają, że katalogiem roboczym jest /var; przed wykonaniem należy sprawdzić, czy właśnie w nim się znajdujemy. Wynik dotyczy miejsca na dysku, a nie pamięci operacyjnej (RAM):
du -kh reportdb_16
du -kh eventlogs
du -kh tslog
Te polecenia służą do oceny. Nie zastępują wspieranego czyszczenia przez WebAdmin, Device Console ani przewidzianych funkcji diagnostycznych.
Ustal przyczynę
Pełny dysk może mieć kilka przyczyn. Właściwy następny krok zależy od tego, jakie dane rosną.
- Reports zajmują dużo miejsca: sprawdzić retencję pod Reports > Show Reports settings > Data management, wyeksportować raporty albo użyć Sophos Fusion Reporting.
- Lokalne logi szybko rosną: sprawdzić Log settings, Debug-Logging i dotknięte usługi.
- Troubleshooting Logs szybko rosną: sprawdzić Debug-Logging, aktywną analizę supportową albo powtarzające się błędy usług.
/varjest wyraźnie pełny: sprawdzić Reports, logi, bazę danych, pliki supportowe albo mail queue.- Wykres dysku pokazuje dużo danych tymczasowych: sprawdzić działające captures, pliki supportowe albo procesy tymczasowe.
- E-mail quarantine albo mail spool rośnie: sprawdzić Email > Quarantine settings i Email > Mail spool. Wiszące wiadomości należy skontrolować, ponownie dostarczyć w kontrolowany sposób albo usunąć.
Konfigurowanie i testowanie raportów kwarantanny w Sophos Firewall wyjaśnia automatyczne czyszczenie obszaru kwarantanny przy 90 procentach, raport, przypisanie użytkowników i test zwalniania.
- Firewall wirtualny jest zbyt ciasno zwymiarowany: sprawdzić rozmiar dysku i wymagania platformy w hypervisorze.
- Przed firmware upgrade pojawia się ostrzeżenie o miejscu: nie rozpoczynać upgrade na ślepo, tylko najpierw wykonać SFOS 22 Upgrade Check.
- Dotknięty jest HA-Cluster: sprawdzić oba nody oddzielnie, ponieważ lokalne logi i raporty nie muszą być identyczne.
Jeśli występują aktywne błędy, najpierw należy zapisać logi, gdy błąd jest świeży. Artykuł Sophos Firewall Tworzenie kopii zapasowych logów do celów wsparcia i analizy opisuje sposób eksportowania danych dziennika lokalnego.
Jeśli lokalne miejsce zajmują Event Logs, retencja Reports nie jest właściwym narzędziem. W takim przypadku należy sprawdzić w System services > Log settings, które moduły są zapisywane lokalnie, wysyłane do Sophos Fusion albo przekazywane do Syslog. Log Suppression może pomóc ograniczyć niepotrzebne powtórzenia. Nie powinny jednak zniknąć zdarzenia istotne dla bezpieczeństwa, które później będą potrzebne do Incident Response, supportu albo compliance.
Kontrolowane zmniejszanie zajętości kwarantanny i Mail Spool
Przed zmniejszeniem kwarantanny sprawdź wymagania dotyczące retencji i zwalniania wiadomości oraz zabezpiecz potrzebną pocztę. Jeśli wymagania na to pozwalają, wybierz najmniejszą dostępną opcję obszaru dysku dla Email quarantine w Email > Quarantine settings. W Email > Mail spool przycisk Retry służy do kontrolowanej ponownej próby dostarczenia, a Delete do usuwania wiadomości. Najpierw sprawdź tożsamość wiadomości, potrzeby dostarczenia i zabezpieczenie dowodów: Delete jest nieodwracalne. Następnie sprawdź kolejkę, wynik dostarczenia i wolne miejsce; Retry nie gwarantuje skutecznego dostarczenia.
Zatrzymanie zbierania danych diagnostycznych przed dalszym czyszczeniem
Najpierw uzgodnij ze wsparciem technicznym ewentualne trwające zbieranie danych. Pobierz potrzebne dowody w Diagnostics > Tools za pomocą Troubleshooting logs lub Consolidated troubleshooting report i sprawdź zapisane pliki. Po uzyskaniu potrzebnych logów wyłącz tryb debug dla odpowiednich komponentów. Wyłącz także przechwytywanie pakietów w Diagnostics > Packet capture. Potwierdź zatrzymanie obu procesów i ponownie sprawdź trend zajętości dysku przed czyszczeniem kolejnych logów. Debug lub przechwytywanie włączaj ponownie tylko na czas konkretnej diagnostyki, a nie rutynowo po czyszczeniu.
Osobne sterowanie raportowaniem centralnym i lokalnymi Event Logs
Dla wymaganych modułów należy wybrać opcję Central reporting w System services > Log settings. Warunkiem jest rejestracja w usłudze centralnego zarządzania zaporą w Sophos Fusion (dawniej Sophos Central). Firewall wysyła tam logi zdarzeń, na podstawie których są tam generowane i przechowywane raporty. Nie jest to ani lokalna retencja raportów, ani globalny przełącznik On-Box Reports. Na potrzeby planowania pojemności wymagania dotyczące przestrzeni dyskowej szacuje się za pomocą Data Storage Estimation Tool i porównuje z planami przechowywania danych dostępnymi w ramach licencji raportowania. Samo włączenie przesyłania nie gwarantuje odpowiedniego okresu retencji.
Opcjonalnie można wyłączyć lokalny zapis logów zdarzeń dla wybranych lub wszystkich modułów w System services > Log settings. Najpierw potwierdź odbiór na zewnętrznym serwerze syslog, retencję oraz przydatność dla wsparcia i zgodności z wymaganiami; zapisz pierwotny wybór modułów. Po zmianie sprawdź dalszy odbiór zewnętrzny, oczekiwane ograniczenie lokalnego Log Viewer i trend zajętości dysku. W razie potrzeby przywróć pierwotny wybór lokalny i sprawdź nowe zdarzenia lokalne. Ten rollback nie został tutaj przetestowany na produkcie i nie odtwarza brakujących zdarzeń. Lokalne logi usług mogą nadal być potrzebne; ostrzeżenie dotyczące Log Suppression pozostaje ważne.
Nie usuwaj ręcznie w systemie plików
Nawet jeśli Advanced Shell pokazuje wolne miejsce i katalogi, nie należy usuwać plików bezpośrednio z /var, /log albo katalogów baz danych. Ręczne usuwanie może uszkodzić raporty, usługi, bazy danych lub analizy supportowe i utrudnić późniejsze ustalenie przyczyny.
Ściśle ograniczonym wyjątkiem są jednoznacznie zidentyfikowane pliki, które administrator osobiście skopiował do /var. Przed usunięciem zapisz dokładną ścieżkę, pochodzenie i przeznaczenie, wyklucz aktywne zależności oraz zabezpiecz potrzebne dowody poza firewallem. Usuń tylko tę zidentyfikowaną kopię, nie pliki systemowe, logi ani bazy danych. Jeśli pochodzenie jest niepewne, zatrzymaj się i skontaktuj ze wsparciem. Usuwanie nie jest odwracalnym krokiem odzyskiwania. Następnie ponownie sprawdź wolne miejsce i stan odpowiednich usług; celowo nie podano tu polecenia ręcznego usuwania ani symbolu wieloznacznego.
Lepszy proces:
- Udokumentować stan wykorzystania miejsca na dysku i partycję, której dotyczy problem.
- Zabezpieczyć odpowiednie logi lub CTR, jeśli prawdopodobne jest zgłoszenie do wsparcia technicznego.
- Sprawdź, czy Packet Capture lub Debug-Logging są nadal aktywne.
- Sprawdzić retencję raportów w WebAdmin.
- Raporty usuwać świadomie dopiero po zabezpieczeniu potrzebnych danych: najpierw użyć Manual purge w WebAdmin; Flush Device Reports stosować tylko wtedy, gdy w ten sposób nie zostanie zwolniona wystarczająca ilość miejsca na dysku i przygotowano się na restart oraz przerwę w dostępie do internetu.
- Jeśli zużycie nadal rośnie, sprawdź przyczynę: rejestrowanie debugowania, kolejka poczty, kwarantanna, baza danych, dysk wirtualny lub niezwykle duży ruch lokalny.
Jeśli nie jest jasne, które dane zajmują miejsce, nie należy pracować z rm. Bezpieczniej jest zabezpieczyć logi i włączyć support albo Avanet z aktualnym stanem.
Dla Troubleshooting Logs istnieją osobne polecenia Device Console do czyszczenia. Nie zastępują analizy przyczyny i są używane dopiero po zabezpieczeniu wymaganych logów oraz jednoznacznym ustaleniu właściwego podsystemu:
system diagnostics purge-old-logs
system diagnostics purge-all-logs
system diagnostics subsystems <subsystem> purge-old-log
system diagnostics subsystems <subsystem> purge-log
Dwa pierwsze polecenia dotyczą wszystkich Troubleshooting Logs: purge-old-logs usuwa skompresowane rotacje, a purge-all-logs także bieżące pliki. Dwa warianty dla podsystemu ograniczają te same działania do obsługiwanego podsystemu. Przed wykonaniem należy sprawdzić prawidłową nazwę w pomocy CLI lub za pomocą Tab Completion. Operacji purge nie można cofnąć; w razie wątpliwości bezpieczniejszy jest ukierunkowany eksport w Diagnostics > Tools.
Zmiana praw zapisu partycji raportów tylko w sposób kontrolowany
Device Console może globalnie zezwolić na zapis na partycji raportów albo go zablokować. Składnia SFOS 22 wymienia tylko report; partition-name jest słowem kluczowym, a nie symbolem zastępczym dowolnie wybranej ścieżki. Przed zmianą należy udokumentować stan odczytany za pomocą show jako zatwierdzony stan wyjściowy; domyślne ustawienie produktu nie zastępuje tego zapisu:
system filesystem enforce-disk-write partition-name report show
Wartość domyślna to enable. disable nie zwalnia miejsca na dysku i nie usuwa raportów. Blokuje zapis na partycji raportów, przez co lokalne dane raportów, analizy i zależne od nich procesy mogą być niekompletne. Dlatego ustawienie zmienia się wyłącznie w ramach zaplanowanego działania naprawczego lub wsparcia technicznego, a nie w celu optymalizacji:
system filesystem enforce-disk-write partition-name report disable
system filesystem enforce-disk-write partition-name report show
Rollback przywraca dokładnie udokumentowany, zatwierdzony stan wyjściowy. Poniższe polecenia ponownie zezwalają na zapis tylko wtedy, gdy stan ten wynosił enable i w ramach procedury zmieniono go na disable. Jeśli zatwierdzona polityka już wcześniej miała wartość disable, pozostaje wyłączona lub zostaje przywrócona za pomocą pokazanego wyżej disable; następnie należy ponownie odczytać stan za pomocą show. Włączenie świadomie wyłączonej polityki, zatwierdzone przez wsparcie techniczne, jest nowym działaniem naprawczym, a nie rollbackiem:
system filesystem enforce-disk-write partition-name report enable
system filesystem enforce-disk-write partition-name report show
Samo enable nie dowodzi jeszcze, że baza raportów i lokalne widoki ponownie zapisują dane bez błędów. Po przywróceniu włączonego stanu wyjściowego lub po nowo zatwierdzonym włączeniu należy, przy aktywnym On-Box Reporting, sprawdzić nowy okres raportowy, Generate now, lokalne dashboardy, zaplanowane raporty oraz trend wykorzystania miejsca na dysku. Jeśli stan wyjściowy był celowo wyłączony, należy natomiast potwierdzić za pomocą show, że nadal ma wartość disable; generowanie raportów lokalnych nie jest w tym przypadku kryterium powodzenia. Mimo to należy sprawdzić trend wykorzystania miejsca na dysku oraz nadal wymagane procesy, takie jak zewnętrzne przechowywanie danych. Nie odtwarza to brakujących danych ani historii. Jeśli mimo zatwierdzonego enable partycja pozostaje tylko do odczytu lub występują błędy I/O, nie należy wielokrotnie przełączać ustawienia, lecz sprawdzić SSD, wirtualny dysk raportów, stan montowania oraz zgłoszenie do wsparcia technicznego.
Dostosuj przechowywanie raportów w WebAdmin
Jeśli przyczyną są raporty lokalne, najpierw należy sprawdzić okres ich przechowywania. W wielu środowiskach raporty na urządzeniu nadal przechowuje się z przyzwyczajenia, mimo że analiza odbywa się już centralnie.
Ścieżka Sophos dla lokalnej retencji Reports to:
Reports > Show Reports settings > Data management
Tam można ustawić dla każdego modułu okres przechowywania nie dłuższy niż rok i zapisać go przyciskiem Apply. SFOS odlicza miesiące wstecz od poprzedniego miesiąca, więc bieżący miesiąc nie jest pierwszym miesiącem retencji. Zmiany zaczynają obowiązywać o 00:00. Ustawienie dotyczy Reports, a nie Event Logs.

Przydatne pytania przed dokonaniem zmiany:
- Czy raporty lokalne naprawdę są nadal oceniane?
- Czy istnieje już raportowanie w Sophos Fusion, syslog lub SIEM?
- Jak długo muszą być przechowywane wewnętrznie dane rejestrów i raportów?
- Czy istnieją jakieś wymagania dotyczące zgodności lub wsparcia?
- Czy krótsza lokalna retencja wystarczy, jeśli dane są przechowywane centralnie?
Jeśli logi i raporty są potrzebne w Sophos Fusion, należy dodatkowo sprawdzić, które typy logów są wysyłane do Sophos Fusion w System services > Log settings. Włączenie tej funkcji opisano w artykule Włączanie Sophos Fusion Firewall Reporting.
Dostosowanie i ukończenie eksportu raportu
W sekcji Reports > Show Reports settings > Data management opcja Export customization określa, które raporty zostaną uwzględnione w eksporcie oraz ile rekordów zostanie wyeksportowanych z każdego raportu. Przed rozpoczęciem eksportu wybierz tylko potrzebne raporty i ustaw liczbę rekordów na raport. Ustawienie to jest niezależne od okresu przechowywania i nie usuwa danych lokalnych.
Pełny eksport wykonuje się w WebAdmin; raportów nie można pobierać z poziomu CLI:
- Przejdź do Reports i otwórz Applications & web.
- Wybierz kryteria raportu z listy Show, a następnie zakres dat.
- Wybierz Generate i sprawdź wynik.
- Wybierz wymagany format pliku, aby pobrać dane raportu.
- Otwórz pobrany plik i przed użyciem go jako kopii zapasowej lub dowodu audytowego potwierdź, że zawiera właściwe raporty, okres i liczbę rekordów.
Ustawiona liczba rekordów na raport ogranicza pobieraną zawartość. Pomyślne pobranie nie oznacza więc, że wyeksportowano wszystkie rekordy lokalne; porównaj zakres pliku z wymaganiami operacyjnymi lub dotyczącymi zgodności.
Usuwaj raporty w sposób kontrolowany
Jeśli usługi nie działają poprawnie z powodu braku miejsca, może być konieczne ręczne usunięcie raportów. Należy traktować je jako kontrolowane działanie naprawcze, a nie rutynową czynność.
Sprawdź wcześniej:
- dostępna jest kopia zapasowa bieżącej konfiguracji
- wymagane raporty wyeksportowane lub dostępne centralnie
- udokumentowane okresy, których dotyczy problem
- ustalona przyczyna wzrostu wykorzystania miejsca na dysku
- przygotowane okno serwisowe lub zgłoszenie do pomocy technicznej, jeśli firewall jest już niestabilny
Pierwszą drogą powinien być WebAdmin:
Reports > Show Reports settings > Manual purge
Po wybraniu modułu i kryterium można wskazać własny okres albo usunąć wszystkie dane modułu. Wybranie Purge uruchamia operację natychmiast; nie można jej cofnąć. Usuwanie celowo przebiega powoli: SFOS przetwarza pięć tabel bazy danych na minutę, aby oszczędzać zasoby systemowe.
Flush Device Reports stosuje się tylko wtedy, gdy Manual purge w WebAdmin nie zwalnia wystarczającej ilości miejsca na dysku. Sam stan recovery nie spełnia tego udokumentowanego warunku. Pozycja w konsoli to:
5. Device Management > 4. Flush Device Reports
⚠️ Flush Device Reports usuwa raporty zapisane na firewallu i uruchamia go ponownie. W tym czasie firewall jest niedostępny przez sieć przez około dziesięć minut. Do momentu jego powrotu do trybu online przerwane jest również bieżące połączenie przez bramę internetową: ruch internetowy przechodzący przez ten firewall nie jest obsługiwany. Dlatego przed wykonaniem operacji należy przygotować okno serwisowe, powiadomić użytkowników, których ona dotyczy, i zapewnić odpowiedni dostęp do konsoli. Wspomniane wcześniej eksporty i kopie zapasowe muszą zostać sprawdzone; nie można zakładać, że kopia zapasowa konfiguracji pozwoli odtworzyć usunięte raporty.

Po przywróceniu działania należy sprawdzić połączenie przez bramę internetową, wolne miejsce na dysku, raporty, Log Viewer, Sophos Fusion Reporting oraz usługi, których dotyczy problem. Jeśli nadal brakuje miejsca lub usługi nie działają prawidłowo, należy zabezpieczyć aktualne ustalenia i skontaktować się ze wsparciem technicznym zamiast bezrefleksyjnie powtarzać tę operację.
Flush Device Reports oznacza udokumentowane usuwanie raportów z restartem, a nie instrukcję formatowania dysku raportów. Nie wolno na tej podstawie zakładać istnienia dodatkowej pozycji formatowania w konsoli. Formatowanie byłoby osobną operacją destrukcyjną i nie jest tu opisane jako sposób czyszczenia.
Jeśli pełny dysk już wpływa na usługi firewalla, przed usunięciem trzeba wiedzieć, których danych później zabraknie. Lokalne Reports są często użyteczne do change reviews, analizy użytkowników, odtwarzalności security albo pytań supportowych. Kto je usuwa, powinien mieć krótką notatkę z zakresem czasu, powodem i dostępnym źródłem zastępczym, na przykład Sophos Fusion Reporting albo Syslog.
Sprawdź lub dezaktywuj raporty On-Box
On-Box Reports przechowują raporty lokalnie na firewallu. Jest to wygodne, ale w przypadku małych urządzeń, dużego ruchu lub długiej retencji może zajmować dużo miejsca na dysku.
Przed zmianą należy sprawdzić status w Device Console i udokumentować wyświetlony stan on lub off jako stan wyjściowy:
show on-box-reports
To polecenie nie odpowiada na to samo pytanie co system diagnostics show disk: show on-box-reports pokazuje, czy lokalne raportowanie jest w ogóle włączone, natomiast system diagnostics show disk pokazuje bieżące wykorzystanie miejsca na dysku w poszczególnych obszarach. Do prawidłowej diagnozy zazwyczaj potrzebne są oba te ujęcia.
Jeśli lokalne raporty nie są potrzebne i zapewniono inny sposób przechowywania danych, można wyłączyć On-Box Reports:
set on-box-reports off
Rollback należy przygotować przed wyłączeniem; przywraca on dokładnie udokumentowany stan wyjściowy. Poniższe polecenia z on mają zastosowanie tylko wtedy, gdy zapisany stan wynosił on i ta procedura rzeczywiście zmieniła go na off. Jeśli On-Box Reporting już wcześniej miał wartość off, pozostaje wyłączony lub zostaje przywrócony za pomocą pokazanego wyżej off; następnie należy ponownie sprawdzić stan za pomocą show on-box-reports. Świadome, nowo zatwierdzone włączenie wcześniej wyłączonego raportowania jest nową decyzją operacyjną lub naprawczą, a nie rollbackiem. on ponownie uruchamia lokalne generowanie raportów; nie zakłada się, że luka z okresu wyłączenia zostanie później uzupełniona:
set on-box-reports on
show on-box-reports
Po przywróceniu on należy sprawdzić nowy raport lokalny, Log Viewer, zaplanowany raport oraz trend wykorzystania miejsca na dysku. Sam status on nie dowodzi jeszcze, że baza raportowania i widoki raportów ponownie działają prawidłowo. Jeśli zapisany stan wynosił off, należy natomiast potwierdzić za pomocą show on-box-reports, że nadal ma wartość off, oraz sprawdzić trend wykorzystania miejsca na dysku, przewidziany alternatywny sposób przechowywania danych i nadal wymagane procesy korzystające z Log Viewer lub raportów. Przy takim wyłączonym stanie wyjściowym nie wymaga się nowego raportu lokalnego.
Taką zmianę należy wprowadzać wyłącznie świadomie. Raporty są ważne dla analizy, wsparcia technicznego i eksploatacji. W wielu środowiskach produkcyjnych lepiej skrócić lokalną retencję i równolegle korzystać z Sophos Fusion Reporting, Syslog lub SIEM. Jeśli potrzebna jest dłuższa retencja centralna, jedną z opcji jest Sophos Central Firewall Reporting Advanced.
Ważne: On-Box Reports można włączyć albo wyłączyć tylko całościowo, nie selektywnie per moduł. Jeśli tylko pojedyncze obszary raportów zajmują dużo miejsca, krótsza retencja albo celowe purging jest zwykle lepsze niż całkowite wyłączenie On-Box Reporting.
Jeśli On-Box Reports zostaną wyłączone, potem należy sprawdzić nie tylko miejsce. Zmieniają się też procesy wewnętrzne: lokalne widoki Reports, zaplanowane raporty PDF, analizy bezpieczeństwa i szybkie analizy ad hoc na firewallu mogą zniknąć albo stać się mniej użyteczne. Dlatego ten krok jest decyzją operacyjną, a nie spontanicznym czyszczeniem miejsca.
Klasyfikacja progów ostrzegawczych i alertów
Sophos Firewall może generować alerty w Control Center i Event Logs przy wysokim użyciu /var. Progiem ostrzegawczym można sterować w Device Console przez set var-partition-usage watermark. To jednak nie jest naprawa miejsca. Niższy lub wyższy próg zmienia tylko moment pojawienia się ostrzeżenia, a nie przyczynę zużycia miejsca.
Dozwolony zakres wynosi od 50 do 75 procent, standardowo 70 procent. Reporting zatrzymuje się przy 80 procentach i ten stop nie jest właściwą granicą operacyjną, lecz już stanem błędu. Wyższy próg ostrzegawczy nie czyni firewalla stabilniejszym, lecz skraca czas reakcji.
Przed zmianą należy odczytać i zapisać bieżącą wartość w Device Console. Dokumentacja SFOS 22 używa report-disk-usage do odczytu progu, a var-partition-usage do jego ustawiania. Sprawdź składnię w pomocy CLI dla wersji docelowej; jeśli nie można odczytać bieżącej wartości, nie zmieniaj progu ostrzegawczego:
show report-disk-usage watermark
set var-partition-usage watermark <50-75>
set var-partition-usage watermark default
default ustawia próg ostrzegawczy na 70 procent i nie przywraca automatycznie wcześniejszej wartości niestandardowej. W celu wycofania należy jawnie ustawić liczbę zapisaną wcześniej przez show. Przełącznik nie zmienia granicy 80 procent zatrzymującej Reporting ani nie usuwa raportów, logów czy istniejącego niedoboru pojemności.
Dla operacji zwykle sensowniejsze jest:
- aktywować powiadomienia e-mail albo SNMP dla ostrzeżeń o miejscu,
- nie odkładać ostrzeżeń o miejscu do kolejnego okna serwisowego,
- przy powtarzających się ostrzeżeniach dopasować retencję, Debug-Logging i lokalne użycie raportów,
- świadomie sprawdzać wolne miejsce przed firmware upgrades.
Jeśli użycie wyraźnie rośnie albo Reports już się zatrzymują, najpierw trzeba zwolnić miejsce i wyjaśnić przyczynę. Zmieniony próg ostrzeżeń nie może służyć do ukrywania realnego problemu pojemności.
Zwróć uwagę na wirtualne zapory ogniowe
W przypadku wirtualnych Sophos Firewall przyczyna nie zawsze leży w raportach lub dziennikach. Czasami urządzenie wirtualne zostało wdrożone ze zbyt małą ilością dysku lub rozrastało się przez kilka lat bez ponownej oceny wymagań platformy.
W środowiskach wirtualnych należy także sprawdzić:
- Rozmiar dysku wirtualnego.
- Wolne miejsce w magazynie danych.
- Migawki, zadania tworzenia kopii zapasowych i opóźnienia przechowywania.
- Monitorowanie hypervisora.
- Czy dana wersja firewalla określa dodatkowe wymagania dotyczące przestrzeni dyskowej.
- Czy wirtualny dysk można rozszerzyć online, czy czystszy jest reimage z restore.
Jeśli dysk jest zdecydowanie za mały, usunięcie raportów przyniesie jedynie krótkotrwałą ulgę. Należy wówczas odpowiednio dostosować platformę wirtualną i zabezpieczyć ją kopią zapasową, oknem konserwacji i planem przywracania.
Przed SFOS 22 ten punkt jest szczególnie ważny: jeśli firewall pokazuje ostrzeżenie o miejscu albo upgrade blocker dotyczący wirtualnego dysku, najpierw należy przejść SFOS 22 Upgrade Check. Tam podlinkowane są oficjalne wskazówki Sophos dotyczące wirtualnego dysku. Rozszerzenie należy zaplanować w oknie serwisowym z backupem, sprawdzonym storage hypervisora i późniejszą walidacją partycji.
Przy hardware appliances normalną drogą nie jest natomiast rozszerzenie dysku. Tam należy sprawdzić zużycie miejsca, Reports, logi, kwarantannę i stan SSD oraz przy podejrzeniu hardware przygotować support albo proces RMA.
Lista kontrolna
Sprawdź natychmiast
- Udokumentowano komunikat ostrzegawczy, czas i zaporę, której dotyczy problem.
system diagnostics show diskwykonane w Device Console.df -hkmsprawdzone w Advanced Shell.- Zanotowano partycję o niepokojącym wykorzystaniu miejsca.
- Sprawdzono Disk-Usage-Graph w WebAdmin do ogólnej klasyfikacji.
- Raporty, dzienniki, kolejka poczty, kwarantanna i dysk wirtualny zostały ocenione jako możliwe przyczyny.
- Packet Capture i Debug-Logging sprawdzono jako krótkoterminowe źródła zużycia miejsca.
Przed usunięciem lub dezaktywacją
- Kopia zapasowa wymaganych raportów i dzienników.
- Sprawdzono raportowanie w Sophos Fusion, syslog lub inną centralną pamięć masową.
- Dostępna jest aktualna kopia zapasowa konfiguracji i przygotowano sposób przywrócenia działania.
- Okno konserwacji zdefiniowane, gdy ma to wpływ na usługi produkcyjne.
- W HA oba węzły sprawdzane oddzielnie.
- Zakres czasu i powód czyszczenia raportów udokumentowane.
Po czyszczeniu
- Ponownie sprawdzono wolne miejsce na dysku.
- Sprawdzono raporty zgodnie z udokumentowanym włączonym lub wyłączonym stanem wyjściowym oraz Log Viewer; przy wyłączonym raportowaniu lokalnym nie wymagano generowania nowych raportów lokalnych jako kryterium powodzenia.
- Sophos Fusion Reporting lub Syslog sprawdzone pod kątem aktualnych danych.
- Udokumentowano przyczynę wzrostu wykorzystania miejsca na dysku.
- Dostosowano okres przechowywania, ustawienia dziennika i proces przeglądu.
- Sprawdzono powiadomienia dla przyszłych ostrzeżeń o miejscu.
Często zadawane pytania
Kiedy przestrzeń dyskowa na Sophos Firewall jest krytyczna?
Czy można po prostu usunąć Reports?
Czy należy wyłączyć raporty wbudowane?
Czy można wyłączyć On-Box Reports tylko dla wybranych modułów?
Dlaczego /var jest często istotne?
/var znajduje się wiele lokalnych danych operacyjnych. Jeśli ten obszar silnie rośnie, mogą być zaangażowane Reports, pliki logów, dane bazy, pliki supportowe albo dane mail/quarantine.