Sophos AI Defense: valor, custos e limitações
Uma colaboradora pede ao ChatGPT para corrigir um e-mail, um programador instala um assistente de programação, uma equipa carrega uma folha de cálculo para análise. A IA facilita o trabalho e, por isso, é muitas vezes utilizada antes da aprovação do departamento de TI, por vezes deliberadamente apesar de uma proibição. Assim, dados da empresa e documentos confidenciais podem chegar a fornecedores que não foram avaliados. Que serviços são utilizados, por quem e como se podem fazer cumprir as regras?
O AI Defense ainda é novo. «SI Defense» já seria a nossa sugestão para o próximo nome. :) Claro que é apenas uma brincadeira com o nome.
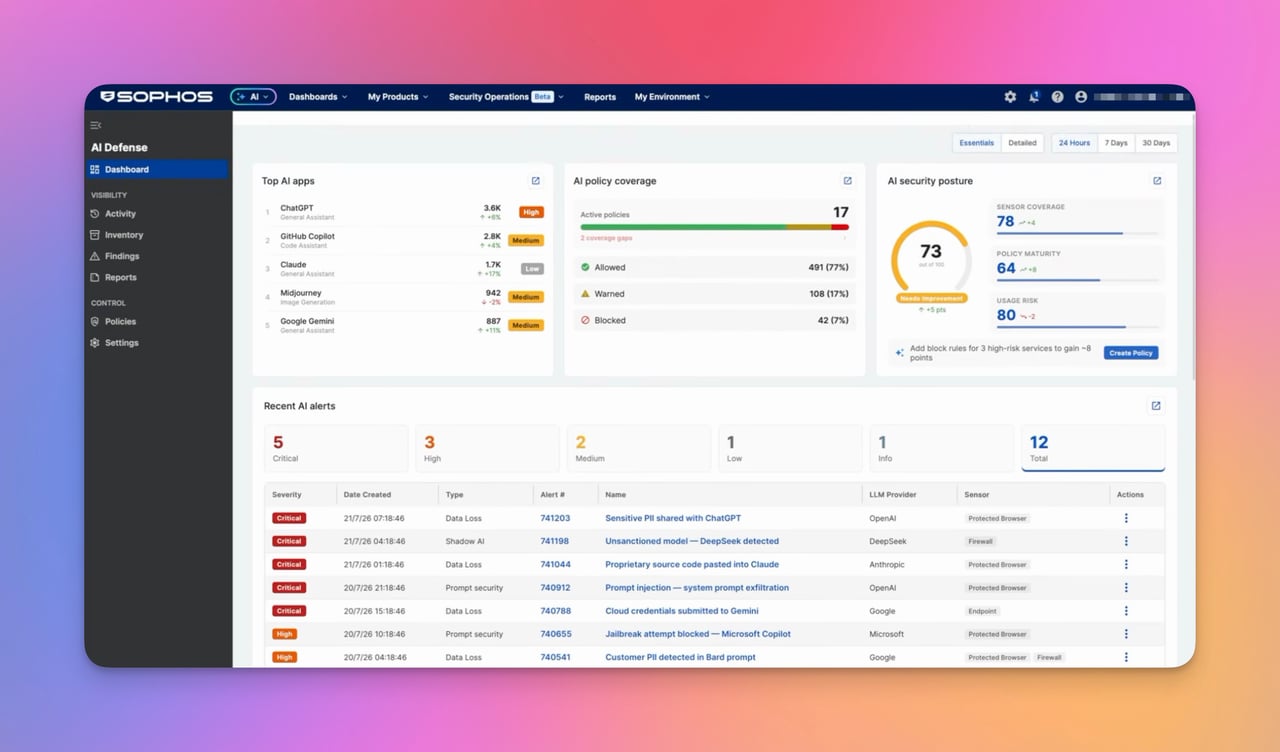
O Sophos AI Defense identifica aplicações de IA suportadas, avalia os seus riscos e controla o acesso às mesmas. No entanto, este complemento pago levanta uma questão: que benefício adicional oferece face às funções de Endpoint e Firewall já pagas?
O que é o Sophos AI Defense?
O AI Defense é configurado no Sophos Fusion, anteriormente Sophos Central. Trata-se da plataforma de gestão central que muitas empresas ainda conhecem pelo nome anterior. O complemento reúne informações de componentes Sophos existentes, como Endpoint e Firewall.
O foco é a Shadow AI: aplicações e agentes de IA utilizados fora dos processos de aprovação previstos. Um serviço pode ser útil e, ainda assim, ter condições pouco claras para dados confidenciais. O AI Defense ajuda a inventariar a utilização detetada, avaliar aplicações e aplicar regras de acesso.
O Sophos AI Assistant tem outra função: apoiar os administradores nas investigações. O AI Defense controla o acesso a ferramentas de IA.
O Endpoint e a Firewall já permitem bloquear IA
O Endpoint Application Control permite detetar e bloquear aplicações do catálogo Sophos. Isto não abrange automaticamente ferramentas novas ou scripts próprios.
O Endpoint Web Control oferece listas de sites próprias e, nos Web Filtering Profiles mais recentes, também filtros web de IA. Estes perfis exigem Windows e Sophos Endpoint a partir da versão 2026.1; noutros dispositivos suportados, aplicam-se as possibilidades e limitações dos controlos clássicos. Contudo, bloquear um domínio não abrange todas as formas de acesso a um fornecedor de IA.
Na firewall, um Application Filter controla aplicações de IA conhecidas através de assinaturas. O nosso guia Detetar e controlar Generative AI explica a configuração e a verificação com pedidos e registos reais. A Sophos Firewall v23 oferece ainda a categoria web Generative AI, que atua através de uma Web Policy. A categoria web e as assinaturas de aplicações são formas de controlo distintas.
Continuam a ser necessárias as licenças base e a configuração adequadas. Mas estes bloqueios não exigem uma subscrição AI Defense separada. Por isso, «permite bloquear o ChatGPT» não justifica, por si só, o custo adicional.
O que pode fazer o Sophos AI Defense hoje?
Identificar aplicações, utilizadores e riscos
O Sophos AI Defense apresenta as aplicações de IA detetadas e os utilizadores ou dispositivos associados.

A Sophos menciona, entre outras, as seguintes ferramentas:
| Ferramenta | Classificação na documentação Sophos |
|---|---|
| ChatGPT | Serviço de IA no browser |
| Claude.ai | Serviço de IA no browser |
| Microsoft Copilot | Serviço de IA no browser |
| Google Gemini | Mencionado no exemplo de regras de acesso a aplicações |
| Claude Code | Aplicação de programação e agentes |
| Cursor | Aplicação de programação |
| OpenClaw | Aplicação de agentes |
A lista não é uma matriz de compatibilidade completa. O browser, a aplicação de desktop e o acesso por API têm de ser testados separadamente: um bloqueio eficaz no browser nada diz sobre as outras formas de acesso, mesmo entre diferentes integrações do mesmo fornecedor.
O inventário, as vistas de atividade e os relatórios ajudam a comparar a utilização observada com as aprovações, investigar novos serviços e acompanhar alterações. A sua abrangência depende dos sensores e da configuração; uma lista vazia não significa que ninguém utiliza IA. Além disso, as informações de risco não substituem a análise do plano contratado e das suas condições contratuais. Uma aplicação não aprovada também não constitui, por si só, prova de fuga de dados.
Permitir, avisar ou bloquear
As políticas determinam que aplicações são permitidas, autorizadas com um aviso ou bloqueadas. Aplicam-se a utilizadores, grupos ou redes e podem, por exemplo, filtrar por nível de risco. O nosso guia de políticas AI Defense explica a sua criação e verificação.

Um grupo piloto pode, por exemplo, utilizar um serviço avaliado, enquanto as restantes aplicações de IA detetadas são bloqueadas. Um segundo grupo recebe inicialmente avisos, para avaliar necessidades e impactos. Um aviso permite a utilização; só um bloqueio eficaz a impede.
Aplica-se a primeira política ativa com âmbito correspondente e, dentro dela, a primeira regra correspondente. Se nenhuma regra dessa política corresponder à aplicação, não é executada qualquer ação; as políticas de prioridade inferior continuam sem ser verificadas. A atividade continua a ser registada. Por isso, antes de uma implementação alargada, deve também testar-se num dispositivo de teste se uma aplicação sem autorização específica é bloqueada como previsto.
O AI Defense deteta o OpenCode com uma chave de API?
A questão continua em aberto: a Sophos não indica suporte específico nos documentos analisados e não testámos esta combinação na prática. Por isso, o controlo do OpenCode não deve contar como uma funcionalidade disponível na decisão de compra.
O OpenCode funciona com vários fornecedores de IA e modelos locais. A sua documentação de fornecedores descreve chaves de API e endpoints de fornecedores personalizados. Se a API continuar acessível, bloquear o site de chat não basta. A chave serve para autenticação junto do fornecedor e, por si só, nada indica sobre a deteção pela Sophos.
O teste deve distinguir três resultados:
- Deteção da ferramenta: é identificado o próprio OpenCode ou apenas um processo ou uma ligação de rede?
- Controlo da ligação: a regra prevista deteta e bloqueia o endpoint de API concreto com o fornecedor, sistema operativo e sensor utilizados?
- Inspeção de prompts: esta função ainda está prevista como uma extensão futura. Detetar ou bloquear uma ligação não equivale a inspecionar o conteúdo.
O mesmo se aplica a scripts próprios, gateways de API e modelos locais: o AI Defense não garante que deteta todas as chamadas a modelos. Para testar a API, execute primeiro uma chamada funcional com uma conta de teste aprovada e dados não sensíveis, ative depois uma regra de bloqueio com âmbito limitado e repita a mesma chamada. A aplicação, o dispositivo, o sensor, a ação e a política têm de corresponder no registo. O teste só é aprovado quando a regra impede a chamada que antes funcionava; uma chave inválida, falta de saldo ou um erro de certificado não contam. Até lá, a cobertura do OpenCode continua em aberto.
O AI Defense inspeciona prompts e finalidades de utilização?
A Sophos descreve controlos abrangentes de prompts, carregamentos e interações com IA. Ao mesmo tempo, a inspeção de prompts, a distinção entre contas pessoais e empresariais e funções adicionais de proteção de agentes continuam classificadas como extensões previstas. As indicações do fabricante não são inteiramente coerentes neste ponto; por isso, a decisão de compra deve basear-se nas funcionalidades cuja disponibilidade está confirmada.
Verificação de 26 de outubro de 2026: a inspeção de prompts continua classificada como uma função prevista, sem garantia de disponibilidade atual. Não se pode, por isso, contar com uma regra que bloqueie especificamente números de cliente ou código-fonte num chat permitido. Quem precisa deste controlo de conteúdos não deve comprar hoje o AI Defense para esse fim.
Eu compraria apenas funções disponíveis e verificadas hoje; as funções do roadmap podem atrasar-se ou nunca chegar a ser disponibilizadas. A ausência de um agente ZTNA para dispositivos móveis, até agora disponível apenas para Windows e macOS, e as extensões anunciadas para Synchronized Security recomendam prudência.
Corrigir e-mails é permitido, mas outras tarefas são proibidas?
Não é possível impor esta distinção com as regras atuais de acesso a aplicações. Se o ChatGPT estiver permitido, continua acessível quando alguém o utiliza para analisar dados de clientes ou contratos, em vez de corrigir e-mails, contrariando a política da empresa.
Mesmo uma futura inspeção de prompts não resolve automaticamente esta questão: detetar dados sensíveis e avaliar a finalidade profissional são tarefas distintas. Até um e-mail enviado para correção ortográfica pode conter informações confidenciais. Por isso, a política da empresa tem de definir que conteúdos podem ser enviados para cada serviço; as regras atuais de aplicações não verificam esta limitação de finalidade.
Quais são os requisitos?
O AI Defense é um complemento para clientes EDR, XDR e MDR elegíveis. A Sophos exige ainda EDR Endpoint Protection; uma firewall isolada ou Endpoint sem EDR não são suficientes. A conta Sophos Fusion tem de ter sido migrada para a nova plataforma com Security Operations. O nome do produto não confirma esta atualização técnica; antes da encomenda, a verificação Fusion ajuda a esclarecer a situação.
O assistente de configuração disponibiliza Endpoint, Firewall e Linux Server como sensores. O Endpoint exige, entre outros elementos, carregamentos para o Data Lake, desencriptação HTTPS, bloqueio de QUIC e definições adequadas de Web Control e Application Control. Para aplicar regras de controlo, a firewall tem de estar na gestão de grupos e registar a atividade nas Web Policies relevantes. O nosso guia de onboarding explica os passos. É necessário rever as regras e exceções existentes e testar primeiro as alterações num grupo limitado.
Quanto custa o Sophos AI Defense?
O preço indicativo, não vinculativo, é de cerca de 60 EUR sem IVA por utilizador ou servidor e ano, além da licença de segurança existente. Isto equivale, em termos aritméticos, a cerca de 5 EUR por mês, não a uma oferta de faturação mensal. Os escalões de quantidade, a duração e o contrato determinam o preço efetivo; a utilização exige uma licença AI Defense ativa ou um período de avaliação em curso.
A renovação também faz parte da operação contínua: após a expiração da licença, a Sophos desativa as políticas AI Defense ativas. Uma licença renovada não as reativa automaticamente. O guia da KB descreve a verificação e a retoma consciente, para evitar que um complemento pago continue a funcionar com as regras desativadas.
Que valor adicional se está realmente a pagar?
O valor adicional atual reside sobretudo na visão conjunta da utilização de IA, com informações de risco, relatórios e gestão de políticas orientada para esse fim. Sem ela, o departamento de TI tem de reunir as informações de Endpoint e Firewall, avaliar os serviços e manter as regras nos respetivos produtos. Com muitas equipas e ferramentas em constante mudança, o AI Defense pode poupar trabalho.
No entanto, os produtos existentes também fornecem registos, informações sobre aplicações e políticas centrais. Um painel adicional, por si só, não justifica milhares de euros extra por ano. O piloto tem de demonstrar que atividades relevantes são detetadas adicionalmente, que regras são aplicadas com maior fiabilidade e quanto trabalho de administração é poupado.
A recordação dos MDR Integration Packs
Com base na nossa experiência, continuo cético em relação a módulos adicionais. Os modelos de licenciamento também mudam: em outubro de 2025, a Sophos anunciou o fim dos Integration Packs, com integração no MDR e XDR sem custo de integração adicional a partir de 1 de novembro de 2025 para licenças com prazo definido e do final de janeiro de 2026 para MSP Flex.
Foi uma alteração de licenciamento e nada indica sobre uma eventual oferta gratuita futura do AI Defense. Ainda assim, permanece a questão de saber por que razão o controlo de IA não faz parte da evolução dos serviços Endpoint, XDR ou MDR já pagos. A Sophos decide como divide os produtos; os clientes têm de ponderar o benefício adicional atual face ao acréscimo de preço.
Quando recomendaria o AI Defense?
Quando já existe um ambiente Sophos adequado e o departamento de TI precisa de uma visão conjunta da utilização de IA em várias equipas, vale a pena realizar um piloto. O levantamento fornece a base para aprovar serviços com os departamentos e acordar regras eficazes. Em contrapartida, bloqueios generalizados sem uma alternativa aprovada podem interromper processos importantes.
Se isso exigir uma reformulação prévia da arquitetura de segurança, os controlos existentes de endpoint, browser e rede devem entrar na avaliação. O AI Defense atual não oferece inspeção de prompts nem controlo da finalidade dentro de chats permitidos; o controlo do OpenCode e de APIs tem de ser testado separadamente.
O essencial é saber se os serviços necessários são detetados, se as regras são aplicadas de forma fiável e se há realmente uma redução de trabalho ou de riscos face à situação existente. Se o piloto oferecer apenas um bloqueio que funciona igualmente bem com as funções já pagas, para mim não justificaria o custo adicional.
Perguntas frequentes sobre o Sophos AI Defense
É necessário o AI Defense para bloquear o ChatGPT numa Sophos Firewall?
Qual é o custo adicional do Sophos AI Defense?
O AI Defense pode permitir correções ortográficas e proibir outras tarefas de IA?
O AI Defense também deteta o OpenCode e chamadas diretas a APIs?