
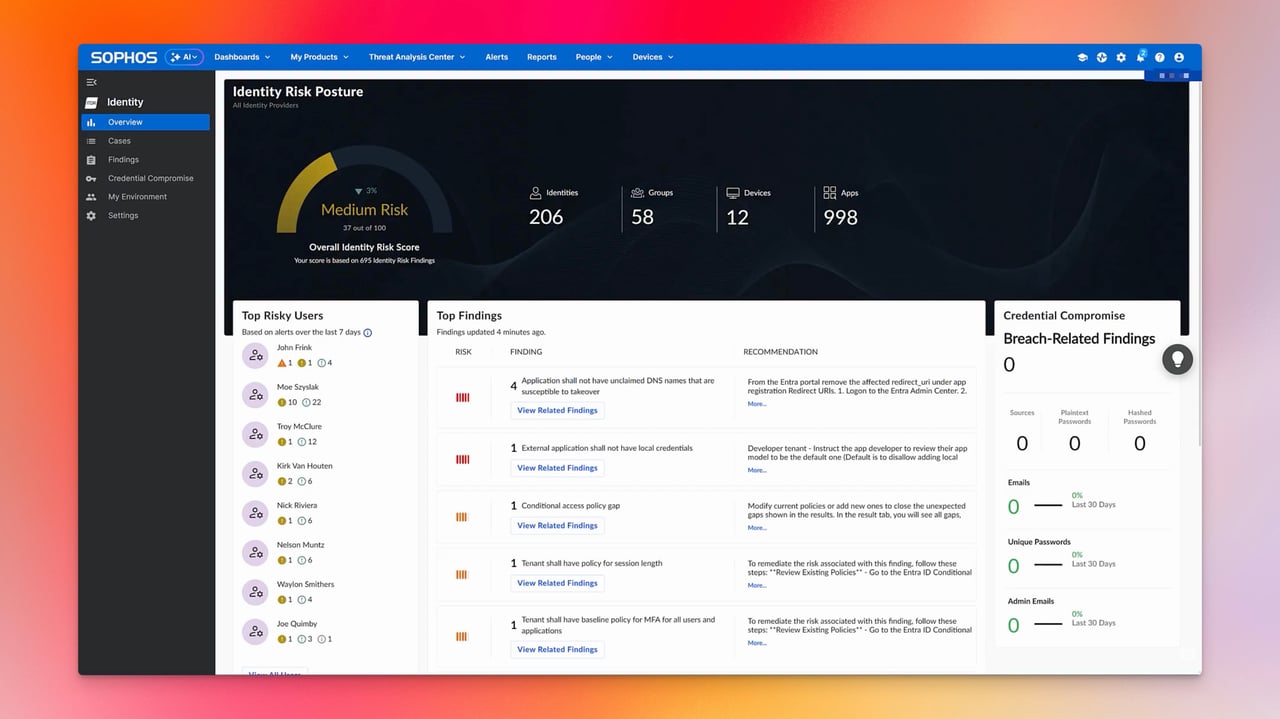
Sophos ITDR: o que acrescenta ao MFA e ao MDR?
Um antigo prestador de serviços ainda tem acesso ao tenant do Microsoft 365. Uma aplicação tem mais permissões do que necessita. Uma conta de administrador está protegida com um método de início de sessão fraco. Estes riscos não exigem que esteja a ser executado malware num computador. Surgem no diretório, nas contas e nos respetivos direitos de acesso.
Sophos ITDR analisa as identidades e a sua configuração de segurança no Microsoft Entra ID e no Active Directory local. Ajuda a equipa de TI a identificar e corrigir permissões de risco e fragilidades nas contas. A Sophos chama findings, ou constatações, a estes riscos de segurança identificados.
O que é o Sophos ITDR?
ITDR significa Identity Threat Detection and Response. O software combina informações dos diretórios, avaliações de segurança e indícios de credenciais comprometidas. É gerido no Sophos Fusion, anteriormente Sophos Central.
Desde a atualização do produto de 15 de outubro de 2026, o ITDR também está disponível de forma autónoma. Uma licença de XDR ou MDR deixa, assim, de ser um requisito de compra. A ligação a estes produtos continua a ser útil, mas não transfere automaticamente todas as tarefas para um serviço de segurança gerido.
Numa integração com o Entra ID, o serviço de diretório na cloud fornece os dados. O Active Directory local pode ser ligado de forma independente através de um sensor separado, apenas de leitura. Para isso não é necessária uma integração com o Entra ID. Ambas as ligações servem para avaliar a segurança e distinguem-se da sincronização de utilizadores para outros produtos Sophos.
Que riscos se tornam visíveis?
O ITDR analisa, por exemplo, permissões, configurações de identidade e indícios de proteção insuficiente dos inícios de sessão. Acresce a Dark Web Intelligence, para contextualizar credenciais publicadas relevantes. Uma descoberta deste tipo tem de ser verificada: uma fuga de dados antiga não significa automaticamente uma palavra-passe atualmente válida ou uma intrusão bem-sucedida.
As vistas de Directory abrangem pessoas e identidades não humanas, como aplicações e Service Principals. O ITDR mostra também os agentes de IA da Microsoft, os seus proprietários e permissões. Isto responde à pergunta de que identidade pode aceder aos dados. Não é um controlo de conteúdo de todos os prompts ou ações dos agentes, como uma firewall de IA abrangente.
O Identity Risk Score ajuda a avaliar os riscos associados às identidades. Quem também pretenda avaliar aplicações ou outras identidades técnicas deve verificar o âmbito disponível num projeto-piloto antes da compra. Uma entrada na vista Directory não significa automaticamente que exista uma pontuação para essa identidade. A nossa explicação do Identity Risk Score apresenta os detalhes.
O que acrescenta o ITDR ao MFA?
O MFA protege o início de sessão com um fator adicional. Mas não elimina permissões excessivas, contas órfãs ou privilégios desnecessários de uma aplicação. O ITDR ajuda a encontrar estas situações e a dar prioridade à sua resolução.
Consideremos a conta de convidado de um antigo prestador de serviços. Um segundo fator protege o início de sessão, embora o acesso já não seja necessário após o fim do projeto. Se a conta chamar a atenção durante uma análise no ITDR, a equipa de TI confirma com o departamento responsável se ainda existe algum trabalho em curso. Em seguida, retira as permissões desnecessárias ou desativa a conta. Após a sincronização de dados seguinte, verifica o estado corrigido no ITDR. Assim, um risco identificado dá origem a uma correção cujo resultado pode ser verificado.
O sensor de AD local não acrescenta MFA aos inícios de sessão do Windows. Lê os dados do diretório e avalia a configuração de segurança. Para acrescentar um fator aos inícios de sessão locais é necessária uma solução MFA adequada.
O ITDR também pode responder?
Consoante o diretório ligado e a ação configurada, o ITDR permite, por exemplo, repor palavras-passe, revogar sessões ou desativar contas. Para o Entra ID, as funções de resposta têm de estar configuradas com as permissões necessárias. As ações no AD local exigem ainda um coletor de dados local com o On-Premise Automation Connector e acesso ao diretório através de LDAP. O sensor de AD apenas de leitura não efetua estas alterações por si só.
A explicação de findings e resposta esclarece esta diferença. Perante uma identidade na nuvem comprometida, uma revogação de sessões configurada pode constituir uma resposta concreta. Em contrapartida, a simples alteração do estado de um finding apenas indica o progresso do tratamento e não comprova que a identidade esteja segura.
Nas contas híbridas, é ainda necessário ter em conta o diretório que constitui a fonte de autoridade. Uma alteração efetuada apenas na nuvem pode voltar a ser modificada na sincronização seguinte. Por isso, antes de cada ação, é necessário esclarecer que sistema determina o estado e que aplicações dependem da identidade.
O MDR trata dos findings?
Com uma licença MDR separada, a equipa Sophos investiga ameaças ativas às identidades e determinados findings críticos ou de gravidade elevada que indiciam um ataque em curso. O tratamento contínuo dos restantes findings fica a cargo da equipa de TI interna ou de um parceiro contratado para esse efeito.
A remoção de direitos desnecessários continua, portanto, a ser uma tarefa operacional. No exemplo do antigo prestador de serviços, a empresa tem de decidir se o acesso ainda é necessário. Antes da implementação, deve ficar definido quem analisa os novos findings, aprova as alterações e verifica os seus efeitos. Os pré-requisitos do ITDR ajudam na preparação.
Requisitos e custos
A integração com o Entra ID requer Microsoft Entra ID P1 ou P2. O Entra ID Free não é suficiente. A configuração exige também direitos de administrador que permitam aprovar as permissões solicitadas para todo o tenant.
Para o Active Directory local, é necessário instalar e manter o sensor no próprio ambiente. O requisito de Entra P1/P2 aplica-se à ligação ao Entra, não a uma integração exclusivamente com AD local. As funções de resposta são configuradas separadamente, conforme descrito acima. Ambas as variantes requerem uma licença ITDR ativada e uma região de tenant suportada.
O ITDR é licenciado por utilizador. Além do Sophos, os custos totais podem incluir licenças Microsoft e a operação dos componentes locais. Deve também prever-se tempo para analisar e tratar os findings.
Num projeto-piloto, testaria o processo com o exemplo da conta de convidado. Para isso, pode usar-se uma conta de teste autorizada ou um finding existente e confirmado. A equipa de TI verifica os dados apresentados, corrige o acesso e analisa a nova avaliação após a sincronização de dados seguinte. Isto permite perceber se o ITDR fornece indicações úteis no trabalho diário e facilita o tratamento dos problemas.
Quando compensa o ITDR?
O ITDR é interessante quando falta uma visão geral das contas e permissões em vários diretórios ou aplicações. Quem até agora monitorizava sobretudo dispositivos e eventos da firewall obtém informações adicionais sobre direitos de acesso de risco e configurações de identidade.
Quem já realiza verificações comparáveis com ferramentas Microsoft e um processo consolidado deve comparar concretamente o valor acrescentado. Para mim, findings relevantes adicionais e um tratamento mais simples seriam os argumentos decisivos para a compra.
Perguntas frequentes
O Sophos ITDR exige obrigatoriamente uma licença de MDR ou XDR?
O ITDR substitui o MFA para Entra ID ou Active Directory local?
O Sophos MDR trata automaticamente todos os findings do ITDR?
