Sophos MDR integra dados de telemetria de terceiros
Situação histórica: dezembro de 2022. Este artigo descreve o lançamento do Sophos MDR na altura. Os nomes dos pacotes, as integrações incluídas e os prazos de retenção não constituem uma base atual para encomendas. O guia de integrações MDR/XDR explica o âmbito atual de configuração e permissões; para uma proposta, conta o âmbito atual do serviço especificamente confirmado.
O Sophos MTR Standard e Advanced desapareceram do nosso website. O seu lugar é ocupado pelo novo Sophos MDR Service, um digno sucessor com uma vantagem decisiva. O que é, quais os custos envolvidos e como o serviço foi dividido em pacotes de licenciamento, veremos em detalhe neste artigo.
O que acontece aos clientes existentes que utilizam atualmente o MTR Standard ou Advanced foi explicado na seguinte publicação de blog: O Sophos MTR torna-se MDR e recebe novas funcionalidades
Breve explicação: O que é o Sophos MDR?
Managed Detection and Response é um serviço totalmente gerido e fornecido 24 horas por dia (24/7) por especialistas da Sophos. Dado que o MDR é suportado por uma equipa humana de analistas, programadores e threat hunters, o serviço destaca-se particularmente em tipos avançados de ataques que não podem ser detetados apenas por soluções tecnológicas. E é precisamente esta a disciplina decisiva nos dias de hoje, se quisermos resistir a ataques de ransomware.
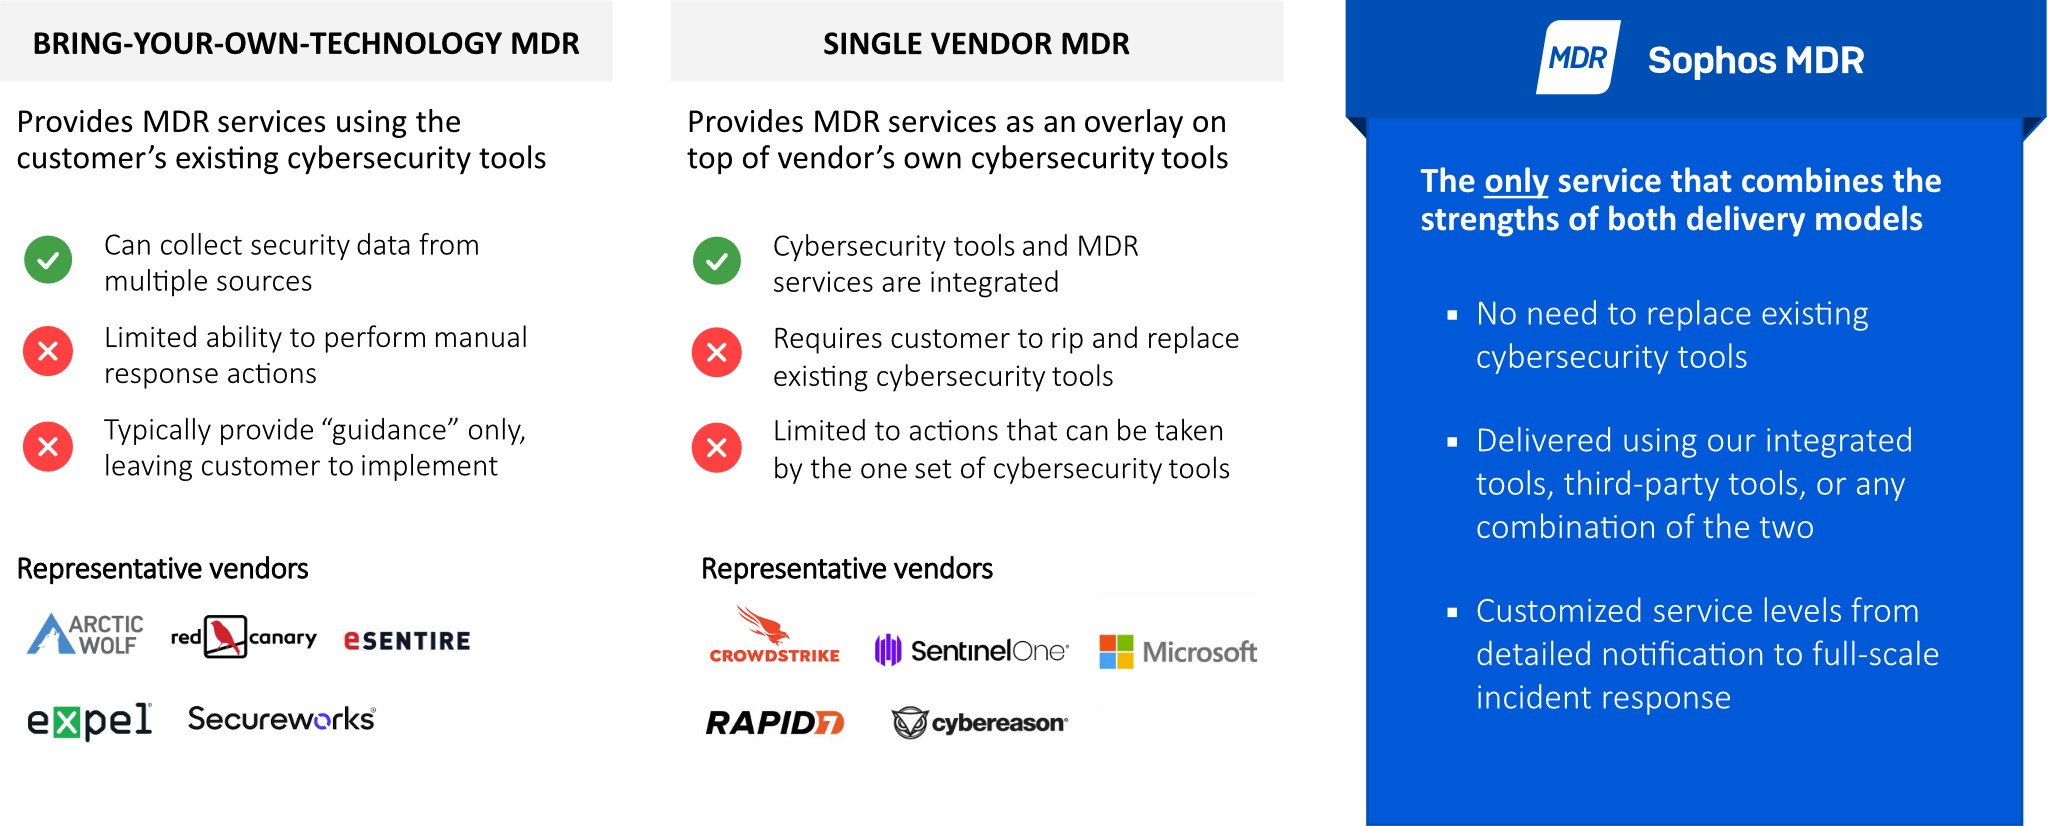
Quando os serviços MDR se tornaram populares, era geralmente necessário escolher entre dois modelos: “Bring your own Technology” e “Single Vendor”.
Bring your own Technology MDR
Com esta oferta, o fornecedor de MDR utiliza as ferramentas existentes do cliente, nas quais este provavelmente já investiu muito dinheiro. Neste modelo, o fornecedor de MDR disponibiliza a sua própria equipa para operar essas ferramentas para o cliente final e, assim, oferecer-lhe um serviço de Managed Detection and Response.
No entanto, este tipo de serviço tem as suas fragilidades. A resposta possível depende da experiência do prestador, das interfaces, das permissões concedidas e do âmbito de serviço acordado. Se o serviço se limitar a recomendações, o cliente terá de executar as medidas por conta própria.
Single Vendor MDR
A segunda categoria inclui fornecedores que possuem o seu próprio portfólio de produtos e vendem serviços MDR como uma espécie de pacote adicional. Isso permite-lhes reagir muito mais rapidamente e com maior precisão a incidentes ou ataques perigosos, uma vez que o serviço se baseia nas suas próprias ferramentas, que conhecem a fundo.
Se uma oferta deste tipo estiver limitada ao portefólio do próprio fornecedor, os produtos de terceiros existentes não podem ser incluídos sem mais adaptações. Para obter visibilidade adicional, poderá então ser necessário complementar ou substituir o hardware e o software existentes. Trata-se de uma limitação da oferta concreta, não de uma característica geral de todos os serviços MDR de fornecedores com produtos próprios.
Isto soa-lhe familiar? Provavelmente sim, porque com a oferta “Sophos MTR Standard e Advanced”, a Sophos também pertencia a esta categoria até agora.
Sophos MDR – o melhor de dois mundos
Com o novo serviço MDR alargado, a Sophos sai do “modelo Single Vendor” e vai ao encontro do cliente onde ele está. Se já houve investimento em ferramentas de cibersegurança, estas não têm necessariamente de ser substituídas. Em vez disso, a Sophos pode usar o seu serviço MDR para aproveitar os dados de segurança dessas ferramentas. Ao mesmo tempo, também se podem promover as vantagens da consolidação, apostando num conjunto uniforme de ferramentas desenvolvido para trabalhar em conjunto.
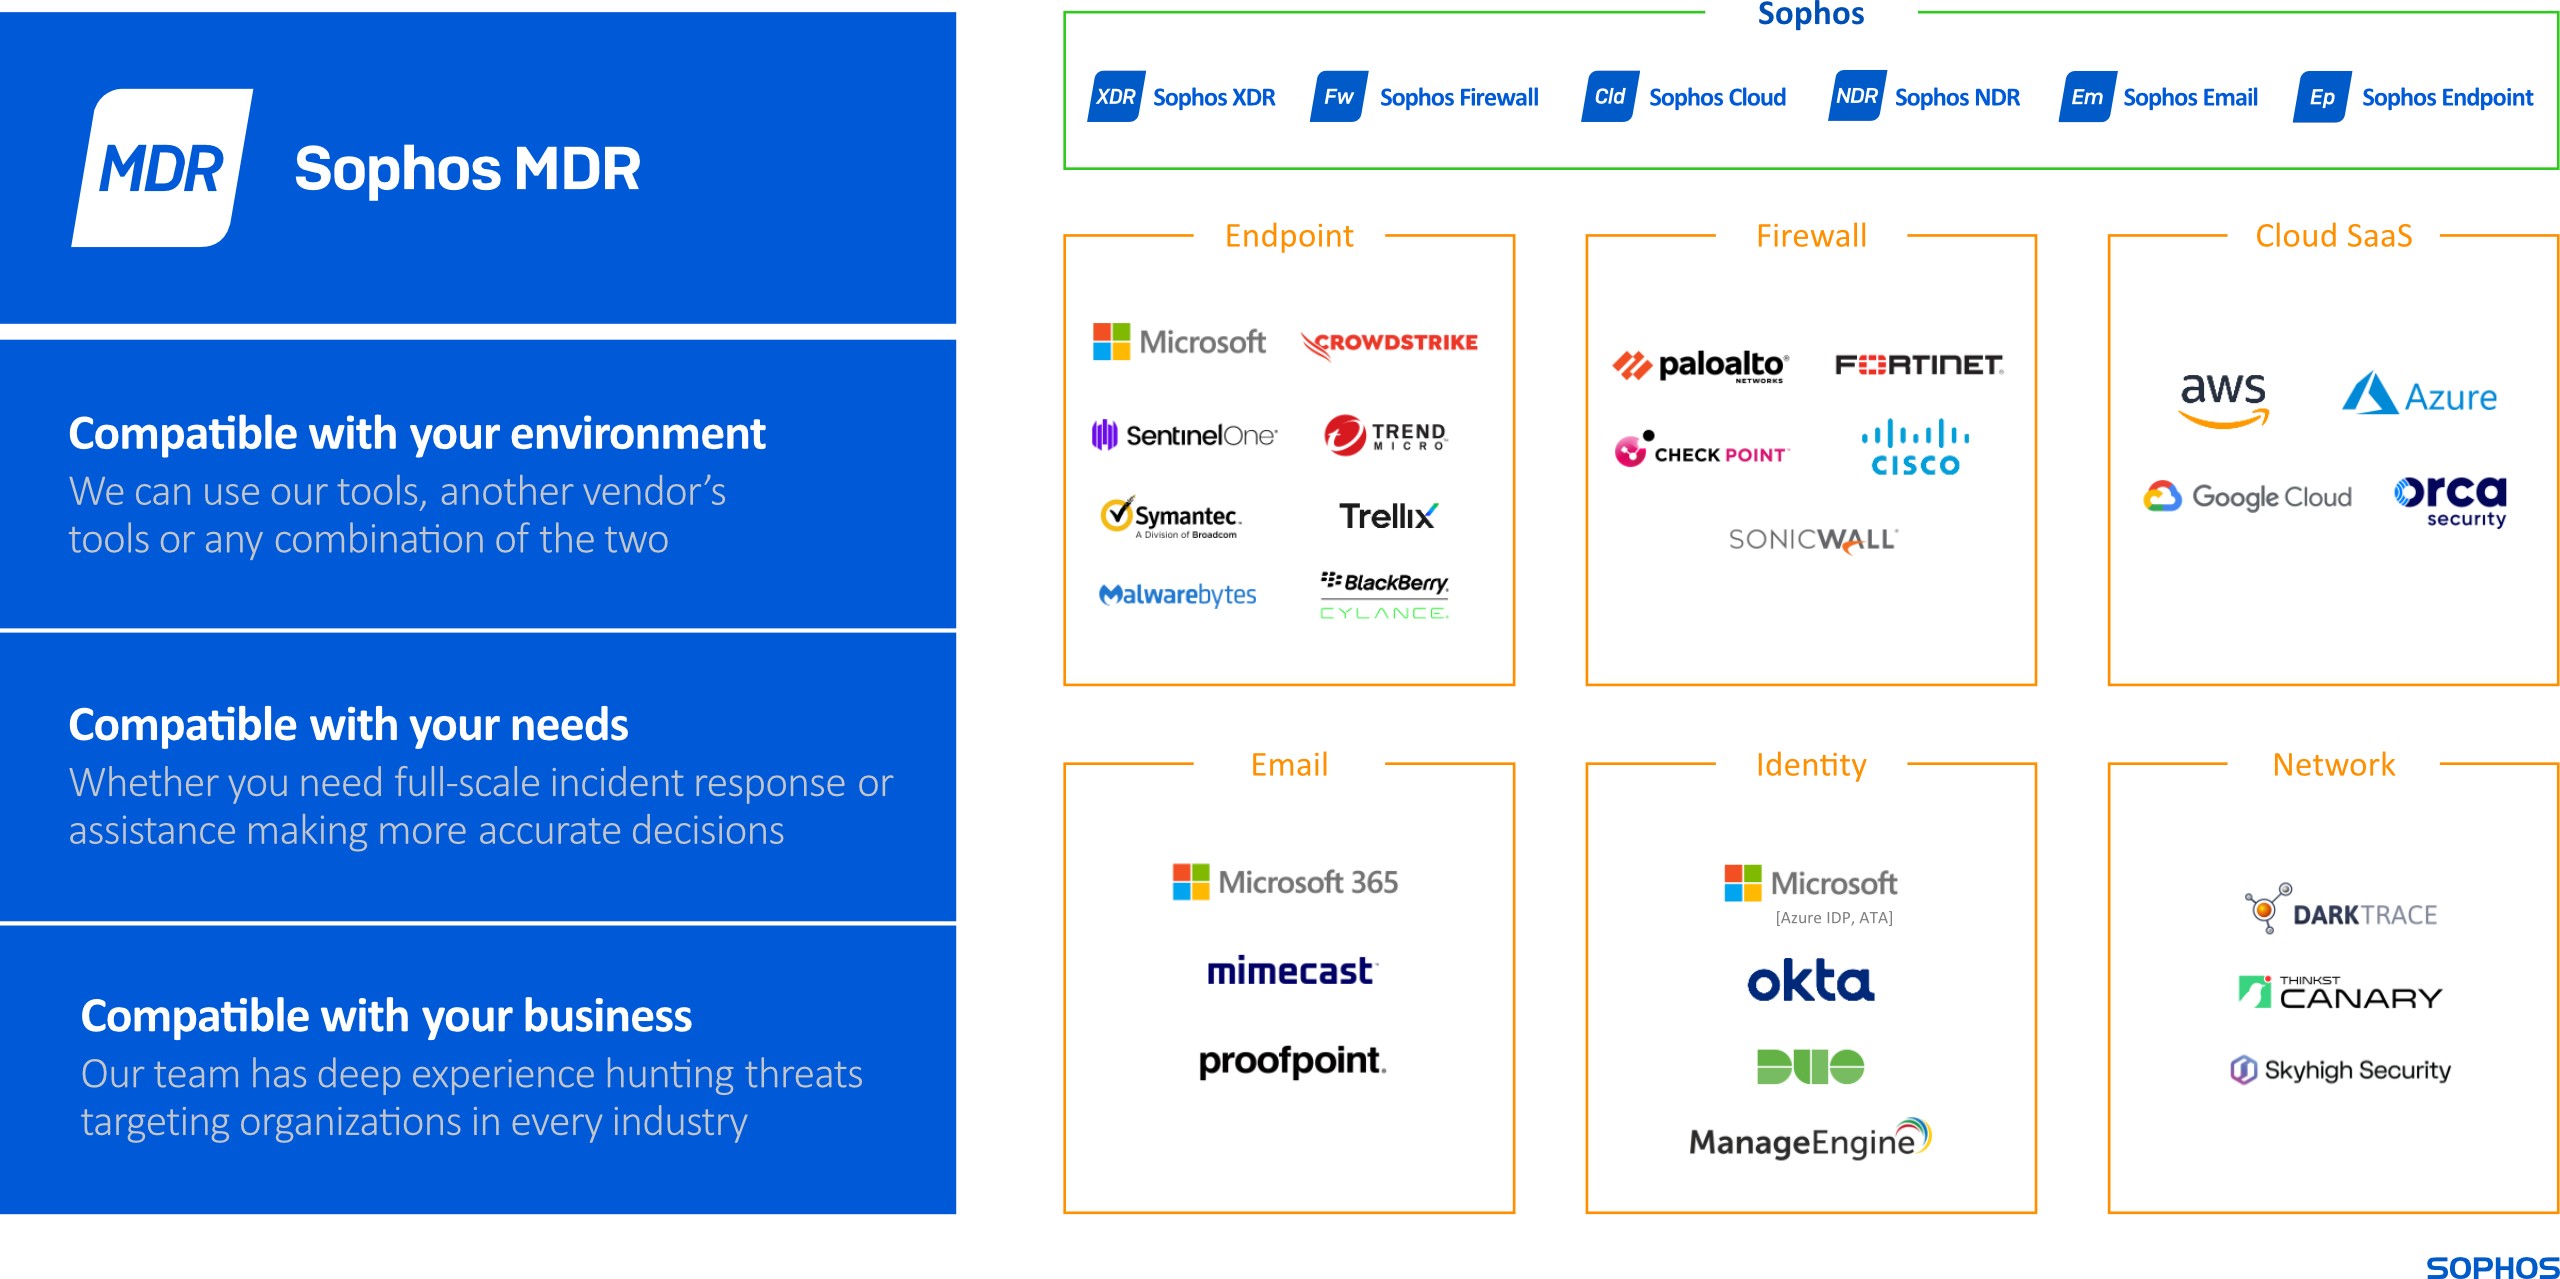
A Sophos, com o seu serviço MDR, oferece, portanto, o melhor de dois mundos. Os clientes não precisam de fazer concessões quanto à necessidade de mais tempo de resposta ou ao desejo de utilizar as suas ferramentas existentes. Com o Sophos MDR, obtêm ambos. 🤩
As licenças Sophos MDR
No lançamento da época, a Sophos dividiu a oferta nos três níveis de serviço seguintes. A escolha adequada dependia do âmbito de resposta necessário e dos próprios processos de segurança.

Sophos MDR Complete
A opção mais popular, Sophos MDR Complete, apresentada no extremo direito da imagem, oferece capacidades abrangentes de resposta a incidentes que outros fornecedores não conseguem disponibilizar sem cobrar taxas adicionais. Além disso, dá-lhe a possibilidade de contactar diretamente os analistas da equipa MDR. Por exemplo, se precisar de ajuda, de instruções precisas ou apenas de um conselho. A comunicação é feita por e-mail ou através da linha direta. Haverá sempre alguém disponível quando for mais importante, e não apenas durante o horário de expediente.
Sophos MDR
O nível de serviço seguinte é o Sophos MDR. Aqui, porém, a Sophos não oferece nada que a grande maioria dos fornecedores de MDR já não faça hoje: monitorização da rede 24/7, criação de relatórios e disponibilização de dados de ameaça. A equipa MDR concentra-se em conter ameaças e tenta interromper e isolar ataques ativos. Isto dá tempo para tomar medidas adicionais e pode reduzir o risco de danos extra. Não garante, porém, uma contenção bem-sucedida nem a prevenção total de danos. O Sophos MDR é uma excelente opção para empresas capazes de agir por conta própria depois de a ameaça ter sido contida.
Sophos Threat Advisor
O último nível é o Sophos Threat Advisor e só é recomendável para clientes que já operam o seu próprio Security Operations Center, ou SOC, ou que adquirem esse serviço junto de um fornecedor líder. Com o nível de serviço Threat Advisor, a Sophos recolhe alertas da vossa rede, agrega-os e atribui prioridades. Em seguida, recebem instruções detalhadas sobre as medidas a tomar para combater essas ameaças. O Sophos Threat Advisor pode ser um apoio incrivelmente valioso para um SOC, porque oferece mais um par de olhos para controlo.
↪ Este produto, aliás, não é oferecido através do nosso website, uma vez que o preço é individual e não nos está disponível através da lista de preços. Se estiver interessado, por favor contacte-nos e obteremos uma proposta da Sophos para si.
Integrações incluídas no Sophos MDR
Sem dúvida, o que torna o MDR muito melhor do que o anterior produto MTR são as integrações de terceiros. Estas caracterizam o Sophos MDR e são indispensáveis para obter uma visão completa da rede de um cliente e, assim, poder tomar as melhores reações e medidas possíveis. Vejamos quais as integrações que estão incluídas gratuitamente no Sophos MDR.
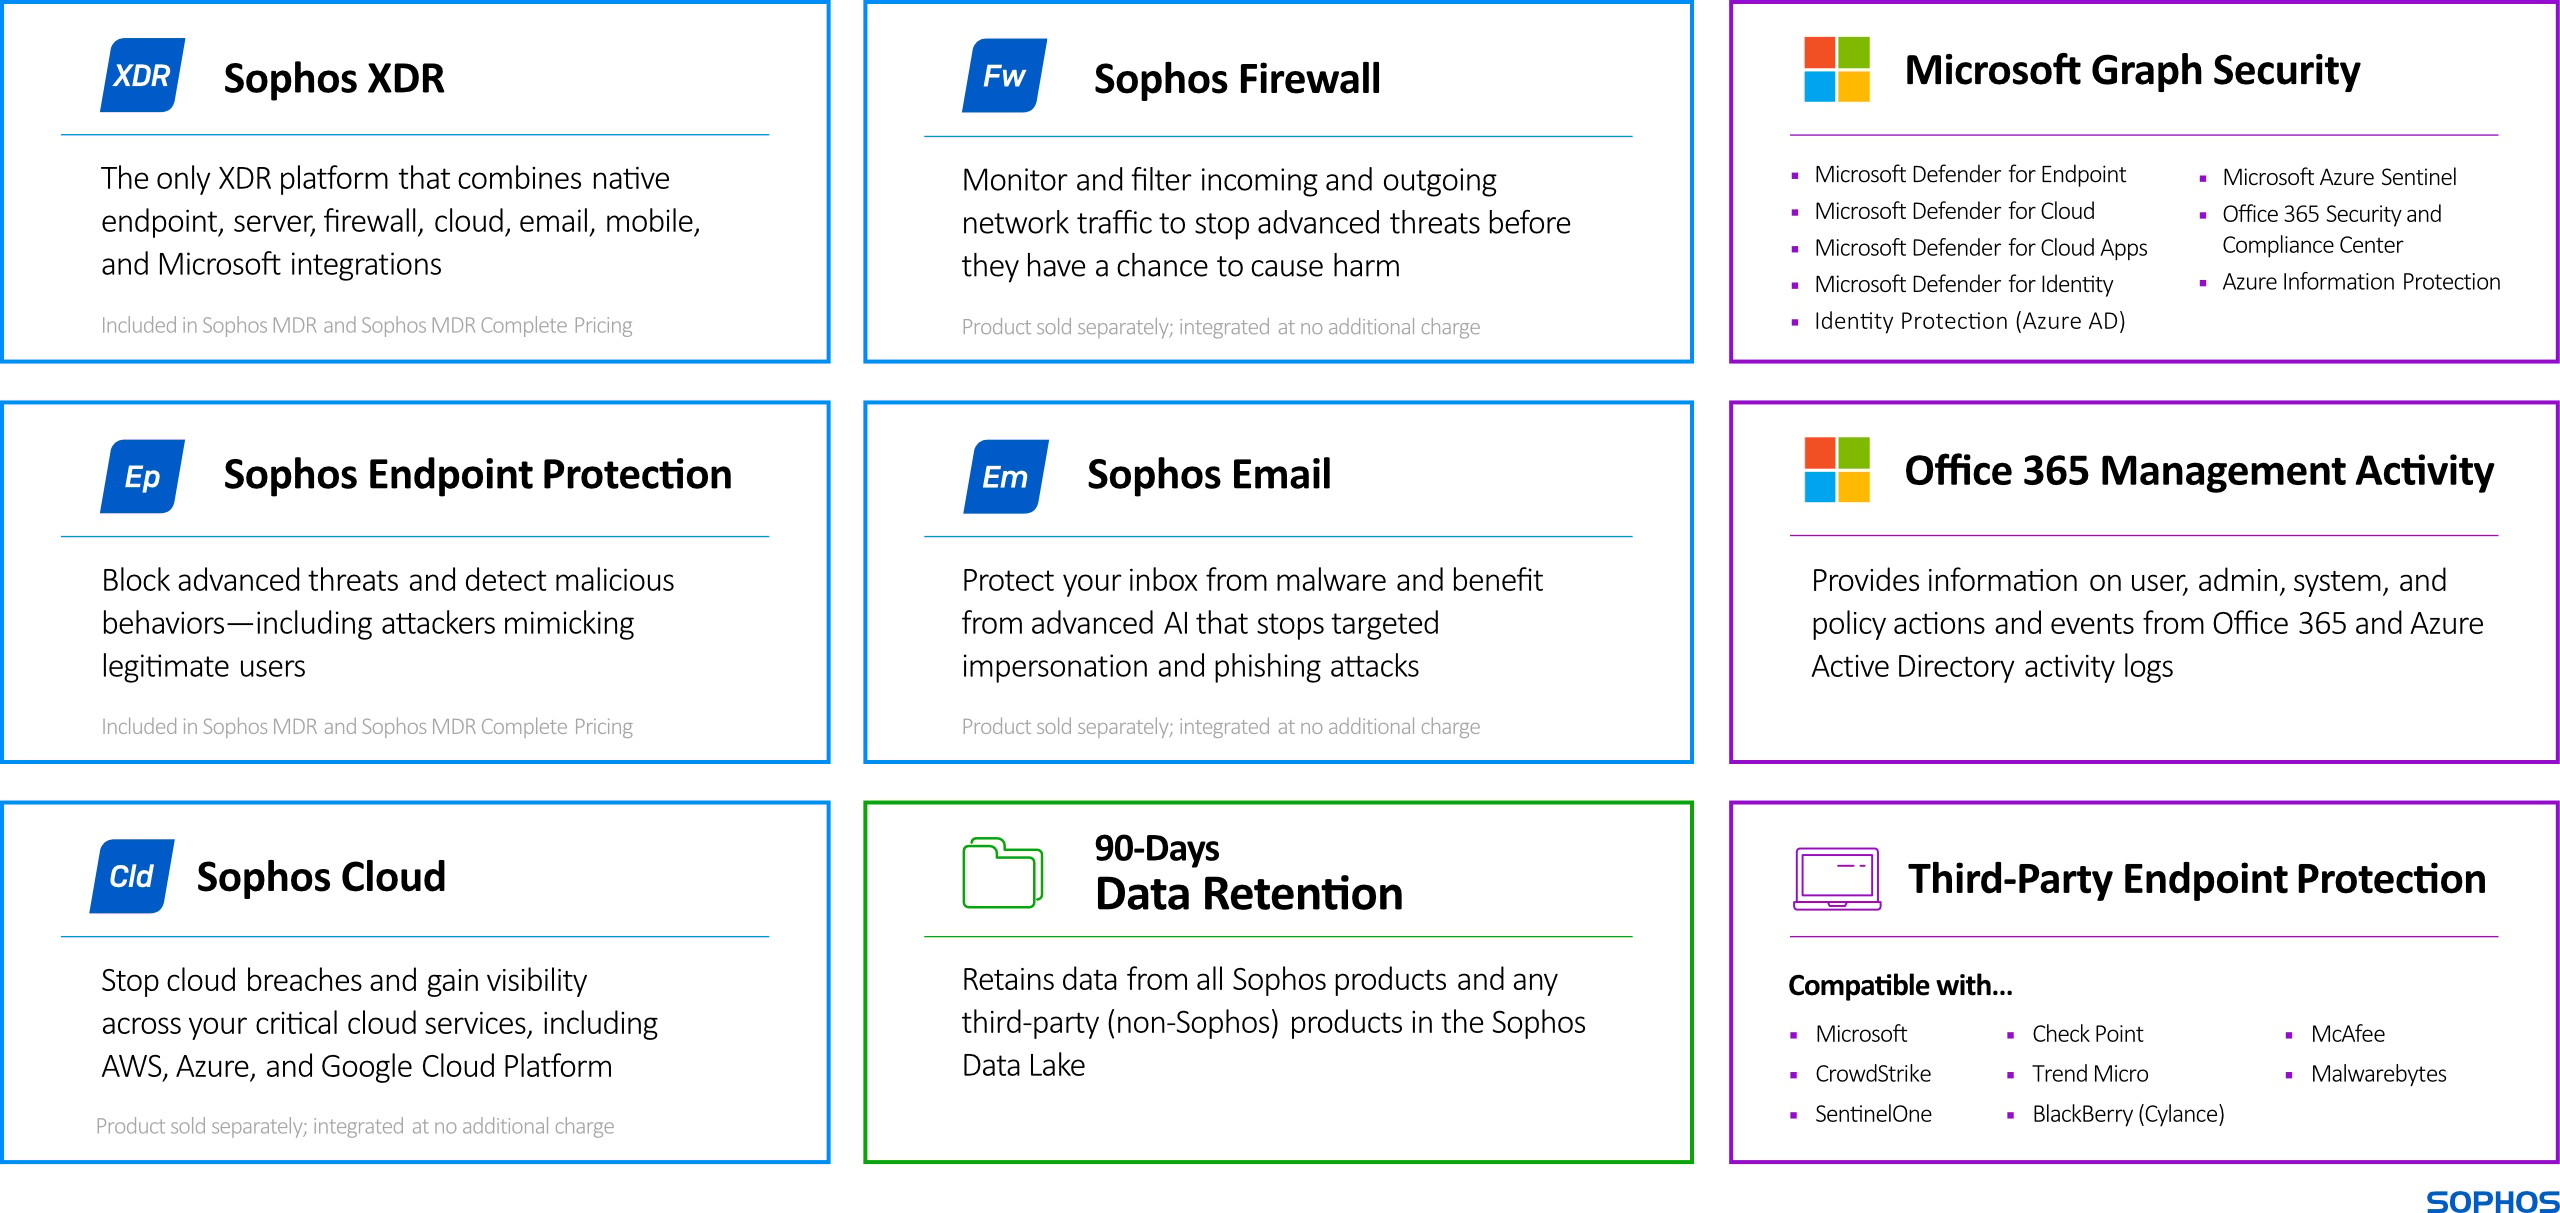
Integrações de produtos Sophos
É evidente que a ligação de produtos Sophos existentes está incluída. Neste caso, “XDR” e “Sophos Endpoint Protection” estão totalmente incluídos. Tenham em atenção, no entanto, que para “Sophos Firewall”, “Sophos Email” e “Sophos Cloud” apenas está incluída a integração para análise dos dados destes produtos. Os próprios produtos têm de ser adquiridos separadamente, caso pretendam utilizá-los.
Uma mudança que também foi implementada no Sophos MDR sem custos adicionais é a extensão do período de retenção de dados. Anteriormente com o MTR, apenas 30 dias estavam incluídos. A Sophos aumenta agora este período para 90 dias. Isto permite à equipa MDR um período de investigação mais longo e abrangente.
Integrações da Microsoft
É claro que a Sophos não ignorou o facto de que a Microsoft desempenha um papel em praticamente todas as empresas e que várias ferramentas de segurança estão até incluídas em alguns pacotes de licenças. No entanto, em vez de iniciar uma batalha com a Microsoft, a Sophos tenta muito mais adicionar valor adicional às tecnologias da Microsoft. Graças às APIs que a Microsoft fornece para os seus produtos, os eventos de segurança podem ser armazenados no Data Lake e utilizados pela equipa MDR para análise. Do meu ponto de vista, esta é uma forma fantástica de tomar melhores decisões, pois agora pode fazê-lo com base nas tecnologias da Microsoft e da Sophos.
Integrações de terceiros
No canto inferior direito do gráfico superior, pode ver que o Sophos MDR também é compatível com uma variedade de tecnologias de endpoint de outros fabricantes. Assim, pode, por exemplo, operar também dispositivos com Trend Micro, McAfee, SentinelOne, etc., sem ter de substituir este software pelo agente Sophos Endpoint.
Pacotes de integração adicionais
Para além das integrações gratuitas, que neste momento já são muito abrangentes, a Sophos oferece muito mais com pacotes adicionais pagos! 🤯

Além do Sophos NDR, existem pacotes para “Firewalls”, “Identity Providers”, “Public Cloud”, “Email” e “Network”. Se o período de retenção de dados alargado para 90 dias ainda não for suficiente, podem estendê-lo para um ano com o add-on pack.
↪ Se estiver interessado nestes pacotes complementares, por favor contacte-nos e prepararemos uma oferta para si. Atualmente, não está planeado que adicionemos estes produtos à nossa loja online.
Beneficie agora de melhor deteção e resposta
O Sophos MDR pode complementar a TI interna com análise contínua de segurança e serviços de resposta acordados. Se o serviço compensa para um ambiente depende dos dados disponíveis, dos direitos efetivos de intervenção e dos próprios processos de emergência. Nem mesmo um serviço MDR oferece proteção completa contra todas as ameaças.
Se já utiliza outros produtos de segurança Sophos, como o Sophos XGS Firewall ou o Intercept X Advanced, uma atualização para o MDR oferece-lhe uma proteção ainda melhor. Clientes existentes com licenças Central Endpoint ou Server ativas podem contactar-nos para uma oferta de atualização para o MDR. Todos os outros encontrarão os preços e informações, como de costume, nas nossas páginas de produtos:
Ainda tem perguntas sobre o Sophos MDR que não foram esclarecidas neste artigo? Então contacte-nos hoje mesmo e diga-nos como podemos facilitar ainda mais o seu início com esta importante solução de segurança.