Sophos NDR 5500: o que oferece o novo appliance
Sophos NDR significa Network Detection and Response e deteta atividades suspeitas no tráfego de rede. A visibilidade sobre o tráfego este-oeste é particularmente valiosa: por exemplo, entre dispositivos na mesma sub-rede cujas comunicações não passam por uma firewall. O NDR também pode analisar o tráfego norte-sul entre a rede interna e a Internet.
O produto já existe há algum tempo. Uma implementação habitual consistia numa máquina virtual que recebia uma cópia do tráfego através de uma porta de espelhamento no switch. Estes dados adicionais ajudam o Sophos MDR (Managed Detection and Response) a detetar e investigar ataques também dentro da rede. A VM necessita de recursos reservados e de um encaminhamento do tráfego corretamente configurado através do anfitrião de virtualização. Também era possível utilizar hardware próprio, inicialmente em modelos certificados pela Sophos.
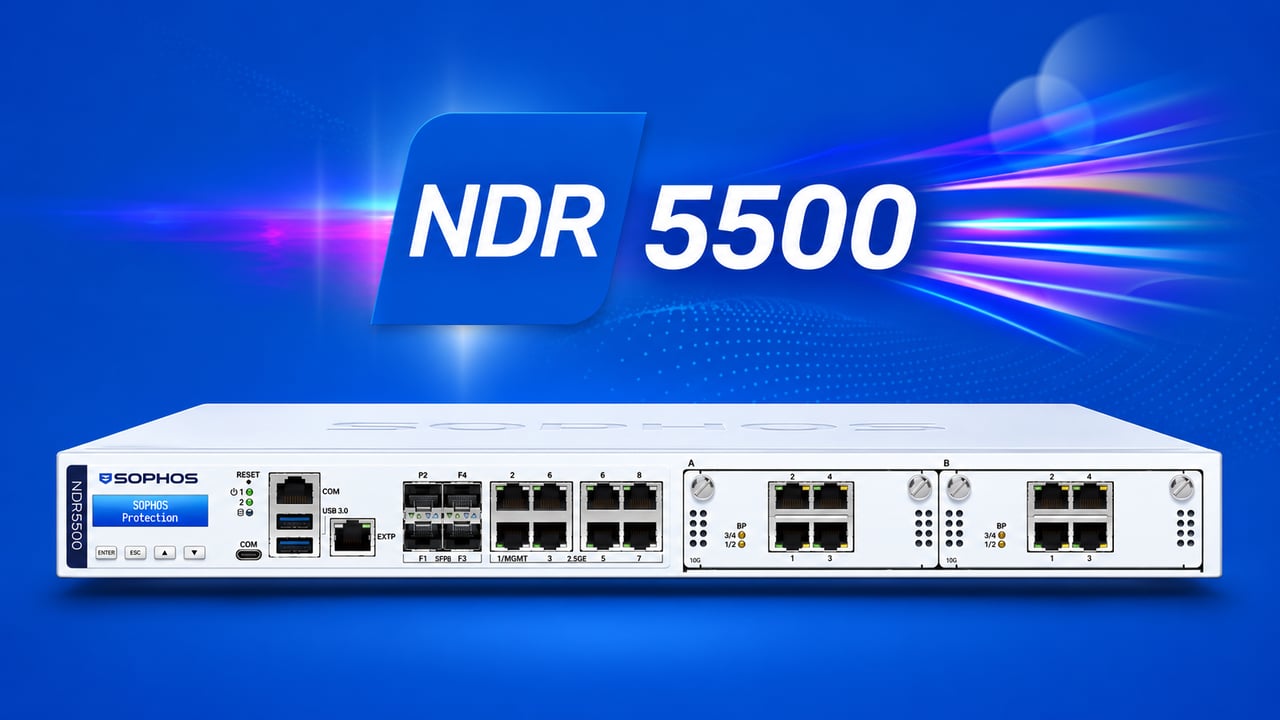
Com o Sophos NDR 5500, passa a existir um appliance dedicado da Sophos. Evita a preparação de uma VM e a escolha de hardware compatível de terceiros. Continua a ser necessário encaminhar para o appliance o tráfego a analisar. Foi apresentado a 4 de novembro de 2026, estando o início das encomendas previsto para 10 de novembro de 2026.
O NDR 5500 executa a análise de rede numa plataforma separada. As funções de firewall ficam a cargo dos XGS 2380, 3380, 4580 e 5580, apresentados na mesma ocasião. O novo pacote Xstream Plus não inclui um appliance NDR 5500.
Que ataques o NDR torna visíveis
Um dispositivo comprometido pode inicialmente comportar-se de forma discreta e, mais tarde, tentar alcançar outros sistemas da rede. São precisamente estes movimentos que o NDR pretende tornar visíveis. A análise procura ligações invulgares, comunicações com infraestruturas de atacantes e padrões suspeitos no tráfego. Isto é particularmente útil em dispositivos IoT, sistemas de produção ou outros equipamentos sem agente endpoint.
No Sophos Fusion, estas deteções podem ser investigadas juntamente com os dados dos endpoints e da firewall. A equipa de segurança obtém assim mais indícios sobre os dispositivos que comunicam entre si e os pontos onde um ataque poderá propagar-se. No modo inline adequado, o appliance com o complemento IDS/IPS também pode bloquear pacotes maliciosos conhecidos.
A análise inclui a avaliação de ligações cifradas, a deteção de domínios gerados por algoritmos e a avaliação do risco das sessões. Acrescem motores de análise de intrusões e de dados. A consola de investigação permite examinar deteções e dispositivos visíveis na rede, incluindo os que não têm agente.
O NDR avalia também características de ligações cifradas sem ter de decifrar todo o seu conteúdo. O fator decisivo é o tráfego que fornecemos ao sensor: para analisar, por exemplo, a comunicação entre dispositivos na mesma sub-rede, é necessário espelhá-la no switch adequado. Um ponto de observação apenas na ligação à Internet não é suficiente.
Hardware e variantes de bypass do NDR 5500
O NDR 5500 é um dispositivo em formato 1U Long, com arquitetura de dois processadores, dois SSD e duas ranhuras Flexi Port. Inclui duas fontes de alimentação substituíveis a quente. Oferece assim uma plataforma dedicada sem ser necessário preparar previamente um anfitrião de virtualização separado.
| Característica | Equipamento |
|---|---|
| Formato | 1U Long |
| Arquitetura | Dois processadores |
| Armazenamento | Dois SSD |
| Alimentação | Duas fontes substituíveis a quente |
| Ranhuras Flexi Port | 2 |
| Variante em cobre | 2 módulos com 4 portas de bypass em cobre de 1 GbE cada |
| Variante em fibra | 2 módulos com 2 portas de bypass em fibra de 10 GbE cada, LC |
A escolha dos módulos depende das ligações em que o appliance será integrado: cobre de 1 GbE ou fibra de 10 GbE. A variante em cobre oferece oito portas de bypass no total, enquanto a variante em fibra oferece quatro. Como cada ligação inline ocupa duas portas, permitem quatro ligações em cobre ou duas em fibra.
Ligações e capacidade de análise
Consoante a variante dos módulos, o NDR 5500 oferece ligações em cobre de 1 GbE ou em fibra de 10 GbE. Estes valores descrevem a velocidade das ligações. O volume de tráfego que o appliance pode analisar em simultâneo depende também do tamanho dos pacotes, do número de ligações e das funções de análise ativas. À data de redação, continua por confirmar um valor concreto de débito para a análise NDR e o funcionamento IDS/IPS no NDR 5500.
Para o planeamento, conta o tráfego nos pontos de observação previstos. Se forem espelhadas várias ligações internas, por exemplo, os respetivos volumes de dados somam-se no sensor, independentemente da velocidade da ligação à Internet. Por isso, dimensionamos a solução com base na carga da rede interna e nos seus picos. Numa implementação inline, a capacidade de análise também tem de ser adequada à ligação que atravessa o appliance.
Monitorização passiva ou bloqueio ativo
SPAN/TAP: analisar cópias do tráfego
Com SPAN ou port mirroring, um switch fornece ao NDR cópias de pacotes selecionados. Um TAP disponibiliza o tráfego através de um ponto de captura dedicado. O appliance fica assim fora do percurso de encaminhamento do tráfego de produção e não pode descartar diretamente o pacote original.
São essenciais os pontos de observação certos e capacidade suficiente na porta de espelhamento. Copiar várias ligações muito utilizadas para uma porta de menor capacidade pode provocar perda de pacotes. O nosso guia de traffic mirroring para NDR explica como planear o fornecimento do tráfego.
Passive Inline e Active Inline
O appliance Sophos necessita do complemento IDS/IPS para ambos os modos inline. Em Passive Inline, analisa o tráfego que o atravessa sem o bloquear ativamente. Em Active Inline, pode bloquear pacotes maliciosos conhecidos diretamente no percurso do tráfego através de regras IPS.
No funcionamento inline, o tráfego de produção atravessa o appliance. Por isso, o comportamento em caso de falha torna-se importante: os módulos de bypass permitem que o tráfego contorne a análise. O comportamento da ligação durante uma falha de energia, um reinício ou manutenção faz parte do planeamento da integração. Recomendamos começar em modo de observação, para avaliar as deteções antes de ativar bloqueios.
As funções NDR integradas na Sophos Firewall permanecem distintas. O NDR Essentials ou o Active Threat Intelligence na firewall não constituem um appliance NDR 5500 separado nem substituem os seus pontos de observação definidos de acordo com as necessidades da rede interna.
Preços e licenças
O NDR 5500 está disponível em duas configurações. A variante em cobre, SKU NC55XP00ZZPCCE, inclui dois módulos de bypass com quatro portas de 1 GbE cada. É adequada a redes em que as ligações a monitorizar utilizam cobre Gigabit. O preço de tabela do hardware é de 24 700 EUR sem IVA, incluindo ambos os módulos.
A variante em fibra, SKU NC55XP00ZZPCDE, inclui dois módulos de bypass com duas portas 10 GbE Fiber LC cada. É a configuração adequada para integração nas correspondentes ligações de fibra de 10 GbE e custa igualmente 24 700 EUR sem IVA, com os módulos incluídos. A escolha depende, portanto, das ligações disponíveis e da integração prevista na rede.
Estes preços de tabela são indicativos e baseiam-se na tabela Benelux para dispositivos com cabos de alimentação EU/UK, sem IVA e sem serviços específicos do projeto. Nos próximos dias criaremos na loja a página de produto com ambas as variantes e os nossos preços de venda. As encomendas estão previstas a partir de 10 de novembro; esclareceremos a data de entrega na vossa proposta.
O hardware é uma parte do custo
A base é a licença de software Sophos NDR, cujo preço depende do número de utilizadores e servidores protegidos. Inclui deteção comportamental e um número ilimitado de implementações virtuais dentro do âmbito licenciado. O appliance é adquirido separadamente. As suas funções IDS/IPS baseadas em assinaturas e o funcionamento inline requerem o complemento IDS/IPS por appliance. O bloqueio ativo exige o modo Active Inline.
Existem dois níveis de suporte para o hardware: Enhanced Support inclui, entre outros serviços, suporte permanente, atualizações de software, assistência remota e substituição antecipada de hardware. Enhanced Plus acrescenta tratamento prioritário, acesso a especialistas técnicos experientes e um número de horas de consultoria remota dependente do dispositivo. O NDR é disponibilizado no lançamento com licenças a prazo; a disponibilidade através de MSP Flex continua por confirmar. O serviço MDR é acordado separadamente.
Como alternativa à compra, as ofertas Right of Use permitem a utilização por um período limitado. Para ambas as variantes de módulos, os preços de tabela sem IVA do pacote «NDR 5500 com Central NDR» são de 7 528,75 EUR por um ano, 22 586,25 EUR por três anos e 37 643,75 EUR por cinco anos, em cada caso para a totalidade do prazo.
A opção mais económica depende do período de utilização e do âmbito de licenciamento e suporte necessário. Na proposta, reunimos o hardware ou direito de utilização, as licenças de utilizadores e servidores, os complementos e o suporte. Assim, podem comparar o custo total.
Quando faz sentido um appliance dedicado
Um appliance NDR dedicado é particularmente interessante quando se pretende monitorizar segmentos de rede específicos e se deseja uma plataforma de hardware separada. Se já existir virtualização adequadamente dimensionada, uma implementação virtual pode ser mais económica. Para Active Inline, por outro lado, são essenciais o hardware suportado, a cablagem de bypass e o complemento.
O valor resulta da visibilidade sobre as ligações relevantes e do posterior tratamento das deteções. São necessárias responsabilidades claras: quem investiga um alerta, quem pode bloquear e quem anula um bloqueio incorreto? Um serviço MDR pode apoiar este trabalho, mas é um serviço independente e não equivale à compra do appliance.
Sophos NDR Solution Brief
O Sophos NDR Solution Brief resume a solução em formato PDF.