
Sophos Protected Browser: funcionalidades, custos e limites
Uma colaboradora pode aceder aos dados dos clientes no CRM. Isso não significa que os possa copiar para um serviço pessoal de armazenamento na nuvem ou para um chat de IA. A firewall pode permitir ou bloquear o acesso a um serviço. A questão torna-se interessante quando uma aplicação deve continuar acessível, mas é necessário impedir determinadas operações com os dados.
O Sophos Protected Browser aplica políticas dentro da sessão do navegador. É esta a sua abordagem adicional face ao simples bloqueio de sites. Se compensa adquirir mais uma licença depende das aplicações a proteger e da capacidade da organização para assegurar a utilização consistente do navegador previsto.
O que é o Sophos Protected Browser?
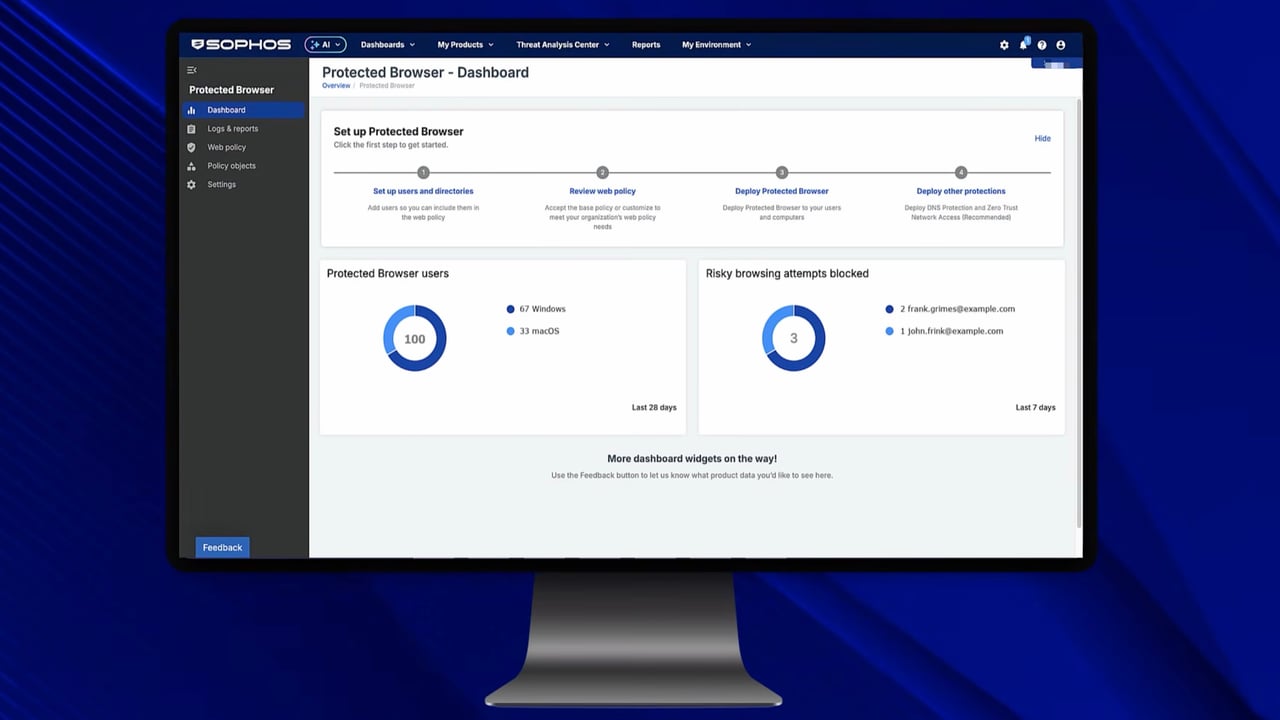
Protected Browser é um navegador empresarial gerido para serviços SaaS e aplicações web internas. As políticas são configuradas no Sophos Fusion, anteriormente Sophos Central. Existe um navegador completo para Windows e macOS, bem como uma extensão para navegadores Chromium compatíveis.
As duas variantes não são equivalentes. A extensão facilita a adoção num ambiente de navegação já existente. Algumas funções, incluindo o acesso RDP/SSH sem agente e o controlo da partilha de ecrã ou das gravações, exigem o navegador completo. A visão geral do produto na nossa KB explica estas diferenças.
Endpoint Protection continua a ser responsável pela proteção do dispositivo. Um navegador não substitui as atualizações do sistema operativo, a proteção contra malware nem a segurança de outras aplicações. O seu benefício está nas regras adicionais para as sessões web protegidas.
Que operações com dados podem ser restringidas?
As políticas web e os limites de dados permitem definir as ações autorizadas em determinadas aplicações. Incluem restrições ao carregamento de ficheiros e à troca de dados através da área de transferência. Os diferentes perfis determinam, por exemplo, se os dados devem permanecer dentro de destinos definidos ou se é permitido colar dados provenientes do exterior.
Numa aplicação de IA autorizada, isto constitui uma diferença concreta face a um bloqueio geral: o serviço pode continuar acessível enquanto o carregamento de ficheiros ou determinadas ações de cópia são restringidos. Os Safe AI Controls descrevem variantes adequadas.
Este controlo de ações não compreende automaticamente a finalidade empresarial de um texto. «É permitido corrigir a ortografia, mas é proibido analisar contratos» não se torna, por isso, uma regra de conteúdo aplicada de forma fiável. Além disso, um colaborador pode voltar a introduzir manualmente as informações. É necessário testar as ações efetivamente impedidas com o perfil escolhido e a versão do navegador utilizada.
Um exemplo útil é uma equipa externa de projeto: pode utilizar uma aplicação web interna, mas não deve transferir ficheiros dessa aplicação para os seus próprios serviços. Se os limites de dados necessários funcionarem e os fluxos de trabalho continuarem utilizáveis, existe um valor acrescentado verificável. A instalação de mais um navegador, por si só, ainda não fornece esta proteção.
É fácil contornar o navegador?
Instalar apenas mais um navegador não cria uma regra de acesso obrigatória. Se a mesma aplicação SaaS continuar acessível sem alterações num Chrome pessoal ou num dispositivo não gerido, os controlos previstos do Protected Browser não se aplicam aí automaticamente.
Para determinadas aplicações SaaS, é possível exigir o Protected Browser completo. O procedimento documentado integra o Microsoft Entra ID ou o Okta e um plano de dados ZTNA. No caso do Entra ID, os preparativos incluem, entre outros requisitos, P1, uma integração SAML adequada e Conditional Access. Trata-se de uma integração adicional, não de um interruptor que restringe automaticamente qualquer site ao navegador protegido.
Por isso, o piloto tem de passar duas provas: o acesso autorizado funciona no navegador previsto e o acesso alternativo à mesma aplicação protegida é recusado. Um início de sessão bem-sucedido, por si só, verifica apenas a primeira metade.
O que acrescenta ao AI Defense e ao DNS Protection?
O Sophos AI Defense reúne a utilização de IA detetada e controla o acesso às aplicações. Protected Browser acrescenta controlos dentro da sessão web. DNS Protection, por sua vez, decide ao nível dos domínios consultados. Estes produtos desempenham funções diferentes, mesmo quando são utilizados em conjunto.
Desde a atualização de 21 de outubro de 2026, Protected Browser também pode utilizar DNS Protection diretamente para as suas próprias consultas DNS. Esta integração está disponível apenas no navegador completo, não na extensão. Os controlos do navegador e do dispositivo devem, por isso, ser coordenados de forma deliberada. Um domínio bloqueado ao nível do dispositivo não equivale a um limite de dados dentro de uma aplicação autorizada.
A atualização anterior, de 6 de outubro de 2026, acrescentou proteção na introdução de credenciais empresariais em sites suspeitos e limites de dados adicionais. Também aqui conta a configuração concreta: um perfil que permite expressamente a partilha de ecrã protege de forma diferente de um perfil mais restritivo. Além disso, um aviso antes da introdução de dados não equivale a um bloqueio obrigatório.
Licença, implementação e esforço contínuo
Sophos Protected Browser é licenciado por utilizador como parte do Sophos Workspace Protection. O pacote inclui também ZTNA, DNS Protection e Email Monitoring System.
O licenciamento tem em conta a utilização efetiva dos produtos incluídos. Para um orçamento, devem estar definidos o número de utilizadores, os produtos existentes e o pacote pretendido. Não indicamos um preço fixo fiável em euros porque não dispomos de uma proposta verificada para esta combinação.
A implementação inclui a distribuição, o início de sessão, as atualizações do navegador e as exceções para aplicações cujos fluxos de trabalho fiquem restringidos. O guia de implementação descreve, entre outras opções, Intune e Jamf. Na prática, começaria por escolher um grupo de utilizadores e uma aplicação concreta e testaria o carregamento, a colagem, a cópia e o acesso através de outro navegador. Os relatórios ajudam depois a interpretar a utilização e os bloqueios.
Quando compensa o Protected Browser?
Eu avaliaria o produto quando são processados regularmente dados confidenciais em aplicações web e os controlos existentes apenas distinguem entre serviços autorizados e bloqueados. O piloto tem de demonstrar que operação indesejada com dados é adicionalmente impedida e se é possível limitar as aplicações protegidas ao navegador previsto.
Quem pretende apenas bloquear alguns sites de IA deve começar pelas funções de Endpoint e Firewall existentes. Uma política de navegador não fornece uma avaliação inteligente de cada prompt nem proteção em quaisquer aplicações de ambiente de trabalho e de API. O motivo de compra deve ser um controlo disponível hoje e eficaz no próprio fluxo de trabalho.
Perguntas frequentes
O Sophos Protected Browser substitui a proteção de Endpoint?
É possível permitir um chat de IA e bloquear o carregamento de ficheiros?
