
Ativar e operar o Sophos Firewall Central Reporting
Com o Central Firewall Reporting, o Sophos Firewall envia dados de log selecionados para o Sophos Fusion (anteriormente Sophos Central). Isto permite que os relatórios sejam avaliados, armazenados e partilhados centralmente, conforme necessário.
O artigo explica como ativar o Central Reporting, quais pontos devem ser verificados previamente e como controlar se os dados de log estão a chegar ao Sophos Fusion.
Qual artigo de logging é adequado?
O Central Firewall Reporting é um componente da arquitetura de logs. Dependendo do objetivo, uma entrada diferente pode ser mais adequada:
- Avaliar relatórios e logs de firewall no Sophos Fusion: Este artigo
- Enviar um relatório local da firewall diariamente ou semanalmente em PDF: Agendar e enviar relatórios da Sophos Firewall por e-mail
- Verificar ao vivo uma ligação individual, ID de regra, ID de NAT ou fluxo de pacotes: Testar regras do Sophos Firewall com Log Viewer, Policy tester e Packet Capture
- Enviar logs para um SIEM próprio ou servidor de logs: Enviar Syslog do Sophos Firewall para SIEM
- Classificar ficheiros de log locais, serviços e Advanced Shell: Resolução de problemas do Sophos Firewall: Serviços e Logs
- Proteger logs para suporte Sophos ou Avanet: Proteger logs do Sophos Firewall para suporte ou análise
- Rastrear alterações de configuração: Verificar logs de trilha de auditoria do Sophos Firewall
- Avaliar detecções de NDR ou Active Threat Response: Operar Sophos Firewall NDR e Active Threat Response
- Analisar registos NetFlow v5 de regras de firewall com logging direcionado: Configurar e testar NetFlow no Sophos Firewall
- Analisar amostras de tráfego e contadores de interface: Configurar monitoramento sFlow no Sophos Firewall
- Verificar periodicamente o estado do sistema, os relatórios de segurança e os eventos administrativos: Checklist diária de administração da Sophos Firewall
Esta separação é importante: o Central Reporting é bom para relatórios, pesquisa e histórico no Sophos Fusion. Para resolução de problemas ao vivo na firewall, pacotes de logs de suporte, correlação de SIEM ou análise de fluxo, são necessárias outras ferramentas.
Quando o Central Firewall Reporting é útil
O Central Firewall Reporting é especialmente útil quando várias firewalls são operadas ou quando relatórios precisam ser avaliados regularmente.
Exemplos típicos:
- Visão geral centralizada de várias firewalls.
- Relatórios regulares para gestão ou operação.
- Análise de eventos de Web, Aplicações, IPS, VPN ou rede.
- Retenção mais longa e pesquisa mais fácil em dados de log.
- Suporte em resolução de problemas e revisões de segurança.
Para uma análise ao vivo diretamente na firewall, muitas vezes os logs locais são suficientes. Para avaliações de longo prazo, o Central Reporting é significativamente mais confortável. Se os logs forem enviados para um SIEM próprio ou servidor de logs externo, Enviar Syslog do Sophos Firewall para SIEM é mais adequado.
Pré-requisitos
Antes da ativação, deve-se verificar:
- A firewall está registada no Sophos Fusion.
- A firewall tem acesso à Internet para os serviços Sophos necessários.
- DNS e horário estão a funcionar corretamente.
- A licença utilizada suporta a função de reporting desejada.
- A firewall é visível no Sophos Fusion.
- Está disponível uma conta com a função Super admin no tenant Sophos Fusion correspondente (anteriormente Sophos Central) para aprovar o reporting após a ativação local.
Se a firewall ainda não estiver registada no Sophos Fusion, isso deve ser feito primeiro. Sem registo, o Central Firewall Reporting não pode ser ativado.
As permissões locais do WebAdmin, o registo por OTP ou credenciais e a aprovação posterior do serviço são passos distintos. Nem os direitos de administrador local nem um registo bem-sucedido substituem a aprovação por um Super admin do tenant. As suas credenciais não devem ser partilhadas com os operadores que utilizam OTP; o Super admin aprova o serviço com a sua própria conta.
Ativar o Central Reporting
O Central Firewall Reporting é ativado em dois locais: primeiro na firewall e depois no Sophos Fusion.
- Faça login no WebAdmin do Sophos Firewall.
- Abra System > Sophos Central.
- Em Sophos Central registration, verifique se a firewall está registada.
- Se a firewall ainda não estiver registada, selecione Register e inicie sessão com a conta Sophos Fusion apropriada.
- Ative Sophos Central services ou selecione Configure se o serviço já estiver ativo.
- Em Firewall Management and Reporting from Sophos Central, selecione Use Sophos Central reporting.
- Opcionalmente, selecione Use Sophos Central management se a firewall também for gerida centralmente.
- Opcionalmente, selecione Send configuration backup to Sophos Central se os backups forem guardados no Central enquanto o Central Management estiver ativo.
- Selecione Apply.
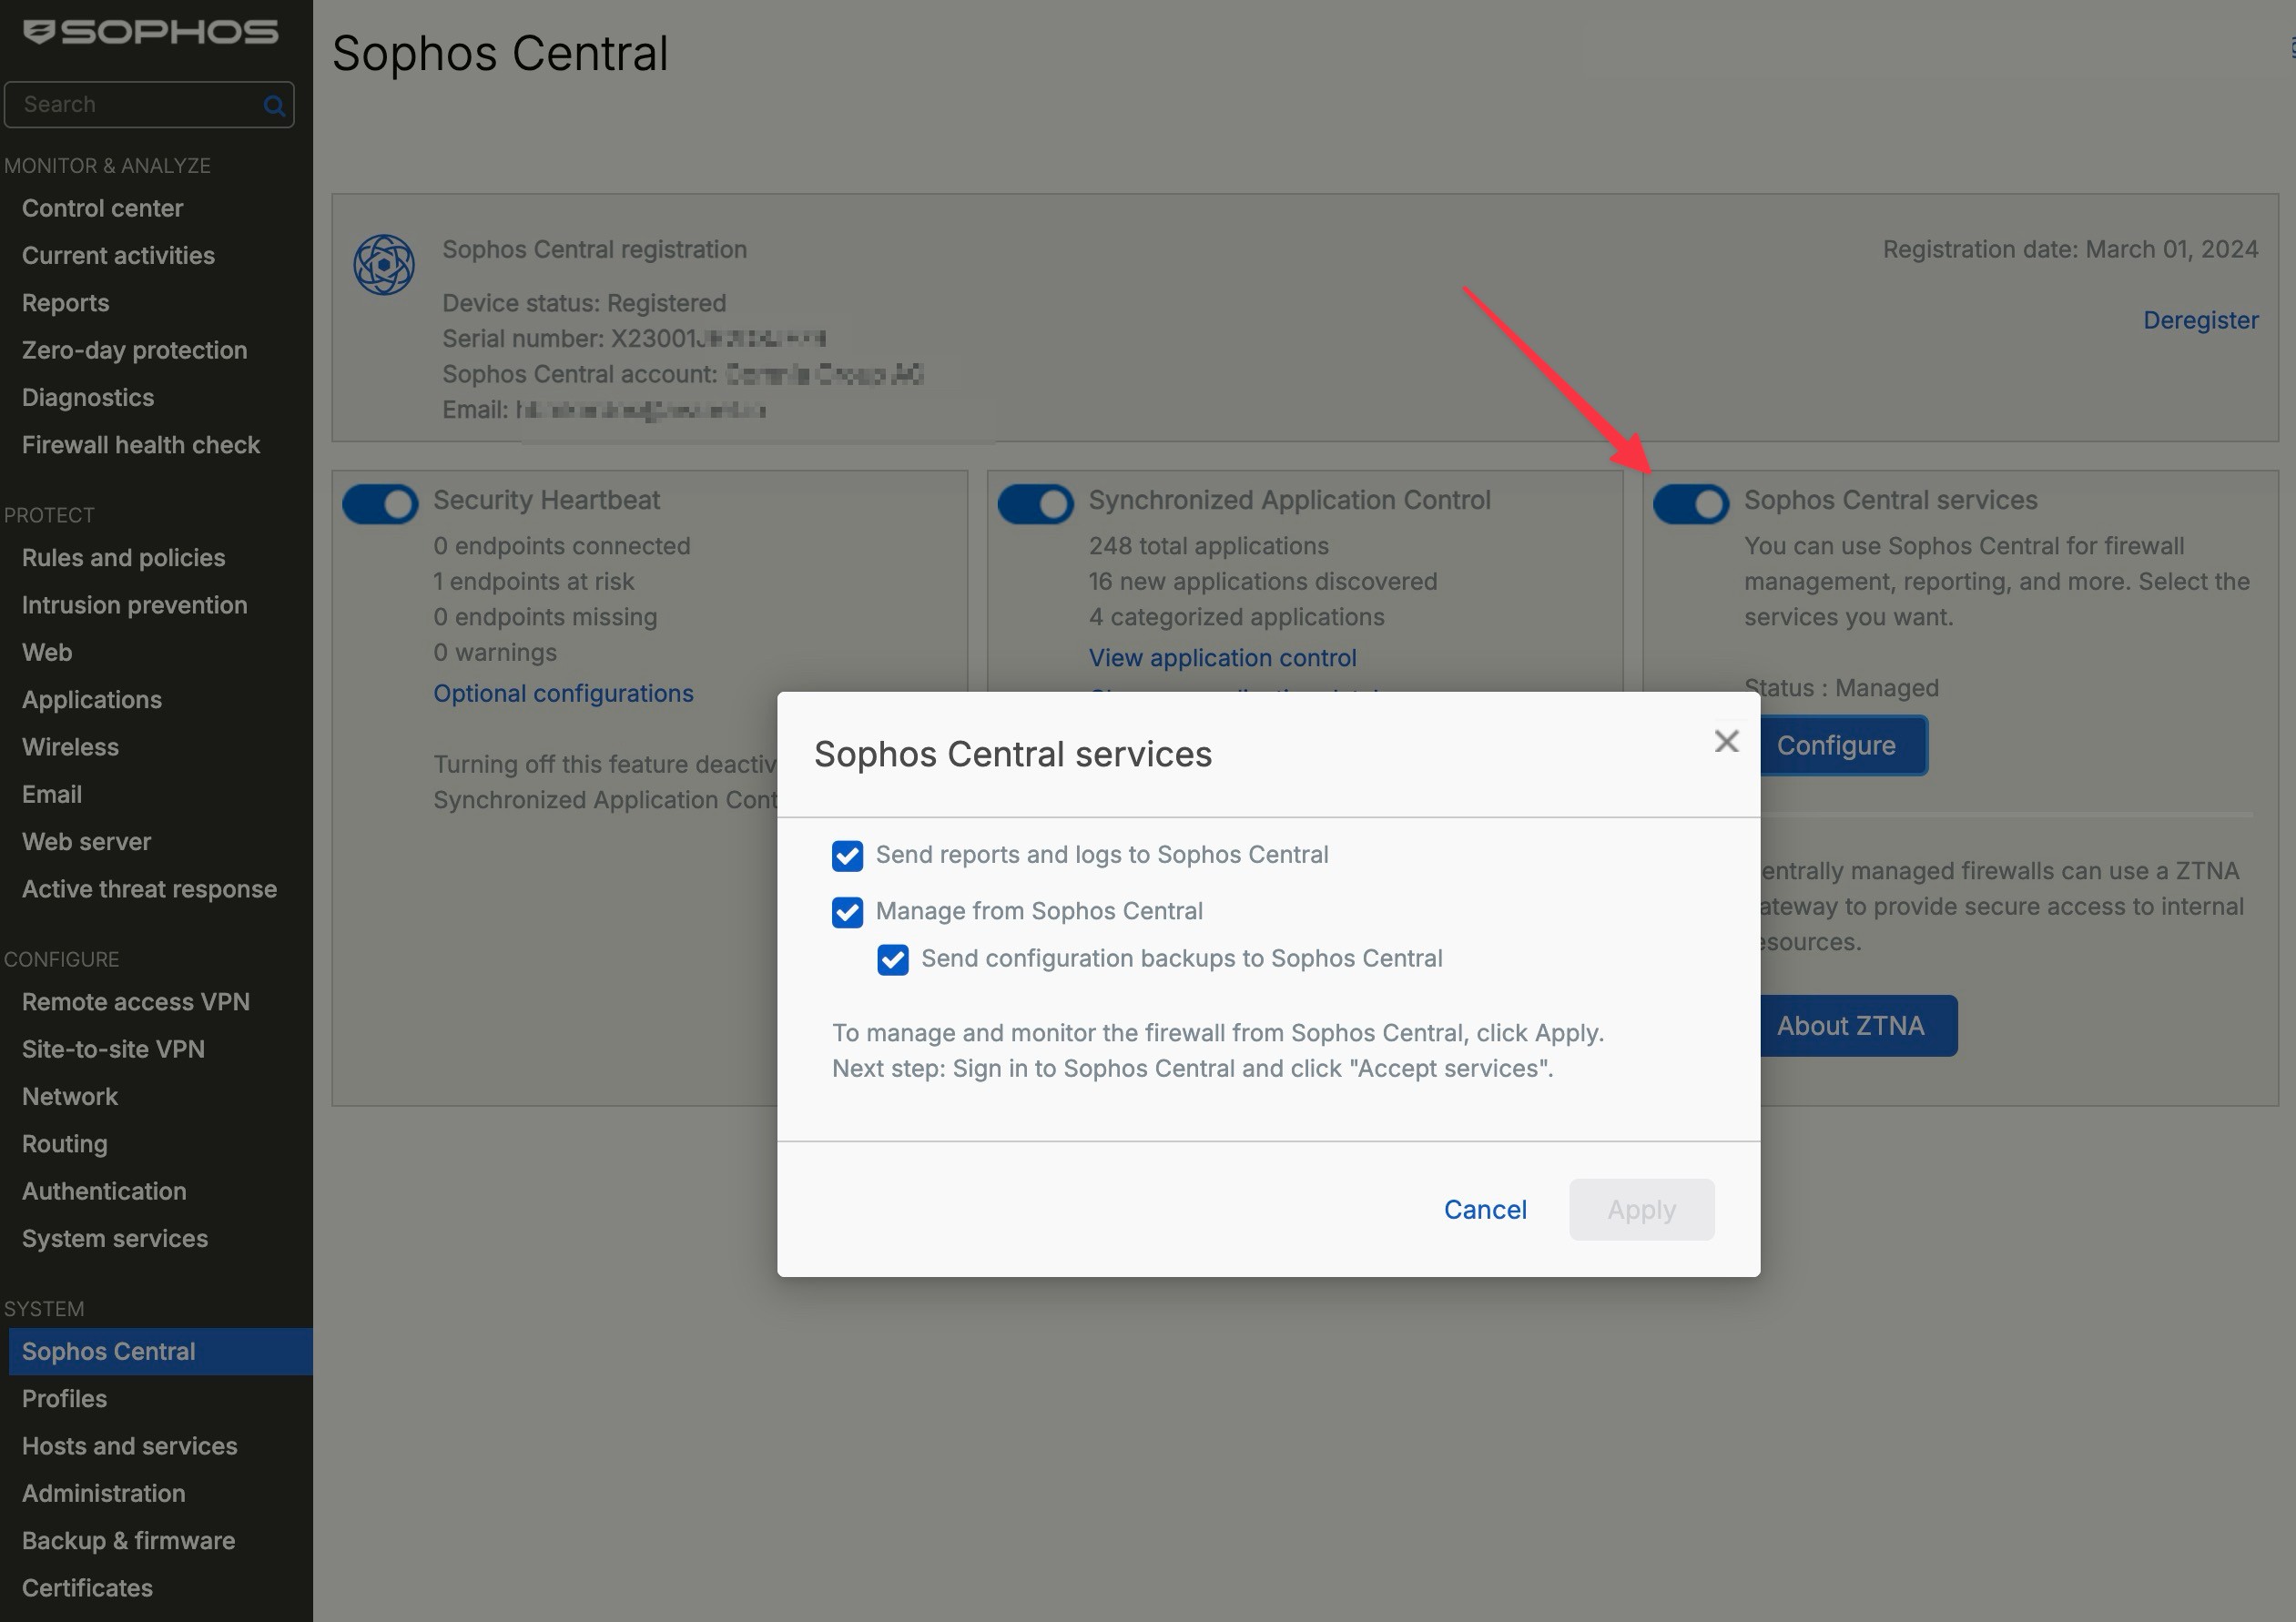
A captura de ecrã ainda mostra o nome anterior do campo. No SFOS 22, a mesma opção chama-se Use Sophos Central reporting; na configuração, use o nome atual indicado no passo 6.
Após guardar, o serviço deve ser confirmado no Sophos Fusion:
- Inicie sessão no Sophos Fusion com uma conta que tenha a função Super admin no tenant correspondente.
- Abra My Products > Firewall Management > Firewalls.
- Encontre a firewall com o status ou símbolo Approval pending.
- Selecione Accept services.
Após a ativação, a firewall começa a enviar os dados de log selecionados para o Sophos Fusion. A transmissão e o processamento não são imediatos: a firewall envia dados pelo menos a cada cinco minutos e o processamento no Central pode demorar mais cinco a trinta minutos. Para a primeira verificação, aguarde até 35 minutos antes de voltar a alterar a configuração.
Quais dados são transmitidos
Os tipos de log enviados para o Sophos Fusion são definidos diretamente na firewall.
O caminho do menu é Configure > System services > Log settings.
Em Log settings, Local reporting e Central reporting são colunas independentes. Um tipo de log pode ser guardado localmente, no Central ou em ambos. Central reporting não depende de Local reporting. No entanto, a regra de firewall ou de SSL/TLS Inspection correspondente tem primeiro de gerar o evento com Log firewall traffic ou Log connections.
A interface agrupa os tipos em Firewall, IPS, Antivirus, Anti-spam, Content filtering, Events, Web server protection, Active threat response, Wireless, Heartbeat, System health, Zero-day protection e SD-WAN. Para eventos de VPN ou administração, selecione as entradas relevantes e gere depois um evento específico para confirmar a chegada.
Em Wireless, Access points & SSID está desativado por predefinição em Local reporting, porque estes logs não aparecem no Log Viewer local. Ainda assim, podem ser enviados para o Sophos Fusion ou para um servidor Syslog.

Nem todos os ambientes precisam enviar todos os dados para o Sophos Fusion. Em ambientes produtivos, deve-se verificar quais tipos de log são realmente necessários e se as diretrizes internas de proteção de dados são cumpridas.
⚠️ Quanto mais tipos de log forem enviados para o Sophos Fusion, mais rápido o armazenamento disponível será consumido. Para ambientes produtivos, deve-se decidir conscientemente quais logs são realmente necessários para operação, segurança e conformidade.
Também é importante distinguir logs e reports: a seleção em Central reporting controla quais event logs são enviados para o Sophos Fusion. Esta seleção não substitui automaticamente os reports locais on-box e não é o mesmo que um pacote completo de logs de suporte.
Quanto tempo a Sophos armazena os logs
A duração da retenção depende da licença e do armazenamento disponível. Importante: sempre vale o limite que for atingido primeiro. Se o armazenamento estiver cheio, dados mais antigos serão removidos pelo princípio FIFO.
- Central Firewall Reporting sem licença adicional de reporting: Até 7 dias. Disponível com assinatura de firewall ativa. O armazenamento é dependente do modelo e limitado.
- Xstream Protection Bundle: Até 30 dias. Isto corresponde a uma permissão limitada do Central Firewall Reporting Advanced.
- Central Firewall Reporting Advanced: Até 365 dias. Cada licença CFR Advanced aumenta o armazenamento disponível em 100 GB. Firewalls com volume de logs muito elevado podem precisar de mais de uma unidade de 100 GB para atingir realisticamente a retenção máxima.
O Basic Reporting permite gerar relatórios no Central, mas não incluir a firewall em relatórios agendados ou de grupo. O Xstream e o CFR Advanced acrescentam downloads em PDF, HTML e CSV, bem como relatórios guardados, agendados e de grupo.
A licença Central Firewall Reporting Advanced pode ser adquirida na Avanet: Central Firewall Reporting Advanced. A ficha técnica descreve o Central Firewall Reporting adicionalmente como um reporting baseado em nuvem com pesquisa, relatórios e até 365 dias de retenção: Ficha técnica do Sophos Central Firewall Reporting.
Em todas as variantes, armazenamento e retenção máxima trabalham em conjunto. Assim que um limite é atingido, os dados mais antigos são removidos pelo princípio first-in-first-out. Uma licença com retenção máxima longa, portanto, não garante automaticamente que cada firewall retenha os dados durante todo esse período.
Gerir a licença de Reporting e os dados armazenados
Em Perfil > Licensing > Product licenses > Central Firewall Reporting > Manage, as licenças de Reporting são atribuídas ou retiradas de uma firewall através dos símbolos de mais e menos. A vista apresenta o dispositivo, o endereço IP, o modelo, o tipo de licença, o armazenamento Central ocupado, o upload diário médio, o período de retenção e a data mais antiga ainda disponível. As firewalls podem ser pesquisadas pelo número de série.
O menu de ações contém vários comandos com efeitos muito diferentes:
- Associate licenses and data with replacement device transfere a licença de Reporting e os dados existentes para um dispositivo de substituição.
- Reclaim all licenses (convert to basic) repõe a firewall em Basic Reporting e elimina os logs e Reports já armazenados.
- View device reports abre o Report Hub para esse dispositivo.
- Delete log data elimina de forma irreversível todos os dados de log da firewall no Central. A ação é registada e pode ser documentada com um motivo.
- Delete log data and unregister from Sophos Fusion remove também o registo no Central. Este processo também é irreversível e fica registado.
A recuperação de uma licença não é, portanto, apenas uma alteração comercial. Antes de executar Reclaim, eliminar dados ou remover o registo, exportam-se os Reports necessários, aprova-se a decisão de retenção e define-se a futura origem dos logs ou o registo do dispositivo de substituição.
Planear a retenção e a responsabilidade
Central Reporting não deve ser ativado apenas tecnicamente. Antes deve ficar claro quais tipos de log são realmente necessários, por quanto tempo os dados devem estar disponíveis e quem revê regularmente os relatórios.
Para a operação, estes pontos devem ser documentados:
- Propósito da recolha de dados: resolução de problemas, revisão de segurança, auditoria, relatório de gestão ou suporte.
- Tipos de log necessários, por exemplo, Firewall, Web, IPS, VPN ou Active Threat Response.
- Duração de retenção desejada e licença adequada.
- Responsável por modelos de relatório, relatórios planeados e escalonamentos.
- Diretrizes de proteção de dados ou conformidade para dados de utilizador, URL e rede.
- Decisão se Syslog ou SIEM adicional é necessário.
Se os logs forem relevantes para resposta a incidentes ou auditorias, não se deve esperar até uma falha para verificar se os dados estão completos. Um breve relatório de controlo mensal geralmente é suficiente para ver se os tipos de log esperados estão a chegar e se o consumo de armazenamento corresponde à retenção planeada.
Verificar chegada dos logs
Após a ativação, os dados nem sempre aparecem imediatamente no Sophos Fusion. Deve-se planear alguns minutos de atraso.
Depois, verifique estes pontos:
- Faça login no Sophos Fusion.
- Abra My Products > Firewall Management > Report Hub.
- Selecione a firewall afetada.
- Verifique a visibilidade dos eventos atuais.
- Crie um relatório simples como teste.

Se nenhum dado estiver visível, deve-se primeiro verificar ligação, licença e configurações de log.
Validar reporting de forma direcionada
Um relatório com dados não prova que o Central Reporting está totalmente operacional. Após a ativação, deve ser executado pelo menos um pequeno plano de validação.
Testes recomendados:
- Verificar os logs das regras de firewall: acionar uma regra de teste com logging e procurar Source, Destination e Rule ID no Report Hub. O Event deve surgir com a firewall, a hora e a ação corretas.
- Verificar Events de Web ou Application: executar um teste conhecido de Web Control ou Application Control. A Category, o utilizador ou o Client IP devem aparecer no Report correspondente.
- Verificar Events de VPN: estabelecer e terminar uma ligação de teste. O login, a ligação e a desligação devem estar visíveis no período selecionado.
- Comparar a base temporal: comparar a hora da firewall, o período no Sophos Fusion e o fuso horário local. Os Events não podem surgir num período inesperado.
- Avaliar a retenção: consultar dados mais antigos no Report Hub e observar o consumo de armazenamento. A retenção disponível deve corresponder à licença e à finalidade interna.
- Confirmar os Log settings: em System services > Log settings, verificar se as regras de firewall geram Log firewall traffic e se as regras de SSL/TLS Inspection têm Log connections ativo quando necessário.
Em caso de várias firewalls, deve-se também verificar se o nome do host, número de série, modelo ou localização são claramente reconhecíveis. Caso contrário, um caso de segurança ou suporte posterior tornar-se-á desnecessariamente trabalhoso, pois os eventos estão presentes, mas não podem ser rapidamente atribuídos ao appliance correto.
Criar um relatório reproduzível
Em My Products > Firewall Management > Report Generator, selecione a firewall, um Report template e o Time frame. Todos os filtros adicionados em Query têm de corresponder. Generate cria então o relatório.
Para um teste reproduzível, use, por exemplo, o template Firewall, um período curto e Source IP = 192.0.2.25. Substitua este endereço de documentação pelo IP real do cliente de teste. A igualdade distingue maiúsculas de minúsculas; para uma correspondência parcial ou sub-rede, use ~ com *, por exemplo Source IP ~ 192.0.2.*. Um período superior a 30 dias pode colocar o relatório na Queue, onde é eliminado automaticamente após 24 horas.
Com Xstream ou CFR Advanced, Save Template guarda colunas, gráfico e filtros, mas não os dados. Schedule exporta em PDF, HTML ou CSV. Os ficheiros em Scheduled Exports são eliminados após 90 dias. Se o relatório contiver dados pessoais, prefira a ligação por e-mail protegida por autenticação a um anexo.
Relatórios úteis para operação:
- Principais aplicações bloqueadas.
- Categorias da Web com alto tráfego.
- Conexões VPN.
- Eventos de IPS.
- Eventos de NDR e Active Threat Response.
- Principais regras por número de acertos.
- Avaliações baseadas em utilizador ou host.
Se as categorias da Web não apenas forem avaliadas, mas também notificadas ativamente em acessos críticos, Usar categorias da Web e alertas instantâneos do Sophos Firewall é adequado.
Para controlos operacionais recorrentes, pode-se planear relatórios ou guardá-los como modelo. Se o NDR Essentials ou NDR Active Threat Intelligence for utilizado, o procedimento de Operar Sophos Firewall NDR e Active Threat Response deve ser conectado com o Central Reporting ou avaliação de SIEM.
Pausar o reporting sem eliminar o registo nem os dados
Para uma pausa controlada, registe primeiro as entradas ativas da coluna Central reporting, por exemplo com uma captura de ecrã. Em System > Sophos Central > Sophos Central services > Configure, desative depois Use Sophos Central reporting. A firewall permanece registada; Central Management e backups são serviços separados. Desativar o reporting não inicia, por si só, a eliminação de dados, mas os dados existentes continuam sujeitos aos limites de retenção e armazenamento da licença e expiram de acordo com o princípio FIFO.
Para retomar, volte a ativar a opção, peça a um Super admin do tenant Sophos Fusion correspondente que aceite Approval pending com Accept services se necessário e restaure a mesma seleção em Configure > System services > Log settings. Gere novamente o evento de teste e procure-o no Report Hub.
⚠️ Reclaim all licenses (convert to basic), Delete log data e Delete log data and unregister from Sophos Fusion não servem para reverter uma pausa. Reclaim elimina os logs e relatórios armazenados da firewall. Delete log data elimina os respetivos logs no Central, enquanto Delete log data and unregister from Sophos Fusion também remove a firewall do Central. Estas eliminações são irreversíveis.
Resolução de problemas
Nenhum dado no Sophos Fusion
Verifique se a firewall está online e pode comunicar com o Sophos Fusion, bem como DNS, gateway predefinido e hora. Em System > Sophos Central > Sophos Central services > Configure, confirme depois que Use Sophos Central reporting continua ativo e que não existe uma aprovação de serviço pendente no Sophos Fusion.
Se a firewall for gerida pelo Sophos Fusion, mas não fornecer relatórios, o acesso de gestão e o reporting ainda devem ser verificados separadamente. Um login funcional no Central para a firewall não prova automaticamente que todos os tipos de log selecionados também chegam ao Report Hub.
Apenas alguns tipos de log estão faltando
Em Configure > System services > Log settings, verifique a coluna Central reporting. Local reporting é um destino independente e não tem de estar ativo para o envio ao Central.
Frequentemente, não falta a ligação Central, mas o evento real:
- Regras de firewall não têm Log firewall traffic ativado.
- Em System services > Log settings, a coluna Central reporting para o tipo de log não está ativa.
- O relatório escolhido considera um período ou firewall diferente.
- Relatórios de utilizador ou Web ficam vazios porque a firewall não vê a identidade do utilizador.
- Eventos de NDR ou Active Threat Response estão ausentes porque a função está ativa globalmente, mas não foi totalmente integrada em regras ou logging.
Relatórios mostram dados antigos
O Central Reporting não funciona em tempo real. Verifica-se o período selecionado no Report e aguardam-se alguns minutos antes de voltar a alterar a configuração. É normal existir um atraso nos Events novos, porque a firewall envia os dados periodicamente e o Sophos Fusion os processa posteriormente.
Se os dados parecerem permanentemente atrasados ou incompletos, não se deve redefinir os mesmos marcadores várias vezes. É melhor um teste definido com horário, origem, destino, tipo de log e firewall esperada. Depois, é possível comparar o Log Viewer, Central Report Hub e, se necessário, Syslog ou logs locais de forma limpa.
Muitos ou poucos dados
Ajuste a seleção de logs e os filtros no Sophos Fusion. Para auditorias ou casos de suporte, pode ser útil recolhar mais dados. Para operação normal, relatórios direcionados geralmente são suficientes.
Muitos dados não são apenas um problema de armazenamento. A avaliação também se torna mais difícil se ninguém rever os relatórios regularmente. Poucos dados são críticos se, num incidente, eventos de firewall, VPN, Web ou IPS estiverem ausentes. Portanto, a seleção de logs não deve ser definida uma vez de forma casual, mas sim corresponder aos casos de uso planeados.
Verificar Central Reporting após alterações
Após certas alterações, o Central Reporting deve ser conscientemente controlado:
- Atualização ou rollback de firmware.
- Failover de HA ou substituição de um appliance.
- Alteração no registo ou serviços do Sophos Fusion.
- Novas regras de firewall, políticas de Web, políticas de IPS ou perfis de VPN.
- Mudança de licença, pacote ou permissão de Reporting Advanced.
- Reimagem, restauração ou migração para um novo modelo.
Para alterações centrais via Sophos Fusion, o Sophos Fusion Firewall Management Task Queue é adequado. Lá, é possível ver se o Central aplicou uma alteração com sucesso na firewall. Para alterações de configuração local, deve-se incluir Audit Trail Logs e, em caso de problemas de regras, o Log Viewer com Policy Test e Packet Capture.
Proteger logs para casos de suporte
O Central Reporting não substitui toda análise de log local. Se o suporte Sophos ou Avanet precisar de uma coleção completa de logs locais, pode-se exportar os logs da firewall adicionalmente.
Para casos de suporte, deve-se separar claramente:
- Mostrar histórico, relatórios, utilizadores afetados ou principais eventos: Central Reporting
- Verificar ao vivo uma ligação individual: Log Viewer, Policy Test e Packet Capture
- Verificar erros de serviço, logs de depuração ou status de módulo: ficheiros de log locais e logs de serviço
- Fornecer pacote completo para suporte Sophos ou Avanet: exportação de log local ou relatório de resolução de problemas consolidado
Na prática, o Central Reporting é frequentemente a melhor entrada, pois é possível restringir rapidamente a janela de tempo, firewall, utilizador, IP de origem e regra afetada. Para a análise de causa real, no entanto, muitas vezes são necessários logs locais adicionais, especialmente em problemas de VPN, WAF, IPS, HA, sistema ou serviço. O procedimento está em Proteger logs do Sophos Firewall para suporte e análise. Para atribuição de módulo e serviço, Resolução de problemas do Sophos Firewall: Serviços e Logs também é útil.
Recomendação de operação
O Central Firewall Reporting é especialmente útil em caso de várias firewalls ou relatórios necessários regularmente. Para resolução de problemas, é útil usar logs locais e Central Reporting juntos: Central para visão geral e histórico, logs locais para análise detalhada diretamente na firewall.
Em ambientes produtivos, o Central Reporting deve ser tratado como um processo operacional:
- Selecione tipos de log de acordo com o propósito, não ative tudo simplesmente.
- Defina um responsável por relatórios que realmente reveja relatórios planeados e tendências notáveis.
- Controle regularmente o consumo de armazenamento e os dados mais antigos disponíveis.
- Após atualizações de firmware, failover de HA, restauração ou mudança de licença, realize um breve teste de reporting.
- Defina pelo menos um teste de incidente: encontre IP de origem afetado, ID de regra, utilizador de VPN ou categoria da Web no Report Hub.
- Para operações de segurança, decida quais eventos permanecem no Central e quais também vão para um SIEM.
Para pequenos ambientes, muitas vezes basta uma verificação mensal de relatórios de firewall, Web, VPN e IPS. Em caso de vários locais, operação de MSP ou requisitos de conformidade, deve existir uma revisão fixa. Então, verifica-se se os tipos de log esperados ainda estão a chegar, se o armazenamento e a licença correspondem à retenção desejada e se os relatórios respondem rapidamente às perguntas certas em caso de emergência.
Se os logs forem relevantes para operações de segurança, resposta a incidentes ou conformidade, deve-se decidir adicionalmente se Syslog para um SIEM é necessário. O Central Reporting é muito útil para avaliações do Sophos Fusion, mas não substitui automaticamente um arquivo de logs independente do fabricante ou um processo de SOC.