
Compreender o NAT no Sophos Firewall: SNAT, DNAT, MASQ e PAT
O NAT altera os endereços ou as portas de um pacote. No entanto, não determina se a ligação é permitida nem cria uma rota. Para que o fluxo de dados funcione, a regra NAT, a regra de firewall, o encaminhamento e o caminho de retorno têm de estar articulados.
Por isso, a melhor pergunta inicial não é «De que tipo de NAT preciso?», mas sim: Que endereço ou porta deve mudar entre a entrada e a saída? Se não houver uma resposta clara, a solução estará geralmente no encaminhamento ou na regra de firewall, e não no NAT.
⚠️ Uma regra NAT não concede acesso. Se a regra de firewall permitir o tráfego, mas nenhuma regra NAT corresponder, o SFOS encaminha o pacote sem tradução. Se não existir uma regra de firewall adequada, o pacote é descartado e registado.
Para que tarefas é adequado o NAT?
- Os clientes da LAN devem aceder à Internet: geralmente SNAT com
MASQ. - Um serviço interno deve estar acessível através de um endereço público: DNAT; para HTTP/HTTPS, verifique primeiro se deve utilizar WAF.
- As portas externa e interna são diferentes: tradução do serviço através de
Translated service (PAT). - Os clientes internos utilizam o nome público de um servidor interno: dê preferência ao split DNS ou utilize uma Loopback Rule específica.
- Redes distintas comunicam através de uma VPN site-to-site: geralmente encaminhamento e regras de firewall sem NAT.
- As redes sobrepõem-se: planeie o NAT em função do tipo de VPN; não improvise com uma regra MASQ genérica.
- É apenas necessário permitir ou bloquear o acesso: altere a regra de firewall; não crie uma regra NAT.
Para publicar efetivamente um servidor, o artigo Publicar um servidor com DNAT no Sophos Firewall descreve o assistente, a regra manual, o reforço da segurança, a entrada em produção e a reversão. Este artigo explica o modelo NAT, para que possa interpretar estas regras e diagnosticar erros.
Outros casos especiais estreitamente relacionados são NAT64 com Direct Web Proxy, Proxy ARP para endereços IPv4 públicos adicionais e NAT na resolução de problemas de IPsec.
Interpretar corretamente Original e Translated
Em Rules and policies > NAT rules > Add NAT rule, Original descreve o pacote tal como chega à firewall. Translated descreve a alteração que o SFOS lhe aplica.
A regra é selecionada com base nos seguintes campos:
- Original source
- Original destination
- Original service
- Inbound interface
- Outbound interface
Os campos Translated source (SNAT), Translated destination (DNAT) e Translated service (PAT) são o resultado, não critérios de correspondência adicionais. As regras NAT são avaliadas de cima para baixo; é aplicada a primeira regra correspondente.
Dois exemplos de pacotes
As regras NAT estão disponíveis para IPv4 e IPv6. Selecione a família correta em Rules and policies > NAT rules antes de criar a regra; os endereços IPv4 dos exemplos não pertencem a uma regra IPv6. Add NAT rule > New NAT rule abre a configuração manual. As novas regras estão ativadas por predefinição. Rule position oferece Top e Bottom; pode alterar a ordem posteriormente por arrastamento. Antes de Save, verifique os critérios e a posição, para não captar inadvertidamente tráfego de produção.
Um cliente 10.10.10.80 estabelece uma ligação através de Port2 a 198.51.100.20:443. Uma regra SNAT pode alterar apenas o endereço de origem para MASQ. O destino e o serviço permanecem como Original.
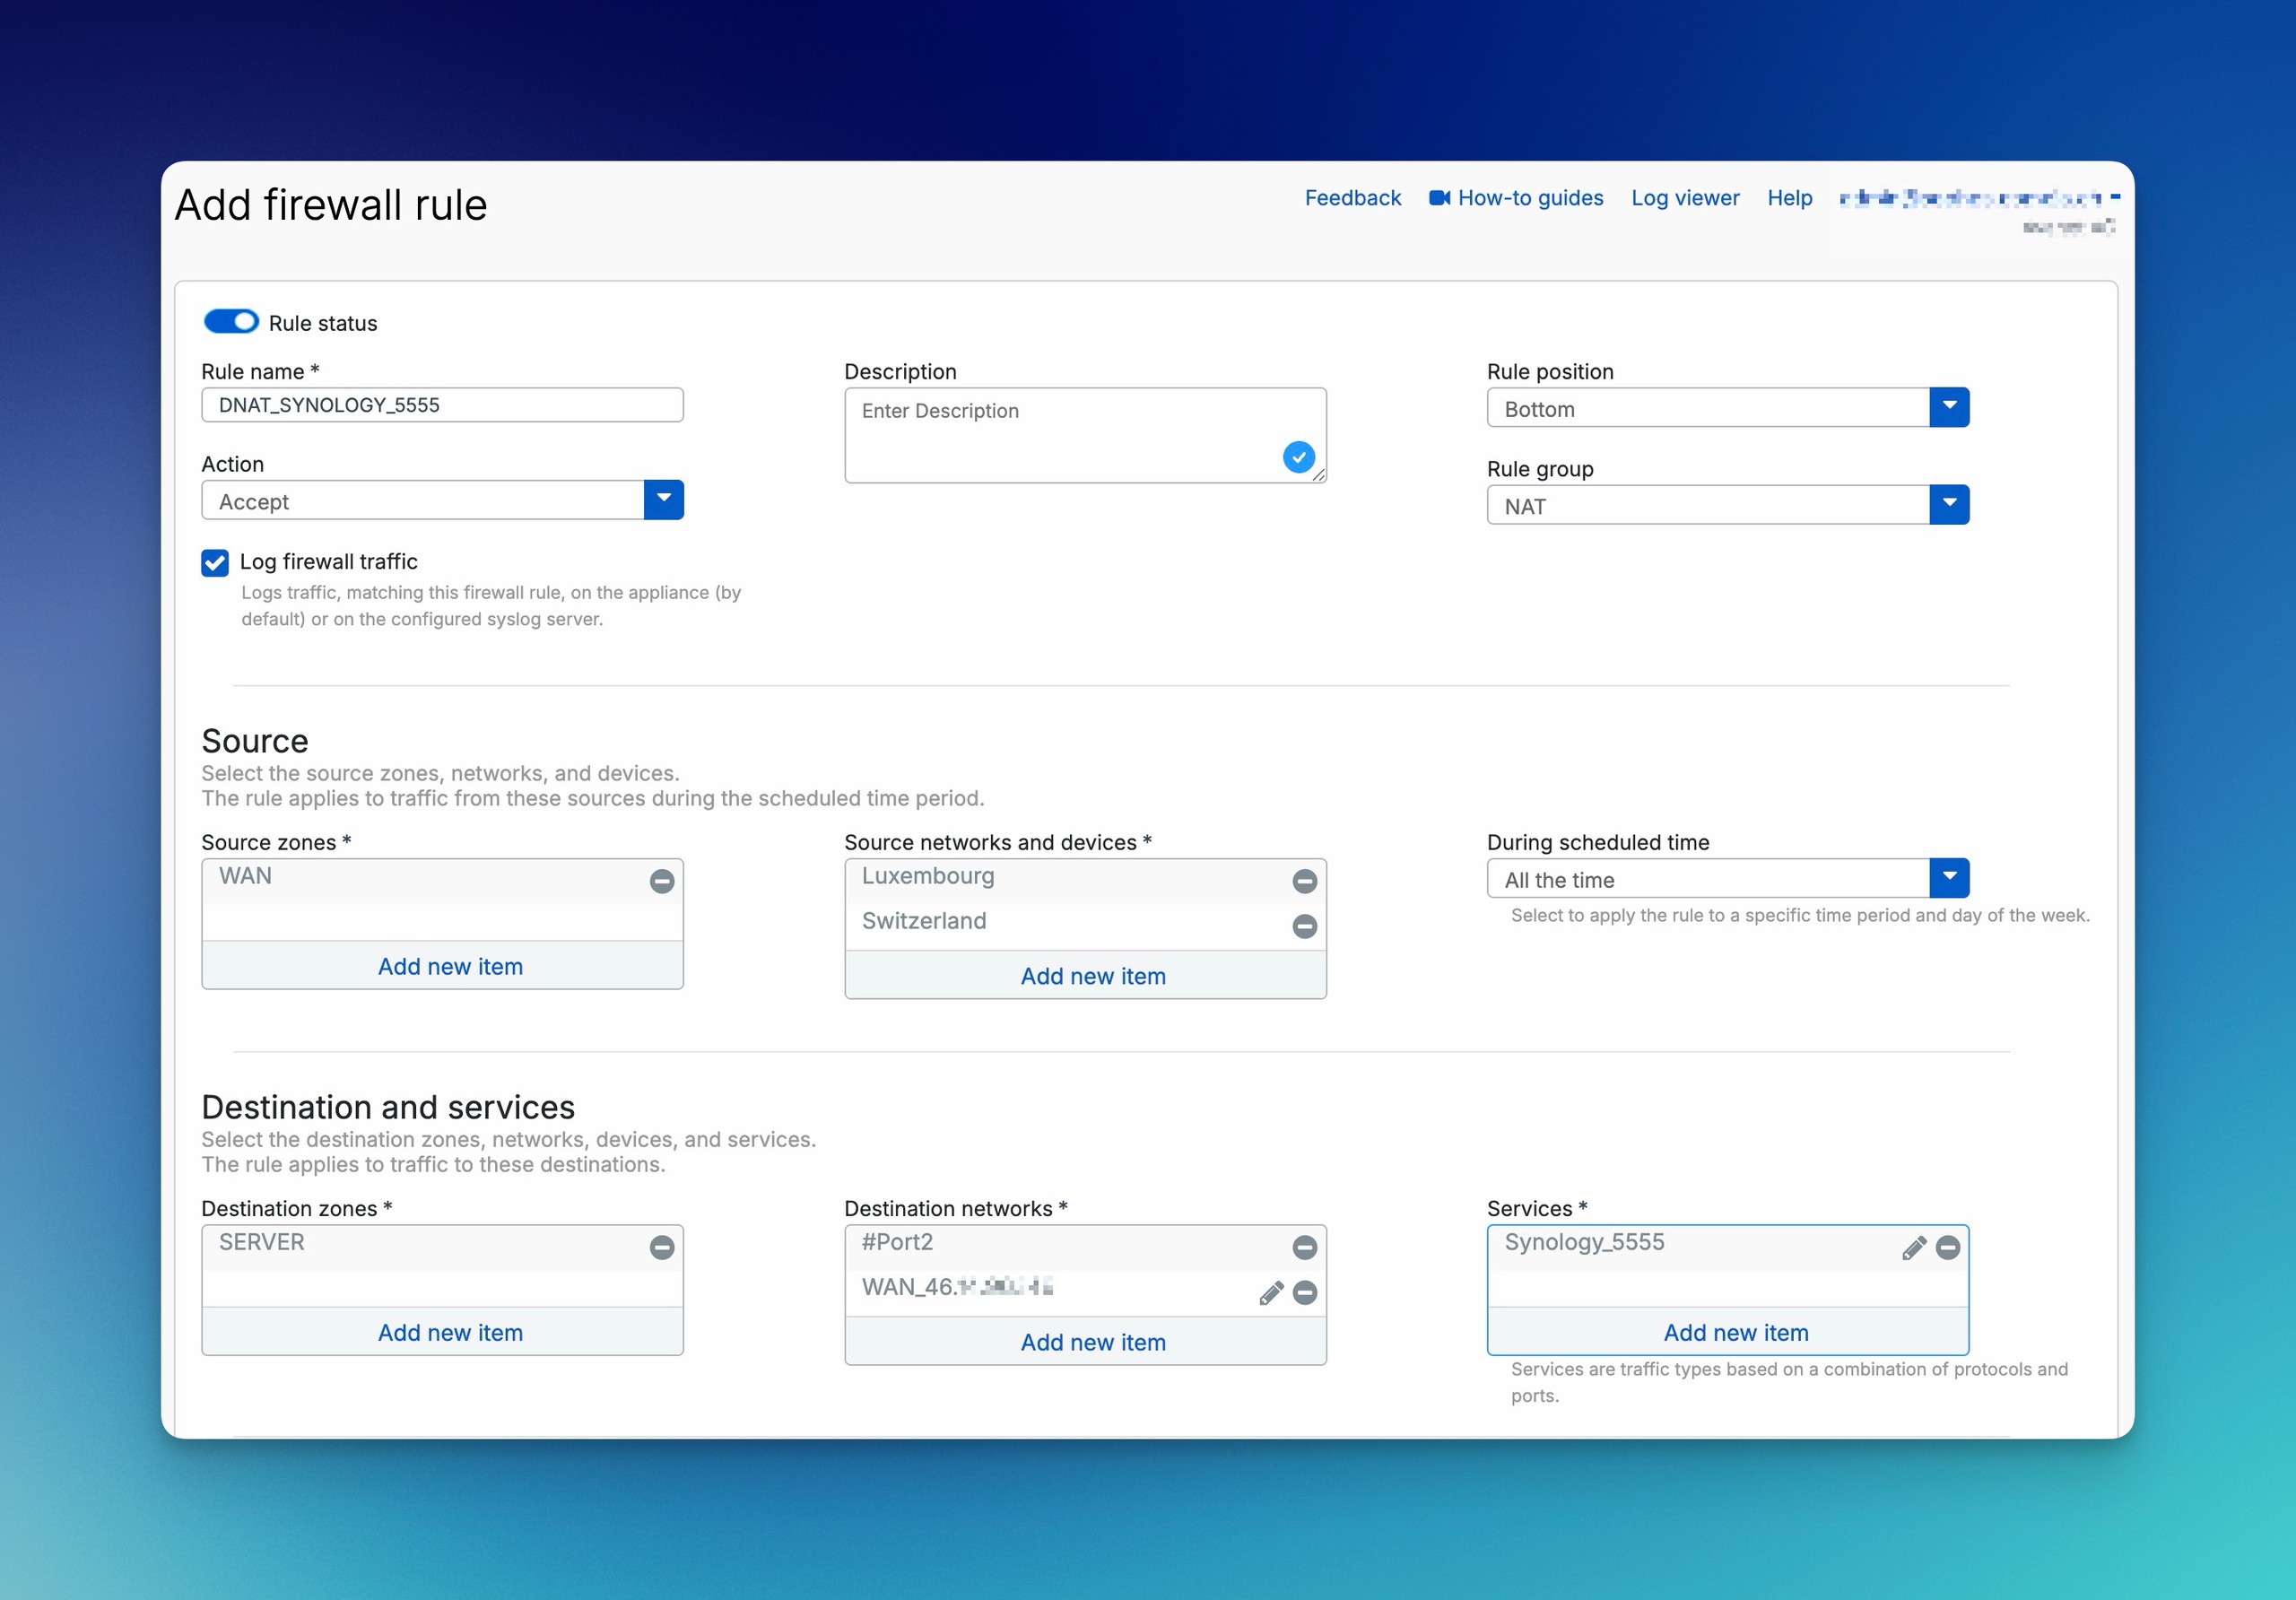
Ao publicar um serviço, um cliente externo estabelece uma ligação a 203.0.113.10:5555. O DNAT altera o destino para 172.16.16.10; o PAT altera o serviço para 443. A regra fica então assim:
- Original destination:
203.0.113.10 - Original service:
TCP 5555 - Translated destination (DNAT):
172.16.16.10 - Translated service (PAT):
TCP 443
O PAT não é, portanto, um tipo autónomo de NAT de endereços a par do SNAT e do DNAT, mas sim a tradução da porta ou do serviço dentro de uma regra NAT.

SNAT e MASQ para tráfego de saída
O SNAT altera o endereço de origem. Uma regra LAN-para-WAN típica utiliza a rede interna como Original source, a interface WAN como Outbound interface e MASQ como Translated source. O destino e o serviço permanecem como Original ou são limitados ao âmbito efetivamente necessário.
Por predefinição, MASQ utiliza o endereço da interface de saída. A configuração de fábrica inclui, para esse efeito, a regra Default SNAT IPv4. Se não for necessária, a Sophos recomenda desativá-la em vez de a eliminar: a regra pode ser novamente criada ao criar ou atualizar uma interface WAN.
Após uma migração do SFOS 17.5 ou de uma versão anterior, pode também surgir no fim da tabela uma regra SNAT predefinida desativada. Destina-se a substituir regras Linked MASQ removidas durante a limpeza e não deve ser confundida com uma regra de fábrica em utilização ativa.
Vários clientes ou servidores internos podem utilizar o mesmo IP público de origem: o SFOS distingue as ligações através de números de porta diferentes. Esta atribuição de portas de origem não é o reencaminhamento de serviços DNAT para um servidor.
Criar uma regra SNAT autónoma LAN-para-WAN
Uma regra SNAT autónoma pode servir várias regras de firewall. Verifique primeiro as regras NAT existentes, a rota, a interface de saída e o retorno; guarde o estado anterior, os IDs e as posições. O exemplo permite apenas HTTPS da rede de clientes para um destino de teste específico. Substitua todos os endereços e interfaces pelos seus.
- Abra Rules and policies > NAT rules, selecione IPv4 e Add NAT rule > New NAT rule. Defina Rule name, por exemplo
LAN-Web-Standalone-MASQ. Em Rule position, escolhaTopouBottome depois coloque deliberadamente a regra acima das regras mais gerais correspondentes; não a coloque cegamente no início. - Defina Original source como
Clients_LAN(10.10.10.0/24), Original destination como um objeto host para198.51.100.20e Original service comoHTTPS. O endereço de documentação não é um servidor real de teste. Para acesso geral à Internet, pode alargar conscientemente os destinos; mantenha os serviços limitados ao necessário. - Defina Translated source (SNAT) como
MASQ, Translated destination (DNAT) e Translated service (PAT) comoOriginal. Escolha a interface LAN real em Inbound interface, aquiPort2, e a WAN real em Outbound interface, aquiPort1. Selecione Save e anote o NAT Rule ID. - Em Rules and policies > Firewall rules, selecione IPv4 > Add firewall rule > New firewall rule se ainda não existir uma regra de acesso adequada. Defina nome e posição, Action
Accept, Source zonesLAN, Source networks and devicesClients_LAN, Destination zonesWAN, Destination networks com o mesmo destino e ServicesHTTPS. Configure a segurança apropriada e Log firewall traffic, depois Save. Não crie outra Linked NAT Rule. - Estabeleça uma ligação HTTPS nova ao seu destino de teste e termine-a normalmente. Compare ambos os Rule IDs no Log Viewer; o Packet capture deve mostrar o endereço de origem WAN esperado na saída. Se o NAT não corresponder, verifique primeiro as regras superiores; se faltar resposta, verifique o encaminhamento e o retorno. Para reverter, desative apenas as regras adicionadas e restaure as posições alteradas; não elimine uma regra de acesso partilhada. Confirme o estado anterior com uma nova sessão.
Criar uma regra LAN-para-WAN com NAT associado
Para permitir um fluxo IPv4 bem delimitado, pode associar o SNAT ao criar a regra de firewall. Verifique primeiro se uma regra SNAT existente já traduz o fluxo como pretendido; nesse caso, não é necessária outra Linked NAT Rule. A rota e o caminho de retorno têm de estar corretos independentemente do NAT.
- Abra Rules and policies > Firewall rules, selecione IPv4 e crie uma regra através de Add firewall rule > New firewall rule. Escolha um nome claro, como
LAN-Web-Out, e uma posição adequada; defina Action comoAccepte ative Log firewall traffic. - Defina Source zones como
LANe limite Source networks and devices à rede de clientes que precisa de acesso. Por exemplo, utilize um objeto de redeClients_LANpara10.10.10.0/24; adapte o nome e a sub-rede ao seu ambiente. Defina Destination zones comoWAN. Em Destination networks, selecione os destinos necessários e, em Services, apenas os serviços requeridos, comoHTTPSpara este fluxo web.Anynão é um requisito geral. Considere separadamente o DNS e os restantes serviços necessários. - Selecione Create linked NAT rule. Atribua à regra NAT um nome próprio, como
LAN-Web-MASQ, e uma posição adequada. Defina Translated source (SNAT) comoMASQ: este fluxo deve utilizar o endereço da interface de saída efetiva, enquanto a regra de firewall continua a limitar as origens, os destinos e os serviços. - Selecione primeiro Save na configuração do NAT associado e, em seguida, novamente Save para guardar a regra de firewall. Guardar apenas a janela de NAT incluída no formulário não conclui o procedimento.
- Verifique a regra de firewall em Firewall rules e a regra SNAT associada em NAT rules; anote ambas as entradas e os respetivos Rule IDs. Verifique a ordem de cada tabela separadamente. Uma regra NAT correspondente numa posição superior pode ter precedência; a associação não garante prioridade.
- A partir de um cliente autorizado, estabeleça uma ligação realmente nova ao destino e serviço permitidos e depois termine normalmente a ligação de teste, para que possa ser gerado um registo de sessão. Filtre esse fluxo no Log Viewer e compare Firewall Rule ID e NAT Rule ID com os identificadores anotados. Se o ID de firewall estiver incorreto, verifique primeiro os critérios e a ordem das regras de firewall; se o ID de NAT estiver incorreto, verifique primeiro as regras NAT superiores. A mera presença das duas entradas não confirma um acesso à Internet funcional.
Limitações importantes do SNAT
Além de MASQ, Translated source (SNAT) pode utilizar um IP único ou um intervalo de IPs. A descrição do SFOS 22 permite explicitamente qualquer IP atribuído a uma interface como origem e indica Add para criar o objeto IP/intervalo. A descrição dos tipos de NAT no SFOS 23 continua a incluir IPs individuais e intervalos; a ausência destas frases na descrição Add não demonstra remoção do suporte. O endereço fixo deve ser alcançável no seu ambiente e compatível com o retorno esperado.
- Um intervalo em Translated source não cria um mapeamento fixo de um para um. O SFOS utiliza o endereço livre seguinte do intervalo.
- Uma interface pública que faça parte de uma bridge não pode ser utilizada como interface de Source NAT. Se uma interface em utilização for posteriormente adicionada a uma bridge, o SFOS elimina as regras SNAT afetadas.
- Override source translation for specific outbound interfaces permite definir diferentes origens traduzidas por interface de saída numa única regra SNAT. Utilize Expand para adicionar outros mapeamentos.
- Em VPNs route-based com
Anycomo sub-redes local e remota ou com uma configuração dual-IP,MASQpode utilizar o endereço XFRM como origem interna. O endereço WAN continua visível no cabeçalho exterior do túnel.
Antes de alterar uma bridge ou pools SNAT em produção, documente as regras afetadas e teste-as depois com um fluxo de tráfego efetivamente novo.
DNAT, PAT, Loopback e Reflexive Rules
O DNAT altera o endereço de destino. O PAT altera adicionalmente o serviço ou a porta de destino. O protocolo tem de permanecer igual: TCP pode ser traduzido para outra porta TCP e UDP para outra porta UDP, mas TCP não pode ser traduzido para UDP.
Quando são selecionados vários serviços Original ou Any, Translated service (PAT) tem de ser Original. Um reencaminhamento inequívoco utiliza um serviço original específico e um serviço traduzido específico. Translated destination (DNAT) pode ser um IP ou FQDN. A tradução de serviços suporta uma única porta de destino ou o mesmo número de portas originais e traduzidas: por exemplo, várias portas de um único serviço original para uma porta (many-to-one), ou conjuntos de portas com igual dimensão (many-to-many). Many-to-many exige igual número de portas; vários serviços originais selecionados separadamente não permitem tradução PAT. O protocolo tem sempre de permanecer igual.
A regra de firewall correspondente ao DNAT
Para o tráfego de entrada, o SFOS determina primeiro a regra DNAT correspondente. Em seguida, avalia a regra de firewall. Aplica-se aqui uma associação pouco habitual, mas importante:
- Destination zone: a zona do destino interno após o DNAT, por exemplo
DMZ. - Destination networks: o endereço público de destino antes do DNAT.
- Services: sem PAT, o serviço ao qual se acede. Com PAT, o exemplo oficial da Sophos inclui na regra de firewall tanto o serviço original como o serviço traduzido.
No sentido inverso, a regra de firewall é avaliada primeiro; em seguida, o SFOS aplica a regra SNAT correspondente.
Uma regra NAT não substitui esta regra de firewall. Para uma configuração DNAT completa, incluindo restrição das origens, IPS, registo e um teste de aceitação externo, consulte o procedimento de DNAT.
Loopback Rule
Uma Loopback Rule pode permitir que os clientes internos acedam através do endereço IP público ou do FQDN público. O split DNS é frequentemente mais transparente: internamente, o mesmo nome é resolvido diretamente para o endereço interno do servidor, dispensando hairpin NAT.
O Server Access Assistant só cria uma Loopback Rule se for selecionada uma interface WAN da firewall como endereço público e se External source networks and devices estiver definido como Any. A introdução de um endereço IP público ou de uma origem externa mais restrita não cria esta Loopback Rule automática.
Na configuração manual de DNAT, Create loopback rule é uma opção independente. A regra DNAT original tem de utilizar Original source Any, Translated source (SNAT) MASQ e Translated destination (DNAT) diferente de Original. Estes não são os campos do assistente. Não retire uma restrição de origens externas apenas para obter loopback: considere primeiro split DNS ou uma regra interna planeada separadamente. Após guardar, teste separadamente o acesso interno e as restrições externas.
Reflexive Rule
Uma Reflexive Rule cria uma regra SNAT inversa para uma regra DNAT. Inverte os critérios de correspondência e pode traduzir o tráfego de saída do servidor com a identidade pública correspondente. Se o destino original não for um endereço IP ou for traduzido, a Reflexive Rule utiliza MASQ como origem traduzida.
Na criação manual de DNAT, Create reflexive rule gera esta regra espelhada; Create loopback rule é independente. As regras geradas utilizam o ID e o nome da regra original, mas permanecem autónomas. Na reversão, identifique e desative cada entrada gerada separadamente e verifique novas ligações internas e externas.
As Loopback e Reflexive Rules permanecem regras autónomas. A alteração ou eliminação da regra DNAT original não as atualiza nem remove automaticamente. Após alterar o endereço público, o destino interno ou o serviço, verifique separadamente as regras derivadas.
Se uma regra DNAT distribuir o tráfego por vários destinos internos, o SFOS considera-os disponíveis sem Health check. Para First alive, o Health Check é obrigatório; nos outros métodos de distribuição, tem de ser ativado deliberadamente e configurado com ICMP ou TCP de acordo com o serviço. Desta forma, o SFOS não envia novo tráfego para um servidor indisponível.
Linked NAT Rules e Server Access Assistant
Uma Linked NAT Rule é sempre uma regra SNAT associada a uma regra de firewall. Todos os critérios de correspondência da regra de firewall continuam a aplicar-se, incluindo utilizadores e horários. Na regra NAT, apenas podem ser alteradas as translated sources e as translated sources específicas de cada interface.
A associação não contorna a ordem normal do NAT: uma regra NAT autónoma colocada numa posição superior pode corresponder primeiro. Se uma regra SNAT genérica já abranger o mesmo tráfego, a Sophos não recomenda a adição de outra Linked NAT Rule. No modo MTA, contudo, o SFOS cria automaticamente uma regra deste tipo.
O Server access assistant (DNAT) cria uma regra DNAT, uma Reflexive Rule e uma regra de firewall. Só adiciona uma Loopback Rule na combinação anteriormente descrita de uma interface WAN com a origem externa Any. O assistente coloca as regras no início das tabelas e ativa-as. Em seguida, verifique as origens, a posição das regras, as regras adicionais criadas e a utilização de IPs de alias. Para um IP de alias, o assistente define inicialmente a interface física como translated source nas Reflexive ou Loopback Rules. Se pretender utilizar o endereço de alias, tem de selecionar manualmente o IP Host correspondente.
Distinguir NAT, VPN e SD-WAN
O NAT não altera uma decisão de encaminhamento. Mesmo após a tradução, o SFOS precisa de uma rota para o destino. No tráfego VPN, o local correto para configurar a tradução depende também do tipo de túnel:
- Policy-based IPsec: utilize as definições NAT da ligação IPsec para traduzir as sub-redes local e remota, sobretudo quando se sobrepõem. Se uma regra SNAT adicional tiver de abranger tráfego policy-based, o respetivo Outbound interface tem de estar definido como
Any; com interfaces WAN específicas, a regra não é aplicada. - Route-based IPsec com sub-redes local e remota selecionadas: utilize as definições NAT da ligação IPsec para traduzir essas sub-redes.
- Route-based IPsec com
Any/Any: utilize regras NAT para o tráfego encaminhado.
Para tráfego VPN, defina Inbound interface nas regras NAT como Any. Para VPN e DNAT de IPs públicos para privados, Outbound interface também tem de ser Any. É um requisito de correspondência de interfaces, não uma autorização para origens ou serviços arbitrários; os critérios Original e as regras de firewall continuam a limitar o acesso.
As redes sem sobreposição geralmente não precisam de NAT. Em redes sobrepostas, documente em ambos os lados as redes reais e traduzidas; caso contrário, o DNS, as regras e os registos tornar-se-ão ambíguos.
Para DNAT destinado a um servidor atrás de um túnel IPsec route-based, a Sophos documenta uma configuração SD-WAN específica: a regra DNAT utiliza MASQ como Translated source, para que as respostas regressem à firewall. A rota SD-WAN utiliza como destino o endereço WAN original ou a interface WAN e, com PAT, a porta externa. O objeto de gateway aponta para a interface XFRM. Não aplique este caso especial a servidores locais como um padrão DNAT genérico.
Aceder a um servidor remoto com DNAT e uma rota SD-WAN
Esta configuração IPv4 aplica-se apenas a um servidor atrás da firewall remota. Verifique primeiro as ligações IPsec route-based em ambas as firewalls, o estado do túnel, a acessibilidade remota, as origens autorizadas, o serviço, o retorno e a ordem NAT/SD-WAN existente. Guarde a configuração e as posições relevantes. O exemplo utiliza TCP 5555 externo e TCP 443 interno, não RDP público; substitua os endereços de documentação pelos seus. A autorização da firewall e o reforço da segurança continuam a ser necessários.
- Em Hosts and services > IP host > Add, crie
Remote_Web: IP versionIPv4, TypeIP, IP address com o endereço do servidor remoto, por exemplo172.16.16.10; selecione Save. - Em Routing > Gateways, IPv4 gateway > Add, escolha um nome claro. Defina Gateway IP como o endereço da gateway remota, por exemplo
10.12.13.2, e Interface como a interface XFRM correspondente, por exemploxfrm1-10.12.13.1. Em Monitoring condition, introduza o endereço IP de um host realmente alcançável atrás da gateway; confirme o estado da gateway e do túnel antes da publicação. - Em Rules and policies > NAT rules > Add NAT rule > New NAT rule, crie uma regra IPv4 com nome. Limite Original source às origens externas autorizadas. Defina Original destination como a interface WAN publicada, por exemplo
#Port1, Translated source (SNAT) comoMASQ, Translated destination (DNAT) comoRemote_Web, Original service como um objetoTCP 5555e Translated service (PAT) comoTCP 443. Neste caso VPN-DNAT, defina ambos os campos de interface comoAny. Verifique a posição e selecione Save. Neste caso especial,MASQassegura o retorno à firewall. - Em Routing > SD-WAN routes, selecione IPv4 > Add e atribua um nome. Em Destination networks, remova
Anye escolha a mesma interface WAN original#Port1, nãoRemote_Web. Em Services, removaAnye escolha o serviço externoTCP 5555, nãoTCP 443. Em Link selection settings, escolhaPrimary and Backup gatewayse defina Primary gateway como a gateway remota; só escolha uma backup se o respetivo caminho remoto existir e tiver sido verificado. Selecione Save. - Crie uma nova ligação a partir de uma origem externa autorizada. Confirme os IDs NAT/firewall, o destino e serviço traduzidos, a saída XFRM e as respostas na captura. Se a saída estiver incorreta, verifique os critérios SD-WAN, a ordem e a monitorização da gateway; se faltar resposta, verifique o serviço remoto e o retorno. Para outros servidores através da mesma gateway, acrescente os respetivos endereços WAN/portas externas à mesma rota SD-WAN; use rotas separadas para gateways diferentes. As combinações adicionais devem continuar limitadas por NAT e firewall.
Se a alteração falhar, desative a nova regra DNAT remota, elimine a nova rota SD-WAN ou restaure a configuração anterior e as posições. Não elimine objetos host/gateway partilhados. Reverta separadamente as regras NAT derivadas e confirme o fluxo anterior com uma ligação nova.
Traduzir tráfego da própria firewall com sys-traffic-nat
As regras NAT no WebAdmin traduzem tráfego encaminhado. Para o tráfego gerado pela firewall e para a tradução de endereços das interfaces da firewall, utilize sys-traffic-nat na Device Console.
Aplicações típicas da tradução de origem por CLI:
- Enviar pedidos DHCP e de autenticação gerados pela firewall através de IPsec site-to-site; a tradução também pode apoiar pedidos a serviços da firewall através de túneis VPN. Não substitui a configuração do serviço ou da VPN.
- Utilizar aliases quando há mais ligações WAN do que interfaces WAN físicas, traduzindo a interface física para o alias adequado.
- Enviar correio com o endereço de origem de alias exigido pelo relay a montante ou pelo registo MX.
- Ocultar endereços internos perante destinos WAN, por exemplo pedidos DHCP de uma interface LAN; utilizar uma identidade de origem específica para destinos MPLS internos ou determinados servidores web.
Anote primeiro o destino, a identidade de origem exigida, a rota e os requisitos da outra parte. Depois volte a acionar o serviço concreto e confirme o endereço de origem e a resposta na captura. Uma entrada CLI, por si só, não confirma o funcionamento de DHCP, autenticação ou correio.
O exemplo seguinte traduz o tráfego para o destino único 192.0.2.10, que passa por Port1, para o endereço de alias 203.0.113.10:
show advanced-firewall
set advanced-firewall sys-traffic-nat add destination 192.0.2.10 netmask 255.255.255.255 interface Port1 snatip 203.0.113.10
show advanced-firewall
O destino, a máscara de rede, a interface e o endereço SNAT têm de corresponder ao seu ambiente. Para um único host, é necessário utilizar 255.255.255.255; uma máscara mais abrangente inclui toda a rede de destino correspondente. Sem interface, a entrada aplica-se ao tráfego para o destino indicado através de qualquer interface da firewall.
⚠️ Este comando da Device Console altera o tráfego gerado pelo sistema. Guarde primeiro a saída completa de
show advanced-firewall. As entradas NAT da CLI são processadas pela ordem em que aí são apresentadas.
Para reverter a alteração, utilize o mesmo mapeamento completo com delete:
set advanced-firewall sys-traffic-nat delete destination 192.0.2.10 netmask 255.255.255.255 interface Port1 snatip 203.0.113.10
show advanced-firewall
Por predefinição, o tráfego gerado pelo sistema utiliza WAN Link Load Balancing. Com um IP de alias, a interface principal continua a determinar a decisão de encaminhamento; sys-traffic-nat limita-se a garantir que o endereço de alias pretendido aparece como origem. Por conseguinte, uma entrada visível confirma a configuração, mas não a rota, o caminho de retorno ou o serviço.
Alterar e testar regras NAT em segurança
Utilizar a tabela e os contadores de forma controlada
Em Rules and policies > NAT rules, IPv4 ou IPv6 seleciona a família das regras. Disable filter oculta o filtro, Enable filter mostra-o e Reset filter repõe-no. Ocultar um filtro não desativa uma regra NAT. Antes de alterar, confirme que as entradas corretas estão visíveis.
Pode desativar em conjunto as regras selecionadas com Disable ou eliminá-las com Delete. Arraste o Rule handle para deslocar uma regra; as específicas devem preceder as gerais. More options oferece ativação/desativação, edição, eliminação e adição de uma regra adjacente. Unlink rule remove a associação à regra de firewall: documente primeiro essa dependência e não a utilize como atalho de diagnóstico.
Reset usage count, em More options, repõe o contador de utilização a zero. Anote primeiro o valor e a hora, gere um novo fluxo de teste e verifique o aumento juntamente com os Rule IDs; o contador sozinho não identifica o fluxo testado. O valor anterior não é restaurado. Antes de alterar regras, guarde IDs, critérios, estado e ordem, prefira desativar a eliminar e altere apenas as entradas selecionadas. Se houver problemas, restaure o estado e as posições e teste com uma nova sessão; uma regra eliminada tem de ser recuperada da configuração guardada.
O SFOS avalia o NAT apenas para o primeiro pacote de uma ligação. As sessões existentes mantêm a tradução anterior quando uma regra é alterada ou deslocada. Por isso, um teste após a alteração tem de criar uma nova ligação; caso contrário, poderá estar a avaliar o estado anterior.
Um teste fiável começa com o registo do fluxo: origem, destino, serviço, interfaces de entrada e saída, bem como os Firewall Rule ID e NAT Rule ID esperados. Em seguida:
- Crie uma nova ligação e filtre por origem, destino e serviço no Log Viewer.
- Compare os valores esperados de Firewall Rule ID e NAT Rule ID.
- Se o NAT Rule ID estiver incorreto, verifique as regras acima, todos os campos
Originale as interfaces. - Em Diagnostics > Packet capture, confirme se o pacote chega e é encaminhado com os endereços esperados.
- Verifique a rota, o caminho de retorno, o sistema de destino e a respetiva firewall local.
Para DNAT, é necessário realizar pelo menos um teste a partir do exterior. O acesso interno ao nome público testa apenas o split DNS ou o loopback, não a publicação real na Internet.
Interpretar corretamente os resultados
- Firewall Rule ID e NAT Rule ID estão corretos: a correspondência está correta; em seguida, investigue o sistema de destino, o caminho de retorno e os Security Profiles.
- Firewall Rule ID está correto, mas NAT Rule ID está incorreto: outra regra NAT tem prioridade ou os critérios
Originalnão correspondem. - Não existe NAT Rule ID apesar de se esperar uma tradução: nenhuma regra NAT corresponde; se a regra de firewall permitir o fluxo, este prossegue sem tradução.
- Firewall Rule ID diferente: verifique as zonas, as redes, o serviço e a ordem das regras de firewall.
- Nenhuma entrada no registo: o registo não está ativo ou o tráfego não chega à firewall. Efetue então uma captura na interface WAN ou de entrada e verifique os routers a montante ou as regras na cloud.
- O DNAT corresponde, mas o servidor não responde: verifique o serviço do servidor, a firewall local, o gateway predefinido e a existência de um caminho de retorno assimétrico.
Para uma análise mais aprofundada, consulte Testar uma regra de firewall, Analisar a correspondência de regras, Interpretar pacotes descartados e Packet Capture no WebAdmin.
Perguntas frequentes
Uma regra NAT permite automaticamente o tráfego?
Porque é que uma regra NAT alterada ainda não produz efeito no teste?
Quando devo utilizar MASQ em vez de um endereço SNAT fixo?
MASQ é adequado para tráfego de saída normal que deva aparecer com o endereço da interface de saída selecionada. É necessário um endereço SNAT fixo quando um servidor ou parceiro espera um endereço de origem público específico.