Sophos AI Defense: nytta, kostnader och begränsningar
En medarbetare låter ChatGPT korrekturläsa ett mejl, en utvecklare installerar en kodassistent och ett team laddar upp ett kalkylblad för analys. AI förenklar arbetet och används därför ofta innan IT har godkänt det, ibland medvetet trots ett förbud. Då kan företagsdata och konfidentiella dokument hamna hos leverantörer som inte har granskats. Vilka tjänster används, av vem och hur kan regler genomdrivas?
AI Defense är fortfarande nytt. Vi har redan «SI Defense» på förslag som nästa namn. :) Det är förstås bara ett namnskämt.
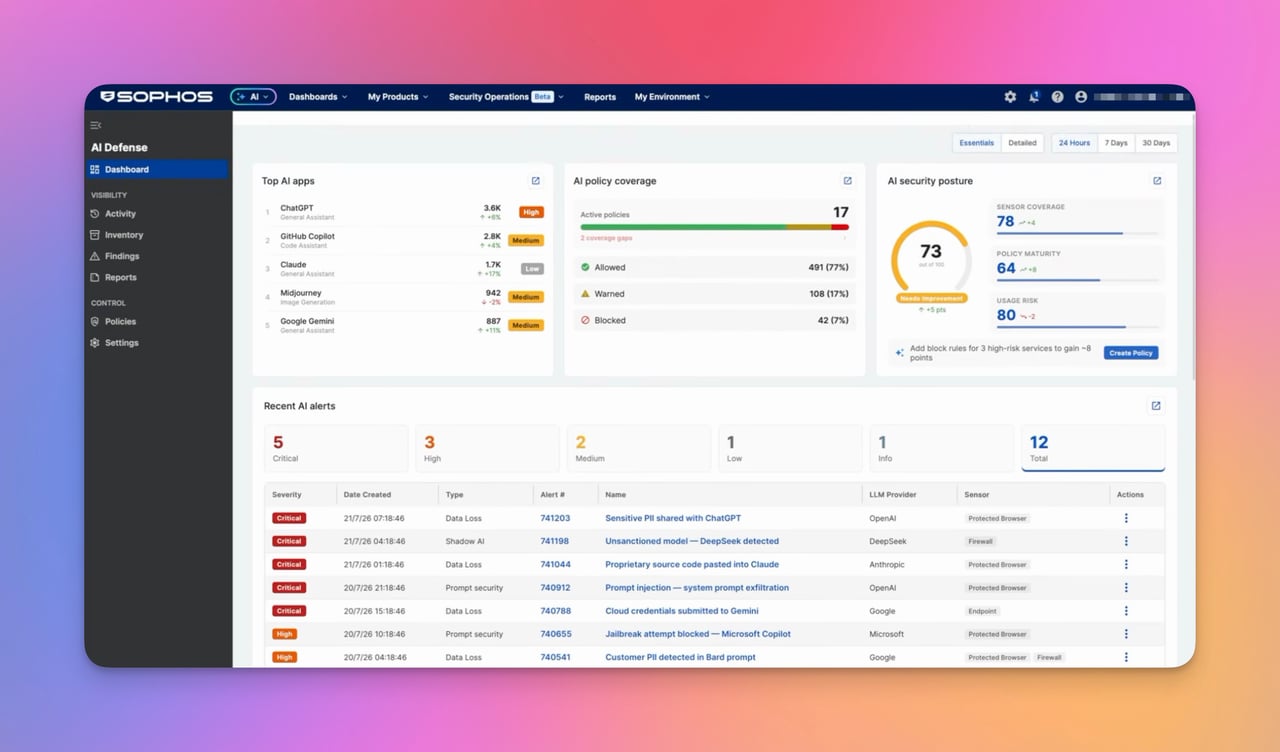
Sophos AI Defense identifierar AI-applikationer som stöds, bedömer deras risker och styr åtkomsten till dem. För det avgiftsbelagda tillägget återstår dock frågan: Vilken ytterligare nytta ger det jämfört med de Endpoint- och Firewall-funktioner som företaget redan betalar för?
Vad är Sophos AI Defense?
AI Defense konfigureras i Sophos Fusion, tidigare Sophos Central. Det är den centrala administrationsplattform som många företag fortfarande känner under det tidigare namnet. Tillägget sammanför information från befintliga Sophos-komponenter som Endpoint och Firewall.
Fokus ligger på Shadow AI: AI-applikationer och agenter som används utanför de fastställda godkännandeprocesserna. En tjänst kan vara användbar och ändå ha oklara villkor för konfidentiella data. AI Defense hjälper till att kartlägga upptäckt användning, bedöma applikationer och genomdriva åtkomstregler.
Sophos AI Assistant har en annan uppgift: Den hjälper administratörer med utredningar. AI Defense kontrollerar åtkomsten till AI-verktyg.
AI kan redan blockeras med Endpoint och Firewall
Med Endpoint Application Control går det att identifiera och blockera applikationer i Sophos katalog. Nya verktyg eller egna skript identifieras inte automatiskt på det sättet.
Endpoint Web Control erbjuder egna webbplatslistor och, i de nyare Web Filtering Profiles, även AI-webbfilter. Dessa profiler kräver Windows och Sophos Endpoint version 2026.1 eller senare. På andra enheter som stöds gäller möjligheterna och begränsningarna i de klassiska kontrollerna. Att blockera en domän täcker dock inte alla åtkomstvägar till en AI-leverantör.
På brandväggen styr ett Application Filter kända AI-applikationer med hjälp av signaturer. Vår guide Identifiera och kontrollera generativ AI förklarar konfiguration och verifiering med verkliga anrop och loggar. Sophos Firewall v23 erbjuder dessutom webbkategorin Generative AI, som tillämpas via en Web Policy. Webbkategorier och applikationssignaturer är olika kontrollmekanismer.
Rätt grundlicenser och konfiguration krävs fortfarande. Dessa blockeringar kräver däremot inget separat AI Defense-abonnemang. Att kunna blockera ChatGPT motiverar därför inte i sig merkostnaden.
Vad kan Sophos AI Defense göra i dag?
Kartlägga applikationer, användare och risker
Sophos AI Defense visar upptäckta AI-applikationer och tillhörande användare eller enheter.

Sophos nämner bland annat följande verktyg:
| Verktyg | Kategorisering i Sophos dokumentation |
|---|---|
| ChatGPT | Webbläsarbaserad AI-tjänst |
| Claude.ai | Webbläsarbaserad AI-tjänst |
| Microsoft Copilot | Webbläsarbaserad AI-tjänst |
| Google Gemini | Nämns i exemplet på regler för applikationsåtkomst |
| Claude Code | Kodnings- och agentapplikation |
| Cursor | Kodningsapplikation |
| OpenClaw | Agentapplikation |
Listan är ingen fullständig kompatibilitetsmatris. Webbläsare, skrivbordsapp och API-åtkomst måste testas var för sig. En fungerande blockering i webbläsaren säger inget om andra åtkomstvägar, inte heller om olika integrationer från samma leverantör.
Inventering, aktivitetsvyer och rapporter hjälper till att jämföra observerad användning med godkännanden, undersöka nya tjänster och följa förändringar. Hur fullständig bilden blir beror på sensorer och konfiguration. En tom lista betyder inte att ingen använder AI. Riskinformation ersätter heller inte en granskning av det valda abonnemanget och dess avtalsvillkor. En applikation som inte har godkänts är inte heller bevis för ett dataläckage.
Tillåta, varna eller blockera
Policyer anger vilka applikationer som tillåts, tillåts med en varning eller blockeras. De gäller användare, grupper eller nätverk och kan till exempel filtrera efter risknivå. Vår guide till AI Defense-policyer förklarar hur de byggs upp och verifieras.

En pilotgrupp kan exempelvis använda en granskad tjänst medan andra upptäckta AI-appar blockeras. En andra grupp får till en början varningar för att kartlägga behov och konsekvenser. En varning tillåter användningen. Endast en fungerande blockering förhindrar den.
Den första aktiva policyn med ett matchande tillämpningsområde gäller, och inom den används den första matchande regeln. Om ingen regel i policyn matchar appen vidtas ingen åtgärd; policyer längre ned kontrolleras ändå inte. Aktiviteten registreras fortfarande. Kontrollera därför också på en testenhet att en app utan egen tillåtelse blockeras som avsett innan en bred utrullning.
Identifierar AI Defense OpenCode med API-nyckel?
Det är fortfarande oklart. Sophos anger inget konkret stöd i de granskade underlagen, och vi har inte testat kombinationen i praktiken. Kontroll av OpenCode får därför inte räknas som en befintlig funktion vid köpbeslutet.
OpenCode fungerar med olika AI-leverantörer och lokala modeller. Dess leverantörsdokumentation beskriver API-nycklar och egna leverantörsendpoints. Om API:et fortfarande går att nå räcker det inte att blockera chattwebbplatsen. Nyckeln används för autentisering hos leverantören och säger i sig inget om Sophos förmåga att identifiera trafiken.
Testet måste skilja mellan tre resultat:
- Verktygsidentifiering: Visas OpenCode självt, eller bara en process eller nätverksanslutning?
- Anslutningskontroll: Identifierar och blockerar den avsedda regeln den specifika API-endpointen med aktuell leverantör, aktuellt operativsystem och aktuell sensor?
- Promptgranskning: Denna funktion är fortfarande klassad som en planerad utökning. Att identifiera eller blockera en anslutning är ingen innehållsgranskning.
Det gäller även egna skript, API-gateways och lokala modeller: AI Defense innebär inget löfte om att identifiera varje modellanrop. Börja API-testet med ett fungerande anrop från ett godkänt testkonto och med okänsliga data. Aktivera sedan en snävt avgränsad blockeringsregel och upprepa samma anrop. Applikation, enhet, sensor, åtgärd och policy i loggen måste stämma med testet. Testet är godkänt först när regeln förhindrar det anrop som tidigare fungerade. En ogiltig nyckel, otillräckligt saldo eller ett certifikatfel räknas inte. Tills dess är täckningen för OpenCode fortfarande oklar.
Granskar AI Defense promptar och användningsändamål?
Sophos beskriver omfattande kontroller av promptar, uppladdningar och AI-interaktioner. Samtidigt är promptgranskning, åtskillnad mellan privata konton och företagskonton samt ytterligare agentskydd fortfarande klassade som planerade utökningar. Tillverkarens uppgifter är inte helt samstämmiga här. Ett köpbeslut bör därför utgå från de funktioner som faktiskt är tillgängliga.
Granskningsdatum 26 oktober 2026: Promptgranskning är fortfarande klassad som en planerad funktion och är ingen garanterad funktion i dagens erbjudande. Det går därför inte att tillförlitligt planera för en regel som specifikt blockerar kundnummer eller källkod i en tillåten chatt. Den som behöver denna innehållskontroll bör inte köpa AI Defense för det ändamålet i dag.
Jag skulle bara köpa funktioner som är tillgängliga och verifierade i dag. Funktioner på färdplanen kan försenas eller helt utebli. Den mobila ZTNA-agenten som fortfarande saknas, med stöd hittills endast för Windows och macOS, och aviserade utökningar av Synchronized Security ger anledning till försiktighet.
Tillåta korrekturläsning av mejl men förbjuda andra uppgifter?
Nej, den skillnaden går inte att genomdriva med dagens regler för applikationsåtkomst. Om ChatGPT är tillåtet förblir det åtkomligt även när någon, i strid med företagets policy, analyserar kunddata eller avtal i stället för att korrekturläsa mejl.
Inte heller framtida promptgranskning löser automatiskt uppgiften. Att upptäcka känsliga data och att bedöma affärsändamålet är olika saker. Redan ett mejl som lämnas in för korrekturläsning kan innehålla konfidentiell information. Företagets policy måste därför ange vilket innehåll som får skickas till vilken tjänst. Dagens applikationsregler kontrollerar inte att användningen följer det tillåtna ändamålet.
Vilka förutsättningar krävs?
AI Defense är ett tillägg för berättigade EDR-, XDR- och MDR-kunder. Sophos kräver dessutom EDR Endpoint Protection. Enbart en brandvägg eller Endpoint utan EDR räcker inte. Sophos Fusion-kontot måste ha migrerats till den nya plattformen med Security Operations. Produktnamnet bekräftar inte att denna tekniska uppgradering är genomförd. Inför beställningen hjälper vår Fusion-kontroll.
Konfigurationsguiden erbjuder Endpoint, Firewall och Linux Server som sensorer. Endpoint kräver bland annat uppladdning till Data Lake, HTTPS-dekryptering, QUIC-blockering samt lämpliga inställningar för Web Control och Application Control. För att genomdriva regler måste brandväggen ingå i grupphanteringen och loggning vara aktiverad i relevanta Web Policies. Vår onboardingguide förklarar stegen. Befintliga regler och undantag måste granskas, och ändringar ska först testas med en begränsad grupp.
Vad kostar Sophos AI Defense?
Det icke-bindande riktpriset är cirka 60 EUR exklusive moms per användare eller server och år, utöver befintlig säkerhetslicens. Det motsvarar ungefär 5 EUR per månad, men är inget erbjudande om månadsfakturering. Volymnivå, avtalstid och avtal avgör det faktiska priset. Användningen kräver en aktiv AI Defense-licens eller en pågående utvärderingsperiod.
Även förnyelsen hör till den löpande driften: När licensen löper ut inaktiverar Sophos de aktiva AI Defense-policyerna. En förnyad licens återaktiverar dem inte automatiskt. KB-guiden beskriver kontrollen och det medvetna återupptagandet, så att ett betalt tillägg inte används med regler som fortfarande är avstängda.
Vilket mervärde betalar man egentligen för?
Dagens mervärde ligger framför allt i en samlad AI-översikt med riskinformation, rapporter och tillhörande policyhantering. Utan den behöver IT själv sammanföra information från Endpoint och Firewall, bedöma tjänster och underhålla regler i respektive produkt. Med många team och verktyg som ständigt förändras kan AI Defense spara arbete.
Även de befintliga produkterna ger dock loggar, applikationsinformation och centrala policyer. Ytterligare en dashboard motiverar därför inte i sig flera tusen euro extra per år. Piloten måste visa vilka relevanta aktiviteter som identifieras utöver dagens, vilka regler som genomdrivs mer tillförlitligt och hur mycket administrationsarbete som sparas.
Erfarenheten av MDR Integration Packs
Utifrån våra tidigare erfarenheter förhåller jag mig skeptisk till tilläggsmoduler. Även licensmodeller förändras: I oktober 2025 meddelade Sophos att Integration Packs skulle avskaffas, med integrering i MDR och XDR utan extra integrationskostnad från den 1 november 2025 för tidsbegränsade licenser och från slutet av januari 2026 för MSP Flex.
Det var en licensändring och säger inget om att AI Defense senare skulle ingå utan kostnad. Ändå kvarstår frågan varför AI-kontroll inte ingår i vidareutvecklingen av de Endpoint-, XDR- eller MDR-tjänster som kunden redan betalar för. Sophos bestämmer produktindelningen. Kunderna måste väga dagens extra nytta mot merkostnaden.
När skulle jag rekommendera AI Defense?
Om en lämplig Sophos-miljö redan finns och IT behöver en gemensam översikt över olika teams AI-användning är en pilot värd att genomföra. Kartläggningen ger underlag för att godkänna tjänster och komma överens om fungerande regler tillsammans med verksamheten. Generella blockeringar utan ett godkänt alternativ kan däremot avbryta viktiga arbetsflöden.
Om säkerhetsarkitekturen först måste byggas om bör befintliga kontroller för endpoints, webbläsare och nätverk ingå i bedömningen. Dagens AI Defense erbjuder varken promptgranskning eller kontroll av användningsändamål i tillåtna chattar. Kontroll av OpenCode och API-åtkomst måste testas separat.
Det avgörande är om de tjänster som behövs identifieras, reglerna genomdrivs tillförlitligt och arbetet eller riskerna faktiskt minskar jämfört med dagens lösning. Om piloten bara ger en blockering som fungerar lika bra med de funktioner företaget redan betalar för, skulle jag inte tycka att merkostnaden var motiverad.
Vanliga frågor om Sophos AI Defense
Behövs AI Defense för att blockera ChatGPT på en Sophos Firewall?
Vad kostar Sophos AI Defense extra?
Kan AI Defense tillåta korrekturläsning och förbjuda andra AI-uppgifter?
Identifierar AI Defense även OpenCode och direkta API-anrop?