
Sophos ITDR: vad tillför det utöver MFA och MDR?
En tidigare tjänsteleverantör har fortfarande åtkomst till Microsoft-365-klientorganisationen. En applikation har fler behörigheter än nödvändigt. Ett administratörskonto skyddas med en svag inloggningsmetod. För dessa risker behöver ingen skadlig kod köras på en dator. De uppstår i katalogen, i konton och i deras åtkomsträttigheter.
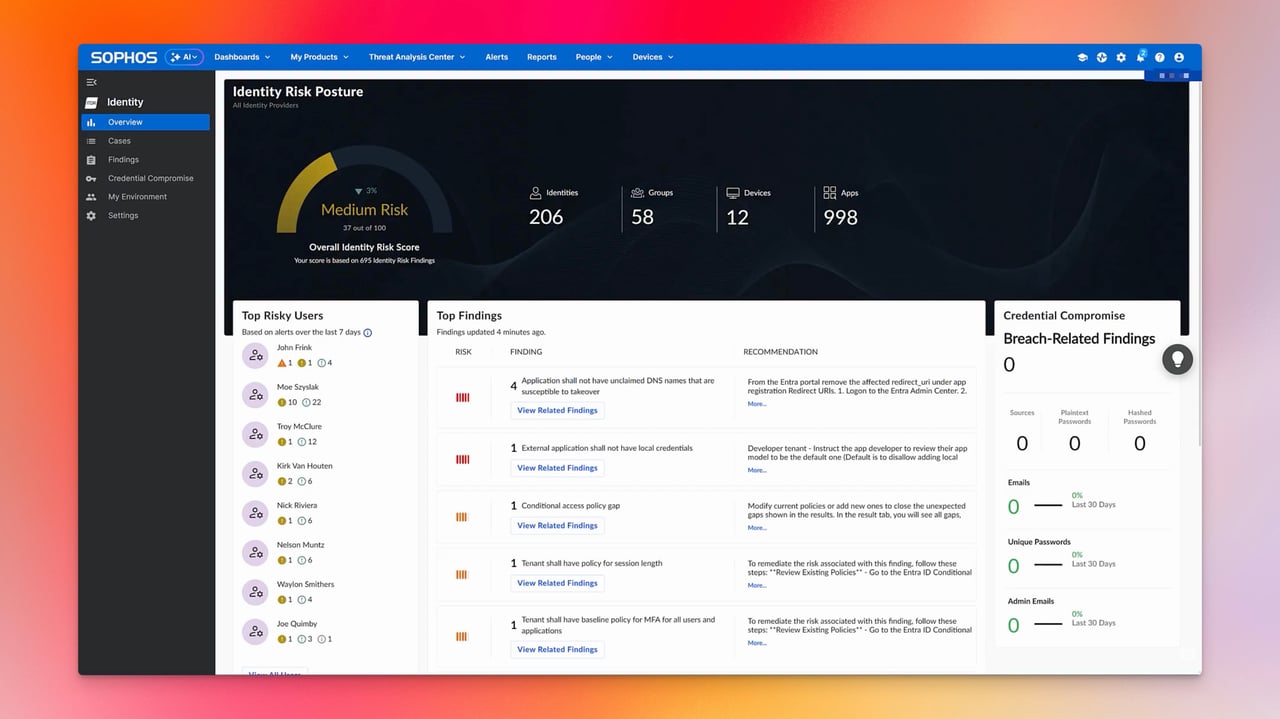
Sophos ITDR undersöker identiteter och deras säkerhetskonfiguration i Microsoft Entra ID och lokalt Active Directory. Det hjälper IT-avdelningen att identifiera och hantera riskfyllda behörigheter och svagheter i konton. Sophos kallar dessa identifierade säkerhetsrisker findings, det vill säga fynd.
Vad är Sophos ITDR?
ITDR står för Identity Threat Detection and Response. Programvaran kombinerar kataloginformation, säkerhetsbedömningar och tecken på komprometterade inloggningsuppgifter. Den hanteras i Sophos Fusion, tidigare Sophos Central.
Sedan produktuppdateringen den 15 oktober 2026 finns ITDR även som fristående produkt. En XDR- eller MDR-licens är därmed inget krav för köp. Kombinationen med dessa produkter är fortfarande användbar men överför inte automatiskt alla uppgifter till en hanterad säkerhetstjänst.
Med en Entra ID-integration kommer uppgifterna från katalogtjänsten i molnet. Lokalt Active Directory kan anslutas oberoende via en separat sensor med enbart läsbehörighet. Det kräver ingen Entra ID-integration. Båda anslutningarna används för säkerhetsbedömning och ska skiljas från användarsynkronisering för andra Sophos-produkter.
Vilka risker blir synliga?
ITDR undersöker exempelvis behörigheter, identitetskonfigurationer och tecken på otillräckligt inloggningsskydd. Till detta kommer Dark Web Intelligence för att bedöma relevanta publicerade inloggningsuppgifter. En sådan träff måste kontrolleras: en gammal läcka innebär inte automatiskt ett lösenord som fortfarande gäller eller ett lyckat intrång.
Katalogvyerna omfattar förutom människor även icke-mänskliga identiteter som applikationer och service principals. ITDR visar också Microsoft-AI-agenter, deras ägare och behörigheter. Det besvarar frågan vilken identitet som får komma åt data. Det är ingen innehållskontroll av alla prompter eller agentåtgärder som en heltäckande AI-brandvägg.
Identity Risk Score hjälper till att bedöma identitetsrisker. Den som även vill bedöma applikationer eller andra tekniska identiteter bör kontrollera det tillgängliga stödet i en pilot före köpet. En post i Directory-vyn innebär inte automatiskt att det också finns en poäng för identiteten. Vår genomgång av Identity Risk Score förklarar detaljerna.
Vad tillför ITDR utöver MFA?
MFA skyddar inloggningen genom ytterligare en faktor. Det tar däremot inte bort alltför omfattande behörigheter, övergivna konton eller en onödigt privilegierad applikation. ITDR hjälper till att hitta sådana förhållanden och prioritera hanteringen.
Ta gästkontot för en tidigare tjänsteleverantör som exempel. En andra faktor skyddar inloggningen, trots att åtkomsten inte längre behövs när projektet är avslutat. Om kontot uppmärksammas vid en kontroll i ITDR frågar IT-avdelningen den ansvariga verksamheten om ett uppdrag fortfarande pågår. Därefter tar IT bort onödiga behörigheter eller inaktiverar kontot. Efter nästa datasynkronisering kontrolleras det korrigerade läget i ITDR. På så sätt leder en identifierad risk till en åtgärd vars resultat går att följa upp.
Den lokala AD-sensorn lägger inte till MFA för Windows-inloggningar. Den läser katalogdata och bedömer säkerhetskonfigurationen. För en extra faktor vid lokala inloggningar behövs en lämplig MFA-lösning.
Kan ITDR också agera?
Beroende på den anslutna katalogen och den konfigurerade åtgärden kan ITDR exempelvis återställa lösenord, återkalla sessioner eller inaktivera konton. För Entra ID måste responsfunktionerna konfigureras med nödvändiga behörigheter. Åtgärder i lokalt AD kräver dessutom en lokal datainsamlare med On-Premise Automation Connector och LDAP-åtkomst till katalogen. AD-sensorn med enbart läsbehörighet utför inte dessa ändringar på egen hand.
Förklaringen av findings och response beskriver skillnaden. För en komprometterad molnidentitet kan ett konfigurerat återkallande av sessioner vara en konkret åtgärd. Att enbart ändra statusen för en finding visar däremot bara handläggningsläget och bevisar inte att identiteten är säker.
För hybridkonton måste även den styrande katalogen beaktas. En ändring som bara görs i molnet kan ändras igen vid nästa synkronisering. Före varje åtgärd måste det därför klargöras vilket system som bestämmer tillståndet och vilka applikationer som är beroende av identiteten.
Tar MDR hand om findings?
Med en separat MDR-licens undersöker Sophos-teamet aktiva identitetshot och vissa kritiska fynd eller fynd med hög allvarlighetsgrad som tyder på en pågående attack. Den egna IT-avdelningen eller en anlitad partner ansvarar för den löpande hanteringen av övriga fynd.
Att ta bort onödiga behörigheter är därmed fortfarande en uppgift för den löpande IT-driften. I exemplet med den tidigare tjänsteleverantören måste organisationen avgöra om åtkomsten fortfarande behövs. Före införandet bör det vara klart vem som granskar nya fynd, godkänner ändringar och kontrollerar resultatet. ITDR-förutsättningarna hjälper till med förberedelserna.
Förutsättningar och kostnader
Entra ID-integrationen kräver Microsoft Entra ID P1 eller P2. Entra ID Free räcker inte. Konfigurationen kräver också administratörsbehörighet för att godkänna de begärda rättigheterna för hela klientorganisationen.
För lokalt Active Directory måste sensorn installeras och drivas i den egna miljön. Kravet på Entra P1/P2 gäller Entra-anslutningen, inte en integration med enbart lokalt AD. Responsfunktioner konfigureras separat enligt beskrivningen ovan. Båda alternativen kräver en aktiverad ITDR-licens och en region som stöds för klientorganisationen.
ITDR licensieras per användare. Utöver Sophos kan den totala kostnaden omfatta Microsoft-licenser och drift av de lokala komponenterna. Planera även för den tid som behövs för att granska och hantera fynd.
I en pilot skulle jag testa arbetsflödet med gästkontot som exempel. Ett godkänt testkonto eller ett befintligt, bekräftat fynd passar för detta. IT kontrollerar de visade uppgifterna, korrigerar åtkomsten och granskar den nya bedömningen efter nästa datasynkronisering. Det visar om ITDR ger användbara uppgifter i det dagliga arbetet och underlättar hanteringen.
När lönar sig ITDR?
ITDR är intressant när överblicken över konton och behörigheter i flera kataloger eller applikationer saknas. Den som hittills främst har övervakat enheter och brandväggshändelser får ytterligare information om riskfyllda åtkomsträttigheter och identitetskonfigurationer.
Den som redan utför jämförbara kontroller med Microsoft-verktyg och en fungerande process bör jämföra mervärdet konkret. För mig skulle ytterligare relevanta fynd och enklare hantering vara de avgörande köpargumenten.
Vanliga frågor
Kräver Sophos ITDR alltid en MDR- eller XDR-licens?
Ersätter ITDR MFA för Entra ID eller lokalt Active Directory?
Hanterar Sophos MDR automatiskt alla ITDR-findings?
