Sophos MDR integrerar telemetridata från tredje part
Historiskt läge: december 2022. Den här artikeln beskriver den dåvarande introduktionen av Sophos MDR. Paketnamn, ingående integrationer och lagringstider är inte ett aktuellt beställningsunderlag. Guiden till MDR-/XDR-integrationer förklarar dagens konfigurations- och behörighetsomfattning; för en offert gäller den specifikt bekräftade aktuella tjänsteomfattningen.
Sophos MTR Standard och Advanced har försvunnit från vår webbplats. Deras plats tas av den nya Sophos MDR Service, en värdig efterföljare med en avgörande fördel. Vad detta är, vilka kostnader som tillkommer och hur tjänsten har delats in i licenspaket, kommer vi att titta närmare på i denna artikel.
Vad som händer med befintliga kunder som använder MTR Standard eller Advanced har vi förklarat i följande blogginlägg: Sophos MTR blir MDR och får nya funktioner
Kort förklarat: Vad är Sophos MDR?
Managed Detection and Response är en fullständigt hanterad tjänst som tillhandahålls dygnet runt (24/7) av Sophos-experter. Eftersom MDR stöds av ett mänskligt team av analytiker, programmerare och hotsökare, utmärker sig tjänsten särskilt i avancerade typer av attacker som inte kan upptäckas av tekniska lösningar ensamma. Och just detta är den högsta disciplinen idag om man vill stå emot ransomware-attacker.
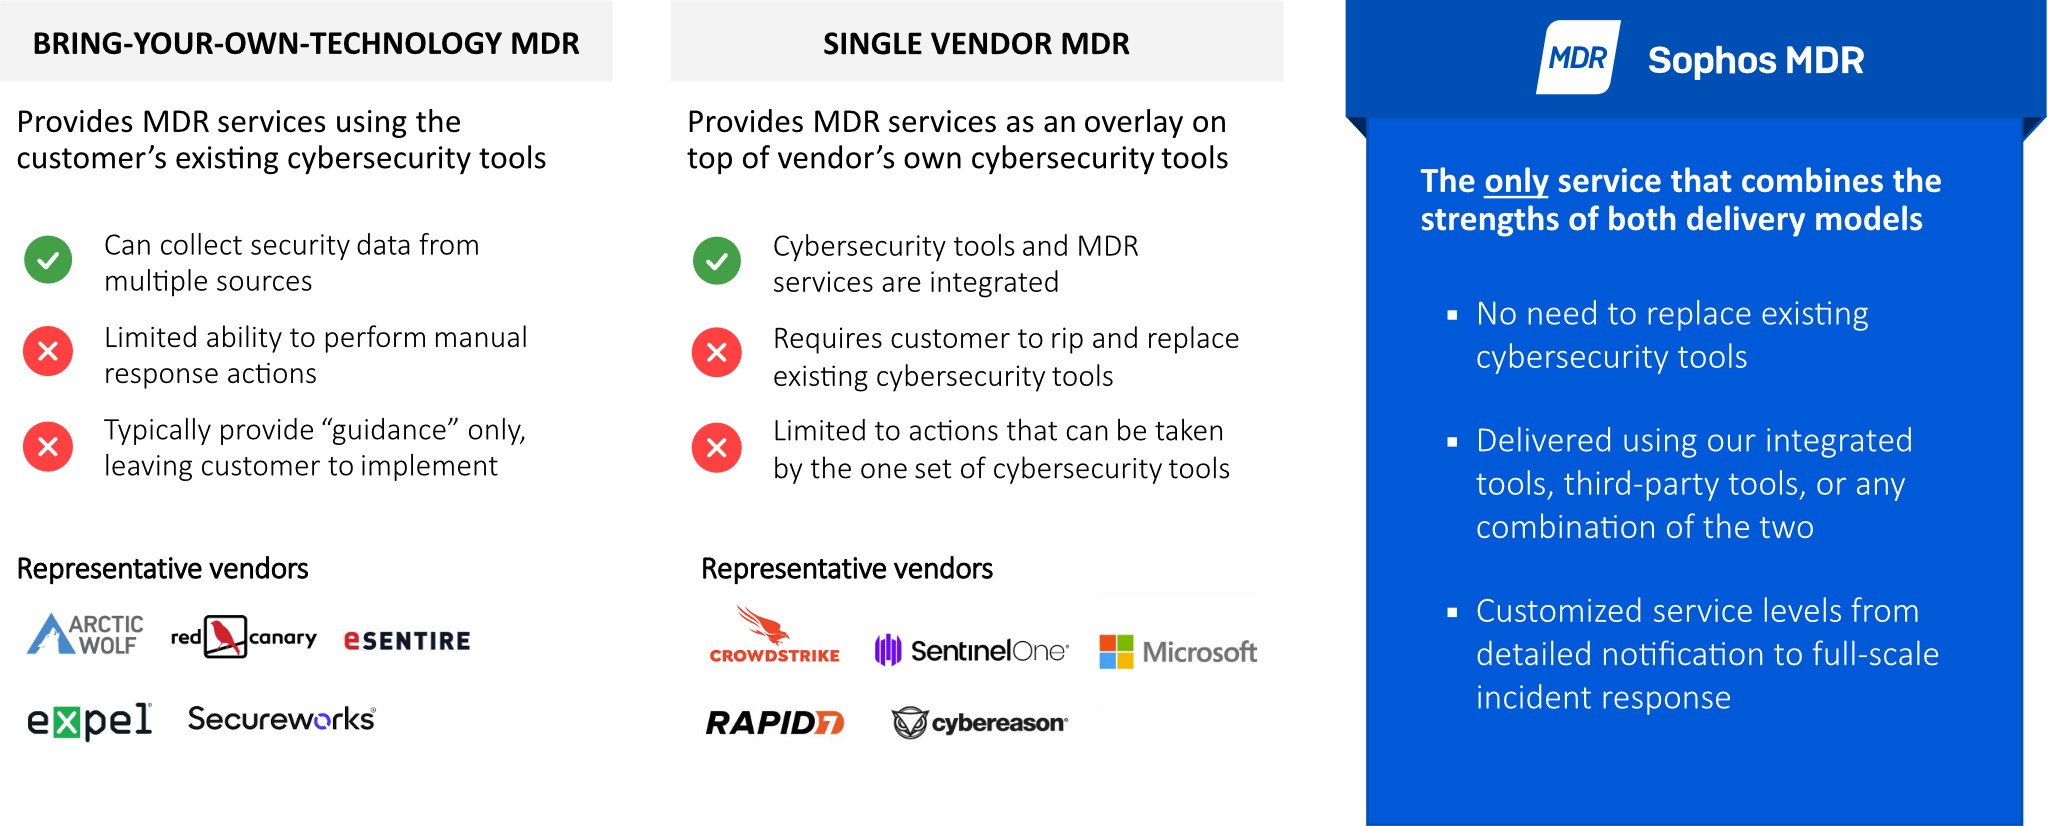
När MDR-tjänster blev populära var man tidigare tvungen att välja mellan följande två modeller: “Bring your own Technology” och “Single Vendor”.
Bring your own Technology MDR
Med detta erbjudande använder MDR-leverantören kundens befintliga verktyg, i vilka kunden förmodligen redan har investerat mycket pengar. Här tillhandahåller MDR-leverantören sin egen personal som använder dessa verktyg för slutkunden och därmed kan erbjuda dem en Managed Detection and Response Service.
Den här typen av tjänst har dock sina svagheter. Den möjliga responsen beror på leverantörens erfarenhet, gränssnitten, de beviljade behörigheterna och den avtalade tjänsteomfattningen. Om tjänsten är begränsad till rekommendationer måste kunden själv genomföra åtgärderna.
Single Vendor MDR
Den andra kategorin omfattar leverantörer som har en egen produktportfölj och säljer MDR-tjänster som ett slags tilläggspaket. Detta gör det möjligt för dem att reagera mycket snabbare och mer exakt på farliga incidenter eller attacker, eftersom tjänsten bygger på deras egna verktyg, som de känner till utan och innan.
Om ett sådant erbjudande är begränsat till den egna portföljen kan befintliga tredjepartsprodukter inte utan vidare inkluderas. För ytterligare insyn kan det då krävas att befintlig hårdvara och programvara kompletteras eller byts ut. Detta är en begränsning i det enskilda erbjudandet, inte en allmän egenskap hos alla MDR-tjänster från leverantörer med egna produkter.
Låter det bekant? Förmodligen, för med erbjudandet “Sophos MTR Standard och Advanced” tillhörde Sophos också denna kategori fram tills nu.
Sophos MDR – Det bästa av två världar
Med den nya utökade MDR-tjänsten bryter Sophos sig loss från “single-vendor-modellen” och möter kunden där den för närvarande befinner sig. Om investeringar redan har gjorts i cybersäkerhetsverktyg, behöver dessa inte nödvändigtvis bytas ut. Istället kan Sophos med sin MDR-tjänst utnyttja säkerhetsdata från dessa verktyg. Samtidigt kan även fördelarna med konsolidering främjas. Detta bygger på en enhetlig verktygsuppsättning som har utvecklats för samarbete.
Sophos erbjuder alltså det bästa av två världar med sin MDR-tjänst. Kunder behöver inte kompromissa mellan snabbare respons och att kunna använda sina befintliga verktyg. Med Sophos MDR får ni båda delarna. 🤩
Sophos MDR-licenserna
Vid den dåvarande lanseringen delade Sophos in erbjudandet i följande tre servicenivåer. Vilken som passade berodde på den nödvändiga responsomfattningen och de egna säkerhetsprocesserna.

Sophos MDR Complete
Det mest populära alternativet, Sophos MDR Complete, längst till höger i grafiken, erbjuder omfattande incident response-funktioner som andra leverantörer inte kan erbjuda utan extra avgifter. Du får dessutom möjlighet att kontakta analytikerna i MDR-teamet direkt. Till exempel om du behöver hjälp, exakta instruktioner eller bara vill ha ett råd. Kommunikation sker antingen via e-post eller genom den direkta hotline-linjen. Det kommer alltid att finnas någon tillgänglig när det betyder som mest, och inte bara under kontorstid.
Sophos MDR
Nästa servicenivå är Sophos MDR. Här erbjuder Sophos dock inget som inte redan den stora majoriteten av MDR-leverantörerna gör idag: nätverksövervakning 24/7, framtagning av rapporter och tillhandahållande av hotdata. MDR-teamet fokuserar på att begränsa hot och försöker avbryta och isolera aktiva attacker. Det skapar tid för ytterligare åtgärder och kan minska risken för mer skada. Det garanterar inte att hotet begränsas framgångsrikt eller att alla skador förhindras. Sophos MDR är ett utmärkt erbjudande för företag som själva kan agera efter att hotet har begränsats.
Sophos Threat Advisor
Den sista nivån är Sophos Threat Advisor och rekommenderas endast för kunder som redan driver ett eget Security Operations Center, kort SOC, eller köper denna tjänst från en ledande leverantör. Med servicenivån Threat Advisor samlar Sophos in varningar från ert nätverk, sammanställer dem och prioriterar dem. Därefter får ni detaljerade instruktioner om vilka åtgärder som ska vidtas för att bekämpa hoten. Sophos Threat Advisor kan vara ett otroligt värdefullt stöd för ett SOC, eftersom man får ytterligare ett par ögon för kontroll.
↪ Denna produkt erbjuder vi förresten inte via vår webbplats, då prissättningen är individuell och inte tillgänglig för oss via prislistan. Vid intresse, vänligen kontakta oss så tar vi fram en offert från Sophos åt er.
Inkluderade integrationer i Sophos MDR
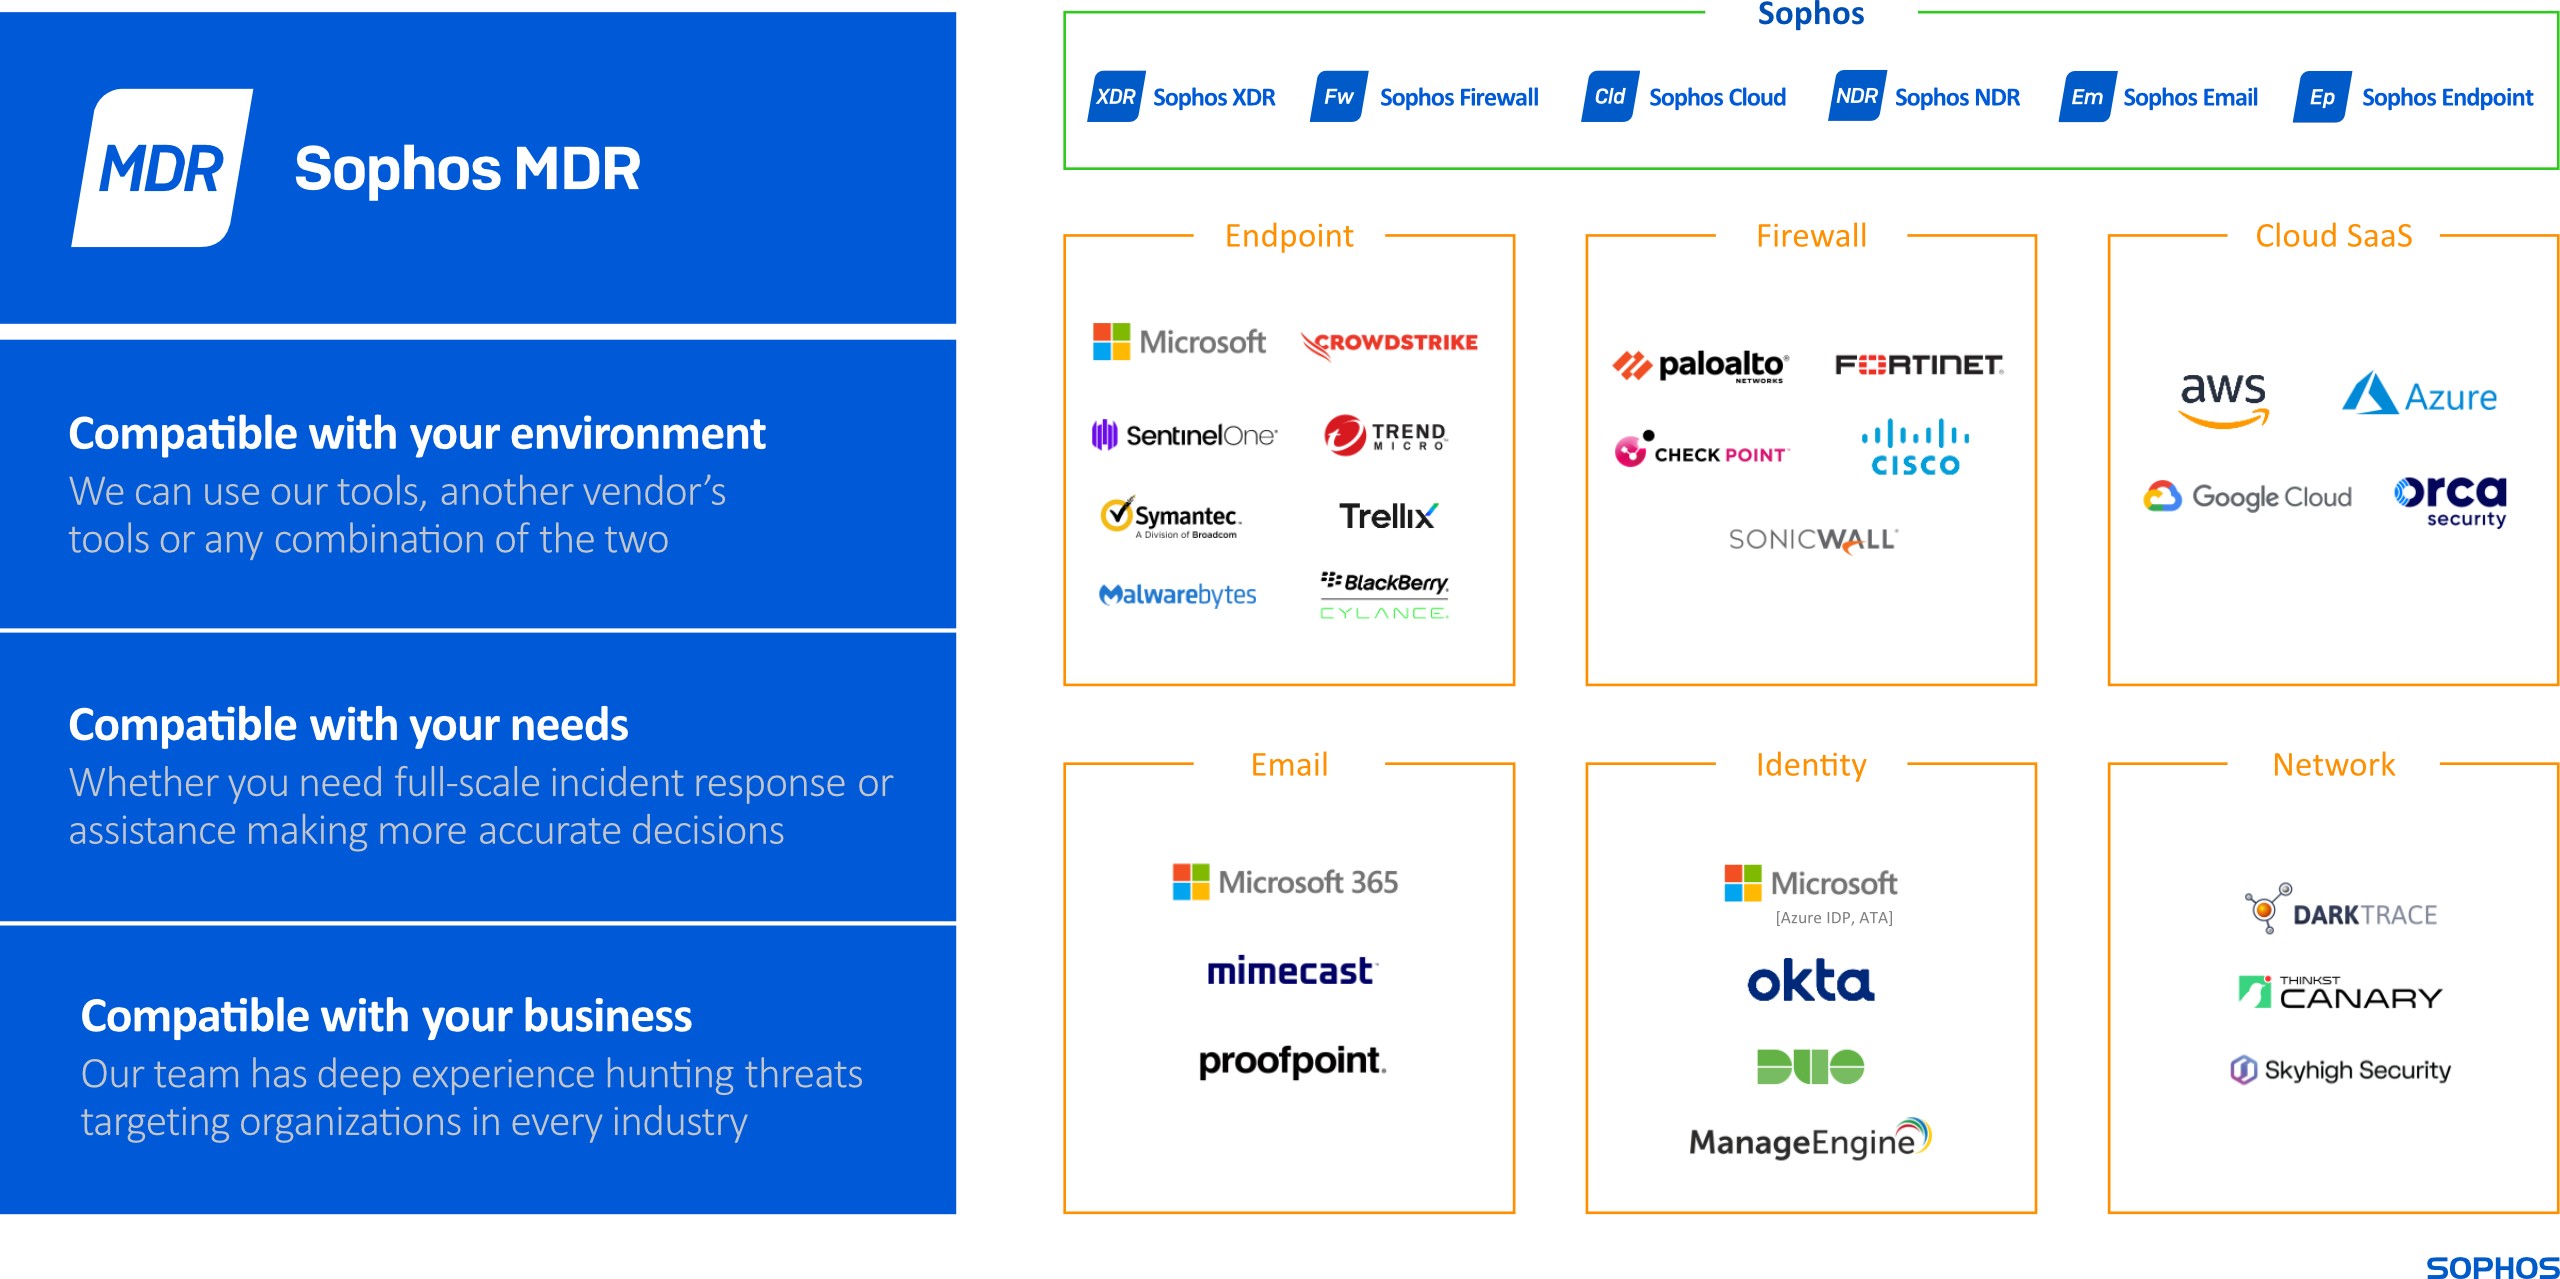
Utan tvekan, det som gör MDR så mycket bättre än den tidigare MTR-produkten är integrationerna från tredje part. Dessa kännetecknar Sophos MDR och är oumbärliga för att få en fullständig överblick över en kunds nätverk och därmed kunna vidta bästa möjliga reaktioner och åtgärder. Låt oss titta på vilka integrationer som ingår gratis i Sophos MDR.
Integrationer av Sophos-produkter
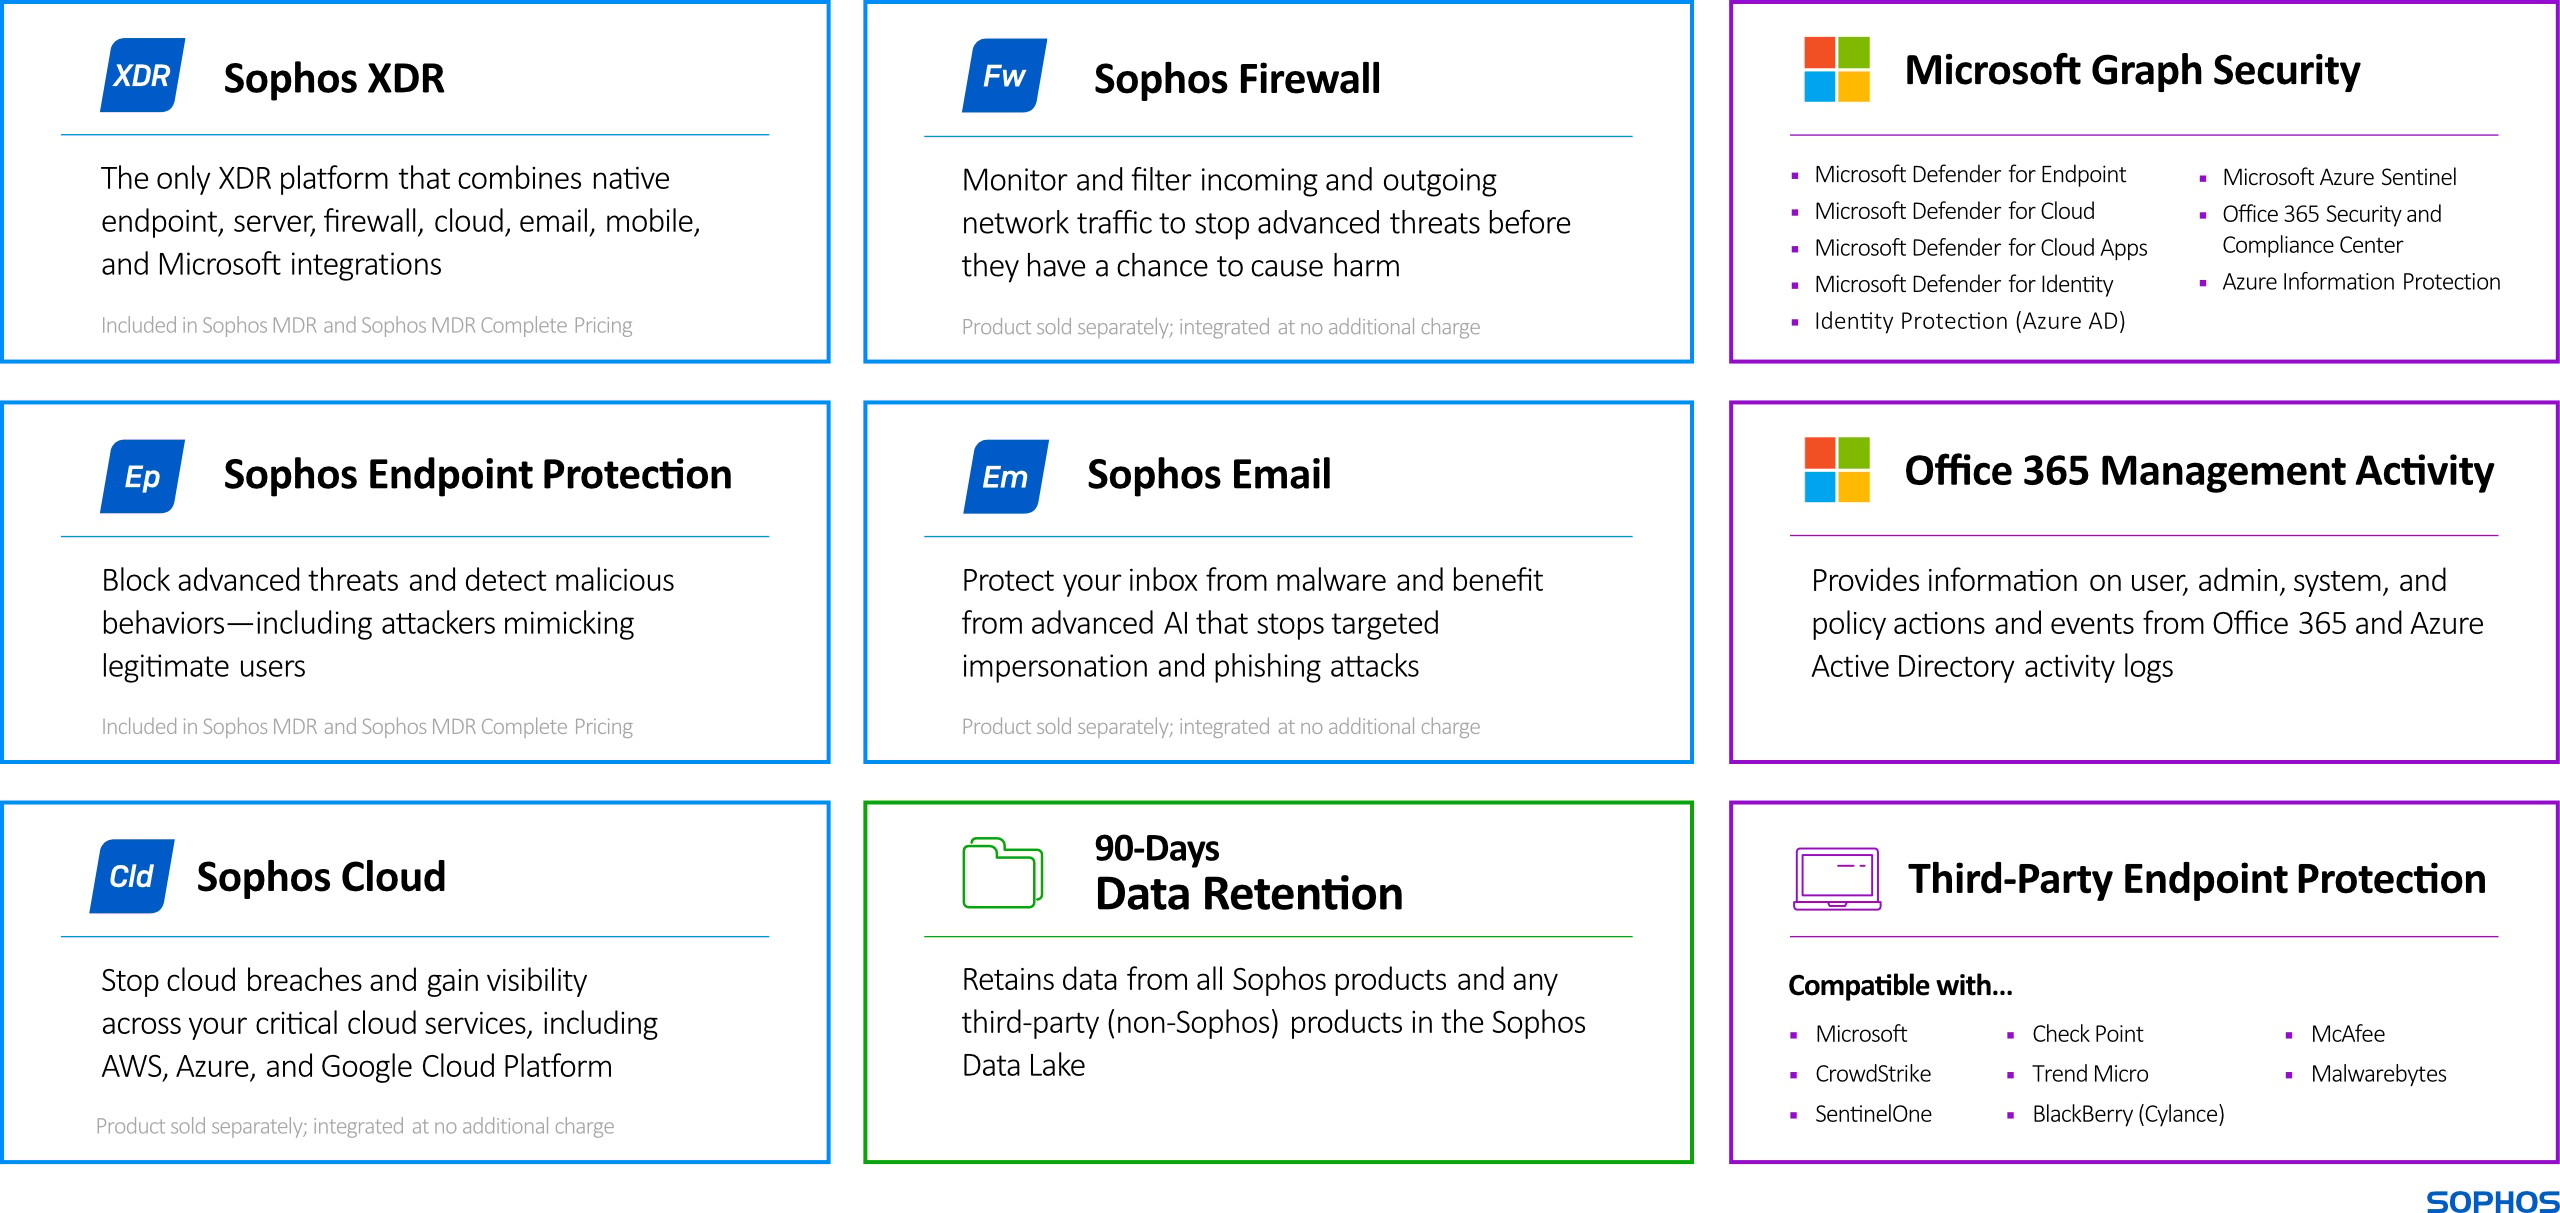
Det är självklart att anslutningen av befintliga Sophos-produkter ingår. Här är “XDR” och “Sophos Endpoint Protection” helt inkluderade. Observera dock att för “Sophos Firewall”, “Sophos Email” och “Sophos Cloud” ingår endast integrationen för analys av data från dessa produkter. Produkterna själva måste köpas separat om man vill använda dem.
En förändring som också implementerades i Sophos MDR utan extra kostnad är förlängningen av datalagringsperioden. Tidigare med MTR ingick endast 30 dagar. Sophos utökar nu detta till 90 dagar. Detta gör att MDR-teamet får en längre och mer omfattande undersökningsperiod.
Integrationer från Microsoft
Naturligtvis har det inte undgått Sophos att Microsoft spelar en roll i praktiskt taget alla företag och att olika säkerhetsverktyg till och med ingår i vissa licenspaket. Istället för att starta en strid med Microsoft här, försöker Sophos mycket mer att lägga till extra värde till Microsoft-teknologierna. Tack vare de API:er som Microsoft tillhandahåller för sina produkter kan säkerhetshändelser lagras i Data Lake och användas av MDR-teamet för analys. Ur min synvinkel är detta ett fantastiskt sätt att fatta bättre beslut, eftersom du nu kan göra detta baserat på Microsofts och Sophos teknologier.
Tredjepartsintegrationer
Längst ner till höger i grafiken ovan ser ni att Sophos MDR också är kompatibel med en mängd olika endpoint-tekniker från andra tillverkare. Ni kan alltså till exempel även använda enheter med Trend Micro, McAfee, SentinelOne osv. utan att behöva ersätta den programvaran med Sophos Endpoint Agent.
Tilläggsintegrationspaket
Utöver de kostnadsfria integrationerna, som redan är mycket omfattande vid denna tidpunkt, erbjuder Sophos mycket mer med betalda tilläggspaket! 🤯

Utöver Sophos NDR finns det paket för “Firewalls”, “Identitetsleverantörer”, “Public Cloud”, “Email” och “Network”. Om den utökade datalagringsperioden till 90 dagar fortfarande inte räcker för er kan ni förlänga den till ett år med tilläggspaketet.
↪ Om du är intresserad av dessa tilläggspaket, vänligen kontakta oss så tar vi fram en offert åt dig. För närvarande är det inte planerat att vi lägger till dessa produkter i vår webbutik.
Dra nytta av bättre detektion och respons nu
Sophos MDR kan komplettera den egna IT:n med löpande säkerhetsanalys och avtalade responstjänster. Om tjänsten lönar sig för en miljö beror på tillgängliga data, de faktiska befogenheterna att ingripa och de egna nödprocesserna. Inte heller en MDR-tjänst ger fullständigt skydd mot varje hot.
Om du redan använder andra säkerhetsprodukter från Sophos, såsom Sophos XGS Firewall eller Intercept X Advanced, erbjuder en uppgradering till MDR ett ännu bättre skydd. Befintliga kunder med aktiva Central Endpoint- eller Server-licenser kan kontakta oss för ett uppgraderingserbjudande till MDR. Alla andra hittar priser och information som vanligt på våra produktsidor:
Har du fortfarande frågor om Sophos MDR som inte besvarades i denna artikel? Kontakta oss då redan idag och låt oss veta hur vi kan underlätta din start med denna viktiga säkerhetslösning ytterligare.