Sophos NDR 5500: vad den nya appliance-enheten tillför
Sophos NDR står för Network Detection and Response och upptäcker misstänkta aktiviteter i nätverkstrafiken. Särskilt värdefull är insynen i öst-västlig trafik, till exempel mellan enheter i samma subnät vars kommunikation inte passerar någon brandvägg. NDR kan också analysera nord-sydlig trafik mellan det interna nätverket och internet.
Produkten har funnits en tid. En vanlig lösning var att installera en virtuell maskin som tar emot en kopia av trafiken via en speglingsport på switchen. Dessa extra nätverksdata hjälper Sophos MDR (Managed Detection and Response) att upptäcka och utreda attacker även inne i nätverket. Den virtuella maskinen behöver reserverade resurser och korrekt konfigurerad trafiktillförsel genom virtualiseringsvärden. Det gick också att använda egen hårdvara, till en början på modeller som certifierats av Sophos.
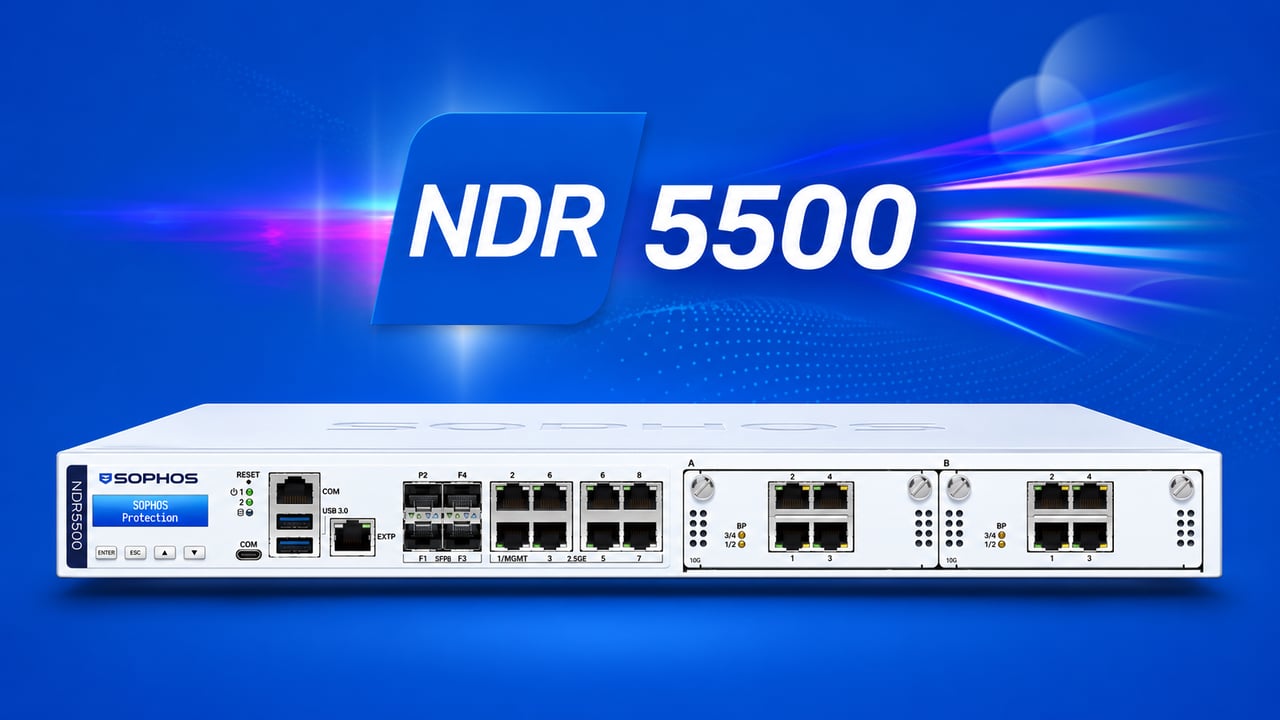
Med Sophos NDR 5500 tillkommer nu en dedikerad appliance från Sophos. Den gör att man slipper sätta upp en virtuell maskin och välja kompatibel hårdvara från tredje part. Trafiken som ska analyseras måste fortfarande ledas till enheten. Den presenterades den 4 november 2026, och den första beställningsdagen är planerad till den 10 november 2026.
NDR 5500 hanterar nätverksanalysen på en separat plattform. Brandväggsuppgifterna sköts av XGS 2380, 3380, 4580 och 5580, som presenterades samtidigt. Det nya Xstream Plus-paketet innehåller ingen NDR 5500-appliance.
Vilka attacker NDR synliggör
En komprometterad enhet kan först bete sig diskret och senare försöka nå andra system i nätverket. Det är just sådana rörelser som NDR ska synliggöra. Analysen söker efter ovanliga anslutningar, kommunikation med angripares infrastruktur och misstänkta trafikmönster. Det är särskilt användbart för IoT-enheter, produktionssystem eller andra enheter utan endpointagent.
I Sophos Fusion kan dessa detektioner undersökas tillsammans med data från endpoints och brandväggar. Säkerhetsteamet får därmed ytterligare ledtrådar om vilka enheter som kommunicerar med varandra och var en attack kan sprida sig. I rätt inline-läge kan enheten med IDS/IPS-tillägget även blockera kända skadliga paket.
Analysen omfattar bedömning av krypterade anslutningar, identifiering av algoritmiskt genererade domäner och riskbedömning av sessioner. Dessutom finns motorer för intrångs- och dataanalys. I undersökningskonsolen går det att granska detektioner och synliga nätverksenheter, även enheter utan agent.
NDR utvärderar också egenskaper hos krypterade anslutningar utan att behöva dekryptera allt innehåll. Det avgörande är vilken trafik vi tillför sensorn. För att exempelvis undersöka kommunikation mellan enheter i samma subnät måste trafiken speglas på rätt switch. En mätpunkt enbart vid internetanslutningen räcker inte.
Hårdvara och bypassvarianter för NDR 5500
NDR 5500 är en enhet i 1U Long-format med två processorer, två SSD-enheter och två Flexi Port-platser. Två nätaggregat som kan bytas under drift ingår. Det ger en dedikerad plattform utan att först behöva sätta upp en separat virtualiseringsvärd.
| Egenskap | Utrustning |
|---|---|
| Format | 1U Long |
| Arkitektur | Två processorer |
| Lagring | Två SSD-enheter |
| Strömförsörjning | Två nätaggregat som kan bytas under drift |
| Flexi Port-platser | 2 |
| Kopparvariant | 2 moduler med vardera 4 × 1-GbE-kopparportar med bypass |
| Fibervariant | 2 moduler med vardera 2 × 10-GbE-fiberportar med bypass, LC |
Modulvalet beror på vilka anslutningar enheten ska integreras i: 1-GbE-koppar eller 10-GbE-fiber. Kopparvarianten ger totalt åtta bypassportar och fibervarianten fyra. Eftersom varje inline-förbindelse använder två portar blir det fyra kopparförbindelser eller två fiberförbindelser.
Anslutningar och analyskapacitet
Beroende på modulvariant erbjuder NDR 5500 1-GbE-kopparanslutningar eller 10-GbE-fiberanslutningar. Dessa värden beskriver anslutningarnas hastighet. Hur mycket trafik enheten kan analysera samtidigt beror också på paketstorlekar, antal anslutningar och aktiva analysfunktioner. Vid redaktionstillfället saknas fortfarande en konkret genomströmningssiffra för NDR-analys och IDS/IPS-drift på NDR 5500.
Vid planeringen är det trafiken vid de avsedda mätpunkterna som räknas. Om flera interna förbindelser speglas samlas deras datavolymer vid sensorn, oavsett internetanslutningens hastighet. Vi dimensionerar därför lösningen utifrån den interna nätverksbelastningen och dess toppar. Vid inline-användning måste analyskapaciteten dessutom passa den anslutning som passerar genom enheten.
Passiv övervakning eller aktiv blockering
SPAN/TAP: undersöka kopior av trafiken
Med SPAN eller portspegling skickar en switch kopior av utvalda paket till NDR. En TAP tillhandahåller trafiken via en separat avlyssningspunkt. Enheten ligger då utanför produktionstrafikens vidarebefordringsväg och kan inte själv kasta bort det ursprungliga paketet.
Rätt mätpunkter och tillräcklig kapacitet på speglingsporten är avgörande. Om flera hårt belastade länkar kopieras till en port med lägre kapacitet kan paket gå förlorade. Vår guide till NDR traffic mirroring förklarar hur trafiktillförseln planeras.
Passive Inline och Active Inline
Sophos-enheten behöver IDS/IPS-tillägget för båda inline-lägena. I Passive Inline undersöker den trafiken som passerar genom den utan att aktivt blockera. I Active Inline kan den blockera kända skadliga paket direkt i trafikvägen med hjälp av IPS-regler.
Vid inline-drift passerar produktionstrafiken genom enheten. Därmed blir även beteendet vid ett fel viktigt: bypassmodulerna ger trafiken en väg förbi analysen. Hur anslutningen fungerar vid strömavbrott, omstart eller underhåll måste ingå i planeringen. Vi rekommenderar att börja i övervakningsläge för att bedöma detektionerna innan aktiv blockering införs.
De inbyggda NDR-funktionerna i Sophos Firewall är separata från detta. NDR Essentials eller Active Threat Intelligence på brandväggen är ingen separat NDR 5500-enhet och ersätter inte dess mätpunkter som planeras efter behoven i det interna nätverket.
Priser och licenser
NDR 5500 finns i två konfigurationer. Kopparvarianten, SKU NC55XP00ZZPCCE, innehåller två bypassmoduler med fyra 1-GbE-portar vardera. Den passar nätverk där anslutningarna som ska övervakas använder Gigabit-koppar. Listpriset för hårdvaran är 24 700 EUR exklusive moms, inklusive båda modulerna.
Fibervarianten, SKU NC55XP00ZZPCDE, innehåller två bypassmoduler med två 10-GbE-Fiber-LC-portar vardera. Den är rätt utförande för integrering i motsvarande 10-GbE-fiberförbindelser och kostar också 24 700 EUR exklusive moms, inklusive modulerna. Valet avgörs alltså av befintliga anslutningar och den planerade integreringen i nätverket.
Dessa listpriser är tills vidare vägledande och bygger på Benelux-prislistan för enheter med EU/UK-strömkablar, utan moms och projektspecifika tjänster. Under de närmaste dagarna skapar vi produktsidan med båda varianterna och våra försäljningspriser i butiken. Beställningar är planerade att kunna göras från den 10 november; leveransdatumet klargör vi i er offert.
Hårdvaran är en del av kostnaden
Grunden är Sophos NDR-programvarulicensen, vars pris beror på antalet skyddade användare och servrar. Den omfattar beteendebaserad detektion och obegränsat antal virtuella installationer inom den licensierade omfattningen. Enheten köps separat. Dess signaturbaserade IDS/IPS-funktioner och inline-drift kräver ett IDS/IPS-tillägg per enhet. Aktiv blockering kräver Active Inline-läget.
För hårdvaran finns två supportnivåer: Enhanced Support omfattar bland annat support dygnet runt, programuppdateringar, fjärrhjälp och hårdvarubyte där ersättningsenheten skickas i förväg. Enhanced Plus tillför prioriterad hantering, tillgång till erfarna tekniska specialister och ett enhetsberoende antal timmar för fjärrkonsultation. NDR erbjuds vid lanseringen med tidsbegränsade licenser; tillgänglighet via MSP Flex är ännu inte bekräftad. En MDR-tjänst avtalas separat.
Som alternativ till köp finns Right-of-Use-erbjudanden för tidsbegränsad användning. De angivna listpriserna exklusive moms för paketet ”NDR 5500 med Central NDR” är för båda modulvarianterna 7 528,75 EUR för ett år, 22 586,25 EUR för tre år och 37 643,75 EUR för fem år, i varje fall för hela perioden.
Vilket alternativ som är ekonomiskt lämpligt beror på användningstiden och behovet av licenser och support. I offerten samlar vi hårdvara eller nyttjanderätt, användar- och serverlicenser, tillägg och support. Då kan ni jämföra den totala kostnaden.
När en dedikerad appliance är lämplig
En egen NDR-appliance är särskilt intressant när specifika nätverkssegment ska övervakas och en separat hårdvaruplattform önskas. Om tillräckligt dimensionerad virtualisering redan finns kan en virtuell installation vara mer ekonomisk. För Active Inline är däremot stödd hårdvara, bypasskablage och tillägget centrala.
Nyttan kommer från insyn i relevanta anslutningar och den efterföljande hanteringen av detektioner. Det kräver tydliga ansvarsområden: vem utreder ett larm, vem får blockera och vem häver en felaktig blockering? En MDR-tjänst kan stödja arbetet, men är en separat tjänst och ska inte likställas med köpet av enheten.
Sophos NDR Solution Brief
Sophos NDR Solution Brief sammanfattar lösningen i PDF-format.